






Infrastruktura jako Code security je rostoucí prioritou, protože organizace přecházejí na automatizovanou správu cloudu. Využitím IaC nástroje, týmy mohou rychle a efektivně nasadit infrastrukturu. Bez silných bezpečnostních opatření však chybné konfigurace může vytvořit zranitelností které ohrožují cloudová prostředí. Aby se tomu zabránilo, IaC security Skenování pomáhá včas odhalit problémy a zajišťuje ochranu infrastruktury před nasazením.
Vzhledem k tomu, že stále více organizací zavádí infrastrukturu jako kód, musí bezpečnost zůstat prioritou. Předpokládá se, že trh dosáhne $ 2.3 miliard 2027, Což IaC security Skenování je nezbytnou součástí strategií zabezpečení cloudu. Bez proaktivních ochranných opatření mohou týmy zavádět rizika, která by mohla vést k porušení předpisů nebo narušení bezpečnosti.
V této příručce se seznámíme se základními bezpečnostními postupy. Probereme IaC security, diskutujte o populárních IaC nástroje, sdílejte osvědčené postupy pro IaC security skenování a vysvětlete, jak Xygeni pomáhá chránit cloudovou infrastrukturu před chybnými konfiguracemi a zranitelnostmi.
Co je infrastruktura jako kód (IaC)
Infrastruktura jako kód (IaC) je způsob, jak spravovat a nastavovat infrastrukturu pomocí kódu namísto manuální práce. Díky tomu mohou IT týmy automatizovat nasazení infrastruktury, zachovat vše stejné, usnadnit škálování a snížit úsilí. Psaním konfigurací v kódu mohou týmy rychle kopírovat, měnit a kontrolovat svou infrastrukturu bez dalších manuálních kroků.
IaC konfigurace jsou obvykle uloženy v souborech s kontrolou verzí, což vývojářům umožňuje sledovat změny a v případě potřeby se vrátit zpět. Podle CISA, IaC je „proces správy a zřizování IT infrastruktury organizace pomocí strojově čitelných konfiguračních souborů.“ Tato metoda snižuje lidské chyby, urychluje nasazení a posiluje zabezpečení cloudu automatickým vynucováním osvědčených postupů.
Klíčové principy IaC
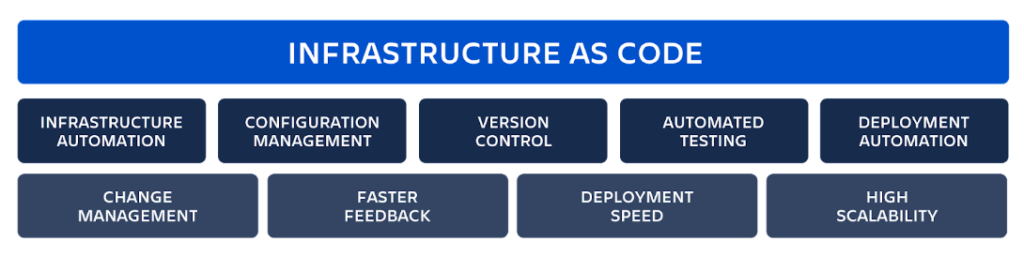
Infrastruktura jako kód (IaC) dodržuje základní principy, díky nimž je efektivní, škálovatelný a spolehlivýPochopením těchto základů mohou týmy plně využít IaC nástroje ke zlepšení automatizace, konzistence a zabezpečení.
1. Deklarativní konfigurace: Definování požadovaného stavu
S infrastrukturou jako Code securityTýmy definují, jak by měla infrastruktura vypadat, místo aby specifikovaly podrobné pokyny. Díky tomu je zřizování předvídatelné a opakovatelné, což zajišťuje konzistenci nasazení napříč prostředími. Nástroje jako Terraform navíc tento přístup zjednodušují a umožňují týmům efektivně spravovat konfigurace a snižovat lidské chyby.
2. Idempotence: Zajištění konzistence napříč prostředími
Nezáleží na tom, kolikrát je konfigurace použita, IaC security Skenování zajišťuje, že je zachován stejný stav infrastruktury. Tím se eliminují neočekávané změny a posuny konfigurace, což udržuje nasazení stabilní a předvídatelné.
3. Správa verzí: Efektivní sledování změn
IaC Nástroje ukládají konfigurace do systémů pro správu verzí, jako je Git, což umožňuje týmům snadno sledovat, kontrolovat a vracet změny zpět. Díky tomu se změny infrastruktury stávají auditovatelnými a transparentními, což zlepšuje spolupráci a bezpečnost.
4. Automatizace: Zefektivnění pracovních postupů
Automatizace je jádrem IaC security skenování. Umožňuje integraci zřizování infrastruktury do CI/CD pipelines, což umožňuje rychlejší a opakovatelné nasazení. Snížením manuální práce automatizace minimalizuje chyby, zvyšuje efektivitu a automaticky vynucuje bezpečnostní zásady.
5. Škálovatelnost a elasticita: Přizpůsobení se měnícím se požadavkům
S IaC Díky těmto nástrojům mohou týmy snadno škálovat infrastrukturu. Například Terraform a CloudFormation umožňují automatické přizpůsobování zdrojů poptávce. Tato flexibilita zajišťuje, že infrastruktura roste podle potřeby a zároveň udržuje nízké náklady a zabezpečení na místě.
IaC Tools
Existuje mnoho IaC dostupných nástrojů, z nichž každý nabízí jedinečné funkce, které týmům pomáhají automatizovat, spravovat a zabezpečovat jejich infrastrukturu. Výběr správného nástroje závisí na vašem poskytovateli cloudu, potřebách automatizace a bezpečnostních požadavcích. Zde jsou některé z nejpoužívanějších nástrojů Infrastruktura jako kód:
- Terraform – Široce používaný open source IaC nástroj, který podporuje více poskytovatelů cloudových služeb, včetně AWS, Azure a Google Cloud. Používá deklarativní konfiguraci pro zjednodušení zřizování a škálování.
- Možná – Primárně nástroj pro správu konfigurace, ale užitečný i pro infrastrukturu, např. Code security automatizací nasazení a vynucením konzistence napříč prostředími.
- CloudFormation – Rodák z AWS IaC služba, která pomáhá týmům bezpečně definovat a zřizovat infrastrukturu v prostředích založených na AWS.
- Šablony Azure Resource Manageru (ARM) – Microsoftu IaC Řešení pro správu a automatizaci infrastruktury v cloudových prostředích založených na Azure.
Jak týmy zavádějí infrastrukturu jako kód, výběr správného IaC nástroje jsou nezbytné pro automatizaci, škálovatelnost a IaC security skenování. Integrace bezpečnostních postupů do těchto nástrojů navíc pomáhá předcházet chybným konfiguracím a zajišťuje bezpečnost cloudových prostředí od nasazení až po produkční prostředí.
Výhody IaC
Infrastruktura jako kód (IaC) mění způsob, jakým organizace nastavují a spravují cloudovou infrastrukturu. Díky tomu mohou firmy automatizovat nastavení zdrojů, pracovat efektivněji a snižovat náklady. Také používáním IaC Díky těmto nástrojům mohou týmy udržovat infrastrukturu stejnou napříč prostředími a zároveň se vyhýbat manuálním chybám. Podle IBM tento přístup umožňuje týmům „automatizovat vytváření, nasazení a průběžnou správu infrastruktury“, což v konečném důsledku usnadňuje provoz a urychluje jeho dodání. Kromě toho přidání IaC DevOps pracovní postupy pomáhají týmům snadno rozšiřovat infrastrukturu a udržovat systémy bezpečné i efektivní.
- Rychlejší tržní čas - IaC Odstraňuje potřebu ručního nastavení, takže nasazení infrastruktury je rychlé a konzistentní. Díky tomu mohou týmy zkrátit zpoždění a urychlit vydávání softwaru.
- Lepší stabilita – Zastavením driftu konfigurace, IaC udržuje infrastrukturu stejnou ve všech prostředích, čímž se systémy stávají stabilnějšími a bezpečnějšími.
- Vyšší produktivita – Automatizace úloh infrastruktury snižuje opakující se práci, takže se vývojáři mohou soustředit na nové nápady. Navíc, IaC hladce zapadá do CI/CD pipelines, což usnadňuje správu vývojových pracovních postupů.
- Nižší náklady – Automatizace správy infrastruktury snižuje potřebu manuální práce, což pomáhá firmám utrácet méně a moudřeji využívat zdroje.
- Silnější zabezpečení - S IaC security skenování, infrastruktura zůstává pevná, což znamená, že aktualizace nahrazují komponenty, místo aby je měnily. To udržuje silné zabezpečení a usnadňuje nápravu chyb.
Využitím infrastruktury jako Code security, organizace mohou zvýšit škálovatelnost, efektivitu a zabezpečení a zároveň udržet cloudová prostředí silná a snadno ovladatelná. Kromě toho přidání IaC security Skenování zajišťuje, že nastavení infrastruktury zůstanou od samého začátku chráněna.
Co je to infrastruktura Code Security?
Infrastruktura jako Code security (IaC security) jde o ochranu kódu infrastruktury před riziky. Od té doby IaC pomáhá týmům nastavit cloudová prostředí s kódem, jakákoli chyba, uniklé tajemství nebo zastaralý software mohou způsobit bezpečnostní problémy. Proto zabezpečení IaC od začátku je tak důležité.
Jeden z nejlepších způsobů, jak se zlepšit IaC security prochází IaC security skenování. Tento proces vyhledává chyby, slabá místa a porušení bezpečnostních pravidel dříve, než způsobí problémy. Automatickým spouštěním bezpečnostních kontrol mohou týmy včas odhalit problémy, snížit rizika a zajistit, aby jejich infrastruktura splňovala osvědčené postupy.
Proč je bezpečnost důležitá v IaC
Infrastruktura jako kód sice usnadňuje správu cloudových prostředí, ale zároveň vytváří rizika, která je třeba řešit. Pokud týmy nepřijmou správná opatření, IaC může zavést bezpečnostní mezery, kterých mohou útočníci zneužít. Například chyby v konfiguraci, odhalená tajná data a zastaralý software mohou cloudové systémy oslabit. Proto je důležité zahrnout bezpečnostní kontroly IaC pracovní postupy.
Běžná bezpečnostní rizika v IaC
- Odhalená tajemství – Uchovávání hesel nebo API klíčů uvnitř IaC Soubory mohou vést k únikům dat. Týmy by místo toho měly používat nástroje jako AWS Secrets Manager nebo HashiCorp Vault k uchování tajných informací v bezpečí.
- Chyby v konfiguraci – Slabé nastavení zabezpečení, jako jsou otevřené porty nebo špatné ověřování, může útočníkům usnadnit přístup. Včasná oprava těchto chyb předchází bezpečnostním mezerám.
- Nezáplatovaný software – Staré verze softwaru v IaC Šablony mohou obsahovat bezpečnostní chyby. Pravidelné aktualizace a bezpečnostní kontroly pomáhají chránit systémy.
- Problémy s řízením přístupu – Bez správných pravidel přístupu založených na rolích by nastavení infrastruktury mohli změnit nesprávní lidé. Stanovení omezení pro to, kdo může provádět změny, snižuje bezpečnostní rizika.
Nejlepší postupy pro uchovávání IaC Zajistěte si
Zabezpečení infrastruktury jako kód (IaC) je klíčová pro prevenci bezpečnostních rizik, chybných konfigurací a dodržování porušení. Od té doby IaC automatizuje správu infrastruktury, jakákoli chyba v kódu se může rychle šířit napříč prostředími a zvyšovat tak vystavení rizikům. Z tohoto důvodu musí týmy dodržovat osvědčené bezpečnostní postupy, aby minimalizovaly rizika, udržely si kontrolu a zajistily bezpečnost cloudových prostředí. Jinak mohou bezpečnostní mezery zůstat neodhalené, což vede k narušení bezpečnosti nebo provozním selháním.
Zde je návod, jak si vybudovat silnějšího IaC security strategie:
1. Používejte správu verzí ke sledování a zabezpečení IaC soubory
péče IaC Soubory v Git repozitáře je nezbytné pro přehlednost, zabezpečení a spolupráci. Ukládáním konfigurací infrastruktury ve správě verzí mohou týmy:
- Sledujte změny infrastruktury v čase a snižte riziko neoprávněných úprav.
- Pokud chybná konfigurace způsobí problém, rychle se vraťte k předchozí verzi.
- Aplikujte bezpečnostní zásady na úrovni repozitáře a zabraňte nasazení nebezpečného kódu.
Navíc vynucením kontrol kódu před sloučením změn mohou týmy zajistit, aby každá aktualizace infrastruktury byla před spuštěním zkontrolována z hlediska bezpečnostních rizik. Tento krok pomáhá eliminovat chybné konfigurace, které by jinak mohly vést ke zranitelnostem.
2. Automatizujte bezpečnostní testování pro včasné odhalení problémů
Ruční kontrola kódu infrastruktury je pomalá, náchylná k chybám a neefektivní. Týmy by se místo toho měly spoléhat na automatizované bezpečnostní testování, které odhalí zranitelnosti před nasazením. Integrací bezpečnostního skenování do CI/CD pipelineTýmy mohou:
- Detekujte chybné konfigurace, bezpečnostní mezery a porušení předpisů v reálném čase.
- Zajistěte, aby infrastruktura byla bezpečně nasazena a dodržovala bezpečnostní zásady.
- Snižte lidské chyby, které by mohly vést k bezpečnostním rizikům nebo provozním selháním.
Automatizací bezpečnostních kontrol mohou týmy navíc výrazně snížit zátěž bezpečnostních týmů. Vývojáři mohou problémy řešit včas, aniž by narušili pracovní postupy, což umožňuje rychlejší a bezpečnější nasazení.
3. Nastavení pravidel přístupu pro omezení neoprávněných změn
Bez řádné kontroly přístupu se změny infrastruktury mohou stát vážným bezpečnostním rizikem. Neomezený přístup zvyšuje pravděpodobnost náhodných úprav, hrozeb zevnitř a narušení bezpečnosti. Aby se zabránilo neoprávněným aktualizacím, týmy by měly:
- Implementujte řízení přístupu na základě rolí (RBAC) pro omezení toho, kdo může upravovat nebo nasazovat IaC.
- Používejte princip nejnižších oprávnění (PoLP), abyste zajistili, že uživatelé budou mít přístup pouze k tomu, co potřebují.
- Vyžadovat vícefaktorové ověřování (MFA) pro přidání další vrstvy zabezpečení při úpravě nastavení infrastruktury.
Dále omezením přístupu ke kritickým IaC soubory, týmy mohou zabránit chybným konfiguracím zabezpečení, které by mohly vystavit cloudová prostředí útokům. Pravidelné audity také pomáhají identifikovat nadměrné oprávnění, která by měla být odebrána.
4. monitor IaC pro neočekávané změny a bezpečnostní hrozby
Změny infrastruktury se dějí často, ale ne všechny změny jsou úmyslné nebo bezpečné. Z tohoto důvodu je nezbytné nepřetržité monitorování k odhalení bezpečnostních rizik dříve, než se vyhrotí. Pomocí monitorování v reálném čase mohou týmy:
- Identifikujte podezřelé úpravy v konfiguracích infrastruktury dříve, než povedou k bezpečnostním incidentům.
- Dostávejte upozornění na porušení bezpečnostních pravidel, což umožňuje rychlou reakci na opravu chybných konfigurací.
- Zajistěte dodržování předpisů tím, že nastavení infrastruktury bude v souladu s bezpečnostními zásadami.
Včasná detekce chybných konfigurací navíc pomáhá předcházet narušení bezpečnosti a selhání v oblasti dodržování předpisů. Týmy, které proaktivně monitorují své IaC prostředí získávají lepší přehled o potenciálních hrozbách, čímž se snižuje pravděpodobnost eskalace nepovšimnutého bezpečnostního problému.
Tip: Nastavte automatická upozornění na neoprávněné změny v IaC repozitáře a produkční prostředí k odhalení bezpečnostních problémů dříve, než se z nich stanou závažná rizika.
5. Pravidelně aktualizujte a opravujte IaC Konfigurace
Stejně jako aplikace, i kód infrastruktury musí být pravidelně aktualizován, aby zůstal bezpečný. Zastaralé konfigurace mohou časem způsobit bezpečnostní zranitelnosti, které vedou k selhání dodržování předpisů nebo problémům s výkonem. Aby se týmy vyhnuly rizikům, měly by:
- Prohledejte zastaralé závislosti a použijte záplaty k odstranění zastaralých komponent.
- Neodstraňujte žádné nezbytné nebo nezabezpečené konfigurace, které by mohly vystavit systémy útokům.
- Aktualizujte bezpečnostní zásady tak, aby odpovídaly vyvíjejícím se osvědčeným postupům a regulačním požadavkům.
Navíc udržováním aktuálního IaC šablony mohou týmy zlepšit spolehlivost infrastruktury, minimalizovat bezpečnostní slabiny a vynucovat konzistentní bezpečnostní zásady napříč prostředími.
Jak se Xygeni zlepšuje IaC Security
Jak týmy zavádějí infrastrukturu jako kód (IaC), musí být bezpečnost prioritou v každé fázi. Bez řádných bezpečnostních opatření mohou nesprávné konfigurace, úniky tajných informací a zastaralé závislosti vést k narušení bezpečnosti a porušení předpisů. Aby se těmto rizikům předešlo, poskytuje Xygeni automatizované bezpečnostní nástroje, které se integrují přímo do vývojových pracovních postupů a zajišťují tak, aby bylo zabezpečení integrováno od samého začátku.
Přidáváním IaC security skenování, monitorování v reálném čase a CI/CD Díky integraci Xygeni pomáhá týmům detekovat a řešit bezpečnostní problémy dříve, než ovlivní produkční prostředí.
1. Automatické IaC Security Snímání
Nesprávná konfigurace infrastruktury je jedním z největších bezpečnostních rizik v cloudových prostředích. I malé chyby – jako jsou špatně nakonfigurovaná oprávnění k úložišti, otevřené porty nebo slabé nastavení ověřování – mohou infrastrukturu vystavit útokům. Aby se tomu zabránilo, Xygeni automaticky skenuje. IaC konfigurace před nasazením.
Xygeni podporuje Terraform, CloudFormation, Kubernetes a Docker a kontroluje:
- Chyby v konfiguraci, které by mohly oslabit zabezpečení cloudu.
- Porušení bezpečnostních zásad, která mohou vést k selhání dodržování předpisů.
- Zastaralé softwarové komponenty, které zavádějí zranitelnosti.
Spuštěním bezpečnostních kontrol před nasazením kódu Xygeni blokuje rizikové změny dříve, než se stanou hrozbami. Tento proaktivní přístup snižuje počet bezpečnostních incidentů a chrání infrastrukturu.
Tip: Integrace IaC security skenování do CI/CD pipelineaby se zajistilo, že veškerý kód infrastruktury projde bezpečnostními kontrolami před nasazením.
2. Hledání a ochrana tajemství
Odhalování tajemství v IaC soubory jsou jednou z nejnebezpečnějších bezpečnostních chyb. Pevně zakódované klíče API, cloudové přihlašovací údaje a hesla k databázím lze zneužít, pokud dojde k jejich úniku. Aby se tomu zabránilo, Xygeni prohledává repozitáře a CI/CD pipelinepro citlivá data před nasazením.
Xygeni pomáhá týmům:
- Identifikujte klíče API, přístupové tokeny a šifrovací klíče v IaC soubory.
- Zablokujte odhalená tajná data dříve, než se stanou bezpečnostním rizikem.
- Okamžitě upozorněte týmy, aby mohly odstranit a rotovat ohrožené přihlašovací údaje.
Xygeni se navíc integruje s řešeními pro správu tajných dat, jako jsou AWS Secrets Manager a HashiCorp Vault, což zajišťuje bezpečné uložení citlivých dat.
Tip: Tajné kódy nikdy neukládejte přímo do IaC soubory. Místo toho používejte nástroje pro bezpečnou správu tajných informací a vynucujte automatické skenování k odhalení náhodných úniků.
3. V reálném čase IaC Monitorování a detekce hrozeb
I po nasazení se mohou objevit bezpečnostní rizika v důsledku neočekávaných změn, chybných konfigurací nebo pokusů o neoprávněný přístup. Proto je nezbytné neustálé monitorování. Xygeni dohlíží na IaC prostředí v reálném čase, detekují anomálie a bezpečnostní hrozby dříve, než se vyhrotí.
Díky schopnostem detekce hrozeb od Xygeni mohou týmy:
- Zaznamenávejte neobvyklé změny v konfiguracích infrastruktury.
- Dostávejte upozornění, když jsou porušeny bezpečnostní zásady.
- Zajistěte, aby nastavení infrastruktury zůstala v souladu s předpisy a bezpečná.
Proaktivním monitorováním infrastruktury pomáhá Xygeni týmům odhalovat podezřelou aktivitu dříve, než povede k bezpečnostním incidentům.
Tip: Nastavte automatická upozornění, která bezpečnostní týmy upozorní vždy, když v konfiguracích infrastruktury zjistí vysoce rizikové změny.
4. CI/CD Integrace pro bezpečnější nasazení
Zabezpečení by nemělo brzdit vývoj. Místo toho by mělo být přímo zabudováno do CI/CD pipelines, což zajišťuje automatické bezpečnostní kontroly před nasazením. Xygeni se integruje s GitHubem, GitLabem, Jenkinsem a CircleCI, díky čemuž je zabezpečení bezproblémovou součástí vývojového procesu.
S Xygeni CI/CD integrace, týmy mohou:
- Předcházejte rizikovým nasazením prosazováním bezpečnostních zásad v každé fázi.
- Stanovte priority zranitelností na základě úrovně rizika, aby týmy nejprve řešily nejkritičtější problémy.
- Sledujte dodržování předpisů v oblasti zabezpečení ve všech infrastrukturních prostředích.
Začleněním zabezpečení do pracovních postupů DevOps společnost Xygeni zajišťuje, že infrastruktura zůstane bezpečná, aniž by se zpomalil vývoj.
Tip: Automatizujte bezpečnostní kontroly uvnitř CI/CD pipelineaby týmy mohly odhalit bezpečnostní problémy včas, ještě předtím, než se dostanou do produkčního prostředí.
Proč si vybrat Xygeni IaC Security?
Výběr správného IaC bezpečnostní řešení je nezbytné pro udržení bezpečnosti cloudových prostředí a zároveň pro zachování rychlých a efektivních pracovních postupů. Xygeni vyniká tím, že nabízí přístup založený na automatizaci a riziku. IaC security.
Zde je důvod, proč je Xygeni nejlepší volbou pro zabezpečení infrastruktury jako kódu:
- Automatizovaný IaC Security Snímání: Detekuje chybné konfigurace, porušení předpisů a bezpečnostní rizika před nasazením.
- Ochrana tajných dat: Zabraňuje úniku pevně zakódovaných tajných dat do repozitářů nebo produkčních prostředí.
- Nepřetržitý IaC Monitoring: Poskytuje přehled o změnách infrastruktury v reálném čase a upozorňuje týmy na potenciální bezpečnostní hrozby.
- Bezešvý CI/CD IntegraceZajišťuje, aby bezpečnost byla součástí vývoje pipelinebez zpomalení vydání.
- Stanovení priorit na základě rizik: Zaměřuje se na nejkritičtější zranitelnosti, aby týmy mohly nejprve opravit vysoce rizikové problémy.
S Xygeni mohou týmy automatizovat IaC security, eliminovat chybné konfigurace a chránit cloudová prostředí před hrozbami – to vše bez narušení vývojových pracovních postupů.
Jste připraveni zabezpečit svou infrastrukturu jako kód? Kontaktujte Xygeni dnes integrovat IaC security skenování do vašeho DevOps pipelines!

Často kladené otázky (FAQ) o infrastruktuře jako kódu (IaC)
Jaký je příklad infrastruktury jako kódu?
Jeden z nejběžnějších příkladů infrastruktury jako kódu (IaC) používá Terraform k vytváření a správě cloudových zdrojů. Tým může například napsat skript Terraform, který definuje virtuální počítače, databáze a síťová nastavení v AWS, Azure nebo Google Cloud. Po použití skript automaticky zřídí celé prostředí a zajistí tak konzistenci a opakovatelnost bez nutnosti ručního nastavování.
Další příklady IaC patří:
-Šablony AWS CloudFormation pro definování a zřizování cloudových zdrojů.
-Ansible playbooks konfigurovat servery a automatizovat správu infrastruktury.
-YAML soubory Kubernetes pro nasazení a správu kontejnerizovaných aplikací.
K čemu se používá infrastruktura jako kód?
Infrastruktura jako kód (IaC) se primárně používá k automatizaci, správě a efektivnímu škálování IT infrastruktury. Místo ruční konfigurace zdrojů se týmy spoléhají na IaC nástroje pro:
- Zřizování cloudových zdrojů, jako jsou virtuální počítače, úložiště a databáze.
-Zajistit konzistenci napříč různými prostředími (vývoj, testování a produkce).
-Automatizujte nasazení integrací s CI/CD pipelines.
-Zvyšte zabezpečení vynucením kontrol shody s předpisy a skenováním chybných konfigurací.
- Dynamicky škálujte infrastrukturu na základě poptávky, abyste se vyhnuli nadměrnému zřizování nebo nedostatku zdrojů.
Co představuje pracovní postup Infrastruktura jako kód?
Infrastruktura jako kód (IaC) pracovní postup se řídí strukturovaným procesem, který pomáhá týmům spolehlivě definovat, nasazovat a spravovat infrastrukturu. Proces obvykle zahrnuje:
- Psaní kódu pro definování konfigurací infrastruktury.
- Ukládání konfigurací do systému pro správu verzí (například Git) pro sledování změn.
- Provádění bezpečnostních kontrol a kontrol shody s předpisy pro včasné odhalení chybných konfigurací.
-Automatické nasazení infrastruktury pomocí nástrojů jako Terraform nebo CloudFormation.
- Neustálé sledování a aktualizace zdrojů pro zachování bezpečnosti a konzistence.
Co je Terraform v Infrastructure as Code?
Terraform je jedním z nejpopulárnějších open-source IaC nástroje dostupné dnes. Na rozdíl od manuálního zřizování cloudu umožňuje Terraform týmům definovat infrastrukturu jako kód a automaticky ji nasazovat u více poskytovatelů cloudových služeb, jako jsou AWS, Azure a Google Cloud.
S Terraformem mohou týmy:
-Automatizujte nasazení a aktualizace infrastruktury.
- Pro efektivní definování zdrojů používejte deklarativní přístup.
- Zajistit konzistenci v různých prostředích.
Jak funguje infrastruktura jako kód?
Místo ručního nastavování infrastruktury, IaC umožňuje týmům definovat jej pomocí kódu. Díky tomu je nasazení rychlejší, spolehlivější a opakovatelnější.
Proces obvykle zahrnuje:
-Zápis konfigurací ve strojově čitelném formátu, jako je YAML, JSON nebo HCL.
-Použití konfigurací pomocí IaC nástroje jako Terraform nebo CloudFormation.
- Spouštění bezpečnostních skenů za účelem identifikace potenciálních chybných konfigurací nebo zranitelností.
-Automatické nasazení infrastruktury napříč cloudovými prostředími.
Jak testujete infrastrukturu jako kód?
Testování IaC je zásadní pro zajištění bezpečnosti, spolehlivosti a shody s předpisy. Bez řádného testování mohou nesprávné konfigurace vést ke zranitelnostem nebo výpadkům.
Mezi osvědčené postupy pro testování patří:
-Statická analýza – Před nasazením odhalte syntaktické chyby a bezpečnostní problémy.
-Kontroly zásad jako kódu – Zajistěte, aby infrastruktura splňovala požadavky na dodržování předpisů a bezpečnostní pokyny.
-Unit testing – Ověření specifických částí nastavení infrastruktury.
-Integrační testování – Ověření, zda komponenty infrastruktury správně fungují s aplikacemi.
Je infrastruktura Dockeru jako kód?
Docker není plnohodnotný IaC nástroj, ale hraje roli v automatizaci infrastruktury. Zatímco nástroje jako Terraform a Ansible definují a spravují infrastrukturu, Docker se zaměřuje na kontejnerizované aplikace.
Pro týmy pracující s kontejnery poskytují Kubernetes a Helm pokročilejší řešení Infrastructure as Code, která pomáhají automatizovat nasazení ve velkém měřítku.
Závěr: Zajistěte svou infrastrukturu pro budoucnost pomocí zabezpečených řešení IaC
Infrastruktura jako kód (IaC) mění způsob správy cloudových prostředí, ale zabezpečení s tím musí držet krok. Bez silné ochrany mohou nesprávné konfigurace, odhalené tajné informace a zastaralé komponenty ohrozit systémy.
Abychom těmto rizikům předešli, musí být bezpečnost součástí každého kroku. IaC proces. Dodržování osvědčených postupů, jako je správa verzí, automatizované testování zabezpečení a průběžné monitorování, pomáhá týmům snižovat zranitelnosti a udržovat infrastrukturu v bezpečí.
Samotné manuální bezpečnostní kontroly však nestačí. Automatizované IaC security skenování, detekce hrozeb v reálném čase a CI/CD Díky integraci Xygeni je zabezpečení snadné. Díky zabudování ochrany přímo do vývojových pracovních postupů mohou týmy nasadit řešení s jistotou a bez zbytečných složitostí.
S integrovaným zabezpečením DevSecOps Organizace se tak mohou od samého začátku pohybovat rychleji, dodržovat předpisy a snižovat rizika – a to vše při zachování plynulého a efektivního vývoje.
