






Věděli jste, že jediný řádek chybného kódu může stát... miliony dolarůZajištění integrity a bezpečnosti softwaru je klíčové. Právě zde hraje klíčovou roli atestace softwaru a atestace sestavení. Tyto postupy poskytují ověřitelný důkaz, že sestavení softwaru splňují přísné bezpečnostní požadavky. standards, posiluje důvěru a snižuje hrozby v celém životním cyklu vývoje. Atestace, která je v DevSecOps zásadní změnou, posiluje bezpečnost v každé fázi vývoje.
Věděli jste, že chyba v kódu společnosti Knight Capital Group, firmy zabývající se vysokofrekvenčním obchodováním, vedla v roce 2012 ke ztrátě 460 milionů dolarů za pouhých 45 minut? Chybný kód odeslal miliony chybných objednávek akcií, což způsobilo chaos na trhu a značné finanční ztráty pro společnost.
Co je to softwarová atestace Build Security?
Atestace softwaru v build security je klíčový proces v rámci DevSecOps, který generuje ověřitelné důkazy potvrzující, že sestavení softwaru splňuje předem stanovené bezpečnostní zásady a postupy. Tento proces je zásadní pro ochranu dodavatelských řetězců softwaru před kybernetickými hrozbami. Atestace zajišťuje, že týmy dodržují přísné bezpečnostní předpisy. standardv každé fázi životního cyklu vývoje softwaru (SDLCMnoho z nich standardjsou uvedeny v komplexních rámcích kybernetické bezpečnosti NIST.
Pilíře certifikace staveb
Podpora definovaných pilířů build security atestace, která je základem integrity, spolehlivosti a důvěryhodnosti softwaru v rámci praxe DevSecOps. Toto jsou důležité principy, procesy a komponenty obsažené v build security provádění a implementace atestace. Budeme se zabývat každým z pilířů.
Shromáždění všech potřebných důkazů v celém rozsahu SDLC
První pilíř zahrnuje analýzu a shromažďování protokolů, konfigurací a dat z klíčových bodů stavebního procesu. Systematickým shromažďováním těchto důkazů si organizace udržují transparentnost, sledovatelnost a odpovědnost v průběhu celého vývoje. pipeline.
Zabezpečené úložiště
Zahrnuje použití mechanismů pro šifrované úložiště s kontrolovaným přístupem, které zajišťují integritu a důvěrnost ověřovacích dat. Tyto mechanismy chrání před kompromitací nebo neoprávněným přístupem. Tento pilíř zajišťuje, že důkazy zůstanou neměnné a důvěryhodné. Spolehlivý zdroj pravdy je stanoven ověřením.
Atestační modul
Atestační engine posuzuje, zda sestavení softwaru splňuje definované bezpečnostní požadavky. standards. Vydává osvědčení, která dokumentují soulad s těmito standards. Jádrem tohoto procesu je automatizace atestačního enginu, který zajišťuje včasné, přesné a konzistentní bezpečnostní kontroly. To zaručuje integritu sestavení.
Nezávislé ověření
Čtvrtý pilíř se opírá o nezávislé ověřování, které podporuje roli generovaných atestací. Nestranné ověřování zajišťuje, že atestace jsou v souladu s bezpečnostními politikami a postupy. Ověřuje jejich integritu. Tento pilíř zaručuje, že proces atestace je objektivní, odpovědný a důvěryhodný. Snižuje riziko zaujatosti nebo manipulace během atestace.
Přehledy a statistiky
Poslední pilíř poskytuje úplné podávání zpráv a vhled do procesu atestace. A dashboard nebo nástroj pro tvorbu reportů nabízí přehled o bezpečnostním stavu softwarových sestav. Ukazuje, zda je dodržování bezpečnostních standardsplněny nebo chybí. To pomáhá identifikovat expozice, sledovat výkonnost a činit informované rozhodnutí.cisionty pro zvýšení bezpečnosti.
Silná kombinace těchto pilířů tvoří základ pro budování bezpečnostní certifikace. To pomáhá organizacím v oblasti vývoje softwaru chránit se před vznikajícími kybernetickými hrozbami. Přijetí těchto principů v procesech a technologiích podporuje kulturu bezpečného, integrovaného a důvěryhodného vývoje softwaru.
Pracovní postup softwarové atestace: Zajištění integrity a důvěry
Pracovní postup atestace se řídí jasným postupem pro ověření pravosti každé softwarové komponenty. Začíná uzavřením smlouvy. Tato smlouva stanoví požadavky na atestaci, jako je popis obrazu kontejneru nebo zahrnutí kusovníku softwaru (SBOM) pro vysoce spolehlivé atestace. Zajišťuje, aby všechny procesy sestavení dodržovaly stanovené standards.
Integrací tohoto pracovního postupu do kontinuální integrace (CI) pipelineDíky tomu mohou týmy bez problémů vytvářet atestace. Tyto atestace sledují pokrok softwaru během vývoje, testování a nasazení. Týmy uplatňují přísná bezpečnostní opatření a důkladně kontrolují přesnost atestací oproti smlouvě.
Cesta atestace se odvíjí v několika odlišných fázích, z nichž každá je klíčová pro integritu build security:
- PŘÍPRAVAStanovení rámce pro atestaci a definování bezpečnostních politik.
- Sbírka důkazůShromažďování dat napříč SDLC aby byl zajištěn komplexní přehled o bezpečnosti.
- Generování atestacíVyhodnocení důkazů za účelem vytvoření osvědčení, která potvrzují soulad s bezpečnostními zásadami.
- OvěřeníNezávislé ověřování atestací za účelem potvrzení bezpečnostní integrity sestavení.
- Reporting a analýzyAnalýza výsledků atestace za účelem poskytnutí praktických poznatků pro zlepšení build security.
Výhody softwarové atestace v Build Security
Použití atestace v build security přináší mnoho výhod důležitých pro zajištění bezpečnosti a spolehlivosti vývoje softwaru:
- Lepší bezpečnostZajišťuje, aby sestavení byla bezpečná a dodržovala bezpečnostní pravidla.
- Zvýšená důvěraBuduje transparentnost a odpovědnost a vytváří důvěru se zúčastněnými stranami.
- DodržováníPomáhá splňovat bezpečnostní požadavky standarda dodržovat předpisy.
- Snížení rizikaNachází a opravuje bezpečnostní rizika již v rané fázi vývojového procesu.
- ÚčinnostZvyšuje bezpečnost CI/CD pipeline, čímž se proces zefektivní.
Software a licence Formáty a modely atestací
Formáty a modely atestací nabízejí strukturované způsoby reprezentace softwarových komponent nebo událostí. Tyto rámce umožňují atestátorům jasně organizovat metadata, což zajišťuje, že atestace lze používat v různých prostředích pro vývoj softwaru. Tato konzistence pomáhá udržovat postupy jasné a standardized.
Klíčové prvky formátů a modelů softwarové atestace
ObjektivníFormáty a modely atestace ověřují důvěryhodnost a autenticitu softwarových artefaktů nebo událostí. Zahrnují informace, jako je vytvoření softwaru, původ, závislosti a bezpečnostní atributy.
StandardizaceFormáty a modely atestací mají za cíl standardoptimalizovat procesy pro konzistenci a kompatibilitu napříč nástroji, platformami a ekosystémy. Průmyslová sdružení, standard- tyto často definují orgány stanovující zákony nebo komunity standards. Poskytují společná schémata, datové struktury a protokoly pro zajištění jasné komunikace.
Typy formátů atestace softwaru
Původ: SLSA (Úrovně dodavatelského řetězce softwarové assurance) Formát původu je široce používaný formát v dodavatelských řetězcích open source. Poskytuje podrobné informace o tom, jak byly softwarové artefakty vytvořeny, včetně prostředí, závislostí a příkazů pro sestavení.
Kusovník softwaru (SBOM): SBOM nabízí formátovaný seznam softwarových artefaktů spolu s jejich závislostmi a vztahy. Díky tomu je složení sestavení softwaru transparentní a umožňuje zúčastněným stranám posoudit zabezpečení, dodržování předpisů a licenční povinnosti.
Vlastní formátyOrganizace si mohou přizpůsobit formáty atestací tak, aby splňovaly specifické potřeby v oblasti dodržování předpisů nebo odvětví. standards. V případě potřeby mohou přidat další metadata, ověřovací pravidla na základě organizačních zásad nebo kryptografické mechanismy.
Prvky modelu atestace softwaru:
Atestační modely zahrnují několik strukturovaných prvků v standard Různé modely nebo formuláře uvádějí, co má být v certifikaci zahrnuto a jak by měla být strukturována.
- ObálkaZajišťuje autenticitu a integritu atestační zprávy obvykle kryptografickým digitálním podpisem nebo certifikátem.
- výkazObsahuje skutečný obsah nebo ověřované prohlášení, tj. podrobnosti o softwarovém artefaktu, jeho původu nebo stavu shody s předpisy.
- PodpisOznačuje ověřovatele, který ověření vytvořil, a zajišťuje tak odpovědnost a autenticitu.
- PredikátMusí obsahovat metadata o předmětu atestace; to zahrnuje atributy artefaktu, vlastnosti artefaktu nebo jeho stav shody.
- BalíkSoubor více atestací nebo artefaktů, které spolu souvisejí, usnadňující organizaci a správu dat atestací.
Interoperabilita a přijetí
Pomocí standardDíky optimalizovaným formátům a modelům atestace se snadno začlení do stávajících nástrojů, pracovních postupů nebo bezpečnostních rámců. To zajišťuje hladký proces zavádění. Umožňuje také automatizované zpracování, validaci a ověřování různých prostředí během vývoje a nasazení softwaru.
Osvědčené postupy zabezpečení softwarových atestací
Nejlepší postupy v atestaci se vztahují k pokynům, metodám a přístupům v rámci vývoje softwaru a jeho ekosystémů dodavatelského řetězce, které zajišťují efektivitu, bezpečnost a spolehlivost atestačních procesů. Mezi klíčové osvědčené postupy, které subjektům pomohou vytvořit spolehlivý rámec pro atestaci, jenž podporuje důvěru, transparentnost a odpovědnost, patří:
Prohlášení o atestacích
StandardPro reprezentaci atestací by měly být dodržovány zásady týkající se formátů, schémat a protokolů. Používejte průmyslové standardkdekoli je to možné, aby byla zaručena konzistence a kompatibilita s nástroji, platformami a ekosystémy, se kterými bude výsledné řešení interagovat.
Autentizace a integrita
Implementujte silné mechanismy, jako jsou kryptografické znaky, digitální certifikáty nebo hašovací funkce, abyste zajistili, že identita osvědčení a jeho obsah nebude změněn, a ochránili tak před jakoukoli formou manipulace, padělání nebo jiných neoprávněných úprav ověřených dat.
Řízení přístupu a autorizace
Vynucujte pravidla řízení přístupu a autorizace, abyste omezili, kdo má přístup k datům atestací, a to v souladu s principy „nejmenší oprávnění“ nebo „nejmenší oprávnění“. Oprávnění k vytváření, změně nebo prohlížení atestací by měly mít pouze správné osoby nebo systémy. Tím se zabrání neoprávněnému přístupu a data zůstanou v bezpečí.
Skladování
Osvědčení ukládejte v bezpečných a neoprávněně manipulovatelných kontejnerech nebo úložištích, která jsou šifrovaná, s kontrolovaným přístupem a mají auditní stopy pro zachování důvěrnosti a odolnosti dat. Měla by být snadno dostupná, když je potřebujete pro účely ověření nebo auditu.
Správa životního cyklu
Stanovte jasné procesy pro správu životního cyklu atestací, včetně vytváření, ověřování, vypršení platnosti a zrušení. Pravidelně aktualizujte atestace tak, aby odrážely změny v sestavení softwaru, závislostech nebo bezpečnostních stavech.
Audit a monitorování
Nastavte mechanismy auditu a monitorování pro sledování a audit aktivit atestace, včetně vytváření, ověřování a spotřeby. To umožňuje včasnou detekci a reakci na bezpečnostní incidenty v rámci atestací.
Snadná integrace s třetími stranami
Zajistit snadnou integraci atestačních procesů s nástroji, službami nebo platformami třetích stran používanými v ekosystému vývoje softwaru a dodavatelského řetězce, včetně CI/CD pipelines, úložiště artefaktů, skenery zranitelností a moduly pro vynucování zásad.
Transparentnost a dokumentace
Zachovávejte transparentnost a dokumentaci v procesech, zásadách a postupech atestace. Zdokumentujte odůvodnění, kritéria a metodiky pro generování, ověřování a interpretaci atestací, aby se zajistilo, že všechny zúčastněné strany rozumí a nesou odpovědnost.
Školení a povědomí
Zajistěte školení a programy zvyšování povědomí pro všechny pracovníky zapojené do procesu atestace, jako jsou vývojáři, bezpečnostní odborníci a auditoři, a zajistěte, aby rozuměli svým rolím, odpovědnostem a osvědčeným postupům pro atestaci.
Neustálé Zlepšování
Podporovat kulturu neustálého zlepšování prostřednictvím zpětné vazby, revizí a iterativních vylepšení v rámci technologických a správních rámců. Pravidelně vyhodnocovat a zdokonalovat atestační postupy s cílem přizpůsobit se měnícím se rizikům, předpisům a standards.
Řešení pro certifikaci softwaru od společnosti Xygeni: Zvyšování laťky v kybernetické bezpečnosti
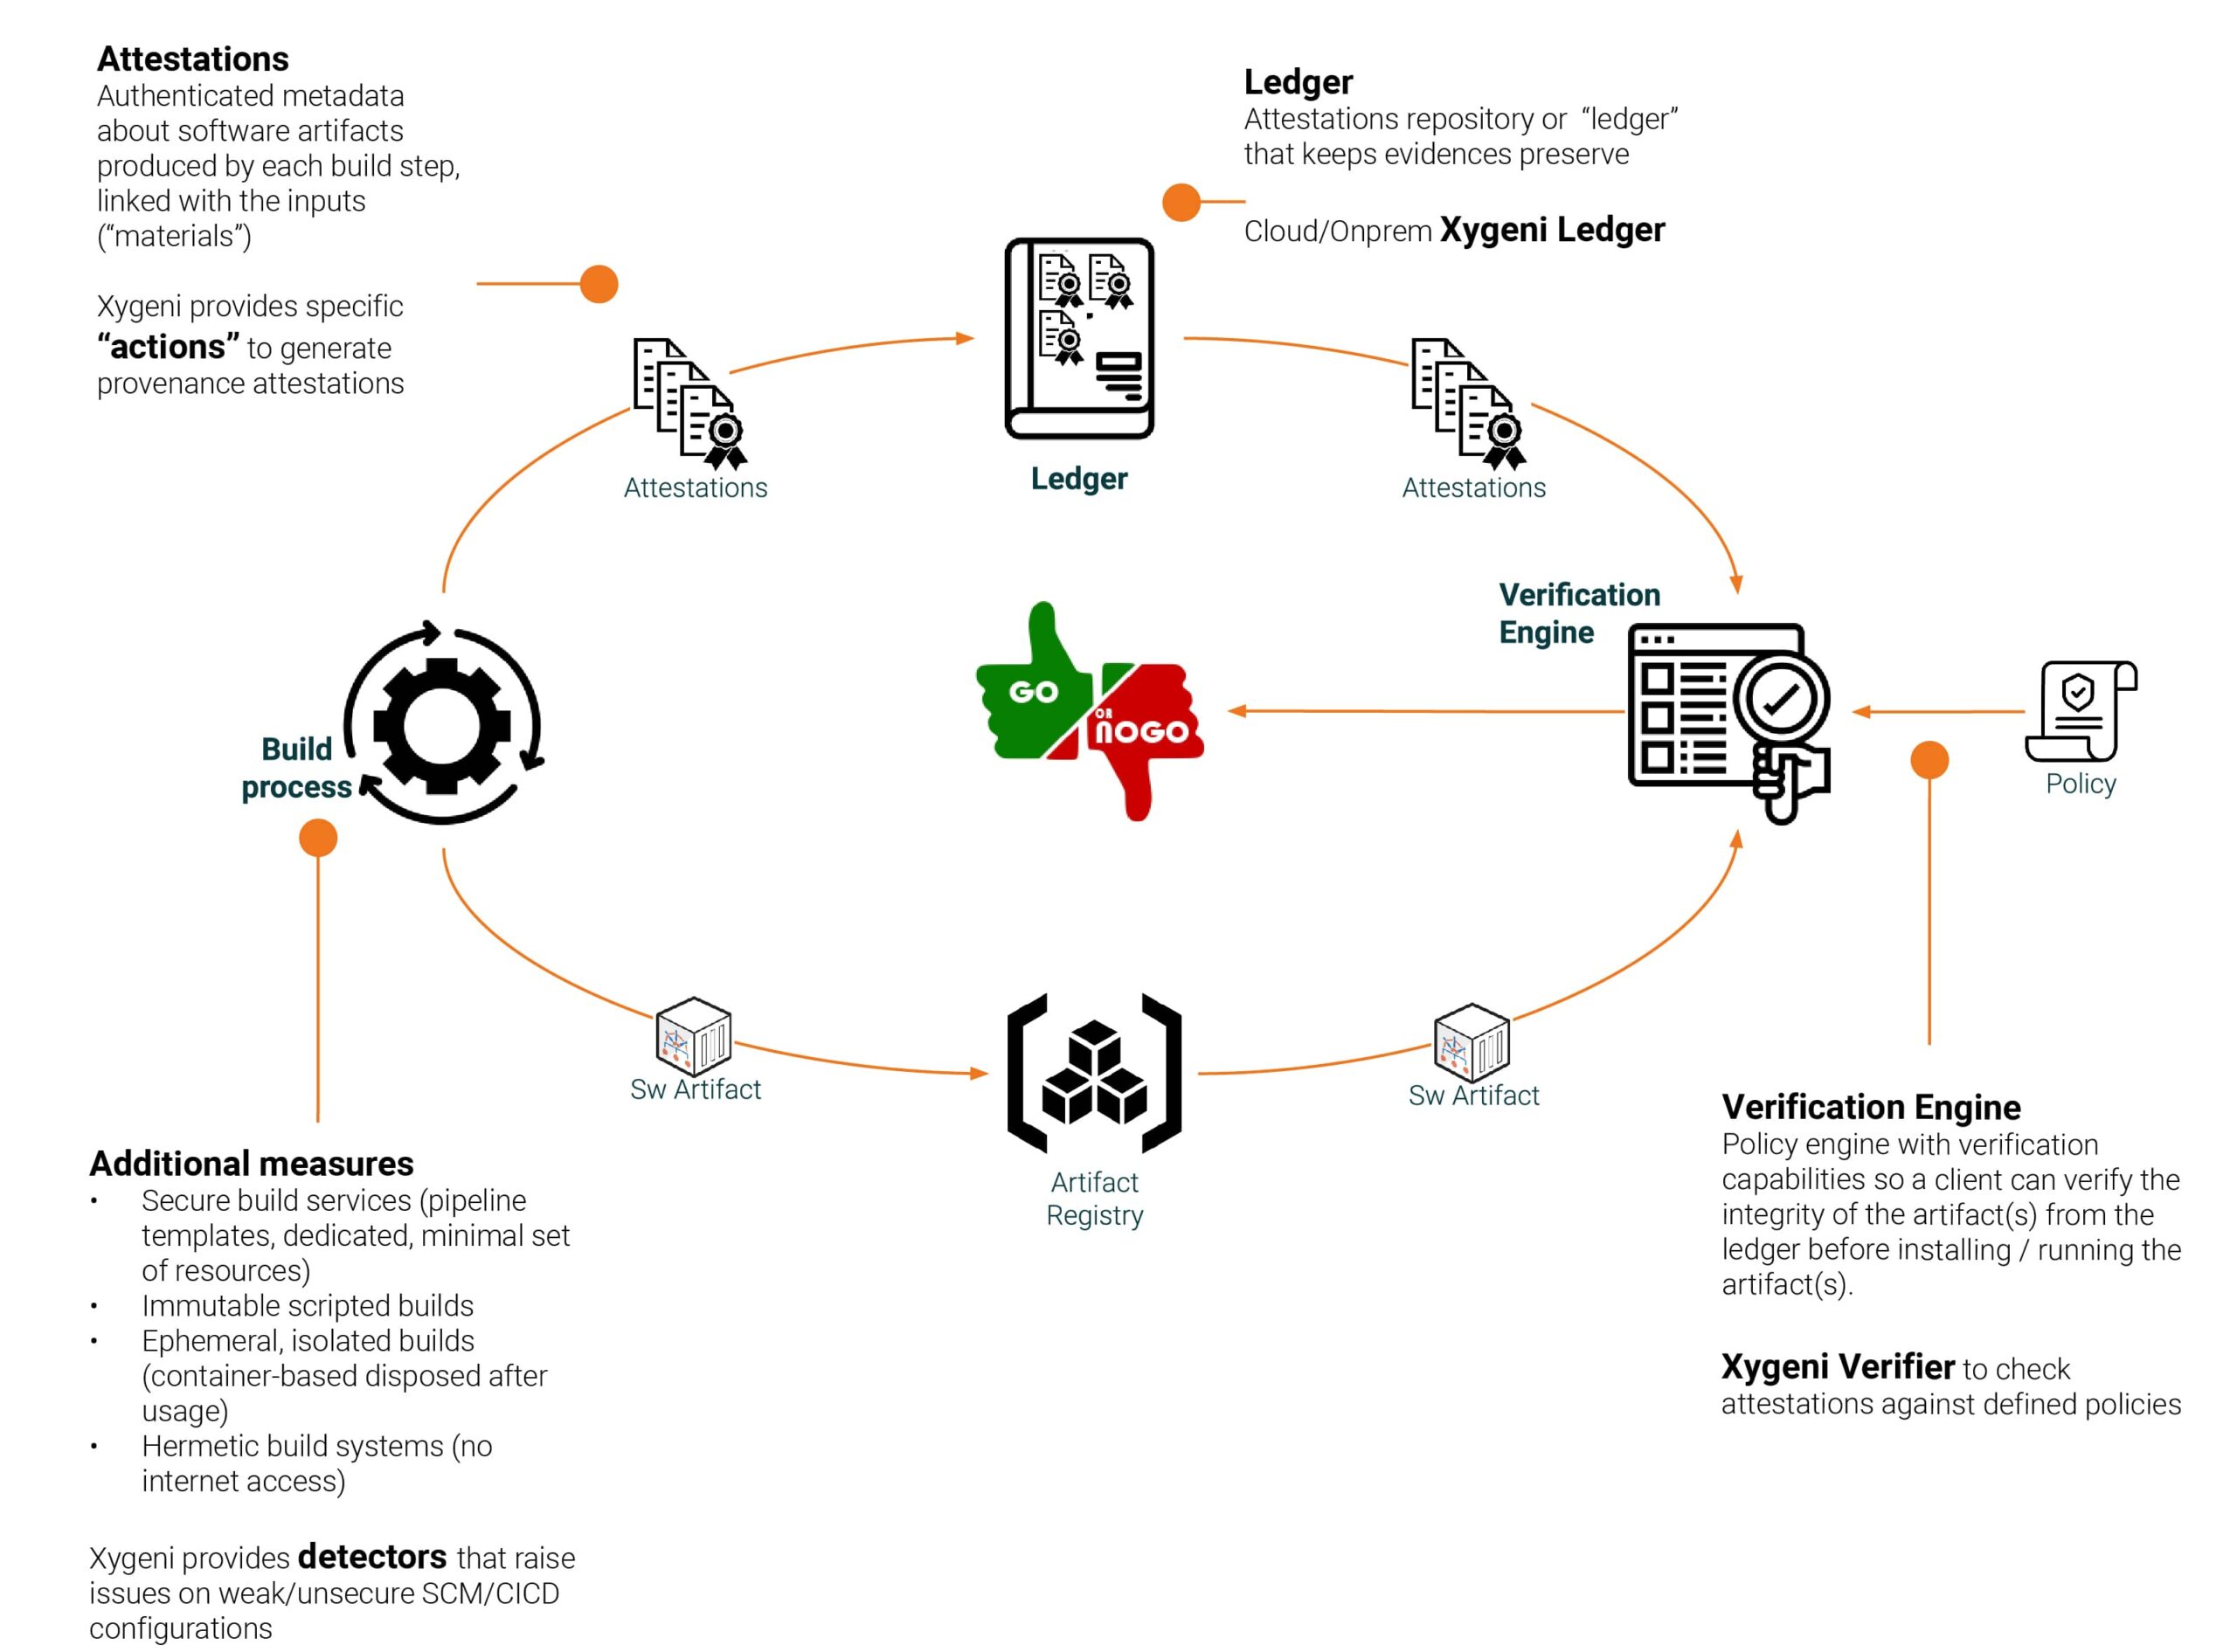
Řešení pro certifikaci softwaru od společnosti Xygeni zajišťuje, že každá část životního cyklu vývoje softwaru (SDLC) dodržuje nejvyšší bezpečnostní a dodržovací normy standards. Přidáním ověření k vašemu CI/CD pipelineSpolečnost Xygeni poskytuje důkaz, že váš software zůstane bezpečný a neporušený od sestavení až po nasazení.
Platforma Xygeni se stará o bezpečné zpracování build attestations prostřednictvím automatizovaného systému, který vytváří, ukládá a kontroluje atestace. To zajišťuje, že cesta vašeho softwaru – od kódu až po nasazení – je monitorována, ověřována a chráněna před neoprávněnými zásahy. Naše řešení využívá atestace Supply Chain Levels for Software Artifacts (SLSA) k vybudování řetězce důvěry a zabránění neoprávněným změnám nebo zranitelnostem v přístupu do vašeho kódu.
Klíčové vlastnosti atestačního řešení Xygeni:
- Plná automatizace: Atestace se automaticky generují během procesu sestavení, což zajišťuje, že vaše softwarové komponenty splňují bezpečnostní požadavky. standardbez manuálního zásahu.
- Predikát atestace in-toto: Toto standard Formát pro atestace nabízí jasný a zdokumentovaný popis procesu vývoje softwaru a zajišťuje tak transparentnost.
- Ověřovací modul: Platforma Xygeni zahrnuje robustní ověřovací engine, který propojuje atestace s předdefinovanými zásadami, aby byla zajištěna shoda s předpisy a platnost.
- Zabezpečené úložiště: Osvědčení jsou šifrována a bezpečně uložena, což je chrání před neoprávněnou manipulací.
- Původ a SBOM IntegraceŘešení Xygeni se integruje se softwarovým kusovníkem (SBOM) poskytnout podrobný popis všech softwarových komponent a zajistit tak plnou sledovatelnost závislostí na projektech s otevřeným zdrojovým kódem a proprietárních projektech.
Díky atestačnímu řešení od společnosti Xygeni mohou firmy aktivně zlepšovat svou bezpečnost, udržovat si náskok před novými hrozbami a splňovat měnící se pravidla, jako jsou NIST a… SLSA standardsTo buduje důvěru ve váš dodavatelský řetězec softwaru a pomáhá splňovat přísné požadavky na dodržování předpisů, čímž vytváří bezpečný a silný proces vývoje.
Pro organizace, které chtějí zavést Software Supply Chain Security (SSCS), atestační nástroje Xygeni nabízejí bezkonkurenční přehled, kontrolu a jistotu v každé fázi vývoje.

