






Útoky na dodavatelský řetězec softwaru prudce narůstají nebývalým tempem. Podle SecurityWeek, počet těchto útoků se zvýšil o 742% v posledních třech letech, což jasně ukázalo, že tradiční bezpečnostní opatření již nestačí. V reakci na to Úrovně dodavatelského řetězce pro softwarové artefakty (SLSA) Framework byl vyvinut s cílem pomoci organizacím posílit jejich procesy vývoje softwaru od začátku do konce.
Co je rámec SLSA?
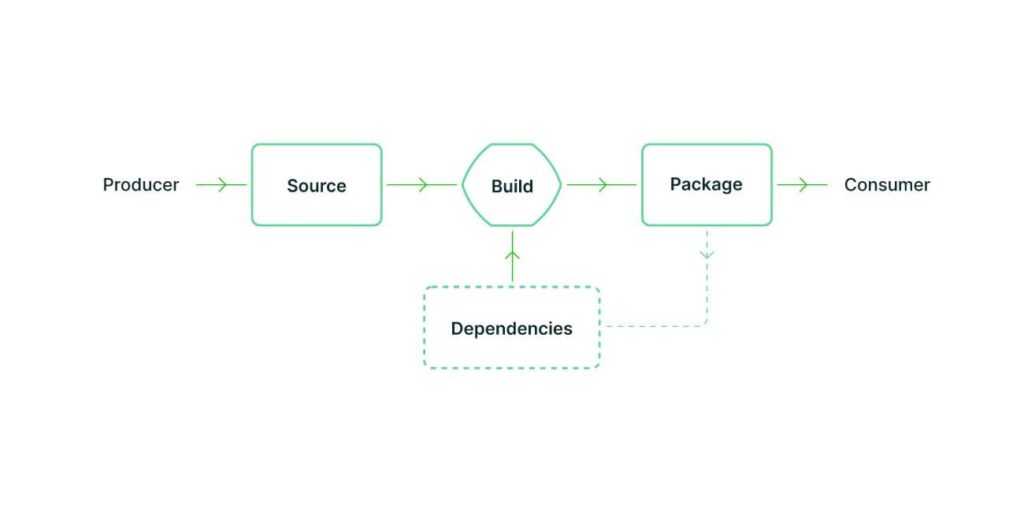
Zdroj: SLSA
SLSA Rámec (Úrovně dodavatelského řetězce pro softwarové artefakty), vyslovuje se „salsa" je komplexní bezpečnostní rámec, který chrání software od vývoje až po nasazení. Definuje čtyři úrovně zabezpečení, z nichž každá staví na předchozí, aby se zlepšila bezpečnost a transparentnost softwaru v průběhu jeho životního cyklu.
Zde je rychlý přehled čtyř úrovní:
- Úroveň 1: Základní integrita – Zajišťuje automatizované sestavení a kontrolované prostředí, čímž pokládá základy pro sledovatelnost.
- Úroveň 2: Původ – Sleduje původ softwarových artefaktů a zajišťuje jejich vysledovatelnost zpět k jejich zdroji.
- Úroveň 3: Zabezpečení – Implementuje řízení přístupu a reprodukovatelné sestavení pro detekci neoprávněné manipulace.
- Úroveň 4: Maximální zabezpečení – Poskytuje nejvyšší úroveň ochrany s odolným, hermetickým provedením a přísnými kontrolami původu.
Slovník bezpečnostních pojmů Xygeni
Rámec Supply-chain Levels for Software (SLSA) pomáhá chránit dodavatelské řetězce softwaru před bezpečnostními riziky. Zajišťuje bezpečný vývoj a distribuci softwaru pomocí progresivních úrovní, které vedou společnosti od základní automatizace až po plně sledovatelné a neoprávněně manipulované procesy.
Proč je SLSA klíčová CI/CD Pipelines
Jak DevOps praktikuje a CI/CD pipelineUrychlují vývoj softwaru, ale také odhalují zranitelnosti. Útočníci mohou tyto mezery zneužít k vložení škodlivého kódu nebo k manipulaci se závislostmi. Úrovně dodavatelského řetězce pro softwarové artefakty řeší tyto výzvy zajištěním bezpečnosti, transparentnosti a ověřitelnosti každého kroku vývojového procesu.
- Viditelnost a sledovatelnostSLSA sleduje každou změnu a komponentu ve vašem pipeline, což usnadňuje včasnou detekci zranitelností.
- Proaktivní obranaIdentifikuje a zmírňuje rizika dříve, než je lze zneužít.
- StandardizaceSLSA poskytuje uznávaný standard pro zabezpečení softwarových artefaktů a zajištění konzistence napříč vývojovými procesy.
Jak Xygeni podporuje dodržování předpisů SLSA
Dosažení souladu s požadavky SLSA není jen o zaškrtnutí bezpečnostních políček, ale také o ochraně dodavatelského řetězce vašeho softwaru a zároveň o udržení rychlého a efektivního vývoje. Pro DevOps týmy může být vyvážení bezpečnosti a rychlosti náročné, zejména v rychle se rozvíjejících CI/CD pipelines. A právě zde vstupuje na scénu Xygeni, automatizuje kritické bezpečnostní úlohy a zajišťuje, aby váš dodavatelský řetězec softwaru splňoval a překračoval rámec SLSA. standards, aniž by se zpomalil váš pracovní postup.
1. Automatizace integrity sestavení – SLSA úroveň 1
Prvním krokem k zabezpečení softwaru je konzistence. Xygeni se integruje do CI/CD pipelines, automatizací monitorování sestavení a zajištěním, aby každé sestavení procházelo opakovatelným a ověřitelným procesem. Eliminací manuálních chyb a snížením bezpečnostních rizik pomáhá Xygeni týmům bez námahy splňovat požadavky rámce SLSA úrovně 1. To znamená, že vaše sestavení jsou od samého začátku chráněna a v souladu s… osvědčené postupy.
2. Zajištění původu a sledovatelnosti – SLSA úroveň 2
Vědět, odkud vaše softwarové komponenty pocházejí, je pro zabezpečení zásadní. V rámci SLSA úrovně 2 Xygeni automaticky sleduje původ každého artefaktu a vytváří neměnné záznamy, které nelze změnit. S plným přehledem o vašem softwaru. pipeline, týmy mohou vysledovat každou komponentu zpět až ke zdroji, což usnadňuje odhalování neoprávněných změn a prevenci útoků v dodavatelském řetězci.
3. Posílení bezpečnostních kontrol, úroveň 3 SLSA
S rostoucími bezpečnostními hrozbami se stává nezbytnou silnější ochrana. Na úrovni 3 rámce SLSA zavádí Xygeni pokročilé bezpečnostní kontroly, jako je sledování závislostí v reálném čase a analýza dosažitelnosti. Namísto zahlcování týmů upozorněními Xygeni filtruje nezneužitelné zranitelnosti, což umožňuje vývojářům soustředit se na skutečná rizika. Díky vestavěným kontrolám závislostí procházejí komponenty třetích stran před použitím přísnou bezpečnostní kontrolou.
4. Dosažení maximální bezpečnosti s hermetickými konstrukcemi, úroveň SLSA 4
Na úrovni 4 rámce SLSA dosahuje softwarová bezpečnost nejvyšší úrovně. standardHermetické sestavení, které zabraňují spoléhání se na externí, neověřené závislosti, je klíčem k zajištění bezpečnosti a ochrany proti neoprávněným změnám u každého sestavení. Xygeni tento proces automatizuje a zajišťuje, aby každý artefakt byl generován v kontrolovaném, izolovaném prostředí. Ověřováním každého kroku sestavení, zaznamenáváním změn a zabráněním neoprávněným úpravám poskytuje Xygeni plnou důvěru v integritu softwaru, aniž by zpomaloval vývoj.
S Xygeni je dosažení souladu s požadavky SLSA jednoduché, automatizované a plně integrované do vašeho CI/CD pipelines.
Jak Xygeni Build Security Posiluje atestace SLSA
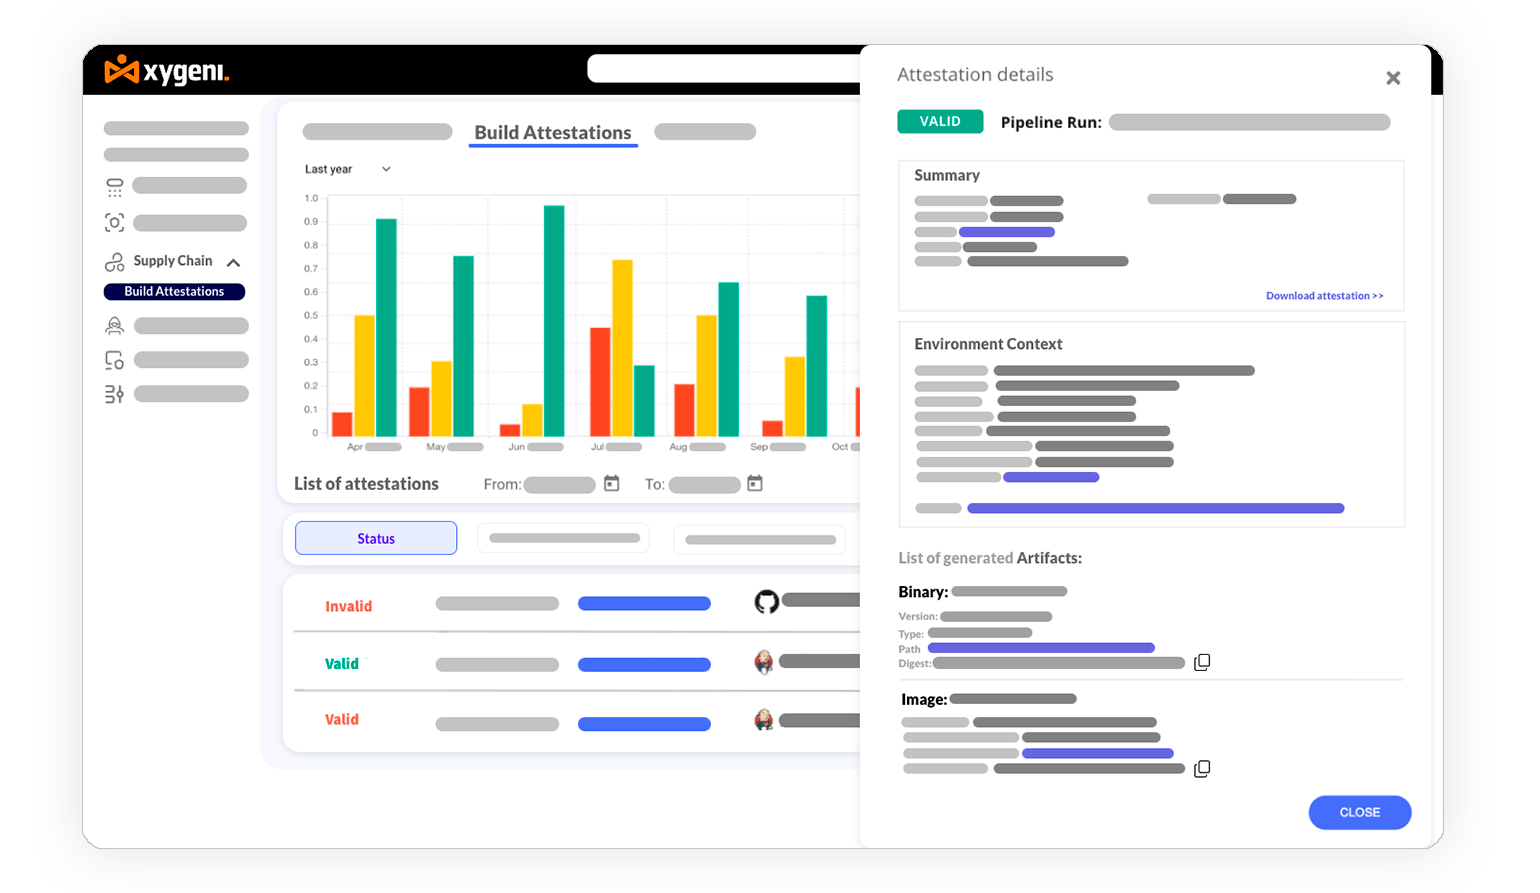
Dosažení úrovně dodavatelského řetězce pro shodu softwarových artefaktů se netýká jen monitorování sestavení, ale vyžaduje také zjišťování původu, ověřování a neustálé vynucování zabezpečení. Xygeni Build Security zjednodušuje tento proces tím, že automatizace generování atestací, validaci a správu, což usnadňuje zajištění integrity softwaru bez nutnosti další práce pro vývojáře.
Automatické generování atestací
Důvěra v software začíná silnými a ověřitelnými atestacemi. SALT (Software Attestation Layer for Trust) od společnosti Xygeni automaticky vytváří atestace kompatibilní se SLSA pro každou sestavu, čímž ověřuje její integritu a sleduje její původ. To zajišťuje, že každý krok v procesu sestavení je zdokumentovaný, chráněný proti neoprávněným úpravám a bezpečný.
Snadné ověřování a centralizovaná správa
Správa atestací napříč mnoha pipelinemůže být ohromující. S XygeniTýmy mohou bez námahy ověřovat atestace a zajistit, aby každá softwarová komponenta splňovala bezpečnostní zásady. Platforma Xygeni centralizuje správu atestací a poskytuje jednotné místo pro sledování, audit a vynucování souladu s úrovněmi dodavatelského řetězce pro softwarové artefakty a... NIST SP 800-204D standards.
Bezešvý CI/CD Integrace pro rychlé přijetí
Zabezpečení by mělo fungovat s vývojáři, ne proti nim. Xygeni SALT se hladce integruje do stávajících systémů. CI/CD pipelines, které nabízejí přístupnost z příkazového řádku (CLI) a automatizované vynucování zabezpečení. Ať už váš tým používá GitHub, GitLab, Jenkins nebo Azure DevOps, Xygeni umožňuje ověřování atestací v reálném čase, čímž zajišťuje, že sestavení jsou bezpečná a plně ověřitelná v každém prostředí.
Komplexní dodržování předpisů bez přerušení
Společnost Xygeni usnadňuje dodržování předpisů SLSA tím, že zajišťuje, aby každý softwarový artefakt byl podpořen kryptograficky ověřitelnými atesty. Díky automatizovanému ověřování, úplnému sledování původu a hloubkové analýze... CI/CD integrace, týmy mohou splňovat nejvyšší bezpečnostní požadavky standardbez zpomalení vývoje.
S Xygeni Build Security, dosažení souladu s atestací SLSA je jednoduché, automatizované a plně integrované do vašich pracovních postupů DevSecOps.
Nejlepší postupy pro implementaci rámce SLSA
Integrace rámce Supply-chain Levels for Software Artifacts do vašich pracovních postupů vyžaduje vyvážení bezpečnosti a efektivity. Začátkem v malém, zapojením zainteresovaných stran, využitím automatizace a iterací na základě zpětné vazby můžete zabezpečte svůj dodavatelský řetězec softwaru při zachování agility. Zde je návod, jak Xygeni podporuje každý krok.
1. Proveďte předběžné posouzení
Vyhodnoťte své současné procesy vývoje softwaru a identifikujte mezery v porovnání s požadavky rámce SLSA. Xygeni pomáhá mapovat kritická aktiva a závislosti. Identifikuje zranitelnosti a zdůrazňuje oblasti vyžadující zlepšení, abyste splnili požadavky SLSA. standards.
2. Včas zapojte zúčastněné strany
Zajistěte si podporu vývojových, bezpečnostních a provozních týmů tím, že jim ukážete výhody integrace SLSA, jako je například snížení rizik v dodavatelském řetězci. Xygeni poskytuje přehledné zprávy, které zúčastněným stranám usnadňují sledování pokroku a pochopení hodnoty SLSA.
3. Začněte v malém a postupně škálujte
Spusťte pilotní projekt pro otestování postupů SLSA v malém měřítku. S postupným zaškolováním vašeho týmu můžete projekty škálovat na větší. Nástroje Xygeni usnadňují zahájení a postupné zavádění postupů SLSA, počínaje automatizovanými sestaveními a sledováním původu vašeho softwaru.
4. Integrace postupů SLSA do stávajících pracovních postupů
Využijte automatizaci k začlenění postupů SLSA do svého CI/CD pipelines, minimalizuje manuální úsilí a zajišťuje konzistenci. Xygeni se hluboce integruje s CI/CD pipelines, automatizace bezpečnostních úloh, jako je monitorování sestavení, analýza závislostí a generování původu.
5. Poskytněte školení a zdroje
Zajistěte, aby týmy plně rozuměly požadavkům SLSA prostřednictvím školicích programů a jasné dokumentace. Xygeni nabízí podporu se školením a nástupem do praxe a poskytuje uživatelsky přívětivá rozhraní a podrobné reporty pro snadnou adaptaci.
6. Pravidelně kontrolujte a iterujte
Pravidelně kontrolujte účinnost postupů SLSA a upravujte je na základě zpětné vazby. Podrobné reporty a analýzy od Xygeni vám umožňují pravidelně sledovat a upravovat své bezpečnostní strategie.
7. Využijte komunitní zdroje SLSA
Zapojte se do komunity SLSA, abyste získali osvědčené postupy, a přispějte zpět a podělte se o své zkušenosti. Xygeni podporuje dodržování předpisů a pomáhá vaší organizaci zůstat propojená s širšími bezpečnostními snahami.
8. Monitorování a vynucování dodržování předpisů
Implementujte monitorování v reálném čase a automatizované mechanismy vynucování, abyste zajistili trvalý soulad se SLSA. Xygeni průběžně monitoruje dodržování předpisů a zasílá automatická upozornění na jakékoli zranitelnosti, zejména v komponentách třetích stran. Vynucování zabezpečení je integrováno přímo do vašeho CI/CD pipeline.
Zajištění vaší budoucnosti s Xygeni a SLSA
Zabezpečení vašeho dodavatelského řetězce softwaru již není volbou, je to nutnost. Rámec SLSA vám poskytne jasný plán ochrany vašeho softwaru, od základního zabezpečení až po pokročilé metody ochrany proti neoprávněným změnám. S Xygeni, můžete zjednodušit dodržování předpisů a snadno rozšířit bezpečnostní opatření, čímž udržíte svůj software bezpečný, silný a připravený na budoucnost.
Chcete chránit svůj dodavatelský řetězec softwaru? Podívejte se, jak vám Xygeni může pomoci splnit úrovně dodavatelského řetězce pro softwarové artefakty. standarda chraňte své digitální systémy ještě dnes.

Často kladené otázky: Pochopení rámce SLSA pro CI/CD Pipelines
Je SLSA nejlepší Standard for CI/CD Pipelines?
SLSA (Supply-chain Levels for Software Artifacts) je jeden z nejkomplexnějších a nejširše používaných bezpečnostních rámců pro CI/CD pipelines. Poskytuje strukturovaný, stupňovitý přístup k zabezpečení vývoje softwaru se zaměřením na integritu sestavení, původ a odolnost proti neoprávněné manipulaci.
I když SLSA není jediný standard, vyniká tím, že:
- Zahrnuje celý životní cyklus softwaru, od ověření integrity zdrojového kódu až po nasazení.
- Definuje jasné úrovně zabezpečení (1–4), což umožňuje jeho adaptaci pro různé bezpečnostní potřeby.
- Funguje společně s dalšími bezpečnostními frameworky, jako jsou NIST SP 800-204D a OWASP CI/CD Bezpečnostní rizika.
Pro organizace, které chtějí posílit CI/CD Z hlediska zabezpečení je SLSA vynikající volbou. V závislosti na specifických potřebách dodržování předpisů se však některé týmy mohou řídit i NIST, CISnebo bezpečnostní rámce specifické pro dané odvětví spolu se SLSA.
Kdo řídí rámec SLSA pro CI/CD Pipelines?
SLSA se řídí OpenSSF (Open Source Security Foundation), projekt Linux Foundation zaměřený na zlepšení software supply chain security. OpenSSF úzce spolupracuje se společnostmi Google, GitHub, Microsoft a dalšími lídry v oboru na vývoji a zdokonalování rámce SLSA.
Pracovní skupina SLSA průběžně aktualizuje rámec s cílem řešit nově vznikající hrozby, sladit jej s osvědčenými postupy a zlepšit zavádění zabezpečení v CI/CD pipelineKaždý, kdo má zájem přispět nebo zůstat v obraze o vývoji SLSA, se může zapojit do OpenSSFkomunitní a pracovní skupiny.
