






Zabezpečení aplikací nebylo nikdy důležitější a nikdy nepokrývalo větší oblast. Kybernetické hrozby jsou stále chytřejší a častější a stále větší podíl z nich se nyní zaměřuje na vrstvu, pro kterou tradiční nástroje AppSec nebyly navrženy: kód generovaný umělou inteligencí, asistenty kódování umělou inteligencí a závislosti, které zavádějí. Organizace musí chránit své aplikace, aby udržely citlivá data v bezpečí, udržely důvěru zákazníků a zajistily hladký chod podniku. Se správnými nástroji pro zabezpečení aplikací mohou týmy identifikovat, opravovat a řídit rizika v každé fázi vývoje a nasazení, ať už toto riziko napsal člověk nebo bylo navrženo umělou inteligencí. Nástroje pro testování zabezpečení aplikací navíc umožňují včas odhalit zranitelnosti, předcházet narušením a udržovat zabezpečení v celém životním cyklu vývoje softwaru.
Co je zabezpečení aplikací?
Zabezpečení aplikací (AppSec) je praxe ochrany aplikací od návrhu až po nasazení, která zajišťuje jejich bezpečnost před bezpečnostní chyby které mohou útočníci zneužít. Zahrnuje všechny vývojové procesy, od napsání prvního řádku kódu až po spouštění aplikací v produkčním prostředí.
Zabezpečení aplikací se ve své podstatě zaměřuje na prevenci rizik, jako jsou úniky dat, neoprávněný přístup a narušení služeb. To zahrnuje zabezpečení webových aplikací, mobilní zabezpečení a cloudové zabezpečení.
moderní nástroje pro zabezpečení aplikací spojit několik Klíčové vlastnosti, Jako analýza kódu k detekci nezabezpečených vzorců, skenování závislostí k odhalení chyb v knihovnách třetích stran a monitorování za běhu k blokování podezřelého chování. Tyto nástroje umožňují vývojovým a bezpečnostním týmům spolupracovat, snižovat riziko a zároveň udržovat rychlé a spolehlivé dodávání softwaru.
Běžné bezpečnostní hrozby pro aplikace
Aplikace čelí široké škále bezpečnostní chyby které mohou útočníci zneužít. Některá z nejčastějších rizik se objevují nejen v kódu, ale také v konfiguracích a externích závislostech. Podle OWASP Top 10, patří mezi nejzávažnější hrozby v zabezpečení webových aplikací:
- SQL Injection → Útočníci vkládají škodlivé dotazy do vstupních polí, aby získali přístup k databázím nebo je upravili.
- Skriptování mezi weby (XSS) → Nezabezpečené zpracování uživatelského vstupu umožňuje útočníkům spouštět skripty v prohlížeči uživatele.
- Zlomené ověřování → Slabá správa relací nebo špatná manipulace s heslem umožňuje neoprávněný přístup.
- Úniky tajemství → Klíče API, tokeny nebo přihlašovací údaje zveřejněné v kódu nebo repozitářích mohou poskytovat přímý přístup k systému.
- Nesprávné konfigurace → Nesprávné nastavení cloudu nebo serveru nutí aplikace k zneužití.
- Nejisté závislosti → Zranitelné knihovny s otevřeným zdrojovým kódem ohrožují aplikace prostřednictvím dodavatelského řetězce.
- Riziko generované a navrhované umělou inteligencí → Asistenti kódování s umělou inteligencí mohou halucinovat názvy balíčků, které útočníci poté zaregistrují s malwarem (slopsquatting), nebo zavést zranitelné vzory do kódu generovaného umělou inteligencí, které projdou rychlou kontrolou.
Tyto hrozby postihují všechny fáze vývojové procesy, od psaní kódu až po nasazení cloudových aplikací. Ochrana před nimi proto vyžaduje jak bezpečné postupy kódování, tak i použití specializovaných nástroje pro zabezpečení aplikací.
Co jsou nástroje pro zabezpečení aplikací?
Nástroje pro zabezpečení aplikací jsou řešení, která chrání aplikace v celém životním cyklu vývoje softwaru. Jejich cílem je identifikovat zranitelnosti, vynucovat bezpečné konfigurace a monitorovat podezřelou aktivitu. Na rozdíl od univerzálního bezpečnostního softwaru jsou tyto nástroje speciálně navrženy k ochraně kódu aplikace, konfigurací a závislostí třetích stran.
Pracují ruku v ruce s bezpečnostními systémy, jako je např. OWASP a NIST, čímž se zajistí, že aplikace jsou vytvářeny a nasazovány v souladu s osvědčenými postupy v oboru. Integrací přímo do pracovních postupů vývojářů a CI/CD pipelineNástroje pro zabezpečení aplikací pomáhají týmům včas odhalovat rizika a udržovat nepřetržitou ochranu od vývoje až po produkční prostředí.
Klíčové vlastnosti nástrojů pro zabezpečení aplikací
moderní nástroje pro zabezpečení aplikací sdílet sadu Klíčové vlastnosti díky nimž jsou efektivní v ochraně aplikací v celém vývojovém cyklu. Tyto funkce zajišťují, že týmy mohou řešit bezpečnostní chyby rychle bez zpomalení doručení:
- Analýza kódu → Prohledává zdrojový kód a binární soubory, aby v rané fázi vývoje odhalil nezabezpečené kódovací vzorce.
- Detekce zranitelnosti → Identifikuje chyby ve vlastním kódu, závislostech na open-source a konfiguracích dříve, než je útočníci mohou zneužít.
- Správa tajemství → Zabraňuje náhodnému zveřejnění přihlašovacích údajů, klíčů API a tokenů v repozitářích nebo pipelines.
- Monitorování běhu → Sleduje aplikace během jejich běhu a blokuje podezřelé akce, jako jsou například pokusy o neoprávněný přístup.
- CI/CD Integrace → Vkládá bezpečnostní kontroly přímo do vývojové procesy, čímž se zajistí, že zranitelnosti budou odhaleny před dosažením produkčního prostředí.
- Compliance Support → Je v souladu s rámcemi, jako jsou OWASP Top 10, NIST SSDF a CIS benchmarky, které pomáhají týmům splňovat regulační a oborové požadavky.
- Třídění řízené umělou inteligencí → Aplikuje analýzu řízenou umělou inteligencí na bezpečnostní zjištění a pro každý problém vydává verdikt, naléhavost a složitost nápravy, takže se týmy zaměřují na skutečně zneužitelné riziko, místo aby ručně kontrolovaly každé upozornění.
Společně, tyto Klíčové vlastnosti učinit nástroje pro zabezpečení aplikací nezbytnými pro zabezpečení webových aplikací, mobilní zabezpečení a cloudová prostředí. Umožňují vývojovým a bezpečnostním týmům efektivně spolupracovat a vyvažovat rychlé dodání se silnou ochranou.
Nejlepší postupy pro zabezpečení aplikací
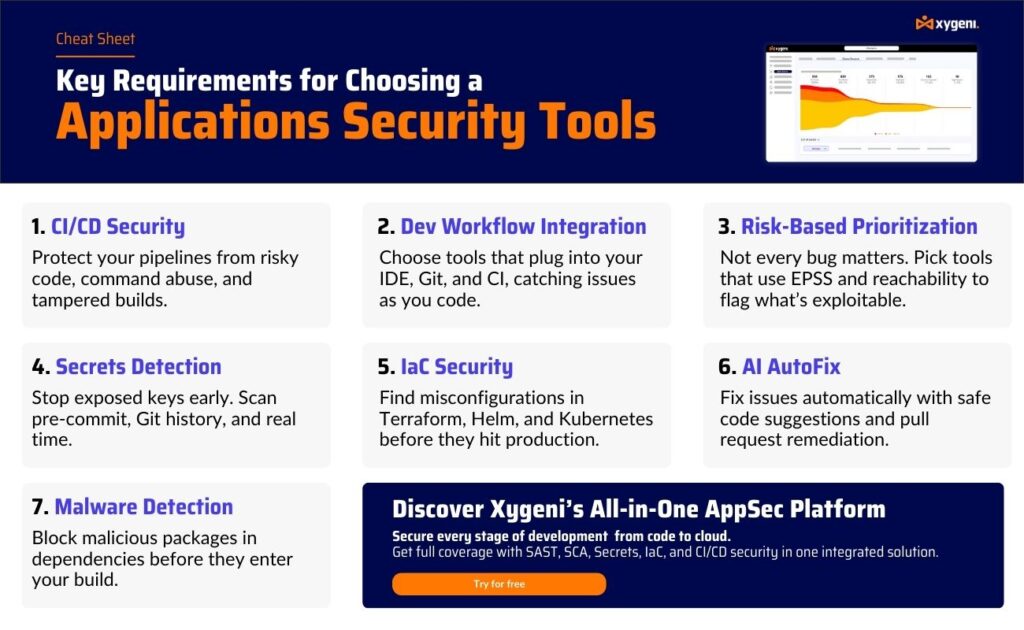
Znalost rizik a nástrojů je důležitá, ale silné zabezpečení závisí také na důsledném dodržování osvědčené postupy skrz všechny vývojové procesyTyto postupy snižují vystavení bezpečnostní chyby a posílit obojí zabezpečení webových aplikací a cloudově nativní prostředí.
- Zabezpečení Shift vlevo → Použijte testování a analýza kódu v rané fázi vývojového cyklu, aby se odhalily problémy dříve, než se stanou nákladnými.
- Bezpečné kódování Standards → Školte vývojáře, aby dodržovali bezpečné vzorce a vyhýbali se běžným nástrahám, jako je SQL injection nebo nesprávná manipulace se vstupy.
- Pravidelné kontroly závislostí → Průběžně monitorovat knihovny s otevřeným zdrojovým kódem pomocí analýza složení softwaru (SCA) aby se zabránilo útokům na dodavatelský řetězec.
- Ochrana tajemství → Použití nástroje pro detekci tajemství a centralizované trezory, aby se zabránilo odhalení přihlašovacích údajů v repozitářích nebo CI/CD pipelines.
- CI/CD Guardrails → Automatizujte odbavení pipelinek blokování rizikových sestavení, vynucování podepsaných konfigurací a zastavení nasazení s kritickými zranitelnostmi.
- Průběžné sledování → Kombinujte ochranu za běhu s detekcí anomálií pro zachycení podezřelé aktivity, jakmile jsou aplikace v produkčním prostředí.
- Vyrovnání souladu → Řiďte se rámcovými standardy jako OWASP Top 10, NIST SSDF a CIS benchmarky pro splnění průmyslových a regulačních požadavků.
- Viditelnost aktiv umělé inteligence → Proveďte inventuru modelů umělé inteligence, agentů a připojení MCP, které běží na vašem SDLCa aplikovat stejnou kontrolu na kód generovaný umělou inteligencí a závislosti zavedené umělou inteligencí jako na kód psaný člověkem.
Kombinací těchto osvědčené postupy se správnou kombinací nástroje pro zabezpečení aplikací, organizace mohou předcházet narušením bezpečnosti, chránit citlivá data a udržovat rychlý vývoj bez obětování bezpečnosti.
Klíčové typy nástrojů pro zabezpečení aplikací
Runtime Application Self-Protection (RASP)
Nástroje RASP jsou integrovány do aplikací a monitorují je během aktivního používání. Analyzují vstupy, výstupy a chování za běhu, aby detekovaly škodlivou aktivitu.
- Jak to fungujeRASP zachycuje požadavky a kontroluje cesty provedení. Pokud zjistí neoprávněný přístup k datům nebo abnormální chování, okamžitě akci zablokuje.
- VýhodyPoskytuje ochranu v reálném čase proti zranitelnostem typu zero-day, hrozbám zevnitř a útokům typu injection. Pomáhá také splňovat požadavky rámce pro dodržování předpisů, jako například DORA.
- OmezeníRASP chrání spuštěné aplikace, ale v první řadě nezabraňuje psaní nezabezpečeného kódu.
Detekce a správa tajných informací
Nástroje pro detekci tajných kódů prohledávají úložiště, pipelinea vytvářet artefakty pro odhalené přihlašovací údaje, jako jsou klíče API, hesla k databázi nebo tokeny.
- Jak to fungujeOznačují pevně zakódované tajné kódy nebo náhodné úniky v historii Gitu a upozorňují vývojáře, aby je odstranili nebo otočili.
- VýhodySnižte riziko krádeže přihlašovacích údajů, zabraňte neoprávněnému přístupu a podpořte dodržování předpisů CIS měřítka.
- OmezeníZaměřuje se pouze na vystavení citlivým datům a nemůže řešit širší chyby kódu nebo závislostí.
Cloud Security Posture Management (CSPM)
Nástroje CSPM se zaměřují na zabezpečení cloudových aplikací detekcí chybných konfigurací a vynucováním zásad.
- Jak to fungujeProhledávají infrastrukturu a cloudové zdroje, kontrolují oprávnění, nastavení úložiště a síťová pravidla.
- VýhodyPomáhá týmům vyhnout se běžným rizikům, jako jsou otevřené S3 segmenty nebo příliš tolerantní role IAM, a zároveň je v souladu s OWASP Top 10 cloudová rizika.
- OmezeníZabezpečují konfigurace infrastruktury, ale nemohou analyzovat kód aplikace.
Správa bezpečnostních pozic s využitím umělé inteligence (AI-SPM)
AI-SPM Nástroje se zaměřují konkrétně na vrstvu umělé inteligence moderních aplikací: modely, agenty a připojení MCP, které tradiční nástroje AppSec neinventarizují.
- Jak to funguje: Neustále objevuje aktiva umělé inteligence napříč SDLC a koreluje je s rizikem, které představují, od kódu generovaného umělou inteligencí až po závislosti navrhované umělou inteligencí.
- Výhody: Zavírá přesně slepé místo zneužívané útoky dodavatelského řetězce specifickými pro umělou inteligenci, jako je například slopsquatting, a poskytuje týmům živou inventuru. (AI-BOM) toho, co umělá inteligence skutečně běží.
- Omezení: AI-SPM specificky zajišťuje vrstvu umělé inteligence a funguje nejlépe vedle tradičních technologií. SAST, DAST a SCA než je nahradit.
Co jsou nástroje pro testování bezpečnosti aplikací?
Nástroje pro testování bezpečnosti aplikací (ASTT) vyhodnocují aplikace z hlediska zranitelností během vývoje a testování. Na rozdíl od nástrojů pro průběžnou ochranu se zaměřují na odhalování problémů před nasazením, čímž snižují pravděpodobnost rizika v produkčním prostředí.
Klíčové typy nástrojů pro testování bezpečnosti aplikací
Statické testování zabezpečení aplikací (SAST)
SAST Nástroje analyzují zdrojový kód, bajtkód nebo binární soubory, aniž by je spouštěly.
- Jak to fungujeProhledává kód a hledá nezabezpečené vzory, jako je SQL injection nebo pevně zakódované přihlašovací údaje, zatímco vývojáři stále kódují.
- VýhodyVčas detekuje zranitelnosti, snižuje náklady na opravy a poskytuje podporu OWASP bezpečné postupy kódování.
- OmezeníMůže generovat falešně pozitivní výsledky a nedokáže detekovat zranitelnosti za běhu.
Pro více informací se podívejte na naše srovnání SAST vs SCA.
Dynamické testování zabezpečení aplikací (DAST)
DAST Nástroje simulují útoky z reálného světa na běžící aplikaci, aniž by bylo nutné mít přístup ke zdrojovému kódu.
- Jak to fungujeInteraguje s aplikací externě, sonduje koncové body a analyzuje odpovědi.
- VýhodyDetekuje chyby za běhu, jako jsou špatné konfigurace, problémy s ověřováním nebo rizika vkládání kódu. Doporučeno NIST jako součást robustního bezpečnostního procesu.
- OmezeníNemapuje nálezy přímo na řádky kódu, což může zpomalit nápravu.
Pro více informací se podívejte na naše srovnání SAST vs. DAST.
Analýza složení softwaru (SCA)
SCA Nástroje řeší rizika v open-source komponentách, které dnes pohánějí většinu aplikací.
- Jak to fungujeProhledává závislosti a manifesty (např.
package.json,requirements.txt) k detekci známých zranitelností a problémů s licencemi. - VýhodyChrání před hrozbami v dodavatelském řetězci, zajišťuje dodržování licenčních předpisů a podporuje frameworky jako například NIST SSDF.
- OmezeníZaměřuje se pouze na knihovny třetích stran a neanalyzuje kód vlastních aplikací.
Interaktivní testování zabezpečení aplikací (IAST)
Nástroje IAST kombinují silné stránky SAST a DAST za běhu v testovacím prostředí.
- Jak to fungujeVyužívá nástroje pro správu aplikace, sleduje tok dat a ověřuje zranitelnosti v kontextu.
- VýhodyNabízí přesnější výsledky, méně falešně pozitivních výsledků a rychlejší zpětnou vazbu pro vývojáře.
- OmezeníVyžaduje testovací prostředí a může během testování způsobit režijní náklady za běhu.
Porovnání nástrojů pro zabezpečení aplikací a testovacích nástrojů
| Nástroj | Účel | Hlavní výhody | Omezení |
|---|---|---|---|
| RAŠPLE | Monitoruje aplikace v reálném čase během jejich provádění. | Blokuje zero-day útoky a podezřelé akce, přidává ochranu za běhu. | Chrání pouze za běhu, nezabraňuje chybám v kódu dříve. |
| Detekce tajemství | Najde citlivá data, jako jsou klíče API a hesla, v kódových databázích. | Zabraňuje únikům přihlašovacích údajů, zajišťuje soulad s předpisy CIS měřítka. | Zaměřuje se pouze na tajné kódy, neopravuje širší zranitelnosti kódu. |
| CSPM | Prohledává a spravuje cloudové konfigurace. | Detekuje chybné konfigurace, vynucuje OWASP Top 10 standards. | Omezeno na cloudové prostředky, nezahrnuje aplikační logiku. |
| SAST | Analyzuje zdrojový kód nebo binární soubory bez jejich spuštění. | Detekuje problémy v rané fázi vývoje, podporuje bezpečné postupy kódování. | Může generovat falešně pozitivní výsledky, bez možnosti viditelnosti problémů za běhu. |
| DAST | Simuluje útoky na spuštěné aplikace. | Nachází zranitelnosti za běhu, funguje bez zdrojového kódu. | Nemapuje se přímo na řádky kódu, méně užitečné pro opravu u zdroje. |
| SCA | Prohledává závislosti open-source a hledá zranitelnosti a rizika. | Chrání dodavatelský řetězec, zajišťuje správu licencí a dodržování předpisů. | Omezeno na komponenty třetích stran, nikoli na vlastní kód aplikace. |
| IAST | Kombinuje statické a dynamické testování v testovacích prostředích. | Ověřuje zranitelnosti v kontextu, snižuje falešně pozitivní výsledky. | Vyžaduje nastavení běhového testu, může ovlivnit výkon během testování. |
| AI-SPM | Objevuje a zabezpečuje modely umělé inteligence, agenty a připojení MCP. | Uzavírá slepá místa specifická pro AI (nedbalé dřepy, halucinované závislosti), vytváří AI-BOM. | Zaměřeno na vrstvu umělé inteligence; funguje nejlépe v kombinaci s SAST/DAST/SCA. |
Všechno dohromady: Výběr správných nástrojů pro zabezpečení aplikací
Každý z nástroje pro zabezpečení aplikací a nástroje pro testování bezpečnosti aplikací výše uvedené hraje specifickou roli. Například SAST pomáhá vývojářům včas odhalit chyby v kódu, zatímco DAST simuluje útoky na běžící aplikace. SCA Zaměřuje se na rizika open-source a RASP poskytuje živou ochranu v produkčním prostředí. Detekce tajných dat chrání přihlašovací údaje a CSPM zabezpečuje cloudová prostředí.
Nicméně, tyto nástroje pro testování bezpečnosti aplikací a nástroje na ochranu za běhu mají také svá omezení. Některé generují příliš mnoho falešně pozitivních výsledků, jiné se zaměřují pouze na běh a mnohé fungují izolovaně bez integrace do moderních systémů. vývojové procesyTato fragmentace ztěžuje týmům udržovat přehled, stanovovat priority problémů a držet krok s rychlými cykly vydávání novinek.
Budování silné bezpečnostní pozice proto vyžaduje kombinaci více řešení do ucelené strategie. Organizace, které integrují nástroje pro testování bezpečnosti aplikací s ochranou za běhu, správou tajných kódů a cloudovým zabezpečením dosáhnete komplexnější ochrany před bezpečnostní chyby v celém životním cyklu vývoje softwaru.
Zároveň správa velkého množství nástrojů zvyšuje složitost a náklady. Proto se mnoho týmů posouvá směrem k platformy vše v jednom které sjednocují tyto funkce, poskytují konzistentní reporting a přímo zapadají do CI/CD pipelines.
Proč si pro zabezpečení vašich aplikací vybrat Xygeni?
Xygeni jde nad rámec bodových řešení a nabízí platforma pro zabezpečení aplikací typu „vše v jednom“ který sjednocuje všechny nástroje, které týmy potřebují k zabezpečení svých aplikací od vývoje až po produkci. Místo správy fragmentovaných řešení je Xygeni sdružuje na jednom místě:
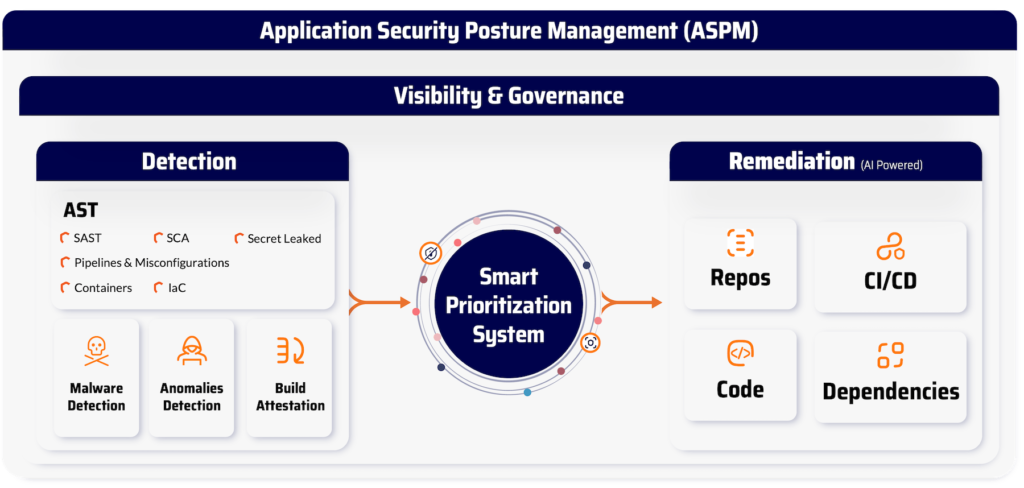
- Statické a dynamické skenování → Nativní SAST, DAST a IAST skenování integrované do vývojových pracovních postupů.
- Ochrana dodavatelského řetězce softwaru → Nepřetržitý SCA pro závislosti na open-source projektech, s analýzou využitelnosti a dosažitelnosti.
- Tajemství zabezpečení → Pokročilá detekce a správa přihlašovacích údajů napříč repozitáři a pipelines.
- Ochrana za běhu → RAŠPLE a detekci anomálií k zastavení podezřelého chování v reálném čase.
- Cloud Security → CSPM identifikovat chybné konfigurace a zabezpečit cloudová prostředí.
- Bezpečnost AI → Inventarizace pomocí umělé inteligence a třídění pomocí umělé inteligence mapují každý model, agenta a připojení MCP pomocí umělé inteligence napříč SDLCa na zjištění aplikovat hodnocení verdiktů, naléhavosti a složitosti řízené umělou inteligencí, aby kód generovaný umělou inteligencí dostal stejnou kontrolu jako cokoli jiného v pipeline.
Xygeni se od ostatních odlišuje nejen pokrytím, ale také... Jak to funguje:
- Nativní skenování → Zabudováno přímo do pracovních postupů vývojářů a CI/CD pipelines, není nutná žádná integrace patchworku.
- Trychtýř prioritizace → Zaměřuje týmy na skutečně důležitá rizika filtrováním zranitelností na základě dosažitelnosti a zneužitelnosti.
- Guardrails → Automaticky vynucovat bezpečnostní zásady a přerušovat riskantní sestavení dříve, než se dostanou do produkčního prostředí.
- sjednocený Dashboard → Poskytuje jednotný zdroj informací o zranitelnostech, chybných konfiguracích a hrozbách v celém životním cyklu vývoje softwaru.
S Xygeni získávají vývojové a bezpečnostní týmy možnost rychle identifikovat, stanovit priority a odstranit bezpečnostní zranitelnosti a zároveň udržuje vysokou produktivitu. Není to jen soubor nástrojů, ale platforma navržená pro komplexní ochranu moderních aplikací.
Často kladené otázky (FAQ)
Co jsou nástroje pro testování bezpečnosti aplikací?
Nástroje pro testování bezpečnosti aplikací (ASTT) jsou softwarová řešení, která analyzují aplikace a odhalují bezpečnostní zranitelnosti před nasazením. Patří mezi ně SAST, DAST, SCAa IAST, přičemž každý z nich se zaměřuje na různé fáze vývoje. Jejich cílem je pomoci vývojářům a bezpečnostním týmům najít a opravit slabiny v rané fázi životního cyklu.
Jaký nástroj se doporučuje pro testování bezpečnosti aplikací?
Správný nástroj závisí na vašem prostředí a potřebách. SAST se doporučuje pro zachycení nezabezpečeného kódu během vývoje, zatímco DAST je ideální pro běhové testování. Mnoho organizací kombinuje obojí s SCA pro zabezpečení dodavatelského řetězce k dosažení úplného pokrytí.
Je hodnocení webových aplikací bezpečnostním nástrojem?
Hodnocení webových aplikací není samo o sobě nástroj, ale proces, který využívá nástroje pro testování bezpečnosti aplikací k vyhodnocení rizik. Obvykle zahrnuje spuštění SAST, DAST a manuální kontroly k odhalení zranitelností ve webových aplikacích. Cílem je posílit zabezpečení webových aplikací nalezením chyb dříve, než je udělají útočníci.
Jaký je nejlepší nástroj pro dynamické testování zabezpečení aplikací v cloudu?
Nejlepší nástroj DAST pro cloudová prostředí je ten, který se bezproblémově integruje do CI/CD pipelinea škálovatelné pomocí kontejnerizovaných nasazení. Moderní řešení DAST dokáží skenovat API, mikroslužby a bezserverové aplikace v reálném čase. Klíčem je výběr nástroje, který poskytuje praktické poznatky, aniž by zpomaloval procesy vývoje cloudu.
Jaký nástroj se doporučuje pro enterprise testování bezpečnosti aplikací?
Enterpriseobvykle používají kombinaci nástrojů pro testování bezpečnosti aplikací (SAST, DAST, SCAa IAST) pro pokrytí různých fází životního cyklu. Doporučeným přístupem je vybrat řešení, která se integrují do CI/CD pipelines, poskytují přesné výsledky s nízkým počtem falešně pozitivních výsledků a škálují se napříč různými aplikacemi.
Vztahuje se zabezpečení aplikací na kód generovaný umělou inteligencí a nástroje pro kódování s využitím umělé inteligence?
Stále častěji ano. Nástroje AI-SPM objevují a zabezpečují modely AI, agenty a připojení MCP, které nyní běží napříč SDLC, zatímco AI Triage aplikuje na zjištění analýzu řízenou umělou inteligencí, takže jak kód generovaný umělou inteligencí, tak tradiční aplikační kód jsou hodnoceny se stejnou důsledností.

