






Git je mocný nástroj. Přesto se mnoho vývojářů naučí jen tolik, aby se s tím vypořádali. Zpočátku se to může zdát v pořádku. Jakmile se však tajemství uvolní, nahromadí se konflikty sloučení nebo někdo odešle přímo... main, věci se mohou rychle zvrtnout. Proto je nezbytné jít nad rámec základů a zavést bezpečný, rychlý a konzistentní pracovní postup. Tato FAQ odpovídá na nejčastější otázky, které vývojáři kladou ohledně Gitu. Zároveň zdůrazňuje důležité osvědčené postupy pro Git, vysvětluje klíčové koncepty, které stojí za rychlá správa verzí v Gitua nabízí rady z praxe ohledně zabezpečení gituKaždá sekce je navržena tak, abyste přestali hádat a mohli s jistotou začít s odesíláním kódu.
Co je Git?
Proč potřebuje rychlá správa verzí v Gitu inteligentní výchozí nastavení
Git je distribuovaný systém pro správu verzí. V praxi vám umožňuje sledovat změny ve vaší kódové základně, spolupracovat s kolegy a vracet se zpět, když se něco pokazí. Na rozdíl od centralizovaných systémů Git pracuje lokálně, můžete spouštět příkazy jako git commit or git branch i bez přístupu k internetu.
Na první pohled se Git může jevit jako nástroj pouze pro sledování historie. Je však nezbytný pro moderní vývojářské pracovní postupy. Výhody Gitu rychlá správa verzí v Gitu, což umožňuje týmům rychle iterovat a zároveň zachovat sledovatelnost. Git navíc podporuje automatizaci, CI/CD pipelinea osvědčené postupy DevOps v téměř každém softwarovém projektu.
Git však není jen nástroj pro produktivitu. Je to také bezpečnostní hraniceNapříklad pokud někdo omylem uteče git add . a commits .env soubor, tajné údaje, jako jsou tokeny API, by mohly být odeslány do vzdáleného repozitáře. Útočníci často prohledávají veřejné repozitáře a hledají odhalené přihlašovací údaje a citlivé konfigurační soubory.
Abyste při používání Gitu zůstali v bezpečí, pamatujte na tyto základní zásady:
- Použití
.gitignoresoubor pro vyloučení citlivých nebo lokálních souborů. - Vyžadovat 2FA pro všechny Git účty (zejména na platformách jako GitHub nebo GitLab).
- nikdy commit tajné informace nebo přihlašovací údaje, naskenujte je pre-commit Pokud to bude možné.
Pro pokročilou ochranu jsou k dispozici nástroje jako Xygeni průběžně prohledávají vaše repozitáře. Zachycují pevně zakódované tajné kódy, detekují zranitelný kód před jeho sloučením a dokonce blokují nebezpečné pracovní postupy ve vašem CI/CD pipeline, to vše bez překážek.
Komu patří Git?
Git nevlastní jediná společnost. Je to open-source projekt spravovaný komunitou přispěvatelů, jehož vývoj je koordinován prostřednictvím... Mailing list pro Git a hostil dne git-scm.comGit, původně vytvořený Linusem Torvaldsem v roce 2005, byl navržen jako rychlý, distribuovaný systém pro správu verzí, kterému by vývojáři mohli důvěřovat, zejména pro správu linuxového jádra.
Ačkoli nikdo vlastní V tradičním slova smyslu Git podporuje jeho neustálý vývoj několik organizací, včetně GitHub, GitLab a Bitbucket. Ty si na Gitu budují vlastní platformy a zároveň přispívají k jeho jádru.
Co znamená zkratka Git?
Technicky, Git neznamená nic. Není to zkratka. Podle Linuse Torvaldse, který v roce 2005 vytvořil Git, byl název zvolen částečně jako trochu britského slangu – „git“ může znamenat hloupého nebo nepříjemného člověka – a částečně proto, že byl krátký, snadno zapamatovatelný a dosud neexistoval jako unixový příkaz.
Svými slovy: „Jsem egoistický parchant a všechny své projekty pojmenovávám po sobě. Nejdřív ‚Linux‘, teď ‚Git‘.“ Linus Torvalds
Kromě vtipného původu se Git stal jedním z nejdůležitějších nástrojů pro vývoj softwaru. Pohání vše od open source projektů až po enterprise CI/CD pipelines. S Gitem týmy získávají rychlá správa verzí, decentralizovaná spolupráce a možnost sledovat a vracet změny předemcisely.
S prudkým nárůstem zavádění Gitu však rostou i rizika. Malware, tajné informace a zranitelnosti dodavatelského řetězce se mohou do vašich repozitářů dostat bez povšimnutí. Proto je důležité zabezpečit si Gity pomocí nástrojů, jako je Xygeni, která analyzuje commits, skenuje závislosti a vynucuje zásady, je zásadní pro moderní DevSecOps pracovní postupy.
Jak používat Git?
Nejlepší postupy pro bezpečné a efektivní používání Gitu
Efektivní používání Gitu znamená víc než jen zapamatovat si pár příkazů. Zahrnuje to dodržování osvědčené postupy pro Git, pochopení toho, jak vaše změny procházejí pobočkami a vzdálenými servery, a vyhnutí se běžným chybám, které mohou vést k chybám nebo dokonce bezpečnostním rizikům.
Základní pracovní postup v Gitu
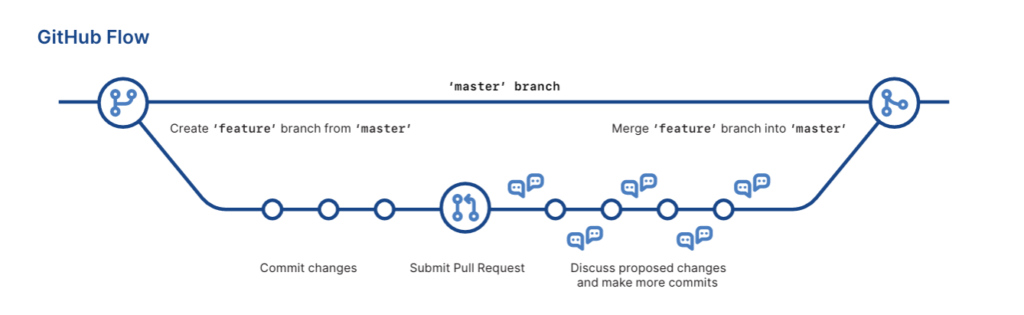
Pro začátek základní pracovní postup Gitu obvykle zahrnuje:
1. Klonování repozitáře:
git clone https://github.com/your-org/your-repo.git
2. Vytvoření větve funkcí:
git checkout -b feature/cool-new-thing
3. Provádění změn a commitbezpečné tančení:
					git add .
git commit -m "Add new feature safely and cleanly"
4. Přepnutí na dálkové ovládání:
git push origin feature/cool-new-thing
5. Otevření pull request (PR) pro sloučení změn do hlavní větve.
Používejte zabezpečení Gitu v každém kroku
Přestože jsou tyto kroky standard, mnoho vývojářů nevědomky zavádí rizika. Například commitnechtěným přístupem k tajnému kódu nebo odesláním nezkontrolovaného kódu, který naruší produkční prostředí.
Zde je tedy několik vylepšení zaměřených na bezpečnost, která je třeba okamžitě uplatnit:
- Vyhnout se
git add .pokud si nejste jistí, co jste committing. Použitígit statusnejprve a selektivně přidávejte soubory pomocígit add <file>. - Pište smysluplně commit zpráv. Zlepšují sledovatelnost a pomáhají kontrolorům odhalit anomálie.
- Naskenujte svůj commitpřed zatlačením. Používejte nástroje jako Git od Xygeni Guardrails zachytit tajné kódy, malware a chybné konfigurace před sloučením.
- Před sloučením vynuťte PR kontroly. Je to jeden z nejjednodušších způsobů, jak zabránit vstupu rizikového kódu do vaší hlavní větve.
Důležité je, že Xygeni se integruje přímo do vašeho Git workflow. Prohledává každý commit a PR pro vynucování vašich bezpečnostních zásad bez zpomalení. Díky tomu je vaše úložiště v bezpečí a zároveň zachovává rychlá správa verzí v Gitu, rychlé, ale bezpečné.
Co je to Git repozitář?
Ve svém jádru, a Úložiště Git je verzovaný adresář vašeho projektu, který sleduje všechny změny v čase. Obsahuje veškerý váš zdrojový kód, větve, tagy a commit historie a potenciálně mnohem víc, než byste čekali.
Tak proč na tom záleží zabezpečení gitu?
Protože Git repozitář není jen historie vašeho kódu. Může také obsahovat:
- Citlivé konfigurační soubory jako
.envorconfig.yml - Pevně zakódovaná tajemství omylem přidáno během vývoje
- Závislosti s malwarem nebo překlepy zavedeno prostřednictvím
package.json,requirements.txtnebo jiné manifesty
Proto je pochopení toho, co se ve vašem repozitáři nachází, zásadní. Nejde jen o udržení čistoty kódu, ale o ochranu celého vašeho repozitáře. pipeline.
Příklad:
Častou chybou je tlačení na místního .env soubor s tajnými kódy:
					git add .env
git commit -m "add environment config"
git push
I když je repozitář soukromý, tyto tajné informace mohou uniknout prostřednictvím forků nebo integrací třetích stran.
Chcete-li se tomu vyhnout:
echo ".env" >> .gitignore
- Nastavení pre-commit hooks nebo CI skenery jako Xygeni odhalit tajemství dříve, než se dostanou k vašemu dálkovému ovladači.
- Vyčistěte si historii pomocí
git filter-repoorBFGpokud již bylo něco citlivého committed.
Když odešlete kód, Xygeni prohledá commit a vaše soubory závislostí (například package.json or requirements.txt) kvůli uniklým tajemstvím, malwaru a známým exploitům, a to vše ještě předtím, než se dostane do fáze PR.
Tím je zajištěno, že vaše osvědčené postupy pro Git a bezpečnostní hygiena jsou zachovávány, a to i při růstu projektu. Xygeni navíc podporuje skenování napříč GitHub, GitLab, Bitbucket a další významné platformy.
V konečném důsledku, zacházení s vaším Git repozitářem jako s bezpečnostní hranicí, nikoli jen s úložištěm kódu, pomáhá týmům postupovat rychleji, aniž by zanechávaly kritické mezery.
Co je to správa zdrojů?
Řízení zdroje, také známý jako ovládání verzí, je praxe sledování a správy změn v kódové základně. Nástroje jako Git to umožňují zaznamenáváním, kdo co změnil, kdy a proč. Nejde však jen o spolupráci. V dnešním DevOps pipelines, správa zdrojů je také vaše první bezpečnostní kontrolní bod.
Ještě důležitější je, že vývojáři se spoléhají na rychlá správa verzí v Gitu rychle se pohybovat, větvit se, commita slučování bez zpoždění. Pokud se však zanedbá bezpečnost, může se tato rychlost obrátit proti vám.
Běžná bezpečnostní rizika Gitu ve správě zdrojového kódu
Útočníci se stále častěji zaměřují na systémy pro správu zdrojového kódu, jako jsou GitHub, GitLab a Bitbucket. Jediný uniklý token nebo špatně nakonfigurovaný pracovní postup může poskytnout přístup k celému vašemu dodavatelskému řetězci softwaru. Proto zabezpečení gitu už není volitelné, je to nezbytné.
Zde jsou některá z běžných rizik:
- Ukradené tokeny GitHubu používá se ke klonování nebo manipulaci se soukromými repozitáři
- Nechráněné hlavní větve které umožňují přímé riziko commits
- Zlomyslní přispěvatelé odeslání pull requests se skrytými užitečnými zatíženími
- Pracovní postupy s oprávněními k zápisu zneužito k vkládání malwaru
Jak aplikovat osvědčené postupy Gitu ve správě zdrojového kódu
Chcete-li zajistit bezpečnou správu zdrojů bez zpomalení vaší práce:
- Použijte dvoufaktorová autentizace (2FA) napříč všemi vývojářskými účty
- Nastavit přísné pravidla ochrany poboček a vyžadují PR kontroly
- Audit oprávnění k pracovnímu postupu, vyhněte se zbytečnému udělování přístupu k zápisu
- Spustit skenování pro zranitelnosti, tajné informace a chybné konfigurace před sloučením
Proč používat Xygeni?
Xygeni posiluje možnosti Gitu vrstvením:
- CI/CD guardrails
- Detekce chybné konfigurace pracovního postupu
- Tajné skenování před sloučením
- Vymáhání zásad pro PR a fúze
V důsledku toho si můžete udržet rychlá správa verzí v Gitu aniž by se obětovala viditelnost nebo bezpečnost. Vývojáři pracují stejně rychle, ale nyní je každá změna zabezpečena automatizovanými kontrolami.
Když je ochrana zdrojů posílena, chrání celý váš pipeline, od commit nasadit.
Jak stahovat data z Gitu?
Jedno git pull Příkaz je pravděpodobně jednou z nejpoužívanějších a nejméně chápaných operací v Gitu. Načítá změny ze vzdáleného repozitáře a slučuje je do vaší aktuální větve. Docela jednoduché, že? Za touto jednoduchostí se však skrývá potenciální zdroj chyb, nefunkčních sestavení a dokonce i bezpečnostních problémů.
Spuštění:
git pull origin main
Tento příkaz načte nejnovější změny z main větev vašeho vzdáleného serveru (obvykle GitHub, GitLab atd.) a pokusí se je sloučit s vaším lokálním kódem.
Jak stahovat data z Gitu bez narušení bezpečnosti nebo rychlosti Gitu
Z bezpečnostního hlediska může být slepé stahování kódu riskantní. Zlomyslní aktéři mohou propašovat škodlivý kód, překlepy závislostí nebo zneužít škodlivý kód. commitdo veřejných repozitářů. Ve sdílených projektech mohou i dobře mínění kolegové omylem odeslat nezabezpečené změny. A právě zde osvědčené postupy pro Git stát se kritickým.
Také když váš tým často táhne, podporuje to rychlá správa verzí v Gitu, pomáhá vývojářům zůstat synchronizovaní, omezovat konflikty slučování a rychleji odesílat. Pokud ale stahujete nebezpečný kód, rychlost se stává vaším nepřítelem.
Doporučené postupy
Chcete-li použít git pull bezpečně a efektivně:
- přezkoumání pull request rozdíly před sloučením nebo stažením, zejména od externích přispěvatelů
- Preferujte
git fetch+git mergepro větší kontrolu nad tím, co integrujete - Před odesláním stažených změn do hlavního distribučního systému spusťte lokální testy.
- Použijte podepsaný commita ověřte autorství, pokud pracujete na citlivých projektech
- Sledujte svůj dodavatelský řetězec, balíčky stahované automatizací (např. skripty po instalaci) mohou být nebezpečné.
Jak Xygeni pomáhá
Xygeni dodává guardrails které skenují váš kód před dostane se do výroby. Například:
- Automaticky detekuje malware, tajné kódy a zranitelný kód při vzdálených změnách
- Vlajky libovolné manipulace nebo nesrovnalosti v historii vašeho repozitáře
- Platí kontroly zásad on pull requests a slučování, čímž blokuje zavedení nebezpečného kódu
- Neustále sleduje vaše CI/CD pracovní postupy, které zajistí, že útočníci nebudou moci zneužít logiku založenou na pull-based identifikaci
S Xygeni můžete bezpečně přijmout rychlá správa verzí v Gitu, stahování, slučování a nasazování s jistotou, že každá změna prošla bezpečnostními kontrolami.
jak na to Commit do Gitu?
CommitPsaní v Gitu je víc než jen psaní git commit -m "fix stuff" a jdeme dál. Pokud chcete rychlá správa verzí v Gitu který se škáluje s vaším týmem a vyhne se budoucím problémům, vašemu commitmusí být jasné, smysluplné a bezpečné.
jak na to Commit Bezpečně pracovat s Gitem pomocí osvědčených postupů Gitu
Vytvoření commit, obvykle spouštíte:
					git add <file>
git commit -m "Describe what you changed"
Jedno git add Stage říká Gitu, které změny má zahrnout. git commit Příkaz zaznamenává tyto změny do historie vašeho projektu. Jednoduché, že? Nicméně, následující osvědčené postupy pro Git znamená jít dál:
- Pište popisné commit zpráv.
- Commit logicky seskupené změny.
- Vyhýbejte se velkým, nafouklým commitkteré se dotýkají nesouvisejících souborů.
dobrý commitzrychlují, vyjasňují a snáze ladí správu verzí.
Rychlá správa verzí v Gitu začíná s dobrým Commit Hygiena
Tady je zabezpečení gitu vstupuje do hry. Neopatrný commit může náhodou leak secrets, zavádět zranitelnosti nebo stahovat škodlivé balíčky. Předtím committing:
- Zkontrolujte znovu
.envsoubory, pevně zakódované tokeny nebo odhalené přihlašovací údaje. - Ověřte své závislosti, jsou bezpečné, ověřené a aktuální?
- Vyloučení nepotřebných souborů pomocí
.gitignore(například protokoly, artefakty sestavení nebo přihlašovací údaje).
Tip: Integrovat commit skenování do vašeho pracovního postupu pomocí nástroje jako Xygeni. Kontroluje tajné kódy, balíčky s překlepy a chybné konfigurace ještě předtím, než se kód dostane do vaší hlavní větve, a to vše bez přerušení vašeho pracovního postupu.
Is git clone Rovné jako a Pull Request?
Ani zdaleka ne. I když obě akce zahrnují vzdálené repozitáře, slouží zcela odlišným účelům:
git cloneje příkaz používaný k zkopírujte celé vzdálené úložiště na váš lokální počítačObvykle je to první věc, kterou uděláte, když začnete pracovat na novém projektu.
git clone https://github.com/your-team/project.git
A pull request (PR) je mechanismus spolupráce obvykle se používá na platformách jako GitHub nebo GitLab. Jakmile provedete změny ve svém lokálním nebo forkovaném repozitáři, otevřete PR a požádáte o sloučení těchto změn do sdílené větve (například main).
Myslete na to takhle:
git clone= „Vezmu si kopii, abych mohl začít programovat.“- Pull Request = „Zde je to, co jsem změnil/a. Před sloučením si to prosím zkontrolujte a schválejte.“
Důsledky klonování repozitářů pro bezpečnost v systému Git
Pokud pouze klonujete repozitáře bez ověření obsahu, můžete importovat:
- Škodlivé skripty
- Špatně nakonfigurované pracovní postupy
- Otrávené závislosti
Stejně tak, pull requests může být vektorem pro vložené zranitelnosti pokud není správně naskenován.
Proto rychlá správa verzí není jen o rychlosti, ale také o bezpečném vývoji.cisvýroba iontů. Nástroje jako Xygeni:
- Analyzujte PR a zjistěte, zda neobsahují tajné kódy, zranitelný kód a chybné konfigurace.
- Vynucení kontrol zásad před sloučením
- Upozornění na nebezpečné příspěvky, a to i v klonovaných forcích
Sečteno a podtrženo: Klonování je způsob, jakým začínáte; PR jsou způsob, jakým přispíváte. Zabezpečení obojího je součástí osvědčených postupů Git, které by měl dodržovat každý DevOps tým.
Jak naklonovat Git repozitář v kódu Visual Studia?
Klonování repozitáře Git se může zdát jednoduché, ale často se právě zde nenápadně objevují bezpečnostní problémy. Pokud vám na rychlá správa verzí v Gitu a čisté pracovní postupy, krok klonování si zaslouží větší pozornost než pouhé kliknutí na tlačítko „Klonovat“.
Nejlepší postupy pro klonování repozitářů v kódu Visual Studia v Gitu
Zde je návod, jak to udělat bezpečně:
- Zkopírujte URL adresu repozitáře z GitHubu, GitLabu nebo Bitbucketu. Ujistěte se, že pochází z důvěryhodného zdroje, ano, i interní repozitáře mohou být riskantní.
- Otevřete kód Visual Studia.
- Přejít na Panel ovládání zdrojů (ikona na levém postranním panelu) nebo stiskněte
Ctrl+Shift+G. - klikněte „Klonovat úložiště“, vložte URL adresu a stiskněte klávesu Enter.
- Vyberte lokální složku pro uložení repozitáře.
- VS Code vás vyzve k otevření naklonované složky. Klikněte na "Otevřeno".
- Než začnete pracovat, prohledejte repozitář a zjistěte, zda neobsahuje známky problémů, jako jsou odhalené tajné informace, překlepy závislostí nebo nejasnosti.
.githistorie. I legitimně vypadající projekty mohou obsahovat riskantní skripty nebo chybné konfigurace.
Týmy používající automatizované skenery v této fázi odhalují problémy včas a dodržují pravidla osvědčené postupy pro GitJe to malý krok, který vám může ušetřit hodiny později.
Začleněním tohoto zvyku do vašeho pracovního postupu zlepšíte jak hygienu projektu, tak i bezpečnostní stav, a to vše bez zpomalení. To je to, co moderní zabezpečení gitu by měl vypadat.
Jak zkontrolovat aktuální větev v Gitu?
Vědět, na které větvi se nacházíte, by mělo být samozřejmostí, zejména při žonglování s více funkcemi, opravami hotfixů nebo vydanými verzemi. Chyby se stávají rychle, pokud pushujete nebo stahujete ze špatné větve. Pro týmy zaměřené na rychlá správa verzí v Gitu, jasnost poráží chaos.
Chcete-li zkontrolovat svou aktuální pobočku:
Ve svém terminálu spusťte:
git branch
Aktuální větev bude zvýrazněna hvězdičkou (*), takto:
					* main
  dev
  feature/login-fix
Alternativně použijte:
git status
Ukazuje to něco jako:
					On branch main
Your branch is up to date with 'origin/main'.
Vyhněte se chybám v zabezpečení Gitu ověřováním větví
Chyby ve větvích jsou víc než jen otravné, představují také bezpečnostní riziko. Náhodné sloučení nebo commitPřechod na nesprávnou větev může obejít kontroly nebo vložit neskenovaný kód do produkčního prostředí. To naruší tok osvědčené postupy pro Git a otevírá dveře riskantním změnám, které se mohou proplížit.
Týmy, které prosazují jasné strategie větvení a integrují skenování do pull requests dokáže zastavit většinu problémů dříve, než se vyhrotí. Bezpečný vývoj neznamená pomalý vývoj, znamená to, že váš pracovní postup s Gitem bude od samého začátku chytřejší a bezpečnější.
Je Git bezpečný?
Nejlepší postupy zabezpečení Gitu, které by měl znát každý tým
Git sám o sobě je jen systém pro správu verzí, váš kód magicky nezabezpečí. Je rychlý, flexibilní a výkonný, což z něj dělá oblíbený systém pro vývojáře. Tato síla však s sebou nese i zodpovědnost.
I když Git podporuje funkce jako signed commita ochrany větví, nezabrání vám to v zadávání tajného klíče, chybné konfiguraci přístupu nebo stahování zranitelných závislostí. Takže, Je Git bezpečný? Krátká odpověď: může to být, pokud to použijete správně.
Zabezpečení Gitu v praxi
Chcete-li skutečně zabezpečit svůj pracovní postup Git, postupujte takto osvědčené postupy pro Git:
- Nastavení pravidel ochrany poboček a jejich vyžadování pull request hodnocení.
- nikdy commit tajné kódy nebo tokeny. Použití
.gitignorea naskenujte svůj commits. - Pravidelně kontrolujte přístup k repozitáři, nedávejte administrátorská práva každému.
- Podepište svůj commits GPG pro zajištění integrity.
- Běh pre-commit hooks nebo CI skenování k zachycení rizikových změn dříve, než se projeví.
Zabezpečení v Gitu není přepínač, který přepnete, je to zvyk. Když s Gitem zacházíte jako se součástí útočné plochy, ne jen jako s nástrojem, začínáte budovat skutečné zabezpečení gitu do každého kroku. A to nejlepší? Tyto návyky vás nezpomalují. Ve skutečnosti zrychlují a zvýší vaši sebedůvěru a pomohou vám dosáhnout požadovaných výsledků. rychlá správa verzí v Gitu aniž by riskoval to, na čem záleží.
Nejlepší postupy Gitu pro bezpečnou a rychlou správu verzí
Pro udržení zdravé a bezpečné kódové základny potřebuje váš pracovní postup Git více než jen pohodlné zkratky. Tyto osvědčené postupy pro Git jsou navrženy tak, aby zlepšily týmovou spolupráci, vynucovaly zabezpečení gitu, a podpora rychlá správa verzí v Gitu aniž by vás zpomalil.
Použijte Clear a Atomic Commits
Každý commit by mělo odrážet jednu logickou změnu. To zjednodušuje kontroly kódu, vrácení změn a sledování změn. Vyhněte se commitshromažďování velkých částí nesouvisejících aktualizací.
nikdy Commit Tajemství
Vždy zkontrolujte .env soubory, přístupové tokeny nebo přihlašovací údaje před odesláním. Použijte .gitignore vyloučit citlivé soubory a použít automatizované skenovací nástroje k včasnému odhalení odhalených tajných informací.
Vynucení pravidel ochrany poboček
Chraňte hlavní větve požadavkem pull requests, schvalování a kontroly stavu. Tím je zajištěno, že se nezkontrolovaný nebo rizikový kód nikdy nedostane do produkčního prostředí.
Kontrola závislostí a vyhledávání zranitelností
Zafixujte si závislosti a vyhněte se nedůvěryhodným balíčkům. Použijte automatizované nástroje k prohledání repozitáře a zjištění zranitelných nebo škodlivých knihoven před jejich sloučením.
Podepsat Commits
Povolit GPG commit podepsání za účelem ověření totožnosti přispěvatelů. Tento krok přidává další vrstvu zabezpečení gitu a zabraňuje neoprávněné manipulaci commit historie.
Monitorování přístupu a oprávnění
Zkontrolujte, kdo má přístup k vašim repozitářům a jakou úroveň kontroly mají. Pokud je to možné, omezte přístup pro zápis a pravidelně odstraňujte neaktivní spolupracovníky.
Automatizujte skenování před sloučením a kontroly zásad
Použijte CI/CD nástroje pro ověření všeho pull request pro tajné informace, chybné konfigurace a rizikové vzorce. Automatizace těchto kontrol je zásadní pro udržení rychlá správa verzí v Gitu v měřítku.
Vyčištění a přeložení
Před tlačením, stlačte a opravte commitnebo úpravy. Díky tomu bude vaše historie čitelná a sníží se šum během spolupráce.
Jak Xygeni pomáhá vynucovat zabezpečení Gitu
Zabezpečení vás nemusí zpomalovat, zejména v Gitu. Xygeni do vašeho pracovního postupu začleňuje neviditelnou ochranu, abyste mohli commit, větvit se a slučovat, aniž byste se museli starat o to, co by mohlo proklouznout.
Odhalí tajemství dříve, než se rozšíří
Náhodou commit a .env soubor? Stává se to. Xygeni označuje tajné kódy, jako jsou tokeny API nebo cloudové přihlašovací údaje v reálném čase, ať už jsou v novém commit, skrytou konfiguraci nebo vrstvu Dockeru. Dostanete upozornění ještě před spuštěním v produkčním prostředí s volitelným pracovním postupem automatického zrušení a nápravy.
Blokuje rizikové závislosti na Commit Čas
Neměli byste muset provádět zpětné inženýrství package.json po selhání sestavení. Xygeni prohledá vaše závislosti během commit a označuje balíčky s malwarem, překlepy nebo zastaralé knihovny a říká vám, které z nich jsou skutečně zneužitelné, nejen zranitelné.
Automaticky označuje nebezpečné konfigurace CI
CI/CD zde se z malých chybných konfigurací stávají velké incidenty. Ať už ladíte .github/workflows nebo aktualizace pracovní pozice Jenkins, Xygeni recenze vašeho pipeline konfigurace pro rizikové vzorce, jako jsou permisivní tokeny, nebezpečné skripty nebo injekční prostředí shellu, a zastavuje nebezpečný kód před jeho spuštěním.
Upozorní vás na podezřelou aktivitu v repozitáři
Xygeni monitoruje vaše SCM aktivitu nepřetržitě. Označuje vynucené odesílání do chráněných větví, odstraněné kontroly přístupu nebo neobvyklé commit vzory a poté vám ukáže přesně, co se změnilo, kdo to změnil a kdy.
Platí inteligentně Guardrails o žádostech o zaměstnání a fúzích
Vy definujete, co je přijatelné, Xygeni to vynucuje. Ať už blokuje PR pomocí tajných kódů, selhává sestavení se zneužitelnými závislostmi nebo aplikuje bezpečnostní zásady na celé úložiště, Xygeni je uplatňuje. guardrails konzistentně a tiše napříč týmy.
S Xygeni to nemusíte zapamatujte si bezpečnostní pravidla, jsou ve výchozím nastavení integrovány do vašeho pracovního postupu Gitu.
Žádné přepínání kontextu. Žádné přerušení. Jen rychlé a bezpečné. commitkteré jsou připraveny k odeslání. Chcete vidět, jak to vypadá ve vašem vlastním pracovním postupu? Vyzkoušejte Xygeni ve svém Git repozitáři, není potřeba kreditní karta.

