






DevSecOps je praxe integrace bezpečnosti do každé fáze životního cyklu vývoje softwaru, automatizace kontrol a sdílení odpovědnosti mezi vývojovými, bezpečnostními a provozními týmy, nikoli samostatným krokem na konci.
Tuto jednořádkovou definici je snadné formulovat. Uplatnění v praxi v rychle se rozvíjející inženýrské organizaci je těžší částí a právě o tom se zbytek této příručky zabývá: odkud se vzaly principy DevSecOps, jak je automatizace proměňuje z teorie do každodenní praxe a na co se ve skutečnosti zaměřit v platformě DevSecOps.
Od DevOps k DevSecOps: Jak se bezpečnost stala úkolem každého
DevOps revoluce byla jen začátkem
Během posledního desetiletí DevOps radikálně změnil způsob, jakým se software vyvíjí a dodává, ale často na úkor bezpečnosti. A právě zde přichází na řadu DevSecOps. Integrací bezpečnosti jako klíčové součásti životního cyklu vývoje automatizace DevSecOps zajišťuje, že týmy mohou zavést robustní ochranu bez kompromisů v rychlosti. Umožňuje konzistentní aplikaci principů DevSecOps, jako je zabezpečení kódu, průběžné testování a včasná detekce hrozeb, to vše bezproblémově integrováno do... CI/CD pracovní postupy. Aby se tento vývoj podpořil, stále více organizací se obrací na účelově vytvořené platformy DevSecOps, které integrují zabezpečení do celého dodavatelského řetězce softwaru.
Proč se objevil DevSecOps
V počátcích DevOps se zabezpečení často objevovalo příliš pozdě, na konci pipeline, kde opravování chyb bylo pomalé, nákladné a stresující. Statické kontroly, manuální penetrační testy a oddělené týmy prostě nedokázaly držet krok s moderními technologiemi. CI/CD postupy.
Automatizace DevSecOps naopak posunula bezpečnost „doleva“ (blíže k vývojářům a dříve v…) pipeline), aby rizika mohla být zachycena dříve, než se z nich stanou výrobní problémy.
Tato evoluce nebyla jen chytrá, ale zásadní. Mezi lety 2021 a 2023 Kybernetické útoky v dodavatelském řetězci vzrostly o 431 %a jen v prvním čtvrtletí roku 2025 téměř 18 000 nových škodlivých balíčků s otevřeným zdrojovým kódem byly objeveny – což přispělo k celkovému počtu více než 828 000 známých hrozeb. Připočtěte k tomu regulační dynamiku z DORA a NIS2a je to jasné: přijetí Principy DevSecOps je nyní základním požadavkem.
Trh tuto naléhavost odráží. Podle Výzkum sociálních sítíse Trh DevSecOps se předpokládá dosáhnout 45.93 miliardy USD do roku 2032, rostoucí na a CAGR 24.7 %.
Co je DevSecOps? (A co to je) Ne)
DevSecOps představuje Vývoj, bezpečnost a provozJedná se o kolaborativní přístup, který integruje bezpečnost do každé fáze životního cyklu vývoje softwaru – od plánování přes kódování, testování až po nasazení. Na rozdíl od tradičních modelů, kde je zabezpečení integrováno až na konci, automatizace DevSecOps integruje zabezpečení včas a průběžně.
Jinými slovy, DevSecOps dělá z bezpečnosti klíčovou součást vývoje softwaru, nikoli jeho blokátor, který ho zpomaluje.
Důležité je, že DevSecOps není jen nástroj nebo produkt, ale způsob myšlení. Silná platforma DevSecOps jednoduše umožňuje tomuto myšlení prosperovat tím, že bezpečné postupy jsou snadné, automatizované a konzistentní.
Slovník pojmů Xygeni
Co je DevSecOps?
DevSecOps je praxe integrace bezpečnosti do každé fáze životního cyklu vývoje softwaru – automatizace kontrol a sdílení odpovědnosti za bezpečnost mezi vývojovými, bezpečnostními a provozními týmy.
Odkud pocházejí principy DevSecOps?
Na rozdíl od rámců pro dodržování předpisů, jako je NIST nebo ISO, Principy DevSecOps nebyly předány jediným standardtělo. Místo toho, oni se vyvinul organicky od problémových bodů, s nimiž se týmy potýkaly při snaze „zavést“ zabezpečení, až po agilní DevOps pracovní postupy.
Organizace jako DevSecOps.org poprvé formalizoval tento přístup a popsal DevSecOps jako „rozšíření DevOps o zabezpečení jako prvotřídní občan.“ Mezitím americké vládní agentury, jako například GSA začal publikovat praktické pokyny pro zavádění DevSecOps v kritických systémech.
Jinými slovy, tyto principy jsou základem reálných výzev (od únavy z bdělosti až po izolované týmy) a odborníci je ověřili napříč odvětvími.
Principy DevSecOps, které vdechují bezpečnost životu
Aby týmy mohly skutečně začlenit zabezpečení do vývoje softwaru, potřebují více než jen nástroje – potřebují škálovatelné principy. Následující principy DevSecOps vycházejí z reálných zkušeností a ukazují, jak mohou týmy integrovat zabezpečení do moderního vývoje, aniž by to ohrozilo rychlost nebo agilitu.
1. Posuňte zabezpečení doleva
Jednou z nejdůležitějších změn je včasné odhalení problémů. Týmy integrují bezpečnostní kontroly a guardrails během kódování – nikoli po nasazení – aby se ušetřil čas, snížila potřeba přepracování a minimalizovalo riziko závažných chyb. Když týmy najdou zranitelnosti před dosažením produkčního prostředí, opraví je snadněji a rychleji.
2. Průběžné testování bezpečnosti v CI/CD
Bezpečnostní testování není jednorázový úkol, týmy jej musí automatizovat, opakovat a spouštět průběžně napříč celým pipeline. Mezi běžné příklady patří:
- Analýza složení softwaru (SCA)
- Detekce tajemství
- IaC skenování chybné konfigurace
- Posouzení zranitelnosti
Skenováním v každé fázi (od commit (k nasazení) týmy začleňují zabezpečení do dodávkového cyklu, místo aby ho vnímaly jako dodatečnou myšlenku.
3. Politika jako kód a automatizace
Dalším klíčovým principem je nahrazení manuálních procesů automatizací. Když týmy píší zásady jako kód a aplikují je programově, dosahují konzistence a škálovatelnosti. V důsledku toho rychleji zmírňují rizika a udržují prostředí v souladu s interními i externími. standards.
4. Upřednostňujte rizika s ohledem na kontext
Ne všechny problémy mají stejnou váhu. Z tohoto důvodu se týmy musí zaměřit na to, co je skutečně zneužitelné, a to pomocí indikátorů, jako je skóre EPSS, dosažitelnost a obchodní dopad. Pokud kód například nikdy nevolá zranitelnou funkci, týmy by ji neměly upřednostňovat. Kontextově uvědomělé prioritizace pomáhá týmům jednat chytřeji, ne tvrději.
5. Podporujte spolupráci, ne obviňování
A konečně, DevSecOps je stejně tak o kultuře jako o kódu. Místo předávání tiketů nebo ukazování prstem by se týmy měly podílet na odpovědnosti. Zpětná vazba v reálném čase v pull requests nebo protokoly CI, spárované s kontextem, kterému vývojáři rozumí, mění bezpečnost v týmový sport, nikoli v břemeno strážce brány.
A nezapomeňte, že zabezpečení se nemusí dít izolovaně. Pokud máte otázky, nápady nebo se jen chcete popovídat o výzvách v oblasti DevSecOps, Připojte se k naší komunitě na Daily.dev. Jsme tu, abychom si pomohli, popovídali si a spolupracovali.
Připojte se k DevSecOps Xygeni Hubu
Spojte se s kolegy vývojáři a bezpečnostními profesionály. Ptejte se na cokoli. Naučte se všechno.
Výhody DevSecOps
Pro mnoho organizací začal přechod od DevOps k DevSecOps jako taktický krok. Dlouhodobá hodnota přijetí základních principů DevSecOps se však ukázala jako strategická i měřitelná. Když je zabezpečení integrováno včas a často, výhody se sčítají – ovlivňují vše od kvality softwaru přes rychlost týmu až po připravenost na dodržování předpisů.
Automatizace DevSecOps zajišťuje, že zabezpečení není jen kontrolním políčkem pro audit nebo opravou na poslední chvíli. Stává se konzistentním a škálovatelným procesem integrovaným do vašich pracovních postupů – poháněným inteligentními nástroji a posilovaným spoluprací.
Níže jsou uvedeny klíčové výhody, které vývojové a bezpečnostní týmy zažívají při zavádění dobře strukturované platformy DevSecOps.
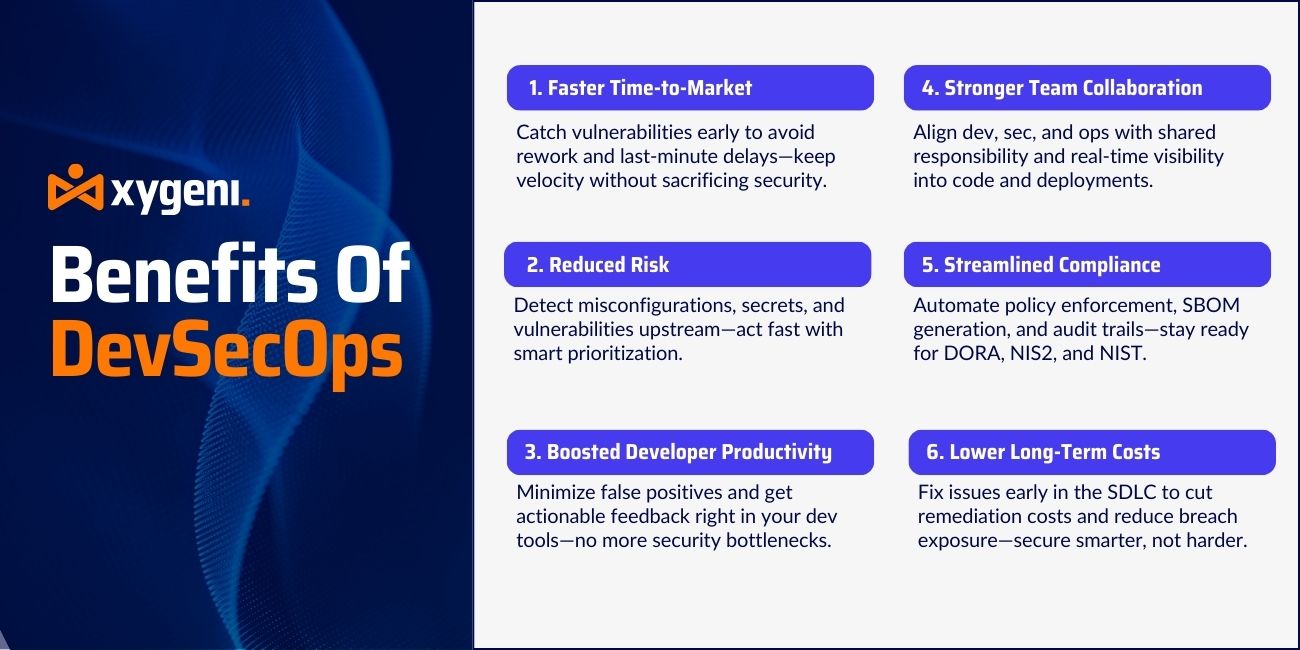
Rychlejší uvedení na trh bez kompromisů
Odhalování zranitelností během vývoje, nikoli na konci pipeline, což znamená, že se týmy vyhnou nákladným přepracováním a zpožděním na poslední chvíli. To zachovává flexibilitu, kterou DevOps původně sliboval, a zároveň odstraňuje bezpečnostní překážky, které s ní dříve souvisely.
Nepřetržité skenování během pull requests a sestavení znamená, že zabezpečení přestává být úzkým hrdlem. Stává se z něj lehká kontrola, která podporuje rychlost, místo aby jí odporovala.
Snížené riziko díky včasné detekci
Zranitelnosti, tajné informace a chybné konfigurace se levněji a snáze opravují v okamžiku, kdy jsou odhaleny v systému. Analýza dosažitelnosti a hodnocení EPSS jdou ještě dál a filtrují šum, takže týmy jednají pouze na problémech, které lze skutečně zneužít.
Výsledkem je menší vystavení se narušení bezpečnosti a posun od reaktivní kontroly škod k proaktivnímu řízení rizik.
Vylepšená produktivita vývojáře
Tradiční bezpečnostní kontroly mají tendenci generovat nadměrné množství falešně pozitivních výsledků a vágních akčních bodů. Zralý systém automatizace DevSecOps tento šum snižuje a poskytuje relevantní zpětnou vazbu přímo tam, kde vývojáři již pracují, tj. pull requests nebo protokoly CI.
To zlepšuje zkušenosti vývojářů, zvyšuje odpovědnost a zabraňuje tomu, aby bezpečnost byla na úkor produktivity.
Vylepšená týmová spolupráce
DevSecOps proměňuje zabezpečení z role strážce brány ve sdílenou funkci. Vývojáři získají bezpečnostní kontext včas. Bezpečnostní týmy získají přehled o tom, co je skutečně nasazeno. Provoz může vynucovat dodržování předpisů a integritu systému, aniž by zpomaloval dodání.
Tento model sdílené odpovědnosti buduje důvěru, jasnost a shodné cíle napříč všemi třemi týmy.
Lepší dodržování předpisů a připravenost na audit
Moderní regulační rámce, mimo jiné DORA, NIS2 a NIST SP 800-204D, vyžadují, aby bezpečnostní kontroly byly auditovatelné, vymahatelné a průběžné. Principy DevSecOps to přímo podporují tím, že umožňují sledovatelnost bezpečnostních politik a jejich integraci do správy verzí.
Platforma DevSecOps, jako je Xygeni, automatizuje SBOM generace, sleduje vymáhání politik napříč pipelinea uchovává podrobnou historii řešení zranitelností, takže audity a regulační reakce přestanou být zdlouhavé.
Nižší dlouhodobé náklady
Oprava zranitelnosti v rané fázi SDLC Náprava v produkčním prostředí nebo po narušení bezpečnosti stojí jen zlomek ceny a náklady na vadu se jen zvyšují, čím později je odhalena.
DevSecOps snižuje tyto náklady zavedením kontrol a přehledu od prvního dne, aniž by se spoléhalo na větší počet zaměstnanců nebo externí manuální kontroly.
Automatizace DevSecOps: Škálování zabezpečení bez zpomalení
Automatizace je páteří každé efektivní strategie DevSecOps. Zatímco principy jako „posun doleva“ a „bezpečnost jako kód“ tvoří základ, je to právě automatizace DevSecOps, která tyto myšlenky skutečně vdechuje životu ve velkém měřítku. Jinými slovy, automatizace transformuje teorii do praxe. Bez ní mohou být i ty nejlepší bezpečnostní zásady uplatňovány nekonzistentně, ignorovány pod tlakem nebo pohřbeny v manuálních nevyřízených záležitostech.
Zároveň se moderní vývojová prostředí rychle vyvíjejí – týmy denně odesílají desítky nebo dokonce stovky změn. Za těchto okolností se spoléhání na manuální bezpečnostní kontroly jednoduše nedá škálovat. To je předemcisProto se robustní platforma DevSecOps stává nejen užitečnou, ale i nezbytnou.
Role automatizace v zabezpečení SDLC
Automatizace zajišťuje, že bezpečnostní kontroly probíhají včas, často a spolehlivě. To zahrnuje:
- Kontinuální analýza složení softwaru (SCA) během kódu commita staví
- Detekce tajných kódů na každém Git hooku nebo pull request
- Infrastruktura jako kód (IaC) skenování před zřizováním
- Posouzení zranitelností s ohledem na dosažitelnost a zneužitelnost
- Automatické opravování známých CVE, kde je to možné
Vložením těchto akcí přímo do CI/CD pracovní postupy, týmy mohou vynucovat zabezpečení standards bez přerušení dodacích cyklů.
Podle DevSecOps.org, cílem je aplikovat bezpečnost „stejným tempem a rozsahem jako vývoj a provoz“—ne pomaleji,ne odděleně.
Proč automatizace sama o sobě nestačí
Přestože automatizace odstraňuje tření, není efektivní bez kontextu. Týmy potřebují vědět:
- Které zranitelnosti jsou skutečně zneužitelné?
- Je postižená komponenta skutečně používána za běhu?
- Porušuje tato zranitelnost zásady dodržování předpisů?
To je kde inteligentní platformy DevSecOps jako Xygeni vynikají. Kombinací Skóre EPSS, analýza dosažitelnosti, a filtry dopadu na podnikáníXygeni umožňuje týmům soustředit se na skutečně důležité záležitosti – eliminovat únavu z bdělosti a snížit hluk.
Automatizace pro rychlost i přesnost
Na rozdíl od starších nástrojů, které generují dlouhé seznamy nefiltrovaných upozornění, moderní DevSecOps plošiny zvolit chirurgičtější přístup. Například Xygeni automatizuje:
- Detekce překlepů nebo podezřelých balíků
- Vynucování pravidel zabezpečené konfigurace v CI pipelines
- Blokování tajných kódů dříve, než se kód dostane do hlavních větví
- Prioritizace zneužitelných CVE pomocí dynamických filtrů
- Vytvoření sanace pull requests-automaticky
Tyto schopnosti podporují Princip DevSecOps včasné detekce a rychlého řešení a zároveň dává vývojářům jistotu, že nejsou zbytečně zpomalováni.
🔧 Klíč s sebou
Automatizace DevSecOps se neomezuje jen na skenování všeho – jde o skenování správných věcí, ve správný čas a se správným kontextem.
Výsledek? Konzistentní ochrana v reálném čase, která se přizpůsobuje vašemu softwaru, je v souladu s potřebami dodržování předpisů a umožňuje týmům zůstat v bezpečí bez problémů.
Dále se podíváme na to, jak a Platforma DevSecOps– konkrétně Xygeni – podporuje tyto cíle integrovanými funkcemi určenými především pro vývojáře, které byly vytvořeny pro moderní pipelines.
Jak Xygeni umožňuje škálovatelné a pro vývojáře přátelské DevSecOps
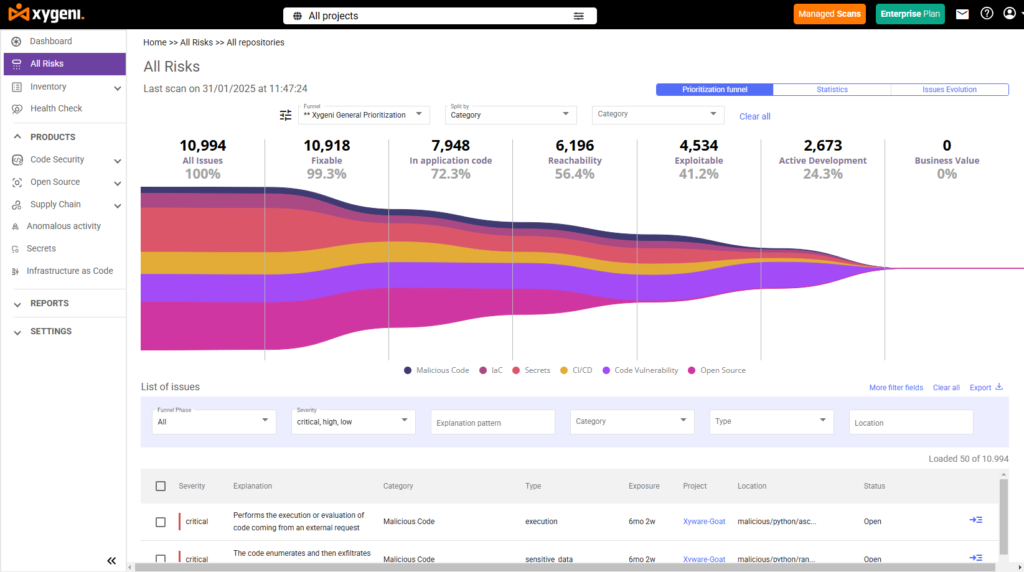
Úspěšná strategie DevSecOps nezávisí jen na myšlení a procesech, ale také na Platforma DevSecOps rozhodnete se ji zprovoznit. Správná platforma překlenuje propast mezi bezpečnostními a vývojovými týmy – poskytuje přehlednost, automatizaci a rychlost bez narušení pracovních postupů.
Xygeni byl vytvořen speciálně pro podporu tohoto modelu. Zahrnuje zabezpečení do každé fáze SDLC– od kódu přes sestavení, nasazení až po spuštění – aby týmy mohly včas detekovat hrozby, inteligentně stanovovat priority a automaticky je sanovat.
Klíčové schopnosti, které posilují automatizaci DevSecOps
Aby společnost Xygeni uvedla principy DevSecOps do praxe, poskytuje hluboké pokrytí celého dodavatelského řetězce softwaru. Platforma nabízí:
CI/CD Pipeline Integrace
Xygeni se integruje s významnými CI/CD systémy včetně GitHub Actions, GitLab CI a Bitbucket Pipelines, Jenkins a Azure DevOps. Provádí bezpečnostní kontroly v reálném čase během sestavení a pull requests, což umožňuje zabezpečení s klávesou Shift vlevo od prvního dne.
Pull Request Skenování a detekce tajných dat
Automatizovaný pull request Skenování pomáhá odhalovat zranitelnosti, tajné informace a rizikové změny před jsou sloučeny. Xygeni aplikuje zásady tajných kódů přímo do pracovních postupů Gitu a včas blokuje úniky tokenů.
To je v souladu s principem „Bezpečnost jako kód“, čímž se zajistí automatické a konzistentní vynucování bezpečnostních pravidel.
Kontext dosažitelnosti a zneužitelnosti
Tradiční skenery upozorňují na všechno. Xygeni filtruje zranitelnosti na základě skutečného rizika pomocí:
- Správa zranitelností skóre EPSS předpovědět pravděpodobnost zneužití
- Analýza dosažitelnosti zjistit, zda jsou zranitelné cesty kódu skutečně vyvolány
To umožňuje vývojářům soustředit se pouze na relevantní problémy – zlepšit bezpečnostní výsledky a zároveň zachovat rychlost dodávek.
Prioritizace trychtýřů a automatická náprava
Bezpečnostní týmy mohou vytvářet dynamické trychtýře pro stanovení priorit, které kombinují závažnost, zneužitelnost a dopad na podnikání. Xygeni poté automaticky generuje pull requests k opravě známých problémů, urychlení nápravy a snížení počtu nevyřízených případů.
Infrastruktura jako kód a Build Security
Skeny Xygeni IaC šablony vyhledává chybné konfigurace, ověřuje původ sestavení a vynucuje zásady jako kód napříč celým SDLCDíky tomu je infrastruktura auditovatelná a splňuje požadavky.
Integrací osvědčení o vybudování, SBOM generace, a detekce hrozeb v dodavatelském řetězciSpolečnost Xygeni také rozšiřuje pokrytí DevSecOps i za hranice aplikační vrstvy.
Application Security Posture Management (ASPM): Řídicí centrum DevSecOps
S tím, jak týmy zavádějí více bezpečnostních nástrojů a pracovních postupů, se výzvou stává viditelnost a koordinace. A právě tam... Xygeni's ASPM přicházejí na řadu schopnosti.
ASPM slouží jako jednotná bezpečnostní vrstva, která konsoliduje zjištění z celého SDLC-počítaje v to SCA, tajemství, IaC, CI/CD zabezpečení a detekci anomálií. Normalizuje tato data do jednoho pohledu na situaci, takže týmy mohou:
- Detekce a prioritizace rizik na základě kontextu
- Sledování nevyřešených problémů podle zdroje, pipelinenebo obchodní jednotku
- Vytvořte dynamické dashboardpro dodržování předpisů a podávání zpráv
- Integrujte informace o riziku do nástrojů pro správu ticketů (např. Jira)
Xygeni's ASPM pomáhá týmům Přestaňte se zabývat odpojenými upozorněními a začněte spravovat bezpečnostní stav z centrální, inteligentní platformy.
To se přímo shoduje s Principy DevSecOps automatizace, spolupráce a zaměření na rizika – transformace bezpečnosti z reaktivních kontrol na kontinuální, viditelnou a měřitelnou disciplínu.
Proč vítězí vývojáři i bezpečnostní týmy
Zralý DevSecOps systém nejen chrání – ale také umožňuje.
- Vývojáři dostávají zpětnou vazbu přímo v textu a PR komentáře, na které mohou reagovat.
- Bezpečnostní týmy získají přehled o skutečných rizicích a stavu dodržování předpisů.
- Vedoucí pracovníci v oblasti inženýrství získávají menší tření, nižší riziko a měřitelné klíčové ukazatele výkonnosti (KPI).
Stručně řečeno, Xygeni umožňuje týmům přijmout Automatizace DevSecOps bez kompromisů v agilitě,cision nebo spolupráce.
DevSecOps: Od příjemného k nevyjednávatelnému
Přechod od DevOps k DevSecOps je více než jen kulturní evoluce; je to praktická nutnost. Vzhledem k tomu, že dodavatelský řetězec softwaru čelí stále sofistikovanějším útokům a regulační tlak neustále roste, je třeba integrovat bezpečnost do každé fáze... SDLC už není volitelné. Je to základní.
Automatizace DevSecOps nabízí organizacím způsob, jak se s těmito výzvami vypořádat přímo: začlenění zabezpečení do pracovních postupů vývojářů, upřednostnění skutečných rizik a automatizace opakujících se úkolů, aby týmy mohly dodávat rychleji a bezpečněji s menším počtem překvapení v pozdních fázích cyklu.
Zde je klíčové ponaučení: DevSecOps není jen bezpečnostní iniciativa, je to multiplikátor kvality produktu, rychlosti a odolnosti.
Týmy, které zavádějí DevSecOps brzy:
- Dodávejte kód s menším počtem kritických chyb a zranitelností
- Reagujte na hrozby rychleji, než se vyhrotí
- Zlepšit spolupráci a odpovědnost mezi týmy
- Dosáhněte souladu s předpisy, aniž byste se museli utápět v manuální práci
Bezpečnost je nyní úkolem každého, ale s platformami jako Xygeni, nemusí to vypadat jako práce navíc. Místo toho se to stává bezproblémovou, automatizovanou vrstvou vašeho procesu doručování, která chrání váš software, vaše uživatele a vaši firmu.
Podívejte se, jak to vypadá na vlastní kůži pipeline.

Často kladené otázky k DevSecOps: Základy, hlubší znalosti
Co znamená zkratka DevSecOps?
DevSecOps je zkratka pro Vývoj, bezpečnost a provozJedná se o moderní přístup, který integruje bezpečnost do každé fáze životního cyklu vývoje softwaru (od plánování přes kódování, testování až po nasazení), aniž by zpomaloval dodávky.
Jaké jsou principy DevSecOps?
Principy DevSecOps jsou postupy, díky nimž se zabezpečení stává součástí každodenního vývoje, nikoli konečnou branou: posouvání zabezpečení doleva, aby se problémy odhalily již během psaní kódu, provádění průběžného testování zabezpečení napříč CI/CD, psaní zásad jako kódu tak, aby se pravidla aplikovala automaticky a konzistentně, upřednostňování zjištění podle skutečné zneužitelnosti, spíše než považovat každý problém za stejně naléhavý, a podpora sdílené odpovědnosti mezi vývojáři, bezpečnostními pracovníky a provozem, spíše než model předávání viny na druhé.
Co je platforma DevSecOps?
Platforma DevSecOps je nástrojová vrstva, která operacionalizuje principy DevSecOps ve velkém měřítku a zahrnuje bezpečnostní kontroly, jako například SCA, odhalování tajemství, IaC skenování a prioritizaci zranitelností přímo do CI/CD pipelines a pull requests, takže týmy dostávají automatizovanou a konzistentní zpětnou vazbu ohledně zabezpečení, aniž by se zpomalovalo dodávání. DevSecOps sám o sobě představuje určitý způsob myšlení; platforma je to, co tento způsob myšlení umožňuje praktickým způsobem využít desítek nebo stovek denních změn kódu.
Co je metodologie DevSecOps?
Metodologie DevSecOps se zaměřuje na automatizaci zabezpečení, jeho posun doleva a sdílení odpovědnosti mezi týmy. Podporuje průběžné testování, tvorbu politik jako kódu, prioritizaci zranitelností a zpětnou vazbu v reálném čase, takže se zabezpečení stává součástí vašeho pracovního postupu, nikoli jeho překážkou.
Jak se mohu naučit DevSecOps?
Skvělá otázka! Pokud s tím teprve začínáte, nebo si chcete zdokonalit své dovednosti:
- Seznamte se s našimi blog pro informace a osvědčené postupy
- Ponořte se do našeho dokumentace pro praktické vedení
- Podívejte se na všechny naše studijní zdroje to zůstaňte v obraze s nejnovějšími technologiemi v oblasti bezpečného dodávání softwaru
Jaké jsou klíčové komponenty DevSecOps?
V jádru DevSecOps zahrnuje:
- Automatizace zabezpečení (např. skenování, testování, zásady)
- CI/CD integrace vložit ovládací prvky do pipelines
- Stanovení priorit s ohledem na kontext (skóre EPSS, dosažitelnost, dopad na podnikání)
- Kultura zaměřená na spolupráci mezi vývojářem, bezpečnostním oddělením a operačním oddělením
- Viditelnost držení těla sledovat rizika a rychle reagovat
Tyto komponenty společně zajišťují škálovatelné, konzistentní a uživatelsky přívětivé zabezpečení pro vývojáře.
