






Škodlivý kód je jednou z nejnenápadnějších a nejškodlivějších hrozeb, kterým dnes softwarové týmy čelí. Ne vždy se objeví hlasitě – někdy se nenápadně vkrade do vašeho pipeline prostřednictvím závislosti na open-source platformě nebo nesprávně nakonfigurované úlohy CI. Takže, Jak může škodlivý kód způsobit škodu, a Který z následujících jevů může naznačovat útok škodlivým kódem? Co je důležitější, Jak může škodlivý kód způsobit škodu ještě než se to vůbec dostane do výroby?
Tato příručka vás provede případy z reálného světa, varovnými signály a chytrými taktikami zmírňování rizik, které můžete zavést již dnes.
Slovník pojmů Xygeni
Co je to škodlivý kód
Kód, který je záměrně napsán za účelem poškození, zneužití nebo kompromitace systémů, dat nebo softwarových procesů – často krádeží přihlašovacích údajů, vkládáním zadních vrátek nebo narušením chování aplikací. Může se skrývat ve zdrojovém kódu, balíčcích třetích stran nebo CI/CD pipelines.
Jak může škodlivý kód způsobit škody? Podrobný přehled s příklady z reálného světa
Pochopení toho, jak může škodlivý kód způsobit škody, je klíčem k vybudování bezpečného dodavatelského řetězce softwaru. V dnešní době CI/CD ekosystémy, škodlivý kód může:
1. Únik tajných informací – Jak škodlivý kód způsobuje úniky přihlašovacích údajů
Co se stane,Útočníci kradou citlivá data – jako jsou klíče API, tokeny nebo hesla – uložená v kódu, konfiguračních souborech nebo prostředích sestavení.
Proč je to nebezpečnéOtevírá to dveře k převzetí cloudu, přístupu k databázím a ohrožení dodavatelského řetězce.
Skutečný případ: JarkaStealer Malware v balíčcích PyPI odcizil tajné informace prostřednictvím falešných vývojářských nástrojů.
Jinými slovy, tento typ útoku využívá důvěryhodnosti a pohodlí k získání přístupových údajů dříve, než si kdokoli uvědomí, co se stalo.
2. Vkládání zadních vrátek nebo rootkitů
Co se stane,Kód obsahuje trvalé, skryté vstupní body, které mohou útočníci použít později – i poté, co si myslíte, že hrozba je pryč.
Proč je to nebezpečnéObchází firewally a umožňuje dlouhodobý přístup.
Skutečný případ: Zadní vrátka XZ Utils zabudované v linuxových systémech poskytly útočníkům přístup přes SSH bez nutnosti přihlašovacích údajů.
Tento incident navíc zdůrazňuje, jak sociální inženýrství a hrozby z vnitřních zdrojů mohou obejít i ty nejlepší procesy kontroly kódu.
3. Tiché změny logiky – Jak může škodlivý kód narušit vaši aplikaci?
Co se stane,: Dalším příkladem toho, jak může škodlivý kód způsobit škodu, jsou nenápadné změny v obchodní logice – vynechávání validací nebo oslabování bezpečnostních kontrol.
Proč je to nebezpečnéTyto změny jsou pro vývojáře často neviditelné, ale v produkčním prostředí katastrofální.
Skutečný případ: UAParser.js na NPM byl napaden za účelem instalace kryptoměnových těžařů, čímž změnil způsob, jakým spouštěl kód „pod kapotou“.
V důsledku toho se i malé logické změny v důvěryhodných knihovnách mohou kaskádovitě projevit ve velkých bezpečnostních mezerách.
4. Zneužívání důvěryhodnosti balíčků s otevřeným zdrojovým kódem
Co se stane,: Takto může škodlivý kód způsobit škody v měřítku. Zlomyslní aktéři publikují falešné nebo unesené balíčky, které vypadají legitimně – a vývojáři je nevědomky nainstalují.
Proč je to nebezpečnéTyto útoky se rychle šíří a postihují tisíce aplikací.
Skutečný případV kampani s typosquattingem, která směrovala provoz, bylo použito přes 280 škodlivých NPM balíčků. Chytré smlouvy Etherea.
V důsledku toho to ukazuje na kritickou potřebu systémů pro skenování registru a reputaci balíčků v reálném čase.
5. Mazání nebo poškození dat
Co se stane,Soubory jsou smazány, protokoly jsou vymazány a databáze jsou zničeny, aby se skryly stopy nebo způsobil chaos.
Proč je to nebezpečnéTohle je čirá destrukce – žádné výkupné, žádná zpráva – jen prostoje a ztráta dat.
Skutečný případ: Malware HermeticWiper vymazal systémy na Ukrajině pomocí falešného aktualizátoru softwaru.
Je třeba zdůraznit, že destruktivní útoky nejsou jen teoretické – jsou součástí moderní kybernetické války.
6. Zakázání klíčových služeb (odmítnutí služby)
Co se stane,Kód spotřebovává zdroje nebo havaruje systémy pomocí logických bomb, rekurzivních smyček nebo chybně formátovaných vstupů.
Proč je to nebezpečnéVyřazuje služby během špičky – nebo skrývá hlubší útok.
Skutečný případ: Log4Shell Mezi exploity patřily varianty DoS, které okamžitě havarovaly aplikace v Javě.
Z tohoto důvodu je implementace jističů a monitorování běhového prostředí v dnešních architekturách nezbytná.
TL;DR – Jak může škodlivý kód způsobit škodu?
- Exfiltrace citlivých dat – Krást hesla, tokeny a přihlašovací údaje z kódu nebo prostředí
- Změnit chování systému – Tiše měňte logiku aplikace, obejděte autorizaci nebo deaktivujte bezpečnostní kontroly
- Únos sestavení pipelines – Vkládat malware do artefaktů nebo CI/CD Procesy
- Spouštění zadních vrátek – Zachovat nenápadný přístup i po odhalení
- Zničit dostupnost – Spouštět pády nebo odmítnutí služby v produkčním prostředí
Který z následujících jevů může naznačovat útok škodlivým kódem?
Nyní, když chápete, jak může škodlivý kód způsobit škody, zde je seznam následujících faktorů, které mohou naznačovat útok škodlivého kódu ve vašem prostředí:
1. Náhlé nebo podezřelé úpravy souborů
- Změny v CODEOWNERS, .env nebo shellových skriptech
- Modifikace committestováno novými nebo nedůvěryhodnými uživateli
- Najednou se testovací soubory chovají jinak.
2. Neočekávané změny balíčků nebo závislostí
- Tranzitivní nebo nově přidané závislosti bez diskuse
- Zvláštní chyby ve verzích v package.json nebo pom.xml
- Balíčky bez hvězdiček nebo dokumentace
Pro ilustraci, útočníci často zveřejní více falešných knihoven a čekají na překlepy nebo automatické dokončování, než se postarají o zbytek.
3. Commit nebo anomálie přispěvatelů
- Neznámí přispěvatelé prosazující kritické změny
- Tlačeno silou commitmaže historii
- CI/CD spuštěno v nepravidelných hodinách nebo z neznámých IP adres
Navíc jsou obzvláště riskantní v projektech OSS, kde kdokoli může forkovat, upravovat a odesílat pull request.
4. CI/CD Vytvořit Pipeline Červené vlajky
- Nové kroky sestavení byly vloženy bez popisu PR
- Přihlašovací údaje předávané v protokolech jako prostý text
- Neočekávané selhání testů
Na druhou stranu, tyto jevy mohou být v rané fázi vývoje normální – ale pouze pokud jsou řádně zkontrolovány a zdokumentovány.
5. Únik tajemství nebo pověřovacích údajů
- Historie Gitu odhaluje klíče nebo tokeny
- Tajné kódy se zobrazují v ladicích protokolech nebo testovacích výpisech.
Než spustíte web, ujistěte se, že je součástí každého skenování tajných informací. commit a PR pracovní postup.
TL;DR – Který z následujících scenárů může naznačovat útok škodlivým kódem?
- Neočekávané změny v klíčových souborech -
CODEOWNERS,Dockerfilenebo.envsoubory náhle upravené - Neobvyklý CI/CD pipeline činnost – Nové nebo upravené kroky sestavení, skripty nebo chování úlohy
- Neznámý commit autoři – Noví přispěvatelé prosazující změny s vysokými oprávněními nebo nezkontrolované změny
- Podezřelé balíčky s otevřeným zdrojovým kódem – Nedávno publikované nebo špatně udržované závislosti v provozu
- Odhalení tajemství ve správě verzí – Klíče API, tokeny nebo přihlašovací údaje commitomylem
- Anomální přístup k repozitáři – Nepravidelný loginzměny rolí nebo anomálie přispěvatelů
Zastavte škody: Jak zabránit škodlivému kódu ve vašem dodavatelském řetězci softwaru
Dobrá zpráva? V tomto boji nejste sami.
Xygeni poskytuje vašemu týmu jednotné nástroje, které potřebuje k detekci, zastavení a obnově po hrozbách škodlivého kódu – ještě předtím, než se dostanou do produkčního prostředí. S tím, jak se útoky vyvíjejí co do složitosti a rozsahu, rozptýlené bezpečnostní nástroje selhávají. Potřebujete integrovanou ochranu zabudovanou do každé fáze životního cyklu vývoje softwaru.
A právě zde přichází na řadu Xygeni – navržený pro zabezpečení vašeho kódu, pipelinea open-source komponenty z jedné platformy.
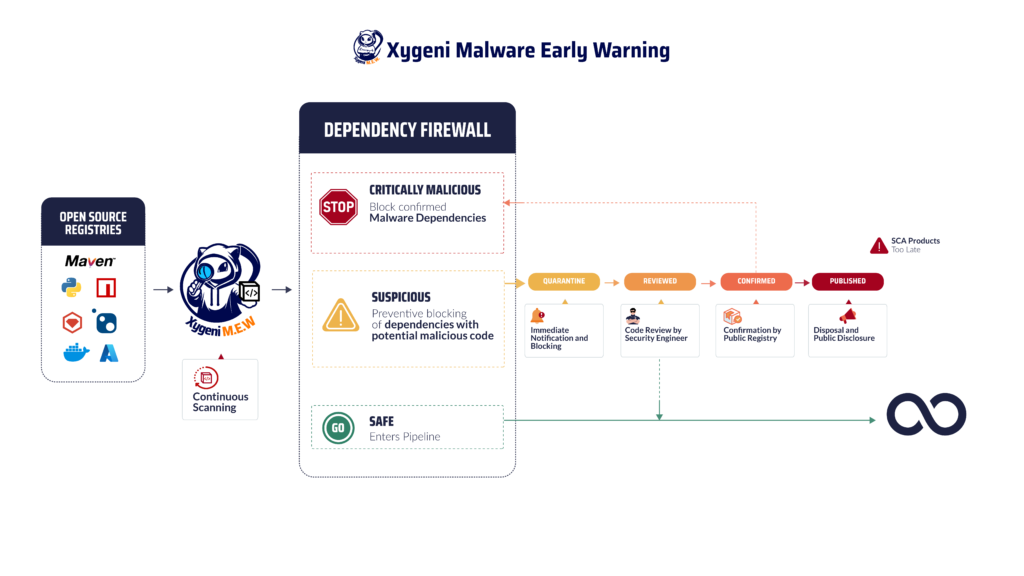
Zde je návod, jak vám Xygeni pomůže udržet si náskok:
- Detekce anomálií v reálném čase
Zachycení podezřelých změn souborů, chování přispěvatelů a pipeline unášejí se v okamžiku, kdy k nim dojde. - Tajemství zabezpečení
Automaticky zabraňte vstupu tajných kódů do vašich repozitářů, a to i před commit je dokončena. - Včasné varování před malwarem
Prohledávejte veřejné registry v reálném čase a blokujte škodlivé balíčky pomocí detekce založené na chování. - Detekce manipulace s kódem
Získejte přehled o neoprávněných změnách v kritických souborech pomocí commitkontext a upozornění na úrovni. - Budování integrity a atestace
Zajistěte, aby každý artefakt byl autentický, chráněný proti neoprávněné manipulaci a sledovatelný – od zdroje až po výrobu. - Prioritizace v rámci celé platformy
Použijte metriky využitelnosti, jako je EPSS, dosažitelnost a obchodní kontext, k odfiltrování šumu a zaměření se na to, na čem skutečně záleží.
Key Takeaways
Na rozdíl od izolovaných bodových řešení, Xygeni konsoliduje ochranu napříč vaším SDLC do jedné výkonné a vývojářsky přívětivé platformy. To vašemu týmu poskytuje přehled v reálném čase, kontextové prioritizace rizik a automatizované pracovní postupy – to vše bez kompromisů v rychlosti nebo efektivitě.
Jak tedy může škodlivý kód způsobit škodu? Zneužitím vaší pipeline, vaše důvěra v open source a rychlost samotného DevOps. Který z následujících signálů může naznačovat útok škodlivým kódem? Některý z výše uvedených varovných signálů.
K obraně proti těmto rizikům nepotřebujete více nástrojů – potřebujete jednu chytrou a sjednocenou platformu.
Vyzkoušejte Xygeni zdarma ještě dnes a chraňte svůj dodavatelský řetězec softwaru zevnitř ven. Začněte svou bezplatnou zkušební verzi →

Jaké jsou včasné varovné signály, že škodlivý kód může ohrozit váš dodavatelský řetězec softwaru?
Mezi první ukazatele toho, jak může škodlivý kód způsobit škody, patří náhlé změny souborů, podezřelé CI/CD aktivita nebo neznámí přispěvatelé, kteří pronášejí kritické commitnebo tlačení na změny. Všechny tyto znaky také odpovídají na otázku: Který z následujících jevů může naznačovat útok škodlivým kódem? a zdůraznit, jak může škodlivý kód nenápadně způsobit škody ještě předtím, než se dostane do produkčního prostředí. Buďte ostražití!
