





Infrastruktura jako Code security změnilo způsob, jakým organizace nastavují a spravují infrastrukturu, což usnadňuje automatizaci a zajišťuje spolehlivost. Bez osvědčených postupů pro infrastrukturu jako kód však IaC může vytvářet bezpečnostní rizika, jako jsou špatné konfigurace, problémy s dodržováním předpisů a vystavení kybernetickým hrozbám. Aby se tato rizika snížila, musí organizace dodržovat IaC security osvědčené postupy, které chrání cloudová prostředí od samého začátku. Zlepšování IaC security & IaC Kybernetická bezpečnost pomáhá udržovat infrastrukturu silnou, snižuje rizika útoků a uplatňuje bezpečnostní zásady ve velkém měřítku.
Co je to IaC Security?
IaC security změnil způsob, jakým organizace nastavují a spravují infrastrukturu, a učinil automatizaci a konzistenci klíčovými standardNicméně bez osvědčených postupů pro infrastrukturu jako kód, IaC může vytvářet vážná bezpečnostní rizika, jako jsou nesprávné konfigurace, problémy s dodržováním předpisů a vystavení kybernetickým hrozbám. Z tohoto důvodu je dodržování IaC security Dodržování osvědčených postupů je nezbytné pro ochranu cloudových prostředí před zranitelnostmi.
Dobře naplánované IaC security Tento přístup dělá víc než jen automatizuje nasazení. Zlepšuje přehlednost, aplikuje bezpečnostní pravidla a zabraňuje neschváleným změnám, které by mohly ohrozit cloudová prostředí. Navíc přidání IaC security & IaC Začlenění kybernetické bezpečnosti do pracovních postupů DevOps umožňuje týmům aktivně vyhledávat zranitelnosti, chránit citlivá data a snižovat riziko útoků způsobených nesprávně nakonfigurovanou infrastrukturou.
Národní institut StandardInstitut pro standardy a technologie (NIST) definuje infrastrukturu jako Code security jako praxe správy a nastavování IT infrastruktury pomocí automatizace založené na kódu, která zajišťuje konzistenci a snadnou reprodukovatelnost konfigurací. Dodržování osvědčených postupů Infrastruktura jako kód proto pomáhá společnostem omezit bezpečnostní mezery a splňovat požadavky. standarda během celého procesu nastavení dodržujte přísné bezpečnostní zásady.
IaC Security Doporučené postupy
Jedno Stav infrastruktury 2024 dle kódu (IaC) Zpráva identifikuje bezpečnost jako jednu z největších výzev, kterým organizace čelí při správě cloudové infrastruktury. Z tohoto důvodu musí společnosti zavést osvědčené postupy „Infrastruktura jako kód“, aby snížily rizika vyplývající z nesprávných konfigurací, porušení předpisů a bezpečnostních zranitelností. OWASP rovněž poskytuje zásadní pokyny pro integraci osvědčených bezpečnostních postupů do životního cyklu vývoje softwaru (SDLC), což pomáhá organizacím zmírňovat rizika plynoucí z nezabezpečených konfigurací a chybných nasazení.
Začleňte bezpečnostní kontroly do celého IaC Proces
Posílit IaC security, bezpečnostní kontroly by měly být začleněny do každé fáze vývoje pipelineTýmy by měly místo čekání na audity po nasazení prohledat IaC šablony pro zranitelnosti před nasazením, aby se včas odhalily bezpečnostní nedostatky. Tímto preventivním přístupem mohou organizace výrazně zlepšit IaC kybernetické bezpečnosti a prevenci chybné konfigurace od dosažení výroby.
Zajištění neměnnosti infrastruktury
Jeden z nejúčinnějších IaC security Nejlepším postupem je zajistit, aby infrastruktura zůstala po nasazení neměnná. Jinými slovy, jakmile je zdroj zřízen, neměl by být měněn. Zachováním neměnnosti mohou organizace:
- Snižte riziko posunu konfigurace, který často vede k bezpečnostním zranitelnostem.
- Zabraňte neoprávněným změnám, ujistit se infrastruktura zůstává konzistentní.
- Posílit infrastrukturu dle Code security omezením útočných ploch.
Správa verzí a auditní záznam
Správa verzí hraje klíčovou roli v IaC security & IaC kybernetická bezpečnost. Nejenže sleduje každou úpravu infrastruktury, ale také zajišťuje, aby všechny změny byly zkontrolovány, zaznamenány a schváleny. Navíc:
- Udržování auditní stopy umožňuje týmům rychle se vrátit k zabezpečeným konfiguracím, pokud se objeví bezpečnostní problémy.
- Správa verzí pomáhá předcházet neoprávněným úpravám a snižuje riziko chybných konfigurací.
- Používání Gitu a nástrojů pro správu verzí infrastruktury zajišťuje sledovatelnost všech změn kódu a zásad.
Prosazovat princip nejnižších privilegií (PoLP)
Omezení přístupových práv je kritickou infrastrukturou jako osvědčeným postupem, který vylepšuje IaC security osvědčené postupy. Dodržováním principu nejnižších privilegií (PoLP) mohou organizace:
- Minimalizujte bezpečnostní rizika tím, že ujistit se Infrastrukturu mohou upravovat pouze oprávnění uživatelé.
- Omezte nadměrné oprávnění a snižte riziko náhodných nebo škodlivých změn.
- Celkové posílení IaC security aplikací přísných kontrol přístupu založených na rolích.
Implementovat průběžné monitorování a statickou analýzu
Udržovat IaC security V rámci osvědčených postupů musí organizace integrovat nástroje pro statickou analýzu a průběžné monitorování, aby identifikovaly zranitelnosti před nasazením.
- Statické analýzy skenů IaC skripty pro bezpečnostní chyby, porušení předpisů a chybné konfigurace.
- Monitorování v reálném čase detekuje neoprávněné změny infrastruktury, ujistit se bezpečnostní zásady zůstávají v platnosti.
- Automatizované nástroje jako Snyk, Checkov nebo Terrascan pomáhají zabezpečit IaC šablony před jejich uvedením do výroby.
Skenování obrazu kontejneru
Mnoho osvědčených postupů pro infrastrukturu jako kód přesahuje rámec konfigurací a zahrnuje i kontejnerizovaná prostředí, kde nezabezpečené obrazy představují bezpečnostní rizika. Integrace skenování obrazů kontejnerů do IaC security osvědčené postupy pomáhají:
- Identifikace zastaralého nebo zranitelného softwaru v obrazech kontejnerů.
- Detekce pevně zakódovaných tajných kódů a potenciálního malwaru před nasazením imagí.
- Ujišťování Zabezpečené konfigurace skenováním obrázků pomocí nástrojů, jako jsou Dagda, Clair, Trivy a Anchore.
Integrací zabezpečení kontejneru do IaC pracovních postupů mohou týmy zabránit chybným konfiguracím, které vystavují cloudová prostředí útokům.
CI/CD Pipeline Security a konsolidované výkaznictví
Začlenění bezpečnosti do CI/CD pipelines je zásadní pro IaC security osvědčené postupy. Tento přístup zajišťuje:
- Automatizujte bezpečnostní kontroly pro každou změnu kódu.
- Zajistěte průběžné vymáhání dodržování předpisů, aniž byste se spoléhali na manuální audity.
- Udržujte historii dodržování předpisů pro rychlejší sledování a řešení bezpečnostních problémů.
Nástroje jako Jenkins, GitHub Actions a GitLab CI/CD integrovat bezpečnostní kontroly přímo do vývoje pipelines. Platformy jako DefectDojo a OWASP Glue navíc konsolidují bezpečnostní informace do jednoho dashboard, což usnadňuje sledování a řešení zranitelností napříč nasazeními infrastruktury.
Podepisování artefaktů pro zajištění integrity a původu
Pro zajištění integrity IaC konfigurací by organizace měly implementovat podepisování artefaktů jako součást svých osvědčených postupů pro infrastrukturu jako kód. Tento přístup:
- Zabraňte manipulaci mezi sestavením a běhovým prostředím.
- Před nasazením ověřte pravost komponent infrastruktury.
- Používejte nástroje s otevřeným zdrojovým kódem, jako je TUF (The Update Framework), k implementaci mechanismů bezpečného podepisování.
Podepisování artefaktů zajišťuje, že se používají pouze důvěryhodné a ověřené konfigurace infrastruktury, což snižuje riziko útoků v rámci dodavatelského řetězce. IaC nasazení.
Proč tyto IaC Security Na osvědčených postupech záleží
Dodržováním těchto osvědčených postupů pro infrastrukturu jako kód mohou organizace:
- Zabraňte chybným konfiguracím zabezpečení, které vystavují cloudová prostředí útokům.
- Zvýšit IaC security & IaC kybernetická bezpečnost prostřednictvím proaktivního zmírňování rizik.
- Automatizujte vynucování zabezpečení pomocí statické analýzy a CI/CD integrace zabezpečení.
- Zajistěte, aby cloudová infrastruktura zůstala kompatibilní s předpisy, odolná a chráněná před neoprávněnými zásahy..
Začlenění bezpečnosti do IaC od začátku je jediný způsob, jak udržovat kontrolu, předcházet narušením a zajistit bezpečnost infrastruktury po celou dobu jejího životního cyklu.
Xygeni's IaC Security: Univerzální platforma pro infrastrukturu jako osvědčené postupy pro kódování
Vzhledem k tomu, že organizace stále častěji zavádějí infrastrukturu jako kód (IaC) automatizovat cloudovou infrastrukturu, bezpečnostní rizika nadále rostou. Bez IaC security Osvědčené postupy, chybné konfigurace, odhalená tajemství a zranitelné závislosti vytvářejí vážné bezpečnostní mezery. V důsledku toho musí společnosti integrovat IaC kybernetická bezpečnostní opatření k ochraně cloudových prostředí od samého začátku. S ohledem na to Xygeni poskytuje komplexní platformu, která zajišťuje, že infrastruktura zůstane odolná, kompatibilní s předpisy a bezpečná od kódu až po cloud.
Detekce a prevence chybných konfigurací cloudu v IaC Security
Nepochybně chybná konfigurace zůstávají jednou z hlavních příčin bezpečnostních incidentů v cloudu. Z tohoto důvodu bezpečnostní týmy potřebují nástroje, které identifikují a zmírňují rizika před nasazením. Proto Xygeni neustále skenuje. Terraform, CloudFormation, Kubernetes, šablony Bicep a ARM, ujistit se Cloudová prostředí dodržují osvědčené postupy Infrastruktura jako kód. Automatizací vynucování zabezpečení Xygeni umožňuje organizacím:
- Zabraňte nesprávně nakonfigurovanému úložišti, nadměrnému počtu oprávnění IAM a odhaleným bezpečnostním skupinám.
- Zajistěte dodržování předpisů blokováním rizikových konfigurací infrastruktury.
- Omezte ruční bezpečnostní kontroly, zvyšte efektivitu a zároveň zachovejte IaC security osvědčené postupy.
Secrets Security: Ochrana citlivých dat v IaC
Pevně zakódované přihlašovací údaje v IaC Skripty vystavují cloudová prostředí neoprávněnému přístupu. V důsledku toho musí organizace přijmout dodatečná opatření k zabezpečení své infrastruktury. Aby se s tímto problémem vypořádala společnost Xygeni... řešení zabezpečení tajných informací zajišťuje ochranu citlivých dat pomocí:
- Prohledávání repozitářů pro nalezení pevně zakódovaných tajných kódů před nasazením.
- Blokování je nezabezpečené commits ve CI/CD pipelineaby se zabránilo únikům přihlašovacích údajů.
- Upozorňování bezpečnostních týmů v reálném čase za účelem zmírnění hrozeb dříve, než se vyhrotí.
Integrací IaC security osvědčené postupy, organizace eliminují kritické bezpečnostní riziko, které útočníci často zneužívají.
Obsáhlý IaC Podpora frameworku pro vylepšené zabezpečení
Pro zlepšení zabezpečení v multicloudových a hybridních prostředích nabízí Xygeni širokou kompatibilitu s různými frameworky. Xygeni proto podporuje:
- Terraform – Zabezpečuje zřizování napříč AWS, Azure a GCP.
- Kubernetes a Docker – Detekuje zranitelnosti v konfiguracích Kubernetes a kontejnerizovaných prostředích.
- Šablony pro bicepsy a paže – Identifikuje chybné konfigurace v Microsoft Azure.
- CloudFormation – Automatizuje bezpečnostní zásady pro infrastrukturu AWS.
Protože Xygeni zabezpečuje více frameworků, organizace získávají konzistentní zabezpečení napříč různými cloudovými infrastrukturami.
Automatizované vynucování bezpečnostních zásad v IaC Pracovní postupy
Protože manuální bezpečnostní kontroly zaberou hodně času, přidání IaC security osvědčené postupy ve vývoji pipelines je nezbytné. Pro usnadnění celého procesu Xygeni automaticky uplatňuje vynucování zásad pomocí:
- Detekce zranitelností, chybných konfigurací a porušení předpisů před nasazením.
- Blokování bezpečnostních rizik v CI/CD pipelines, čímž se zabrání tomu, aby se nezabezpečená infrastruktura dostala do produkce.
- Poskytování okamžité zpětné vazby vývojářům, která jim pomáhá včas opravit chybné konfigurace.
Tímto způsobem mohou bezpečnostní týmy vymáhat IaC kybernetická bezpečnost opatření bez narušení vývojových pracovních postupů.
Skenování obrazu kontejneru pro IaC Kybernetická bezpečnost
Protože mnoho IaC nasazení se spoléhají na kontejnerizovaná prostředí, nezabezpečené obrazy často představují skrytá rizika. Skenování obrazů kontejnerů proto hraje klíčovou roli v zajišťování IaC security osvědčené postupy. Xygeni integruje pokročilé skenování do:
- Analyzujte obrazy Dockeru, zda neobsahují zastaralý software a zranitelnosti.
- Detekce malwaru, chybných konfigurací a bezpečnostních slabin v kontejnerových prostředích.
- Zablokujte nasazení nezabezpečených imagí zajištěním infrastruktury jako Code security se dodržují osvědčené postupy CI/CD pipelines.
Integrací zabezpečení kontejnerů do IaC pracovních postupů, týmy zabraňují chybným konfiguracím, které vystavují cloudová prostředí útokům.
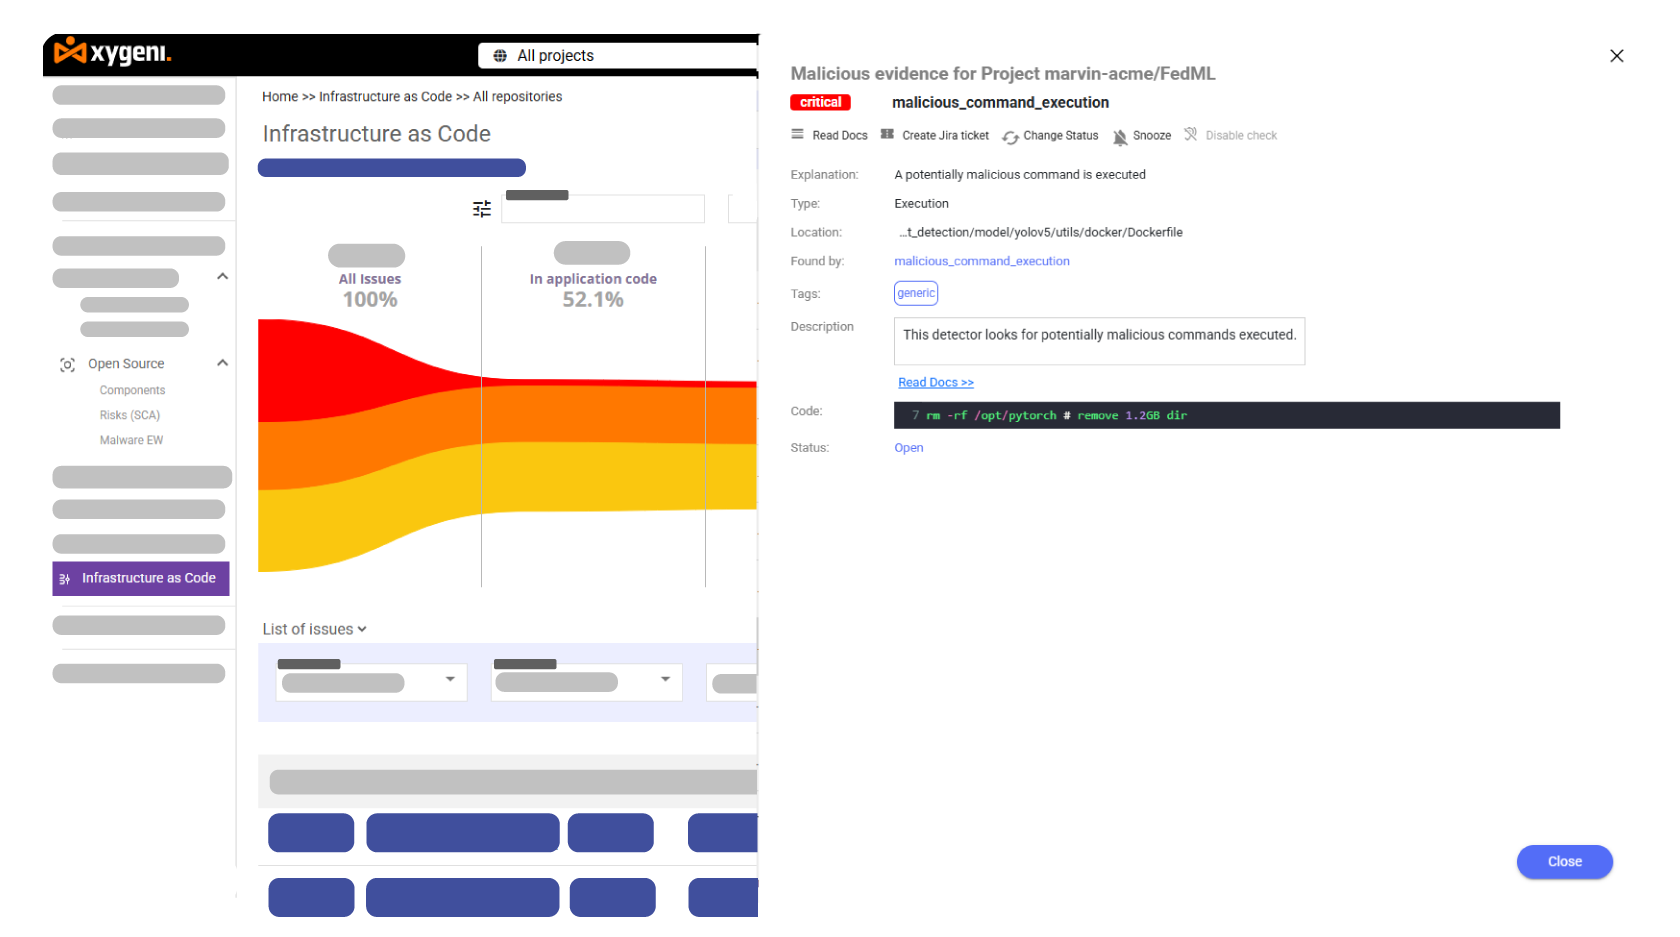
PrevenceŠkodlivé příkazy a útoky na dodavatelský řetězec v IaC
Tradiční IaC security nástroje často chybují škodlivé příkazy a hrozby v dodavatelském řetězci skryté ve skriptech infrastruktury. Xygeni však posiluje zabezpečení tím, že:
- Detekce neautorizovaných příkazů, které zavádějí zadní vrátka.
- Blokování záměny závislostí a vkládání škodlivých balíčků.
- Zabránění manipulaci s nastavením infrastruktury ověřováním integrita artefaktu.
Díky tomu organizace eliminují skryté vektory útoků dříve, než ovlivní bezpečnost infrastruktury.
Nepřetržité monitorování a ochrana před hrozbami v reálném čase
Jít dál standard Díky detekci zranitelností poskytuje Xygeni bezpečnostní informace v reálném čase. Xygeni umožňuje bezpečnostním týmům zejména:
- Identifikovat vysoce rizikové zranitelnosti přes analýza dosažitelnosti.
- Monitorujte změny infrastruktury a odhalujte neoprávněné úpravy.
- Použijte hrozba inteligence aby se zabránilo útokům dříve, než se vyhrotí.
Přidáváním IaC security Díky osvědčeným postupům mohou týmy před nasazením průběžně zlepšovat zabezpečení a snižovat rizika.
Proč je Xygeni tou nejlepší volbou IaC Security
Na rozdíl od tradičních IaC security nástroje, které Xygeni poskytuje:
- Automatizované vynucování Osvědčené postupy pro infrastrukturu jako kód aby se zabránilo chybným konfiguracím.
- pokročilý zabezpečení tajemství aby se eliminovala rizika spojená s odhalením přihlašovacích údajů.
- Skenování obrazu kontejneru k zabezpečení cloudových aplikací.
- Plná podpora pro Terraform, Kubernetes, Docker, Bicep a CloudFormation.
- Nepřetržité monitorování s bezpečnostní poznatky v reálném čase pro cloudová prostředí.
Zabezpečte svou infrastrukturu s produkty Xygeni IaC Security Doporučené postupy
Protože se bezpečnostní rizika neustále vyvíjejí, musí organizace integrovat osvědčené postupy Infrastruktura jako kód do svých vývojových procesů. Z tohoto důvodu Xygeni poskytuje komplexní platformu pro IaC security & IaC kybernetická bezpečnost, která zajišťuje ochranu cloudových prostředí od vývoje až po nasazení.
Díky automatizovaným bezpečnostním zásadám, nepřetržitému monitorování a detekci malwaru pomáhá Xygeni organizacím uplatňovat IaC security osvědčené postupy pro eliminaci bezpečnostních rizik dříve, než ovlivní produkci.
Chraňte svou cloudovou infrastrukturu ještě dnes. Kontaktujte nás a zjistěte, jak Xygeni zabezpečuje infrastrukturu jako kód od osvědčených postupů od vývoje až po nasazení.