





Jak podniky stále více spoléhají na zabezpečení kontejneru Pro ochranu aplikací Docker a Kubernetes nebylo zabezpečení dodavatelských řetězců softwaru nikdy důležitější. bezpečnostní skener kontejnerů hraje klíčovou roli v včasném odhalování zranitelností a zajišťuje identifikaci hrozeb ještě předtím, než se dostanou do produkčního prostředí. Zároveň skenování obrazu kontejneru zabraňuje tomu, aby se do nasazení dostaly chybné konfigurace, škodlivý kód a zastaralé závislosti.
Bez těchto proaktivních bezpečnostních opatření se organizace potýkají útoky na dodavatelský řetězec, běhové exploity a selhání dodržování předpisů—hrozby, které mohou narušit provoz a vést k nákladným únikům dat. Aby si týmy DevSecOps udržely náskok, musí integrovat automatizované bezpečnostní skenování do jejich pipelines, díky čemuž se zabezpečení stává bezproblémovou součástí vývojového pracovního postupu.
Co je to Zabezpečení kontejnerů?
Zajišťuje ochranu aplikací, infrastruktury a softwarový dodavatelský řetězec během celého životního cyklu vývoje. Kontejnery pomáhají udržovat konzistenci napříč prostředími tím, že izolují aplikace a jejich závislosti. Bezpečnostní rizika však vznikají, když kontejnerové obrázky obsahují zranitelnosti způsobené nezabezpečenými knihovnami, zastaralými závislostmi nebo neověřenými komponentami třetích stran.
Kromě toho, škodlivý kód může vstoupit do vývoje pipeline prostřednictvím narušených závislostí, což vede k útoky na dodavatelský řetězec softwaruAby se tato rizika zmírnila, musí organizace zavést osvědčené postupy zabezpečení kontejnerů, počítaje v to skenování obrazů kontejnerů, ochrana za běhu a automatizované bezpečnostní zásadyProaktivní přístup zajišťuje, že kontejnery zůstanou bezpečné od vývoje až po nasazení a i poté.
Klíčové aspekty zabezpečení kontejnerů
Abyste zajistili bezpečnost vašich kontejnerových systémů, musíte se zaměřit na několik kritických oblastí:
Skenování obrazu kontejneru pro bezpečnostPravidelně prohledávejte image kontejnerů, abyste včas identifikovali zranitelnosti a zajistili používání důvěryhodných základních image. Tím se zmírní rizika spojená s nezabezpečenými knihovnami a potenciálními útoky v dodavatelském řetězci, do kterých může být vložen škodlivý kód.
Ochrana za běhu: provádět nepřetržitý bezpečnostní sken kontejnerů, aby se zjistilo abnormální chování, a vynucovat přísná pravidla ke zmírnění rizik.
Bezpečnost infrastrukturyChraňte základní systémy, které provozují kontejnery, aby se zabránilo zneužití na úrovni hostitele.
Ochrana dodavatelského řetězceChraňte závislosti třetích stran pomocí nástrojů, jako je skener zabezpečení kontejnerů, a zajistěte, aby dodavatelský řetězec softwaru zůstal odolný vůči útokům, které by mohly během vývoje způsobit zranitelnosti.
Proč jsou bezpečnostní skenery kontejnerů důležitější než kdy dříve
Jak podniky stále více přijímají kontejnery a Kubernetes, potřeba automatizované bezpečnostní skenování se stalo naléhavým. globální trh s bezpečností kontejnerů se předpokládá dosáhnout$ 9.88 miliard 2030, ale kyberzločinci se vyvíjejí stejně rychle.
Rostoucí riziko útoků na kontejnery
Nedávná studie to zjistila 94% organizací tváří v tvář bezpečnostní incidenty v jejich Prostředí Kubernetes loni. Mezi hlavní bezpečnostní rizika patří:
- Chybné konfigurace (60 %) – Problémy jako nadměrně privilegovaný přístup or kontejnery spuštěné jako root zvýšit expozici útoku.
- Selhání zabezpečení za běhu (27 %) – Neoprávněné procesy, manipulace se souborya útoky na eskalaci privilegií cílí na spuštěné kontejnery.
- Zranitelnosti v imagích kontejnerů (24 %) – Nezáplatované knihovny, nejisté závislostia zastaralý software s sebou nesou skrytá rizika.
Proč v této věci? Útočníci často využít slabin ve vývoji pipelines, injekční aplikace škodlivý kód do kontejnerových obrazů před nasazením. Bez bezpečnostní skener kontejnerů, tyto hrozby mohou přetrvávat nezjištěno dokud není příliš pozdě.
Dopad špatného zabezpečení kontejnerů na podnikání
Bezpečnostní narušení Neohrožujte jen systémy-ony narušovat obchodní operace:
- 47% organizace uvedly, že Selhání v zabezpečení kontejnerů vedla k prostojům a finančním ztrátám.
- Pouze 45% firem mají specializované týmy pro zabezpečení kontejnerů, což zanechává kritické mezery.
- Porušení předpisů, úniky dat a provozní narušení stát se nevyhnutelným bez silných bezpečnostních opatření.
Jak skener bezpečnosti kontejnerů řeší tyto problémy
Aby organizace mohly těmto rizikům čelit, potřebují proaktivní bezpečnostní řešení , že:
- Před nasazením skenuje obrazy kontejnerů. včas odhalit zranitelnosti.
- Monitoruje chování za běhu pro detekci anomálie a podezřelá aktivita.
- Chrání před hrozbami v dodavatelském řetězci zajištěním závislosti třetích stran.
Přizpůsobení se vyvíjející se situaci s hrozbami – Zabezpečení kontejnerů
S vývojem kontejnerových prostředí musí organizace zavádět pokročilé strategie, aby si udržely náskok před potenciálními hrozbami.
1. Řešení složitosti Kubernetes
Kubernetes se stal přední platformou pro orchestraci kontejnerů, ale jeho složitost představuje jedinečné bezpečnostní výzvy. Útočníci se často zaměřují na řídicí rovinu a API Kubernetes, což činí řízení přístupu na základě rolí (RBAC) a používání bezpečnostních skenerů kontejnerů nezbytnými pro udržení bezpečného prostředí.
2. Zavedení nulové důvěry v kontejnerových prostředích
Model Zero Trust získává na popularitě v oblasti zabezpečení kontejnerů, kde všechny interakce – interní i externí – vyžadují ověření a autorizaci. Tento přístup drasticky snižuje riziko neoprávněného přístupu a zajišťuje, že s kontejnery mohou interagovat pouze důvěryhodné entity.
3. Integrace zabezpečení do DevOps s DevSecOps
Začlenění zabezpečení do pracovních postupů DevOps – známé jako DevSecOps—je nyní klíčové pro firmy používající kontejnery. Začleněním bezpečnostních skenerů kontejnerů do CI/CD pipeline, organizace mohou včas odhalit a řešit zranitelnosti, čímž zajistí, že se do produkčního prostředí dostane pouze bezpečný kód.
Nejlepší postupy pro zabezpečení kontejnerů
Pro udržení bezpečného a odolného kontejnerového prostředí je nezbytné dodržovat pokyny z důvěryhodných zdrojů. Přední autority, jako například Národní ústav Standards a technologie (NIST), MITERA Linux Foundation poskytují rámce, které organizacím pomohou efektivně zabezpečit jejich kontejnery. Na základě jejich doporučení uvádíme shrnutí osvědčených postupů pro zabezpečení kontejnerů:
Provést skenování obrazu kontejneru
Pravidelně provádějte skenování bitových kopií kontejnerů, abyste před nasazením odhalili zranitelnosti, a zajistěte, aby se používaly pouze důvěryhodné základní bitové kopie. Tím se snižuje riziko importu nezabezpečených knihoven nebo škodlivého kódu během vývoje softwaru.
Omezení oprávnění kontejneru
V souladu s principy MITRE pro nejnižší oprávnění používejte řízení přístupu na základě rolí (RBAC), abyste zajistili, že kontejnery budou mít pouze minimální nezbytná oprávnění. Nástroje jako Seccomp a AppArmor dále omezují systémová volání, čímž poskytují izolaci od hostitele a snižují riziko zneužití.
Posílení hostitelské infrastruktury
Nadace Linux Foundation zdůrazňuje důležitost udržování hostitelských systémů aktualizovaných. Aplikování průběžných záplat a využití segmentace sítě izoluje kontejnery a omezuje dopad potenciálních narušení bezpečnosti.
Monitorování v reálném čase pomocí skeneru bezpečnosti kontejnerů
Používejte skener zabezpečení kontejnerů pro monitorování v reálném čase a detekci podezřelého chování, jako je neoprávněný přístup nebo neobvyklý provoz. Centralizované protokolování, doporučené NIST, umožňuje rychlou detekci a reakci na hrozby.
Zabezpečení dodavatelského řetězce softwaru
Implementace softwarového kusovníku (SBOM) ke sledování závislostí třetích stran a zajištění transparentnosti v dodavatelském řetězci softwaru. Pravidelné kontroly a kryptografické podepisování v souladu s pokyny NIST a Linux Foundation pomáhají předcházet zavlečení škodlivého kódu.
Integrujte bezpečnost do CI/CD Pipeline
Začleňte bezpečnostní opatření v rané fázi vývoje začleněním skenerů zabezpečení kontejnerů do vašeho CI/CD pipelineTento přístup s funkcí „shift-left“, podporovaný jak MITRE, tak NIST, umožňuje řešit zranitelnosti během vývoje, nikoli v produkčním prostředí. Automatizujte kontroly souladu s předpisy, abyste zajistili, že bezpečný kód bude postupovat v každé fázi.
Bezpečná správa tajných dat
Nevkládejte citlivá data, jako jsou klíče API, přímo do imagí kontejnerů. Místo toho použijte nástroje pro správu tajných informací aby je bylo možné bezpečně vstřikovat během běhu, což snižuje riziko expozice.
Komplexní řešení skenování obrazu kontejnerů od společnosti Xygeni
Komplexní zabezpečení pro kontejnerizovaná prostředí
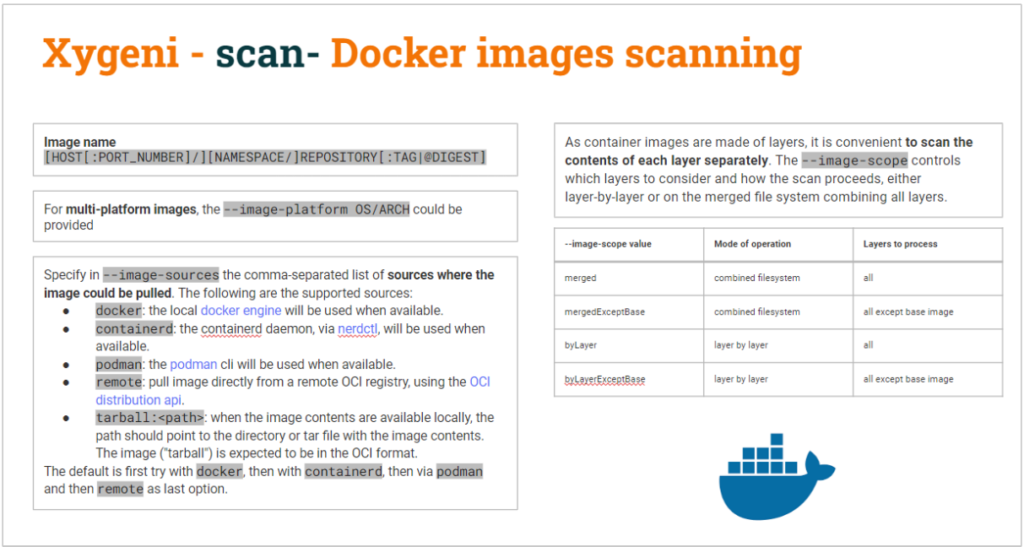
S rostoucím využíváním kontejnerů rostou i bezpečnostní rizika. Xygeni's bezpečnostní skener poskytuje komplexní řešení k detekci zranitelností, chybných konfigurací a tajných informací uvnitř kontejnerové obrázky než se dostanou do výroby. Nabídkou skenování obrázků z více zdrojů, hluboké bezpečnostní poznatky, a bezešvý CI/CD integraceSpolečnost Xygeni zajišťuje, že vaše kontejnerizované úlohy zůstanou zabezpečené od vývoje až po nasazení.
Skenování obrazu kontejneru z více zdrojů
Xygeni nabízí všestranné možnosti skenování obrázků, což umožňuje bezpečnostním týmům analyzovat obrázky kontejnerů z více zdrojů, Včetně:
- Lokální Docker Engine – Před nasazením naskenujte lokálně vytvořené obrazy.
- Kontejner – Provádějte hloubkové bezpečnostní kontroly prostřednictvím Démon Containerd nebo nerdctl.
- Podman – Zabezpečení kontejnerů spravovaných Podmanem pomocí Skenování založené na CLI.
- Vzdálené registry OCI – Přímé skenování obrázků z Registry kompatibilní s OCI nebo analyzovat lokálně uložené tarballové obrazy OCI.
Pokročilé bezpečnostní funkce skenování obrazu kontejnerů
- Automatická detekce zranitelnosti – Identifikuje známé CVE, zastaralé závislosti a rizika dodavatelského řetězce v rámci obrázků.
- Skenování tajemství – Detekuje pevně zakódované přihlašovací údaje, klíče API a citlivá data uvnitř vrstev kontejneru.
- Upozornění na nesprávnou konfiguraci – Vlajky nadměrná oprávnění, neopravený software a nezabezpečená nastavení běhového prostředí.
- Průběžné sledování - Poskytuje zabezpečení běhu v reálném čase, detekce neoprávněné změny a potenciální zneužití.
Bezešvý CI/CD Integrace pro automatizované zabezpečení
Xygeni integruje přímo do CI/CD pipelines, Což umožňuje automatizované skenování obrazu kontejneru aniž by zpomaloval vývoj. Podporuje:
- Akce GitHubu, GitLab CI/CD, Jenkins, Bitbucket Pipelinea Azure DevOps pro vynucování bezpečnosti v reálném čase.
- Pre-commit skenování – Zachycení zranitelností před sloučením kódu.
- Bezpečnostní kontroly během sestavení – Blokovat rizikové obrazy kontejnerů před odesláním do registrů.
- Ověření před nasazením – Zajistit pouze zabezpečené a kompatibilní obrázky jsou nasazeny.
Proč si pro zabezpečení kontejnerů vybrat Xygeni?
- Zabraňuje tomu, aby se zranitelnosti dostaly do produkčního prostředí
- Chrání před útoky v dodavatelském řetězci softwaru
- Eliminuje pevně zakódované tajné kódy a chybné konfigurace
- Bezproblémová integrace s pracovními postupy DevSecOps
Zabezpečte své kontejnery s Xygeni ještě dnes
Bezpečnostní skener kontejnerů od společnosti Xygeni nabízí ochranu v reálném čase, hluboké bezpečnostní poznatky a automatizované kontroly dodržování předpisů – a zajišťuje tak trvalé zabezpečení vašich kontejnerizovaných úloh.
- Denní zkušební doba 7
- Nevyžaduje se žádná kreditní karta
- Okamžité bezpečnostní informace

Nejčastější dotazy k zabezpečení kontejnerů
1. Co je to Docker kontejner?
Docker kontejner je lehký, přenosný balíček, který obsahuje vše potřebné ke spuštění aplikace – například kód, systémové nástroje, knihovny a nastavení. Izoluje aplikaci od hostitelského systému a zajišťuje konzistentní výkon v různých prostředích.
2. Co je to obraz kontejneru?
Kontejnerový obraz je statický soubor, který obsahuje potřebný spustitelný kód, systémové knihovny a konfigurace potřebné k vytvoření kontejnerizované instance aplikace. Když spustíte kontejnerový obraz, stane se z něj živý kontejner. Xygeni pomáhá zabezpečit kontejnerové obrazy skenováním zranitelností a zajištěním jejich integrity.
3. Jsou kontejnery Dockeru bezpečné?
Přestože kontejnery Docker nabízejí izolaci a konzistenci, mohou představovat bezpečnostní rizika, pokud nejsou správně spravovány. Pro jejich zabezpečení je důležité dodržovat osvědčené postupy, jako je skenování obrazů kontejnerů na zranitelnosti, omezení oprávnění kontejnerů a používání nástrojů, jako je skener zabezpečení kontejnerů od Xygeni. Tyto kroky pomáhají zajistit bezpečnost v prostředích Dockeru.
4. Jak mohu zabezpečit svůj cluster Kubernetes?
Zabezpečení clusteru Kubernetes vyžaduje vícevrstvý přístup. Jak je uvedeno v tomto článku, dodržujte osvědčené postupy, které jsme v tomto článku zmínili. Xygeni zvyšuje zabezpečení monitorováním spuštěných kontejnerů a identifikací zranitelností v reálném čase.
5. Jsou tajné informace Kubernetes zabezpečené?
Tajné kódy Kubernetes ukládají citlivé informace, jako jsou klíče API a hesla, ale pokud nejsou správně spravovány, mohou být ohroženy. Ve výchozím nastavení jsou tajné kódy uloženy jako prostý text v etcd. Pro zvýšení zabezpečení povolte šifrování v klidovém stavu, omezte přístup pomocí RBAC a spravujte tajné kódy pomocí nástrojů, jako je Xygeni, abyste je chránili během běhu.
6. Proč je skenování obrazů kontejnerů zásadní pro bezpečnost dodavatelského řetězce?
V podstatě proto, že hraje klíčovou roli v ochraně dodavatelského řetězce softwaru detekcí zranitelností, zastaralých knihoven a skrytého malwaru v obrazech kontejnerů před nasazením. Bez této kontroly mohou nezabezpečené komponenty snadno představit rizika v produkčním prostředí. Pokud používáte tyto typy skenerů, zajistíte, že vaše aplikace zůstanou v bezpečí od vývoje až po nasazení, čímž se sníží riziko útoků v dodavatelském řetězci.
Připraveni vylepšit vaše Zabezpečení kontejnerů?
Použitím těchto osvědčených postupů, skeneru zabezpečení kontejnerů od Xygeni a naší funkce skenování obrazů kontejnerů budete rozhodně schopni posílit a vylepšit zabezpečení vašich kontejnerů. Podívejte se na naši videodemo ještě dnes abyste viděli, jak vám Xygeni pomáhá udržet si náskok před hrozbami.