






Jediná věc, o které se diskutuje více než o významu Application Security Posture Management (ASPM) je, zda investice do ASPM nástroj stojí to za to. Od odhalení této kategorie se prodejci všeho druhu vrhli s tvrzením, že to dělají, ale mnoho textu se nevěnovalo tomu, zda je to budoucnost. Budoucnost zabezpečení aplikací se v konečném důsledku nejlépe řeší pochopením jejích největších problémů. V tomto článku si povíme o tom, jaké problémy vedly k vzniku této kategorie. ASPM a posoudit, zda nabízí řešení, která trh hledá.
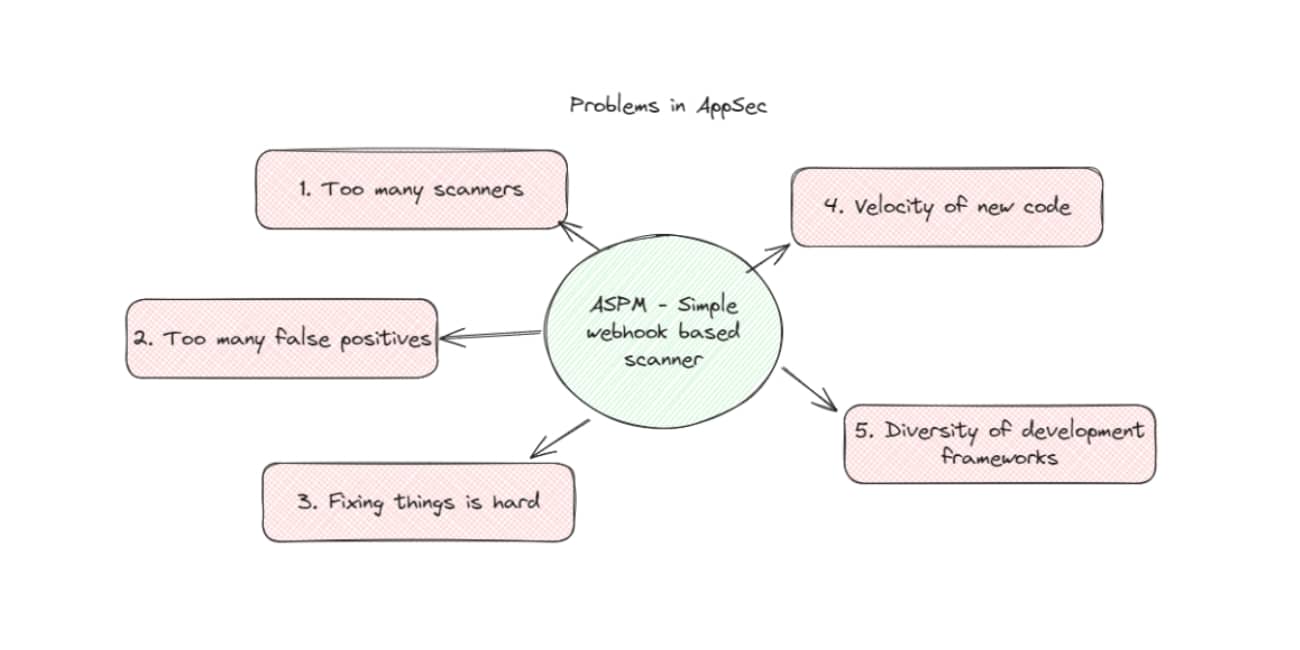
Problémy v zabezpečení aplikací
Příliš mnoho skenerů
Protože jsem původně argumentoval pro ASPM včetně 8 druhů skenerů, objevily se nejméně dva další. Bezpečnostní týmy mohou skenery snášet, ale pouze pokud má smysl se odlišovat. Skenování serverů za běhu nemusí nutně potřeba být na stejném místě jako to, co skenuje repozitáře. Problém je v tom, že repozitáře se staly spolehlivějším zdrojem informací o tom, kde najít a opravit zranitelnosti.
I když je repozitář na jednom místě, může obsahovat desítky různých souborů, které dělají mnoho různých věcí. Bezpečnostní týmy tradičně musely nastavit několik různých obrazů Dockeru nebo binárních souborů, aby tyto soubory skenovaly při jejich změnách a nasazení. Údržba skenerů mohla snadno zahrnovat více prací na plný úvazek, protože všechny také vyžadovaly speciální konfigurace pro práci s různými částmi kódu.
Bezpečnostní týmy potřebují viditelnost ze všech těchto různých skenerů, ale nesmírně těží z jednoduchosti buď „bezagentového“ pipeline webhooks které skenují s nulovou konfigurací, nebo alespoň s pokynem jedinému nástroji ke skenování. ASPM Nástroje skvěle zajišťují jednoduchou viditelnost.
Příliš mnoho falešně pozitivních výsledků
Protiargumentem k soustředění všech skenerů na jedno místo je, že lidé tvrdí, že dojde ke snížení kvality skenování. Jsem k této obavě citlivý, ale mám dva protiargumenty. Zaprvé, mnoho nástrojů stejně jen balí stejné věci s otevřeným zdrojovým kódem, zatímco univerzální skenery jsou v tomto ohledu jen upřímnější. Zadruhé, tyto argumenty se vždy opírají o myšlenku, že je prostě nemožné, aby byl něčí skener tak dobrý jako jeho vlastní.
Problém v konečném důsledku spočívá pouze v řešení problému příliš velkého počtu falešně pozitivních výsledků. Dosažitelnost je myšlenka zjištění, zda lze zranitelnost skutečně zneužít, či nikoli. Mnoho ASPM Nástroje mají zabudované „dostatečně dobré“ verze dosažitelnosti, takže je každým dnem těžší argumentovat, že to nelze.
Nejhorší ze všeho je skenování CVE sám o sobě může zanechat kritická slepá místa, a proto si cením poskytovatelů, jako je Xygeni, a to ze dvou důvodů: zaprvé, jejich skenování proti proudu na přítomnost malwaru, nikoli jen zranitelností. Zadruhé, jejich commithledat další využitelné konfigurace, jako například pipeline chybné konfigurace a také zjistit, zda k těmto útokům došlo.
Opravovat věci je opravdu těžké
Bezpečnostní týmy zaznamenávají velmi malou rychlost v opravování svých zranitelností. Slyšel jsem spoustu hororových příběhů o tom, že i ty nejhorší zero-day chyby trvaly opravy měsíce v celém… enterprise ekosystémy. I když mnoho nástrojů uvádí, že problémem je „stanovení priorit“, můžete prioritizovat celý den, ale pokud inženýři nemohou něco snadno opravit, je to všechno k ničemu.
Toto byl spíše trend na straně „řízení zranitelných“ ASPMale skutečným cílem by měla být pomoc vývojářům s opravou zranitelností ASPM.
Příliš mnoho kódu, příliš rychle
Pokud si myslíme, že cloud urychlil nasazení kódu, generativní umělá inteligence pouze zvýšila rychlost kódu. Dalším málo diskutovaným bodem je, jak generativní umělá inteligence nadále otevírá nové publikum pro kódování – umožňuje všem od obchodních týmů až po účetnictví vytvářet skripty v Pythonu, které dělají jednoduché věci.
Díky tomuto vývoji je časté skenování v rozmanitých prostředích důležitější než kdy dříve. Pokud je pro nastavení nových aplikací se skenováním nutný zdlouhavý schvalovací proces, budete připraveni jít naslepo.
Prostředí je příliš rozmanité
I když počet skenerů může být ohromující, když k tomu přidáte Javascript framework, jazykovou variantu nebo jiné frameworky pro daný měsíc, nalezení „nejlepších řešení ve své třídě“ už prostě není možné. Nevidím bezpečnostní týmy, které by hledaly nejlepší řešení skenování ve své třídě pro každou variantu Javascriptu. Jediný ASPM Nástroj může skenování mnohem více zpřístupnit, než kdyby se snažil procházet jednotlivými jazyky.
ASPM Řešení nástroje?
Tyto problémy jsou důvodem, proč jsem definoval ASPM as:
Application Security Posture Management poskytuje vše potřebné ke skenování a nápravě zranitelností vaší aplikace. Zajišťuje bezpečnostní skenování napříč vaší SDLC pipeline, přijímá výsledky a vytváří pracovní postupy pro nápravu.
V praxi se to projeví jako komplexní integrace zdrojového kódu, která bezproblémově prohledává váš kód a hledá zranitelnosti, upřednostňuje je a pomáhá je přiřadit správným lidem. Podívejme se, jak to řeší všechny tyto problémy. hlavní problémy v AppSec:
Příliš mnoho skenerů
- To je samozřejmé – už prostě není důvod mít 8 různých bodových řešení, když jedno může být dostatečně dobré na to, aby pokrylo většinu vašeho stacku.
Příliš mnoho falešně pozitivních výsledků
- Zatímco myšlenka „lepších bodových řešení“ přetrvává, ASPMNástroje obvykle poskytují mnohem komplexnější přehled o fungování aplikace. Ať už se jedná o mapování závislostí sestavení nebo o obrázek „kódu do cloudu“ – tyto nástroje obvykle lépe eliminují falešně pozitivní výsledky.
Opravovat věci je opravdu těžké
- Abychom byli spravedliví, právě zde (obecně) mnoho poskytovatelů, kteří se od skenování odklonili, vyvinulo lepší nástroje pro opravu chyb. Ať tak či onak, právě zde ASPM vyniká CSPM – ve skutečnosti má metodu, jak dostat zjištění k lidem, kteří je mohou opravit.
Příliš mnoho kódu, příliš rychle
- Skutečnost, že automatické nasazování skenerů do nových repozitářů je tak vzácná funkce, ukazuje, jak… ASPM umožňuje škálování zabezpečení tak rychle, jak se zvyšuje množství kódu v prostředí
Prostředí je příliš rozmanité
- I když se vždy mohou vyskytnout hraniční případy, je stále těžší a těžší hodnotit „nejlepší ve své třídě“ – má bezpečnostní tým otestovat 8 skenerů v 5 jazycích s 10 koncepty?
Stojím při tom ASPM (A ASPM nástroje) jako budoucnost zabezpečení aplikací řeší většinu problémů, kterým čelí profesionálové v oblasti zabezpečení aplikací. Jakmile stávající smlouvy vyprší, nebo i dříve, odborníci se uchýlí k těmto novějším řešením. Jediné, co je brzdí, je vědomí, že existuje lepší způsob.

