






At XygeniV uplynulém roce jsme se intenzivně věnovali implementaci komplexního systému, který monitoruje veřejné registry balíčků s otevřeným zdrojovým kódem a hledá podezřelou aktivitu nebo inherentně škodlivý kód.
Tato infrastruktura nám umožňuje analyzovat v reálném čase všechny balíčky publikované denně. Také nám umožňuje monitorovat anomální chování uživatelů.
Přestože je přítomnost škodlivého kódu v registrech balíčků dobře známá, existují i další podivné nebo neobvyklé projevy chování, kterých si běžní uživatelé těchto registrů zcela nevšimnou. I pro ty z nás, kteří je bedlivě sledují, není snadné najít důvod nebo vysvětlení takového chování.
Tým Xygeni charakterizuje naše vytrvalost při řešení problémů, a proto jsme se do této problematiky ponořili hlouběji.
Všechno to začalo prudkým nárůstem statistik
Jak jsem již zmínil, v rámci naší infrastruktury sledujeme mnoho metrik aktivity ve veřejných registrech balíčků s otevřeným zdrojovým kódem.
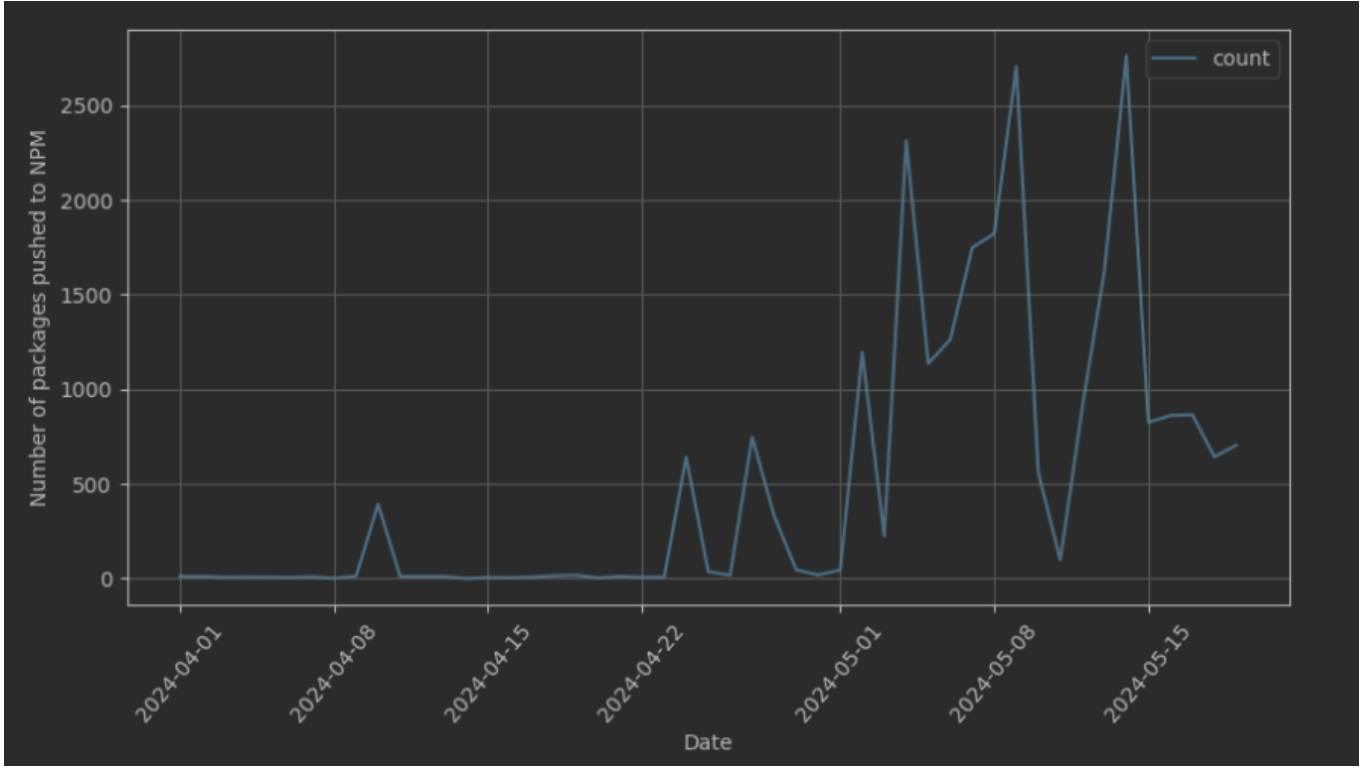
V posledních dnech března moje kolegyně Carmen spustila poplach. Začali jsme pozorovat podstatnou odchylku v počet balíčků publikovaných na NPM. Po úvodní kontrole jsme zjistili, že tato odchylka byla způsobena především relativně malým počtem uživatelů, u kterých se náhle prudce zvýšila míra publikování balíčků.
To nás přimělo k revizi našeho procesu a souvisejících dat v rámci platformy. Naštěstí naše kontrola ukázala, že data se zdají být správná, ale zároveň to bylo poněkud matoucí!
Při dalším zkoumání jsme zjistili, že tyto balíčky mají několik společných rysů:
- Vydavatelé byli nově vytvoření uživatelé, maximálně jeden nebo dva měsíce starí.
- Balíčky měly zdánlivě náhodné názvy, pravděpodobně generované pomocí slovníku. Můžeme najít názvy balíčků s podivnými názvy, jako například obrovský_mite-úsměvtea, erick-mangut94-sukiwir, exotický_plaz-appteadev or obvious_tuna-appteadevV dodatku přiložíme několik příkladů nalezených aktiv.
- Obsah těchto balíčků byl velmi podobný, často stejný.
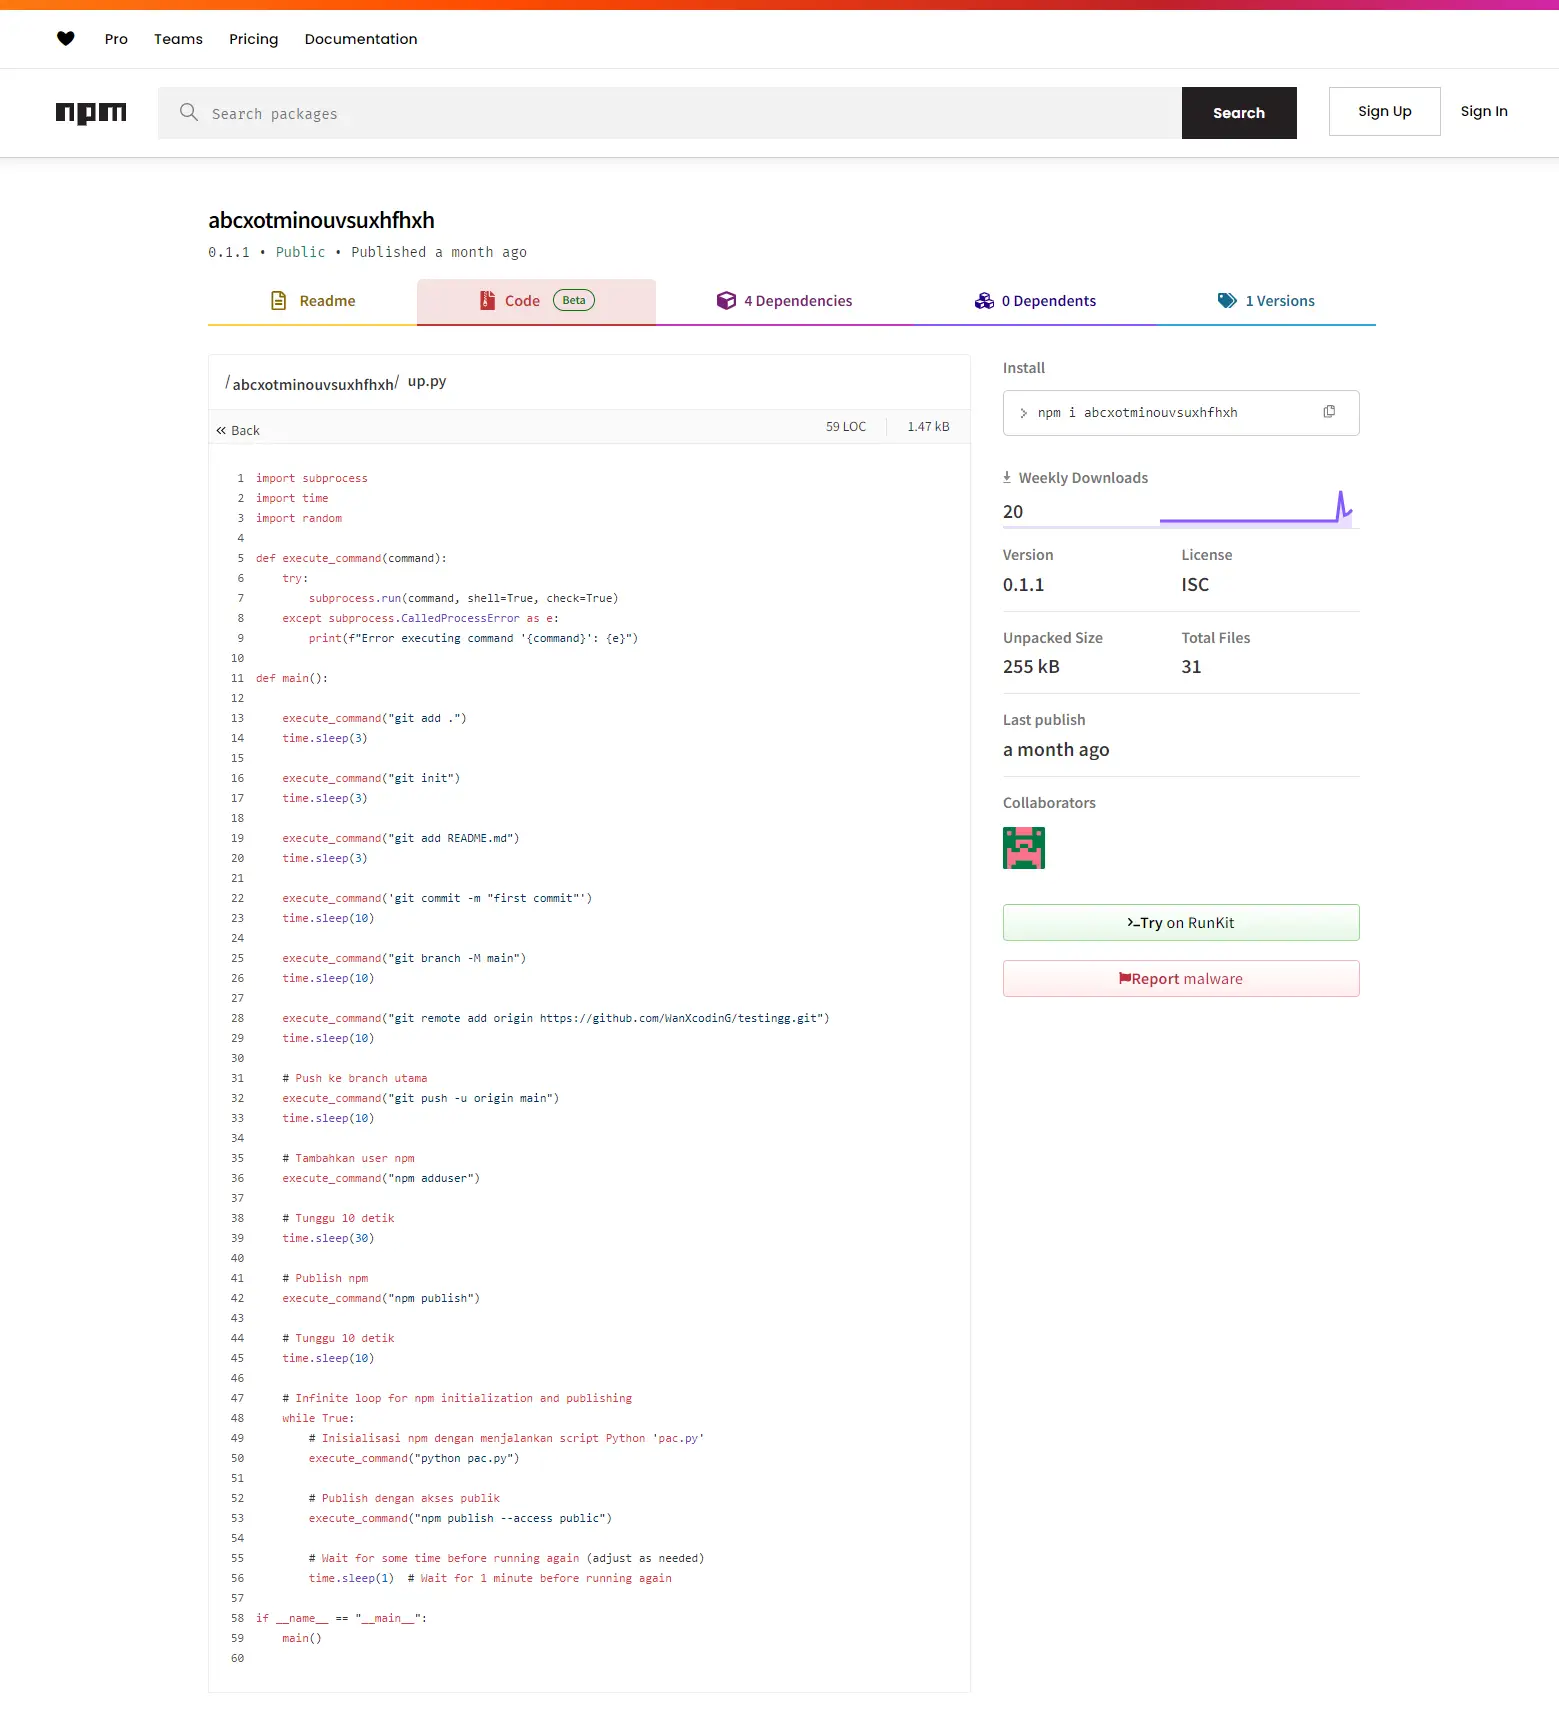
V této souvislosti jsme si všimli, že jeden z balíčků obsahoval skript v Pythonu, možná náhodou, který se zřejmě používá k automatickému publikování balíčků.
Rozplétání sítě
Publikační činnost některých z těchto vydavatelů v posledním měsíci probíhala podle následujícího časového harmonogramu:
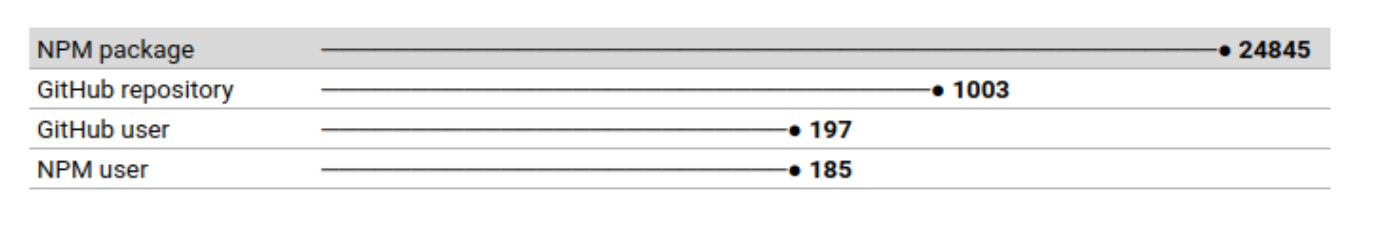
Zde jsou kompletní statistiky týkající se této události, které se s vámi můžeme podělit:
Z individuální kontroly některých balíčků spojených s těmito uživateli nevyplynulo nic relevantního. To nás vedlo k analýze celkového obrazu všech z nich a hledání vzorců, které by mohly poskytnout vodítka k tomuto úspěchu.
Koneckonců máme k analýze pěknou hrstku balíčků:
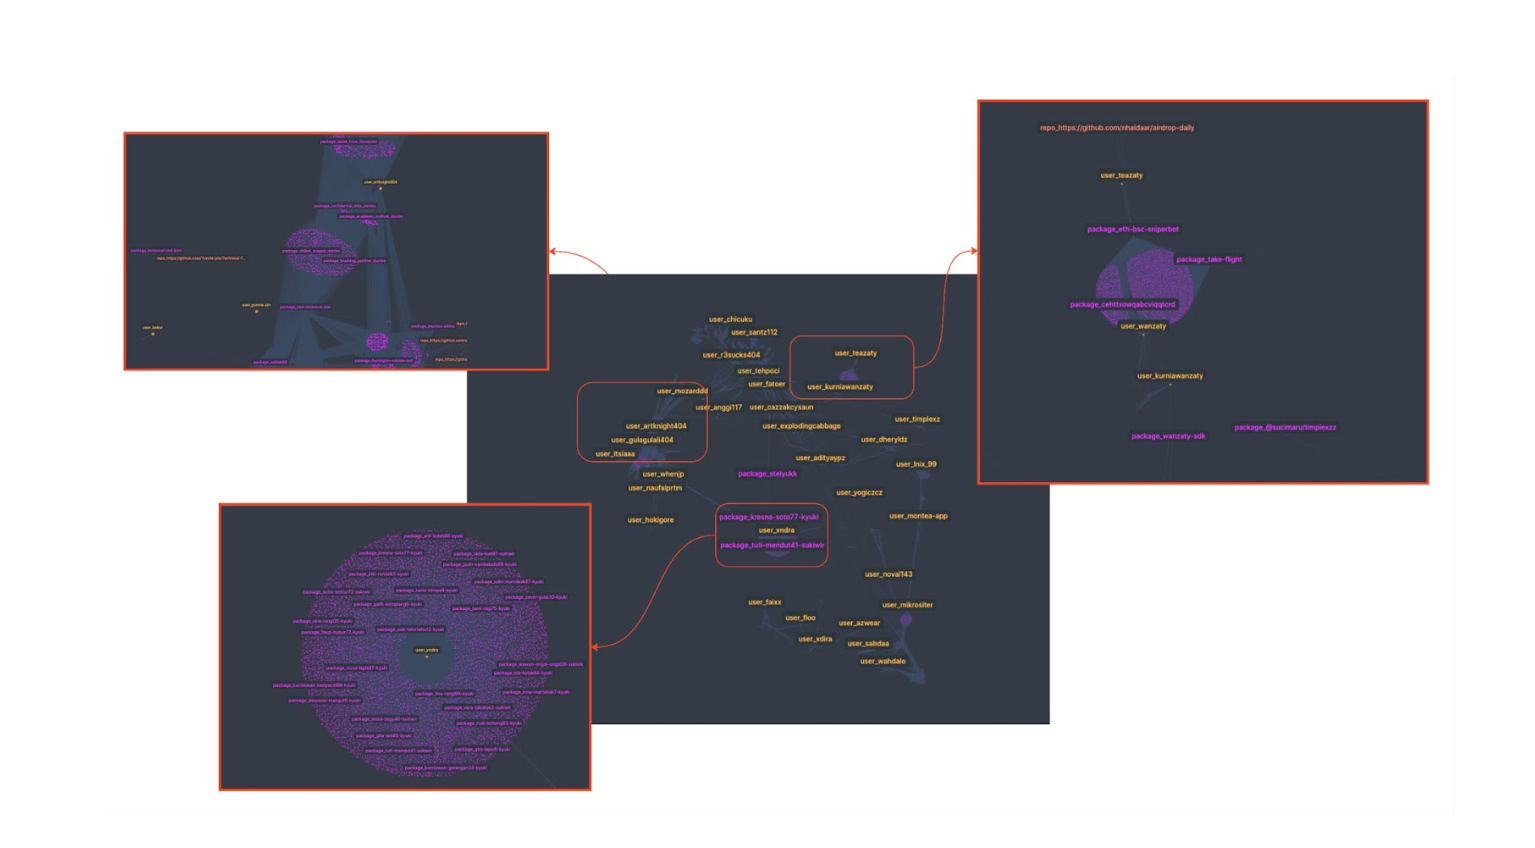
Zde jsou klíčové body, které můžeme z analýzy vyzdvihnout:
- Mnoho balíčků NPM je vzájemně propojeno. Některé jsou označovány jako závislosti jiných.
- Přestože se jedná o podivné balíčky a pravděpodobně o jejich existenci nikdo neví, některé mají mnoho týdenních stahování. Je těžké přijmout, že by si běžný uživatel mohl chtít stahovat balíčky jako... 0mc03esisd.
- Některé mají přidružené repozitáře. Někdy se zdá, že vlastníci těchto repozitářů jsou fiktivní účty, podobné těm na npm.
Poznámka: Uživatelé nahrávají další balíčky ve vlnách, takže poskytnutá data se mohou mírně lišit.
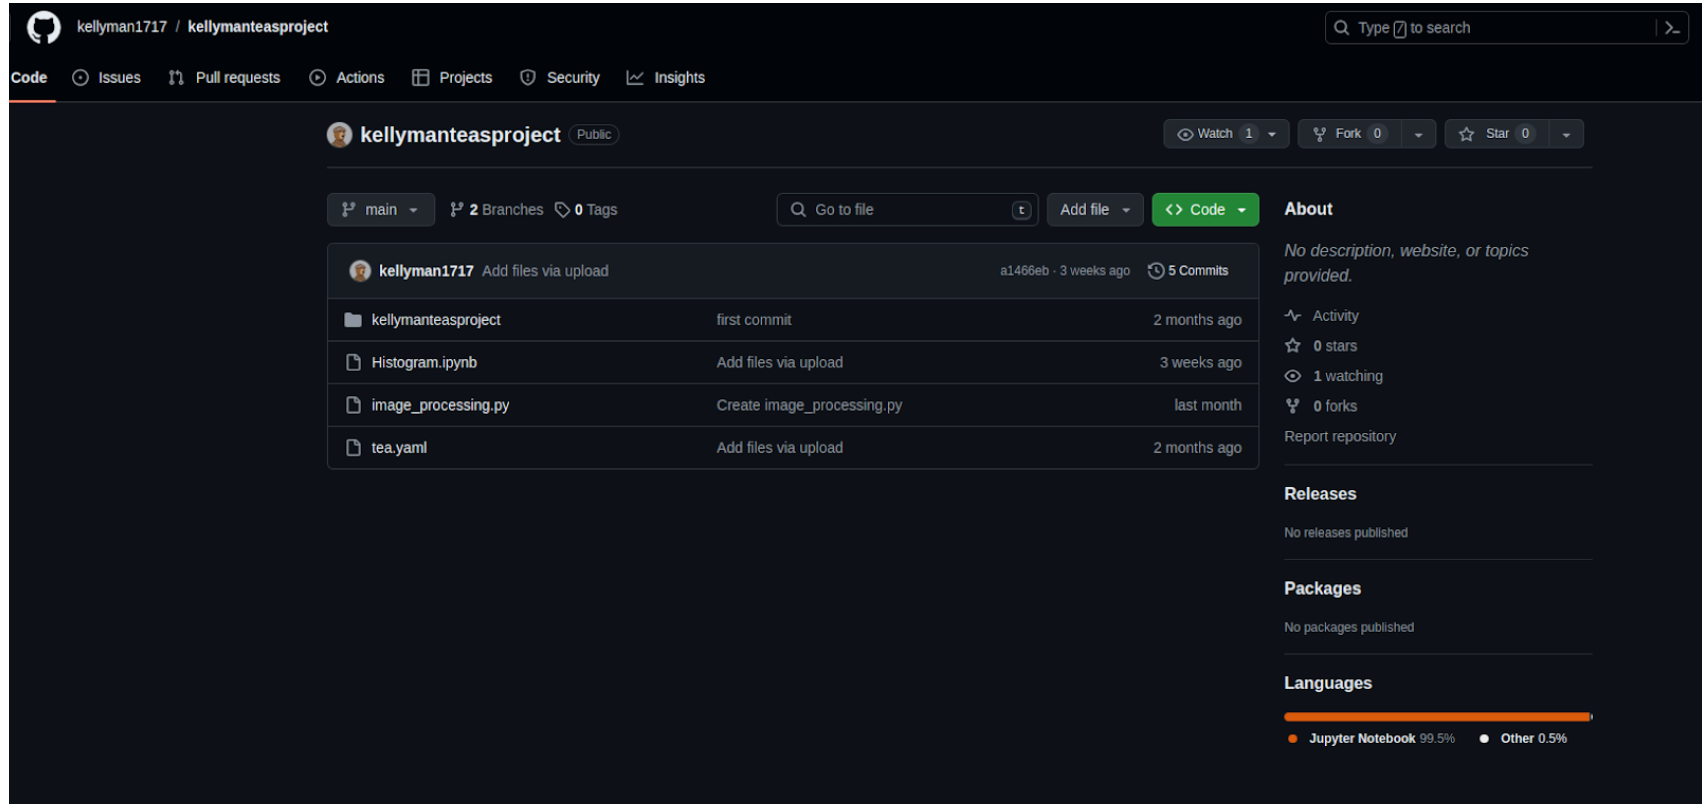
Toto je příklad jednoho z souvisejících repozitářů. Obsahuje kód některých publikovaných balíčků. Také některé další soubory, jako například čaj.yaml soubor.
Setkání s hercem/herci
Zda se jedná o dílo jednoho autora nebo více spolupracovníků, je těžké určit. Máme však určité důkazy, které zužují původ této činnosti:
- Jazyk: Některé komentáře v kódu jsou v indonéštině.
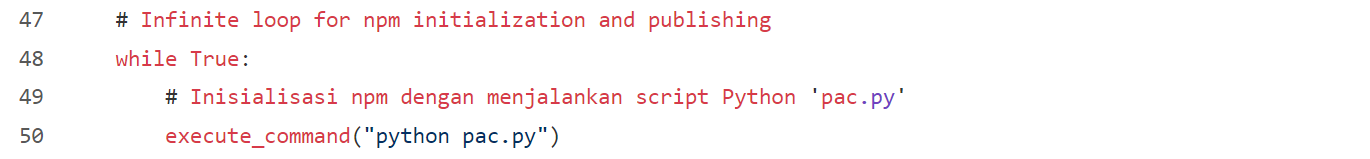
- Poloha: Někteří vlastníci souvisejících repozitářů uvádějí svou polohu v Indonésii.
- Místo, které můžeme identifikovat pomocí metadat aktivity na GitHubu, také ukazuje na Indonésii.

Čaj v pět hodin
Vzhledem k tomu, že Indonésie byla britskou kolonií, hodilo by se sem k pití čaje. V tomto případě se však jedná o poněkud speciální druh čaje.
Pamatuješ si? čaj.yaml soubory, které jsme viděli na začátku? V té době jsme jejich obsah nezobrazovali, ale vypadal takto:
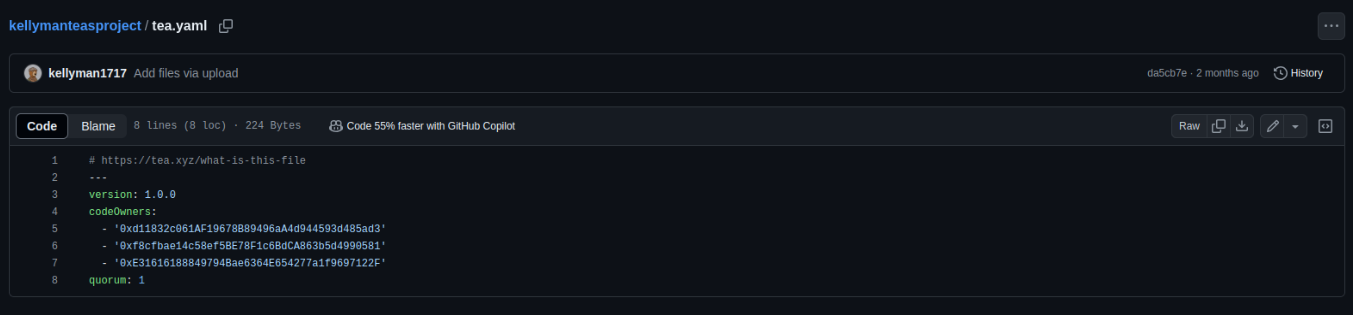
Zdá se, že tyto soubory souvisí s Čajový protokolAle co to přesně je? Dosáhli jsme https://tea.xyz/blog/250k-grant-for-open-source-developers, který hovoří o účelu:
Protokol Tea otřásá digitálním světem tím, že řeší dlouhodobý problém nedostatečného odměňování vývojářů open-source softwaru. Řešení tohoto problému je naléhavější než kdy jindy, a proto jsme se před spuštěním protokolu rozhodli poskytnout granty ve výši 250 000 dolarů. Tato počáteční fáze si klade za cíl podpořit správce open-source projektů, které mají podstatný dopad na ekosystém open-source softwaru a teaRank vyšší než 30 před testovací sítí tea Protocol Incentivized Testnet.
Podle dokumentace k čajovému protokolu:
„Aby byl projekt zaregistrován v protokolu tea, vyžaduje soubor tea.yaml, který slouží jako ústava projektu a upravuje počet přispěvatelů a počet hlasů potřebných k provedení určitých akcí.“
Po přístupu do čajové sítě jsme se pokusili najít jeden z balíčků, u kterého máme podezření, že si nafukuje reputaci. Našli jsme ho:
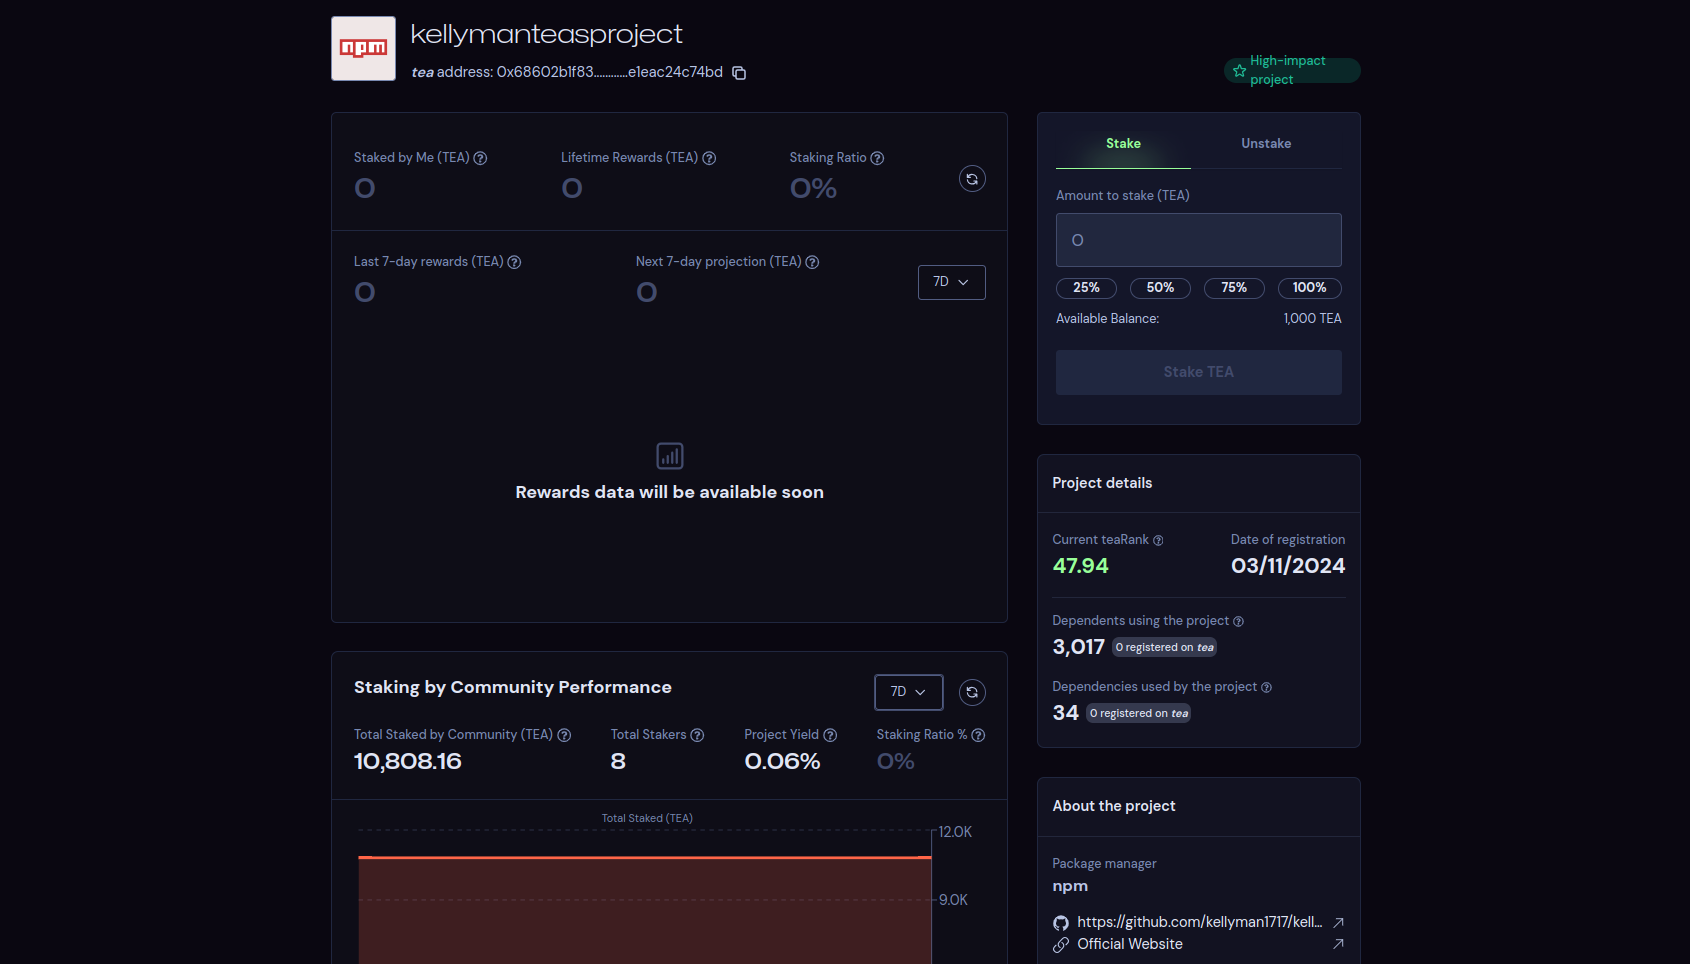
To zřejmě vysvětluje, o co tu jde: Někteří uživatelé nafukují své open source projekty fiktivní popularitou, aby se zmocnili teaRanku a získali výhody, které nabízí čajová asociace. Koneckonců, peníze jsou nejstarší hnací silou, spolu se sexem.
Závěr a závěrečné úvahy
Ačkoliv v těchto balíčcích NPM nebyly nalezeny žádné důkazy o škodlivém kódu a pravděpodobně nebylo v úmyslu, aby je kdokoli používal, mohou potenciálně porušovat několik podmínek služby (TOS) NPM, GitHubu nebo asociace Tea Association. To však nespadá do rozsahu naší práce (byli však upozorněni a budou přijata opatření, která považují za vhodná). Zneužívání těchto platforem nás a naše organizace nějakým způsobem ovlivní.
Je jasné, že jakýkoli zdánlivě neškodný balíček s otevřeným zdrojovým kódem může skrývat chování, kterému je bez úplných kontextových informací obtížné porozumět.
Jako vývojář považuji za náročné ručně kontrolovat všechny open-source balíčky používané v aplikacích, které vyvíjíme a udržujeme, s určitou úrovní jistoty. Bez pomoci nástroje, který tuto kontrolu automatizuje, by tento úkol mohl našim týmům zabrat nespočet hodin.
Vždycky existuje možnost dívat se jinam a věřit, že open source prostředí jsou bezpečná místa. Naštěstí se domnívám, že tento způsob myšlení dnes není příliš rozšířený; tento případ byl prakticky neškodný, ale nedávno jsme zažili mnohem vážnější incident s... Zadní vrátka XZa nebylo to tak jediný.
Pokud jste se dočetli až sem, doufám, že jste si užili všechny složitosti této kuriózní události. Nezapomeňte věnovat pár minut prozkoumání toho, co může Xygeni přispět k bezpečnosti vaší organizace.
Dodatek: Seznam souvisejících zdrojů, které mají být zahrnuty do finálního článku
NPM relevantnější uživatelé na základě počtu publikovaných balíčků: vndra, wanzaty, artknight404, seblakkuah, Mikrositer, kellyman17
Malý vzorek jejich souvisejících balíčků: mikrositer, cryndex, arts-dao, seblakkuah, vndrabnb, vndrave, depfif, depsik, depeit, depnin, Dopon, kellymanteasproject.
Některé související repozitáře GitHubu obsahující soubory tea.yml:
