






Toto je třetí epizoda v série článků o nejrozšířenějším druhu útoků na dodavatelský řetězec softwaru: ty, které zneužívají veřejný registr open source softwarové komponenty. Po analýze v předchozí epizodě „Anatomie škodlivých balíčků: Jaké jsou trendy?„Jak zloději vnášejí škodlivé chování do nových nebo stávajících publikovaných komponent, jsme připraveni si obléknout hasičské vesty a prozkoumat, jak můžeme úspěšně blokovat škodlivý software doručovaný tímto způsobem, nebo alternativně řešit potenciálně závažný kybernetický incident, protože jsme zvolili nesprávný přístup.“
Většina odborníků na bezpečnost má představu o tom, jak se s touto hrozbou vypořádat. Slyšeli jsme bezpečnostní manažery bez váhání říkat, že SCA Nástroje vám již sdělí, kdy je verze balíčku malware. Nebo že jsou závislé na známých, vysoce hodnocených softwarových komponentách, kde by jakýkoli malware byl okamžitě detekován a odstraněn. Používají otevřené vedlejší verze/záplaty pro automatické získávání oprav zranitelností, což je správný a doporučený způsob, jak snížit riziko závislostí na open source, a to v souladu s „záplata brzy, záplata často" zásada.
V této epizodě se podíváme na to, proč jsou tyto myšlenky chybné a jak takové mylné představy přispívají k popularitě tohoto útočného mechanismu a k obrovskému riziku, kterému organizace čelí. Na závěr se zaměříme na to, co funguje a jaké je úsilí a zdroje, které je s tím spojeno.
Běžné mylné představy
Během naší cesty v oblasti softwarové bezpečnosti jsme byli svědky vývoje útočných technik a široké škály nápadů od lidí, kteří si uvědomují bezpečnost. Organizace často nechápou, co proti této hrozbě funguje, proto se nejprve podíváme na to, co nefunguje, a to v následujícím, nikoli vyčerpávajícím, seznamu mylných představ.
Mylná představa č. 1: SCA nástroje již hlásí škodlivé komponenty
Vskutku! Ale po faktu... Pokud byl prvek použit při sestavení softwaru, je pravděpodobně příliš pozdě a pachatelé se již uchytili ve vývojáři nebo CI/CD hostitel. Tajemství mohla být odcizena, mohl být stažen a nainstalován další malware a možná se útočník přesunul laterálně a již získal přístup jinde.
Analýza složení softwaru (SCA) nástroje byly navrženy tak, aby identifikovaly potenciální známé zranitelnosti. Moderní nástroje odvádějí skvělou práci tím, že zvyšují poměr signálu k šumu a určují, zda je zranitelnost skutečně dosažitelná nebo zneužitelná. Jsou však k ničemu proti novému malwaru. Představte si škodlivou komponentu jako zranitelnost nulového dne: Teprve když je detekováno její škodlivé chování, je komponenta nahlášena do registru, který je po kontrole bezpečnostním týmem potvrzen jako škodlivý a z registru odstraněn. .
V tom okamžiku svět (včetně SCAs) ví, že instalace nebo používání komponenty (nebo nějaké verze (verzí) existující komponenty) není dobrá věc. Ale to platí, když komponenta není k dispozici v registruVědomí, že mám zranitelnosti v komponentách třetích stran, nebo dokonce v komponentách, které registr označil za škodlivé, je dobré, ale bohužel... SCA nebo běžné auditní nástroje v tomto kontextu nepomáhají. Pokud není SCANástroj /audit dokáže předem zjistit, že je komponenta škodlivá, ještě než bude ve vaší organizaci použita..
Nezapomeňte, že jakékoli řešení proti škodlivým komponentám s otevřeným zdrojovým kódem je musí detekovat. za běhu, tedy mezi okamžikem, kdy je komponenta publikována v registru, a okamžikem, kdy je komponenta (verze) poprvé použita ve vaší organizaci. A to zahrnuje i tranzitivní komponenty.
Mylná představa č. 2: Řízení instalačních skriptů v době sestavení zabraňuje škodlivému chování komponent s otevřeným zdrojovým kódem
Různí správci balíčků nabízejí možnost spouštět skripty (součástí tarballu komponent) ), z legitimních důvodů, jako je kompilace požadovaných položek na různých platformách, generování kódu nebo spouštění testů, a všichni bychom měli vědět, že je mohou zneužít zločinci, pokud jsou v tarballu zahrnuty škodlivé skripty, nebo pokud útočník dokáže spustit škodlivý skript místo toho dobrého.
S ohledem na to můžeme nakonfigurovat správce balíčků tak, aby ignoroval skripty. Například s NPM –Ignorovat skripty příznak (nebo konfigurační vlastnost v .npmrc soubor) během instalace přeskakuje skripty. To může způsobit určité problémy, protože spouštění skriptů je v mnoha ekosystémech běžné: Někteří správci balíčků ani neumožňují zakázat spouštění skriptů (nápověda: výzva „Které správci balíčků neumožňují zakázat spouštění instalačních skriptů?„ve vaší oblíbené umělé inteligenci). Ale to obecně nechrání (musíme vynutit, aby konfigurace zakázání přeskočení byla všude).
A pokud se škodlivé chování nenachází v instalačních skriptech, ale v softwaru, který se má spustit za běhu, tato možnost nás sama o sobě neochrání.
Mylná představa č. 3: Zafixování verzí brání instalaci škodlivých komponent
Existuje kompromis mezi včasnou a častou záplatou. otevřené verze (umožnění správci balíčků automaticky instalovat nové aktualizace, pokud jsou k dispozici bezpečnostní opravy) a připnutí verze (mající všechny přímé a tranzitivní závislosti pro software v pevné verzi). Bezpečnostní principy jsou tvrdohlavé a někdy si protichůdné, jak se stává u principu „záplata brzy, záplata často“ a „Modernizace by se neměla brát na lehkou váhu“Někteří správci balíčků provádějí automatické aktualizace s rozsahy serverů doporučeným způsobem. Skvělé, pokud chcete dostávat i škodlivé aktualizace! Ano, komponenty musí být aktualizovány, aby co nejdříve obdržely bezpečnostní opravy, které zranitelnosti uzavřou, ale… nikdy nenechte správce balíčků, aby to dělal automaticky.
Mylná představa č. 4: Používání důvěryhodných komponent je bezpečné. Jakákoli škodlivá verze bude okamžitě nalezena, odhalena a odstraněna.
Proč je komponenta důvěryhodná? Možná proto, že je velmi populární, mnoho lidí hledá zranitelnosti, velký počet přispěvatelů do údržby a několik hlavních správců, kteří pečlivě kontrolují všechny... pull requestsRealita je zcela jiná. Některé základní komponenty spravuje jediný neplacený vývojář. Široce používané frameworky mají několik pravidelných přispěvatelů, s rychle klesajícím počtem commits na správce (oblíbené projekty mají dlouhý chov přispěvatelů, kteří provádějí nějaké drive-by commit a už se nikdy nevrátí). A populárních projektů s jediným správcem je spousta.
Představte si, že říkáte „Používáme obrazy Spring Boot / Angular / React / PyTorch / oficiální základní Docker, takže riziko, o kterém mluvíte, je docela nízké.“ Možná je to pravda, my, dodavatelé bezpečnostních řešení, neustále strašíme a zasahujeme do vývojových týmů, aby zmírnily diskutabilní riziko, je nesmysl. Možná vás láká přejít k odstavci o akceptaci rizika (v další části) a hotovo. Bohužel nejoblíbenější komponenty jsou terčem pro zločince a například populární Knihovna PyTorch byla napadena v minulosti.
„Okamžitě nalezeno, zveřejněno a odstraněno.“ Odstranění nové škodlivé komponenty z veřejného registru trvá několik dní. Registry jsou opatrné, pokud jde o odstraňování verzí komponenty, a to je v dobrém slova smyslu. Naše zkušenosti ukazují, že jakmile je z naší strany nahlášena, průměrná doba, za kterou registr odstraní postiženou verzi, je 39 hodin, což je více než den a půl. Existují škodlivé komponenty, které jsou v registru před odstraněním až týden po našem prvním nahlášení. A v některých případech je komponenta odstraněna až poté, co oběť nebo společnost zabývající se reakcemi na incidenty nahlásí incident týkající se dané komponenty.
Co nefunguje proti škodlivým komponentám
Jakýkoli nespecifický přístup žalostně selže. To je jisté, neposkytujete účinná protiopatření proti riziku spojenému s touto hrozbou.
Tradiční SCA Nástroje vás informují o známém malwaru, ale mají široké okno expozice. Pokud proaktivně neprovádějí detekci malwaru s vynuceným blokováním škodlivých komponent, proti této hrozbě nefungují.
Zakázání instalačních skriptů by mohlo pomoci, ale je třeba to vynutit všude, kde je třeba komponentu nainstalovat. Totéž platí pro uchycení verzí, protože verze nelze uchycovat z bezpečného počátečního stavu navždy.
Předpokládat, že populární komponenty dostanou dostatečnou pozornost, že jim nelze v rámci útoku na dodavatelský řetězec způsobit nežádoucí chování bez téměř okamžité detekce, která by zabránila jakémukoli poškození, je naivní a riskantní. Nechcete přece žít na hraně, že ne?
Pokud se v tomto bodě zastavíte, pak akceptace rizika je jediné, co můžete udělat: Tohle je decisinformace, které je třeba zdokumentovat ve vašem modelu hrozeb/hodnocení rizik, včetně odůvodnění pro přijetí rizika a jeho potenciálních důsledků. Zvyšte povědomí tím, že o tom budete informovat vedení a další relevantní strany. Některé nepředvídatelnost mohly by být naplánovány, když je škodlivá komponenta nainstalována nebo zahrnuta do vašeho softwaru, ale to je obtížné, protože útočníci mají mnoho cest, kterými se mohou vydat. Podrobnosti o útoku v dodavatelském řetězci založeném na použití škodlivé komponenty drasticky změní veřejné zveřejňování incidentu, které je pravděpodobně povinné podle regulačního rámce vaší organizace. Můžete se také zabývat kompenzační kontroly or riziko převodu např. s pojištěním.
Existují však kontrolní mechanismy, které tuto hrozbu řeší a měly by být zváženy, pokud nejste spokojeni s akceptací rizika. Čtěte prosím dále.
Co funguje proti útokům využívajícím škodlivé komponenty
Manipulace s pevnou verzí
Kontrolované a informované upgrady verzí jsou správnou cestou, která vyvažuje potřebu odstraňovat zranitelnosti bez nutnosti nakazit malware. Pamatujte si však na omyl č. 3: Samotné blokování verzí nestačí k zablokování škodlivého kódu z nových verzí, protože v budoucnu budete muset aktualizovat verze, které jsou přímo či nepřímo závislé. V tu chvíli potřebujete dostatečně silný důkaz, že všechny upravené verze neobsahují malware.
První varování
Jedním z přístupů k problému škodlivých komponent je systém včasného varování (zde pojmenovaný jako Včasné varování před malwarem nebo MEW), kde jsou nově publikované verze (pro nové nebo stávající komponenty) analyzovány detekčním enginem, který v případě nalezení dostatečného množství důkazů může novou verzi klasifikovat jako potenciálně škodlivou.
Automatizace je zde zásadní, protože při současném tempu publikování není možné ručně zkontrolovat všechny nové komponenty. Detekční engine proto musí kombinovat řadu technik, včetně statické, dynamické a analýzy schopností, reputace uživatelů a důkazů pocházejících z nesrovnalostí mezi metadaty komponenty a obsahem tarballu nebo mezi tarballem a zdrojovým repozitářem, odkud komponenta údajně pochází.
Existuje tmavá zóna mezi časem publikování a časem, kdy engine analyzuje obsah komponenty, ale neměl by překročit několik minut. Schéma lze upravit, například čekáním na analýzu nových komponent před jejich instalací a použitím při sestavování softwaru. pipelinenebo je analyzovat na vyžádání, když je to potřeba. Komponenta v dané verzi je neměnná , takže je potřeba jej analyzovat pouze jednou.
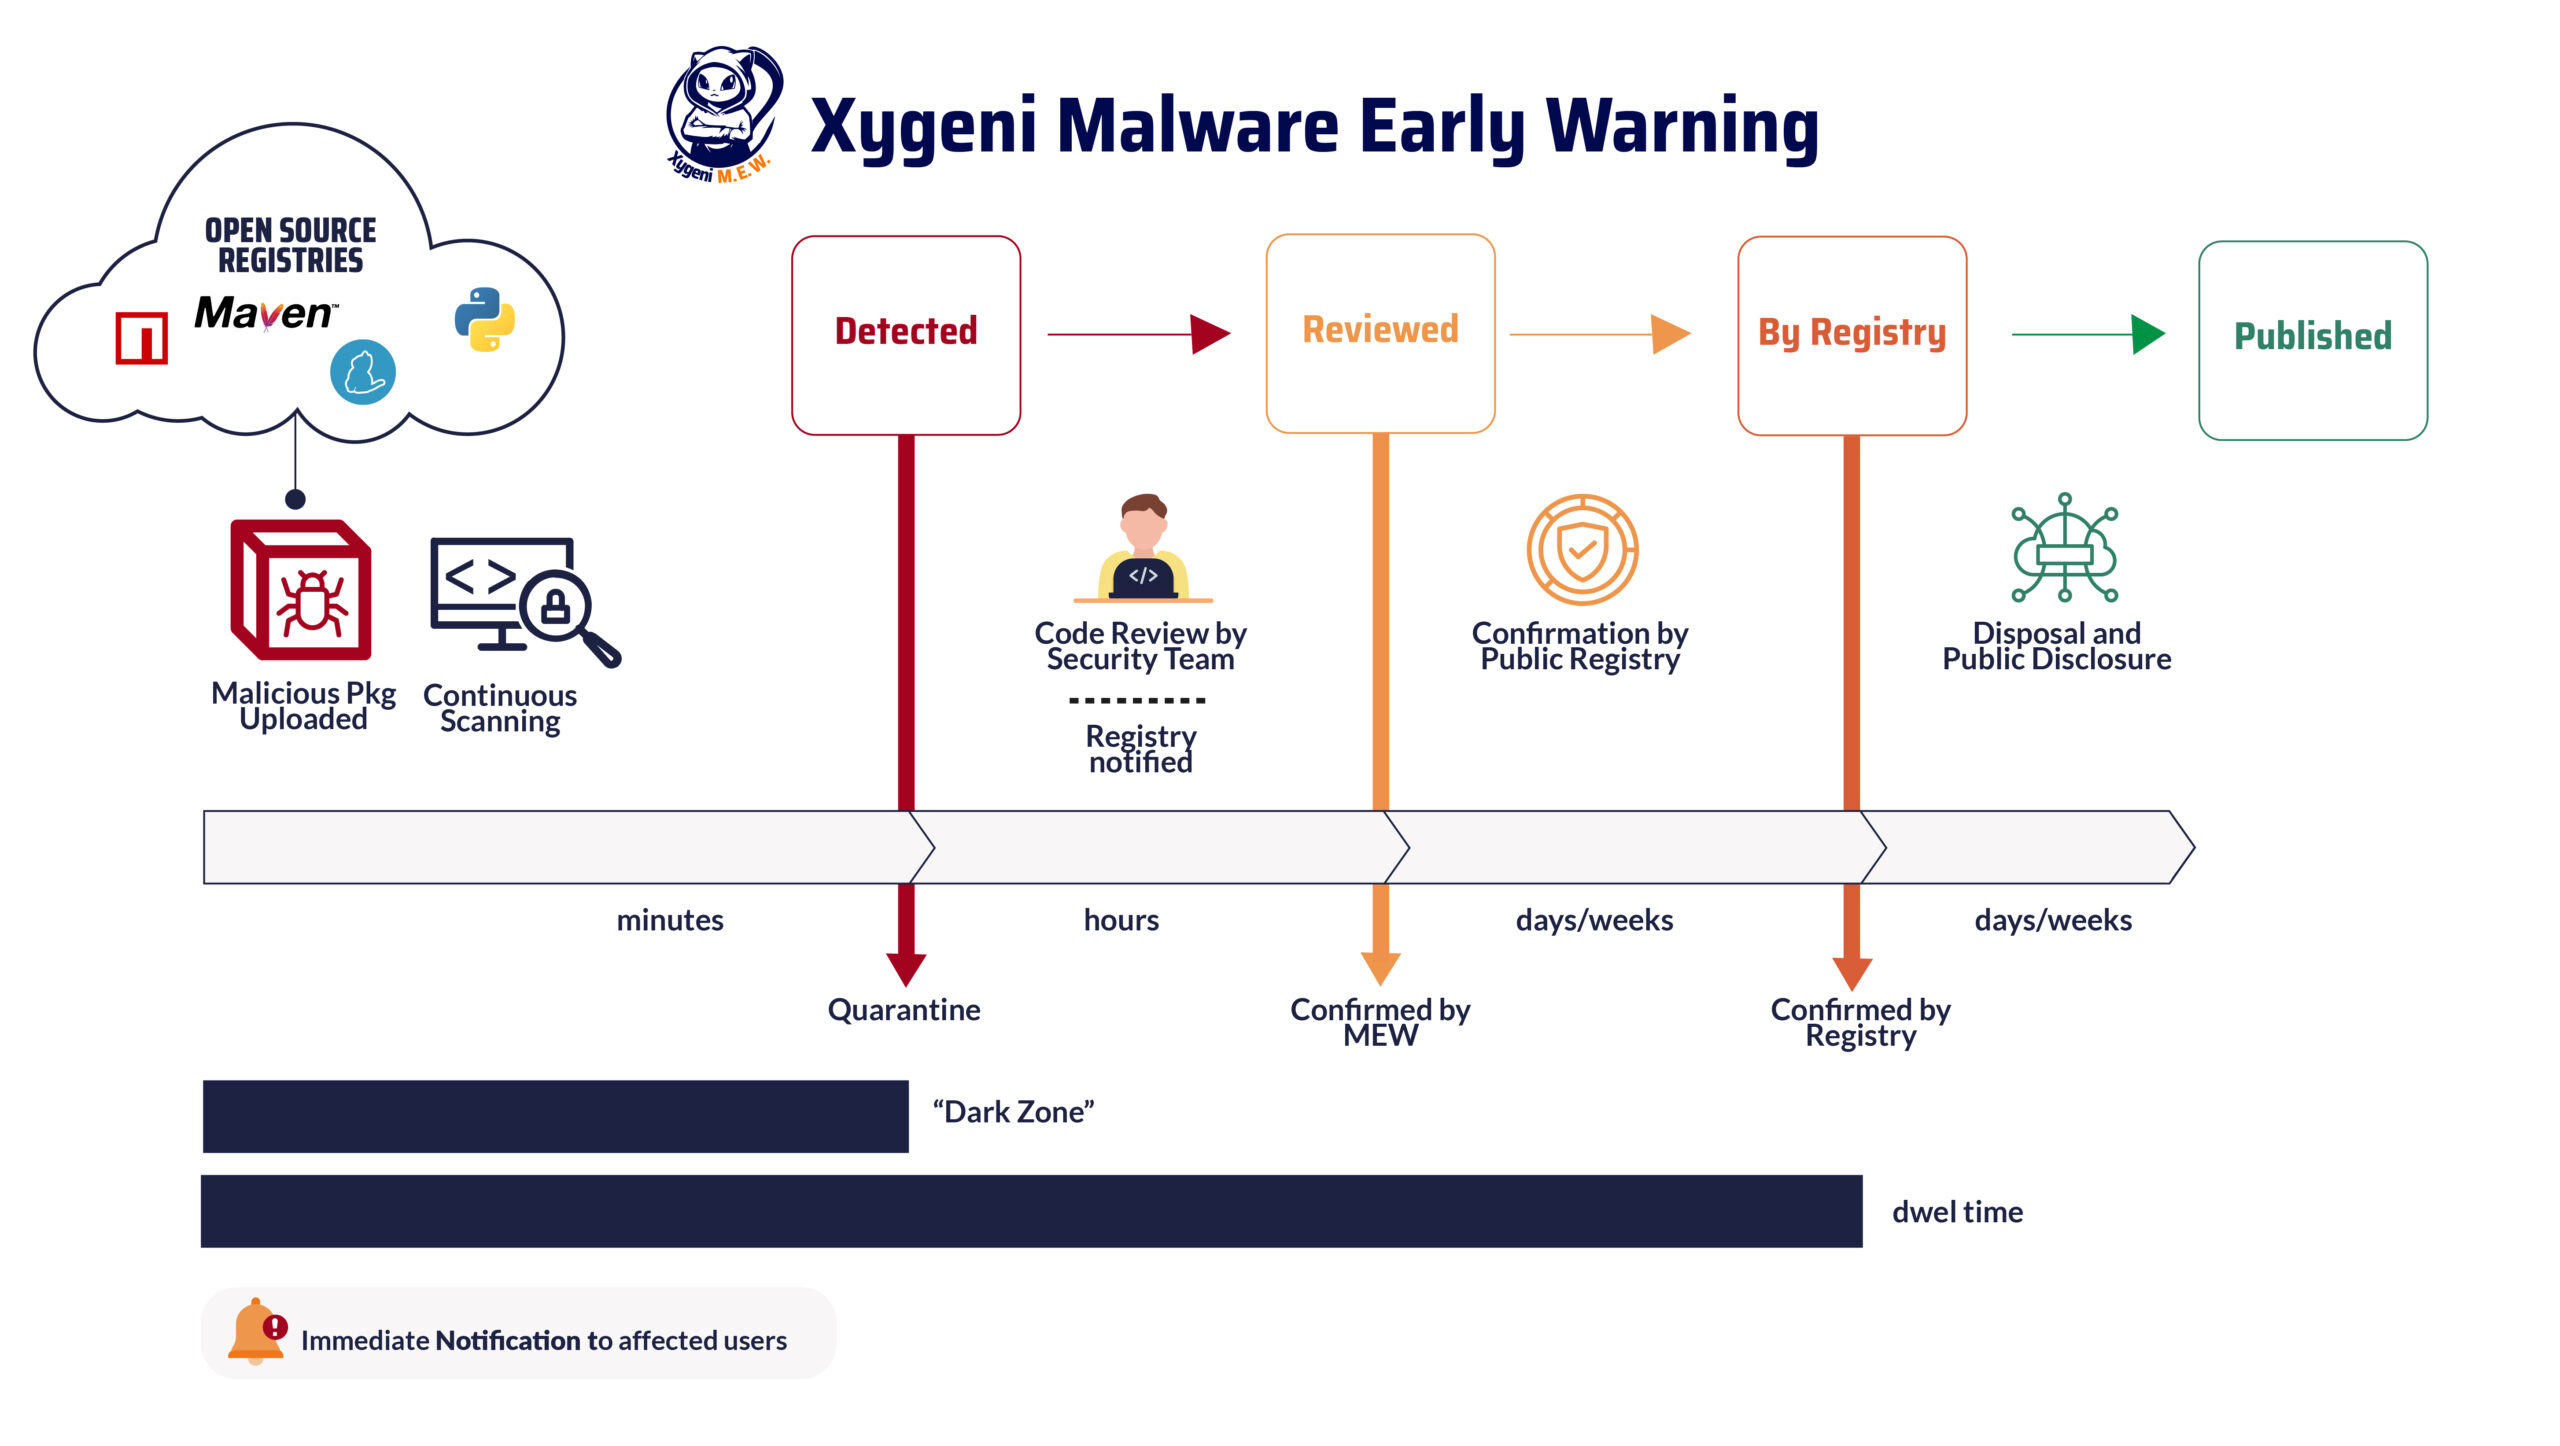
Plná automatizace není možná a je nutná bezpečnostní kontrola potenciálně škodlivých komponent. Pozor na zastánce digitálního všelékuUmělá inteligence a strojové učení nejsou dostatečně rozvinuté na to, aby měly poslední slovo při ověřování, zda podezřelá komponenta obsahuje malware. Strojové učení jistě hraje klíčovou roli v detekčním enginu při klasifikaci vstupní komponenty z nezpracovaných důkazů, ale jakmile je komponenta „umístěna do karantény“, konečné slovo má manuální kontrola bezpečnostním týmem se zkušenostmi se škodlivými komponentami. To potvrdí jakýkoli potenciální malware nebo jej překlasifikuje na bezpečný. A časové období se pohybuje v řádu hodin.
Registr hlásí škodlivou verzi/komponentu; registr poté provede kontrolu k potvrzení a přistoupí k veřejnému zveřejnění a odstranění z registru. Některé registry uchovávají bezpečnostní balíček. Časové rozmezí je zde počet dnů nebo týdnů od zveřejnění, což je „prodleva"nebo"expoziční okno' pro většinu škodlivých komponent.
Je možné zjistit, zda je verze komponenty škodlivá?
Takže pro včasné varování musíme dát uspokojivou odpověď na tuto otázku: Jak mohu vědět, že knihovna nebo balíček (není) škodlivý? Jak shromáždit dostatek důkazů o škodlivém chování? Možné, ale obtížné, protože útočníci používají velkou vynalézavost, aby se vyhnuli odhalení. Existují různé přístupy, každý s výhodami a nevýhodami.
Statická analýza Může prozkoumat všechny cesty spuštění, zkontrolovat techniky používané útočníky, aniž by spustil komponentu, a provést předběžné úlohy, jako je de-obfuskace nebo dešifrování. Útočníci se snaží skrýt své neplechy, a proto jsou pokusy o obfuskaci skutečně důkazem malwaru (ale všimněte si, že legitimní komponenty zahalují kód za účelem ochrany duševního vlastnictví, což je v rozporu s „open source„). Pouze menšina vysoce sofistikovaných útoků se silným zatemněním vyžaduje sandboxing, ale takové silné zatemnění je varovným znakem škodlivého chování. Upozorňujeme, že konvenční SAST Nástroje byly navrženy pro neúmyslné zranitelnosti, nikoli pro zlé úmysly jako zadní vrátka.
Dynamická analýza spustí komponentu a prozkoumá odpověď instrumentací běhového prostředí, obvykle poskytnutím sandboxového prostředí. Škodlivé chování spuštěné za určitých podmínek může zůstat nepovšimnuto: vezměte prosím na vědomí, že malware může používat techniky úniku, jako je Virtualizace/únik ze sandboxu aktivovat se pouze tehdy, když není pod drobnohledem, a také je to varovný signál škodlivé aktivity pro jakýkoli engine pro statickou analýzu.
Analýza schopností zohledňuje, co komponenta dělá: kam se připojuje, ke kterým souborům přistupuje, které příkazy nebo programy se spouštějí, provádí se I/O terminál nebo zařízení nebo která systémová volání se vyvolávají. Toto otisky prstů chování by mohly být porovnávány (u existující komponenty) napříč verzemi, takže když je zjištěno neočekávané chování, mohl by tento důkaz vzbudit podezření na potenciálně škodlivou aktivitu vloženou do nové verze. Tento přístup se řídí kroky třídění, které bezpečnostní analytici dodržují, když se setkají s potenciálním malwarem: inspekce pomocí řetězce nebo podobné nástroje. Tento přístup detekuje škodlivé chování bez ohledu na spouštěcí podmínky a funguje, když není k dispozici zdrojový kód.
Kontextová analýza shromažďuje informace o tom, jak a kým byla komponenta publikována. Kampaně zlomyslných aktérů často používají nový uživatelský účet (účty), který nepodléhá žádnému přísnému prověřovacímu procesu. Sledování minulé aktivity může poskytnout vhled do daného uživatele, většinou s ohledem na anomálie, které mohou naznačovat potenciální kompromitaci. Reputaci je tak těžké získat a tak snadné ji ztratit! Uživatel bez minulé aktivity je neutrální, ale karma pronásleduje zlomyslné. Hacktivisté neboli běžní uživatelé, kterým byly ukradeny publikační přihlašovací údaje, by měli být pečlivě sledováni.
Další kontextovou informací je jakýkoli nesrovnalost mezi zdrojovým repozitářem údajně použitým k vytvoření tarballu komponenty a obsahem samotného tarballu. A také dodržování osvědčených postupů, jako je vytváření tagů nebo vydání ve zdrojovém repozitáři odpovídajících verzím komponenty publikovaným ve veřejném registru. Když zdrojový repozitář v konkrétním commit je označena jako release a pak se najednou jedna verze nedodrží, už jen to samo o sobě je silným důkazem, že komponenta mohla být napadena: útočník mohl ohrozit účet použitý k publikování komponenty, ale nemá žádná oprávnění k zápisu v repozitáři zdrojového kódu). Mnoho útoků je běžně detekováno pomocí těchto pravidel: například Útok na účetní knihu lze v tomto ohledu snadno odhalit. Analýza kontextu proto identifikuje takové anomálie v publikačním procesu.
Firewall závislostí
Jiným přístupem je mít komplexní seznam povolených komponent pro všechny grafy závislostí používané ve vašem softwaru, takže v jakémkoli sestavení pipeline Ve vaší organizaci lze instalovat a používat pouze schválené verze komponent. „firewall„…“ je vynucováno pomocí interního registru, kde jsou uloženy tarbally povolených verzí komponent (uloženy v mezipaměti nebo přes proxy). Upozorňujeme, že žádný seznam povolených verzí nebude fungovat, pokud nemáte technologii pro klasifikaci jakékoli nové verze jako dostatečně bezpečné, aby ji bylo možné přidat na seznam povolených verzí.
Vezměte prosím na vědomí, že včasné varování (rychlá detekce co nejdříve po vydání nové verze) musí být kombinováno s nějakým způsobem, jak tyto informace proaktivně využít k blokování komponenty ovlivňující sestavení. pipelinenebo stroje vývojářů Tomu říkáme „firewall závislostí„: karanténní mechanismus pro ochranu automatizovaných sestavení před škodlivými balíčky. Interní balíčky a registry obrazů jsou dobré pro izolaci organizací před vnějším zlem, ale pro účinnost karantény jsou nutné dostatečně silné důkazy.“
Běhové sandboxování
Alternativním přístupem k detekci v době publikování je analýza chování za běhu. Cílem je zachytit očekávané chování softwaru a detekovat (nebo blokovat) jakékoli nalezené anomálie. Tento postup má problém s nutností instrumentovat běhové prostředí pro monitorování nebo blokování a je to slibný nápad, který bude přidán do arzenálu ochranných mechanismů proti škodlivému komponentnímu škůdci.
Stanovení komplexní strategie
Doporučená strategie musí kombinovat různé techniky v procesu vývoje softwaru a převzít kontrolu nad aktualizacemi verzí, aby blokovala příchozí škodlivé komponenty. Musíme umožnit fixaci verzí, abychom se vyhnuli automatické infekci při aktualizaci verzí a získali opravy důležitých zranitelností; rychlé a efektivní posouzení přímých a nepřímých závislostí během aktualizací verzí, abychom měli dostatek důkazů o tom, že nejsou napadeny malwarem. Sestavení softwaru, která závisí na známých škodlivých komponentách, musí být blokována. A všechny musí být vynucovány.
Pokud je to možné, používejte pinování verzí, protože to usnadňuje reprodukovatelnost sestavení. Připnutí verze s kontrolovanými, ručně schválenými vylepšeními verze, a s pomocí pomocné technologie, by měl posoudit, zda aktualizace přináší malware nebo narušuje software, a sladit aktualizace za účelem opravy zranitelností s zamezením infekce malwarem. Nástroje zde mohou pomoci (1) stanovením priorit, které zranitelnosti jsou skutečně důležité (dosažitelné a zneužitelné, s vysokým rizikem útoku útočníků), (2) výběrem cílových verzí, které jsou kompatibilní se současným používáním komponent a nenarušují software, (3) výběrem cílových verzí, které neobsahují škodlivé chování, a (4) usnadněním aktualizace verze pro přímé i nepřímé závislosti navržením změn v souborech manifestu, které by mohly být rychle schváleny. Krok (3) vyžaduje specifické informace o škodlivých komponentách co nejblíže k datu jejich vydání.
Tento proces aktualizace závislostí musí být vynucené a ověřeno na všech místech. Proces musí být zdokumentován a všechny zúčastněné strany by měly být proškoleny, protože vývoj a sestavení/nasazení softwaru je často externalizováno. CI/CD pipelines by měly být odpovídajícím způsobem upraveny, aby automatizace neumožnila proklouznutí škodlivé nepřímé závislosti do sestavení: guardrails Doporučeným postupem je blokování sestavení, pokud existuje dostatek důkazů o potenciálním malwaru v závislosti.
Pokud má vaše organizace interní registr, který slouží jako bezpečnostní zástupce pro uchovávání povolených verzí komponent, musíte před přidáním požadované komponenty do seznamu povolených komponent získat informace o škodlivých komponentách (kromě jiných kritérií) pro její ověření.
Používání softwaru s otevřeným zdrojovým kódem s ohledem na bezpečnost není snadné a faktor malwaru je třeba plně zohlednit, přičemž podobné úsilí je třeba vynaložit i na řešení zranitelností.
Jedna poslední poznámka: Původ zdroje, ve formě softwarových atestací generovaných v době sestavení komponenty, je dalším klíčovým prvkem ve snaze dohledat artefakt (tarball komponenty) se zdrojovými kódy a procesem sestavení, který jej vytvořil. Všimněte si, že toto propojení mezi snímkem zdrojového kódu + prostředím sestavení a souvisejícím softwarovým artefaktem (podepsaným důvěryhodným systémem sestavení) samo o sobě nezabraňuje tomu, aby komponenta neobsahovala škodlivé chování, ale ztěžuje útočníkům vkládání malwaru. A zavedení ověření původu jako běžného požadavku pro používání komponent s otevřeným zdrojovým kódem bude trvat dlouho a pouze nedávno přidáno do NPMZajištění důvěryhodných systémů pro sestavení a nasazení proti neoprávněné manipulaci nebo umožnění detekce jakékoli neoprávněné manipulace v sestavení je jiný příběh, který je mimo rámec tohoto příspěvku.
Další čtení
Další epizoda Škodlivé balíčky s otevřeným zdrojovým kódem: Přístup Xygeni představí strategii, kterou v Xygeni dodržujeme pro naši Včasné varování před malwarem Systém (MEW). Nové verze balíčků ve veřejných registrech balíčků a obrazů jsou skenovány a důkazy jsou získávány pomocí kombinace statické, dynamické, analýzy schopností a kontextové analýzy. Důkazy v kombinaci s reputací uživatelů a historií změn v repozitářích zdrojového kódu umožňují plně automatizovanou klasifikaci komponenty do kategorií s vysokým rizikem a pravděpodobně škodlivým kódem. Systém se učí z minulých důkazů shromážděných z balíčků, aby minimalizoval falešně pozitivní výsledky.
Předplacené organizace obdrží v případě, že je zařazena do kategorie škodlivá verze, varovné oznámení o komponentách, které používají, ať už přímo či nepřímo. Naši analytici poté provedou manuální analýzu, která klasifikaci potvrdí nebo zamítne. V případě potvrzeného malwaru je informován veřejný registr, aby mohl provést vlastní analýzu a obvykle škodlivou verzi odstranit nebo provést další kroky, jako je blokování nebo odebrání daného uživatelského účtu.
Vysvětlíme, jak pomáháme NPM, PyPI, GitHub a dalším klíčovým infrastrukturám v ekosystému open source zkrátit dobu, po kterou je nově publikovaná škodlivá komponenta aktivní, dokud není potvrzena jako malware a odstraněna z registru. A jak mohou organizace těžit ze systému MEW, který jim umožní mnohem lepší ochranu před útoky v rámci dodavatelského řetězce softwaru zahrnujícími open source komponenty.
- Uživatelé komponenty si v každém případě musí zkontrolovat, zda je tarball komponenty uložen v mezipaměti nebo někde zaregistrován, například v interním registru, aby se problém vyřešil.
- Zabalená komponenta obsahuje manifest, který deklaruje její obsah a metadata, zdrojový nebo kompilovaný kód, instalační skripty a další položky, jako jsou testovací sady, podle formátu balení a obvykle v komprimované podobě. Tomu se říká „tarball komponenty“.
- I když se škodlivému aktérovi podaří upravit publikovanou komponentu kvůli narušení samotného registru, obyčejný kryptografický výtah dokáže po provedení analýzy detekovat jakoukoli změnu v tarballu.
- Nezapomeňte, že některé škodlivé komponenty se spouštějí během instalace, takže mohou ovlivnit vývojářské uzly, které nevědomky spustí „npm install X“ s X jako škodlivou komponentou.
