






Moderní softwarové projekty se silně spoléhají na modulární design a externí knihovny, a proto je pochopení dependency injection v Pythonu nezbytné – nejen pro čistou architekturu, ale i pro bezpečný a škálovatelný vývoj. Co tedy přesně dependency injection v Pythonu je? Je to návrhový vzor, kde komponenty jako služby, klienti nebo konektory jsou předávány do třídy zvenčí, místo aby byly vytvářeny uvnitř ní. Při správném použití umožňuje dependency injection v Pythonu lepší kontrolu nad externími závislostmi, což usnadňuje testování aplikací a ztěžuje jejich kompromitaci.
Co je to vkládání závislostí v Pythonu?
Injektáž závislostí (DI) je softwarový návrhový vzor, kde objekty získávají potřebné zdroje – například služby nebo klienty – zvenčí, místo aby si je vytvářely interně.
To podporuje:
- Volné propojení mezi komponentami
- Snadnější testování (např. simulace závislostí)
- Flexibilnější konfigurace a opětovné použití
Příklad:
					class EmailService:
    def __init__(self, smtp_client):
        self.smtp_client = smtp_client
Místo pevného kódování SMTP klienta jej předáte. To znamená:
- Můžete to otestovat s falešným klientem.
- Můžete přepínat implementace (např. lokální vs. cloud).
- Vy určujete, odkud vaše závislosti pocházejí.
Proč má vkládání závislostí v Pythonu bezpečnostní důsledky
Když do aplikace vložíte externí kód nebo konfigurace, otevíráte potenciální bezpečnostní mezery. Vkládání závislostí v Pythonu pomáhá strukturovat software čistě, ale bez řádných kontrol může představovat vážná rizika.
Mnoho týmů používá Injektáž závislostí v Pythonu zlepšit flexibilitu a testování, ale často přehlížejí bezpečnostní aspekt. Pokud tomu plně nerozumíte Co je to injektáž závislostí v Pythonu a jak to ovlivňuje chování vaší aplikace za běhu, můžete neúmyslně vystavit svou aplikaci zranitelným nebo nedůvěryhodným komponentám.
Útočníci často zneužívají tohoto slepého místa. útoky zmatku ze závislostí, publikují škodlivé balíčky do veřejných repozitářů s názvy, které odpovídají interním balíčkům. Pokud váš systém sestavení neověří zdroj, může nainstalovat nesprávný balíček, což útočníkům poskytne přímou cestu do vašeho prostředí.
Únik tajných informací představuje další velké riziko. Týmy někdy vkládají klíče API, přihlašovací údaje nebo tokeny prostřednictvím proměnných prostředí nebo konfiguračních souborů. Bez skenování nebo sanitizace se tyto tajné informace mohou objevit v protokolech, správě zdrojového kódu nebo CI/CD pracovní postupy.
Příklad z reálného světa: Zmatek v závislosti
V roce 2021 nahrál etický hacker do PyPI balíčky, které odrážely interní názvy používané velkými technologickými společnostmi. Protože některé vytvářet systémy upřednostňovaly veřejné balíčky před soukromými, tyto falešné balíčky byly instalovány a spouštěny v důvěryhodných firemních prostředích.
Tento útok zdůrazňuje důležitost kontrolované získávání závislostí a ověření všech vložených komponent – včetně citlivých konfiguračních hodnot.
Pokračujte v posilování zabezpečení svých aplikací
Vkládání závislostí je jen jednou vrstvou obrany. Chcete zabezpečit své aplikace před ještě větším počtem hrozeb?
Jak zabezpečit vkládání závislostí v Pythonu
Zde je návod, jak strukturovat pracovní postupy DI, které minimalizují riziko.
1. Vkládejte pouze důvěryhodné komponenty
Vyhněte se vkládání služeb nebo modulů z neověřených zdrojů, jako jsou uživatelské vstupy, proměnné prostředí nebo dynamické zavaděče. Tato příručka z Python Dependency Injector vysvětluje, jak bezpečně strukturovat DI pomocí kontejnerového přístupu, který vynucuje kontrolu.
2. Závislosti zámků a pinů
Používejte nástroje jako pip-tools, pipenvnebo poetry pro zafixování přesných verzí závislostí. Soubory zámků zabraňují tomu, aby systém nechtěně přešel na škodlivé nebo novější balíčky s neznámými zranitelnostmi. Více se o bezpečné správě závislostí a správě verzí dozvíte v tomto článku o Pythonu. Wiki přehled vzoru vkládání závislostí.
3. Použijte vkládání závislostí k centralizaci řízení
Vložením závislostí můžete:
- Audit využití na jednom místě
- Vyměňte bezpečné obaly za rizikové služby
- Simulace rizikových komponent pro staging/testování
Jak nástroje jako Xygeni zvyšují bezpečnost vkládání závislostí v Pythonu
Když implementujete vkládání závislostí v Pythonu, zejména v dynamických systémech nebo systémech založených na pluginech, je snazší nechtěně zavést zastaralé, zranitelné nebo nedůvěryhodné balíčky. Bez řádného ověření může i čistá struktura DI představovat bezpečnostní rizika.
Chcete-li Injektáž závislostí v Pythonu Protože je software bezpečný už od začátku, potřebujete mít plný přehled o dodavatelském řetězci vašeho softwaru. A právě zde se nástroje jako analyzátory Xygeni stávají nezbytnými.
Analyzátor pipů od Xygeni
Pro aplikace v Pythonu, Analyzátor pipů od Xygeni extrahuje celý graf závislostí pomocí pipgrip a analýzy:
- Všechny přímé a tranzitivní závislosti
- Verze, licence a zdrojová metadata
- Potenciální zranitelnosti a zneužitelné možnosti
I kdyby pipgrip Pokud není nainstalován, Xygeni provádí analýzu v bezpečném a izolovaném prostředí – což zajišťuje přesné výsledky bez narušení vašeho pracovního postupu.
Pokud to s pochopením myslíš vážně Co je to injektáž závislostí v Pythonu Z hlediska designu i bezpečnosti vám spojení DI s průběžným skenováním závislostí pomůže identifikovat rizika dříve, než se dostanou do produkčního prostředí.
pipgrip --tree --json
Po naskenování můžete:
- Identifikace rizikových balíčků vložených prostřednictvím DI
- Podívejte se, kde se každá součást používá
- Blokovat problematické balíčky v CI/CD
Praktický příklad: DI se setkává s bezpečným skenováním
Řekněme, že váš správce pluginů načítá moduly z registru nebo konfigurace:
					class PluginManager:
    def __init__(self, plugins):
        self.plugins = plugins

plugins = [
    load_plugin('internal.safe_plugin'),
    load_plugin('external.unknown_plugin')  # ⚠️ Potentially risky
]
I když je tento design účinný, může také představovat riziko. Řešení jako Xygeni může pomoci toto riziko zmírnit tím, že:
- Naskenuješ a ověříš
external.unknown_pluginještě než se vůbec dostane do výroby. - Ověřujete licence, abyste se vyhnuli právním problémům s GPL/AGPL.
- Skóre EPSS používáte k upřednostnění skutečných hrozeb.
Podporované ekosystémy
Xygeni pokrývá mnohem více než jen Python. Pokud vytváříte mikroslužby napříč stacky, analyzuje:
| Ekosystém | Analyzátor | Použitý příkaz |
|---|---|---|
| PYTHON | Analyzátor pipů | pipgrip --tree --json |
| Java (Maven) | Analyzátor Maven | mvn dependency:tree |
| Node.js | Analyzátor NPM | yarn install, npm ci |
| . NET | Analyzátor Dotnet | dotnet restore |
| Go | Analyzátor Go | go mod graph |
| PHP | Analyzátor skladatelů | composer show |
| Rubín | Analyzátor drahokamů | použití Gemfile.lock |
Časté úskalí při použití vkládání závislostí v Pythonu
Vkládání externích balíčků bez validace
Vždy ověřujte balíčky vkládané za běhu – zejména pokud jsou získávány dynamicky nebo jsou určeny uživatelským vstupem. Pokud tyto komponenty neověříte, může vaše aplikace být vystavena rizikům dodavatelského řetězce.
Přeskočení kontrol zranitelností a licencí
Závislosti zavedené injekcí mohou zahrnovat známé zranitelnosti nebo nekompatibilní licence. Integrujte bezpečnostní kontroly do vaší CI. pipeline zachytit problémy dříve, než se dostanou do produkčního prostředí.
Pevně kódované tajemství v konfiguračních souborech
Nepřenášejte přihlašovací údaje ani tokeny prostřednictvím konfigurací DI nebo proměnných prostředí bez bezpečnostních opatření. Používejte automatizované nástroje pro detekci tajných kódů ke skenování souborů a prevenci náhodného odhalení.
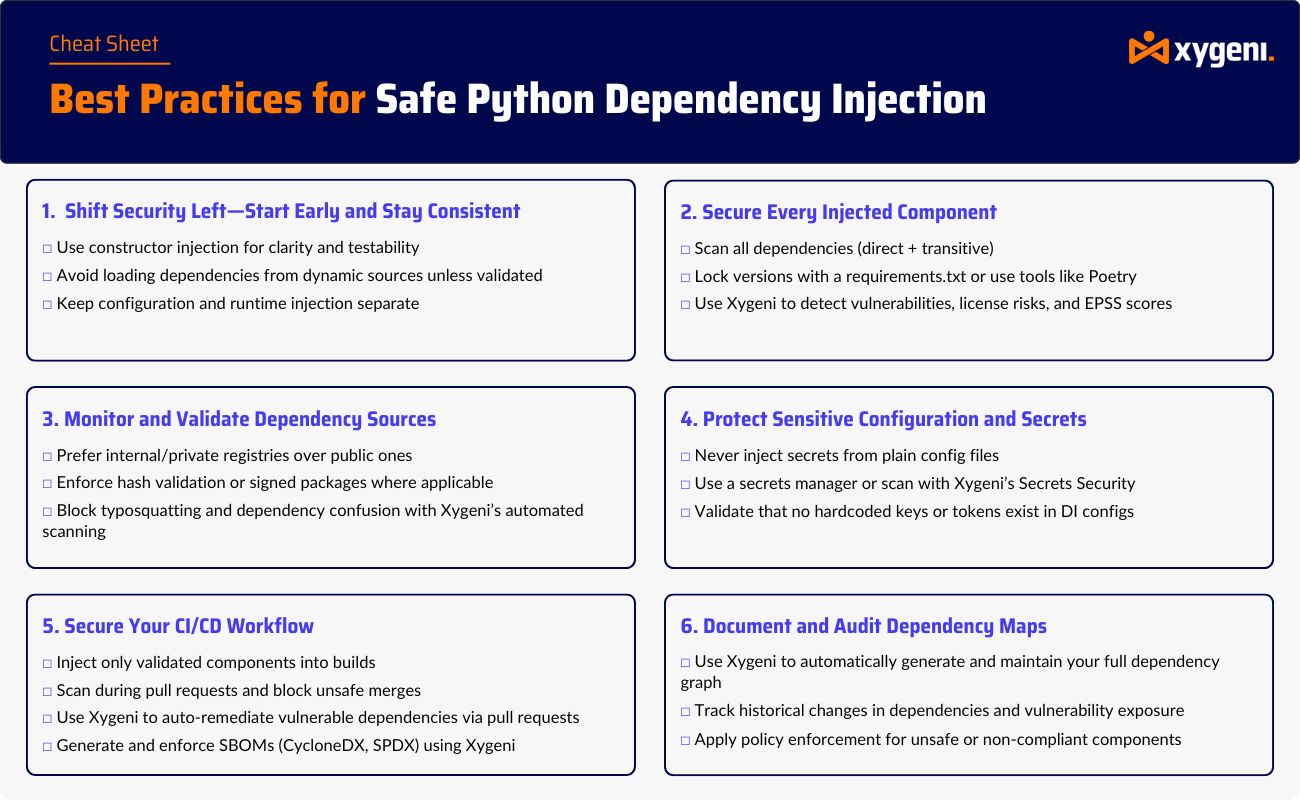
Závěrečné myšlenky: Používejte Dependency Injection s ohledem na bezpečnost
Vkládání závislostí v Pythonu nabízí více než jen čistou architekturu – poskytuje strukturovaný a auditovatelný způsob, jak kontrolovat, jak a kde je externí kód zaváděn do vaší aplikace. V dnešním prostředí, kde jsou zranitelnosti dodavatelského řetězce a škodlivé balíčky skutečnou hrozbou, se tato úroveň kontroly stává kritickou bezpečnostní ochranou.
Porozumění Co je to injektáž závislostí v Pythonu je prvním krokem k tomu, aby vaše aplikace nebyly jen modulární, ale také odolné. Při správném použití, Injektáž závislostí v Pythonu pomáhá týmům izolovat závislosti, omezit plochy pro útok a zjednodušit testování napříč prostředími.
Kombinací tohoto vzoru s nástroji, které skenují závislosti, detekují zranitelnosti a automatizují kontroly shody s předpisy, mohou vývojové týmy bezpečně škálovat – bez zpomalení cyklu vydávání.

