






Řízení rizik třetích stran (TPRM): Narušení, které nevidíte
Zamkli jste si kód. Prohledáváte každé jeho spuštění. Ale co ta open-source knihovna z doby před třemi měsíci? Nebo plugin od dodavatele, na který všichni zapomněli? Tato slepá místa jsou přesně důvodem, proč se správa rizik třetích stran (TPRM) stala nezbytnou – a proč už nefunguje spoléhat se na zastaralé nástroje. Ve skutečnosti, 61% společností nahlášeno narušení bezpečnosti dat třetí strany nebo bezpečnostní incident v posledních 12 měsících, což představuje 49% nárůst oproti předchozímu roku. Týmy potřebují software pro řízení rizik třetích stran, který jde nad rámec kontrolních seznamů a nabízí v reálném čase přehled o každé integraci, závislosti a riziku třetích stran, které se skrývají přímo před očima.
Co je u TPRM skutečně v sázce
Rychlost a dodržování předpisů se vzájemně nevylučují – ale v praxi se často střetávají. Bezpečnostní týmy jsou pohřbeny pod irelevantními upozorněními. Vývojáři jsou tlačeni k rychlému odesílání. Auditoři chtějí plnou sledovatelnost. A nikdo nechce být tím, kdo přehlédl balíček, který způsobil narušení bezpečnosti.
Co se tedy přehlíží?
- Neověřené závislosti od open source a od dodavatelů
- Tiché konflikty licencí, které zdržují vydání verzí
- Špatně nakonfigurované integrace s privilegovaným přístupem
- Zmanipulovaný kód nebo pipeline změny, které nikdo nenahlásil
- Škodlivé balíčky zaváděné prostřednictvím ekosystémů s otevřeným zdrojovým kódem, jako například Malware balíčku NPM a Škodlivé balíčky PyPI
Nejedná se o žádné mezní případy – jde o každodenní rizika. Stručně řečeno, jedná se o praktická selhání, která čekají, až se stanou, zejména v pipelinekteré upřednostňují rychlost před viditelností.
Proč by pro vás měl software pro řízení rizik třetích stran fungovat
Většina nástrojů pro řízení rizik třetích stran selhává tam, kde je to důležité: zahlcují týmy upozorněními s nízkou prioritou, odhalují problémy příliš pozdě nebo neodpovídají skutečnému způsobu práce vývojářů. Mnohé se zaměřují pouze na známá CVE – ignorují porušení licencí, anomálie v chování nebo nově vznikající malwarové hrozby.
Robustní software pro řízení rizik od třetí strany by měl dělat víc než jen skenovat – měl by také posilovat. Podle OWASP, musí:
- Zmapujte celé své prostředí, od OSS po cloudové služby a CI/CD
- Upřednostněte to, co je zneužitelné, nejen to, co je uvedeno
- Automatizujte vynucování zásad, včetně porušení licencí a SLA
- Detekce malwaru v reálném čase, ne po porušení
- Povrchové problémy, u kterých pracují vývojáři, a to nejen po nasazení dashboards
Proto je to místo, kde Xygeni vyniká – nabízí kontextové poznatky, automatizaci zabezpečení a hlubokou integraci od commit uvolnit.
Správa TPRM bez zpomalení CI/CD
Škálovatelný Strategie TPRM nemělo by se přidávat brány – mělo by se stavět chytře guardrailsZde je návod, jak chránit své pipeline bez přerušení dodávky:
- Komplexní vyhledávání aktiv: včetně tranzitivních závislostí
- Bodové hodnocení rizik na základě EPSS a dosažitelnosti, nejen CVSS
- Monitorování chování pro drift, tajné odhalení a CI/CD abnormality
- Automatizovaná náprava, včetně automaticky generovaných PR
- Vestavěná správa licencí označit GPL, AGPL nebo konfliktní podmínky
- Připraveno k exportu SBOMs a dashboards v souladu s DORA, NIS2 a GDPR
V důsledku toho Xygeni pomáhá Týmy DevSecOps sladit cíle zabezpečení a dodržování předpisů s rychlostí moderního vývoje.
Riziko licence: Právní časovaná bomba, o které nikdo nemluví
Nepotřebujete další nástroje. Potřebujete takový, který vám nenechá uniknout licenci a nezhatí tak vydání.
Vestavěné funkce Xygeni správa licencí detekuje:
- Vysoce rizikové nebo neschválené typy licencí ve vaší SDLC
- Konfliktní povinnosti, které porušují vaše zásady dodržování předpisů
- Zastaralé komponenty s novými právními nároky
Navíc nabízí exportovatelné auditní zprávy, kompatibilitu s SPDX a upozornění založená na zásadách – takže můžete s jistotou odesílat bez právních překážek.
Převezměte kontrolu nad svými open-source licencemi ještě dnes!
Zjistěte, jak moderní týmy zefektivňují správu licencí.
Co odlišuje Xygeni v řízení rizik třetích stran
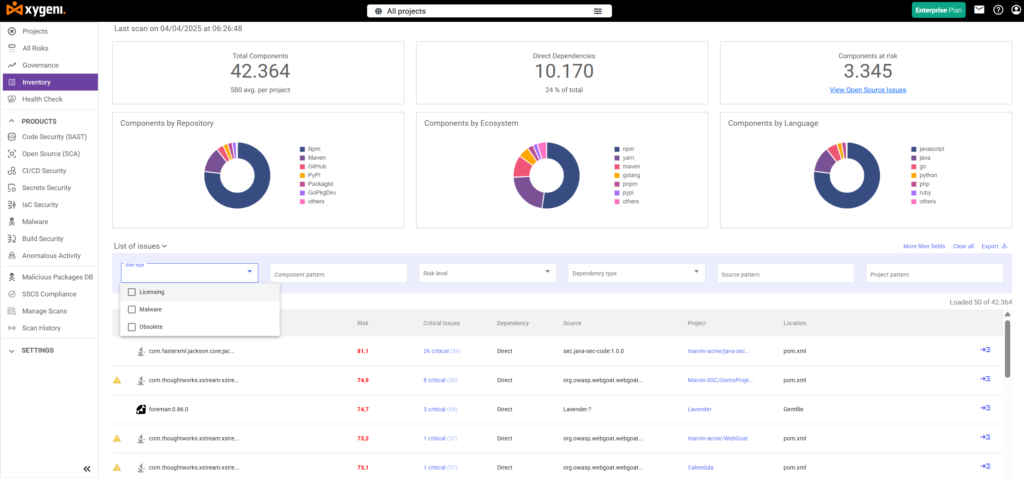
Většina softwaru pro řízení rizik od třetích stran se zabývá pouze povrchně. Naproti tomu Xygeni TPRM je navržen tak, aby šel hlouběji – poskytoval přehledy v reálném čase, automatizaci a kontextově orientovanou ochranu v celém dodavatelském řetězci vašeho softwaru.
Zde je návod, jak Xygeni pomáhá týmům řídit rizika třetích stran bez zpomalení dodávek:
Bezešvý CI/CD Pipeline Integrace
Pro začátek se Xygeni spojí přímo s vaším doručovatelem pipelines. To skenuje vše od zdrojového kódu až po artefakty nasazení – průběžně a bez nutnosti manuálních kroků nebo dalších nástrojů. To znamená, že zabezpečení je vždy synchronizováno s vývojem.
Bezpečnostní kontroly na Pull Request Čas
Xygeni TPRM navíc přímo uvnitř odhaluje rizika třetích stran – jako jsou zranitelné balíčky, konflikty licencí nebo uniklé tajemství. pull requestsTo umožňuje vývojářům řešit problémy včas, aniž by museli opustit svůj pracovní postup nebo přejít k jiným nástrojům.
Inteligentní prioritizace s EPSS a dosažitelností
Místo zahlcování týmů upozorněními, Xygeni pomáhá upřednostňovat to, na čem skutečně záležíKombinací skórování EPSS, analýzy dosažitelnosti a dopadu na podnikání ukazuje, které zranitelnosti lze zneužít a vyžadují okamžitou pozornost.
Detekce malwaru v reálném čase
Zatímco mnoho softwarových nástrojů pro řízení rizik třetích stran se zaměřuje pouze na známé CVE, Xygeni jde ještě dál. Náš systém včasného varování před malwarem (MEW) provádí analýzu chování v reálném čase, aby detekoval podezřelé balíčky dříve, než se stanou všeobecně známými. Patří sem balíčky s překlepy, neobvyklé instalační skripty a další včasné indikátory kompromitace.
Neustálé sledování tajných kódů a anomálií
Další kritickou oblastí je detekce neoprávněného přístupu a zneužití přihlašovacích údajů. Xygeni monitoruje podezřelé chování napříč vaším CI/CD prostředí, což pomáhá předcházet únikům, zneužívání privilegií nebo posunu dříve, než se z nich stanou incidenty.
Vestavěná shoda s licencemi
Xygeni také automatizuje správu licenčních rizik. Využívá tagy SPDX, vynucování zásad a včasná upozornění, aby zajistil, že konflikty licencí GPL nebo AGPL budou odhaleny dříve, než bude sestavení zablokováno. Vše je připraveno k auditu od prvního dne.
SBOMa dodržování předpisů Dashboards
A konečně, Xygeni vytváří v reálném čase SBOMs a dashboardkteré jsou v souladu s předpisy, jako jsou DORA a NIS2. Tyto jsou vždy aktuální a exportovatelné, což usnadňuje dodržování předpisů a umožňuje jejich sledovatelnost napříč vašimi projekty.
Jste připraveni vidět Xygeni v akci?
Vyzkoušejte si zdarma a zjistěte, jak Xygeni přináší jasnost řízení rizik třetích stran, zajišťuje váš dodavatelský řetězec a udržuje vaše dodávky v souladu s plánem.

