






Moderní AppSec se již nemůže spoléhat na manuální pracovní postupy. Automatizace správy zranitelností je nyní nutností, nikoli volbou. Nedávno jsme měli možnost se připojit Praktické DevSecOps podcast, kde náš technický ředitel Luis Rodriguez sdílené postřehy v rámci relace „Zajištění nejslabších článků: Prevence útoků na dodavatelský řetězec dříve, než se rozmohou do spirály.“ V této přednášce Luis vysvětlil, jak DevSecOps týmy si mohou udržet náskok před největšími hrozbami dneška. Především ukázal, že úspěch závisí na kombinaci automatizace s prioritizace na základě rizik a budování silné obrany proti škodlivé balíčky npm.
Lekce 1: Probijte se skrz šum pomocí prioritizace na základě rizik
Luis nejprve vysvětlil, že nejtěžší není najít zranitelnosti, ale zjistit, které z nich jsou skutečně důležité. Tradiční nástroje vydávají nekonečné množství upozornění a mnoho z nich se ukáže jako falešně pozitivních. V důsledku toho inženýři ztrácejí čas hledáním problémů, které nepředstavují skutečné nebezpečí.
Stanovení priorit na základě rizik řeší tento problém. Zabývá se zneužitelností, odhalením a dopadem na podnikání, aby zdůraznil problémy, které útočníci s největší pravděpodobností zneužijí. Kromě toho Xygeniho Application Security Posture Management snižuje počet upozornění až o 90 %, díky čemuž je práce s bezpečností přehlednější a mnohem méně rušivá.
Klíčové jídlo: Ve skutečnosti automatizace nespočívá ve větším skenování, ale v zobrazování menšího počtu výsledků, pouze těch problémů, na kterých skutečně záleží.
Lekce 2: Škodlivé balíčky npm jsou již ve vašem Pipeline
Za druhé, Luis zdůraznil skutečnost, kterou již nelze ignorovat: škodlivé balíčky npm zaplavují ekosystémy s otevřeným zdrojovým kódem. Ve skutečnosti jeden z každých deseti nových balíčků npm nebo PyPI publikovaných v roce 2024 obsahoval malware. V důsledku toho se útoky v dodavatelském řetězci šířily rychleji, než většina týmů dokáže reagovat.
Vezměte si případ Šaj-Huludský červ: jediný škodlivý balíček infikoval stovky projektů během několika hodin. Nejenže to bylo velmi rušivé, ale také to ukázalo, jak útočníci zneužívají odemčené závislosti a CI/CD modely důvěry.
Xygeni to řeší takto:
- Neustálé monitorování registrů za účelem označení škodlivých balíčků.
- Guardrails které zastaví sestavení, když jsou detekovány závislosti v karanténě.
- Včasná varování, která týmy okamžitě upozorní na objevení se nových hrozeb.
Klíčové jídlo: vzhledem k těmto bodům, spoléhaje se pouze na tradiční SCA je nedostatečná, automatizace musí blokovat malware v reálném čase.
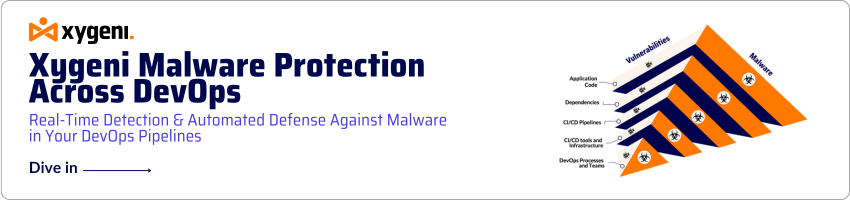
Lekce 3: Zabezpečení továrny pomocí automatizace správy zranitelností
Za třetí, Luis nám připomněl, že útočníci se již necílí jen na aplikace, ale na pipeline sámSlabé akce GitHubu, odepnuté pracovní postupy a tokeny s příliš vysokými privilegii jsou snadnými vstupními body. Jinými slovy, CI/CD Systém je „továrnou“ moderního softwaru. Pokud je tato továrna ohrožena, je ohrožen každý artefakt v následném řetězci.
To je kde automatizace správy zranitelností skutečně září. Například začleněním automatizovaných kontrol, podepsaných artefaktů a detekce anomálií přímo do CI/CD, týmy mohou:
- Zabraňte spouštění nezabezpečených pracovních postupů.
- Ověřte každou sestavu kryptografickými atestacemi.
- Okamžitě detekujte neobvyklé akce, eskalaci oprávnění nebo falešné pluginy.
Klíčové jídlo: Závěrem lze říci, že zabezpečení továrny vyžaduje neustálé, automatizované vymáhání, samotné manuální kontroly se nikdy nerozšíří.
Co to znamená pro týmy DevSecOps
Celkově vzato je ponaučení z Luisovy přednášky jasné: moderní AppSec musí spojovat automatizaci správy zranitelností, obranu před škodlivými balíčky NPM a prioritizaci na základě rizik. Jinak týmy riskují, že se utopí v hluku, zatímco útočníci zneužívají mezery.
S Xygeni organizace získávají:
- Automatizované vyhledávání a inventarizace aktiv.
- Dynamické trychtýře pro prioritizace zranitelností na základě rizik.
- Detekce malwaru a tajných kódů v reálném čase je integrována do CI/CD.
Automatizace proto není jen o efektivitě; je to jediný způsob, jak zůstat odolný vůči vyvíjejícím se útokům v dodavatelském řetězci.
Podívejte se na celý rozhovor s Luisem Rodríguezem
Podívejte se na celou relaci „Zajištění nejslabších článků: Prevence útoků na dodavatelský řetězec dříve, než se rozmohou do spirály“ a naučte se, jak automatizovat správu zranitelností ve vašem DevSecOps pipeline.
Jste připraveni uvést tyto lekce do praxe?
Automatizace správy zranitelností a ochrana před škodlivými npm balíčky není jen teorie, je to něco, s čím můžete začít ještě dnes. S Xygeni získáte prioritizaci na základě rizik, detekci malwaru v reálném čase a CI/CD guardrails které se škálují s vaším týmem.
Začněte bezplatnou zkušební verzi a podívejte se, jak automatizace správy zranitelností přímo zapadá do vašeho pipeline.

