






Jak životní cyklus dodavatelského řetězce softwaru postupuje od zdrojového kódu až po spustitelné artefakty, fáze sestavení představuje kritický bod. Tato transformační fáze je však také náchylná k řadě hrozeb, které mohou ohrozit integritu softwaru a... build securityTyto hrozby mohou proniknout do procesu sestavení různými metodami, včetně obcházení zavedených CI/CD pipeline, úprava kódu po zpracování zdrojového kódu, narušení samotného procesu sestavení nebo manipulace s repozitáři artefaktů. V tomto blogovém příspěvku se těmto hrozbám podrobně věnujeme a zkoumáme nejrozšířenější útoky na sestavení softwaru v rámci dodavatelského řetězce. Tento obsah pokračuje v naší sérii blogů, které se zabývají... software supply chain security skrze SDLC.
Fáze sestavení v životním cyklu vývoje softwaru
Fáze sestavení v rámci životního cyklu dodavatelského řetězce softwaru zahrnuje proces transformace zdrojového kódu do spustitelných softwarových artefaktů. Tato fáze zahrnuje kompilaci, linkování a balení zdrojového kódu a také generování instalačních balíčků a konfiguračních souborů.
Build security Hrozby jsou zranitelnosti, které by mohly útočníkovi umožnit zavést neoprávněné změny do softwaru během procesu sestavení, aniž by došlo ke změně zdrojového kódu. Tyto hrozby lze zavést různými metodami, jako je narušení prostředí sestavení nebo zneužití zranitelností v nástrojích pro sestavení.
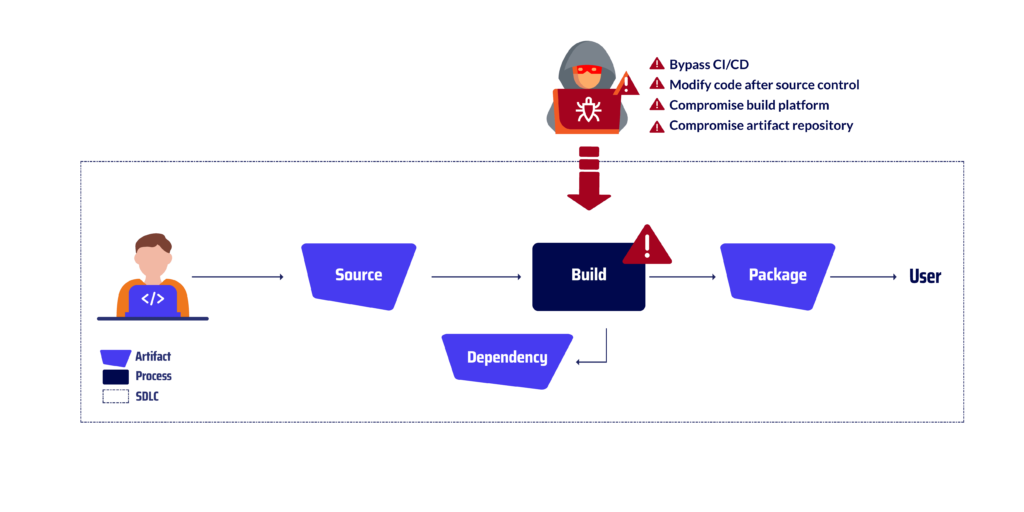
Nejčastější hrozby pro dodavatelský řetězec softwaru - útoky typu Build
Bypass CI/CD
To se týká praxe obcházení zavedených CI/CD (průběžná integrace a průběžné dodávání) pipeline přímo vytvářet a publikovat software bez nutnosti podrobovat se přísným testovacím, ověřovacím a auditovacím procesům, které obvykle vynucují oficiální pipelineToho lze dosáhnout ručním sestavením softwaru mimo CI/CD prostředí nebo pomocí nástrojů či skriptů, které umožňují neoprávněné úpravy procesu sestavení. Příkladem tohoto typu vektorového útoku byl Jenkinsův útokV roce 2022 se do buildu infiltrovali hackeři. pipeline populárního open-source softwarového projektu s názvem Jenkins. Hackeři vložili škodlivý kód do souboru Jenkinsfile, což je skript definující proces sestavení. Škodlivý kód umožnil hackerům obejít CI/CD pipelinebezpečnostní kontroly a vkládají svůj kód do procesu sestavení. Tento kód je poté spuštěn na systémech organizací, které software nainstalovaly.
Upravte kód po spuštění správy zdrojového kódu
Tato praxe zahrnuje provádění neoprávněných změn zdrojového kódu poté, co byl commit...do důvěryhodného systému správy zdrojového kódu (SCS) a následné sestavení softwaru s použitím tohoto upraveného kódu. Toho lze dosáhnout přímou úpravou kódu na pracovní stanici vývojáře nebo použitím externích nástrojů či skriptů k vložení škodlivého kódu do procesu sestavení. Příkladem tohoto vektorového útoku byl útok GitLab v roce 2022. Hackeři infiltrovali systém sestavení... pipeline of GitLabHackeři vložili škodlivý kód do GitLabu. CI/CD pipeline, což je nástroj, který automatizuje build security proces. Škodlivý kód umožnil hackerům upravit kód poté, co byl zařazen do systému správy verzí. To jim umožnilo vložit svůj kód do softwaru, který byl následně spuštěn na systémech organizací, které software nainstalovaly.
Proces sestavení kompromisu
To zahrnuje manipulaci nebo změnu samotného procesu sestavení, a to buď přímým přístupem do prostředí sestavení, nebo zneužitím zranitelností v nástrojích pro sestavení nebo závislostech třetích stran. Toho lze dosáhnout za účelem zavedení škodlivého kódu do výstupu sestavení, manipulace s původem sestavení nebo úplného narušení procesu sestavení. Nejznámějším příkladem tohoto vektorového útoku byl Útok SolarWindsÚtočník získal neoprávněný přístup k platformě pro sestavení SolarWinds, což je systém používaný ke kompilaci a balení softwaru SolarWinds Orion. Tento skript vložil škodlivý kód do kompilovaného softwaru SolarWinds Orion. Když uživatelé nainstalovali napadený software, škodlivý kód byl spuštěn v jejich systémech, což útočníkovi poskytlo neoprávněný přístup k jejich systémům. Útočník byl také schopen z jejich systémů ukrást citlivá data, jako jsou přihlašovací údaje, duševní vlastnictví a informace o zákaznících.
Kompromitované úložiště artefaktů
Toto se týká neoprávněného přístupu nebo manipulace s úložištěm artefaktů, kde jsou uloženy softwarové balíčky a binární soubory pro distribuci interním nebo externím uživatelům. Útočníci mohou tuto zranitelnost zneužít k zavedení škodlivého kódu, manipulaci s autenticitou softwaru nebo narušení procesu nasazení. Příkladem tohoto vektorového útoku byl RubyGems v roce 2022Hackeři infiltrovali repozitář artefaktů RubyGems. Hackeři nahradili legitimní artefakt škodlivým, který si následně stáhly tisíce organizací vytvářejících software s Ruby on Rails. Škodlivý artefakt hackerům umožňoval spouštět libovolný kód na systémech organizací, které software nainstalovaly. To by jim mohlo potenciálně umožnit krádež dat, instalaci malwaru nebo narušení provozu.
Závěrečné poznámky
Vzhledem k tomu, že organizace nadále zavádějí postupy vývoje softwaru, které kladou důraz na automatizaci a nepřetržité dodávání, je důležitost zabezpečení procesu sestavování softwaru větší než kdy dříve. Implementací robustních bezpečnostních opatření v celé fázi sestavování mohou organizace výrazně snížit riziko, že se stanou obětí škodlivých útoků, které mohou ohrozit integritu a zabezpečení jejich softwaru.
Strategie popsané v tomto blogovém příspěvku a uvedené příklady slouží jako připomínka toho, že fáze sestavení je zranitelným bodem v dodavatelském řetězci softwaru. Organizace by měly dbát na tyto hrozby a zavést nezbytná bezpečnostní opatření k ochraně svého softwaru před útoky. Tímto způsobem mohou zajistit integritu, bezpečnost a spolehlivost svého softwaru pro své uživatele a zákazníky.
Přidejte se k naší cestě k bezpečnému softwarovému ekosystému
Nenechte si ujít tuto příležitost a buďte o krok napřed v předcházení hrozbám v dodavatelském řetězci softwaru. Přihlaste se k odběru našeho blogu ještě dnes a buďte první, kdo obdrží naše nejnovější poznatky, které zajistí, že vaše organizace zůstane odolná a bezpečná i uprostřed vyvíjejících se hrozeb. Společně můžeme vybudovat robustnější a bezpečnější softwarový ekosystém pro všechny.
Podívejte se na naši video ukázku
