






Útoky na dodavatelský řetězec softwaru jsou stále rozšířenější a ničivější. Například Gartner předpovídá, že do roku 2025 se s narušením bezpečnosti setká 45 % všech podniků. Kromě toho Cybersecurity Ventures zdůrazňuje závažnost této hrozby a předpovídá ohromujících 138 miliard dolarů ročních škod do roku 2031. Celkově tyto prognózy zdůrazňují naléhavou potřebu, aby organizace stanovily priority software supply chain security a zavést robustní opatření na ochranu citlivých dat, provozu a reputace.
Protože moderní pipelineSilná závislost na externích komponentách, vzestup knihoven třetích stran, rychlejší cykly vývoje softwaru, složité dodavatelské řetězce, nedostatečná transparentnost, nové techniky útoků, zavádění SaaS a omezené zdroje – to vše je hnací silou nárůstu... útoky na dodavatelský řetězec softwaruOrganizace proto musí zaujmout komplexní a aktivní přístup k řešení těchto výzev a ochraně svých dodavatelských řetězců softwaru.
Co je útok na dodavatelský řetězec softwaru?
ENISA definuje Útok na dodavatelský řetězec softwaru as „kompromitace konkrétního aktiva, např. infrastruktury poskytovatele softwaru a komerčního softwaru, s cílem nepřímo poškodit určitý cíl nebo cíle, např. klienty poskytovatele softwaru.“ Jinými slovy, útok na dodavatelský řetězec softwaru (Supply Chain Attack) je škodlivá aktivita zaměřená na dodavatelský řetězec softwaru s cílem ohrozit a vložit zranitelnosti nebo malware do procesu vývoje a distribuce. V důsledku toho tento typ útoku využívá propojenou a často komplikovanou síť procesů, nástrojů a entit zapojených do vývoje a dodávání softwaru.
Klíčové komponenty a koncepty související s útokem na dodavatelský řetězec softwaru
Literatura o kybernetických hrozbách a informační bezpečnosti často selhává útoky na dodavatelský řetězec softwaru do samostatných kategorií pro lepší analýzu a obhajobu. Tato část proto představuje pět klíčových konceptů definovaných Katalog útočných vzorů MITRETento katalog strukturuje vzorce útoků v dodavatelském řetězci pro usnadnění analýzy s využitím různých zdrojů, včetně nepřátelských hrozeb shromážděných NIST.
Zákon o útoku: Co
Útok je specifická akce, která do systému doručí škodlivý obsah nebo záměr. V důsledku toho způsobí přímou škodu.
- Příklad 1: Malware vložený do systémového softwaru během procesu sestavení.
- Příklad 2: Zneuváženě pozměněné systémové požadavky nebo návrhová dokumentace.
Vektor útoku: Jak
Vektor útoku je metoda, kterou útočníci používají ke zneužití zranitelností nebo slabin procesů. Ukazuje tedy, jak útočníci přistupují k útočné ploše a zneužívají ji.
- Příklad 1: Útočník upraví zdrojový kód v napadeném repozitáři.
- Příklad 2: Útočník získá neoprávněný přístup k interní technické dokumentaci.
Prozkoumejte dále v našem Slovník vektorů útoků pro další poznatky.
Původ útoku: The Who
Původ identifikuje zdroj útoku. Objasňuje tedy roli, status nebo vztah útočníka k systému.
- Příklad 1: Zasvěcená osoba s privilegovaným přístupem k sestavování serverů upraví skript.
- Příklad 2: Externí útočník nahraje balíček s trojským koněm do veřejného registru.
Cíl útoku: Proč
Cíl vysvětluje důvod útoku. Především zdůrazňuje, čeho chtějí protivníci dosáhnout.
- Narušení: zastavení služeb nebo sestavení.
- Korupce: snížení důvěryhodnosti změnou artefaktů nebo zdrojového kódu.
- Zveřejnění: únik citlivých tajemství nebo duševního vlastnictví.
Dopad útoku: Důsledky
Dopad nakonec popisuje výsledky útoku a ukazuje důsledky pro poskytovatele softwaru a klienty.
- Příklad 1: Jakýkoli projekt, který používá špatný program, se později poškodí.
- Příklad 2: Lidé si instalují škodlivý software do svých pracovních systémů, aniž by o tom věděli.
Nejčastější útoky na dodavatelský řetězec softwaru
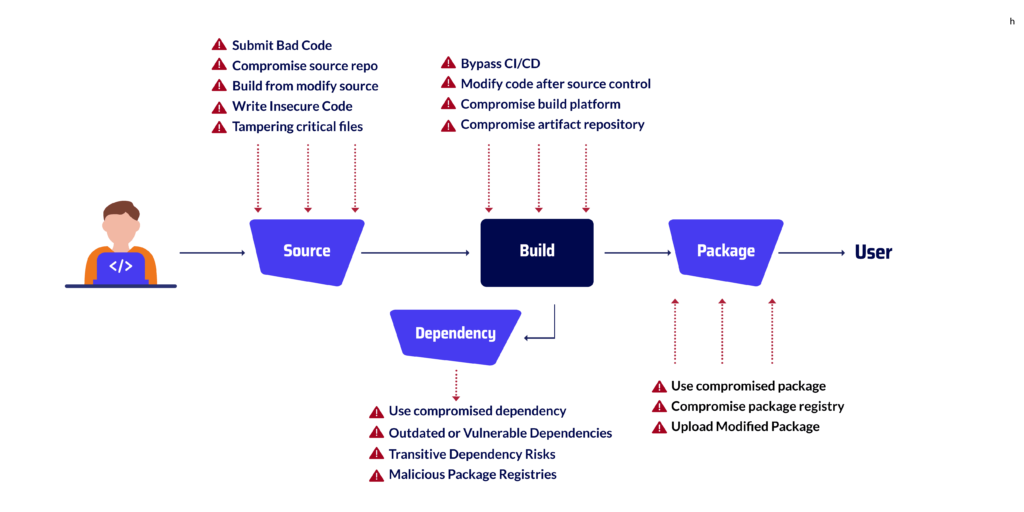
Četné druhy útoky na dodavatelský řetězec softwaru existují a organizace si musí být vědomy různých vektorů hrozeb v každé fázi životního cyklu. Na základě rámec SLSA, Americký národní institut Standarda technologie (NIST), a Agentura pro kybernetickou bezpečnost a bezpečnost infrastruktury (CISA), tyto hrozby lze rozdělit do čtyř kategorií: rizika spojená se zdrojem, sestavením, balíčkem a závislostmi.
Útoky na dodavatelský řetězec softwaru ve fázi zdrojového kódu
- Odeslat chybný kód → podívat se jak Zneužití request.get v baňce or chyby v nezabezpečené deserializaci vytvořit plochy pro přímý útok.
- Úložiště kompromitovaného zdroje
- Sestavení z upraveného zdroje
- Pište nezabezpečený kód
- Manipulace s kritickými soubory → jak je vysvětleno v Analýza zadních vrátek pomocí chmod 777.
Útoky na dodavatelský řetězec softwaru ve fázi sestavení
v Fáze výstavby, vývojáři zkompilují a integrují kód do funkční verze. Protože Tato fáze je natolik kritická, že mezi rizika patří vynechání bezpečnostních kontrol v CI/CD pipeline, změna kódu po zavedení kontroly verzí nebo narušení procesu sestavení. tudíž, škodlivý kód se může nepozorovaně vplížit do artefaktů.
- Bypass CI/CD → propojeno s Malware předbuildu GitHubu.
- Upravte kód po spuštění správy zdrojového kódu
- Kompromitovaný proces sestavení → zmírněn pomocí Včasná detekce varování DevSecOps.
- Kompromitované úložiště artefaktů
Útoky na dodavatelský řetězec softwaru ve fázi balíčku
Jedno Fáze balíčku je okamžik, kdy spojíme veškerý kód dohromady, abychom vytvořili finální produkt. Tato část je riskantní, protože někdo by mohl použít špatné balíčky nebo změnit online místa, kde je získáváme. Útočníci mohou na tyto webové stránky dokonce nahrát škodlivé verze populárních balíčků.
- Použijte kompromitovaný balíček → zahrnuto v hodnocení skenerů malwaru.
- Registr kompromitovaných balíčků
- Nahrát upravený balíček → analyzováno v Malware generátoru falešných kódů Namso-gen.
Útoky na dodavatelský řetězec softwaru ve fázi závislosti
v Fáze závislosti, do našeho softwaru přidáváme knihovny a balíčky třetích stran. Tato fáze je riskantní, protože jakékoli problémy v těchto částech se mohou snadno a nenápadně rozšířit do zbytku projektu.
- Použít ohroženou závislost → vysvětleno s Rizika DoS v obfuskovaných závislostech.
- Zastaralé nebo zranitelné závislosti
- Rizika tranzitivní závislosti
- Registry škodlivých balíčků → zmírněny pomocí Bezpečnostní nástroje DevOps a řízení rizik třetích stran.

Běžná rizika dodavatelského řetězce v každé fázi SDLC
| Fáze | Typické hrozby | Příklad |
|---|---|---|
| Zdroj | • Odeslání škodlivého nebo nezabezpečeného kódu • Manipulace s důležitými soubory • Narušení zdrojového repozitáře | XcodeGhost (2015): škodlivý kód vložený do kompilátoru Xcode od Applu, který se šíří mezi aplikacemi pro iOS. |
| Vytvořit | • Obcházení CI/CD bezpečnostní kontroly • Úprava kódu po zavedení systému správy zdrojového kódu • Ohrožení úložišť artefaktů | SolarWinds Orion (2020): Útočníci se infiltrovali do budovy pipeline, vkládání zadních vrátek do podepsaných aktualizací softwaru. |
| Balíček | • Nahrávání upravených balíčků • Registry otravných obalů • Distribuce kompromitovaných artefaktů | EventStream NPM (2018): Útočník vložil zadní vrátka do populárního NPM balíčku, který byl stahován tisícekrát. |
| Závislost | • Používání zastaralých nebo zranitelných závislostí • Využití tranzitivních závislostí • Publikování škodlivých balíčků podobných těmto | Zadní vrátka XZ Utils (2024): trojanská kompresní knihovna byla téměř součástí linuxových distribucí. |
Běžné techniky útoků na dodavatelský řetězec softwaru
Podle CISZpráva A a NIST, útoky na dodavatelský řetězec softwaru často spadají do tří hlavních kategorií.
Nedávné incidenty však ukazují další vektory, kterým musí vývojáři rozumět.
Níže se podrobněji seznámíme s nejrelevantnějšími technikami a uvedeme je s praktickými příklady.
Aktualizace o únosu
Útočníci narušují legitimní aktualizační mechanismy za účelem distribuce malwaru.
Například útok NotPetya v roce 2017 zneužil ukrajinský server pro aktualizaci daňového softwaru MEDoc a doručil
destruktivní malware pro wipery maskovaný jako záplata. Aby se týmy tomuto riziku bránily, měly by se detekce a reakce na hrozby pro DevOps postupy, které označují anomální chování v aktualizačních tocích.
Podkopávání podepisování kódu
Tato technika zahrnuje zneužití nebo krádež platných podpisových certifikátů, aby se škodlivý kód jevil jako legitimní.
Pozoruhodným případem byl kompromitační útok na CCleaner v roce 2017, kdy útočníci distribuovali trojský software podepsaný platnými certifikáty.
Organizace proto potřebují jednotné kontroly integrity, jako jsou ty popsané v strategie platformy kybernetické bezpečnosti
Kompromitace open-source kódu
Útočníci vkládají zadní vrátka do populárních open-source balíčků, které jsou později zahrnuty do tisíců projektů.
Incident EventStream NPM a backdoor XZ Utils (2024) ilustrují, jak kritickým se tento vektor stal.
Vývojáři by si měli prohlédnout zdroje, jako například Nejčastější dotazy k zabezpečení NPM a incidenty s překlepy v balíčcích naučit se, jak se vyhnout zkaženým závislostem.
Zmatek ohledně závislostí
Tento útok, poprvé popsaný Alexem Birsanem v roce 2021, využívá kolize názvů mezi interními a veřejnými registry balíčků a klame systémy sestavení, aby stahovaly škodlivé verze namísto důvěryhodných interních balíčků.
Překlepy a škodlivé balíčky
Útočníci publikují škodlivé balíčky s názvy podobnými populárním knihovnám (např. „reqeusts“ místo „requests“).
Vývojáři je omylem nainstalují a do svých projektů zavádějí malware.
Reálný příklad je analyzován v Malware Namsogena a v našem seznamu skenery malwaru s otevřeným zdrojovým kódem.
Vytvořit Pipeline Manipulace
Jak je vidět na kompromitaci SolarWinds Orion, útočníci mohou infiltrovat sestavovací servery a během kompilace vložit škodlivý kód.
Díky tomu je celý řetězec podepsaných artefaktů nedůvěryhodný. Techniky prevence zahrnují monitorování. CI/CD integrita s včasné varování a detekce a analyzovat
Předpřipravené kampaně s malwarem na GitHubu.
Jak vypadá útok na dodavatelský řetězec softwaru: Případ SolarWinds
Útok na SolarWinds Orion je především nejznámějším příkladem narušení dodavatelského řetězce softwaru. Ukazuje, jak se útočníci mohou krok za krokem pohybovat v procesu sestavení a v důsledku toho šířit škodlivý kód tisícům uživatelů.
Nejprve se útočníci dostali do sestavovacích serverů SolarWinds.
Poté tiše přidali škodlivý kód do aktualizací Orionu.
Protože tyto aktualizace byly podepsány a dodávány jako důvěryhodný software, mnoho společností je nainstalovalo, aniž by si uvědomovalo riziko.
Celkem bylo postiženo více než 18 000 organizací a útočníci získali přístup k velmi citlivým systémům.
Z pohledu vývojáře tento útok přináší tři jednoduchá ponaučení:
- Perimetrická obrana nestačíÚtočníci změnili sestavení pipeline sám.
- Průběžné kontroly jsou klíčové: bezpečné build attestations, kontroly integrity a detekce anomálií pomáhají blokovat neoprávněné manipulace.
- Jedna otrávená verze se může stát globálníjeden pipeline kompromis může vést k celosvětové bezpečnostní krizi.
Xygeni: Dokonalá platforma AppSec typu „vše v jednom“
Protože útoky v dodavatelském řetězci softwaru mohou zasáhnout každou fázi SDLC,
komplexní platforma AppSec, Xygeni, chrání fáze zdrojového kódu, sestavení, balíčku a závislostí. Vývojářům a bezpečnostním týmům poskytuje jedno místo pro jednoduchou prevenci, detekci a opravu rizik. Díky tomu již nemusíte žonglovat s více nástroji, Xygeni pokrývá celý životní cyklus.
Ochrana zdrojového stupně
Ve fázi zdroje zahrnují rizika nebezpečné commits, otrávené repozitáře nebo pozměněné soubory. Xygeni skenuje kód v reálném čase s hlubokým SAST a odhalování tajemství.
Také blokuje škodlivé commits přes CI/CD guardrails.
Tímto způsobem jsou problémy zastaveny ještě předtím, než opustí repozitář.
Ochrana fáze sestavení
Během fáze sestavení se útočníci mohou pokusit obejít pipelinenebo měnit artefakty.
Xygeni zabezpečuje proces sestavení s kontrolami kompatibilními se SLSA, ověřováním integrity a bezklíčovými podpisy. Také sleduje neobvyklé chování uvnitř CI/CD úlohy. V důsledku toho jsou upravené sestavení okamžitě označeny a blokovány před vydáním.
Ochrana fáze balení
Ve fázi tvorby balíčků se často dostává malware do kompromitovaných registrů nebo upravených knihoven. Detekce malwaru a skenování licencí Xygeni zkontrolovat každý artefakt, zatímco AutoFix navrhuje bezpečné cesty k upgradu s analýzou rizik nápravy. V rámci programu postupují pouze ověřené a vyhovující balíčky pipeline.
Ochrana fáze závislostí
Kód třetích stran je největším místem pro útok. Analýza složení softwaru od Xygeni (SCA) Dělá více než jen seznam CVE, kontroluje, zda lze rizikový kód skutečně zneužít. Také označuje skrytý malware a rizikové tranzitivní závislosti. Především to zajišťuje, že vývojáři dodávají pouze bezpečné závislosti.
Tajemství a bezpečnost infrastruktury
Kromě kódu a balíčků útoky často zneužívají uniklé tajemství nebo slabou infrastrukturu. Xygeni skenuje a hledá odhalené klíče, tokeny a přihlašovací údaje. v kódu, konfiguracích a vrstvách Dockeru. Může také ověřovat a automaticky rušit uniklé tajné informace pomocí Náprava AutoFix, Ve stejnou dobu, IaC snímání zabraňuje chybným konfiguracím, které by útočníci mohli později zneužít.
Chytřejší detekce a opravy
Většina nástrojů se zastaví u upozornění. Xygeni jde ještě dál. Jeho engine AutoFix vytváří bezpečné záplaty, pull requestsnebo podrobné pokyny v závislosti na problému. Zobrazení rizika nápravy také ukazuje, která verze opravy je nejbezpečnější, takže týmy opravují problémy bez přidávání nových.
Jedna sjednocená platforma
Protože Xygeni kombinuje SAST, SCA, detekce malwaru, správa tajných informací, IaC skenování, detekce anomálií a bezpečné ovládání sestavení v jedné platformě AppSec,
poskytuje plné pokrytí v celém SDLCVývojáři i bezpečnostní týmy získají jeden zdroj pravdivých informací s jasným přehledem, praktickými opravami a silnou ochranou před útoky v dodavatelském řetězci.
Konec konců, Xygeni, dokonalá platforma AppSec typu „vše v jednom“, pomáhá týmům rychle sestavovat a zůstat v bezpečí. Ochranou fází zdrojového kódu, sestavení, balíčku a závislostí a přidáváním automatizovaných oprav v každém kroku zajišťuje, že útoky v dodavatelském řetězci softwaru jsou zastaveny dříve, než se dostanou do produkčního prostředí.

