






Jak jsme diskutovali v našem předchozím obsahu na software supply chain securityzkoumali jsme koncept útoků v dodavatelském řetězci a jejich potenciální dopad na organizace. Tyto útoky často zneužívají zranitelnosti v celém životním cyklu vývoje softwaru (SDLC), což představuje v každé fázi značná rizika. Dnes se ponoříme do těch nejrozšířenějších software supply chain security hrozby, které vznikají během fáze zdroje.
V první řadě je zásadní definovat útok na dodavatelský řetězec a konkrétní Software Supply Chain Security Hrozby, které vznikají během fáze zdroje.
Definice útoku na dodavatelský řetězec softwaru
Americký národní institut Standarda technologie (NIST) definuje útok na dodavatelský řetězec softwaru „K útoku dochází, když kybernetický útočník infiltruje síť dodavatele softwaru a použije škodlivý kód k napadení softwaru ještě předtím, než jej dodavatel odešle svým zákazníkům. Napadený software poté ohrozí data nebo systém zákazníka. Nově získaný software může být napaden od samého začátku, nebo k napadení může dojít jinými prostředky, jako je oprava nebo hotfix. V těchto případech dochází k napadení ještě předtím, než se oprava nebo hotfix dostane do sítě zákazníka. Tyto typy útoků postihují všechny uživatele napadeného softwaru a mohou mít rozsáhlé důsledky pro vládní, kritickou infrastrukturu a zákazníky softwaru v soukromém sektoru.“"
Source Stage Software Supply Chain Security Hrozby
Fáze vývoje softwaru v rámci životního cyklu dodavatelského řetězce zahrnuje počáteční fáze vývoje softwaru, od nápadu až po vytvoření zdrojového kódu. Tato fáze zahrnuje výběr nástrojů, knihoven a komponent, jakož i vývoj a implementaci klíčových funkcí softwaru.
Software supply chain security Hrozby ve fázi zdrojového kódu označují bezpečnostní zranitelnosti, které lze zneužít k zavedení neoprávněných nebo škodlivých změn do zdrojového kódu. To zahrnuje hrozbu neoprávněných změn ze strany neoprávněných i oprávněných osob.
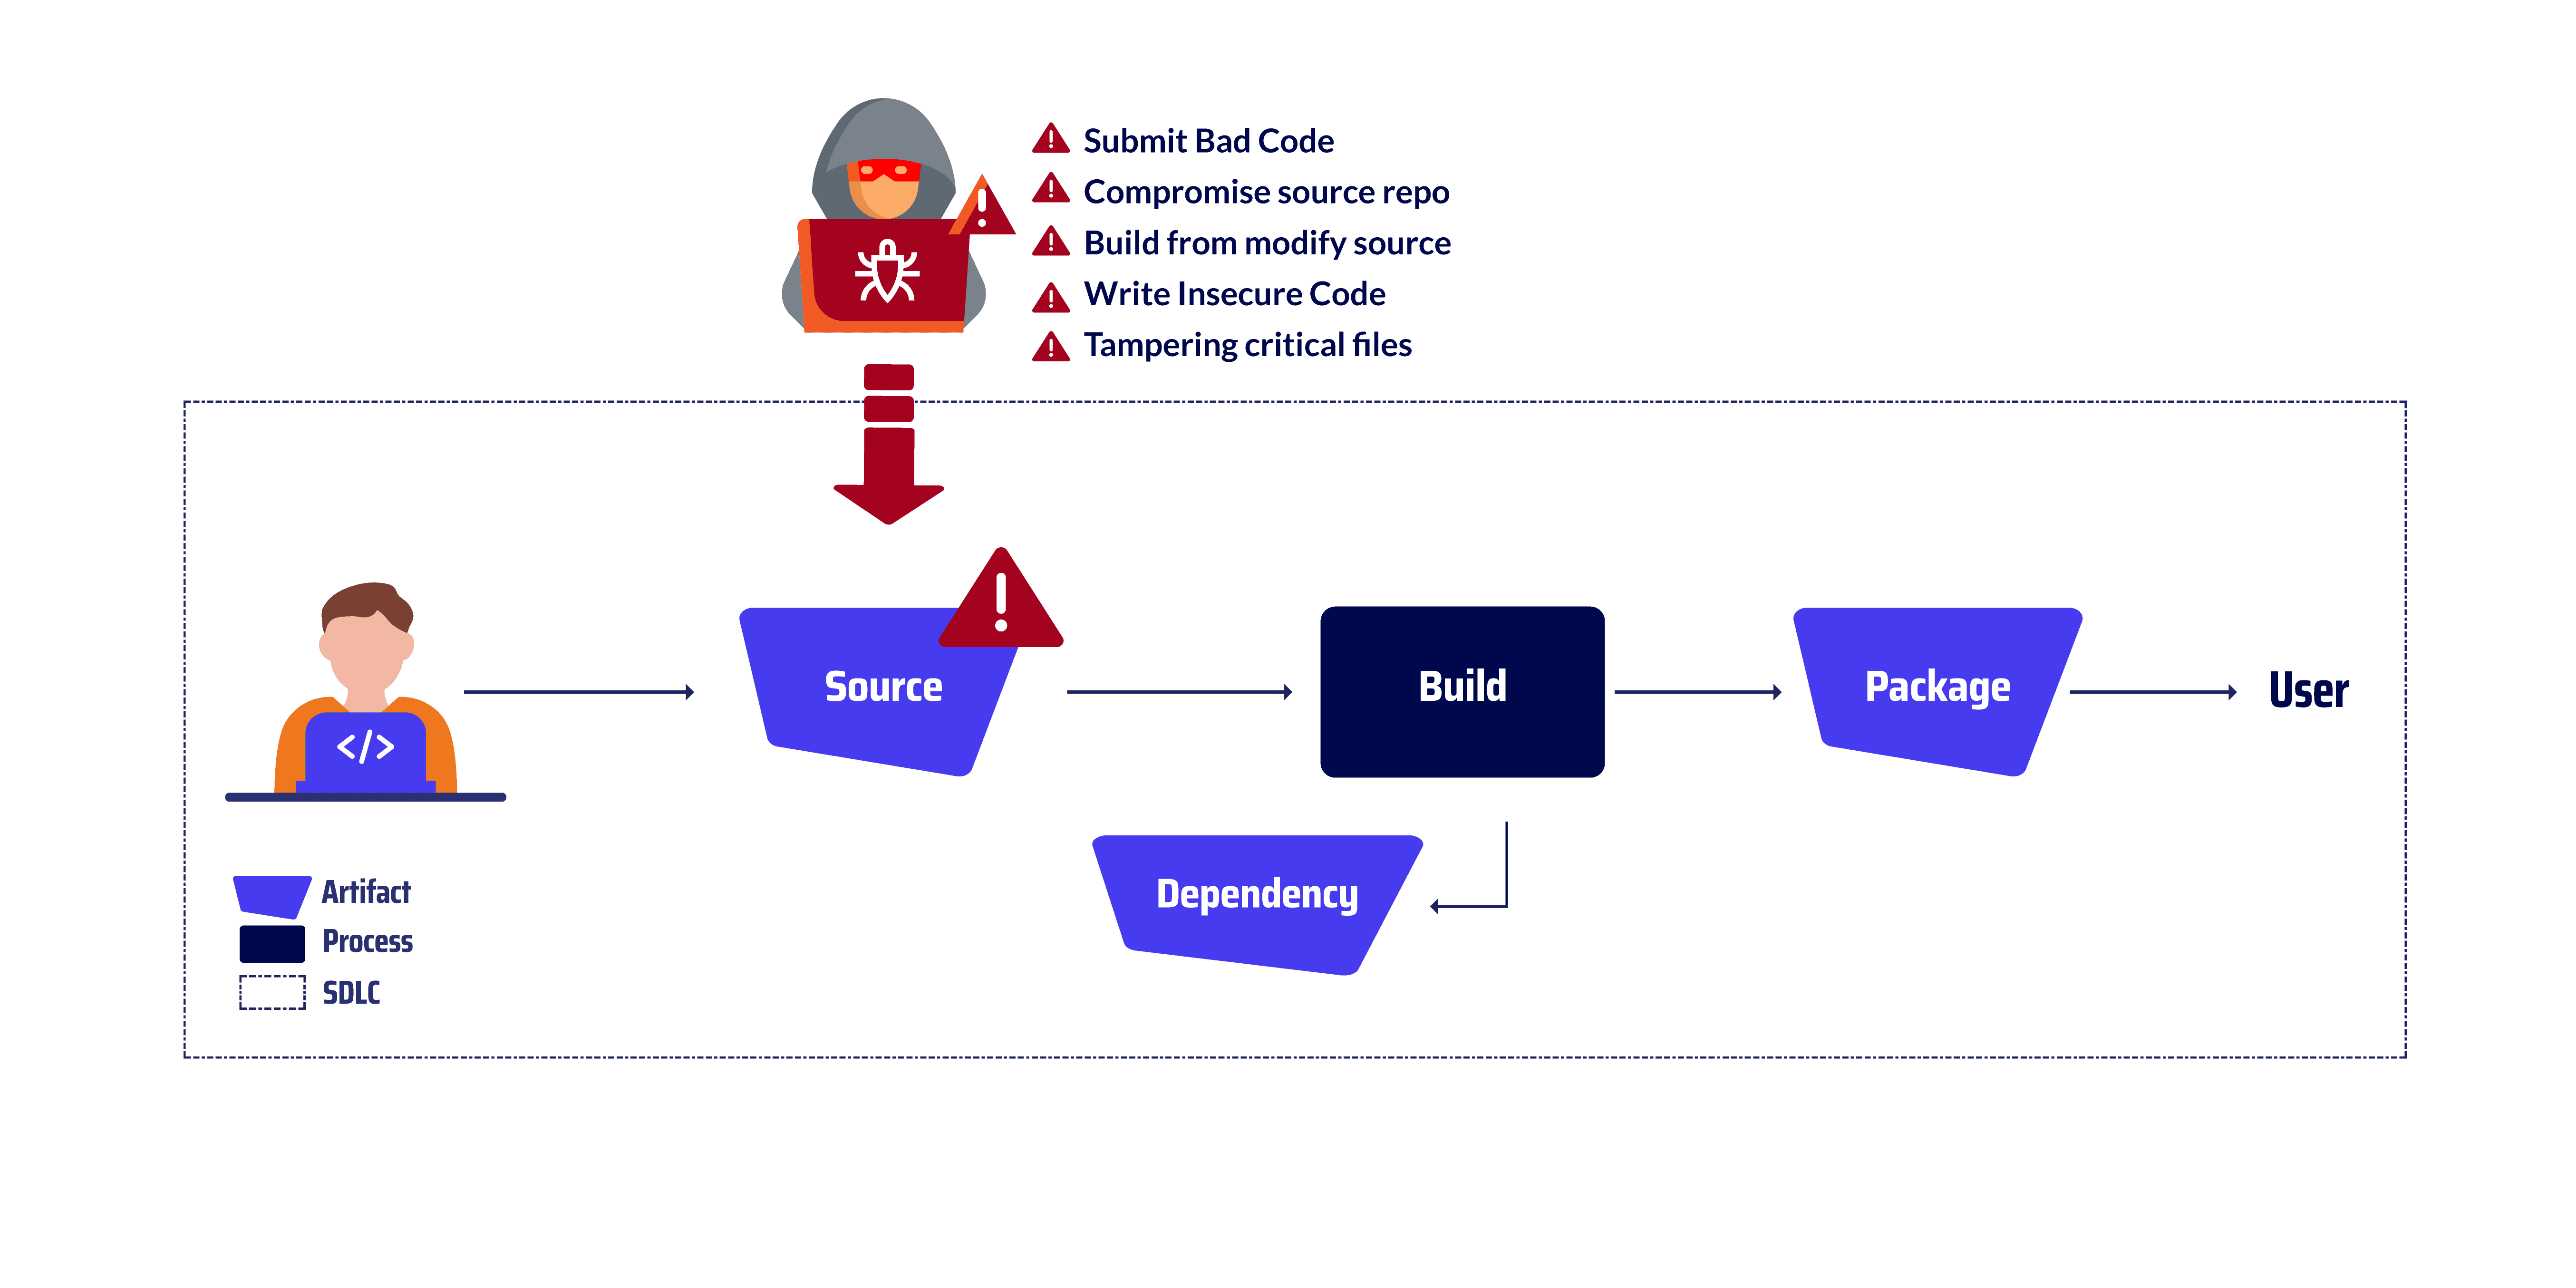
Příklady zdrojových hrozeb
Odeslat chybný kód
Odeslání špatného kódu se týká praxe commitpřesměrování kódu do zdrojového repozitáře, který obsahuje defekty, chyby nebo zranitelnosti. Může se jednat o škodlivý kód úmyslně zavedený za účelem narušení integrity nebo zabezpečení softwaru až po neúmyslný kód, který zavádí chyby nebo zranitelnosti v důsledku špatných kódovacích postupů nebo nedostatečného testování. Příkladem tohoto vektorového útoku byl NPM útok. V roce 2022 se hacker infiltroval do úložiště zdrojového kódu populární open-source softwarové knihovny s názvem npm. Hacker vložil do kódu knihovny škodlivý kód, který mu umožnil získat neoprávněný přístup k systémům organizací, které knihovnu nainstalovaly. Škodlivý kód hackerovi umožnil krást data z postižených systémů, instalovat malware a narušovat provoz. Útok postihl širokou škálu organizací, včetně vládních agentur, podniků a jednotlivců.
Úložiště kompromitovaného zdroje
Útočník získá neoprávněný přístup k úložišti zdrojového kódu (SCM) a zavádí škodlivé změny nebo odstraňuje legitimní kód. Toho lze dosáhnout různými metodami, jako je zneužití zranitelností v SCM, ohrožení přihlašovacích údajů vývojáře s přístupem k repozitáři nebo získání přístupu k podkladové infrastruktuře hostující daný SCMPříkladem tohoto vektorového útoku byl Útok na PHP. Útočník napadl server Git hostovaný na vlastním serveru PHP, což je zabezpečené úložiště pro ukládání a správu zdrojového kódu programovacího jazyka PHP. Útočníkovi se podařilo vložit dva škodlivé kódy. commitdo hlavní kódové základny PHP. Tyto commitpřidal zadní vrátka, která útočníkovi umožňovala získat neoprávněný přístup k instalacím PHP. Tato zadní vrátka útočníkovi umožňovala spustit libovolný kód na jakékoli instalaci PHP, který mohl být použit ke krádeži dat, instalaci malwaru nebo narušení provozu. Útok také způsobil PHP značné škody na reputaci, protože vyvolal obavy o bezpečnost programovacího jazyka.
Sestavení z upraveného zdroje
Útočník získá kopii zdrojového kódu z jiného zdroje než z oficiálního úložiště zdrojového kódu a použije ji k sestavení a nasazení softwaru. Tento upravený zdrojový kód může obsahovat škodlivý kód, zadní vrátka nebo jiné škodlivé změny, které mohou ohrozit integritu, funkčnost nebo zabezpečení softwaru. Příkladem tohoto vektorového útoku byl Webmin Útok. Útočník získal neoprávněný přístup k infrastruktuře sestavení Webminu, která je zodpovědná za kompilaci a balení softwaru Webmin. Útočník upravil infrastrukturu sestavení tak, aby používala zdrojové soubory, které se nenacházely v oficiálním repozitáři zdrojového kódu Webminu.
Pište nezabezpečený kód
Nezabezpečené kódovací praktiky, ať už úmyslné nebo neúmyslné, mohou do softwaru zavést zranitelnosti. Tyto zranitelnosti mohou útočníci zneužít k získání neoprávněného přístupu, úpravě nebo krádeži dat nebo k narušení provozu. Příkladem tohoto vektorového útoku byl Útok Apache StrutsV roce 2003 se hacker infiltroval do úložiště zdrojového kódu knihovny s otevřeným zdrojovým kódem s názvem Apache Struts. Hacker do knihovny zavedl zranitelnost, která mu umožnila získat neoprávněný přístup k systémům organizací, které knihovnu nainstalovaly. Zranitelnost umožňovala hackerovi spustit na postižených systémech libovolný kód, který mohl být použit ke krádeži dat, instalaci malwaru a narušení provozu. Útok postihl širokou škálu organizací, včetně vládních agentur, podniků a jednotlivců.
Manipulace s kritickými soubory
Změna nebo úprava kritických souborů v životním cyklu vývoje softwaru může mít závažné následky, včetně zavedení škodlivého kódu, ohrožení citlivých dat a narušení softwarových operací. Příkladem tohoto útoku s vektorem neoprávněné manipulace byl Útok Mavenů. V roce 2020 hackeři infiltrovali úložiště zdrojového kódu populární open-source softwarové knihovny Maven. Hackeři vložili škodlivý kód do souboru pom.xml knihovny, který se používá ke konfiguraci procesu sestavení. Škodlivý kód umožnil hackerům vložit do procesu sestavení své závislosti, které byly následně zahrnuty do kompilovaného softwaru. Tyto závislosti obsahovaly zadní vrátka, která hackerům umožňovala získat neoprávněný přístup k systémům organizací, které software nainstalovaly.
Vyčištění cesty: Zefektivnění provozu s jasným výhledem
Překročte hranice bezpečnosti a zjistíte, že vizualizace vašeho dodavatelského řetězce nabízí více než jen ochranu – je to jako rozsvícení světla v temné místnosti, které odhalí nejrychlejší a nejefektivnější cesty vašimi operacemi. Poskytuje týmům pohled z ptačí perspektivy na vývojový ekosystém a umožňuje jim identifikovat nadbytečná aktiva a neudržované prvky. Tato přehlednost je obzvláště výhodná u rozsáhlých projektů, kde se prolíná více jednotek a komponent.
Závěrečné poznámky
Pochopením různých typů zdrojové fáze software supply chain security hrozbami a zavedením vhodných bezpečnostních opatření se organizace mohou před těmito ničivými útoky chránit.
- Útoky v rámci dodavatelského řetězce softwaru mohou zavést škodlivý kód do softwaru v jakékoli fázi životního cyklu vývoje, včetně fáze zdrojového kódu.
- Mezi hrozby ve fázi zdrojového kódu patří odesílání špatného kódu, kompromitace repozitářů zdrojového kódu, sestavování z upravených zdrojů, psaní nezabezpečeného kódu a manipulace s kritickými soubory.
- Organizace musí zavést komplexní bezpečnostní opatření v celém životním cyklu vývoje softwaru, aby zmírnily rizika útoků v dodavatelském řetězci.
Chcete být o krok napřed v software supply chain security?
Zůstaňte naladěni na naše nadcházející série blogů, kde se ponoříme do nejčastějších útoků, ke kterým dochází v průběhu celého životního cyklu vývoje softwaru. Od fáze výstavby Od nasazení až po další fáze, vybavíme vás znalostmi a strategiemi, které vaši organizaci ochrání před těmito zákeřnými hrozbami.
Nenechte si ujít! Přihlaste se k odběru našeho blogu ještě dnes a buďte první, kdo se dozví o našich nejnovějších poznatcích software supply chain security.
Společně můžeme vybudovat odolnější a bezpečnější softwarový ekosystém pro všechny.
Podívejte se na naši video ukázku
