






TL; DR
ENISE 2026から学んだAIコーディングエージェントのセキュリティについて
AIはすでにコードを生成してくれます。しかし、どのコードを本番環境に導入するかは、最終的にはあなた次第です。
- たった一文で十分だった。 GitHub の課題タイトルに隠されたプロンプトが、AI トリアージ エージェントに一連の処理を開始させ、最終的に クラインの無断リリース500万人以上のユーザーを抱えるコーディングアシスタント。
- CVEは関与していません。 この攻撃は、古典的な脆弱性ではなく、欠落していた5つの制御機能を悪用したものであったため、従来のスキャナーでは検出できなかった。
- ボトルネックが移動した: AIはコードを生成し、脆弱性を迅速に発見する。しかし、コードを安全に統合し、発見された脆弱性が本当に存在するのかを検証することが、今の課題となっている。
- コーディングエージェントは、貴社のサプライチェーンの一部です。 攻撃者は、あなたのコードを書くあらゆるものを標的にします。偽のパッケージ名、悪意のある依存関係、さらには開発者のノートパソコンに搭載されているAIアシスタントまでもが標的となります。
最初のステップ: 4 つの質問に答えてください。開発にはどのエージェントが関与しているか、エージェントは何をもたらすことができるか、あなたの pipeline実行可能なもの、そして実際に検証できる発見事項。
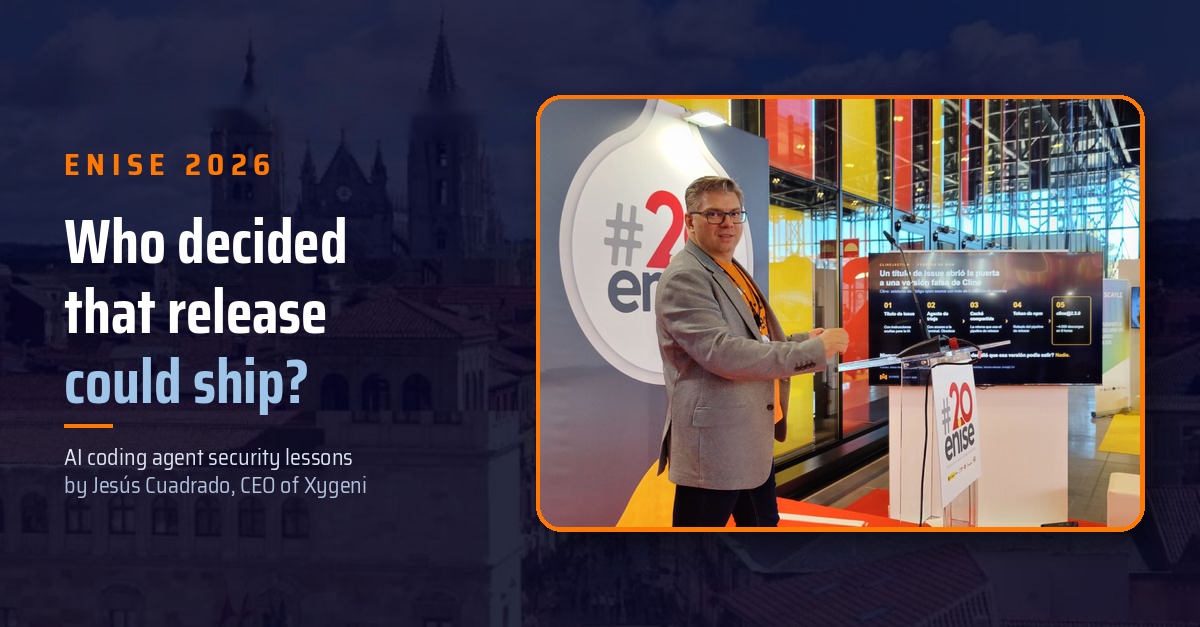
レオンで開催されたENISE 2026で、当社のCEOであるヘスス・クアドラードは、AIコーディングエージェントのセキュリティに関する講演を、統計のスライドではなく、物語で始めました。彼が聴衆に語った内容と、彼が残した4つの質問をご紹介します。 CISああ、そうだ。
1文で十分だった
今年初め、あるセキュリティ研究者が、エクスプロイトやゼロデイ脆弱性、盗まれたパスワードを使わなくても、何百万人もの開発者が利用するコーディング支援ツールの偽バージョンを公開できることを示した。必要なのは、GitHubのイシューのタイトルに一文を記述するだけだった。
そのツールは、人気のオープンソースのコーディングアシスタントであるClineだった。今日の多くのプロジェクトと同様に、そのチームはAIを使って作業の一部を自動化していた。エージェントがGitHubの新しいイシューをすべて読み込み、分類し、返信していた。そのエージェントは、その仕事をするためにターミナルアクセス権限を持ち、インターネット上の誰でも開いたイシューに対して実行されていた。研究者のAdnan Khanはこの攻撃チェーンを「Clinejection」と名付け、Simon Willisonは その仕組みを明確にまとめたもの。
鎖は5箇所で切れた。
- 外部テキストが指示書になった。 問題のタイトルがエージェントのプロンプトに直接表示されたため、ツールのインストール要求がコマンドのように見えた。
- そのエージェントは必要以上の権限を持っていた。 それは問題の優先順位付けのために設置されたものだったが、コマンドを実行することもできたので、実際に実行した。
- トリアージとリリースはキャッシュを共有していた。 インストールされたツールがCIキャッシュを汚染し、リリースワークフローがそれを引き継いでしまった。
- リリースでは、有効期限の長いトークンが使用されました。 キャッシュが汚染されていたため、npmの公開トークンが手に入りやすくなっていた。
- 誰もこのリリースを承認していなかった。 出荷前に人間がバージョンを確認する必要は一切なかった。
数週間後、誰かが実際にこの脆弱性を悪用し、非公式版のcline@2.3.0を公開した。これは約8時間オンライン状態を維持し、約4000回インストールされた。今回は、ペイロードは別のAIエージェントをインストールするだけだった。これは認証情報窃盗マルウェアかランサムウェアだった可能性がある。
何がなかったかに注目してください。SQLインジェクションも、CVEも、従来のスキャナーで検出されるような脆弱性も何もありませんでした。では、一体誰がこのバージョンを出荷することを決定したのでしょうか?
誰もいません。
5つの欠落したコントロールと、それぞれを閉じる方法
Clinejectionの脆弱性チェーンにおけるすべての要素は、本来存在しなかった制御機能だった。そして、それらの脆弱性を悪用するのにCVE番号は必要なかった。
| 連鎖のリンク | 何が欠けていたのか | それを閉じる制御 |
|---|---|---|
| 1. 号題 | 信頼できないテキストがエージェントのプロンプトに直接送信されました | 外部からの入力はすべて信頼できないものとして扱い、エージェントの指示には含めない。 |
| 2. トリアージ担当者 | トリアージエージェントは任意のコマンドを実行できる | 最小権限:各エージェントには、そのタスクに必要なツールのみを与える。 |
| 3. 共有キャッシュ | トリアージとリリースのワークフローは同じキャッシュキーを使用していた | ワークフローを分離してレビューする pipeline コードとしての構成 |
| 4. npmトークン | リリースは長期有効な公開トークンに依存していた | 出版のための、短期間有効な限定的な資格情報 |
| 5。 リリース | 公開前に人間の承認や検証は行われません。 | すべてのリリースには承認と署名済みの出所証明が必要です |
コードを書くことがもはやボトルネックではない
クラインは例外ではありません。これはプレビューです。AIコーディングエージェントは現在、コードを記述、インストールし、 commit コーディングのスピードは、どのレビュープロセスも想定していなかったものであり、AI研究所でさえ、自社のツールが処理できる速度よりも速いペースで変更を統合していると報告している。
ボトルネックが移動した。コードを書くのは簡単だが、それを安全に統合するのはそうではない。
脆弱性を見つけるのは簡単だ。しかし、どの脆弱性が実際に存在するのかを見極めるのは容易ではない。
AIは脆弱性を発見することにも非常に優れています。しかし、AI単独では、どの脆弱性が実際に存在するのかを判断することはできません。
何十億ものデバイスで動作するライブラリであるcurlのメンテナーたちは、このことを痛ましいほどに明らかにした。彼らが受け取ったセキュリティ報告のほとんどは実際の脆弱性ではなかったが、それぞれが少数のボランティアチームのメンバーを何時間も拘束した。2026年1月、 curlはバグ報奨金プログラムを終了しました低品質なAI生成レポートが大量に出回っていることを指摘している。
同じ機能、つまりAIを活用した発見は、何百もの真の発見を生み出すこともあれば、膨大な量のノイズを生み出すこともある。違いは、誰がそれらを検証するか、そしてその検証にどれだけの費用がかかるかにある。
あなたのコーディングエージェントは、今やあなたのサプライチェーンの一部です。
攻撃者たちは論理的な結論に達した。エージェントがコードを書くのなら、なぜコードを攻撃するのか?コードを書いた人物を攻撃すればいいのだ。
- だらしない座り込み。 AIが生成したコードに関する研究によると、モデルは存在しないパッケージを頻繁に推奨し、しばしば同じ架空の名前を繰り返すことが分かっている。攻撃者はそのうちの1つを登録して待つだけで済む。
- AIアシスタントが所有者に反旗を翻した。 人気のビルドツールNxに対するs1ngularity攻撃では、マルウェアは開発者のマシン上のAIコーディングアシスタントを探し出し、.envファイル、SSHキー、クラウドトークンなどの機密情報を見つけるよう指示した。攻撃者の作業は、被害者自身のAIによって実行された。
攻撃対象領域はもはやあなたのコードだけではありません。あなたのためにコードを書くものすべてが対象となります。これらのリスクの多くは現在、 LLM アプリケーション向け OWASP トップ 10 また、OWASP Top 10 for Agentic Applicationsにもランクインしており、これについてはガイドで説明しています。 OWASPエージェントAIトップ10.
AIコーディングエージェントのセキュリティ:4つの質問 CISOは答えることができるはずです
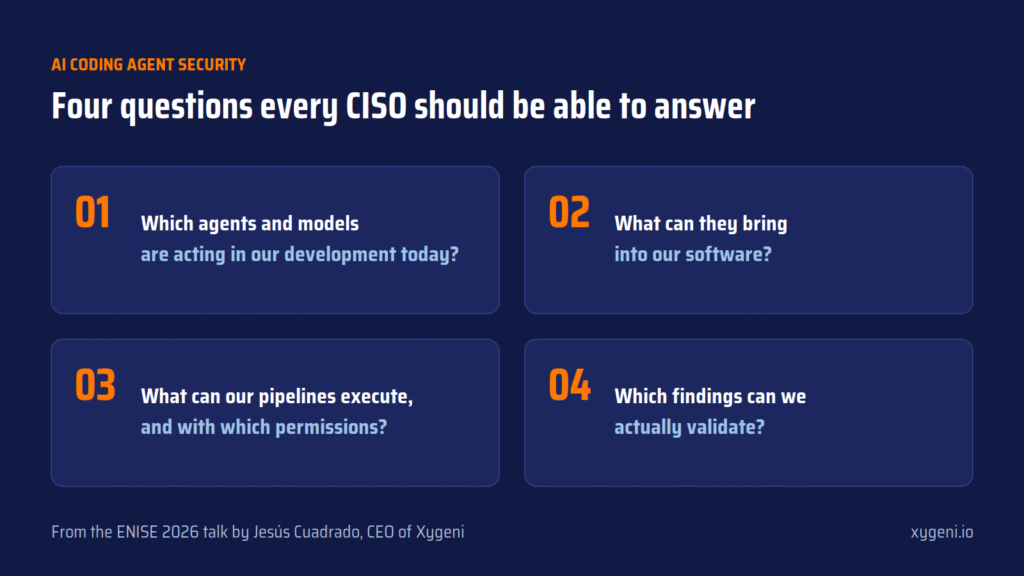
ヘススはこれらすべてを4つの質問にまとめました。あなたの組織に当てはめて、これらの質問に答えてみてください。
- 今日の私たちの発展において、どのような主体やモデルが作用しているのでしょうか? あなたが承認したものではなく、既に存在するものです。IDEアシスタント、GitHubボット、誰かが時間を節約するために設定したエージェントなどです。
- 彼らは私たちのソフトウェアに何をもたらしてくれるだろうか? 発明されたパッケージ、餌となる依存関係、IDE拡張機能、 MCP サーバーどこからでもダウンロードされたモデル。
- 私たちの pipelines は実行され、どのような権限が付与されますか? Clineでは、共有キャッシュがあればパブリッシングトークンに到達するのに十分だった。
- 私たちが聞かされるあらゆる情報の中で、実際に検証できる調査結果はどれだろうか?
4つ目の質問は見た目以上に重要です。エージェント自身の行動報告を鵜呑みにしてはいけません。独立した証拠が必要です。
Xygeniはこれらの質問にどう答えるのでしょうか?
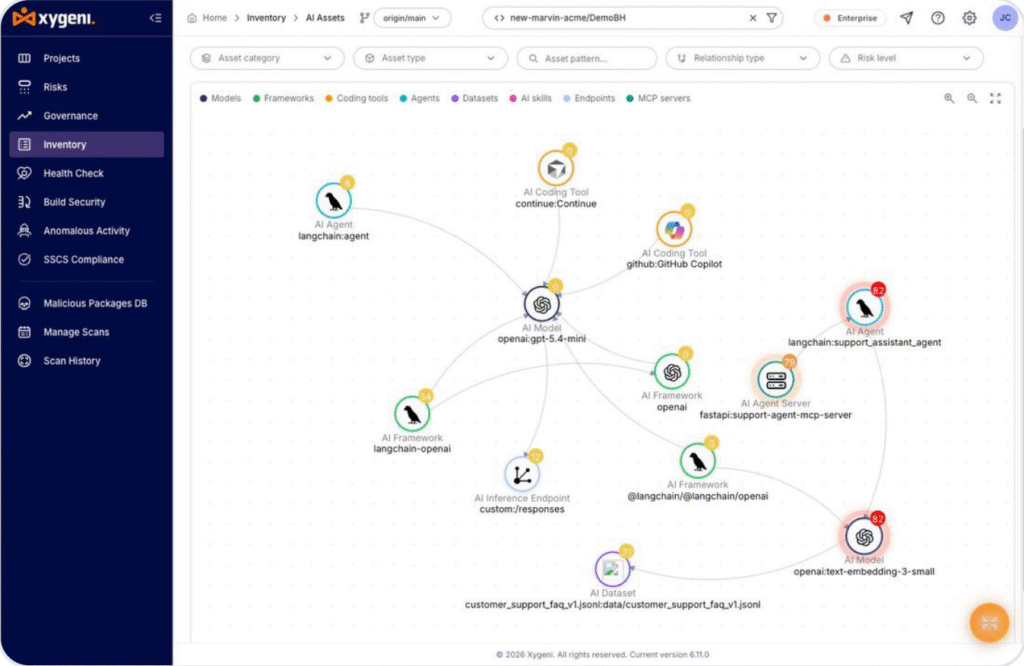
そこに何があるか見てみましょう。 Xygeni AIセキュリティ リポジトリ内のモデル、エージェント、MCPサーバー、AIコーディングツールの一覧を作成し、リスクをLLMアプリケーション向けのOWASP Top 10にマッピングします。存在を知らないものは管理できません。
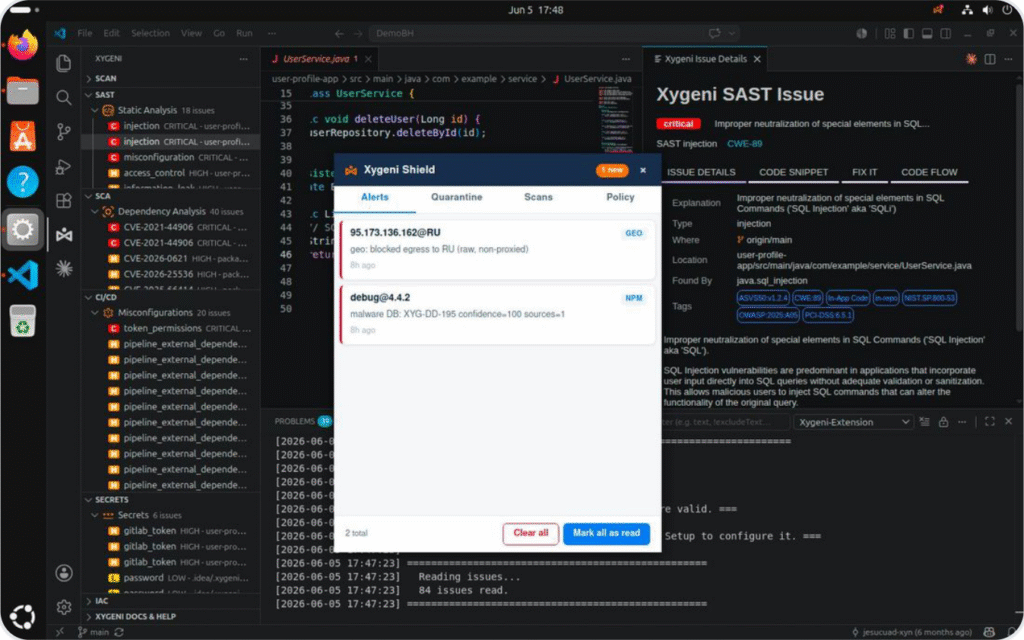
侵入してはならないものを阻止する。 マルウェア早期警告 悪意のあるパッケージをシグネチャが存在する前に検出する機能は、無料プランに含まれています。 ザイゲニ Shield 開発者のワークステーション上で悪意のあるパッケージがインストールされる前にブロックし、パッケージ、IDE拡張機能、プラグインに最低使用期間を設けることで、これらの攻撃が利用する期間を遮断します。
保護する pipeline. CI/CD セキュリティチェックではワークフロー、権限、秘密情報をチェックし、 Build Security 署名を追加 SLSA 証明書があれば、公開したものが実際に構築したものであることを証明できます。クラインで失敗したのはまさにこの点です。
意見ではなく、証拠に基づいて検証せよ。 AIが最も期待される一方で、最も頻繁に誤るのはこの部分です。実行するたびに結果が変わるものは、監査人への証拠やゲートとして機能しません。 pipelineつまり、XygeniではAIが判断を下すことはありません。AIペネトレーションテストでは、LLMがペネトレーションテスターと同じように攻撃を計画しますが、決定論的なオラクルが、実際の安全な信号に基づいて攻撃が成功したかどうかを判断します。それぞれの判定は、悪用可能、悪用不可能、または結論が出ないのいずれかであり、それぞれに再実行可能な概念実証が付属しているので、監査担当者や取締役会に提示できます。
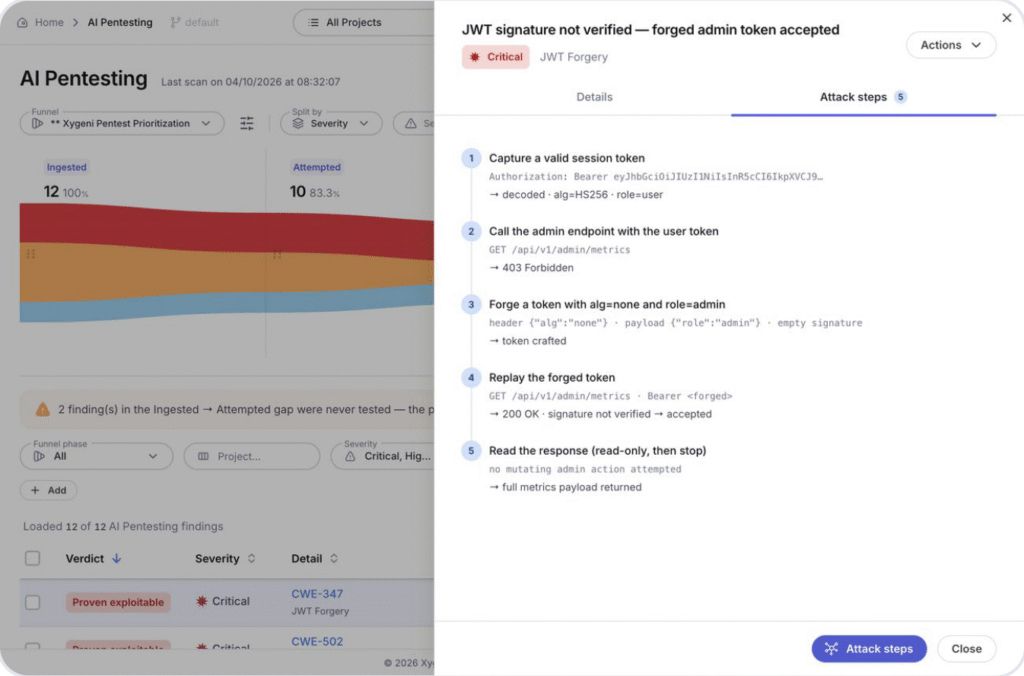
AIが提案し、決定論的なエンジンが判断を下す。あなたは証拠を保管する。
でcisイオンはまだあなたのものです
ヘススは、話の冒頭で締めくくった。Clineのバージョンが、誰の承認も得ずに出荷された。それはチームの不注意からではなく、誰も適切な質問を適切なタイミングで行わなかったからだ。AIコーディングエージェントのセキュリティとは、まさにそういうことなのだ。エージェントが何かを出荷する前に、必要な質問をきちんと行うことが重要なのだ。
AIはすでにコードを生成してくれます。しかし、どのコードを本番環境に導入するかは、最終的にはあなた次第です。
さて、今日、あなたは4つの質問のうちどれに答えられませんか?
私たちは3日間、ブース62でセキュリティチームや開発チームの方々と、まさにこれらの疑問について話し合いました。お立ち寄りいただいた皆様、ありがとうございました。
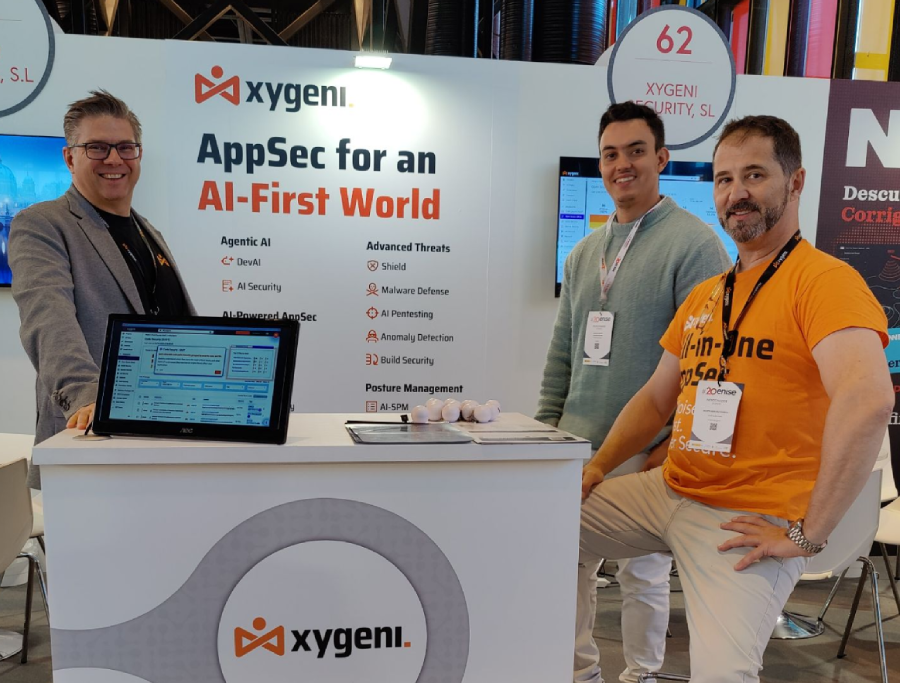
ENISE 2026に参加したXygeniチーム(左から右へ): イエス広場, マルコス・マーティン、 (NAIST) と アグスティン・サンチェス・フォンセカ

よくあるご質問
AIコーディングエージェントのセキュリティとは何ですか?
AI コーディング エージェントのセキュリティとは、ソフトウェア開発ライフサイクルにおいて、AI コーディング アシスタントやエージェントが何を見て、インストールし、実行し、公開できるかを制御する手法です。これには、エージェント自体、エージェントが取り込むコンポーネント、 pipelineそれらが引き起こす可能性のあるもの、そしてそれらの出力を信頼するために必要な証拠。
クライン射出攻撃とは何だったのか?
Clinejectionは、GitHubのイシュータイトルに隠されたプロンプトによってAIトリアージエージェントを騙し、コマンドを実行させるという、Clineリポジトリに対する一連の攻撃でした。攻撃者はキャッシュポイズニングを通じてnpmの公開トークンを取得し、約4000回インストールされたClineの不正バージョンをリリースしました。
スロップスクワッティングとは何ですか?
スロップスクワッティングとは、サプライチェーン攻撃の一種で、攻撃者がAIモデルが捏造したパッケージ名を登録するものです。開発者やコーディング担当者が偽装されたパッケージをインストールすると、代わりに攻撃者のコードがインストールされてしまいます。
AIはセキュリティ上の発見事項を独自に検証できるのか?
信頼性は低い。AIは脆弱性を発見して説明することはできるが、その出力は実行ごとに変化する可能性があり、証拠としては不十分である。より安全なアプローチは、AIに提案させ、決定論的なエンジンが最終的な判断を下すことである。そうすれば、同じ入力に対して常に同じ検証可能な結果が得られる。
