






2024で一人で、 AIは256億行以上のコードを記述したよく考えてみてください。 Statista調べ, 全sの41%ソフトウェアコードは今やAIが生成したコードだその数は増える一方であり、リスクも同様に高まっている。
AIコードは高速だ。時として速すぎるほどだ。 私たちは今、 露出が10倍に急増 API エンドポイント 基本的な認証と入力検証が欠けている。そしてここが重要な点だ。悪いAIコードは単なる一時的なバグではない。オープンソースのリポジトリに取り込まれると、 将来のAIモデルのためのトレーニングデータそれによって、それらの脆弱性がさらに広がる。
では、私たちは何ができるでしょうか?私たちはすべての行を確実に—人間か機械かスキャンされ、保護されています。
そこでAIが SAST 入って来るLLM、Copilot、および自動コーディングの時代で働く開発者向けに構築された静的アプリケーションセキュリティテスト。
AIコードとサイバーセキュリティについてもっと深く学びたいですか?
AIが生成するコードは氷山の一角に過ぎません。脅威検出から自動修復まで、現代のセキュリティ対策におけるAIの全体的な影響を理解したい方は、ぜひ当社の詳細ガイドをご覧ください。
AIが生成したコードの問題点とは?
AIが生成したコードは見た目は良さそうだ。コンパイルも実行もできる。コメントまで付いている。しかし、内部的には、しばしば以下のような処理がスキップされている。
- 認証 アクセス制御
- 入力の検証とサニタイズ
- 機密情報の取り扱い (例:ハードコードされたトークン)
- エラー処理とエッジケースロジック
- ライブラリとAPIの安全な使用
それはAIが悪意を持っているからではなく、単に脅威モデルを理解していないだけなのです。しかも、AIはこれまで以上に広く利用されており、多くの場合、何の検証も行われていません。
AIコードにおける脆弱性の実例
例えば、CopilotがExpress.jsアプリで以下のようなコードを生成するとします。
					app.post('/submit', (req, res) => {
  db.insert(req.body)
  res.send('OK')
})
一見問題なさそうに見えるが、 そこ 入力検証やサニタイズなし。本番環境では、 それは XSS or インジェクション脆弱性.
AIとは SAST?
AI SAST AI自体を保護することではなく、 AIコード —生成され、コピーされ、貼り付けられ、 commitアプリに組み込まれました。
従来の SASTソースコードを実行する前にスキャンし、脆弱性を検出して修正案を提示します。しかし、これは最新のAI支援ワークフローを念頭に置いて構築されています。
一部のプラットフォームでは、パターン認識の精度向上や誤検出の削減のために、AIや機械学習の実験も行われています。しかし、ここでは、私たちの焦点はシンプルです。 静的解析を用いて、AIツールによって生成されたコードのセキュリティを確保する。
これは現実を直視するためのものだと考えてください。「コンパイルできる」ことと「安全である」ことは同じではありません。
AIの仕組み SAST ワークフロー内のAIコードを保護します
Xygeni Code Security 最新の開発環境向けに特別に設計されており、高速で自動化され、ツールチェーン全体で連携しています。
あなたが得る:
- ネイティブ SAST スキャナー コードベースのリアルタイム静的解析
- へのサポート 悪意のあるコードの検出 ソースコード内
- シームレス サードパーティ製スキャナーとの連携―だから、縛られたり、切り替えを強制されたりすることはありません。
すでにSonarQube、Snyk、Checkmarx、またはVeracodeを使用していますか?問題ありません。Xygeniは調査結果をインポートし、すべてを1つのクリーンな場所に一元管理できます。 dashboard. つまり、可視性の向上、よりスマートな優先順位付け、重複作業の排除が可能になるということです。特に、予測不可能なリスクに対処する際には、 AIコード.
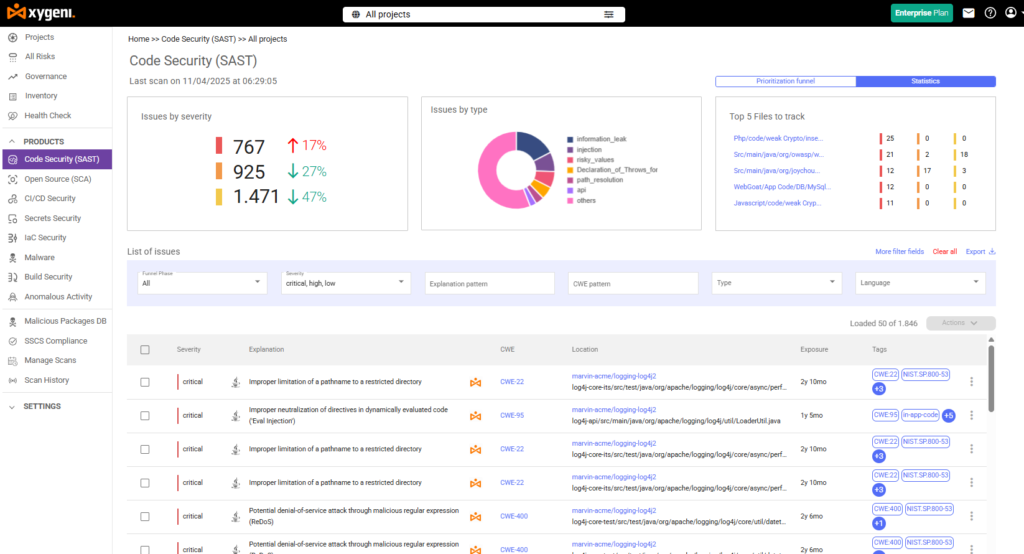
Xygeniコンソール内部
へヘッド Code Security → リスク(SAST) そして次のように表示されます。
- Xygeniおよびサードパーティのすべてのコードの脆弱性
- ラインレベルの問題の詳細と是正措置に関するアドバイス
- 重要度、ツール、ワークフロー手順でフィルタリング
- 悪意のあるコードの証拠
- カスタムルールをサポートしているので、コードベースに合わせて調整できます。
ボトムライン: それは単に「何かがおかしい」と伝えるだけではありません。何が、どこで、なぜおかしいのか、そしてどうすれば解決できるのかを示してくれます。
使用上のヒント SAST AIを多用するプロジェクトにおいて
AIを最大限に活用する方法をご紹介します。 SAST 作業の流れを妨げることなく:
- ビルドを失敗させるように設定してください。 重大な問題が発見された場合。
PRに対してスキャンを実行する毎晩のビルドや週次ビルドだけではなく。 - 組み合わせる SAST 秘密のスキャンと IaC 検出 フルスタック対応のため。
- デフォルトのAIスニペットを確認する特に認証、ファイル入出力、データベースアクセスに関するもの。
- 何も無視しない—たとえ軽微な問題であっても、アプリの進化の仕方によっては急速に深刻化する可能性がある。
まとめ: SAST セクシーではないが、効果はある
いいですか、誰もが迅速な出荷を望んでいます。しかし、セキュリティ対策を怠った迅速な出荷は、情報漏洩につながるのです。 AI SAST はあなたの道です 失敗せずにスピードアップ.
被害妄想の問題ではない。現実的な問題だ。
ツールを活用しましょう。スキャンを自動化しましょう。 AIコードをサードパーティコードとして扱う安全性が証明されるまでは信用しない。
AIが生成したコードに隠された秘密を知りたいですか?
14日間の無料トライアルを始める クレジットカード不要。騒音もなし。必要なのは、シンプルで安全なコードだけ。

