






AIセキュリティ (とも呼ばれます AIサイバーセキュリティ)とは、ソフトウェア開発で使用されるAIツールと、それらが生成するコードおよびインフラストラクチャの両方を保護する実践を指します。AIがソフトウェア開発のあらゆる段階に組み込まれるにつれて、 SDLCコード生成からデプロイメントに至るまで、新たな種類のリスクをもたらします。 モデル、エージェント、MCPサーバー、およびAIコーディングアシスタント それ自体が悪用可能であったり、設定ミスがあったり、兵器化されたりする可能性がある。
それらを確保するには 視認性, リスクスコアリング, 執行 エージェント開発ライフサイクル全体にわたって、チームが書くコードだけでなく、それを書くAI、それが接続するツール、そして pipeline通り抜けていく。
OWASP Global AppSec EU 2026は、6月22日から26日までオーストリアのウィーンで開催されます。AIネイティブ開発への移行に取り組むセキュリティチームにとって、これは年間で最も重要なイベントです。Xygeniは、G-08ブースに終日出展し、ライブデモ、製品スペシャリストによる説明、そしてXygeni AI Inventoryの初の一般公開デモンストレーションを行います。
AIセキュリティが2026年の決定的な課題となる理由
AIはもはや開発チームの生産性向上ツールにとどまらず、攻撃対象領域の一部となっている。わずか1年足らずで、ソフトウェアサプライチェーンは新たな脅威に飲み込まれた。自己増殖型のnpmワームは開発者を配信メカニズムに変え、国家主導の攻撃者は週に1億回ダウンロードされるパッケージの中にマルウェアを隠蔽した。LLMは自律型エージェントにマルウェアを仕込むために悪用された。これらは例外的なケースではなく、新たな基準となるものだ。
数字は変化を反映している。認証情報の盗難が急増した。 160中2025%Recorded Futureの報道によると 2025年第4四半期に盗まれた認証情報は、2025年第1四半期に比べて90%増加する。 単独では、AI は攻撃を加速させ、攻撃対象領域を拡大させています。単一の MCP ブリッジの脆弱性 (CVE-2025-6514)は摘発されるまでに437,000回ダウンロードされた。今日、 公開されているMCPサーバーの5.5% ツール汚染の脆弱性を抱えているものがあり、43%がコマンドインジェクションの脆弱性を抱えている。
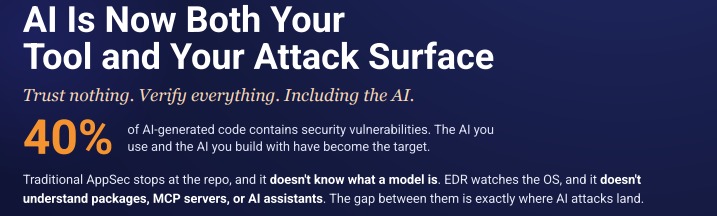
根本的な問題は、アーキテクチャ上のギャップにある。従来のアプリケーションセキュリティはリポジトリで止まり、モデルとは何かを知らない。EDRはオペレーティングシステムを監視するだけで、パッケージ、MCPサーバー、AIアシスタントを理解しない。
そのギャップを埋めるには、これまでとは異なるプラットフォームが必要だ。
Xygeni AI Securityの機能とは
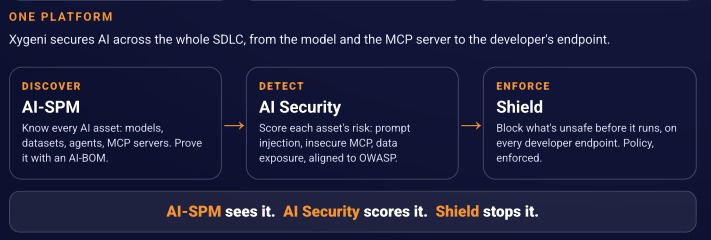
Xygeni AI Securityは、たった一つの原則に基づいて構築されています。 何も信じず、AIも含めて全てを検証せよ. エージェント全体にわたって、使用するAIと開発するAIの両方を保護します。 SDLCこのアーキテクチャは、発見、検出、および強制の3つのレイヤーで構成されています。
発見 - AI-SPM:あらゆるAIアセットを知る
見えないものは保護できません。Xygeni AI-SPM は、組織内のすべてのモデル、データセット、エージェント、MCP サーバー、および AI コーディング ツールのリアルタイムのインベントリをチームに提供します。それらの間の関係をマッピングし、それらを結びつけるリスクを明らかにし、監査対応の AI-BOM (AI 部品表) をエクスポートします。これは、 SBOM.
『Brooklyn Galaxy』のために、倪氏はブルックリン美術館のコレクションからXNUMX点の名品を選び、そのイメージを極めて詳細に描き込みました。これらの作品は、彼の作品とともに中国ギャラリーに展示されています。彼はXNUMX年にこの作品の制作を開始しましたが、最初の硬貨には、当館が所蔵する CISこれは、EU AI法、NIST AI RMF、およびISO/IEC 42001に準拠した、あらゆるAI監査のための信頼できる情報源です。
検出– AIリスクスコアリング:数千件の発見事項から、本当に重要な少数の発見事項へ
Xygeni AI Securityは、決定論的分析とLLMベースの意味理解を組み合わせることで、従来の SAST (NAIST) と SCA 検出漏れ。プロンプトの注入とシステムプロンプトの漏洩、安全でない MCP 構成、AI ファイル内の機密情報の開示、ベクターと埋め込みの脆弱性、ドキュメントとルール ファイル内の悪意のある命令、スロップスクワッティング AI 依存関係、ハードコードされた LLM 認証情報、および構成制限を超えて動作するエージェントを検出します。
重要な点は、OWASPの生の深刻度スコアではなく、実際のAI攻撃経路に基づいて優先順位付けを行うことです。ほとんどのAIセキュリティツールは、何千もの検出結果をチームに提示し、それを可視性と呼んでいます。Xygeniは、すべての検出結果から到達可能性、悪用可能性、ビジネスへの影響に基づいてフィルタリングするため、チームはバックログではなく、今日実際に修正する必要があるものの短く正確なリストを受け取ることができます。
そのAIは、既存の調査結果にも適用されます。 SAST, SCAスキャナーツールなども含め、チームは既存のスタックを置き換えるのではなく、拡張する。
強制する – Shield開発者エンドポイントにおけるゼロトラスト
開発者のマシンは、npm install が実行された瞬間に悪意のあるパッケージが最初に実行される場所であり、ビルドに到達するずっと前のことです。 pipeline. Xygeni Shield 依存関係ファイアウォールをエンドポイントに導入します。
パッケージが取得されるたびに評価し、インストール後スクリプトが実行される前に安全でない、または悪意のあるインストールをブロックします。 MEW(マルウェア早期警告), Shield 署名が存在する前に機能するAI判定を用いて悪意のあるパッケージを検出します。また、MCP許可リストを適用し、信頼できないAIスキルやルールファイルをブロックし、不正なAIモデルやエージェントの実行を防止します。さらに、重大なアラートが発生した際に侵害されたエンドポイントを自動的に隔離し、組織全体にインシデントが拡散する前に封じ込めることができます。
今週のブースG-08の見どころ
- ウィーン初公開:Xygeni AI Inventoryのライブデモ。 組織が使用しているすべてのモデル、エージェント、MCPサーバー、AIコーディングツールなど、AI攻撃対象領域をリアルタイムでマッピングし、リスクスコアと関係グラフを表示します。
- ライブ依存性ファイアウォールのデモ。 UCCA現代美術センターがアップロードしたYouTubeで展覧会を見る Shield 悪意のあるパッケージをエンドポイントで評価し、インストールされる前、つまり署名が存在する前にブロックする。
- プラットフォーム全体の操作手順。 XygeniがAIネイティブなシステム全体で脆弱性、マルウェア、機密情報、サプライチェーンリスクをどのように検出、優先順位付け、修復するかをご覧ください。 SDLCIDEから本番環境まで。
- チームと話し合ってください。 XygeniのAppSecおよびDevSecOpsスペシャリストは、AI生成に関する会話のために、今週いっぱいブースにいます。 code security, CI/CD 保護、MCPガバナンス、ソフトウェアサプライチェーンリスク、および最新のアプリケーションセキュリティアーキテクチャ。 アレクサンダー, アグス, マルコス, イエス お会いできるのを楽しみにしています!
エージェント時代のAIサイバーセキュリティ:ウィーンで問うべき重要な質問
OWASP Global AppSec EU 2026は、AIサイバーセキュリティにとって転換点を迎えています。OWASP Top 10 for LLM Applications、OWASP Top 10 for Agentic Apps (2026)、OWASP MCP Top 10はすべて現在有効なフレームワークですが、ほとんどの組織はまだこれらのいずれに対しても自社の脆弱性をマッピングしていません。
セキュリティ責任者が今週自問すべき質問:
- あなたのAIはどこにありますか SDLC? ほとんどの組織は自信を持ってこれに答えることができません。シャドウMCPサーバー、未承認モデル、追跡されていないAIエージェントは新しいシャドウITであり、すでにあなたの組織内で稼働しています。 pipelines.
- AIが生成したコードに脆弱性が含まれている場合、何が起こるのでしょうか? AIが生成したコードの40%にはセキュリティ上の脆弱性が含まれている。 SAST AI生成パターンとIDEレベルを理解する guardrailsそのため、そうした脆弱性はこれまで以上に速いスピードで本番環境に影響を及ぼす。
- お使いのアプリケーションセキュリティスタックはMCPに対応していますか? MCPサーバーは、ツール汚染攻撃やコマンドインジェクション攻撃の主要な攻撃経路となっています。セキュリティツールにMCPインベントリおよび強制レイヤーがない場合、攻撃者が既に悪用している盲点が存在することになります。
- 本日、監査担当者向けにAI-BOMを作成していただけますか? 規制当局と enterprise 顧客はそれを求めるようになってきている。それに「はい」と答えられる組織は、コンプライアンスと信頼性の面で大きな優位性を得るだろう。
OWASP Global AppSec EU 2026でXygeniをご覧ください
ブースG-08 · 6月22日~26日 · オーストリア、ウィーン
ライブデモをご覧になりたい方、チームメンバーとお話したい方、限定グッズを手に入れたい方、あるいはセッションの合間にちょっと休憩したい方は、ぜひお立ち寄りください。専門家との面談時間を確保したい場合は、事前にブース内デモの予約をしてください。 ザイゲニ.
Xygeniは、AIインベントリやリスクスコアリングから開発者エンドポイントでのポリシー適用まで、ソフトウェアサプライチェーン全体にわたってAIセキュリティを検出、優先順位付け、そして強制するプラットフォームです。単一のプラットフォーム。単一のリスクモデル。単一のコントロールプレーン。
AI-SPMがそれを認識し、AI Securityがそれを評価します。 Shield それを止める。

よくある質問
ソフトウェア開発におけるAIセキュリティとは何ですか?
ソフトウェア開発におけるAIセキュリティとは、チームが使用するAIツール(モデル、エージェント、MCPサーバー、AIコーディングアシスタントなど)と、それらのツールが生成するコードの両方を保護することを意味します。これには、AIアセットの検出、OWASPフレームワークに基づくリスク評価、開発者エンドポイントにおけるポリシーの適用などが含まれます。
AI-BOMとは何ですか?
AI部品表(AI-BOM)は、組織内のすべてのAI資産の機械可読な目録です。 SDLC (モデル、データセット、エージェント、MCPサーバー、AIコーディングツール)とその関係、リスクスコア、規制マッピング。これは急速にAI時代の同等物になりつつあります。 SBOM.
MCPセキュリティとは何ですか?
MCP (モデルコンテキストプロトコル) セキュリティとは、AIアシスタントと外部ツール、API、データソース間の接続を保護する取り組みを指します。2025年から2026年にかけて、MCPサーバーが主要な攻撃経路として浮上し、公開されているMCPサーバーのかなりの割合で、ツールポイズニングやコマンドインジェクションの脆弱性が確認されています。
Xygeni AI Securityとは何ですか?
Xygeni AI Security は、ソフトウェアサプライチェーン全体で AI セキュリティを検出、評価、および強制するプラットフォームです。インベントリと AI-BOM 生成のための AI-SPM (AI セキュリティ態勢管理)、OWASP LLM および MCP Top 10 フレームワークに準拠した AI リスクスコアリング、 Shield 開発者エンドポイントにおけるゼロトラストポリシーの適用のため。
スロップスクワッティングとは何ですか?
スロップスクワッティングとは、 悪意のあるアクター AIコーディングアシスタントが誤認したり提案したりする可能性のあるパッケージ名を登録し、検証せずにAIが推奨する依存関係をインストールする開発者をターゲットにする。
