






目次
脆弱性管理は、アプリケーションセキュリティを確保するための基盤として長らく重要視されてきました。従来、組織はデジタル資産を保護するために、脆弱性の特定とパッチ適用に重点を置いてきました。しかし、デジタル環境が進化するにつれて、そこに潜む脅威も変化しています。
Application Security Posture Management (ASPMは、ソフトウェアの開発、展開、運用全体にわたるセキュリティシグナルを分析する革新的なアプローチです。その主な目的は、可視性を高め、脅威を効果的に管理し、制御を強化することで、組織がリスクをより適切に管理できるようにすることです。
アプリケーションがますます複雑化し、セキュリティツールと責任がさまざまなグループに分散するにつれて、 ASPM アプリケーションセキュリティに関する統合的な視点を提供するソリューションとして登場しました。
の進化 ASPM脆弱性だけではない
デジタル変革の初期段階では、機能性と迅速な展開が最優先事項でした。企業がデジタル化を急ぐにつれ、セキュリティはしばしば後回しにされました。脆弱性管理、つまりソフトウェアの欠陥を特定して修正するプロセスが、主な防御メカニズムでした。しかし、サイバー脅威が高度化するにつれ、脆弱性を修正するだけでは、沈みゆく船の穴を塞ぐようなものだと明らかになりました。より包括的なアプローチの必要性が明白になりました。この認識が、 Application Security Posture Management (ASPM).
脆弱性管理はソフトウェアの欠陥を特定して修正することに重点を置いているが、 ASPM より幅広いセキュリティ面を網羅している。
構成管理:知られざるヒーロー
アプリケーションセキュリティにおいて最も見落とされがちな側面の一つが構成管理です。完全に安全なアプリケーションでも、単純な設定ミスによって脆弱になる可能性があります。例えば、 2017年、設定ミスのあるAmazon Web Services(AWS)S3バケットにより、1億9800万人以上のアメリカ人有権者の個人データが流出した。この事件は、アプリケーションとその関連インフラストラクチャを安全に構成することの重要性を改めて浮き彫りにした。
ASPM これらのツールは構成管理プロセスを自動化し、アプリケーション、ツール、インフラストラクチャを継続的に監視して設定ミスを検出し、潜在的なリスクを管理者に警告します。企業は、あらゆる構成をベストプラクティスに従って管理することで、攻撃対象領域を大幅に縮小できます。
コンプライアンスチェック:規制の迷路を攻略する
デジタル時代は、ユーザーデータの保護を目的とした数々の規制をもたらしました。一般データ保護規則(GDPR)からGDPR)ヨーロッパではカリフォルニア州消費者プライバシー法(CCPA米国では、企業は自社のアプリケーションが多くの規制に準拠していることを確認しなければなりません。
ASPM コンプライアンスを確保する上で極めて重要な役割を果たします。 ASPM ツールは アプリケーションを継続的に監視するコンプライアンスモジュール規制を遵守することを確実にする standardそれは、潜在的な違反行為から会社を守るだけでなく、高額な規制罰金からも会社を守ることにもなった。
脅威インテリジェンスの統合:常に一歩先を行くために
サイバーセキュリティという猫とネズミのゲームでは、敵の一歩先を行くことが極めて重要です。従来の脆弱性管理は受動的で、脅威が発生したときに対処します。対照的に、 ASPM脅威インテリジェンスとの統合により、企業は先手を打つことができる。
ASPM これらのツールは、脅威インテリジェンスプラットフォームと連携することで、新たな脅威に関するリアルタイムの情報を提供します。これにより、企業は脅威への対応だけでなく、脅威の予測も可能になります。
セキュリティポリシーの適用:統一的な防御策
セキュリティ ポリシーがアプリケーション全体で一律に適用されるようにすることは、特に大規模な企業にとって、非常に大きな課題です。 enterprise広範なアプリケーション環境を持つ。 ASPM この課題を簡素化します。ポリシーマネージャーがいれば、 ASPM これらのツールは、認証プロトコルやデータアクセス権限に関連するセキュリティポリシーが、一貫して適用されることを保証します。
統合することにより ASPM ソフトウェア開発ライフサイクルへ(SDLC) 組織は、すべての SDLC 資産は様々な形で存在する。
- 一元的な可視性: ASPM ツールは 集中型の dashboard すべてのアプリケーションのセキュリティ体制を包括的に把握できる SDLCこれにより、セキュリティチームは脆弱性、設定ミス、およびコンプライアンス違反の問題を迅速に特定できます。
- 開発ツールとの統合: ASPM 解決策は 人気の開発ツールやプラットフォームと統合されています。セキュリティチェックが通常の開発および展開プロセスの一部となるようにする。
- 修復:いくつかの ASPM ソリューションは修復サポートを提供します。脆弱性や設定ミスが検出された場合、ツールは詳細な修復手順を提示したり、問題を自動的に修正したりすることができます。
- 一貫した報告: ASPM ツールは、アプリケーションのセキュリティ状況に関する一貫性のある詳細なレポートを生成します。これにより、関係者は 組織のアプリケーションセキュリティの状態を理解する 開発者から経営幹部まで。
Why ASPM 今日のデジタル環境において極めて重要である
今日のデジタル時代において、企業は急速なデジタル変革を遂げています。eコマースプラットフォームからモバイルバンキングまで、アプリケーションは現代のビジネスの基盤となっています。 enterprises.
企業が成長を促進するためにアプリケーションにますます依存するようになるにつれて、これらのアプリケーションのセキュリティが最重要になり、 ASPM それは、彼らを安全で豊かな未来へと導く羅針盤となるだろう。
ビジネスケース ASPM
ビジネスケースの分析 ASPM ブランドの評判、財務の安定性、および事業の回復力に深刻な影響を与えることが明らかになっています。これらは、 ASPM 現代のビジネスにとって不可欠な資産である。
ブランドの評判を守るデータ漏洩がニュースの見出しを飾る時代において、たった一度のセキュリティ上の不備によって、企業の評判は一夜にして傷つく可能性がある。 ASPM アプリケーションのセキュリティを確保し、顧客や利害関係者の目から見てブランドイメージと信頼性を守ります。
経済的影響データ漏洩は、特にGDPRのような規制が施行されている場合、高額な罰金につながる可能性があります。罰金以外にも、企業は訴訟、損害賠償請求、そして事業損失に直面する可能性があり、これは実際の事例からも明らかです。 ASPM 財務上の安全策として機能し、法令遵守を確保し、高額な違反リスクを軽減する。
運用継続性セキュリティインシデントは業務を中断させ、ダウンタイムや収益の損失につながる可能性があります。アプリケーションのセキュリティを確保することで、 ASPM 業務の継続性を確保し、企業が円滑に事業運営を行えるようにします。
現実世界への影響:事例研究
事例研究を掘り下げると、企業がアプリケーションセキュリティの分野で直面する課題と結果が鮮明に浮かび上がります。堅牢なセキュリティ対策の重要性を強調する注目すべき事例がいくつかあります。 Application Security Posture Management ASPM には次の値があります:
Equifaxデータ侵害: 2017年、大手信用情報機関の1つであるEquifaxは、1億4700万人の個人情報が流出するデータ侵害に見舞われた。この侵害は、 オープンソースコンポーネントの脆弱性 教育、政府、金融サービス、小売、メディアなど、フォーチュン100企業で広く利用されている。その後、Equifaxの時価総額は4億ドル減少し、同社は情報漏洩後の費用として1.4億ドル以上を費やした。 ASPM 適切な戦略があれば、脆弱性を特定して修復し、情報漏洩を防ぐことができたはずだ。
Capital One のデータ侵害: 2019年、大手金融機関であるキャピタル・ワンは、100億人以上の顧客のデータが流出するデータ侵害に見舞われた。この侵害は、 ウェブアプリケーションをサポートするインフラストラクチャの設定ミス. ASPM、に焦点を当てて IaC 構成管理そうすれば、このような設定ミスを防ぐことができたはずだ。
トヨタで複数のデータ漏洩が発生2023年6月、 トヨタはデータ漏洩を公表した。 クラウド環境の設定ミスにより、2015年2月から2023年5月まで顧客情報に影響が出ていた。しかし昨年、トヨタは 顧客の個人情報が外部に漏洩した可能性があると報告した。 アクセスキーがGitHubでほぼ5年間公開された後、次のような解決策が考えられます。 ザイゲニ 支える IaC 構成管理と機密情報の検出機能があれば、これらの侵害を特定し、修復を支援できたはずだ。
戦略的価値 ASPM
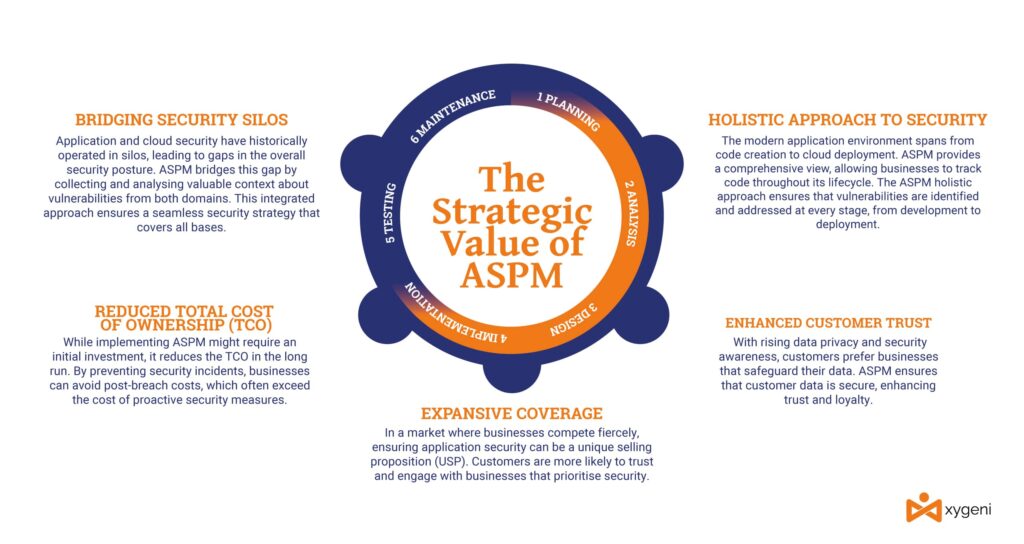
企業は急速な技術進歩と絶えず変化する脅威の状況という課題に直面しています。 enterprises が拡大するにつれて、アプリケーション セキュリティを確保する複雑さも増します。 ASPM 以下のものを提供することが不可欠となる:
競争上の優位性企業が激しい競争を繰り広げる市場において、アプリケーションのセキュリティを確保することは、独自の強み(USP)となり得る。顧客は、セキュリティを優先する企業をより信頼し、積極的に関わろうとする傾向がある。
最新によると、 CISO調査、84% CISオスは、自社製品の販売を成立させるための営業活動に呼ばれると述べており、96%が CISOs氏によると、見込み客は購入決定の際に組織のアプリケーションセキュリティレベルを考慮するとのことです。cisイオン。
顧客の信頼の向上データプライバシーとセキュリティに対する意識の高まりに伴い、顧客は自身のデータを保護してくれる企業を好むようになっている。 ASPM 顧客データの安全性を確保し、信頼とロイヤルティを高めます。
セキュリティに対する包括的なアプローチ現代のアプリケーション環境は、コード作成からクラウドへのデプロイまでを網羅しています。 ASPM 包括的なビューを提供し、企業がコードのライフサイクル全体を通して追跡できるようにします。 ASPM 包括的なアプローチにより、開発から展開までのあらゆる段階で脆弱性が特定され、対処されることが保証されます。
セキュリティのサイロ化を解消するアプリケーションセキュリティとクラウドセキュリティは、これまでそれぞれ独立して運用されてきたため、全体的なセキュリティ体制に欠陥が生じていた。 ASPM 両ドメインの脆弱性に関する貴重な情報を収集・分析することで、このギャップを埋めます。この統合的なアプローチにより、あらゆる側面を網羅するシームレスなセキュリティ戦略が実現します。
総所有コスト (TCO) の削減: 実装中 ASPM 初期投資が必要になる場合もあるが、長期的には総所有コスト(TCO)を削減できる。セキュリティインシデントを未然に防ぐことで、企業は侵害後のコストを回避できる。侵害後のコストは、多くの場合、予防的なセキュリティ対策のコストを上回る。
ビジネスの観点から見ると、 ASPM これは単なる安全保障上の措置ではなく、戦略的な必須事項である。 ガートナーは、 ASPM アプリケーションセキュリティに関するより広範な可視性を提供する上でのその役割を強調することによって。 ASPM 本稿では、アプリケーション、そのセキュリティに関わる様々な関係者、そしてセキュリティ対策を組織のリスク管理目標に整合させる必要性について、より深く理解することの重要性を取り上げます。
多面的なアプローチ ASPM主要構成要素と戦略
常に進化するソフトウェア開発の世界では、 ASPM 希望の光として現れた。しかし、何が ASPM そんなに特別なの?長年にわたり、 ASPM ツールは進化し、より幅広い機能を提供するようになった。
今日では、自動化、統合、視覚化を通じて、 ASPM これらのツールは、組織がアプリケーションセキュリティの複雑な状況を自信を持って乗り切ることを可能にする。
コア機能 ASPM
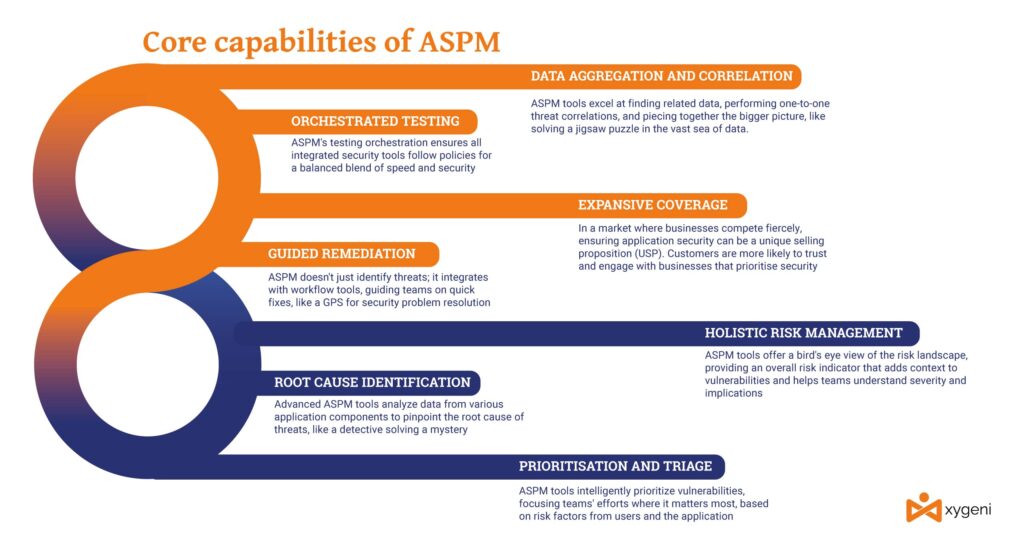
中核となる機能のいくつか ASPM 解決策には次のものが含まれます。
広範囲にわたるカバレッジセキュリティが開発段階における単なるチェックポイントだった時代は終わりました。 ASPMセキュリティの視点が広がる。アプリケーション作成の初期段階だけに焦点を当てるのではなく、警戒範囲を次の段階まで広げる。 CI/CD クラウド環境も同様です。建物の入り口だけでなく、すべての階と隅々まで警備員が巡回しているようなものだと考えてください。 SCM プラットフォーム、 CI/CD またはクラウドインフラストラクチャ、 ASPM あらゆる可能性を徹底的に検討することを保証する。
オーケストレーションされたテスト演奏者全員が好きな時に楽器を演奏するオーケストラを指揮しようとする場面を想像してみてください。まさにカオスですよね?同様に、ソフトウェアの世界ではセキュリティツールも調和して機能する必要があります。 ASPMのテストオーケストレーションは、アプリケーションライフサイクル全体に統合されたすべてのセキュリティツールが連携して動作することを保証します。明確に定義された組織ポリシーに基づいて構成と動作を制御し、速度とセキュリティの調和のとれたバランスを確保します。
指導付き修復問題点を特定することは戦いの半分であり、残りの半分はそれを解決することだ。 ASPM 単に脅威を指摘するだけではありません。便利なトラブルチケットシステムなどのワークフローツールと連携し、チームに潜在的な解決策を提示します。セキュリティ問題のためのGPSのようなもので、解決への最短ルートを示してくれます。
データ集約と相関膨大なデータの中から関連する情報を探し出すのは、干し草の山から針を探すようなものだ。 ASPM これらのツールは、こうした作業に長けています。脅威を1対1で関連付けるだけでなく、データをグループ化して、アプリケーション、チーム、またはプロバイダー全体を表すこともできます。これは、ジグソーパズルを組み立てるように、すべてのピースが完璧にフィットして全体像が明らかになるようなものです。
優先順位付けとトリアージすべての脆弱性が同じように危険というわけではありません。中には、他の脆弱性よりも深刻な脅威となるものもあります。 ASPM これらのツールは、脆弱性、脅威、設定ミスを優先順位付けするインテリジェンスを備えています。ユーザーから提供された、あるいはアプリケーションから推測されるリスク要因を評価し、チームが最も重要な箇所にエネルギーを集中できるようにします。
根本原因の特定根本原因を理解せずに症状だけを治療するのは一時的な解決策に過ぎません。 ASPM これらのツールは、さまざまなアプリケーションコンポーネントやプロセスステップからのデータを詳細に分析し、脅威の根本原因を特定します。まるで探偵が手がかりをつなぎ合わせて謎を解くようなものです。
総合的なリスク管理リスクはビジネスにおいて避けられないものです。しかし、 ASPM これらのツールを活用することで、組織はリスク状況を俯瞰的に把握できます。多くの場合、これらのツールは全体的なリスク指標を提供し、チームがコンポーネントやアプリケーション全体のセキュリティ状態を評価するのに役立ちます。単に脆弱性を指摘するだけでなく、その背景情報を提供することで、チームが脆弱性の深刻度や影響を理解できるよう支援します。
例えば、 dashboard さまざまなアプリケーションコンポーネント、ソフトウェアプロバイダー、または社内開発領域を、それぞれ色分けされたリスクインジケーターとともに表示するシステムです。緑色のドットは既知の脅威がない要素を示し、黄色は中程度のリスクを示し、赤色は重大な問題や疑わしいアクティビティを強調表示します。開発者が新機能を導入すると、コンポーネントのインジケーターが緑から黄色に変わるか、システムがセキュリティマネージャーに通知します。この即時フィードバックにより、チームは調査を開始し、新機能の軽微なデータ漏洩の脆弱性が明らかになります。
だけど ASPM それだけではありません。さらに次のような洞察も得られる可能性があります。
ヒストリカルデータコンポーネントのリスクレベルが時間の経過とともにどのように変化したかを示す。
比較解析: 組織のさまざまな構成要素またはアプリケーションのリスクレベルを比較する。
予測分析過去のデータを用いて、潜在的な脆弱性や懸念事項を予測する。
異常な行動収集したイベントを使用して、 standard チームの行動や自動化は、攻撃の試みである可能性を示している。
また、 ASPM このツールは他の企業プラットフォームと連携することで、プロセスをシームレスに進めることができます。例えば、重大な脆弱性が検出された場合、SlackやMicrosoft Teamsなどのコミュニケーションツールに自動的にアラートが送信され、迅速な対応が可能になります。
の課題 ASPM 展開と統合
すべての灯台には影があることを認識することが不可欠です。 ASPM同時に、彼らはこれから待ち受ける潜在的な落とし穴にも警戒しなければならない。では、これらの課題とは一体何なのか、そしてそれらは申請の獲得という道のりにどのような影響を与える可能性があるのだろうか?
スケーリングの難問図書館を想像してみてください。開館当初は、数百冊の本しかなく、管理や目録作成は大変でした。loging は簡単です。しかし、コレクションが数千、数百万に増えるにつれて、作業はますます困難になります。同様に、アプリケーション セキュリティ テストに関連する情報量が膨れ上がるにつれて、 ASPM システムが過負荷状態になる可能性がある。
ここでの課題は、データの量だけでなく、その複雑さにもあります。新しいアプリケーションコンポーネント、統合、ツール、またはアップデートごとにデータは増殖します。 ASPM ソリューションがシームレスな拡張性を考慮して設計されていない場合、組織は膨大なデータに埋もれ、有意義な洞察を抽出するのに苦労する可能性があります。これは、最先端の望遠鏡を持っていても、広大な宇宙を捉えることができなければその価値が損なわれるのと似ています。
リスクの言語を解読するどの組織にもリスクに関する独自の考え方がある。リスク回避的な組織は、あらゆる意思決定に慎重に取り組むかもしれない。cisイオンの美しさは、一方、他の人はより冒険的で、計算された飛躍を厭わないかもしれない。 ASPM その真価は、セキュリティ上の問題を特定し、それに対応する能力にある。しかし、そのためには重要な要素が前提となる。組織は、自らのリスクに関する専門用語を流暢に理解し、使いこなせる必要があるのだ。
組織が展開する場合 ASPM リスク許容度を明確に理解せずに航海するのは、羅針盤なしで出航するようなものだ。彼らは最も先進的な船を持っているかもしれないが、ASPM 道具は必要だが、方向がなければ、あてもなく漂流したり、嵐にまっすぐ向かってしまう可能性がある。
統合パズル統合は、 ASPM 組織の既存のインフラストラクチャに対するソリューション。しかし、落とし穴があります。すべての接着剤が同じように作られているわけではありません。 ASPM 幅広い統合機能を謳っていても、実際はまちまちです。ベンダーによって、統合範囲や機能が異なるためです。
異なるジグソーパズルのピースを組み合わせることを考えてみてください。ぴったり合うものもあれば、少し力を入れる必要があるもの、そうでないものもあるでしょう。 ASPM このソリューションは既存のツール、プラットフォーム、プロセスとシームレスに統合されないため、セキュリティ体制に抜け穴が生じる可能性があります。これは、最先端のセキュリティシステムを備えた要塞化された城であっても、正門がきちんと閉まらなければ城全体が危険にさらされるようなものです。
結論と最終考察
Application Security Posture Management (ASPMソフトウェアセキュリティという広大な海において、は道しるべとなる星として登場しました。アプリケーションの脆弱性やソフトウェアサプライチェーンの脅威を統合的に把握し、綿密に調整されたテストの調和を実現し、リスク管理のための羅針盤となることを約束しています。しかし、どんな航海にも嵐がつきもののように、乗り越えなければならない潜在的な困難も存在します。拡張性、リスクの多様性の理解、そしてシームレスな統合の確保といった課題は、あらゆる組織の真価を試すものとなるでしょう。
しかし、これらの課題は克服できないものではありません。リスクの状況を明確に理解することで、 commit統合への取り組みと、拡張性に対する先進的なアプローチにより、組織は、 ASPM重要なのは、ツール自体は強力であるものの、その真の可能性は組織固有のニーズに合わせてカスタマイズすることで初めて発揮されるという認識です。
今後の進路を計画する
イノベーションとセキュリティの岐路に立つ今、行動への呼びかけは明確だ。 ASPMただし、意識と準備を持って行ってください。その機能を深く掘り下げ、潜在的な落とし穴を理解し、会社の目標に沿った道筋を立ててください。脅威と解決策が絶えず変化するこの状況において、 ASPM 信頼できるパートナーとして、アプリケーションが機能的であるだけでなく、安全でもある未来へと導きます。
したがって、ソフトウェア防御を強化しようとしているすべての組織へ: ASPMしかし、これからの道のりを進むためには、適切な地図、適切なチーム、そして適切な心構えが不可欠です。安全なソフトウェアの未来があなたを待っています!
