






ほとんどのエンジニアリングチームは、同じコードベースについて2つの異なる議論を行っています。1つはセキュリティに関するもので、SQLインジェクションのリスク、ハードコードされた秘密情報、悪用可能な依存関係の有無などです。もう1つは保守性に関するもので、この機能は複雑すぎるか、このコードは3回も重複していないか、誰も削除できないデッドコードはないかなどです。
これらの会話は通常、異なるツールで、異なるチームが、異なるスケジュールで行います。セキュリティスキャナーは悪用可能なものを検出します。別の品質ツールは、多くの場合、個別に購入および管理され、維持にコストがかかるものを検出します。2つのライセンス、2つの dashboard2 つのパーサーが同じ抽象構文木をたどって 2 つの異なる質問に答えます。
その分割にはコストがかかる。信頼性の欠陥(侵害ではなく、実行時障害を引き起こす種類の欠陥)は、セキュリティチームの管轄外にあるため、セキュリティ上の発見と同じトリアージ規律を受けない。 dashboardまた、チームが既にセキュリティ目的で全てのファイルを解析する静的解析エンジンを持っている場合、コード品質をチェックするためだけに、関連性のない別のエンジンを立ち上げるのは、何のメリットもない無駄な作業です。
コード品質が重要な理由(そしてそれが Code Security)
コードの品質と code security 2つの異なる質問に答えてください。 Code security コード品質は、「このコードは悪用される可能性があるか?」と問いかけます。一方、コード品質は、「このコードは保守しやすいか?」と問いかけます。関数は完全に安全であっても、誰も触りたがらない500行もの複雑なコードである可能性があり、整理されていて読みやすいモジュールであっても、重大なインジェクション脆弱性を抱えたまま出荷される可能性があります。どちらの分野も、他方の代替となるものではありません。
コード品質を無視することによるコストは、セキュリティ侵害としてすぐには現れません。その影響はよりゆっくりと現れます。例えば、新入社員が安全な変更を行うのに2日ではなく2週間かかったり、重複したコードブロックが他の箇所でどのような問題を引き起こすかを誰も予測できないため、ルーチン的な機能の開発に3スプリントもかかったり、オンコールエンジニアが1年前に削除されるべきだったデッドコードからバグを追跡するのに1時間も費やしたりします。これらのどれもセキュリティアラートをトリガーしません。すべてがベロシティに反映され、スプリントの振り返りで明らかになる頃には、すでに修正コストが高額になっているのです。
品質をセキュリティと同じ厳格さで扱うべき理由はまさにそこにある。コードの臭いが脅威だからではなく、保守性の負債を監視せずに蓄積させてしまうと、コードベースが機能の死地となってしまうからだ。
より良い方法:1つのエンジン、2つのルールカタログ
Xygeniのコード品質スキャナーは、保守性と信頼性に関する欠陥(コードの臭い、複雑性違反、デッドコード、重複など)についてソースコードを分析します。これらの欠陥は、重大な違反にはつながらないものの、システム障害、リグレッション、チームの作業遅延を引き起こす可能性があります。
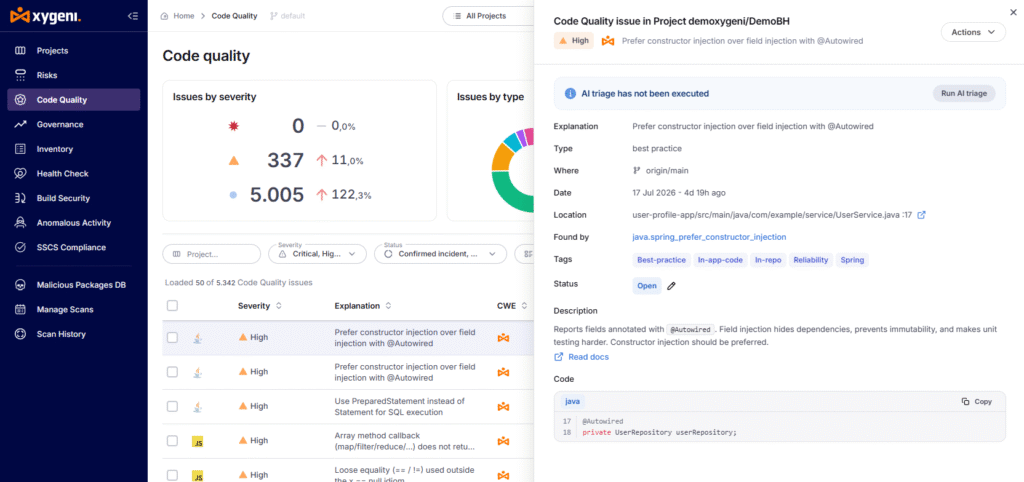
特徴的なデザイン選択は、外観上のものではなく、建築的なものです。Code Quality は静的解析エンジンを次のものと共有しています。 ザイジェニの SAST スキャナー: 同じパーサー、同じAST構築、同じファイル検出。共有しないのはルールカタログです。品質ルールはセキュリティではなく品質にスコープされ、検出結果はXygeniプラットフォームの専用の品質セクションに表示され、セキュリティとは別に保持されます。 SAST そして、その他のセキュリティリスク表。
その結果、チームは同じ基盤となる分析パスから保守性ビューとセキュリティビューを取得でき、2つの異なる懸念事項を1つのノイズの多いものに統合することなく済みます。 dashboard.
質の高い信号を受信する2つの方法 Pipeline
すべての「コード品質」機能が内部で同じように動作するわけではありません。 CI/CD-ネイティブ品質ツールは集約レイヤーです。 彼らはあなたのコードを自分で分析しません; それらは、既に実行しているリンター (JavaScript リンター、Python リンター、重複検出ツール) の結果をインポートし、それぞれを共有 JSON スキーマに再フォーマットし、それぞれを独自のものとして接続します。 pipeline ステップ。これは柔軟性がありますが、品質シグナルの一貫性は、言語ごとに1つずつ、どれだけの個別のツール、フォーマット、およびメンテナーをつなぎ合わせたかによって決まります。
Xygeniのコード品質スキャナーは別のアプローチを採用しています。セキュリティのために既に稼働しているネイティブエンジンに、品質ルールカタログを追加しただけです。言語ごとのリンターをインストールしたり、レポート形式を再フォーマットしたり、ツールごとに個別のジョブを管理したりする必要はありません。コマンドは1つ、一貫性のある重大度モデルが1つ、そして1つの dashboard セクションとは、そもそも分析がツールごとに分割されていなかったためである。
使い方?
コード品質は、独自のCLIコマンドとして実行されます。
xygeni quality -d [オプション] (xygeni code-quality はエイリアスとして機能します。)
オプションモデルを共有している キシゲニ sastそのため、既にXygeniのセキュリティスキャナーを使用しているユーザーであれば、インターフェースをすぐに認識できるでしょう。
| オプション | それは何をする |
|---|---|
-d, --dir | 分析対象ディレクトリ |
--detectors | 特定の検出器ID、または重大度とそれ以上のすべてを実行する |
--fail-on | 指定された深刻度でゼロ以外で終了する、 CI/CD ゲーティング |
--baseline | 基準値と比較し、新たな発見のみを返す。 |
--upload | 結果をXygeniプラットフォームに送信する |
コード品質レポートの生成
スキャンを実行すると、プラットフォームに送信したり、CI アーティファクト用に JSON としてエクスポートしたり、チームリーダーに渡したりできるコード品質レポートが生成されます。 dashboard アクセス。どちらも1行のコマンドです。
# スキャンしてXygeniプラットフォームに直接アップロード
xygeni quality -n MyProject –upload
# コード品質レポートをJSON形式でエクスポートし、重大な問題のみを表示する
xygeni quality -d –detectors critical –format json –output quality.json
アップロードされると、同じコード品質レポートが品質セクションに表示されます。 dashboard: フィルタリング可能、発見ごとにスライドアウトの詳細、ベースライン、およびチームが既に使用しているのと同じレポート機能 SAST.
セキュリティスキャンと並行して品質管理を実行する
1回のパスで両方のシグナルを受け取りたいチームにとって、 SAST スキャナは –品質を含める フラグ:
キシゲニ sast -d –品質を含める
なぜなら SAST コード品質はパーサーステージを共有するため、2つのスキャナーを連続して実行するよりも効率的です。セキュリティと品質という2つの別々のレポートが生成され、それぞれが独自の場所に出力されます。 dashboard このセクション。このフラグはスキャンの実行方法を変更するものであり、結果の整理方法を変更するものではありません。
接続なしでスキャンを実行
エアギャップ環境や、Xygeniプラットフォームへの接続がないCIランナーの場合、品質スキャンをローカルで実行し、後でアップロードすることができます。
xygeni quality -d -n MyProject
# …後ほど、接続可能なホストから:
xygeni report-upload -n MyProject -r depsdoctor-quality.json
発見事項は、ライブスキャンから得られる場合とまったく同じように品質セクションに表示されます。つまり、同じトリアージ、同じポリシー、同じベースライン動作です。
品質とセキュリティを切り離すことが重要な理由
コードの臭いを悪用可能な脆弱性と同じ深刻度リストに含めるのは簡単です。しかし、Xygeni は意図的にそうしません。重複した関数と SQL インジェクションは同じ種類のリスクではなく、これらを同じように扱うと、保守性のノイズに過剰反応するか、実際のセキュリティ上の発見に過小反応するかのどちらかにチームが訓練されることになります。ルールカタログ、レポート、および dashboard ビューは別々に用意されているものの、基盤となるエンジンは共有されているため、各チームは2つ目の静的解析ツールに費用をかけることなく、自分たちにとって重要なシグナルを受け取ることができます。
試してみてください: コード品質機能は、Xygeni CLI を通じて本日より利用可能です。既に導入済みのチームは、 キシゲニ sast 追加できます –品質を含める 彼らの既存に pipeline 1行で、新しいツールを導入する必要はなく、2行目も不要です。 dashboard チェックする。

FAQ
Xygeniコードの品質とは何ですか?
Xygeni Code Quality は、コードの臭い、複雑性違反、デッドコード、重複など、保守性と信頼性の欠陥を検出する静的解析スキャナです。独自のコマンド (キシジェニ品質)そして、セキュリティに関する調査結果とは別に、Xygeniプラットフォームの専用の品質管理セクションに報告されます。
コード品質は SAST?
いいえ。コードの品質と SAST 同じ基盤となる解析エンジンを共有するが、独立したルールカタログを使用し、独立したレポートを生成する。 SAST セキュリティ上の脆弱性を探し、コード品質は保守性や信頼性に関する欠陥を探します。
品質スキャンとセキュリティスキャンを同時に実行できますか?
はい。走っています キシゲニ sast -d –品質を含める 両方のルールセットを1回のパスで実行します。これは、2つのスキャナを別々に実行するよりも効率的です。なぜなら、パーサーステージを共有しているからです。結果は依然として2つの別々のレポートとして生成され、2つの別々の場所に表示されます。 dashboard セクション。
コード品質管理には別途ライセンスが必要ですか?
品質結果をアップロードおよび表示するには、スキャンを実行する際に必要なのと同じ「コード品質」権限が必要です。
Code Qualityはインターネット接続なしで動作しますか?
はい。スキャンはローカルで実行できます。 -アップロード フラグを使用すると、結果として得られるレポートは、接続されたホストから後でアップロードできます。 xygeni レポートアップロード。
