






クロスサイトスクリプティング(XSS)とは、攻撃者が信頼できるウェブページに悪意のあるスクリプトを挿入し、そのスクリプトが訪問者のブラウザ上で実行されることを可能にする脆弱性です。 それはいくつかの 近年で最大規模の侵害ブリティッシュ・エアウェイズやeBayなどを含む多くの企業が、データ盗難、アカウント乗っ取り、詐欺の被害に遭っています。このガイドでは、XSSの主な3つのタイプ、それぞれの実際の事例、そしてそれらを防ぐ方法について解説します。
クロスサイト スクリプティング (XSS) とは何ですか?
クロスサイトスクリプティング(XSS)は、攻撃者が信頼できるウェブページに悪意のあるスクリプトを挿入できる脆弱性です。ユーザーがこれらのページを操作すると、スクリプトがブラウザで実行されます。そのため、XSSは次のような重大なリスクにつながる可能性があります。
- データ盗難: 攻撃者はセッションクッキーなどの個人情報を盗み、 login 資格情報。
- ハイジャックセッション攻撃者はアクティブなユーザーセッションにアクセスし、そのユーザーになりすます。
- 不正行為悪意のあるスクリプトは、被害者の知らないうちに動作を実行します。
XSS脆弱性は、一般的にユーザー入力の検証やサニタイズが不十分なことに起因します。これらの攻撃の仕組みを理解することが、攻撃を防ぐための第一歩となります。
クロスサイトスクリプティング攻撃の種類と実際の事例
セキュリティ専門家は、クロスサイトスクリプティング攻撃を、保存型、反射型、DOMベース型の3つの主要なタイプに分類しています。それぞれのタイプはWebアプリケーションの異なる脆弱性を標的とするため、特有の被害をもたらします。さらに詳しく説明するために、各タイプの仕組みと、それらが引き起こす可能性のある被害の例を以下に示します。
保存型クロスサイトスクリプティング(XSS)
保存型XSS(永続型XSSとも呼ばれる)は、悪意のあるスクリプトがサーバー上に永続的に保存されている場合に発生します。例えば、これらのスクリプトはデータベースやユーザープロファイルに保存されることがあります。誰かが侵害されたリソースにアクセスすると、スクリプトが自動的に実行されます。
攻撃者は、トラフィック量の多いプラットフォームを標的にするために、保存型XSSをよく利用します。悪意のあるペイロードはサーバー上に残るため、検出されるまでに数千人のユーザーに影響を与える可能性があります。
実例:eBay(2014年)
2014年、攻撃者は悪意のあるJavaScriptを注入し、 eBayの商品一覧。 これは、eBayがユーザー入力を適切にサニタイズしなかったために発生しました。ユーザーが影響を受けた出品ページにアクセスすると、ブラウザが意図せず悪意のあるスクリプトを実行してしまったのです。
結果:
- 被害者はフィッシングサイトに誘導され、そこで攻撃者は個人情報を盗んだ。 login 認証情報と個人データ。
- eBayは、適切なセキュリティ対策が欠如していたために、評判に深刻なダメージを受けた。
- その結果、この事例は、堅牢な入力検証とリアルタイム監視の必要性を極めて明確に示しました。
反射型クロスサイトスクリプティング(XSS)
反射型XSSは、悪意のあるスクリプトがURLやフォーム入力に埋め込まれ、サーバーの応答に反映されることで発生します。この種のクロスサイトスクリプティング攻撃は通常、フィッシングリンクを介して行われ、被害者がリンクをクリックするとすぐに実行されます。
同時に、リフレクテッドXSSは個々の被害者に影響を与えるものの、深刻な結果につながる可能性もある。
実例:ブリティッシュ・エアウェイズ(2018年)
ブリティッシュ・エアウェイズは 反射型XSS脆弱性 2018年には、攻撃者が埋め込みスクリプトを含むフィッシングリンクを作成し、ユーザーを騙してクリックさせた。
結果:
- ハッカーは、氏名、住所、クレジットカード情報などの機密性の高い顧客情報を盗み出した。
- 400,000万人以上の顧客が影響を受け、ブリティッシュ・エアウェイズはGDPR違反で20万ポンドの罰金を科せられた。
- 総じて言えば、今回の情報漏洩は、クロスサイトスクリプティングの脆弱性に関連する金銭的および法的リスクを浮き彫りにした。
DOMベースのクロスサイトスクリプティング(XSS)
DOMベースのXSSは、攻撃者がブラウザを操作するときに発生します。 ドキュメントオブジェクトモデル(DOM) サーバー側の脆弱性を標的にするのではなく、この攻撃はサーバー側の検証を完全に回避し、次のような安全でないJavaScriptメソッドを悪用することが多い。 innerHTML or document.write().
例として、DOMベースのXSS攻撃の実際の動作を示します。
実例:GitHub(2020年)
2020年には、攻撃者は DOMベースのXSS脆弱性 GitHubの検索機能に脆弱性があり、攻撃者は検索クエリの入力欄に悪意のあるスクリプトを挿入し、サーバーの保護機能を回避していた。
結果:
- 攻撃者はセッションクッキーと認証トークンを盗み出し、リポジトリへの不正アクセスを可能にした。
- GitHubは速やかにこの問題を修正したが、この事例はクライアント側の脆弱性がもたらすリスクを浮き彫りにした。
リアルタイムで脅威に先手を打つ方法についてもっと詳しく知りたいですか?
弊社のホワイトペーパー「早期警戒:リアルタイム脅威検知と優先順位付け」をダウンロードして、ソフトウェアサプライチェーンを保護する方法をご確認ください。
クロスサイトスクリプティング(XSS)を防ぐ方法
クロスサイトスクリプティング(XSS)を阻止するには、積極的かつ多層的な防御が必要です。これは、 脆弱性 開発初期段階から、アプリケーションが稼働開始した後も継続的に保護する。Xygeniのソリューションは、開発の最初から最後までを網羅し、包括的なセキュリティを実現するように設計されています。
Xygeniの問題点を早期に発見する SAST
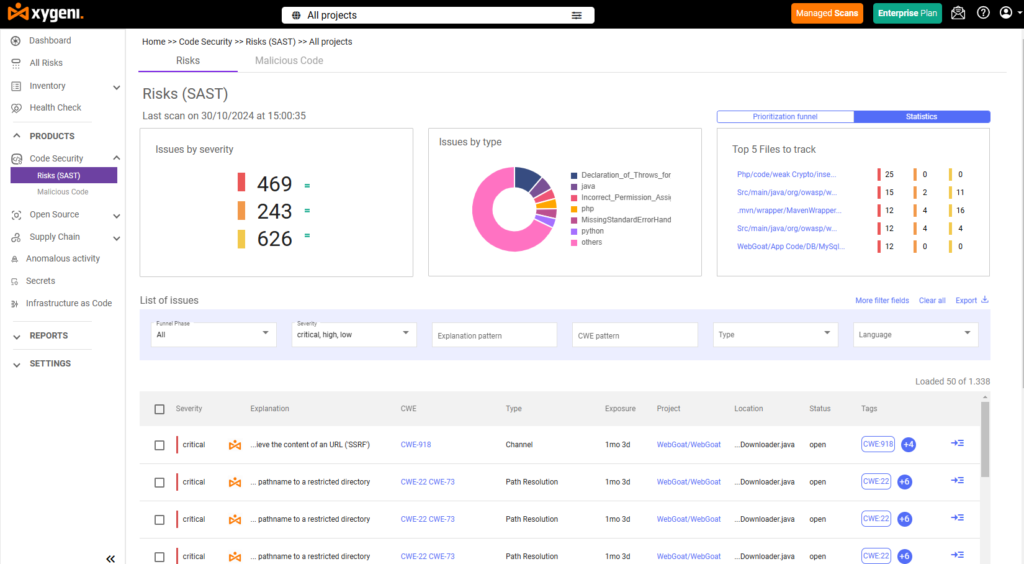
Xygeniの静的アプリケーションセキュリティテスト(SAST) このツールは開発者にとって画期的なものです。コードを記述しながらスキャンを行い、クロスサイトスクリプティングの脆弱性が本番環境に持ち込まれる前に特定します。つまり、問題を早期に、より迅速かつ低コストで修正するのに役立ちます。
Xygeniの SAST 目立つ:
- リアルタイムのアラートコーディング中に脆弱性に関するフィードバックを即座に受け取れるので、すぐに修正できます。
- 正確さを特定するXygeniは、問題がどこにあるかをコードの行単位まで正確に示します。
- シームレスな統合IntelliJ IDEA、Visual Studio Code、および CI/CD pipelines.
- 高度な検出: 安全でない入力処理や安全でないDOM操作など、厄介な問題を特定します。
総合的に見て、Xygeniの SAST 脆弱性を発生源で検出することでXSS攻撃のリスクを軽減し、コードを最初からより安全にします。
ランタイム監視による防御力の強化
実行時監視は、進化する脅威を阻止するために不可欠です。Xygeniのツールは、悪意のある活動を特定して阻止することで、リアルタイムの保護を提供します。
- 異常検出不正なスクリプト実行など、異常な動作を継続的に監視します。
- CI/CD 統合ビルドとデプロイメントを自動的にスキャンして、セキュリティを確保します。
- カスタマイズ可能なルールセキュリティチームが組織のニーズに基づいて特定の警告を設定できるようにします。
さらに詳しく説明すると、異常検知機能によって、悪意のあるスクリプトがDOMベースのXSS脆弱性を悪用するのを即座に阻止できるということです。
ブラウザを超えたクロスサイトスクリプティング
クロスサイトスクリプティング攻撃は、従来のウェブサイトにとどまりません。API、モバイルアプリ、IoTデバイスも脆弱です。
- API攻撃者は、検証が不十分なAPIエンドポイントに悪意のあるコードを挿入し、機密データを漏洩させる可能性があります。
- 例:金融アプリケーションがハッカーの攻撃を受け、APIエンドポイントが悪用されて顧客のアカウント情報にアクセスされた。
- スマホアプリ: 安全性の低いフレームワークやアプリ内ブラウザは、モバイルアプリをXSS攻撃に対して脆弱にする。
- IoTデバイス攻撃者はスマートホームデバイスのウェブインターフェースを侵害し、ネットワークを制御することができる。
この場合、入力検証と実行時監視は、これらのシステムを保護する上で非常に重要です。
クロスサイトスクリプティング攻撃からアプリケーションを保護する
クロスサイトスクリプティングは依然として大きな脅威ですが、Xygeniのソリューションは組織が優位に立つのに役立ちます。クロスサイトスクリプティングとは何かを理解し、次のような高度なツールを使用することで、 SAST また、ランタイム監視により、開発者は脆弱性を排除し、アプリケーションをリアルタイムで保護することができます。
次の侵害を待つな - デモを予約する そして、今すぐXygeniのソリューションを活用して、防御体制を強化しましょう。
クロスサイトスクリプティング(XSS)を阻止するには、積極的かつ多層的な防御が必要です。これは、 脆弱性 開発初期段階から、アプリケーションが稼働開始した後も継続的に保護する。Xygeniのソリューションは、開発の最初から最後までを網羅し、包括的なセキュリティを実現するように設計されています。
Xygeniの問題点を早期に発見する SAST
Xygeniの静的アプリケーションセキュリティテスト(SAST) このツールは開発者にとって画期的なものです。コードを記述しながらスキャンを行い、クロスサイトスクリプティングの脆弱性が本番環境に持ち込まれる前に特定します。つまり、問題を早期に、より迅速かつ低コストで修正するのに役立ちます。
Xygeniの SAST 目立つ:
- リアルタイムのアラートコーディング中に脆弱性に関するフィードバックを即座に受け取れるので、すぐに修正できます。
- 正確さを特定するXygeniは、問題がどこにあるかをコードの行単位まで正確に示します。
- シームレスな統合IntelliJ IDEA、Visual Studio Code、および CI/CD pipelines.
- 高度な検出: 安全でない入力処理や安全でないDOM操作など、厄介な問題を特定します。
総合的に見て、Xygeniの SAST 脆弱性を発生源で検出することでXSS攻撃のリスクを軽減し、コードを最初からより安全にします。
ランタイム監視による防御力の強化
実行時監視は、進化する脅威を阻止するために不可欠です。Xygeniのツールは、悪意のある活動を特定して阻止することで、リアルタイムの保護を提供します。
- 異常検出不正なスクリプト実行など、異常な動作を継続的に監視します。
- CI/CD 統合ビルドとデプロイメントを自動的にスキャンして、セキュリティを確保します。
- カスタマイズ可能なルールセキュリティチームが組織のニーズに基づいて特定の警告を設定できるようにします。
さらに詳しく説明すると、異常検知機能によって、悪意のあるスクリプトがDOMベースのXSS脆弱性を悪用するのを即座に阻止できるということです。
ブラウザを超えたクロスサイトスクリプティング
クロスサイトスクリプティング攻撃は、従来のウェブサイトにとどまりません。API、モバイルアプリ、IoTデバイスも脆弱です。
- API攻撃者は、検証が不十分なAPIエンドポイントに悪意のあるコードを挿入し、機密データを漏洩させる可能性があります。
- 例:金融アプリケーションがハッカーの攻撃を受け、APIエンドポイントが悪用されて顧客のアカウント情報にアクセスされた。
- スマホアプリ: 安全性の低いフレームワークやアプリ内ブラウザは、モバイルアプリをXSS攻撃に対して脆弱にする。
- IoTデバイス攻撃者はスマートホームデバイスのウェブインターフェースを侵害し、ネットワークを制御することができる。
この場合、入力検証と実行時監視は、これらのシステムを保護する上で非常に重要です。
クロスサイトスクリプティング攻撃からアプリケーションを保護する
クロスサイトスクリプティングは依然として大きな脅威ですが、Xygeniのソリューションは組織が優位に立つのに役立ちます。クロスサイトスクリプティングとは何かを理解し、次のような高度なツールを使用することで、 SAST また、ランタイム監視により、開発者は脆弱性を排除し、アプリケーションをリアルタイムで保護することができます。
XSS攻撃が本番環境に及ぶ前に、対策を講じる準備はできていますか? デモを予約する そして、Xygeniがどのように SAST そして、ランタイム監視は連携して動作します。

FAQ
XSSにはどのような3つの種類がありますか?
保存型(永続型)XSSは、悪意のあるスクリプトをサーバーに保存し、訪問者ごとに実行します。反射型XSSは、スクリプトをURLまたはフォーム入力欄に埋め込み、被害者が細工されたリンクをクリックしたときに一度だけ実行します。DOMベースXSSは、ブラウザのドキュメントオブジェクトモデルを直接操作し、サーバー側の保護を完全に回避します。
XSSは依然として一般的な脆弱性ですか?
はい。XSSは、eBay、ブリティッシュ・エアウェイズ、GitHubなどの主要プラットフォームで侵害を引き起こしており、保存型、反射型、DOMベースの様々な形態の攻撃が発生しています。これは、XSSが様々な種類のアプリケーションにおいて依然として深刻なリスクであり、解決済みの問題ではないことを示しています。
XSSはウェブサイト以外にも影響を与える可能性がありますか?
はい。API、モバイルアプリ、IoTデバイスはすべて、入力が適切に検証されていない場合、XSSスタイルのインジェクション攻撃に対して脆弱です。安全でないAPIエンドポイントやアプリ内ブラウザは、従来のWebページと同様の方法で悪用される可能性があります。
XSS攻撃が本番環境に導入される前に、どのように検出できるでしょうか?
静的アプリケーションセキュリティテスト(SAST) コードは記述時にスキャンされ、デプロイ前に安全でない入力処理や DOM 操作がフラグ付けされます。ランタイム監視と異常検出は、 SAST 確認できませんが、本番環境で異常なスクリプト実行が発生しています。
