
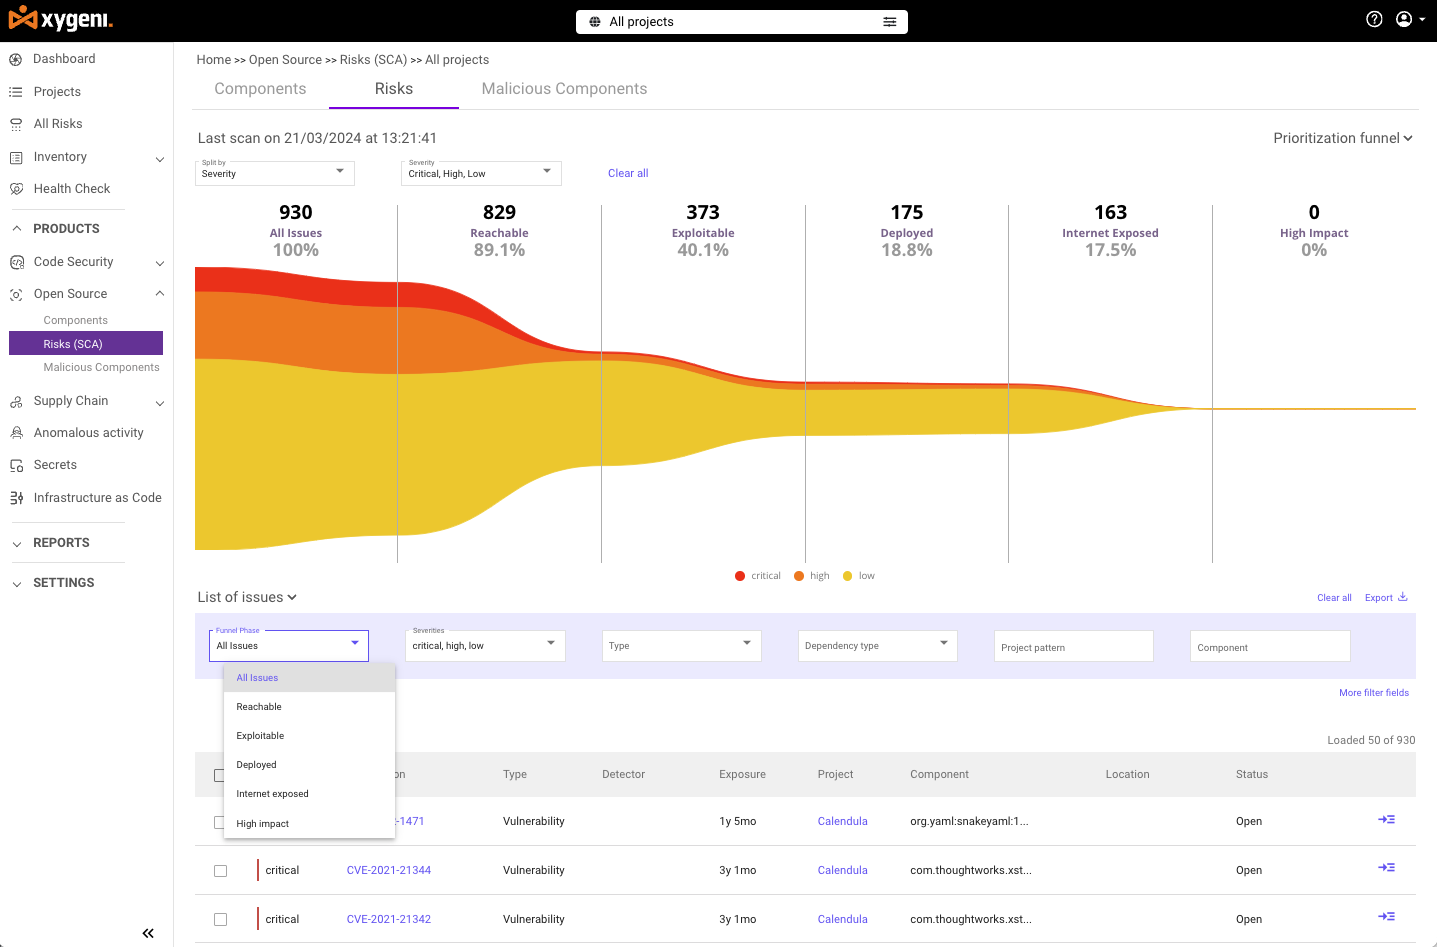






オープンソースソフトウェアのセキュリティを確保するには、基本的な脆弱性スキャンだけでは不十分です。脆弱性を発見し、迅速に修正し、開発を継続する必要があります。 pipeline 変化し続ける状況こそ、Xygeniのオープンソース脆弱性修復ツールが真価を発揮する場面です。単なるオープンソースの脆弱性スキャナーにとどまらず、リアルタイムで脆弱性の優先順位付け、修正、コンプライアンス維持を支援する包括的なソリューションです。
小規模な開発チームを管理している場合でも、複雑なプロジェクトを扱っている場合でも、 enterprise ソフトウェアXygeniは、お客様の CI/CD pipeline オープンソースコンポーネントを、コード作成の瞬間から保護します。遅延なし。余分な手作業なし。常に安全で準拠したコードを提供します。
XygeniがDevOpsに必須である理由 Pipeline
セキュリティ上の脅威は日々増大していますが、開発スピードを落とすわけにはいきません。Xygeniオープンソース脆弱性修復ツール あなたの DevOpsワークフローコードが安全であることを確認する commit 展開へ.
- 問題を早期に発見する: Xygeni は コードの前に脆弱性スキャンを実行する committedは、リスクがリポジトリに侵入する前にブロックします。
- シームレス統合: 使用するかどうか ジェンキンズ, GitHubアクションまたは GitLabXygeniはあなたのニーズにぴったりです CI/CD pipeline. それはあなたのすべての 追加の手順なしにオープンソースコンポーネントを利用できます。
- リアルタイム保護: 後で脆弱性が発生した場合、Xygeni は フラグを立てて作成する pull requests リアルタイムで修正することで、セキュリティを維持しながら処理速度を低下させません。
Xygeniを使えば、開発プロセスのあらゆる段階に継続的なセキュリティが組み込まれます。
本当に重要なことに焦点を当てる
すべての脆弱性が直ちにリスクをもたらすわけではありません。だからこそ、Xygeniのオープンソース脆弱性スキャナーは、単なる脆弱性スキャンにとどまらず、最も重要なことに集中できるよう支援します。
- 完全な依存関係検出Xygeniは、プロジェクト内のすべての依存関係(直接的なものと推移的なもの両方)を自動的に検出します。これにより、ソフトウェアの構造を完全に把握できます。
- 複数データベースのスキャンXygeniは、NVD、OSV、その他の公開および独自ソースなどの複数の脆弱性データベースに対して、すべてのオープンソースコンポーネントをチェックし、脆弱性が漏れないことを保証します。
- ライセンスおよび陳腐化管理ライセンス要件を遵守し、ソフトウェアのセキュリティを維持するために、古いコンポーネントを更新してください。Xygeniはこれらのリスクを自動的に検出するため、問題を見逃すことはありません。
Xygeniを使えば、あなたの オープンソースの依存関係—自分のコードに何が含まれているか、そしてそのセキュリティレベルがどの程度かを正確に把握すること。
依存関係の混乱やタイポスクワッティングから身を守りましょう
依存関係の混乱 (NAIST) と しゃがんだ オープンソースユーザーにとって、深刻かつ急速に拡大するリスクがあります。悪意のある npm パッケージは、2018 年の 38 件から 2024 年の 2,168 件以上に急増し、2025 年までに攻撃者は 1 年間で 454,648 個の悪意のある npm パッケージを公開しました。現在、npm はすべてのオープンソース マルウェアの 99% 以上が標的となっています。Xygeni の 2025 年の脅威の概要では、年間を通じて 3,180 個の悪意のあるパッケージが確認され、攻撃は機会主義的ではなく、持続的、拡張可能、かつ工業化されています。
攻撃の手法も進化し続けている。古典的なタイポスクワッティングに加え、2025年にはnpmアカウントの乗っ取りが急増し、侵害された正規アカウントに関連付けられた悪意のあるパッケージが1,241件確認された。これは2024年から15.3倍の増加であり、毎週数十億回ダウンロードされる基盤となるパッケージに影響を与える注目度の高い事件も含まれている。攻撃者は正規の命名規則を巧妙に模倣することが多く、調査によると、悪意のあるパッケージの71.2%は10文字以上の長さの名前を使用し、67.3%は紛れ込むためにハイフンを含んでいる。
私たちはこの変化を直接追跡してきました。 forge-jsxy は、検出を回避するために2か月で少なくとも4回ブランド名を変更したnpm情報窃盗プログラムですが、 ゴーストトラッカー 摘発からわずか74分後、同じトロイの木馬を新しい名前で再公開し、どちらの場合も同じC2インフラストラクチャを使用していた。 デバイスドア これは、別の角度から同じパターンを示している。つまり、Microsoft 365のフィッシングフレームワークを密かに配布する、公開されているnpmパッケージである。
しかし、Xygeniがあれば安心です。当社のプラットフォームは、依存関係の混乱、タイポスクワッティング、アカウント乗っ取りといったパターンを積極的にスキャンし、疑わしいパッケージがシステムに侵入する前にブロックします。そのため、攻撃者がどのような手法を使って侵入しようとも、常に保護されます。
自動修復:問題が深刻化する前に解決します
脆弱性を見つけるだけでは十分ではありません。迅速に修正することが重要です。Xygeniのオープンソース脆弱性修復ツールを使えば、手動での修正を待つ必要はありません。当社のプラットフォームは、 pull requests 脆弱な依存関係を自動的に更新します。
- 自動生成 Pull RequestsXygeni が修正可能な脆弱性を発見したらすぐに、顧客に pull request コンポーネントを安全なバージョンに更新するには、手動または自動で実行できます。開発チームは、開発速度を落とすことなく、修正内容を確認してマージできます。
- 速く動き続けよう: 自動修復機能により、手作業なしで保護を実現できます。Xygeniは、チームの生産性を維持しながら、コードのセキュリティを確保します。
チームの手作業時間を大幅に削減しつつ、セキュリティ上の脅威に常に先手を打つことができます。
お客様のインフラに合わせてカスタマイズ
2つの組織が同じであることはなく、インフラストラクチャも同様です。Xygeniは、あなたが使用しているかどうかに関わらず、あなたの働き方に適応します。 on-premise サーバー、クラウドインフラストラクチャ、またはハイブリッド構成。
- 民間インフラ支援Xygeniはどんな環境にもフィットします。 民間または公共のインフラ. このプラットフォームは、お客様固有のセキュリティ要件に基づいたカスタム構成を完全にサポートします。
- カスタマイズされたセキュリティ企業ごとにワークフローは異なります。Xygeniの柔軟性により、プロセスを変更することなく、セキュリティを業務スタイルに合わせることができます。
ソフトウェアがどこで動作していても、Xygeniはそれを完全に保護します。
到達可能かつ悪用可能な脅威に焦点を当てる
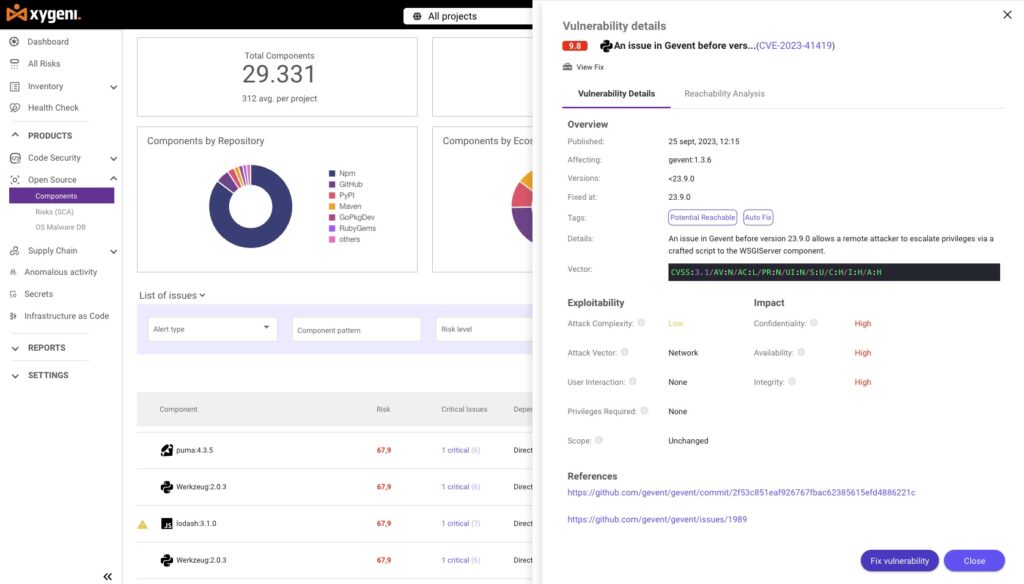
すべての脆弱性が緊急を要するわけではない。 ザイゲニ オープンソースの脆弱性スキャナー 本当に危険なものを優先するのに役立ちます 到達可能性分析 (NAIST) と 活用可能性スコア.
- 到達可能性分析Xygeniは、コードベース内で脆弱性が実際にアクセス可能な状態にあるかどうかを識別します。これにより、チームはアプリケーションに真の脅威をもたらすリスクのみに集中できるようになります。
- 悪用可能性スコアリングXygeniは、実際のデータに基づいて、脆弱性が悪用される可能性を予測します。これにより、最も緊急性の高い問題を優先的に解決することができます。
実際のリスクに焦点を当てることで、 ザイゲニ 騒音を低減し、チームの効率性を維持するのに役立ちます。
Xygeni Oでコンプライアンスを常に先取りしましょうpen-Source脆弱性スキャナー
次のような規制を遵守する GDPR, HIPAA, PCI-DSS, DORA 難しく考える必要はない。 Xygeniのオープンソース脆弱性スキャナー ソフトウェアのセキュリティを維持するプロセスを自動化することで、コンプライアンス遵守を容易にします。
- 免許証の確認: Xygeni はあらゆるオープンソースを警告します ライセンス コンポーネントにおける違反を検出し、法的リスクを回避するのに役立ちます。
- SBOM 世代: Xygeni が自動的に作成します ソフトウェア部品表(SBOMs)これにより、ソフトウェアのあらゆるコンポーネントを完全に可視化できます。
- 監査対応レポート監査用レポートが必要な場合でも、内部チェック用レポートが必要な場合でも、Xygeniは詳細な脆弱性レポートと修復レポートを提供し、コンプライアンスを常に証明できる体制を整えます。
法令遵守、安全確保、そして ザイゲニ 重労働をこなす。
Xygeni Oを選ぶ理由pen-Source脆弱性修復ツール?
ザイゲニ ただの別人ではない 脆弱性スキャナー。 それは 完全な解決策 組織全体の脆弱性を発見、優先順位付け、修正するのに役立つように設計されています オープンソースのサプライチェーン直接統合することで CI/CD pipelineリアルタイムの自動修復機能を提供し、コンプライアンスを確保します。 ザイゲニ セキュリティ上の脅威に先手を打つことができます スピードを落とさずに.
オープンソースの脆弱性管理を次のレベルに引き上げる準備はできていますか?今すぐXygeniを始めて、コードを保護しましょう。 commit展開に向けて。
もっと情報が必要ですか?こちらをご覧ください 2026年版 スキャンツール人気ランキング!

よくあるご質問
現在、悪意のあるオープンソースパッケージはどの程度蔓延しているのでしょうか?
攻撃者は454,648件の悪意のあるファイルを公開した npmパッケージ 2025年だけでも、npmは検出されたオープンソースマルウェア全体の99%以上を占めるようになりました。これはニッチなリスクではなく、今日のオープンソースエコシステムにおける主要な攻撃経路となっています。
npmのようなレジストリは、それだけでタイポスクワッティングを完全に防ぐことができるのだろうか?
いいえ。npmとPyPIは登録時に明らかな類似名をブロックしますが、2025年の検出調査(ConfuGuard)では、630件の実際のパッケージ混同攻撃が本番環境のレジストリに侵入したことが確認されています。また、強力な検出ツールであっても、悪意のある類似パッケージと正当な類似名パッケージを区別するのは非常に難しいため、誤検出率が無視できません。レジストリレベルの保護だけでは不十分です。
現在、アカウント乗っ取りはタイポスクワッティングよりも大きなリスクとなっているのだろうか?
2025年も、タイポスクワッティングと依存関係の混乱が依然として主要な攻撃タイプであったが、アカウント乗っ取りは前年比15.3倍に増加し、特に危険である。なぜなら、アカウント乗っ取りは、開発者が既に信頼している、数百万回のダウンロード実績を持つパッケージを侵害し、通常であれば新規または馴染みのないパッケージ名が受けるはずの精査を回避してしまうからである。
AIはこの問題をさらに悪化させるのか?
はい、2つの方法で可能です。攻撃者は現在、AIを使用して大量のタイポスクワッティング名と難読化されたペイロードを大規模に生成しています。また、AIコーディングアシスタント自体が、存在しないパッケージ名を誤って生成することがあり、これはスロップスクワッティングと呼ばれる関連手法で、攻撃者はこれをマルウェアに事前に登録することができます。
Xygeniはこれらの脅威からどのように保護するのでしょうか?
Xygeni は、マルチデータベースの脆弱性スキャン、依存関係の混同とタイポスクワッティングの検出、到達可能性に基づく優先順位付けを直接統合します。 CI/CD pipelineすると自動生成されます pull requests 確認された問題を修復することで、悪意のあるパッケージや脆弱性のあるパッケージが本番環境に到達する前に検出され、修正されるようにします。
