






DevOpsツールの急速な変化の世界では、スピードと効率性が重要です。しかし、DevOpsセキュリティツールを適切に保護しなければ、開発プロセス全体が深刻なリスクに直面する可能性があります。DevOpsとセキュリティに注力することで、チームはツールとワークフローの信頼性と保護を確保できます。さらに、組織が高度なDevSecOpsセキュリティツールを採用するにつれて、これらのツールの構成と監視がさらに重要になります。これらのツールは、 継続的インテグレーション (CI) と継続的デリバリー (CD) しかし、開発も保護する pipeline 脆弱性から。
DevOpsとセキュリティにおけるブランチ保護:コードベースのセキュリティ確保
DevOpsとセキュリティを強化する最も効果的な方法の1つは、ブランチ保護を実装することです。この機能は、重要なブランチを不正な変更や悪意のある変更から保護します。たとえば、ブランチ保護を適用することで、攻撃者がコードベースに脆弱性を注入するのを防ぐことができます。この保護を強化するには、次の手順に従ってください。
- コードレビューを実施する脆弱性を発見し、コーディングを維持するために、すべての変更に対して厳格なレビューを義務付ける。 standards.
- 強制的な押し込みを防ぐ: ブロック力は維持するために押し続ける commit 履歴を記録し、変更内容を明確かつ追跡可能な形で記録しておく。
- 自動セキュリティチェックを追加するセキュリティスキャンを統合する pull requests 合併前にリスクを特定するため。
あなたの CI/CD Pipeline
セキュリティリスクの特定、防止、対応に関する専門家ガイドで攻撃者の一歩先を行きましょう。 CI/CD pipelines!
CIツールの拡張性におけるDevOpsセキュリティツールの役割
DevOpsセキュリティツールの柔軟性、例えば ジェンキンズ GitLabの強みは、プラグインによる拡張性にあります。しかし、プラグインが古かったり、メンテナンスが不十分だったりすると、この拡張性によってシステムがリスクにさらされる可能性もあります。例えば、未解決の脆弱性を持つプラグインは、攻撃者がシステムにアクセスすることを可能にするかもしれません。 pipeline または悪意のあるコードを注入する。
未検証のプラグインのリスク:
- 時代遅れのツールプラグインを適時に更新しないと、重要なセキュリティパッチが適用されない可能性があります。
- セキュリティ評価の不備: 一部のプラグインは、統合前に適切なセキュリティレビューを受けていません。
- 非互換性の問題コアシステムと互換性のないプラグインは、脆弱性を引き起こす可能性があります。
- パッチ適用遅延パッチ適用が遅れると、攻撃者が悪用する可能性のある脆弱性が生じる。
DevSecOpsセキュリティツールを保護するためのベストプラクティス
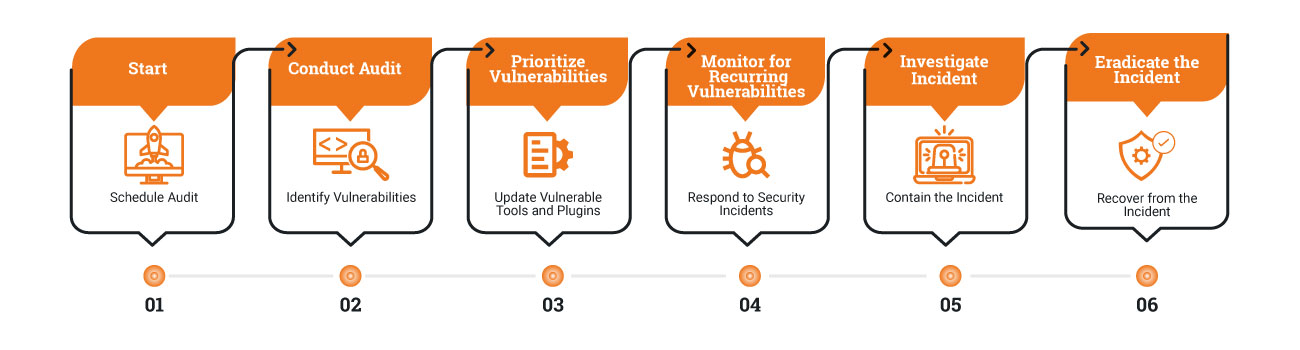
DevSecOpsセキュリティツールを効果的に管理するには、積極的なアプローチが必要です。これらのツールを統合する際には、 CI/CD pipeline安全な基盤を構築するために、以下の手順に従ってください。
- 信頼できるプラグインを選択してくださいコミュニティで高い評価を得ている、積極的にメンテナンスされているプラグインを使用してください。
- 定期監査の実施ツールに脆弱性がないか定期的に確認し、アップデートは速やかに適用してください。
- セキュリティスキャンを統合するツールを継続的に監視するために、自動脆弱性検出機能を追加してください。
プロアクティブなリスク軽減
DevSecOpsセキュリティツールの柔軟性は、強みであると同時に潜在的な脆弱性でもあります。そのため、リスクを効果的に管理するために、積極的な対策を講じることが不可欠です。以下にその方法を示します。
- 定期的なコードレビューを実施するまず、開発のあらゆる段階でレビューを取り入れることで、安全なコーディングを最優先事項としましょう。さらに、開発者が脆弱性を最小限に抑えるためのベストプラクティスに従うように徹底してください。
- 自動スキャンを実装するさらに、ソフトウェアライフサイクル全体を通してセキュリティスキャンを活用してください。これにより、問題を早期に発見して対処することができ、重大な脆弱性が本番環境に持ち込まれる可能性を低減できます。
- 枝の保護を強化するさらに、コードベースへの不正な変更を防止する設定を適用してください。これにより、重要なブランチが保護されるだけでなく、開発プロセスにおける説明責任と透明性も確保されます。
- 最新情報をチェック最後に、既知の脆弱性を悪用された攻撃を防ぐため、ツールとプラグインを継続的に更新してください。定期的な更新により、ツールに最新のセキュリティパッチと機能強化が常に適用されます。
これらの手順に従うことで、より安全で回復力の高いDevOps環境を構築できます。さらに、これらの対策を実施することで、DevOpsチームが重視する柔軟性と効率性を維持しながら、リスクを軽減することができます。
協力的なDevOpsおよびセキュリティコミュニティの構築
DevOpsとセキュリティの向上には、継続的な学習と協力が不可欠です。そのため、知識や経験の共有が非常に重要になります。以下に、貢献し成長するための方法をいくつかご紹介します。
- 現在の慣行を振り返るブランチ保護の設定は十分ですか?DevSecOpsのセキュリティツールは定期的に更新されていますか?これらの質問に答えることで、改善の機会を見つけることができます。
- あなたの経験を共有してくださいDevOpsコミュニティの集合的な知識に貢献するために、あなたの課題や戦略を同僚と共有しましょう。
- 他の人と交流するフォーラムやオンラインディスカッションに参加して、知見を交換したり、他の実務家から学んだりしましょう。
コミュニティ主導の議論やリソースについては、こちらをご覧ください。 DevOps チャット.
DevOpsセキュリティツールのセキュリティ確保は継続的な取り組みです
DevOpsのセキュリティツールとワークフローを保護することは、一度きりの取り組みではなく、継続的なプロセスです。ここで概説するプラクティスを実装することで、チームはセキュリティを保護できます。 pipeline効率性を維持しながら、さらにDevOpsコミュニティと連携することで、誰もが知見を共有し、セキュリティを向上させることができます。 standard一緒に。
DevOpsとセキュリティの未来が、高速で安全かつ強靭なものとなるよう、共に協力していきましょう。この取り組みにご参加いただき、ありがとうございます。皆様のDevOps環境が、今後も強固で安全な状態を維持されることを願っています。

