






1. 「サイバーセキュリティプラットフォーム」が真に意味すべきこと
ほとんどの人がこの言葉を聞くと サイバーセキュリティプラットフォーム彼らは大きなことを考えている enterprise EDR、SIEM、ファイアウォールなどのツール。簡単に言うと、 サイバーセキュリティプラットフォーム は、システム、データ、アプリケーションを保護するために連携して動作する統合ツール群です。しかし、ほとんどのチームにとって、その保護はコードが出荷される前に終わってしまいます。これらのツールは、デバイス、ネットワーク、エンドポイントに焦点を当てており、実際に構築しているソフトウェア自体には焦点を当てていません。開発者にとって、これは大きな盲点となります。
実際には、真の 統合サイバーセキュリティプラットフォーム ソフトウェアサプライチェーン全体を最初から保護する必要があります commit 最終的な本番環境へのデプロイまで。つまり、IDE でコードを記述しながらスキャンし、リポジトリに取り込まれる前に依存関係をチェックし、安全な構成を環境全体に強制するということです。 CI/CD ワークフロー。開発スタックとシームレスに統合することで、セキュリティが後回しにされるのではなく、日々のワークフローの一部となるべきです。
Xygeniなら、まさにそれが手に入ります。 サイバーセキュリティリスク管理プラットフォーム 組み合わせ SAST, SCA秘密の検出、 CI/CD セキュリティ、コンテナスキャン、異常検出を1か所で実現。IDEから直接コードをスキャン(VS Code統合)し、脆弱性をリアルタイムで確認し、エディタを離れることなく安全な修正を適用できます。そこから、Xygeniの CI/CD guardrails ポリシーを自動的に適用することで、安全でないコードが本番環境に渡るのを防ぎます。
要するに、 サイバーセキュリティ管理プラットフォーム 以上のものであるべきである dashboard アラート。これは、コードを保護するための統合コントロールセンターであるべきです。 pipelineそれらがどこにあっても、それらや遺物。
2. ほとんどのプラットフォームがコードを外部に公開する理由
多くの有名なツールは、 サイバーセキュリティ管理プラットフォームしかし、よく見てみると、これらは開発者向けではなく、運用チームやITチーム向けに作られていることがわかります。エンドポイントを監視し、疑わしいネットワークトラフィックをブロックし、ログを収集します。これは確かに役立ちますが、安全でないコードやマルウェアに感染した依存関係が構築・展開されるのを防ぐことはできません。
その Cloud Native Computing Foundation(CNCF) 組織の72%が最大9種類の監視ツールを使用しており、20%以上が10~15種類のツールに依存しているという報告がある。これは、 dashboardアラートの重複が増え、攻撃者が悪用できる盲点が増える。
ギャップは以下のとおりです。
- エンドポイントツール プライベートリポジトリが見えません。 CI/CD pipelines、または IaC テンプレート。
- ネットワークセキュリティ コード内の脆弱なnpmパッケージや漏洩したAPIキーを検出しません。
- 伝統的なパッチング 修正によってビルドが壊れるかどうかはチェックしません。
現代のデリバリーでは、攻撃はソフトウェア開発ライフサイクルを標的としています(SDLCそれ自体は、これらのツールが全く届かない空間です。脅威アクターは依存関係、コンテナイメージ、ビルドスクリプトに潜み、本番環境に侵入する絶好の機会を待ちます。
だからXygeniは別のタイプの 統合サイバーセキュリティプラットフォーム開発者と DevSecOps チーム向けに設計されたものです。最初のコード行から始め、IDE、バージョン管理、 CI/CD pipeline脆弱性、設定ミス、マルウェアは、本番環境に到達する前に検出されます。
一般的なスキャナーとは異なり、 サイバーセキュリティリスク管理プラットフォーム 修復リスク機能が含まれています。単にパッチを適用するように指示するだけでなく、最も安全なアップグレードを推奨し、互換性のない変更点を警告し、実行時の影響を予測するため、推測ではなく自信を持って修正できます。
3. ソフトウェア向け統合サイバーセキュリティプラットフォームの台頭
ほとんどのDevSecOpsチームでは、セキュリティは断片化されています。 SAST、別の SCA独立した秘密探知機に加え CI/CD pipeline チェック、コンテナスキャナー、場合によってはコンプライアンスプラットフォーム。これらを管理するには切り替えが必要です。 dashboardレポートの統合や重複アラートの追跡など、安全なコードの出荷に費やすことができない時間。
A 統合サイバーセキュリティプラットフォーム その混乱を解消します。Xygeniを使えば、以下のメリットが得られます。
- SAST, SCA秘密探知機能もすべて一箇所に集約。
- CI/CD guardrails 危険なビルドをブロックする。
- デプロイ前にコンテナとレジストリのスキャンを実施します。
- 異常検知により疑わしいリポジトリや pipeline 変更。
Gartner 組織の75%が、複雑さを軽減し可視性を向上させるためにセキュリティツールを統合しているという報告があります。Xygeniは、機能の深みを損なうことなく統合を実現し、すべての機能が個別のソリューションと同等またはそれ以上の性能を発揮します。
そしてそれは単なる検出ではありません。 サイバーセキュリティリスク管理プラットフォームXygeniは次のように付け加えた。
- AIを活用した自動修復 SAST, SCAそして、秘密。
- 状況に応じた優先順位付けにより、本当に悪用されやすい箇所から優先的に修正できます。
- ルールはあなたの pipeline出荷前に安全でないコードを阻止する。
IDEにおけるリアルタイムの検出結果と自動化されたポリシー適用により、セキュリティはワークフローの一部となり、サイクルの最後に行う別のタスクではなくなります。
サイバーセキュリティプラットフォームに含めるべきもの
自らを「 サイバーセキュリティプラットフォーム ソフトウェア開発チーム向けに構築されています。コードを開発・リリースするプラットフォームには、以下の機能が必要です。
- ソースコードの保護: SAST 入力中にバグ、脆弱性、安全でないコードパターンを検出する。
- 依存関係のセキュリティ: SCA これは、オープンソースパッケージにおける到達可能性、悪用可能性、ライセンスリスク、さらにはマルウェアの有無までチェックするものです。
- 秘密管理: 漏洩したAPIキー、トークン、パスワードがメインシステムに到達する前に、AIを活用した検出と自動修復を行います。
- CI/CD セキュリティ: Guardrails ワークフローをスキャンし、危険な手順をブロックし、安全な構成を自動的に適用する。
- コンテナとレジストリのスキャン: 展開前にイメージ内の脆弱性や設定ミスを特定する。
- 異常検出: リポジトリの異常な変更に注意してください。 pipeline侵害を示唆する可能性のあるs、または構成。
- 修復リスク管理: 最も安全なパッチを選択し、互換性を損なう変更点を事前に確認し、新たなリスクの発生を回避してください。
時 統合サイバーセキュリティプラットフォーム これらの領域すべてを網羅し、開発ワークフローと統合することで、開発者の負担を軽減し、脅威を本番環境から排除します。
なぜこれが問題
多くの製品が、単に複数の機能をバンドルしているというだけで、サイバーセキュリティ管理プラットフォームと称している。 dashboard一緒に。しかし、IDE でコードをスキャンしたり、依存関係で到達可能なエクスプロイトを検出したり、危険なマージをブロックしたりできない場合は、 CI/CD、そして問題の自動修復は、あなたの SDLC.
本当の 統合サイバーセキュリティプラットフォーム エンドツーエンドの包括的なサポートを提供しつつ、開発速度を低下させないこと。これがXygeniの基本理念です。すべてが1か所に集約され、自動化され、現代の開発チームの実際の働き方に合わせて最適化されています。
4. Xygeniがあなたの SDLC 最初から最後まで
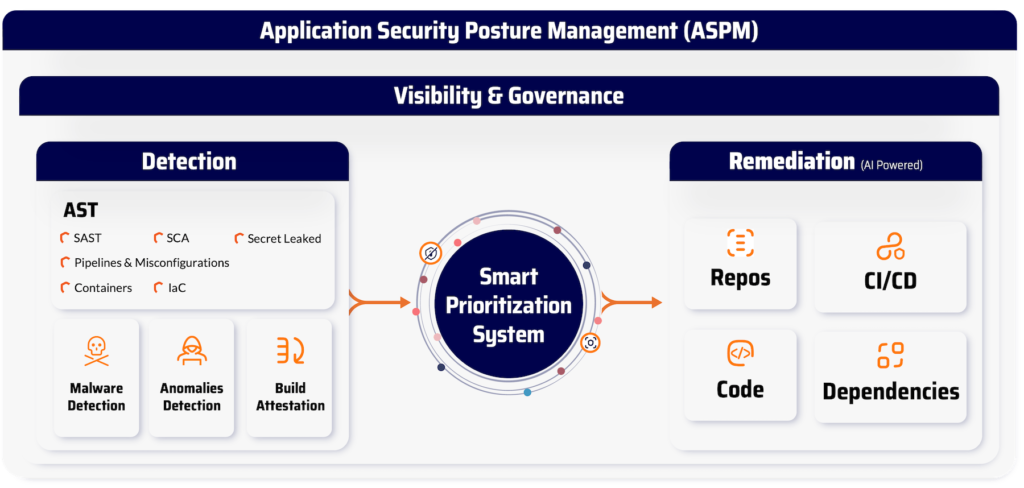
A サイバーセキュリティプラットフォーム は、それが覆う地面と同じくらい強い。Xygeni は、ソフトウェア開発ライフサイクルのすべてのレイヤーを保護します (SDLC)最初の commit 最後の生産成果物まで、あなたの作業を遅らせることなく。
当社の統合サイバーセキュリティプラットフォームが実際にどのように機能するかをご紹介します。
- コードベース:実行 SAST IDEから直接、または pipelineインジェクションの脆弱性、安全でないロジック、コードのバックドアを早期に検出します。マージ前に、ハードコードされた秘密情報、難読化されたペイロード、さらにはカスタムマルウェアパターンを検出してブロックします。
- 依存関係: オープンソースライブラリをスキャンします SCA これはCVEリストだけにとどまりません。Xygeniは到達可能性、悪用可能性、マルウェアの兆候をチェックするため、コードベースにとって重要なリスクのみに対応できます。
- CI/CD: 保護する pipeline自動化された guardrails設定ミスのあるワークフロー、危険なワークフローを検出します pipeline 手順や公開された認証情報を特定し、危険なマージやビルドを自動的にブロックします。
- レジストリローカルのDocker、リモートレジストリ、およびOCIハブ内のコンテナイメージをスキャンして、脆弱性、設定ミス、ポリシー違反を検出します。生成および検証します。 SBOMNIST、DORA、および顧客の要求事項を遵守するため。
- SCMソース管理をリアルタイムで監視して異常を検出します。Xygeni は疑わしいブランチ、予期しないファイル変更、異常をフラグ付けします。 commit アクティビティを記録し、すべてのアクションについて完全な監査証跡を提供します。
すべては一度に起こるから サイバーセキュリティ管理プラットフォーム複数のツールを組み合わせる必要はありません。Xygeni のコントロールは、次のような主要なフレームワークに準拠しています。 NIST 800-53 サプライチェーンのセキュリティとMITRE ATT&CKマトリックス ビルド環境を保護するために、 CI/CD システム、および開発者エンドポイント。
5. サイバーセキュリティリスク管理プラットフォーム:検出を超えて
真 サイバーセキュリティリスク管理プラットフォーム アラートをただ羅列するのではなく、ビルドを壊すことなく、適切な問題を適切な順序で修正できるよう支援するべきです。だからこそ、Xygeniはコンテキスト認識型の優先順位付け、AIによる自動修復、そして修復リスクスコアリングを単一のワークフローに統合しているのです。
コンテキスト認識型優先順位付け
すべての脆弱性が同じレベルの緊急性を必要とするわけではない。
Xygeniは 到達可能性 (脆弱なコードパスは実際に使用されているか?) 活用可能性 (有効な脆弱性があるかどうか)を確認してから、その深刻度を判断してください。
- アクセス可能で悪用可能な場合は、今すぐ修正してください。
- リスクが低い場合は、後回しにして、引き続き発送する。
このアプローチは雑音を排除し、最も重要な問題に時間を集中させます。 セキュリティ チームの 73% 彼らは苦労していると言う、 サイバーリーズンのランサムウェア調査警戒疲労が脅威の見落としにつながる。
AIを活用した自動修復 SAST, SCA、そして秘密
Xygeniは、問題があることをただ伝えるだけでなく、その解決を支援します。
- SAST → IDE内で安全なコード変更を生成するため、脆弱性を即座に修正できます。
- SCA → ポリシーに基づいて安全な依存関係のアップグレードを提案し、ビルドの破損を回避します。
- シークレット → 公開されている認証情報を自動的に取り消し、Vault または KMS の参照情報に置き換えます。
セキュリティ対策のレビュー、承認、マージを、作業の流れを中断することなく数分で完了できます。
修復リスク管理
最新のパッチが必ずしも最も安全なパッチとは限らない。
Xygeniはすべてのアップグレードオプションを明確に表示します リスクスコア (低、中、高)に基づき、以下のいずれかに分類します。
- 脆弱性が悪用可能かどうか
- 変更または削除されたメソッドまたはAPIはどれですか?
- どのファイルと実行時動作が影響を受けるか
マージする前に、影響をプレビューし、破壊的な変更を回避し、 pipeline スムーズに実行。
優先順位付け、AI を活用した自動修復、リスク認識パッチ適用を組み合わせることで、Xygeni は 統合サイバーセキュリティプラットフォーム DevSecOpsチームが必要としているのは、検出をアクションにつなげつつ、作業速度を低下させないソリューションです。
最終的な結論:一つのプラットフォームで、包括的な情報を提供
右の選択 サイバーセキュリティプラットフォーム 単に機能のチェックボックスにチェックを入れるだけではなく、コード、依存関係、 pipelineは初日から保護されます。
Xygeniを使えば、 統合サイバーセキュリティプラットフォーム ソフトウェア開発ライフサイクル全体を保護する(SDLC)あなたのスピードを落とすことなく。 SAST, SCA秘密の検出 CI/CD guardrailsコンテナスキャンや異常検知など、すべてが1か所で連携して動作します。
私たちのアプローチは検出にとどまりません。Xygeniはまた、 サイバーセキュリティリスク管理プラットフォームコンテキスト認識による優先順位付け、AI による自動修復、修復リスクスコアリングにより、ビルドを壊すことなく、適切な問題を適切な順序で修正できます。また、IDE に直接統合されるため、 pipelineそうすることで、ワークフローに自然に溶け込む継続的な保護が得られます。
つまり、Xygeniは サイバーセキュリティ管理プラットフォーム スピード、セキュリティ、そしてあらゆるリリースにおける信頼性を必要とする現代のDevSecOpsチーム向けに構築されています。

