






ソフトウェアサプライチェーン可視化の習得:セキュリティ強化と効率向上
目次
この包括的なガイドでは、ソフトウェアサプライチェーンの可視化とマッピングの基本を深く掘り下げます。これらの重要な戦略が、ソフトウェア開発におけるセキュリティと運用効率をどのように向上させるかを学びましょう。サプライチェーンマッピング、DevSecOps、オープンソースソフトウェア管理における最新のツールと実践方法を学び、堅牢で効率的なソフトウェアライフサイクルを実現しましょう。
ビジュアライゼーションの旅に出発する:その内容と目的
無数の通路、隠し扉、そして予期せぬ罠が仕掛けられた複雑な迷路を進んでいく場面を想像してみてください。これはパズル好きの夢物語ではなく、複雑なサプライチェーンを管理するソフトウェア開発チームにとって、まさに日常的な現実です。ソフトウェア開発の世界では、この迷路はソフトウェアサプライチェーンに相当し、セキュリティ侵害から業務効率の低下まで、そのリスクは計り知れません。
しかし、この複雑なネットワークを地図と視覚化図で表現できたらどうでしょうか?ソフトウェアサプライチェーンのマッピングと可視化は、単に線や点を引くだけではありません。隠されたつながりを明らかにし、潜在的なリスクを洗い出し、プロジェクトにとって最も効率的な経路を見つけることなのです。
以下の段落では、ソフトウェアサプライチェーンのマッピングと可視化が果たす重要な役割について詳しく解説します。業界リーダーの知見と実際の事例を通して、これらの手法がどのようにセキュリティを強化し、効率性を高め、ソフトウェア開発の道のりを安全かつ成功に導くのかを学びましょう。さあ、ソフトウェアサプライチェーンの見方と管理方法を変革し、複雑さを明確化、課題をチャンスに変えるための旅に出かけましょう。
迷路の謎を解き明かす:視覚化の重要な役割
国立研究所 Standard米国国立標準技術研究所(NIST)は、現代のサイバーセキュリティの重要な側面を強調しています。 ソフトウェアサプライチェーンの詳細マップこれは単なる技術的な問題ではなく、防御戦略の要となるものです。ソフトウェアサプライチェーン(SSC)の複雑さと不透明性は、特にインベントリと検出の側面において、重大なセキュリティ上の課題をもたらします。
霧の中を進む:視界における課題を明らかにする
霧に覆われた風景の中を進む様子を想像してみてください。これが、 Software Supply Chain Security (SSCS視界が背景に溶け込み、ますます複雑化する SDLC 生態系。 調査 クラウドネイティブコンピューティング財団によると、ほとんどの技術者は前例のないITの複雑さに直面しており、それが大量のデータノイズを生み出していると報告している。
このような複雑さゆえに、ソフトウェアプロジェクトに関わる無数のコンポーネントを追跡することは困難であり、構成や権限の問題、潜在的なセキュリティ脆弱性の特定が難しくなります。組織は、アプリケーションを効果的に保護するために、ソフトウェアサプライチェーン全体を明確に把握する必要があります。
組織は、自社のセキュリティを保護しようとする際に、以下のような複雑な問題や障害に直面します。 CI/CD セキュリティ:
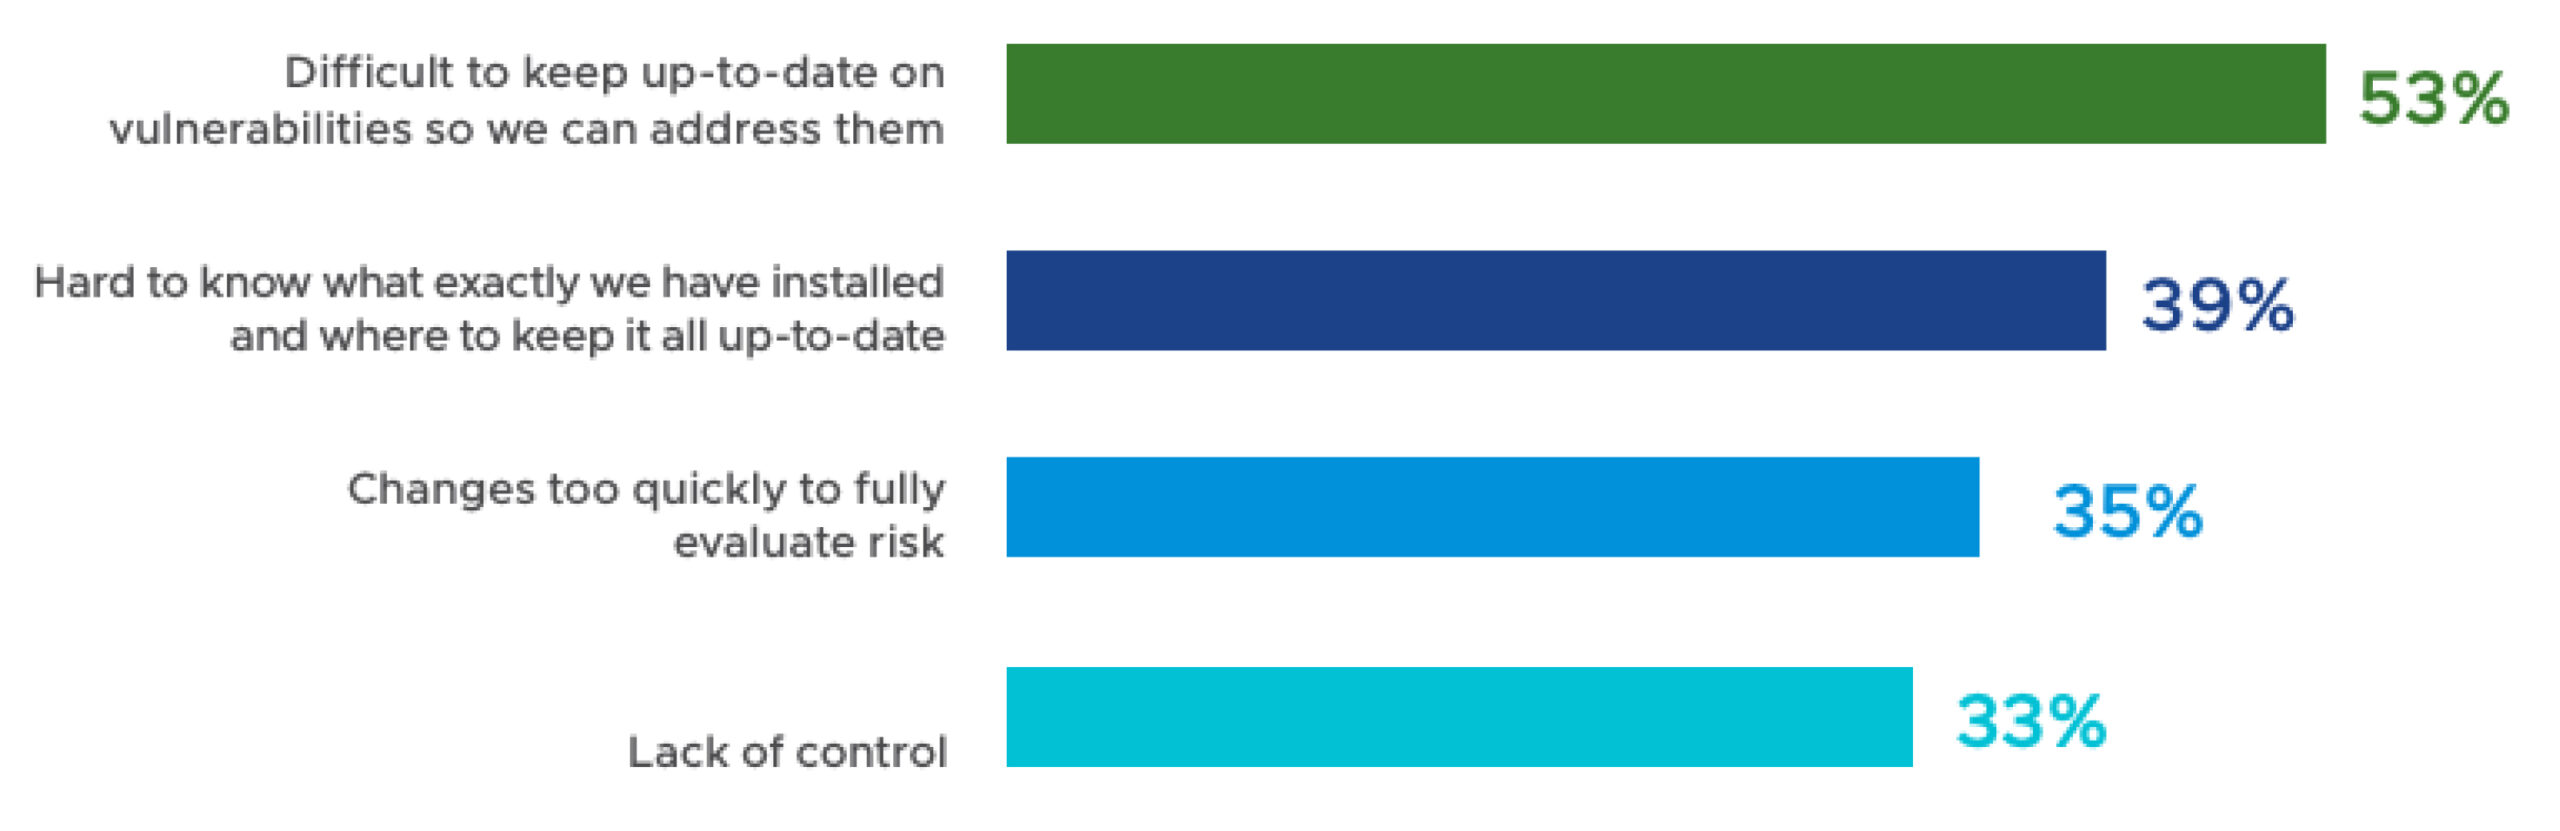
- 正確な在庫管理の難しさ: ソフトウェアサプライチェーンにおけるすべての構成要素を正確に把握することは、干し草の山から針を探すようなものです。Linux Foundationの報告によると、平均的なソフトウェアアプリケーションのサプライチェーンは非常に複雑であるため、ほとんどの組織は自社のソフトウェアエコシステムを構成するさまざまな要素をより明確に理解する必要があるとのことです。 この知識のギャップは、サプライチェーンを効果的に確保する上で大きな障壁となっている。.
- 脅威の発見における課題: ソフトウェアサプライチェーンにおける脆弱性の発見は、極めて困難な作業である。日々新たな脅威が出現する中、潜在的なセキュリティ侵害に追いつくためには、警戒心と高度な技術力が不可欠となる。 これらの脅威は絶えず進化しているため、従来の脆弱性検出方法を改善する必要が生じる場合が多い。.
- オープンソースおよびサードパーティ製コンポーネントの操作方法: 現代のソフトウェア開発におけるオープンソースおよびサードパーティコンポーネントの広範な使用は、新たな複雑さを生み出している。これらのコンポーネントは開発を加速させ、膨大な機能を提供する一方で、未知のリスクももたらす。2020年「Open Source Security 「リスク分析」レポートでは、コードベースの75%にオープンソースの脆弱性が含まれていることが指摘されており、厳格なセキュリティ対策の必要性が強調されている。 CATAloging そしてこれらの依存関係を継続的に監視して新たなリスクを検知することは極めて重要かつ大変なことです.
オープンソースソフトウェアの導入に伴うセキュリティリスクに関する懸念
暗い隅々を照らす:可視性によるセキュリティ
可視性の確保という課題をさらに複雑にしているのは、DevSecOpsチームがアクションの優先順位付けができないことだ。最新のレポートによると、多くのエンジニアは、膨大なデータ量とシステムに存在する潜在的な脆弱性の数に圧倒されていると感じている。 この過負荷はしばしば行動麻痺を引き起こし、チームは即時対応が必要な重大な脆弱性とそれほど重大ではない脆弱性を区別できなくなる。優先順位付けの欠如は、タイムリーな修復作業を妨げるだけでなく、リソースを浪費し、ITチーム全体の対応能力を阻害する。
可視性の欠如と優先順位付けの難しさという2つの課題は相互に関連しており、しばしば互いに影響し合います。テクノロジースタック全体における可視性が限られているため、ソフトウェアサプライチェーンのどの要素がリスクにさらされているのかを把握することが困難です。同時に、優先順位付けができないことは、この不明確さから生じる場合もあれば、それを悪化させる場合もあります。
これらが合わさって、適切な software supply chain securityこれは、雑音を排除し、明確で実用的な洞察を提供するソリューションの必要性を強調するものである。
道を切り拓く:明確な視界で業務を効率化する
セキュリティの領域を超えて考えてみると、サプライチェーンの可視化は単なる安全対策以上の効果をもたらします。それはまるで暗い部屋に明かりを灯すように、業務における最も迅速かつ効率的な経路を明らかにするのです。開発エコシステム全体を俯瞰的に把握できるため、チームは冗長な資産やメンテナンスされていない要素を特定できます。この明確さは、複数のユニットやコンポーネントが複雑に絡み合う大規模プロジェクトにおいて特に有効です。
戦略的洞察:可視性を向上させるためのツールとテクニック
ソフトウェアサプライチェーンをX線視力で透視できると想像してみてください。それは単に個々の要素を見るだけではなく、隠された複雑なつながりを認識し、それらを理解と行動のモザイクへと変えることです。ソフトウェアサプライチェーンの可視性を大幅に向上させる具体的な戦略と方法論、そして自動化ツールの役割には、以下のようなものがあります。
包括的な資産マッピングツールの導入
まず、サプライチェーン内のすべてのコンポーネントを詳細に把握できるツールを導入することを検討してください。これには、サードパーティの依存関係、オープンソースライブラリ、およびすべての CI/CD pipeline ステップ。
これらのツールは継続的インテグレーション/継続的デプロイメントにシームレスに統合できます(CI/CD) pipelineこれにより、ソフトウェアコンポーネントがさまざまな開発および展開段階を通過する際の継続的な追跡と管理が可能になります。
その結果、業務はより効率化され、チームは最終製品に安全で最新のコンポーネントのみが使用されることを保証できるため、効率性が向上します。
自動在庫管理の役割
従来のシステム構成では、サードパーティの依存関係やオープンソースライブラリを含むすべてのソフトウェアコンポーネントの最新のインベントリを維持することは、時間と手間がかかり、エラーが発生しやすい作業です。
自動化された在庫管理システムは、可視性の向上において極めて重要な役割を果たします。これらのシステムは、ソフトウェアサプライチェーン内の各コンポーネントを綿密にカタログ化し、追跡するように設計されています。ソフトウェア資産におけるあらゆる新たな依存関係や変更を自動的に更新・記録するシステムを想像してみてください。これこそが、自動化された在庫管理システムが提供するものです。
自動化により、在庫の追跡と更新に必要な手作業が大幅に削減され、部品の見落としがなくなります。このプロセスは、手動監査では見落とされがちな潜在的な脆弱性を特定する上で非常に重要です。
可視化と Dashboard 明確さとコミュニケーションのためのツール
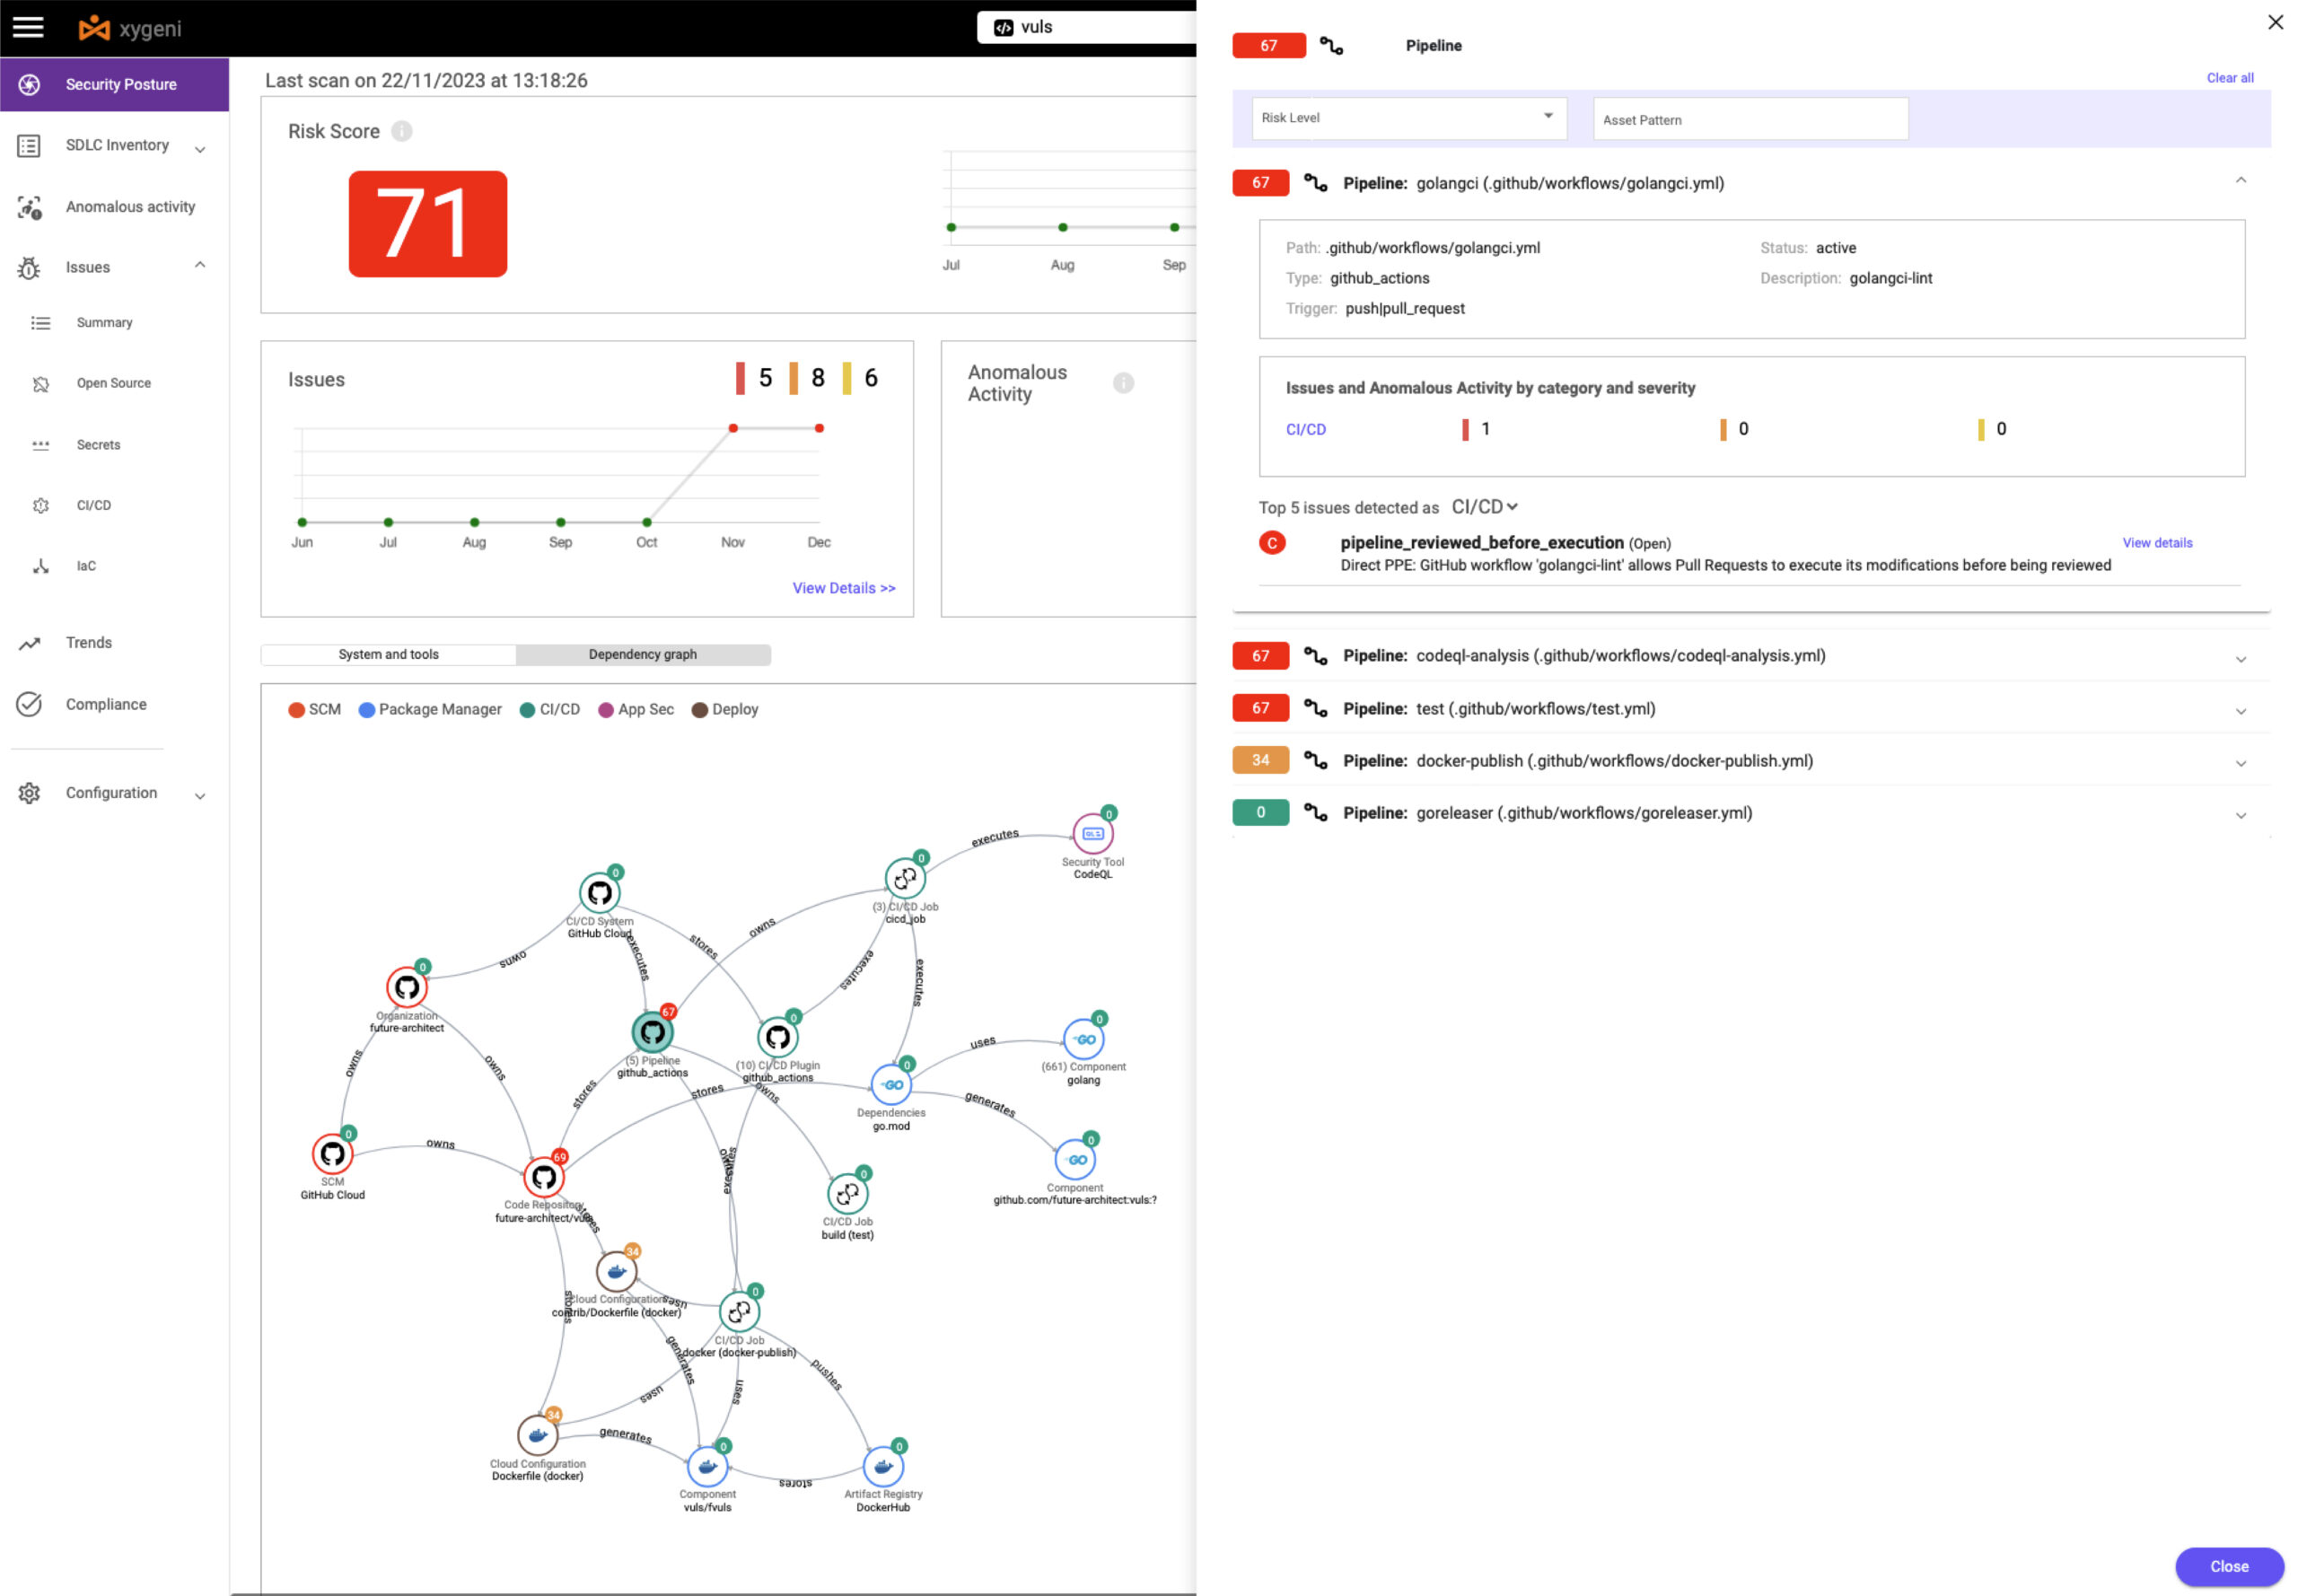
可視化とは、単に見ることだけではなく、理解することです。Xygeniのようなツールは、サプライチェーン全体をインタラクティブに可視化することで、組織がソフトウェア開発プロセスの全体像を把握できるようにします。
SDLC インベントリー dashboardソフトウェアサプライチェーンの複雑な網状構造を、理解を深め、チームメンバー間のコミュニケーションを促進する明確なグラフィカル表現に変換し、ソフトウェアサプライチェーンの管理に対する協調的なアプローチを可能にします。
各コンポーネントの健全性とセキュリティ状態を監視するための集中型インターフェースは、冗長性や、効率を阻害したりセキュリティリスクをもたらしたりする可能性のある旧式で保守されていない要素を迅速に特定することで、運用を効率化します。
DevSecOpsにおける優先順位付け手法
特に重大な脆弱性に対処する際に、効果的に行動の優先順位付けを行う能力は、積極的なチームと受動的なチームを分ける重要なスキルです。この文脈における優先順位付けとは、単にリストのタスクにチェックを入れることではなく、ソフトウェア開発プロセスのセキュリティと効率に大きな影響を与える行動を戦略的に特定することです。DevSecOpsチームを支援するテクニックやフレームワークには、以下のようなものがあります。
リスクに基づく脆弱性の優先順位付け
DevSecOpsにおける基本的なアプローチの一つは、リスクに基づいた脆弱性の優先順位付けです。このアプローチでは、各脆弱性を潜在的な影響と悪用される可能性に基づいて評価します。Xygeniが提供するようなツールは、高度なアルゴリズムを用いて組織固有の環境における脆弱性を分析することで、この評価を自動化できます。
この方法により、アプリケーションと組織にとって最も重大なリスクをもたらす脆弱性に優先的に対処できるため、リソースをより効果的に配分し、悪用される機会を減らすことができます。
CVSSおよびその他のフレームワークの実装
共通脆弱性評価システム(CVSS)は、 standard脆弱性の深刻度を評価するための標準化されたフレームワーク。このフレームワークを採用することで、DevSecOpsチームはさまざまな脅威や脆弱性の深刻度について共通の言語と理解を得ることができます。エクスプロイト予測スコアリングシステム(EPSS)などの追加のフレームワークを検討することで、このアプローチを大幅に強化できます。EPSSは脆弱性が悪用される可能性を予測し、脆弱性管理に将来を見据えた視点を提供します。
XygeniとCVSSの統合は、EPSSの知見によって強化され、脆弱性の優先順位付けにおいて、より動的かつ予測的なアプローチを可能にします。この組み合わせにより、脆弱性の深刻度と悪用可能性を考慮した客観的な評価が可能となり、優先順位付けが現在および将来の潜在的なリスクに基づいていることが保証されます。
シフトレフトなどのベストプラクティスを採用する
ソフトウェア開発における「シフトレフト」アプローチは、セキュリティを早期に統合することを重視しています。 SDLCこのアプローチにより、セキュリティテストとチェックが開発プロセスの一部となることが保証されます。開発の初期段階からセキュリティを優先することで、多くの脆弱性が最終製品に混入するのを防ぎ、脆弱性管理の後段階における負担を大幅に軽減できます。
シフトレフトアプローチは、シフトレフト手法の積極的な性質を補完するだけでなく、ソフトウェア開発ライフサイクル全体を通してセキュリティ体制を強化する一連のベストプラクティスへと自然とつながります。
- 共同開発cisイオン生成開発、運用、セキュリティチーム間の連携を促進し、脆弱性とその影響を包括的に把握できるようにする。
- 継続的な学習と適応最新のセキュリティ動向を常に把握し、それに応じて優先順位付け戦略を調整する。
ソフトウェアサプライチェーンマネジメントにおける監視機能強化の価値
ソフトウェアサプライチェーンのインベントリ管理と可観測性は、今日のソフトウェア開発の世界では贅沢品ではなく、必要不可欠なものです。これにより、組織は高度なサイバー脅威から身を守り、業務を効率化し、さまざまな部門間のコラボレーションを強化することができます。このような包括的な可観測性フレームワークは、組織にさまざまな観点から価値をもたらします。
構想段階から実行段階まで、セキュリティ体制を強化します。
まず第一に、Xygeni によるフルスタックの可観測性は、ソフトウェアライフサイクル全体を通してアプリケーションセキュリティを根本的に強化します。ソフトウェア開発と展開のすべてのフェーズでセキュリティシグナルを分析し、脆弱性管理とセキュリティ制御の実施を大幅に改善します。このプロアクティブなアプローチにより、組織はセキュリティカバレッジのギャップを特定して修正し、自動化することができます。 SDLC セキュリティ guardrailsまた、新たなソフトウェアサプライチェーンの脅威から保護することで、アプリケーションのリスクを大幅に低減します。
リスクの迅速な低減と部門間の相乗効果の向上を実現する
アプリケーション全体にわたる可視性とセキュリティ範囲の向上、 pipelineXygeniのようなツールが提供する自動化されたセキュリティは、リスクの迅速な軽減につながります。 guardrails 露出期間を最小限に抑えます。さらに、高度なグラフィック表示と包括的なビューにより、部門間の摩擦が軽減されます。開発、運用、セキュリティチーム間のコミュニケーションと相互理解が深まることで、より協力的で一体感のある職場環境が実現します。
業務最適化とコスト効率
さらに、フルスタックの可観測性を導入することで、業務運営が最適化され、コスト効率が向上します。自動化により、組織はタスクの発見と優先順位付けに費やす時間とリソースを大幅に削減できます。報告によると、これらのタスクに費やす時間は65%以上削減され、セキュリティチームの生産性は40%向上しています。こうした効率化により、運用コストが削減され、貴重なリソースを他の戦略的イニシアチブに振り向けることができます。
今後の展望
ソフトウェアサプライチェーン管理ツールへのAIと機械学習の統合は、今後ますます普及していくでしょう。これらの技術は、より深い洞察、予測分析、自動化機能を提供し、複雑なソフトウェアエコシステムの管理能力をさらに向上させることが期待されます。
Xygeniの役割
Xygeniのようなプラットフォームは、この進化の最前線に立ち、現在の課題に対応し、将来のトレンドに適応するツールとソリューションを提供しています。セキュリティとコンプライアンスの強化から、業務効率と俊敏性の向上まで、組織のソフトウェアサプライチェーン管理への取り組み方を変革する上で、これらのプラットフォームが果たす役割は疑いようがありません。
これまでにない方法でソフトウェアサプライチェーンと関わろう
ソフトウェアサプライチェーンの管理方法を変革する準備はできていますか?可視性と複雑さという課題を乗り越える時が来ました。マッピングツールと視覚化ツールの力を活用して、ソフトウェアエコシステムを保護し、プロセスを効率化し、急速に進化するデジタル世界で優位性を維持しましょう。
🔍 発見して実行するこのガイドで紹介されているツールと戦略をぜひ活用してみてください。あなたの現在のニーズに最も合致するものはどれでしょうか?必要であれば小規模から始めても構いませんが、まずは今すぐ始めましょう。より良い可視化への一歩一歩が、セキュリティと効率性の向上につながります。
💡 洞察を共有するソフトウェアサプライチェーンの可視化に関するご経験はありますか?うまくいった点、うまくいかなかった点など、ぜひお聞かせください。あなたの経験談は、コミュニティの他のメンバーにとって参考になるはずです。下のコメント欄にご記入いただくか、お問い合わせください。有意義な議論を始めましょう。
🚀 先を行きますソフトウェア開発の世界は常に変化しています。時代に取り残されないようにしましょう。最新の洞察、トレンド、ソフトウェアサプライチェーン管理の最新情報をお届けするニュースレターにご登録ください。常に最新情報を入手し、セキュリティを確保し、効率性を維持しましょう。
より明確で、より安全で、より効率的なソフトウェア開発プロセスへの道のりは、今日から始まります。さあ、最初の一歩を踏み出しましょう。共に成功への道を切り開きましょう。
ビデオデモをご覧ください
