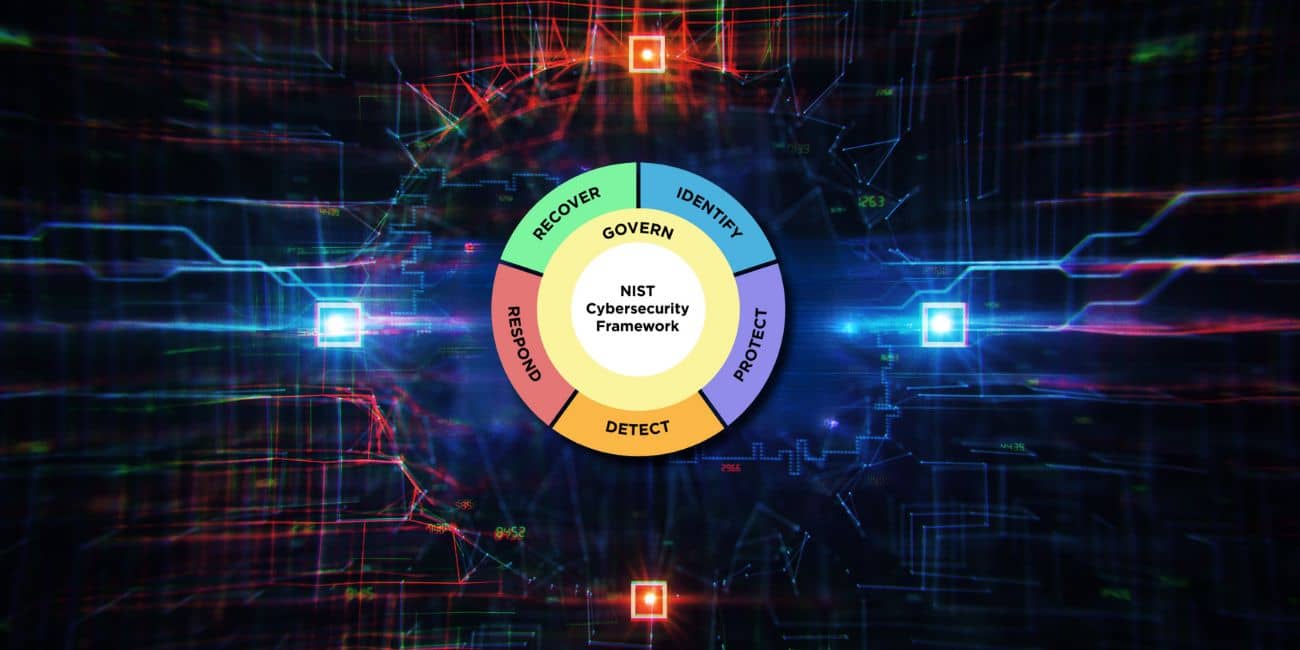






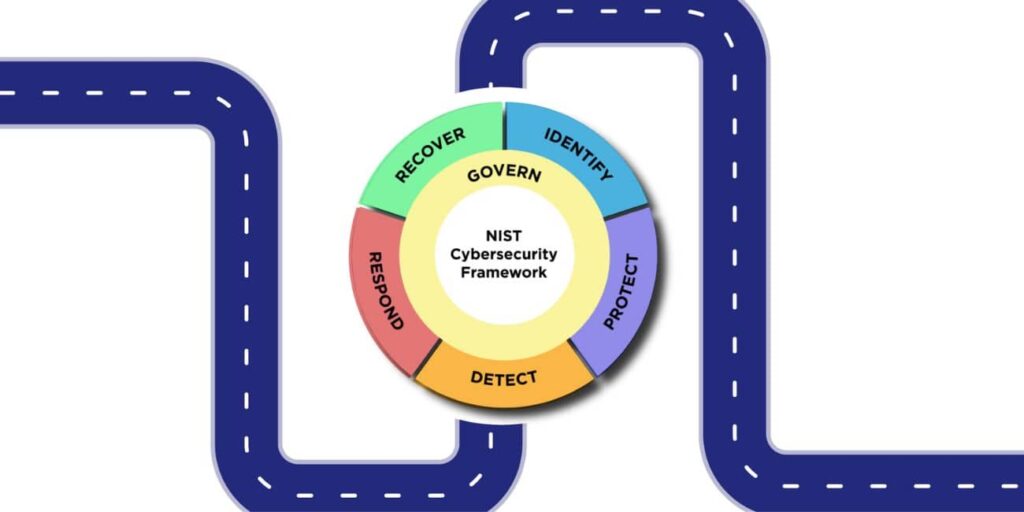
国立研究所 Standard米国国立標準技術研究所(NIST)は、広く評価されているサイバーセキュリティフレームワーク(CSF)の大幅なアップデート版をリリースしました。組織がサイバーセキュリティリスクをより適切に管理できるよう支援することを目的としたツール。 NIST CSF バージョン 2.0 これは、組織に広く受け入れられている繁栄しているフレームワークをさらに発展させることを目的としてすべて改善されており、規模や業界に関係なく、すべての組織がこのフレームワークを採用するのを支援するための、より広範な範囲とより包括的なリソースが追加されています。
あらゆる組織のためのフレームワーク
当初は重要インフラ分野におけるサイバーセキュリティ体制の強化を目的として設計されたCSFは、進化を遂げてきました。最新版であるCSF 2.0は、あらゆる規模と業種の組織に影響を与えるサイバー脅威の動的な性質を認識しています。拡張性と適応性を考慮して綿密に設計されており、多様な組織環境においてその有用性を確保しています。
ガバナンスとサプライチェーンセキュリティの新たな側面
変化するサイバーセキュリティ環境に対応して、CSF 2.0 ではガバナンスとサプライチェーンセキュリティに重点が置かれています。これらの側面が堅牢なサイバーセキュリティ戦略にとって重要であることを認識し、このアップデートでは包括的なサイバーセキュリティガバナンスプログラムの開発と統合に関する新たな洞察とガイダンスを提供します。 software supply chain security (SSCS)対策をアジャイルソフトウェア開発プラクティスに取り入れています。この積極的な姿勢は、以下の項目の組み込みによってさらに強化されています。 NIST SP 800-204Dフレームワークを反映して commit現代のサイバーセキュリティの課題に正面から取り組むことを目的としています。
豊富なリソースで実装を強化
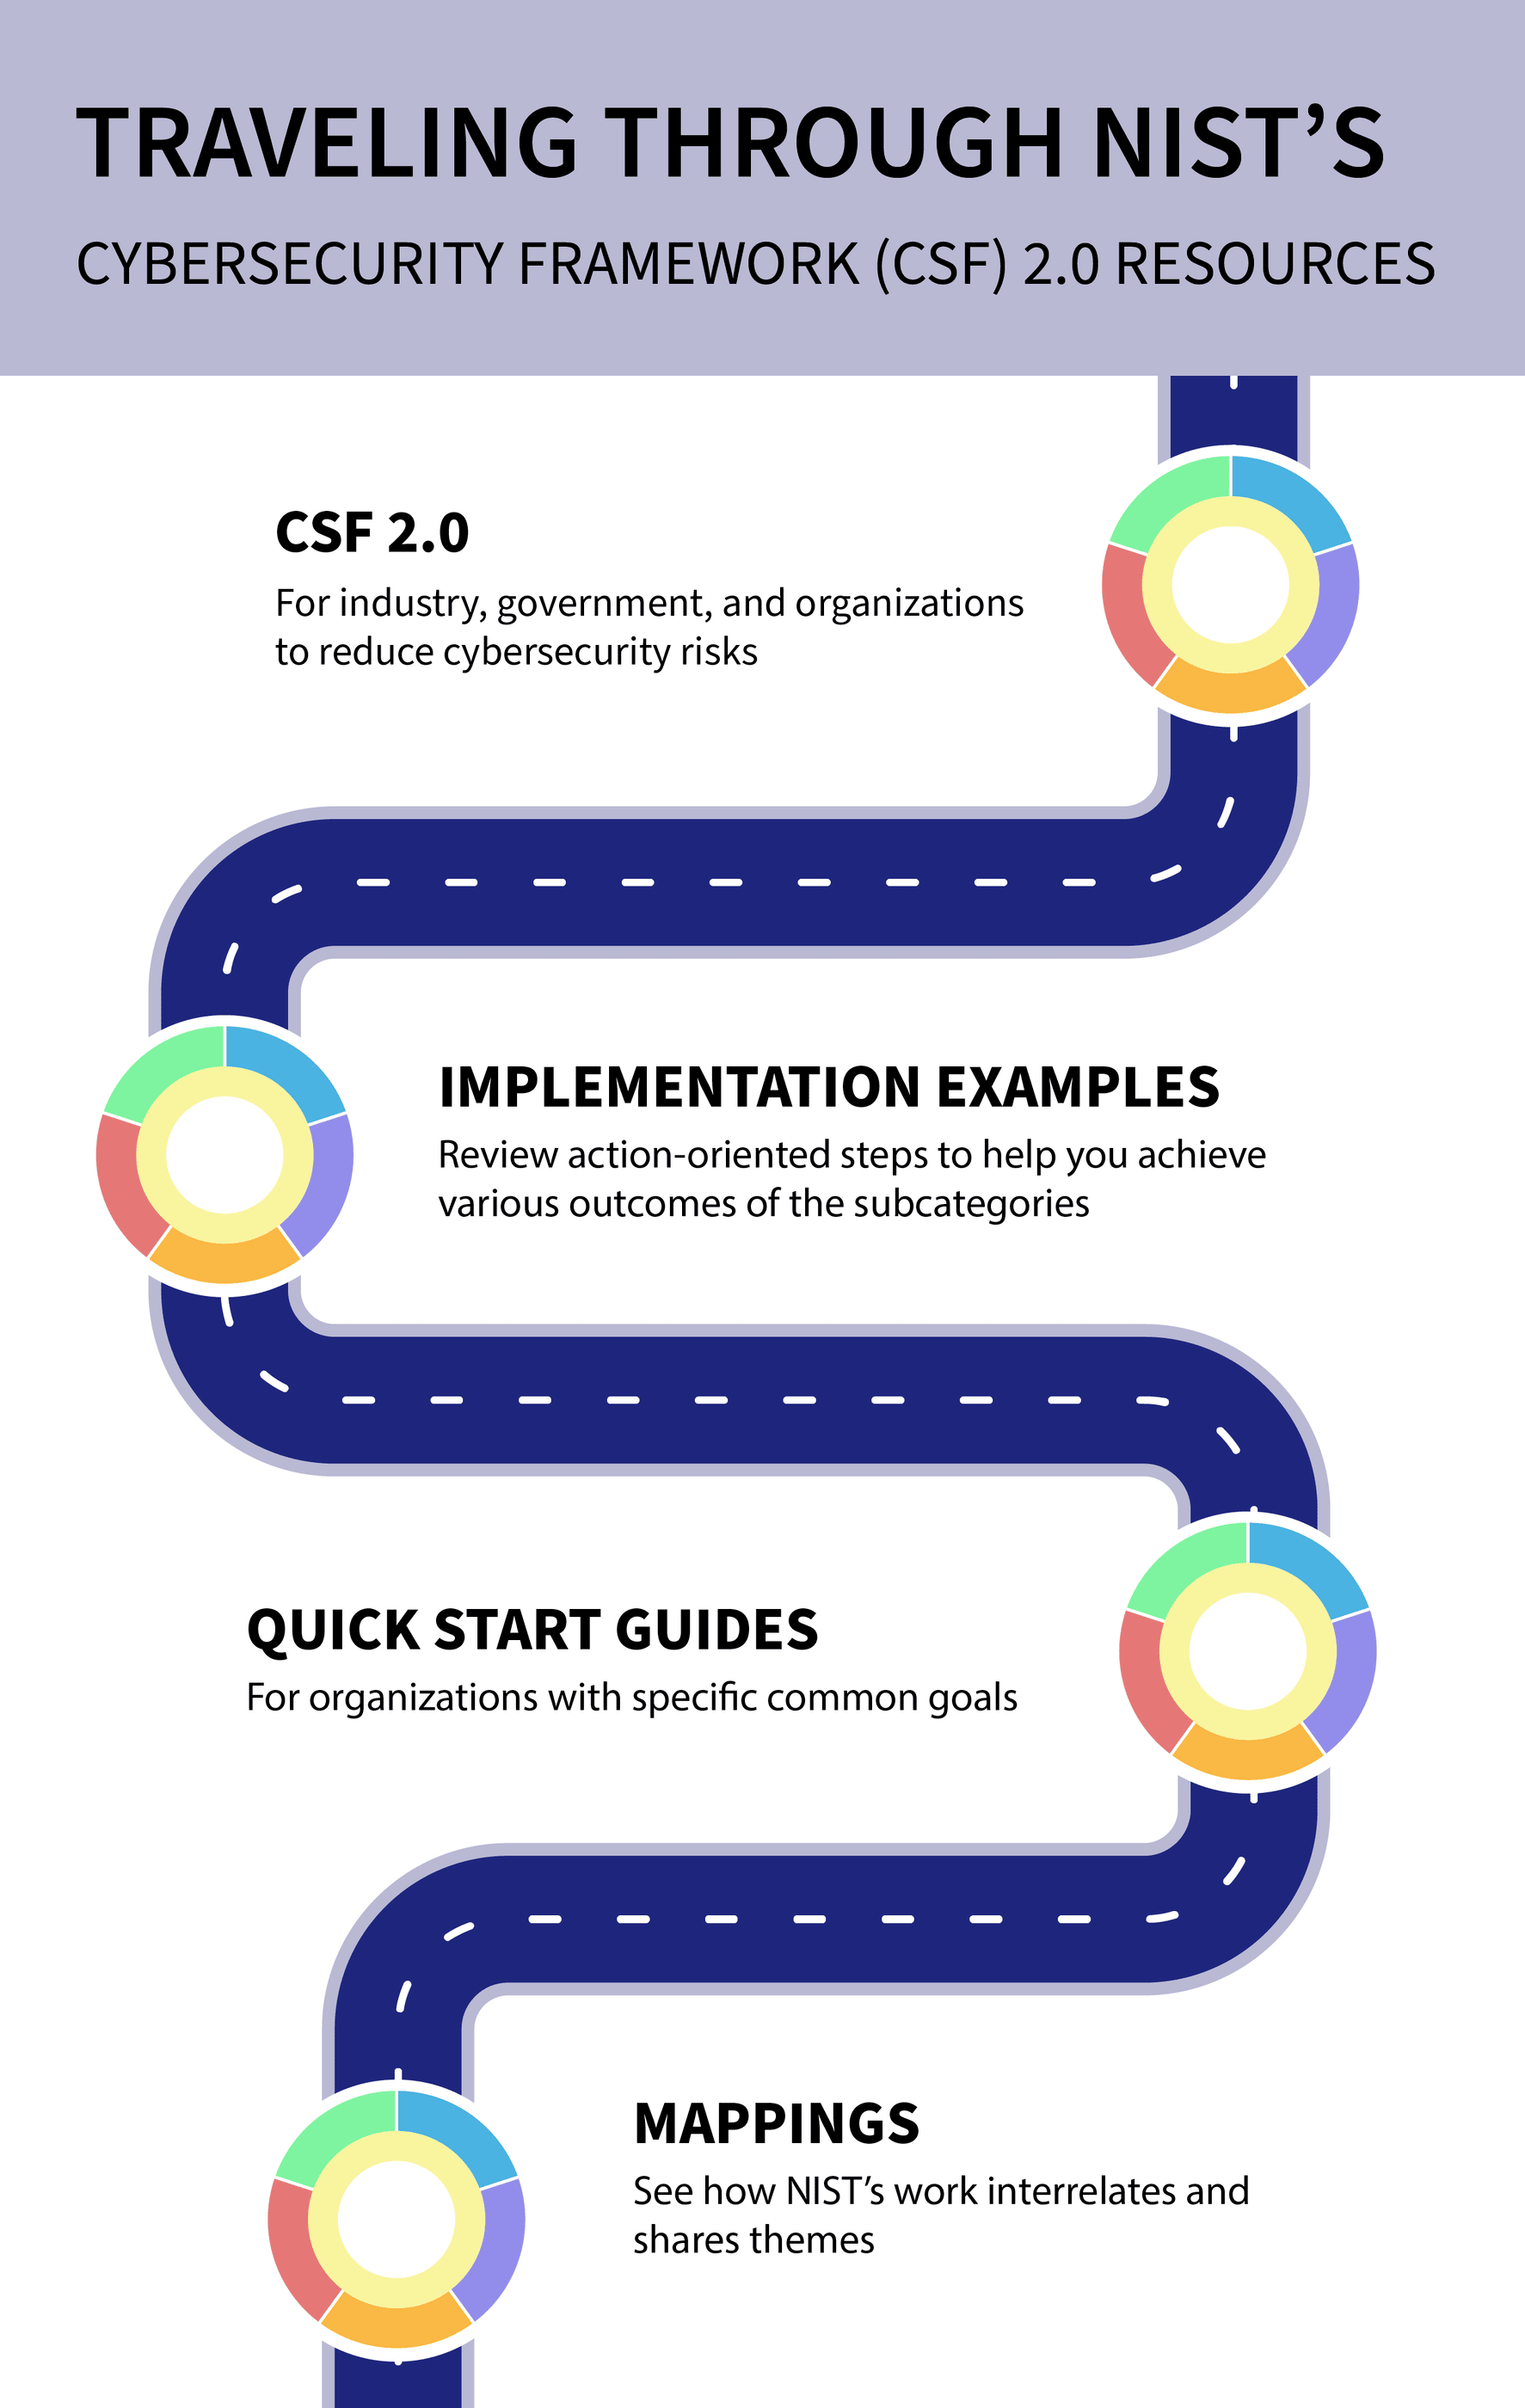
組織が直面する導入上の課題を理解した上で、NISTはCSF 2.0に様々な支援リソースを追加しています。これには以下が含まれます。
- 特定の対象者向けに作成されたクイックスタートガイド 中小企業や enterprise リスク管理者は、フレームワークの導入を簡素化することを目指している。
- 実装例 様々な組織環境におけるフレームワークの実践的な応用例を示す。
- 閲覧可能で 検索可能な参考資料カタログ CSFのガイダンスを、50以上の他のサイバーセキュリティ関連文書と整合させることを促進する。
- NIST CSF 2.0 リファレンスツールフレームワークの中核部分から関連データを読み取り、検索、出力できるようにすることで、アクセシビリティを向上させ、すべてのブラウザで利用できるようにします。