






以前の記事で説明したように software supply chain security我々はサプライチェーン攻撃の概念と、それが組織に及ぼす潜在的な影響について検討した。これらの攻撃は、ソフトウェア開発ライフサイクル全体にわたる脆弱性を悪用することが多い(SDLCあらゆる段階で重大なリスクをもたらす。今日は、最も一般的なものについて詳しく見ていこう。 software supply chain security 発生源段階で生じる脅威。
まず第一に、サプライチェーン攻撃とその具体的な内容を定義することが重要です。 Software Supply Chain Security 発生源段階で生じる脅威。
ソフトウェアサプライチェーン攻撃の定義
米国国立研究所 Standard科学技術(NIST) ソフトウェアサプライチェーン攻撃を定義する 「サイバー攻撃とは、サイバー脅威アクターがソフトウェアベンダーのネットワークに侵入し、ベンダーが顧客にソフトウェアを送信する前に悪意のあるコードを使用してソフトウェアを侵害する攻撃のことです。侵害されたソフトウェアは、顧客のデータやシステムを侵害します。新規に入手したソフトウェアは、最初から侵害されている場合もあれば、パッチやホットフィックスなどの他の手段によって侵害される場合もあります。これらの場合でも、侵害はパッチやホットフィックスが顧客のネットワークに導入される前に発生します。このような攻撃は、侵害されたソフトウェアのすべてのユーザーに影響を与え、政府、重要インフラ、民間企業のソフトウェア顧客に広範囲にわたる影響を及ぼす可能性があります。」
ソースステージ Software Supply Chain Security 脅威
ソフトウェアサプライチェーンライフサイクルのソース段階は、アイデア出しからソースコードの作成まで、ソフトウェア開発の初期段階を網羅します。この段階では、ツール、ライブラリ、コンポーネントの選定に加え、ソフトウェアの中核機能の開発と実装が行われます。
Software supply chain security ソースコード段階における脅威とは、悪用されて不正または悪意のある変更がソースコードに導入される可能性のあるセキュリティ脆弱性を指します。これには、権限のない個人による変更と、権限のある個人による変更の両方の脅威が含まれます。
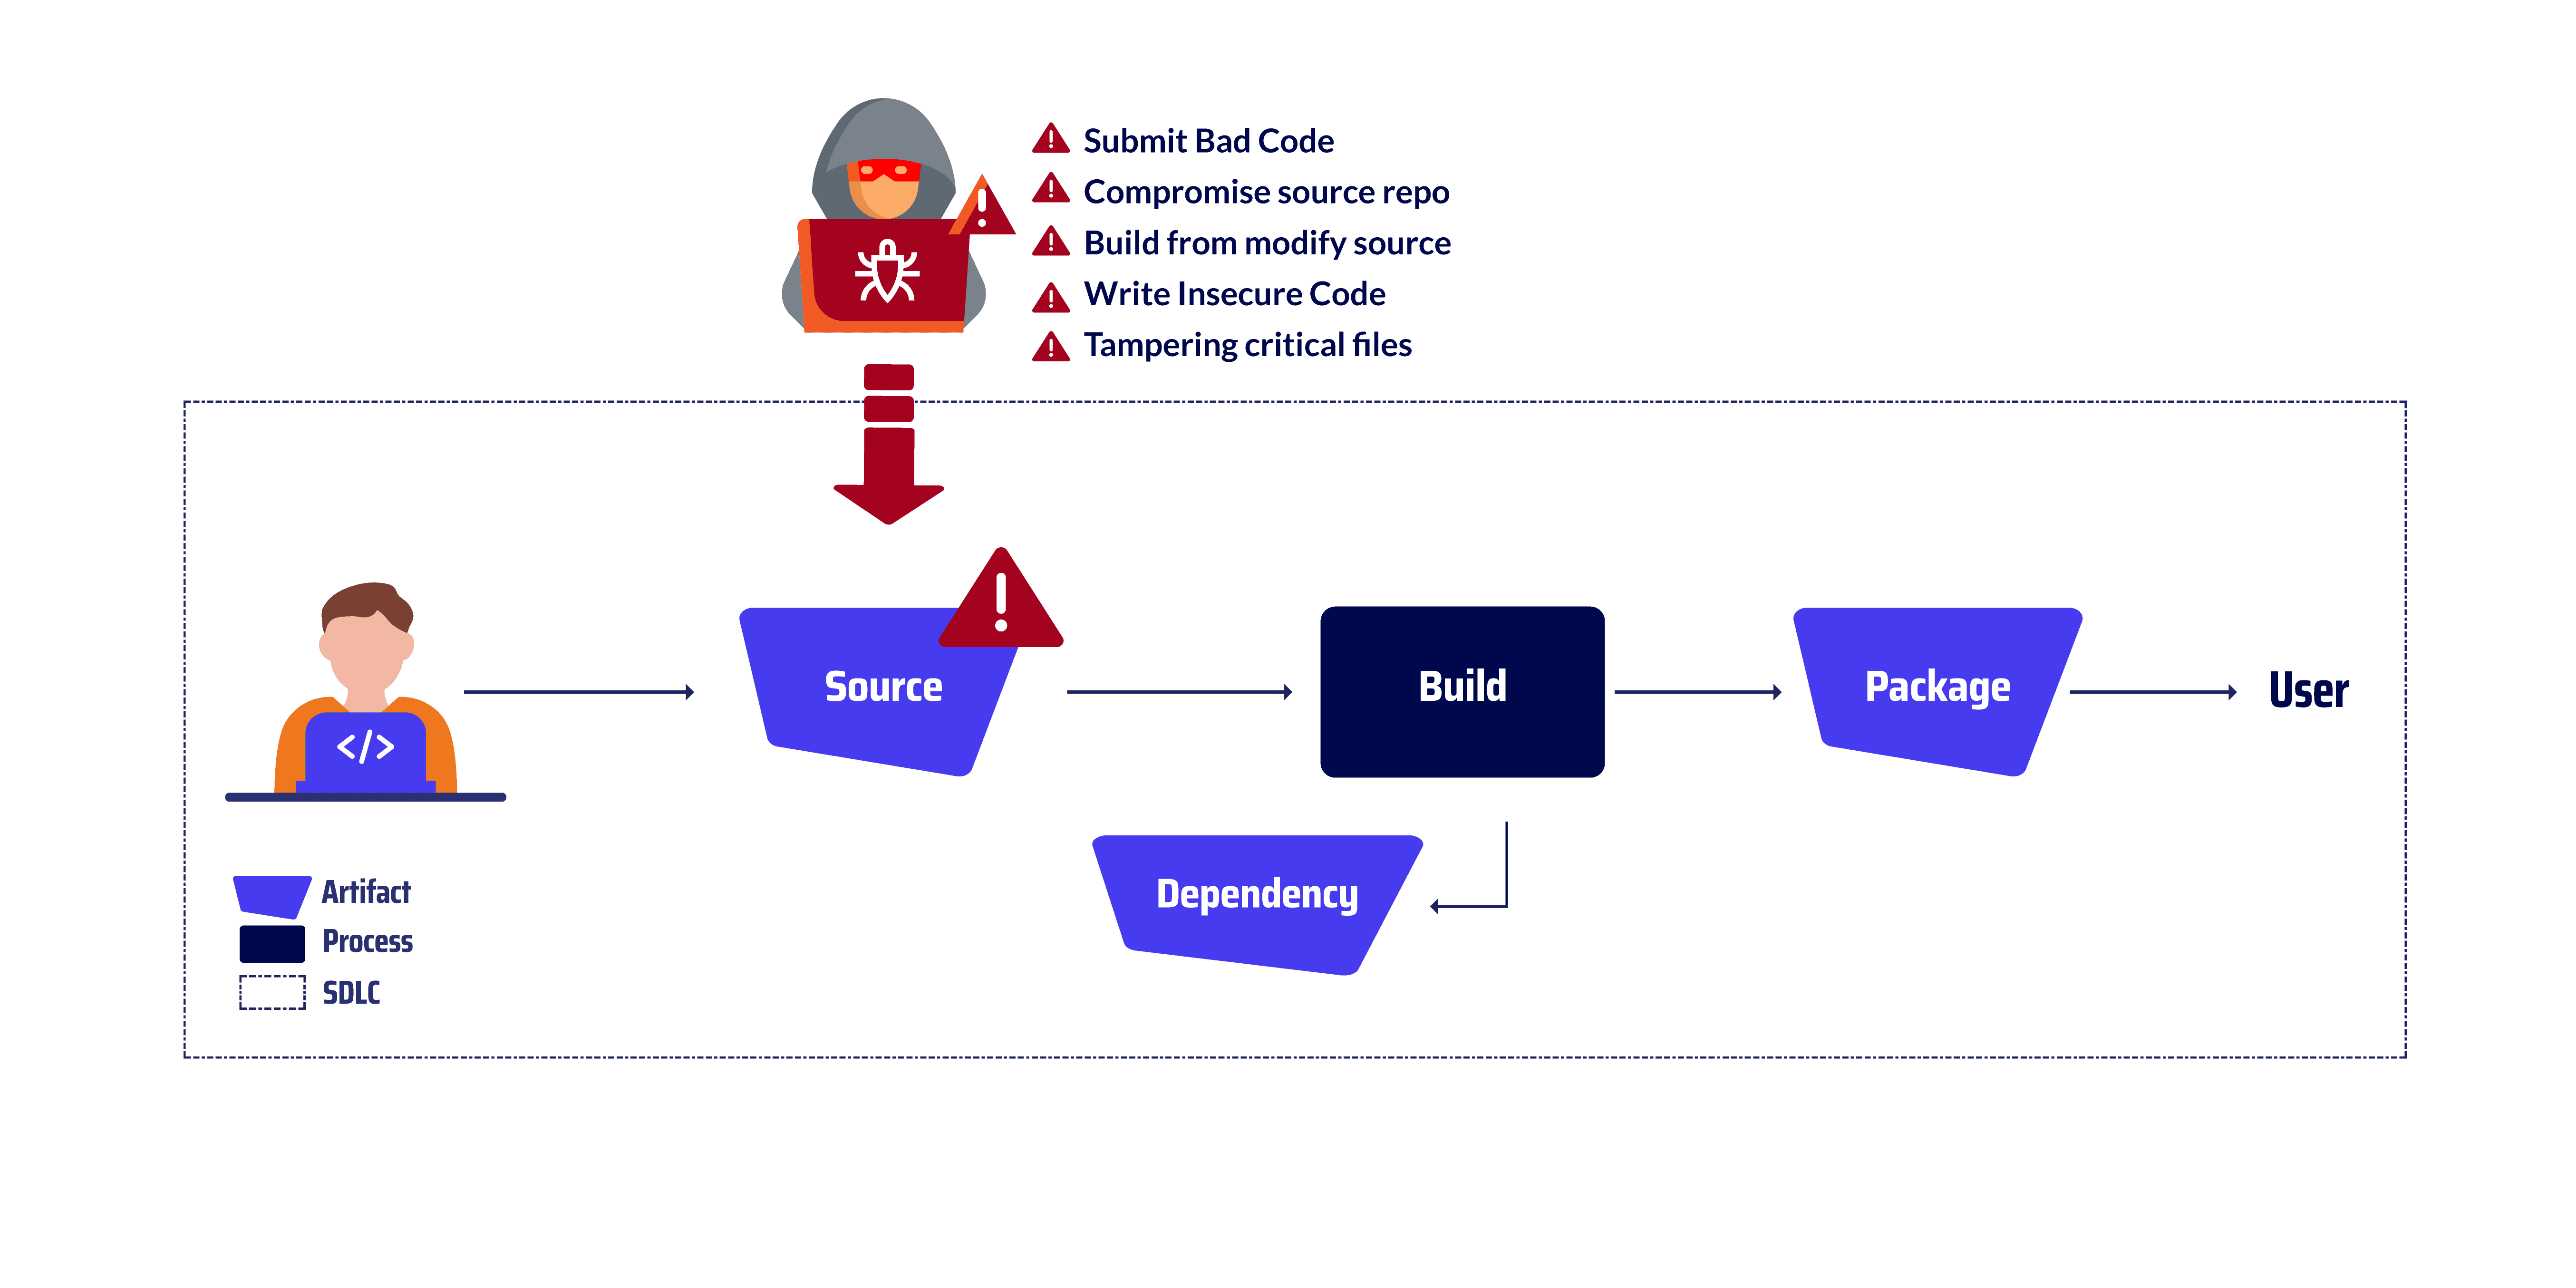
ソース脅威の例
不正なコードを提出する
悪いコードを提出するとは、 commit欠陥、エラー、または脆弱性を含むコードをソースリポジトリに挿入する。これは、ソフトウェアの完全性やセキュリティを損なうために意図的に導入された悪意のあるコードから、不適切なコーディング慣行やテスト不足のためにバグや脆弱性を導入する意図しないコードまで多岐にわたる。このベクトル攻撃の例としては、 NPM攻撃. 2022年、ハッカーがnpmと呼ばれる人気のオープンソースソフトウェアライブラリのソースコードリポジトリに侵入した。ハッカーはライブラリのコードに悪意のあるコードを挿入し、ライブラリをインストールしている組織のシステムへの不正アクセスを可能にした。この悪意のあるコードにより、ハッカーは影響を受けたシステムからデータを盗み出し、マルウェアをインストールし、業務を妨害することができた。この攻撃は、政府機関、企業、個人など、幅広い組織に影響を与えた。
侵害されたソースリポジトリ
攻撃者がソースコードリポジトリへの不正アクセスを取得する(SCM)そして悪意のある変更を導入したり、正当なコードを削除したりします。これは、の脆弱性を悪用するなど、さまざまな方法で実現できます。 SCMリポジトリへのアクセス権を持つ開発者の認証情報を侵害したり、リポジトリをホストする基盤インフラストラクチャにアクセスしたりすること SCMこのベクトル攻撃の例としては、 PHP攻撃。 攻撃者は、PHPプログラミング言語のソースコードを保存および管理するための安全なリポジトリである、PHPの自己ホスト型Gitサーバーを侵害した。攻撃者は2つの悪意のあるコードを注入することに成功した。 commitPHPのメインコードベースにこれらを組み込みます。 commitこの攻撃により、攻撃者はPHPのインストール環境に不正アクセスできるバックドアを仕込むことができた。バックドアによって、攻撃者は任意のPHPインストール環境上で任意のコードを実行できるようになり、データの窃盗、マルウェアのインストール、業務の妨害などに悪用される可能性があった。また、この攻撃はプログラミング言語のセキュリティに対する懸念を引き起こし、PHPの評判にも大きなダメージを与えた。
変更されたソースからビルドする
攻撃者は、公式のソースコードリポジトリ以外のソースからソースコードのコピーを入手し、それを使用してソフトウェアをビルドおよび展開します。この改変されたソースコードには、ソフトウェアの完全性、機能、またはセキュリティを損なう可能性のある悪意のあるコード、バックドア、またはその他の有害な変更が含まれている可能性があります。このベクトル攻撃の例としては、 Webmin 攻撃. 攻撃者がWebminのビルドインフラストラクチャに不正アクセスしました。このインフラストラクチャは、Webminソフトウェアのコンパイルとパッケージ化を担当しています。攻撃者はビルドインフラストラクチャを改変し、公式のWebminソースリポジトリには存在しないソースファイルを使用するようにしました。
安全でないコードを書く
意図的か非意図的かを問わず、安全でないコーディング手法はソフトウェアに脆弱性をもたらす可能性があります。これらの脆弱性は、攻撃者によって悪用され、不正アクセス、データの改ざんや窃盗、または業務の妨害につながる可能性があります。このベクトル攻撃の例としては、 Apache Struts攻撃2003年、あるハッカーがApache Strutsと呼ばれるオープンソースソフトウェアライブラリのソースコードリポジトリに侵入した。ハッカーはライブラリに脆弱性を仕込み、そのライブラリをインストールしている組織のシステムに不正アクセスできるようにした。 この脆弱性により、ハッカーは影響を受けたシステム上で任意のコードを実行できるようになり、データの窃盗、マルウェアのインストール、業務の妨害などに悪用される可能性があった。この攻撃は、政府機関、企業、個人など、幅広い組織に影響を与えた。
重要なファイルの改ざん
ソフトウェア開発ライフサイクルにおいて重要なファイルを改変または修正すると、悪意のあるコードの導入、機密データの漏洩、ソフトウェア運用の中断など、深刻な結果を招く可能性があります。この改ざん攻撃の例としては、 メイブン攻撃. 2020年、ハッカーはMavenと呼ばれる人気のオープンソースソフトウェアライブラリのソースコードリポジトリに侵入した。ハッカーは、ビルドプロセスの設定に使用されるpom.xmlファイルに悪意のあるコードを挿入した。この悪意のあるコードにより、ハッカーは依存関係をビルドプロセスに注入し、コンパイルされたソフトウェアに組み込むことができた。これらの依存関係にはバックドアが含まれており、ハッカーはソフトウェアをインストールした組織のシステムに不正アクセスすることが可能になった。
道を切り拓く:明確な視界で業務を効率化する
セキュリティの領域を超えて考えてみると、サプライチェーンの可視化は単なる安全対策以上の効果をもたらします。それはまるで暗い部屋に明かりを灯すように、業務における最も迅速かつ効率的な経路を明らかにするのです。開発エコシステム全体を俯瞰的に把握できるため、チームは冗長な資産やメンテナンスされていない要素を特定できます。この明確さは、複数のユニットやコンポーネントが複雑に絡み合う大規模プロジェクトにおいて特に有効です。
最終的な備考
さまざまなソースステージの種類を理解することで software supply chain security 脅威を認識し、適切なセキュリティ対策を実施することで、組織はこれらの壊滅的な攻撃から身を守ることができます。
- ソフトウェアサプライチェーン攻撃は、ソースコード段階を含む開発ライフサイクルのあらゆる段階で、ソフトウェアに悪意のあるコードを混入させる可能性がある。
- ソースコード段階における脅威には、不正なコードの提出、ソースリポジトリの侵害、改変されたソースコードからのビルド、安全性の低いコードの記述、重要なファイルの改ざんなどが含まれます。
- サプライチェーン攻撃のリスクを軽減するためには、組織はソフトウェア開発ライフサイクル全体を通して包括的なセキュリティ対策を実施する必要がある。
時代の最先端を行きたいですか? software supply chain security?
お楽しみに 今後のブログシリーズここでは、ソフトウェア開発ライフサイクル全体で発生する最も一般的な攻撃について詳しく見ていきます。 構築段階 導入から運用後まで、私たちは組織をこうした巧妙な脅威から守るための知識と戦略を提供します。
お見逃しなく! 今すぐブログを購読しましょう そして、最新の洞察をいち早く知ることができます software supply chain security.
私たちは力を合わせることで、すべての人にとってより強靭で安全なソフトウェアエコシステムを構築できます。
ビデオデモをご覧ください
