






この記事では、Ledgerへの攻撃を事例として分析し、スピアフィッシングがどのようにして同社のハードウェアウォレットで使用されていたソフトウェア接続キットツールへのソフトウェアサプライチェーン(SSC)攻撃につながり、攻撃者が少なくとも600,000万ドル相当の資金を不正に引き出したのかを解説します。
この攻撃は、サプライチェーン関連の事件が相次いだ年の終わりに発生した。本稿では、この攻撃、その影響、対応策、そしてそこから得られる教訓について分析する。
Ledgerとそのハードウェアウォレットのユーザーは、サイバー犯罪者にとって明らかな標的です。ウォレットドレイン攻撃者は、暗号通貨アプリのフロントエンドでフィッシング攻撃を仕掛け、Ledgerユーザーを攻撃していました。犯罪者はフィッシングキャンペーンを実行するためにユーザーの座標を知る必要があります。Ledgerには 2023年7月までにデータ漏洩が発生する だけでなく、 2020年9月のデータ盗難 彼らのeコマースShopifyで大きな影響を及ぼした事件。投稿「最新情報:お客様のデータを保護し、スパム送信者を訴追するための取り組みこれは、これらの侵害がどれほど深刻だったかを示している。
Ledger はセキュリティを真剣に受け止める必要がある (それは彼らのビジネスの重要な部分である)、内部研究ラボ (キープ)処理 デバイスセキュリティ認証 バグバウンティ プログラム、 セキュリティ速報, 脅威モデリング。 ここまでは順調ですね …
攻撃はどのように行われたか
Ledgerは、Ledgerの DApp Connect Kit 2023年12月14日木曜日に発生したこの脆弱性は、Ledger Connect Kitを使用しているイーサリアムベースの分散型アプリケーション(DApps)に悪意のあるコードを注入し、ユーザーを騙してウォレットから資金を抜き取るトランザクションに署名させるものでした。
この脆弱性はすぐに発見され、その後まもなく対策が実施されました。その間、少数のユーザーが攻撃の被害に遭い、ウォレットから資金が流出するトランザクションに署名してしまいました。
この攻撃は、Ledgerの元従業員がフィッシング攻撃の被害に遭い、セッショントークンを介してNPMアカウントにアクセスされたことから始まった。攻撃者は、 @ledgerhq/接続キット (1.1.5、1.1.6、1.1.7、現在はサポート終了)。攻撃者はウォレットアプリと同じレベルの権限で任意のコードを実行できます。攻撃者はユーザーの操作なしに資金を即座に引き出したり、多数のフィッシングリンクを配布してユーザーを騙したり、ユーザーのパニックを利用して資産を新しいアドレスに送金させ、偽のウォレットをダウンロードさせて資産を失わせたりすることができます。
ウォレットのフロントエンド(dApps)は通常、 コネクトキットローダー Ledger のパッケージを使用して、JavaScript CDN (jsDelivr) から実行時に Connect Kit をロードします。残念ながら、URL https://cdn.jsdelivr.net/npm/@ledgerhq/connect-kit@1 正確なバージョン(当時は1.1.4)を固定していなかったため、悪意のあるバージョンがアップロードされると、CDNによって配信(およびキャッシュ)されました。また、CDNからダウンロードされたリソースが実際に期待どおりのものであることを確認するためのチェックサムも使用されていませんでした(CDNからコードを配布する際には使用する必要があります)。このチェックサムベースのスキームは、 サブリソースの整合性 (SRI)
注入されたコードはトランザクションデータを操作し、ユーザーを騙して不正な支払いを承認させた可能性が高い。例えば、アプリの機能を有効にするためのトークン支払いを承認したユーザーが、実際にはハッカーのアドレスへの支払いを承認したと認識された可能性がある。ハードウェアウォレットのセキュリティがどれほど高くても、資金は流出してしまった。
発見と調査
さまざまなユーザーがX(別名Twitter)でZapperのフロントエンドが「乗っ取られた」というメッセージを投稿し始めた。最初に警告を発したのは、仮想通貨取引業者SushiのCTOであるMathew Lilley氏だ。 Twitterのポスト 「一般的に使用されているweb3コネクタ」が侵害されたと指摘した。その後、彼は LedgerHQ/connect-kit 図書館が危機に瀕しているとして、彼はやや辛辣な口調で最初の評価を下した。
何が起こったのか?
— 私はソフトウェアです🦇🔊 (@MatthewLilley) 2023 年 12 月 14 日
要するに、 @元帳 一連のひどい失態を犯した。
1. CDNからJavaScriptを読み込んでいます。
2. それらは、読み込まれたJSのバージョンをロックしません。
3. 彼らのCDNが侵害された。
攻撃への対策が完了したことを開発チームが確認するまでは、いかなるdAppsも使用しない方が良いでしょう。 https://t.co/a3brXNQSx9
ユーザー0xVivaがGitHubプロジェクトリポジトリにチケットを起票しました。 【緊急】このリポジトリは、npmパッケージ@ledgerhq/connect-kit(バージョン1.1.7)の悪意のあるバージョンを使用しています。.
2023年12月15日、ブロックチェーンセキュリティフォーラムのSlowMostは、 分析記事 悪意のあるバージョンの詳細情報をすべて提供する。
Ledgerハードウェアウォレットは侵害されておらず、Ledger Connect Kitのみが侵害された。しかし、SushiSwap、Zapper、MetalSwap、Harvest Finance、Revoke.cashなど、多くのアプリケーションがこのライブラリを使用しているため、影響範囲は大きかった。 bittrace.io被害者の中には、パニックに陥って資産を新しいアドレスに送金しようとしたものの、偽のウォレットアプリをダウンロードしてしまった人もいた。
まさにその日、ジェイムソン・ロップは正確に ツイート 攻撃の成功を許した欠陥について:
今日のセキュリティインシデントは、Ledgerにおける3つの別々の失敗が積み重なった結果だったようだ。
- Jameson Lopp(@lopp) 2023 年 12 月 14 日
1. 特定のバージョンとチェックサムを指定せずに、コードを無作為にロードする。
2. コードレビューとデプロイに関して「2人ルール」を徹底していない。
3. 元従業員のアクセス権を取り消さないこと。
事件への対応方法
レジャー社のCEO、パスカル・ゴーティエ氏は、攻撃当日に次のように投稿した。 開示書 事件の詳細を明らかにしたことは間違いなく良いことだ。ダチョウのように頭を砂の中に隠すのは、サイバーセキュリティ事件に対処する最悪の方法だ。
この手紙の構成は興味深い。図書館の悪質なバージョンが資金を吸い上げていることを速やかに認めているのは良いことだ(現実を否定するのはナンセンスだ)。
「本日、Ledger Connect Kitに脆弱性が発見されました。これは、ユーザーがLedgerデバイスをサードパーティのDApps(ウォレット接続型Webサイト)に接続できるようにするボタンを実装するJavaScriptライブラリです。」
このエクスプロイトは、元従業員がフィッシング攻撃の犠牲になった結果として発生したもので、これにより悪意のある攻撃者が悪意のあるファイルを Ledger の NPMJS (アプリ間で共有される Javascript コードのパッケージ マネージャー) にアップロードすることが可能になりました。
私たちはパートナーであるWalletConnectと協力し、迅速に対応しました。発見から40分以内にNPMJSをアップデートし、悪意のあるコードを削除・無効化しました。これは、業界全体が迅速に連携してセキュリティ上の課題に取り組む好例です。
何ですって?出版権を持つ元従業員のNPMでの資格が取り消されていなかったのですか?
CEOは続いて、実施されているセキュリティ対策を列挙したが、NPMへのアクセスに何らかの脆弱性があることを示唆した。
「それでは、なぜこのような事態が発生したのか、今後この特定のリスクを軽減するためにセキュリティ対策をどのように改善していくのか、そして業界全体への提言を共有し、共に力を合わせてより強固な組織となるための方法についてお話ししたいと思います。」
その standard Ledgerでは、複数の関係者によるレビューなしに、単独の開発者がコードをデプロイすることは認められていません。開発の大部分において、厳格なアクセス制御、内部レビュー、およびコードの多重署名を実施しています。これは、社内システムの99%に当てはまります。退職した従業員は、Ledgerのすべてのシステムへのアクセス権が剥奪されます。
これは不幸な単発的な事件でした。セキュリティは静的なものではなく、Ledgerはセキュリティシステムとプロセスを継続的に改善していく必要があることを改めて認識させられました。この分野において、Ledgerはより強力なセキュリティ制御を導入し、構築と連携を強化していきます。 pipeline 厳格な software supply chain security NPM配信チャネルへ。
どうやら、ライブラリの新バージョンを公開する権限を持つNPMアカウントは、ソフトウェアインフラストラクチャの他の部分に比べてセキュリティ管理が緩かったようだ。単なる不運による単発的なインシデントだったのだろうか?
手紙の最後は standard 当局とのやり取りに関するセクション、「管理下にあるという声明」、および謝罪:
「Ledgerは当局と連携し、捜査の進展に全力で協力しています。Ledgerは被害を受けたユーザーを支援し、この悪質な犯人の特定、法執行機関への訴追、資金の追跡、そしてハッカーから盗まれた資産の回収に尽力します。本日発生した事態により被害を受けた方々に多大なご迷惑をおかけしたことを深くお詫び申し上げます。」
状況は現在収束しており、脅威は去っています。今回の件が地域社会および広範な生態系に引き起こしたパニックを理解しております。
この書簡にはタイムラインが添付されており、ユーザーがインシデントがどのように発見されたか、どのような具体的な封じ込めおよび修復措置が取られたか、そして影響を受けたユーザーへの損害がどのように回復/補償されるかを理解するのに非常に役立ちます。以下は、コインに最も特化した部分です。
「本日午前(中央ヨーロッパ時間)、Ledgerの元従業員がフィッシング攻撃の被害に遭い、NPMJSアカウントに不正アクセスされました。攻撃者はLedger Connect Kitの悪意のあるバージョン(バージョン1.1.5、1.1.6、1.1.7に影響)を公開しました。この悪意のあるコードは、不正なWalletConnectプロジェクトを利用して資金をハッカーのウォレットに送金しました。」 Ledgerの技術チームとセキュリティチームは警告を受け、Ledgerが事態を認識してから40分以内に修正プログラムを展開しました。悪意のあるファイルは約5時間稼働していましたが、資金が流出した時間帯は2時間未満だったとみられます。LedgerはWalletConnectと連携し、不正プロジェクトを迅速に無効化しました。現在、正規版で検証済みのLedger Connect Kitバージョン1.1.8が配信されており、安全にご利用いただけます。
Ledger Connect Kitのコードを開発・操作している開発者の皆様へ:NPMプロジェクトのconnect-kit開発チームは、セキュリティ上の理由から、現在読み取り専用となっており、NPMパッケージを直接プッシュすることはできません。LedgerのGitHubに公開するシークレットを内部的にローテーションしました。開発者の皆様は、最新バージョン1.1.8を使用していることを再度ご確認ください。
レジャー、 ウォレットコネクト 弊社とパートナー企業は、悪意のある人物のウォレットアドレスを報告しました。アドレスは現在、 連鎖解析. Tether 不正行為者のUSDTを凍結した。」
これによると、資金の不正流用を目的とした不正なWalletConnectプロジェクトが速やかに無効化されたため、封じ込めは迅速に行われた。しかし、それでも一部のウォレットからは資金が流出した。
余波:業界の反応
一部のユーザーは、Ledgerが情報漏洩を防げなかったことに怒りを表明した一方、他のユーザーはサードパーティ製ライブラリに依存することの危険性について警告した。
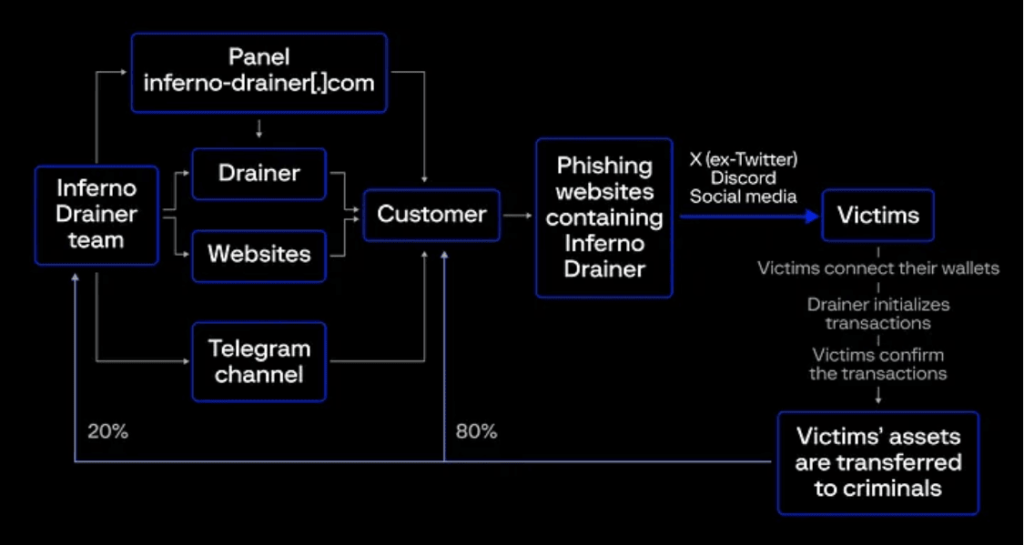
サイバーセキュリティ業界は、仮想通貨というニッチな分野を開拓している。ウォレットから資金を抜き取るキャンペーンはよく知られており、主にフィッシングサイトを利用してエンドユーザーを騙す。一般的なSaaS(Scam-as-a-Service)ビジネスには、詐欺業者など、ウォレットから資金を抜き取るための専門業者が存在する。 インフェルノドレイナー which 操業停止を発表 2023年11月。デューンの最近の活動から判断すると、これはいずれにせよ偽旗作戦のようだ。 @scamsniffer彼らが採用しているスキームについては、Group-IBのこちらの記事で説明されています。
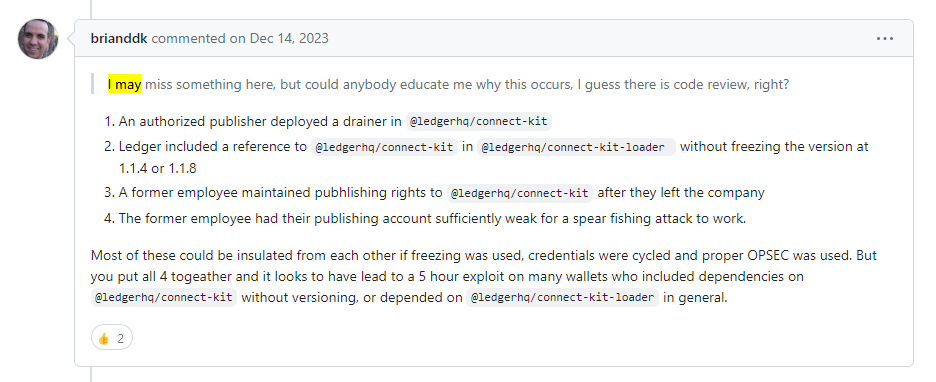
一部のアナリストは、攻撃が失敗に終わった理由についてヒントを与えた。 ユーザーbrianddkによるコメント プロジェクトのリポジトリにあるチケットには、根本原因に関する洞察が含まれています。
A 別のユーザー、HenryQWによるコメント悪意のあるバージョンがCDN経由で拡散できた2つ目の理由として、以下の点が挙げられた。
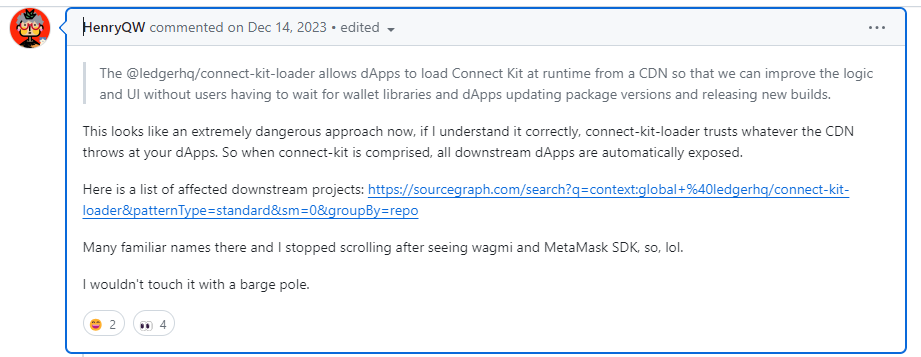
暗号通貨ウォレットのフロントエンドをフィッシング攻撃に対してより強固にするための長期的な取り組みを見るには時期尚早です。 standard に似ている PA-DSS 決済アプリケーションのソフトウェアベンダーにとって、これは暗号通貨業界で歓迎される可能性がある。
そして今、そこから学んだ教訓!
ハードウェアウォレットは暗号通貨セキュリティの極みであり、 NPM認証情報へのアクセス権限を付与するだけで侵害された。 Ledgerの「元従業員」(おそらく2段階認証なしのユーザー名/パスワード、またはアクセストークン)が流出した。この事件は、攻撃を受けた際には、ソフトウェアやハードウェア製品と同様に、ソフトウェアインフラストラクチャも慎重に保護する必要があることを改めて痛感させるものだ。
ソフトウェアサプライチェーン攻撃のほとんどは、内部アカウント(多くの場合、開発者またはDevOpsエンジニアのもの)の侵害から始まります。攻撃者はその後、ソフトウェアインフラストラクチャ内の内部システムに侵入するために横方向に移動するか、 CI/CD システムやデプロイツールを操作したり、ソースコードリポジトリに悪意のあるロジックを追加したりすることも可能ですが、ブランチ保護やコードレビューによる適切な変更管理が行われていれば、こうした攻撃は検出される可能性があります。しかし、攻撃者が公開レジストリに公開されている人気ライブラリをターゲットにする場合、特に公開(書き込み)認証情報にアクセスできる場合は、そこまで深く潜り込む必要はありません。そして、今回の攻撃ではまさにそれが起こりました。
2FA認証特にセキュリティキーなどの堅牢な要素を使用することで、対話型操作に伴うリスクを軽減できます。 CI/CD pipelines、アクセスが制限されたアクセストークンは、 CI/CD 秘密鍵を使用するのが一般的な方法です(アクセストークンは漏洩してはなりません)。残念ながら、従業員は堅牢な2要素認証を設定していなかったようです。NPMは 組織が2FAを強制する (ただしこれはオプションであり、デフォルトではありません)おそらくLedgerが備えるべき機能でしょう。適切なものを追加することを忘れないでください。 資格情報の失効 元従業員に対する手続き、特に組織が所有するNPMスコープのような重要なリソースへのアクセスに関する手続き。
バージョン固定 レビューされたバージョンアップを持つ依存関係については、悪意のある依存関係の拡散を軽減する慣行です。Ledger インシデントのコンテキストでは、ライブラリのバージョンは、 コネクトキットローダー CDN から取得したものは固定されるべきであり、「CDN が投げかけるものは何でも信用してはいけない」とすべきだった。 チェックサム検証 例えば、CDNから動的にコードを読み込む場合は、SRI(またはソースを認証するデジタル署名スキーム)を使用するべきです。
残りは物語だ。
ウォレットユーザーを標的とした従来型のフィッシングキャンペーンでは、ユーザーが犯罪者によって仕掛けられた罠に引っかかり、意図していなかった取引を承認してしまうのはなぜか、という疑問が生じます。この分野のフィッシングサイトは、人気のある仮想通貨ブランドを模倣し、巧妙に設計され、説得力があります。また、無料のトークンも提供しています。 NFTの作成 その他にも様々な特典が用意されている。ユーザーがこうした罠に陥らないようにすることは、解決策が求められている課題である。
そして忘れてはならない 関連する 暗号ハッキング 攻撃は、より一般的な脅威であり、攻撃者がクラウドインフラストラクチャを乗っ取り、暗号通貨(多くの場合、Monero XMRやZcashなどのプライバシーコイン)のマイナーを実行し、取引履歴を隠蔽します。クリプトジャッキングは、あらゆる組織に影響を与える可能性があるため重要であり、攻撃者の利益は低いかもしれませんが、被害者のコストは大きくなる可能性があります(Sysdigは、 このレポート 攻撃者が1ドルを採掘するごとに、被害を受けた組織は53ドルの費用を負担することになる。
参考情報
- チケット「【緊急】このリポジトリは、npmパッケージ@ledgerhq/connect-kit(バージョン1.1.7)の悪意のあるバージョンを利用しています。GitHubリポジトリ内。
- レジャーCEOからの事件に関する書簡2023年12月14日。
- セキュリティインシデントレポートLedger、2023年12月20日。
- 台帳エクスプロイトはDeFiを危険にさらします。 Sushiは「いかなるdAppも操作しないでください」と言う投稿 CoinDesk オリバー・ナイト著 14 Dec 2023.
- Ledger Connect Kitに対するサプライチェーン攻撃:影響分析と予防策SlowMistによる攻撃に関する投稿、2023年12月。
- Web3セキュリティの概念:ウォレットドレイン、Jammel Weaver著、Rektify AI、2023年7月。
ビデオデモをご覧ください
