






ソフトウェア開発が加速し、オープンソースへの依存度が高まるにつれて、 サードパーティのリスク管理ソフトウェア 今は優先事項です。しかし、コードベースを保護するには、基本的な監査以上のことが必要です。 第三者リスク管理プラットフォーム 深く掘り下げなければならない pipelines、依存関係、およびランタイムアセット。そのため、チームは古いものを置き換えています サードパーティベンダーのリスク管理ソフトウェア 開発者のスピードに合わせて動作するツール。この文脈では、 第三者およびサプライヤーリスク管理ソフトウェア マルウェア、古いパッケージ、ライセンスの競合、および安全でない設定を自動的かつ継続的に検出するのに役立つ必要があります。
はじめに:第三者リスクはもはやベンダーだけの問題ではない
ほとんどのベンダーリスクツールは調達に焦点を当てており、 pipelineそれらはソフトウェアの販売元を示すだけで、アプリ内で実際に何が動作しているかは示しません。一方、開発者は毎日サードパーティ製のコンポーネントをインポート、再利用、展開し続けています。
パブリックレジストリから依存関係を取得し、メンテナーが不明なパッケージに依存し、誰もスキャンしたことのないDockerイメージをデプロイします。法務・コンプライアンスチームはこれらのサードパーティを審査せず、開発者はそれらをそのまま本番環境に統合します。
つまり、新たな戦略が必要なのです。DevOpsでサードパーティリスクを管理するには、実際のコードをスキャンし、コンポーネントの動作を追跡し、スタック全体にわたって信頼ポリシーを適用する必要があります。リスクはベンダー契約ではなく、リポジトリ内に存在します。
2. サードパーティベンダーのリスク管理ソフトウェアがコードの内容を把握できない理由
従来、サードパーティリスクとはベンダーリスクを意味していました。アンケートを送付し、認証を確認し、簡単な監査を実施して、次に進むのが一般的でした。しかし、ソフトウェア開発はもはやそのようなやり方では通用しません。
今日、あなたのコードベースは以下からパッケージを取り込んでいます npm, PyPI, 達人, Dockerハブなどなど。これらは契約するベンダーではなく、あなたが知らない貢献者です。中には重要な依存関係を維持している人もいますが、何年もコードを更新していない人もいます。そして時折、便利なモジュールを装ったマルウェアをアップロードする人もいます。
その結果、これらの「目に見えない供給業者」は、攻撃対象領域を拡大させています。彼らは以下のようなものを引き起こす可能性があります。
- 重大な脆弱性
- 互換性のないライセンス、またはリスクのあるライセンス(GPL、AGPL、SSPLなど)
- 今後のアップデートがない、放棄されたパッケージ
- トロイの木馬化された依存関係または難読化されたペイロード
したがって、従来のサードパーティベンダーのリスク管理ソフトウェアだけに頼っても、すでにあなたのシステム内に潜んでいる脅威からあなたを守ることはできません。 pipelineサードパーティリスク対策にコンポーネントレベルのスキャンが含まれていない場合、大きな盲点が生じることになります。
さらに、 コンプライアンスフレームワーク DORAやNIS2のように、サードパーティ製コードもサードパーティ製サービスと同様に管理することが求められるようになりました。これには、ライセンス管理、ソフトウェアの出所管理、および脆弱性対策の実施が含まれます。
サードパーティリスク管理プラットフォームの実際の機能とは?
サードパーティのリスク管理ツールがベンダーのみを追跡している場合、本当の問題を見落としています。開発者は現在、パッケージ、コンテナ、スクリプトから、これまで以上に多くの検証されていないコードをインポートしています。 CI/CD プラグイン。そのため、出荷するソフトウェアには、あなたが開発、レビュー、検証していない数百ものサードパーティ製要素が含まれていることがよくあります。
このリスクを適切に管理するためには、最新のサードパーティリスク管理ソフトウェアは新たな基準を満たす必要があります。 standard そして、実際のリスクが存在するレベル、つまりコードベースと pipelines.
具体的には、適切なソリューションは以下の点を実現すべきです。
SBOMサードパーティリスク管理プラットフォームにおけるセキュリティと可視性
見えないものは保護できません。プラットフォームは、推移的依存関係やシステムレベルのパッケージを含む、すべてのサードパーティコンポーネントを識別する必要があります。完全かつ継続的に更新される ソフトウェア部品表(SBOM) もはやオプションではなく、DORA、NIS2、大統領令14028号などのフレームワークで必須となっています。
ライセンスリスクの検出と管理
ライセンス違反は訴訟を引き起こしたり、スタック全体をオープンソース化することを強制したりする可能性があります。ツールは 高リスクのライセンスを検出する (AGPLやSSPLなど)カスタムポリシーを適用し、未知のライセンスタイプや競合するライセンスタイプが本番環境に到達する前に検出します。
保守および陳腐化に関するアラート
古いライブラリは、脆弱性を抱えていたり、パッチが適用されていなかったり、メンテナンスされていなかったりすることがよくあります。プラットフォームは、コンポーネントが何年も更新されていない場合や、メンテナーが姿を消した場合に警告を発する必要があります。これは、技術的負債がセキュリティ上の負債に発展するのを防ぐのに役立ちます。
リアルタイムのマルウェアおよびサプライチェーン脅威検出
悪意のあるパッケージは監査レビューを待ってくれません。それらは周囲に溶け込み、静かに活動を開始するように設計されています。そのため、リスク管理プラットフォームには、トロイの木馬、バックドア、タイポスクワッティング、疑わしいスクリプトなどが環境に侵入する前に、リアルタイムでスキャンする機能が備わっている必要があります。
組み込みの到達可能性と優先順位付け
開発者に500件もの悪用不可能な脆弱性を大量に送りつけても、セキュリティは向上しません。むしろ、ノイズを増やし、対応を遅らせ、時間を浪費するだけです。したがって、真に役立つプラットフォームは、さらに一歩踏み込む必要があります。アプリ内で実際にアクセス可能で悪用可能な箇所を明確に示すべきです。さらに、ビジネスへの影響に基づいて問題の優先順位を付け、真のリスクを隠蔽することなく、アラート疲れを軽減する必要があります。
Xygeniが開発者向けサードパーティおよびサプライヤーリスク管理ソフトウェアとして機能する仕組み
従来のベンダーツールでは、現実世界の脅威からソフトウェアを保護することはできません。そのため、コードの内部を分析し、依存関係をスキャンし、マージやデプロイ前に危険な要素をブロックするサードパーティのリスク管理プラットフォームが必要になります。
ここに ザイゲニ 開発者第一のアプローチにより、真の保護を提供します。
4.1ビルド SBOM完全な依存関係可視性を備えた
優れたサードパーティリスク管理ソフトウェアはすべて、依存関係のリアルタイムかつ完全なインベントリを提供する必要があります。Xygeniは自動的に生成します SBOMs SPDX形式とCycloneDX形式の両方に対応しています。
- 直接的、推移的、および未宣言の依存関係を完全に可視化できます。
- SBOMビルドまたはスキャンごとに更新され、継続的なコンプライアンスが保証されます。
- それらをエクスポートするか、証明書に埋め込むことで、サプライチェーンの信頼性を証明できます。
その結果、盲点がなくなり、監査にかかる費用を削減できます。
4.2 第三者およびサプライヤーリスク管理ソフトウェアにおける保守リスクの検出
多くのツールは脆弱性を一覧表示しますが、どのコンポーネントが古くなっているか、あるいはメンテナンスが終了しているかを表示してくれるツールはほとんどありません。Xygeniはそれが可能です。
フラグ:
- 1年以上更新されていないライブラリ
- アクティブなメンテナーがいないプロジェクト
- 既知のリスクがある未修正コンポーネント
これらは目に見えないリスクです。可視化されなければ、その影響は持続します。しかし、Xygeniはこれらのリスクを早期に明らかにし、チームがリスクが深刻化する前に対応できるようにします。
4.3 ライセンス遵守の自動適用
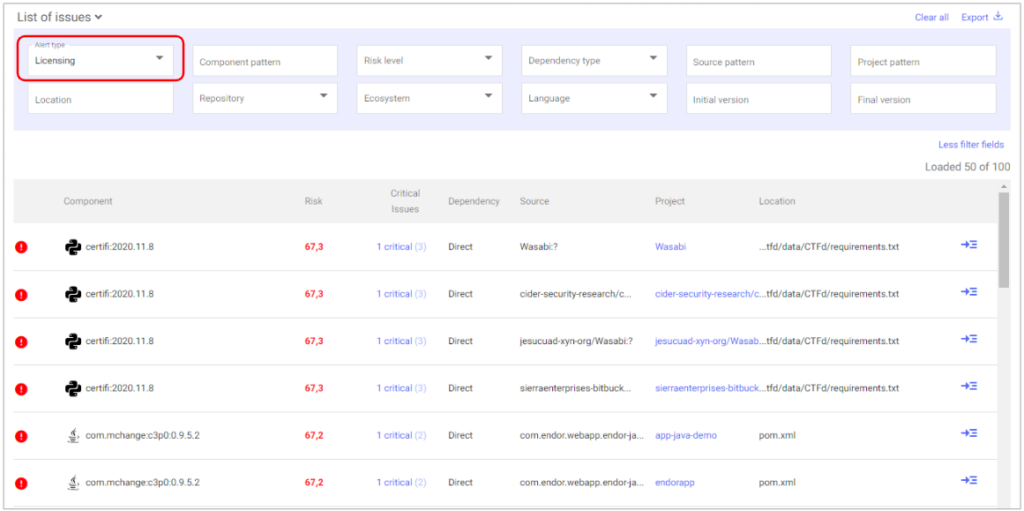
第三者およびサプライヤーリスク管理ソフトウェアの重要な部分の一つは ライセンスリスクの可視化.
ザイゲニ 各パッケージのライセンスを分析します 次のような場合にアラートを表示します。
- コンポーネントには、コピーレフトまたはAGPLタイプのライセンスが含まれます。
- 矛盾する条項または不明な条項があります
- 依存関係が社内OSSポリシーに違反しています
🚫アイコンが付いた警告が表示されます。クリックすると、該当するライセンス、影響レベル、推奨される対処方法が表示されます。これにより、ライセンス違反が法的措置に至る前に未然に防ぐことができます。
4.4 マルウェアをリアルタイムで検知・ブロックする
Standard サードパーティベンダーのリスク管理ソフトウェアは、この点を完全に無視している。 依存関係の中にマルウェアが含まれています.
Xygeniは、GitHub、OSV、NVDからの脅威インテリジェンスを使用して既知のマルウェアをスキャンします。さらに、挙動スキャンを実行して、 ゼロデイマルウェアとポリモーフィックマルウェア 広がる前に。
悪意のあるパッケージには☣️アイコンが表示されます。そのため、完全なメタデータを確認し、発生元を特定し、コンポーネントを即座に隔離できます。このレベルの保護は、現代のシステムにとって不可欠です。 pipelines.
4.5 アプリケーションに実際に影響を与える事項を優先する
すべての脆弱性が同じ価値を持つわけではありません。従来のツールでは、自分のコードに影響を与えないCVEの修正に時間を費やしてしまう可能性があります。
Xygeniのサードパーティリスク管理プラットフォームは、以下の方法で実際のリスクを優先します。
- 到達可能性分析: 脆弱なコードが実際に使用されているかどうかを確認します
- EPSSスコアリング: 現実世界での悪用の可能性を予測する
この組み合わせにより、不要なノイズが除去され、チームは本当に重要な問題に迅速に対処できるようになります。
4.6 PRからリスクを自動的に修復する
ほとんどのサードパーティ製リスク管理ソフトウェアは、是正措置をユーザーに任せていますが、Xygeniはさらに一歩進んでいます。
問題が検出されると、自動的に修正を支援します。
- 自動修正 最も安全なバージョンを提案します
- それは pull request コンテキストと変更履歴付き
- 複数の修復措置を一括で適用できます
これにより、何時間もの手作業を省くことができ、パッチ適用時の推測作業も不要になります。
これらの機能を組み合わせることで、Xygeniは単なるコンプライアンス対策にとどまらず、開発者向けの真のサードパーティおよびサプライヤーリスク管理ソフトウェアとなります。マルウェア、ライセンス違反、依存関係の逸脱などが損害を引き起こす前に、それらを未然に防ぐことができます。
サードパーティベンダーのリスク管理ソフトウェアとコードレベルの制御の比較
| 特徴/リスク領域 | 旧ベンダーのリスク管理ソフトウェア | Xygeniサードパーティリスク管理プラットフォーム |
|---|---|---|
| 法務および調達データを追跡する | ✅はい | ✅ はい( SBOM + ライセンスメタデータ) |
| コードの依存関係を分析します | ❌いいえ | ✅ はい(リアルタイム) SCA SBOM 世代) |
| 放置された、またはメンテナンスされていないパッケージを検出します。 | ❌いいえ | ✅ はい(メタデータ+保守分析による) |
| 危険なライセンスまたはコピーレフトライセンスを特定します | ⚠️ 部分的な(手動レビュー) | ✅ はい(自動ライセンスリスク検出) |
| 既知および未知のマルウェアをブロックします。 | ❌いいえ | ✅ はい(早期警戒システム+行動スキャンによる) |
| 悪用可能な脆弱性を優先的に処理する | ❌いいえ | ✅ はい(到達可能性+EPSSスコア) |
| 修復策を自動生成します pull requests | ❌いいえ | ✅ はい(自動修正+一括プルリクエスト) |
| 統合される CI/CD pipelines | ❌いいえ | ✅ はい(マージ前、デプロイ前、認証ゲート) |
| DORA / NIS2の第三者要件を満たしています | ⚠️限定 | ✅ はい(コード、ライセンス、および出所に関する情報提供) |
5. DORAおよびNIS2への準拠を維持するためのサードパーティ製リスク管理ソフトウェアの使用
セキュリティは単にあなたの pipelineそれには、実際にそれを実行していることを証明することも重要です。新たな規制によって基準が引き上げられるにつれ、企業は、業務遂行を妨げることなくコンプライアンスを満たすのに役立つ第三者リスク管理プラットフォームを必要としています。
Xygeniがどのようにしてこれを可能にしているのか、詳しく見ていきましょう。
DORAとNIS2:サードパーティベンダーからオープンソースへ
その デジタル運用レジリエンス法(DORA) NIS2指令 両者とも、より厳格な第三者による監視を求めている。しかし、その対象はベンダーだけにとどまらない。これらの法律は、特にオープンソースソフトウェアなど、システムで使用するソフトウェアコンポーネントを明確に対象としている。
したがって、サードパーティのリスク管理ソフトウェアは以下の要件を満たす必要があります。
- OSSコンポーネントをリアルタイムで監視する
- 既知および未知の脅威(マルウェアを含む)を検出する
- ライセンス遵守を徹底する
- トラックの出所とソフトウェアの完全性
- 最新の状態を維持する SBOM リリースごと
Xygeniはこれらすべてをすぐに利用でき、既存のシステムに統合できます。 CI/CD バージョン管理ツールも利用できます。追加の手順は不要です。
大統領令14028号および SBOM 要件
アメリカ合衆国で、 EO14028 MAKES SBOMこれは連邦政府のソフトウェアプロバイダーに対する法的要件です。しかし、政府機関以外でも、ベンダーは自社製品に含まれる内容について完全な透明性を示す必要があります。
Xygeniは、あなたが常に一歩先を行くお手伝いをします。
- 自動生成します SBOMSPDXまたはCycloneDXのすべてのビルドについて
- これは署名して保存します SBOMビルド成果物と並んで
- ライセンスと脆弱性のメタデータが含まれます
- パブリックレジストリとプライベートアーティファクトストレージの両方をサポートしています。
このレベルのトレーサビリティがあれば、監査に合格し、顧客からの問い合わせに対応し、大規模な環境下でもソフトウェアの完全な透明性を維持することができます。
継続的な証明とポリシーの実施
Xygeniは単なるスキャナーではありません。以下の機能を用いて自動的に信頼性を確保します。
- 署名されました 完全な証明
- スキャン結果に基づくリアルタイムポリシーゲート
- 一元化 dashboard監査およびコンプライアンスレビューのための
これは、ベンダー関連のリスクであれ、コード関連のリスクであれ、すべての第三者リスクが特定、検証、管理されていることをチームが証明するのに役立ちます。
開発者優先のコンプライアンス
従来のサードパーティベンダーのリスク管理ソフトウェアとは異なり、Xygeni は新しいワークフローを必要としません。開発者は通常どおり作業を続け、プラットフォームがライセンス、マルウェア、および SBOM 舞台裏での検証。
自動化と可視性のバランスが取れていることで、以下のことが保証されます。
- 開発者はペースを落とさない
- 警備チームが状況をコントロールする
- 監査担当者は完全なトレーサビリティを得られる
そして最終的に、貴社は摩擦なく法令遵守を維持できます。
6. サードパーティリスク管理プラットフォームのカバレッジがコードから始まるべき理由
サードパーティリスクはもはや調達上の問題だけではありません。開発者が日々直面するソフトウェア上の問題となっています。信頼できない依存関係、古いライブラリ、悪意のあるパッケージ、そしてスタックの奥深くに潜むライセンス違反などが、リスク要因となります。
多くのチームは依然として従来のツールに頼っているが、 従来のサードパーティベンダーのリスク管理ソフトウェア は、このレベルの複雑さを処理するように設計されていません。ベンダーに焦点を当てており、コードに焦点を当てていません。その結果、攻撃者が悪用できる盲点が残ります。現代の DevOps では、チェックリスト以上のものが必要です。 第三者リスク管理プラットフォーム それは実際にあなたが作ったものをスキャンし、あなたが出荷するものを安全に保護します。
まさにそれがXygeniが提供するものです。 表面的な分析を超え、チームに真の保護を提供します。マルウェアの検出から SBOM ライセンス追跡と到達可能性に基づく優先順位付けの自動化により、以下のことが可能になります。
- ソフトウェアサプライチェーンに何が流入するかを、生産段階に到達する前に管理する
- DORA、NIS2、EO 14028などのフレームワークに簡単に準拠できます。
- 問題を自動的に修復します pull request 文脈に沿った修正
- すべてのビルド、リポジトリ、 pipeline 一貫して

