
ソフトウェア構成分析ツール トップ10(SCA 2026年向けのツール
現代のソフトウェアはオープンソースライブラリに大きく依存しています。最近の調査によると、現在稼働中のアプリケーションのコードの77%以上がオープンソースコンポーネントから構成されています。これは開発を加速させる一方で、セキュリティとコンプライアンス上のリスクも生み出します。古いライブラリ、悪意のあるパッケージ、あるいは見落とされた推移的依存関係が、アプリケーション全体を危険にさらす可能性があるのです。このガイドでは、2026年版ソフトウェア構成分析ツール上位10選をレビューし、それぞれの機能、強み、弱み、そしてチームに最適なツールの選び方について解説します。
ソフトウェア構成分析ツールとは何ですか?
ソフトウェア構成分析(SCAこれらのツールは、ソフトウェアプロジェクトで使用されるオープンソースライブラリを識別、監視、管理するセキュリティソリューションです。セキュリティ上の脆弱性を検出し、ライセンス遵守状況を追跡し、開発ライフサイクル全体を通してサプライチェーンのリスクを防止するのに役立ちます。
依存関係マニフェストに対して既知の CVE をリストアップするだけの古いスキャナーとは異なり、 SCA これらのツールは、オープンソースライブラリがコード内で実際にどのように使用されているかを分析します。実行時に脆弱な関数にアクセスできるかどうか、修正によってビルドが壊れるかどうか、オープンソースパッケージに隠れたマルウェアが含まれているかどうかなどを判断できます。その結果、理論上のリスクの羅列ではなく、実際のリスクをより正確に把握できます。
ソフトウェア構成分析ツール トップ10
各プラットフォームの詳細に入る前に、以下の表は、主要な ソフトウェア構成分析ツール(SCA ツール) 悪用可能性スコアリング、ライセンス管理、マルウェア検出、DevSecOpsワークフローへの総合的な適合性といった主要な機能の観点から比較する。
比較表: SCA ツール
| ツール | 注目されるところ | 悪用可能性スコアリング | ライセンス管理 | マルウェア検出 | 以下のためにベスト |
|---|---|---|---|---|---|
| ザイゲニ | ソフトウェアサプライチェーンの完全な保護 | ✅ EPSSと到達可能性 | ✅ 上級 | ✅ はい、リアルタイムの行動ベース | フルサポートが必要なチーム SCAマルウェア対策、 CI/CD 統合 |
| 合気道 | 統合アプリケーションセキュリティプラットフォーム | ✅到達可能性分析 | ✅ 上級 | ✅はい | オールインワンのアプリケーションセキュリティプラットフォームをお探しのチーム SCA, SASTクラウド、およびランタイムセキュリティ |
| スナック | 開発者優先の脆弱性スキャン | ⚠️限定 | ✅基本 | ❌ なし | IDEとの迅速な統合を求める開発者と CI/CD |
| ブラックダック | オープンソースとライセンスコンプライアンスに関する詳細な分析 | ⚠️限定 | ✅ 上級 | ❌ なし | L enterprise詳細なライセンスおよびポリシー管理を必要とする |
| ベラコード | Enterprise コンプライアンスとAppSecの統合 | ❌ なし | ✅ 上級 | ❌ なし | 規制対象組織はガバナンスと監査可能性に重点を置いている |
| Sonatypeライフサイクル | ポリシーの自動化とサプライチェーンセキュリティ | ✅ 部分的な到達可能性 | ✅ 上級 | ❌ なし | 自動化されたガバナンスを必要とするチーム SDLC |
| JFrog X-Ray | バイナリおよびコンテナ分析 | ⚠️ 基本 | ✅ 上級 | ⚠️ 利用可能 premium プラン | アーティファクトとコンテナのセキュリティにJFrogエコシステムを使用するチーム |
| チェックマークスワン | 統合されたAppSecプラットフォーム SCA | ✅ 悪用可能な経路分析 | ✅ 上級 | ⚠️ 部分的 | Enterpriseすでに静的解析にCheckmarxを使用しています |
| Semgrepサプライチェーン | 軽量で開発者向け SCA | ✅ 到達可能性ベース | ✅基本 | ❌ なし | 迅速かつ容易な導入を求める小規模チーム |
| メンド.io | オープンソースのリスク検出とコンプライアンス | ⚠️ EPSSベース | ✅基本 | ❌ なし | 自動化された脆弱性およびライセンスアラートを求める組織 |

最も先進的な SCA DevSecOpsのためのツール
概要: ザイゲニ SCA セキュリティツールは open source security 開発者にとってより簡単になります。既知の脆弱性を単に一覧表示するのではなく、危険なコードが実際にアクセス可能か、悪用可能か、あるいは真の脅威となるかをチェックすることで、本当に重要なことに集中できるように支援します。
さらに、Xygeniはリアルタイムでスキャンし、 CI/CDさらに、依存関係に潜むマルウェアなどの潜在的な危険も検出します。ライセンスリスクやコンプライアンスにも対応しているため、手動で対処する必要はありません。
簡単に言うと、Xygeni-SCA 最高の1つです SCA 世の中には様々なツールがあります。これらを活用することで、サプライチェーンのセキュリティを確保し、問題を迅速に解決し、出荷コードに集中しながら、業務のスピードを落とすことなく業務を進めることができます。
主な特長:
- 修復リスクに関する洞察
パッチを適用する前に、Xygeniはトレードオフ(修正される点、発生する可能性のある不具合、新たなリスク)を表示します。これにより、単に次のバージョンにアップデートするのではなく、最も賢明なアップグレードを選択できます。 - 高度な脆弱性検出
NVD、OSV、GitHub Advisoriesと統合することで、オープンソースのリスクを完全に可視化します。その結果、チームはタイムリーで正確な脅威インテリジェンスを入手できます。 - 優先順位付けファネル
深刻度、悪用可能性(EPSS)、事業への影響、到達可能性に基づいてリスクスコアをカスタマイズできます。その結果、本当に重要なことに集中できます。 - 到達可能性と悪用可能性の分析
実行時に実際にアクセス可能な脆弱性と、それらが悪用される可能性を検出します。これにより、チームは誤報に時間を費やすことを回避できます。 - CI/CD & Pull Request 統合
ビルド中に自動的にスキャンし、 pull requests つまり、問題を早期に発見するため、セキュリティチェックは納品を遅らせることなく実施される。 - 自動修復
開発者内で直接修正を提案または適用する pipelineこれにより、チームは最小限の手作業で問題をより迅速に解決できるようになります。 - リアルタイムマルウェア検出
動作分析と早期警告信号を用いて、オープンソースパッケージに潜むマルウェアをブロックします。これにより、継続的な保護が実現します。 - ライセンスコンプライアンス管理
OWASPのベストプラクティスに基づき、オープンソースライセンスの追跡と遵守を支援します。これにより、法的リスクを軽減し、ポリシーを徹底できます。 - SBOM &VDR世代
透明性を確保し、コンプライアンス要件を満たすために、必要に応じてソフトウェア部品表と脆弱性開示レポートを生成します。
Xygeniを選ぶ理由とは?
- 独自の早期マルウェア検出機能 → Xygeniは唯一の SCA オープンソースの依存関係とDevOpsワークフロー全体にわたって、リアルタイムかつ動作ベースのマルウェアスキャンを実行するツール。
- 単なる脆弱性検出にとどまらない → マルウェア対策、ライセンス管理、自動修復機能を一つの統合プラットフォームに搭載。
- よりスマートな優先順位付け → EPSS、到達可能性、およびビジネスコンテキストを組み合わせることで、チームが最も重要なリスクに集中できるようにします。
- 開発者向けに構築 → シームレス CI/CD 統合、リアルタイムスキャン、そして実行可能な修正――これらすべてを配送の中断なしに実現します。
- 積極的なサプライチェーン防御 → タイポスクワッティング、依存関係の混乱、ゼロデイ攻撃が本番環境に影響を及ぼす前に検出します。
価格*:
- オールインワンプラットフォームの料金は月額33ドルから。 隠れた料金や追加料金はありません 重要な機能について。
- 他のベンダーとは異なり、すべてが含まれています。 SCA, SAST, CI/CD セキュリティ、秘密検出、 IaC Security、コンテナスキャン、 すべてが一つの統一された計画にまとめられています。
- また、 リポジトリ数に制限なし または貢献者座席ごとの料金設定はなく、利用制限もなく、予期せぬ追加料金もありません。
2.合気道
概要: 合気道 これは、 SCA コード、クラウド、ランタイムを単一のツールでカバーします。最初から、 SCA, SAST秘密検出、コンテナ/IaC スキャン、クラウド姿勢管理(CSPM)、DAST/APIスキャン、マルウェア検出、ランタイム保護などを提供し、Snykのようなポイントソリューションの代替として直接的な位置付けを行っています。
しかし、合気道は多くのカテゴリーを一つのプラットフォームに統合しているため、より歴史のある単一目的の企業に比べると、比較的新しい企業(2022年設立)である。 SCA ベンダー、そのため、深く長期にわたる実績を評価するバイヤー SCA 特定の分野に特化した企業は、プラットフォームの幅広さと、その分野におけるベンダーの成熟度を比較検討する必要があるかもしれない。
主な特長:
- フルスタックカバレッジ → 組み合わせる SCA, SASTDAST/API スキャン、CSPM、コンテナ スキャン、シークレット検出、ランタイム保護 (Zen) — Aikido 自身の比較によると、DAST、API スキャン、CSPM、マルウェア スキャンがデフォルトで含まれており、Snyk は通常、これらを別個のアドオンとして販売するか、提供していません。
- 到達可能性分析(全言語) → Aikidoは、すべての言語における完全な到達可能性分析を標準で提供しており、同じ機能を持つSnykの言語カバレッジよりも広いと位置付けています。これはAikidoの比較ページからのベンダーの主張であり、ご自身の言語スタックに合わせて独自に検証する価値があります。
- ノイズリダクション → Aikidoは、フィルタリングと到達可能性分析により誤検出が約85%削減されたと述べており、G2の顧客レビューでは、Snykから切り替えた後、ノイズが75~92%削減されたと独立して報告されている。
- マルウェアおよびサプライチェーンの検出 → Aikido Intel を搭載し、JavaScript ファイルや npm パッケージに埋め込まれた悪意のあるコード(バックドア、トロイの木馬、クリプトジャッキング スクリプトなど)を検出します。これは Snyk のコアカテゴリです。 SCA 対象外です。
- 自動修正 → ワンクリック自動修正で生成 pull requests コード、依存関係、コンテナ、 IaCさらに、関連する複数のアラートを一度に一括修正する機能も備えています。
- 高速セットアップ → 顧客の声によると、150人以上の開発者を45分でオンボーディングし、最初のスキャンレポートを10分以内に取得できたとのことです。
デメリット:
- 新しいプラットフォーム、実績は少ない → 2022年設立 vs. Snykのより長い歴史。 enterprise ガバナンスツールやロングテール言語/エコシステムのサポートは、特定の特殊なケースにおいては、十分に実証されていない可能性がある。
- 幅広さと専門性のトレードオフ → 狭い範囲で層が厚く、最高レベルのチームを求めるチーム SCA-専用ツール(幅広いプラットフォームではなく)は専門家を好むかもしれないが、Snykから乗り換えたG2レビュアー数名は、Aikidoを「より完成度が高い」と具体的に挙げている。
- ベンダーの主張には独立した検証が必要である → 比較統計(誤検出が85%少ない、「Snykよりもカバー範囲が広い」)は合気道のマーケティング資料からのものです。試用前にご自身で確認されることをお勧めします。 commitティン。
💲 価格:
- 合気道の出版されている基本プランは €3,240 /年 (10ユーザーを含む)Proプランは €6,480 /年 (ユーザー10名を含む)—どちらもSnykの機能ごと、開発者ごとのモデルとは異なり、定額制で公開されている価格です。
- 対照的に、合気道の比較では、Snyk のほぼ同等のチーム ティアは €9,167 /年 最大10ユーザーまで対応可能――Aikidoはこれを最大65%の節約と位置付けているが、これはベンダー提供の比較であり、独立したベンチマークではない。
- 無料プランあり、クレジットカード不要、初回スキャン結果は1分以内に表示されます。
- AikidoのFAQによると、同社は定額で透明性のある料金体系を採用しており、サポートを受けるために最低利用額(例えば約20万ドル)は必要としていないとのことです。これは、Snykが行っているとされるサポート階層や、機能ごと/開発者ごとの料金体系とは対照的です。
- Snyk の公開されている月額 25 ドルの開発者チーム料金と、別途有料アドオンがあるのとは異なり、 SCA, IaC、コンテナなど、合気道はコアモジュールをバンドルします(SCA, SAST(DAST、CSPM、シークレット、マルウェア検出)を基本層に組み込む。
3. スニック SCA ツール
概要: Snykは、最もよく知られたSCAセキュリティツールの1つであり、開発者ファーストのアプローチと強力なエコシステム統合で広く支持されています。開発環境内で脆弱性を直接検出・修復できるため、アジャイルなDevSecOpsワークフローに特に適しています。
しかし、広く採用されているものの、Snykは主に SCA また、到達可能性分析、悪用可能性スコアリング、リアルタイムマルウェア検出といった高度な機能も備えていません。そのため、より包括的なオープンソースセキュリティを求めるチームにとっては、そのカバー範囲は不十分となる可能性があります。
主な特長:
- 開発者中心の統合 → 具体的には、IDE、Git、および CI/CD pipelineコーディング段階で脆弱性を検出するために、 pull requests.
- リスクに基づく優先順位付け → EPSS、CVSS、エクスプロイトの成熟度、到達可能性を組み合わせて、動的なリスクスコアを作成します。
- 自動修正 → 特にワンクリックで提供 pull requests 修復作業を迅速化するための推奨パッチとアップグレードパスを提供します。
- 継続的モニタリング → その結果、環境全体にわたって新たに明らかになった脆弱性を追跡し、チームにリアルタイムで情報を提供します。
- ライセンスおよびコンプライアンス管理 → さらに、カスタマイズ可能なレポート機能と自動化機能により、ガバナンスポリシーとライセンスの執行をサポートします。
デメリット:
- マルウェアは検出されませんでした → 未知のマルウェアや、タイポスクワッティングなどのサプライチェーン攻撃からは保護されません。
- サプライチェーンのカバー範囲は限定的 → 既知のCVEのみに焦点を当てており、異常検出機能やビルド整合性機能はありません。
- 価格が急速に上昇する → すべての製品は個別に販売されるため、コストは貢献者と機能ごとに変動し、大規模なチームでは予算管理が難しくなります。
💲 価格*:
- で始まる チームプランでは月間200回のテストが可能です。 - しかし、 SCA は含まれておらず、追加オプションとして購入する必要があります。また、基本プランなしでは単独で動作しません。
- 別売りの商品 — Snyk の価格設定はモジュール式で、 SCAコンテナセキュリティ、 IaC秘密、その他。
- 機能ごとの総コスト規模 料金は選択した機能の数によって異なり、すべて同じプランでまとめて請求されます。
- フルカバーの価格は公表されていません ―個別のお見積もりが必要となります。そのため、利用頻度やチーム規模の拡大に伴い、費用は急速に増加します。
4. ブラックダック(概要) SCA ツール
概要: SynopsysのBlack Duckは、オープンソースおよびサードパーティコードのリスクを特定および管理することに特化した、最も実績のあるソフトウェア構成分析ツールの1つです。これを実現するために、スキャン技術の組み合わせによりソフトウェアサプライチェーン全体にわたる詳細な可視性を提供し、ライセンスコンプライアンスと SDLC 統合。
しかしながら、一部のチームにとっては管理が煩雑になる可能性があり、さらに重要な点として、開発者中心の使いやすさやリアルタイムのマルウェア対策機能が不足している。そのため、チームは、変化の激しいDevSecOpsワークフローにシームレスに組み込もうとする際に、摩擦に直面する可能性がある。
主な特長:
- 包括的なコンポーネント分析 → ソースコード、バイナリ、成果物、コンテナ全体にわたって、脆弱性、ライセンス準拠、品質リスクをスキャンします。
- 複数のスキャン技術 → 依存関係、バイナリ、コードプリント、スニペット分析をサポートし、未宣言のコンポーネントも検出します。
- リスクの優先順位付け → 特にBlack Duck Security Advisoriesを活用して、深刻度、影響、および状況を評価し、より情報に基づいた修復を可能にします。
- ポリシー管理と自動化 → したがって、開発、ビルド、およびデプロイの各段階において、オープンソースの使用ポリシーの適用が可能になります。
- SBOM 生成と監視 → 作成、インポート、監視 SBOM透明性とコンプライアンスのために、SPDX/CycloneDX をサポートしています。
デメリット:
- リアルタイムマルウェア検出機能なし → オープンソースの依存関係に含まれるマルウェアを事前に検出またはブロックすることはできません。
- 運用コストが非常に高い → その複雑さゆえに、環境を横断して展開、拡張、保守するには多くのリソースが必要となる場合があります。
- 開発者としての経験が限られている → また、シームレスなIDE統合や開発者中心のUXが欠けているため、導入が遅れたり、エンジニアリングチームにとっての摩擦が増加する可能性がある。
💲 価格*:
- チームメンバー1人あたり年間525ドルから (セキュリティエディション)—年間請求、 20人以上のユーザー.
- 柔軟性がない ―組織内のすべてのユーザーは、同等のライセンスを取得している必要があります。
- サプライチェーンエディションにはカスタム価格設定が必要です — バイナリスキャン、スニペット分析などの高度な機能に必要、 SBOM オートメーション。
5. ベラコード SAST ツール
概要: Veracodeのソフトウェア構成分析(SCAは、より広範なアプリケーションセキュリティプラットフォームの一部です。具体的には、オープンソースコンポーネントの脆弱性とライセンスリスクの特定に重点を置いており、 enterprise 法令遵守と政策執行。
しかし、Veracodeのエコシステムにうまく統合されているとはいえ、より最新のソフトウェア構成分析ツールに見られるような、より詳細な脆弱性分析機能や開発者向けの自動化機能が欠けています。そのため、開発チームは、ペースの速い開発環境において、実際の脅威の優先順位付けや修復作業の効率化が難しくなる可能性があります。
主な特長:
- 統合型アプリケーションセキュリティプラットフォーム → SCA Veracodeの包括的なスイートの一部として機能し、静的テスト、動的テスト、オープンソーステスト全体にわたるセキュリティ対策を効率化します。
- 自動スキャン → オープンソースコンポーネントの脆弱性を自動的に検出します。特に、スケジュールされたコード分析やトリガーされたコード分析時に有効です。
- 詳細なレポート → その結果、脆弱性とライセンスコンプライアンスに関する包括的なレポートを提供し、 enterprise-レベルのリスク管理。
- ポリシーの施行 → 組織がセキュリティおよびコンプライアンス ポリシーをすべての部門で一貫して定義および適用できるようにする pipelines.
デメリット:
- EPSSまたは到達可能性分析は行われていません。 → その結果、悪用可能性や実行時の関連性に基づく脆弱性の優先順位付けが欠如している。
- マルウェアは検出されませんでした → 悪意のあるオープンソースコンポーネントをリアルタイムで事前に特定またはブロックすることはできません。
- 開発者にとってあまり親切ではない → さらに、プラットフォーム中心の設計のため、多様な開発ツールやワークフローとのシームレスな統合が制限される可能性があります。
💲 価格*:
- 契約金額の中央値は年間18,633ドルです。 - に基づく 実際の顧客購入データ.
- オールインワンプランはありません。 しかし、 SCA 完全なカバー範囲を確保するには、他のVeracodeソリューションと併せて購入する必要があります。
- 個別見積もりが必要ですそのため、透明性のある料金体系やセルフサービス型の料金体系は提供されていません。
6. Sonatype Nexusのライフサイクル
概要: Sonatypeライフサイクル 強力です SCA このツールは、ソフトウェア開発ライフサイクル全体を通して、チームがオープンソースのセキュリティとガバナンスを管理できるよう支援するために構築されています。まず、自動ポリシー適用、リアルタイムのリスク検出、開発者が問題を迅速に解決するのに役立つツールなど、便利な機能を提供します。
しかし、その主要機能の多くは追加のプラットフォームコンポーネントを必要とします。さらに、価格設定が複数のモジュールに分かれているため、総コストを事前に把握するのが難しくなっています。そのため、よりシンプルで予測可能なソリューションを求めるチームにとっては、セットアップと予算管理の両方が困難になる可能性があります。
主な特長:
- 自動化されたガバナンス → 開発全体を通してカスタムセキュリティおよびライセンスポリシーを適用します。 CI/CD、そして展開 pipelines. この方法では組織は一貫性を維持できる standard全チームにわたって。
- リアルタイム脆弱性検出 → オープンソースコンポーネント全体にわたる既知の脆弱性とライセンスリスクを継続的に監視します。 結果としてチームは新たな脅威をより迅速に認識できるようになる。
- AIを活用した依存関係管理 → 動的なリスク評価に基づいて、免除やアップグレードを自動的に適用します。 さらにこれにより、手作業の手間が軽減され、一貫性が向上します。
- 優先順位付けエンジン → 到達可能性とリアルタイム信号を利用して、最も影響力の大きい脅威を特定し、対策を講じます。 その結果開発者は、雑音の中から本当に重要なことを選別するのではなく、それに集中できるようになります。
- Developer Dashboard → 開発者が既存のツール内で得られる情報を一元化することで、導入率の向上と応答時間の短縮を実現します。 特にこれにより、セキュリティ部門とエンジニアリング部門間の連携が向上します。
- SBOM マネジメント → SPDXおよびCycloneDX形式でのエクスポートに対応しています。 しかしながら完全な自動化とコンプライアンス対応には、追加のコンポーネントが必要になる場合があります。
デメリット:
- リアルタイムのマルウェア検出機能はありません → その結果、悪意のあるオープンソースパッケージに対する積極的な防御が欠けており、 pipeline.
- モジュラープラットフォームの要件 → つまり、コア機能は、IQ Server などの追加ツールを追加した場合にのみ機能します。 SBOM マネージャー、またはファイアウォール。
- 断片的な価格設定モデル → その結果、チームは複数のライセンスとアドオンを購入する必要があり、組織の規模が拡大するにつれてコストとセットアップの複雑さが増大します。
💲 価格*:
- ユーザーあたり月額57.50ドルからただし、別途IQ Serverライセンスが必要となり、これは個別見積もりでのみ入手可能です。
- さらに統一された価格設定はなく、次のような機能があります。 SBOMファイアウォールおよびコンテナセキュリティは個別に購入する必要があります。
- 結果としてライセンスモデルが断片化されているため、ツール、ユーザー数、導入設定に基づいて総コストが増加する。
7. Jfrog X線 SCA ツール
概要: JFrog Xray は、バイナリ、コンテナ、オープンソースパッケージを保護するために構築されたソフトウェア構成分析ツールです。JFrogプラットフォームと緊密に統合されており、システム全体にわたって早期検出と継続的な監視を提供します。 SDLCその結果、開発者は作業方法を変更することなく、リスクを早期に発見できるようになる。
しかし、マルウェア検出や高度なリスクスコアリングといった最先端機能の一部は、独自のシステムに依存しています。さらに、これらの機能を利用するには、追加モジュールの購入が必要となる場合が多くあります。そのため、チームはセットアップ時に追加のコストと複雑さに直面する可能性があります。
主な特長:
- 再帰的スキャン →バイナリ、コンテナ、オープンソースパッケージを詳細にスキャンします。その結果、脆弱性やライセンスリスクを完全に把握できます。
- マルウェアおよび脅威の検出 → 内部の脅威インテリジェンスを使用して悪意のあるコンポーネントを検出します。特に、これには公開されているCVEフィードに記載されていないリスクも含まれます。
- SBOM およびVEXサポート → SPDXとCycloneDXを生成します SBOMVEX注釈付きです。つまり、チームがコンプライアンスを遵守し、監査に対応できるようにするのに役立ちます。
- 運用リスクに関する方針 → 経過時間、貢献者の活動状況、使用傾向に基づいて、信頼できないパッケージをブロックします。その結果、リスクの高いコンポーネントは早期に除外されます。
- IDEと CI/CD 統合 → 開発ツールでリアルタイムのフィードバックを直接提供し、 pipelineこうすることで、配送速度を落とすことなくセキュリティを確保できます。
- セキュリティ研究に支えられた → 内部調査から得られた文脈的な知見をCVE(共通脆弱性識別子)に付加することで、より詳細な情報を提供します。これにより、チームは実際のリスクをより明確に把握できるようになります。
デメリット:
- 悪用可能性の評価(例:EPSS)は行わない。 → 故に優先順位付けには、実行時および到達可能性のコンテキストが欠けている。
- JFrogエコシステムと密接に連携している → このためこれは、既にJFrogを使用しているユーザーにとってのみ理想的であり、スタンドアロンでの使用には制限があります。
- 高度な機能には追加のライセンスが必要です → 例えば、高度なセキュリティやランタイム整合性などの機能は、最上位プランでのみ利用可能です。
💲 価格*:
- 月額960ドルから。 SCA 機能はロックされています Enterprise Xティア。
- さらにパッケージキュレーションやランタイム整合性などのコア機能は別売りです。
- 概して価格設定は細分化されており、アドオンや導入規模の拡大に伴い急速に上昇する。
8. チェックマークス・ワン SCA
概要: チェックマークスワン SCA は、より広範なアプリケーション セキュリティ プラットフォームの一部として、ソフトウェア構成分析を提供します。具体的には、オープンソースの脆弱性、ライセンスのリスク、悪意のあるパッケージを検出するのに役立ち、悪用可能なパスの検出などの高度な機能を提供します。 SBOM 世代。
しかし、マルウェア対策機能が組み込まれていないため、 SDLC また、リアルタイムの到達可能性に基づく優先順位付けは提供していません。さらに、他のプラットフォームでは通常統合されている機能も、ここでは個別のモジュールを必要とします。その結果、 enterprise ライセンスやモジュール式のアドオンは、セキュリティチームにとって複雑さとコストの両方を大幅に増加させる可能性がある。
主な特長:
- 悪用可能な経路の検出 → 実行時に実際にアクセス可能な脆弱性を強調表示します。 結果としてチームは、本当に重要なことを優先することができる。
- 悪意のあるパッケージの検出 → 兵器化されたオープンソースコンポーネントを特定します。 こちらですサプライチェーン上の脅威は、生産現場に到達する前に阻止されます。
- 個人荷物のスキャン → 公開レジストリに登録されていない場合でも、独自のパッケージや内部パッケージをスキャンします。 故に隠れたリスクは見過ごされることはない。
- ライセンスリスク分析 → オープンソースのライセンス問題を明確かつ実用的なレポートで報告します。 この方法では法的リスクやコンプライアンスリスクの管理が容易になる。
- SBOM 世代 → SPDXとCycloneDXをエクスポートする SBOMワンクリックで。 それに応じて監査を簡素化し、規制要件をサポートします。
- AIによるコードスキャン → AI支援コードを分析し、潜在的なセキュリティリスクやポリシー違反を検出します。 その結果生成コードを使用する場合でも、あなたはコントロールを維持できます。
デメリット:
- リアルタイムのマルウェア検出機能はありません → 新たな脅威に対する継続的な行動分析が欠如している。
- ネイティブなし CI/CD or pipeline の統合 SCA → その代わりに、より広範なCheckmarxプラットフォームとの統合に依存しており、セットアップの手間が増える。
- モジュール式の構成は複雑さを増す → フル SCA カバー範囲によっては、他のCheckmarxソリューションとの組み合わせが必要になる場合があります。
- カスタムライセンスのみ → セルフサービス価格設定がなければ、予算編成と調達はどちらも予測しにくくなり、時間もかかるようになる。
💲 価格*:
- 始まり enterprise-レベル価格設定: 報告された展開 クロロゲン酸は $ 75,000から$ 150,000 /年.
- オールインワンプランはありません。 代わりに SCA これは数あるモジュール式ソリューションの一つであり、完全なカバー範囲を実現するには複数のツールを組み合わせる必要がある。
9. Semgrep SCA ツール
概要: Semgrep Supply Chainは軽量です SCA 開発者向けに設計されたソリューション。到達可能性に基づく優先順位付けを使用してアラート疲労を軽減し、ライセンスコンプライアンスなどのコア機能を提供します。 SBOM 発生源、そして実行可能な修復策。
しかし、重要な保護機能が欠けています。 CI/CD pipelineビルドシステムやマルウェアの脅威など、様々な脆弱性が存在します。その結果、ソフトウェアサプライチェーンの重要な段階が脆弱なままとなり、包括的なアプリケーションセキュリティプログラムの導入が制限されます。
主な特長:
- 到達可能性に基づく優先順位付け → 実行時に検出された脆弱性のみをフラグ付けします。
- ライセンス遵守の執行 → その結果、PRレベルでリスクの高いパッケージを直接ブロックし、違反がマージされるのを防ぐことができます。
- SBOM 世代 → 完全な依存関係検索機能を備えた CycloneDX をサポートします。
- 開発者中心のUX → IDE、GitHub、GitLab、その他人気のあるツールと統合 CI/CD ツール。
- 修復に関する洞察 → そのため、影響を受けるコード行を強調表示し、修正を効率化するための段階的なガイダンスを提供します。
デメリット:
- いいえ CI/CD or Build Security → したがって、安全を確保することはできません pipelineビルド、または生産成果物。
- マルウェアは検出されませんでした → その結果、ソフトウェアサプライチェーン内の悪意のあるパッケージを特定することはできません。
- 断片化された機能セット → コード、サプライチェーン、シークレットの各モジュールは別途購入する必要があります。
- コストは急速に増加する → 事実上、貢献者ベースの料金体系はチーム規模が大きくなるにつれて急速に上昇します。
💲 価格*:
- 始まり 貢献者1人あたり、製品1点につき月額40ドル.
- オールインワンプラットフォームはありません: 全額をカバーするには、各製品を個別に購入する必要があります SDLC.
- ライセンスロックインすべての貢献者は、すべてのモジュールにおいて同等のライセンスを取得する必要があります。
10. Mend.io SCA ツール
概要:
メンド.io SCA これは、オープンソースの脆弱性、ライセンス問題、サプライチェーンの脅威を検出して修正するために構築された、包括的なアプリケーションセキュリティプラットフォームの一部です。特に、到達可能性分析とスマートな優先順位付け機能を提供し、単なるCVE数ではなく、真のリスクに焦点を当てるのに役立ちます。
しかし、ほとんどのコア機能は premium ライセンスの問題です。そのため、柔軟性を求めるチームはフルスイートのライセンス料を支払う必要が生じる可能性があり、全体的なコストが増加し、導入が制限される可能性があります。
主な特長:
- 到達可能性分析 → 実際にコード内で悪用可能な脆弱性のみを検出します。そのため、チームはリスクの低い問題に時間を費やす必要がありません。
- EPSSに基づくリスク優先順位付け → CVSSの深刻度スコアとエクスプロイトデータを組み合わせて、最も重要な脅威をランク付けします。その結果、開発者は緊急性の高いものから優先的に修正できます。
- ライセンス遵守に関する警告 → 問題のあるオープンソースライセンスを早期に発見し、リアルタイムでの適用をサポートします。これにより、法的リスクと運用リスクを軽減できます。
- SBOM 世代 → 機械可読なデータを生成します SBOMSPDXおよびCycloneDX形式で提供されます。そのため、コンプライアンスを維持し、監査に対応できるようにサポートします。
デメリット:
- マルウェアは検出されませんでした → 悪意のあるオープンソースパッケージに対する積極的なスキャン機能が欠けており、サプライチェーンの保護に抜け穴がある。
- 限定的な利用可能性の文脈 → EPSS、Mend SCA 実行時レベルの到達可能性や詳細な関数追跡機能は提供しません。
- 制限付きカスタムポリシー自動化 → より専門的なプラットフォームと比較して、脆弱性のブロックやマージ前の強制適用に関する自動化の粒度が低い。
- プラットフォーム統合への強い依存 → SCA これらの機能はMendのフルスイートと密接に連携しているため、他のツールを使用しているチームの柔軟性が制限されます。 SDLC.
💲 価格*:
- 貢献する開発者1人あたり年間1,000ドルから — 含まれるもの SCA, SASTコンテナスキャンなど。
- 追加料金が適用されます Mend AI向け PremiumDAST、APIセキュリティ、およびサポートサービスなど、高度な保護機能は基本価格に大幅な追加料金が発生します。
- 使用量に応じた柔軟性なしその結果、コストはチームの規模と機能の採用に伴って急激に増加する。
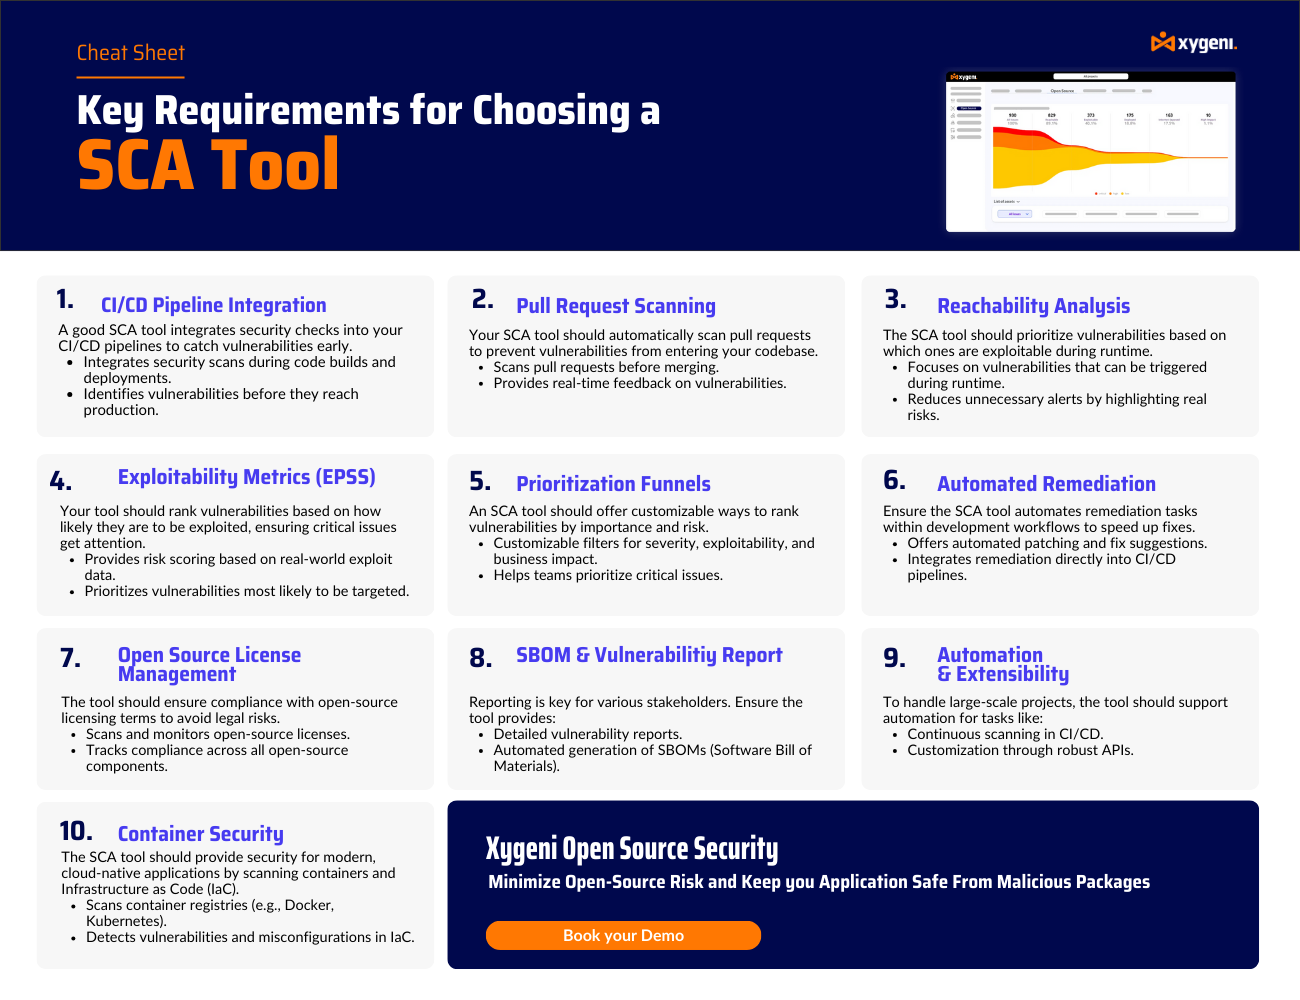
選ぶ際に考慮すべき重要な機能 SCA ツール
検討したツールでは、情報に基づいた選択を行う上で最も重要な基準は以下のとおりです。cisイオン:
到達可能性分析。 推移的依存関係にあるすべてのCVEを検出するツールは、シグナルよりもノイズを多く生み出す。 到達可能性分析 脆弱なコードが実際に実行時に実行されるかどうかを判断し、無関係な検出結果の大部分を排除することで、チームが真のリスクに集中できるようにします。
CVSSを超える悪用可能性指標。 CVSS重症度スコアだけでは、実際のリスクを適切に反映する指標とはなり得ません。 EPSSスコア また、既知のエクスプロイトの利用可能性に関する情報は、どの脆弱性が標的になる可能性が高いかをより正確に把握する上で非常に役立ちます。
修復リスクに対する意識向上。 依存関係をアップグレードして脆弱性を修正すると、新たな脆弱性が生じたり、ビルドが壊れたりする可能性があります。Xygeni のように、パッチを適用する前にそのトレードオフ全体を表示するツール 修復リスク分析修復作業が新たな問題を引き起こすことを防ぐ。
リアルタイムのマルウェア検出。 CVEデータベースは、公開されているパッケージに含まれる既知の脆弱性のみを網羅しています。サプライチェーン攻撃では、CVEが付与されていない悪意のあるパッケージが、タイポスクワッティング、依存関係の混乱、または侵害されたメンテナーアカウントなどを利用して悪用されることが増えています。このような脅威に対処できるのは、挙動に基づいたリアルタイムのマルウェア検出機能を備えたツールのみです。
CI/CD 執行能力との統合。 スキャンは、発見された内容が安全でないコードが本番環境に到達するのを阻止できる場合にのみ価値があります。ポリシー・アズ・コードの強制は pull requests (NAIST) と pipeline ゲイツが改宗する SCA 助言ツールから真のセキュリティ制御ツールへ。
ライセンス遵守管理。 オープンソースライセンスの義務は、セキュリティ上のリスクだけでなく、法的リスクでもあります。 SCA ツールは、直接的および推移的な依存関係全体にわたってライセンスを追跡し、ポリシー違反を警告し、サポートします。 SBOM コンプライアンス報告のための生成。
SBOM 世代。 ソフトウェア部品表は、顧客、規制当局、フレームワークなどによってますます要求されるようになっている。 CISAとEUサイバーレジリエンス法。ツールが生成することを確認します。 SBOMCycloneDXおよびSPDX形式でオンデマンドで提供される standard ワークフローとしてではなく premium アドオン。
正しい選択方法 SCA ツール
開発者の導入を最小限の摩擦で行うことが最優先事項である場合: SnykやSemgrep Supply Chainは、強力なIDEおよびGit統合と開発者フレンドリーなUXを備え、最も導入しやすいツールです。
ライセンス遵守とバイナリ解析が優先事項である場合: Black Duckは、複雑なライセンス管理要件と大規模なレガシーコードベースを持つ組織にとって、依然として最も包括的な選択肢です。
既に特定の生態系に属している場合: JFrogプラットフォームユーザー向けのJFrog Xray、Checkmarxを実行しているチーム向けのCheckmarx One SAST、およびVeracode SCA Veracodeプラットフォームの顧客はすべて、それぞれのエコシステム内で自然な統合を実現しています。
CVE検出に加えて、真のマルウェア対策が必要な場合は、以下の点にご注意ください。 Xygeniだけが、リアルタイムの行動ベースのマルウェアスキャンをネイティブに提供します。 SCA CVEデータベースでは対応していない脅威にも対応できる機能。
あなたが必要な場合は SCA 包括的なDevSecOpsプログラムの一環として: Xygeniのような統合プラットフォームは、個別のツールを維持する必要性をなくします。 SCA, SAST秘密、 IaC, pipeline security調査結果は相関関係にある ASPM活用可能性とビジネスコンテキストに基づいて優先順位付けされ、AI AutoFix で対処されます。すべてシートごとの料金設定はありません。オプションを比較するには、 最高のアプリケーションセキュリティツール より広いコンテキストの概要。
クイックサマリー
ザイゲニ:完了 SCA 到達可能性分析、悪用可能性スコアリング、リアルタイムマルウェア検出による保護 CI/CD pipelines.
合気道: 統合されたアプリケーションセキュリティプラットフォーム SCA, SASTクラウドセキュリティ、マルウェア検出、ランタイム保護を単一のソリューションで提供します。
スナック: IDE での脆弱性スキャンと修復を迅速に行うための開発者向けツール pipelines.
ブラックダック: Enterpriseオープンソースライブラリに関する高度な可視性と、厳格なライセンス遵守管理。
ベラコード大規模組織向けのポリシー適用とガバナンスに重点を置いた統合型アプリケーションセキュリティプラットフォーム。
Sonatypeライフサイクル自動化されたポリシー管理と、詳細な依存関係追跡によるサプライチェーンの可視化。
JFrog X-Ray高度なバイナリおよびコンテナスキャン機能。JFrogエコシステムを既に利用しているチームに最適です。
チェックマークスワン: 悪用可能なパス検出とモジュール式の統合アプリケーションセキュリティソリューション enterprise カバレッジ。
Semgrepサプライチェーン軽量でアクセスしやすい SCA 迅速な導入を必要とする小規模チーム向け。
Mend.io: SCA リーチ可能性とEPSSスコアリングを組み合わせたプラットフォームで、オープンソースのリスクを優先順位付けして修正するのに役立ちます。
Xygeni- を選ぶ理由SCA より賢い選択
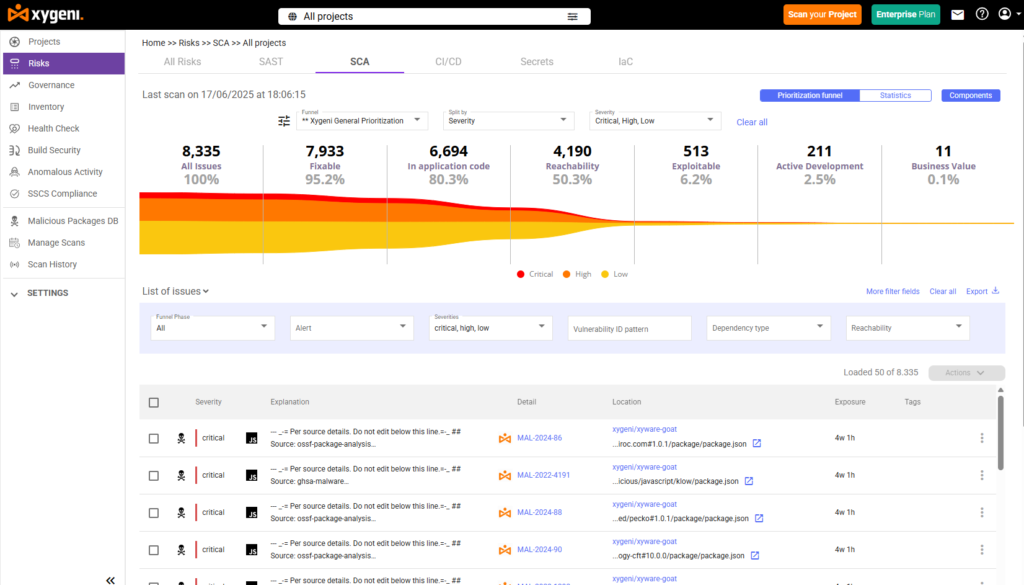
ザイゲニ SCA セキュリティツールは、現代のチーム開発のスタイルに合わせて設計されています。単に古いパッケージを検出するだけでなく、リアルタイムの脅威インテリジェンス、よりスマートな優先順位付け、そして自動化機能を追加することで、セキュリティが開発と自然に連携し、開発を妨げることなくスムーズに機能するようにします。
Xygeniがソフトウェア構成分析ツールの水準をどのように引き上げたのか、以下に説明します。
早期マルウェア検出
Xygeni は、悪意のあるパッケージがコードベースに到達する前に検出します。これには、タイプスクワッティングされた依存関係や、依存関係の混乱などのサプライチェーンの脅威が含まれます。その結果、問題を早期に防止し、 pipeline クリーン。
到達可能性とEPSSスコア
Xygeniは、無関係なアラートでチームを混乱させるのではなく、コード内で実際に悪用可能な部分に焦点を当てます。その結果、ノイズを減らし、最も重要な脆弱性のみに集中できるようになります。
自動修復 Pull Requests
Xygeniは最も安全な修正を自動的に提案するか、 pull request お客様のために。そのため、お客様のチームは通常の業務の流れを妨げることなく、より迅速に問題解決に取り組むことができます。
修復リスクと破壊的変更の検出
Xygeniは、各アップデートがコードベースにどのような影響を与えるかを分析することで、従来のパッチ適用を超えています。その修復エンジンは、バージョンを1行ずつ比較して、 破壊的変更、削除されたメソッド、およびAPIの変更 合併する前に。
提案された修正はすべて以下のように分類されます。 低リスク、中リスク、高リスクこれにより、最も安全な進路が示されます。こうすることで、セキュリティ、安定性、開発速度のバランスを取りながら、どのパッチを適用するかを自信を持って決定できます。
パッチを適用する前に知っておくべきこと
作業前 commitXygeniはアップデートのたびに、各パッチが何をするのかを正確に説明します。どのCVEが修正されるのか、新たなリスクが発生するのか、コンパイルに影響する可能性があるのかなどが分かります。この透明性により、自信を持って作業を進め、不要な手戻りを避けることができます。
コードレベルの影響を理解する
Xygeniは、マージ前に削除または変更されたメソッド、影響を受けるファイル、および考えられるビルドエラーをハイライト表示します。その結果、コンパイルエラーを回避し、クリティカルパスの安定性を維持できます。
CI/CD-ネイティブデザイン
Xygeniは既存のワークフローに違和感なく統合できます。GitHub Actions、GitLab、Jenkins、Bitbucketなどと連携可能です。何よりも、処理速度を低下させることなく簡単に統合できます。
SBOM ライセンス Guardrails
XygeniはSPDXまたはCycloneDXを生成する SBOM自動的にライセンスコンプライアンスルールをリアルタイムで適用します。そのため、開発ライフサイクル全体を通して監査対応とコンプライアンス遵守を常に維持できます。
総じて、Xygeni SCA セキュリティツールは、重要な問題を修正し、問題の発生を回避し、安全なコードを自信を持って出荷するのに役立ちます。単に問題をスキャンするだけでなく、インテリジェントに解決できます。
最終的な考え
ソフトウェア構成分析は、本番環境向けソフトウェアを出荷するチームにとって、もはや選択肢ではなく必須事項となっています。オープンソースのサプライチェーンは活発な攻撃対象領域であり、CVEのみのスキャンでは、悪意のある攻撃者が既に悪用している重大な脆弱性が残ってしまいます。
ここでレビューした10個のツールは、軽量のオープンソーススキャナーから本格的なスキャナーまで、幅広いアプローチを網羅しています。 enterprise ガバナンスプラットフォーム。最適な選択は、チームの規模、既存のツール、コンプライアンス要件、そしてセキュリティプログラムがCVE検出を超えてどの程度まで対応する必要があるかによって異なります。
必要なチーム向け SCA Xygeniは、真のマルウェア対策、到達可能性に基づく優先順位付け、安全な自動修復、およびソフトウェアサプライチェーン全体にわたる相関分析機能を備え、統合されたAI搭載型AppSecプラットフォームの一部として、2026年に最も包括的なアプローチを提供します。
FAQ
ソフトウェア構成分析ツールとは何ですか?
ソフトウェア構成分析ツールは、ソフトウェアプロジェクトで使用されているオープンソースライブラリとサードパーティの依存関係を特定し、脆弱性データベースとライセンスレジストリと照合し、それらがもたらすリスクをチームが理解し管理するのに役立ちます。 SCA これらのツールには、到達可能性分析、悪用可能性スコアリング、マルウェア検出、および自動修復機能も含まれています。
違いは何ですか SCA (NAIST) と SAST?
SAST (静的アプリケーションセキュリティテスト)は、セキュリティ上の脆弱性がないか、ユーザー自身のソースコードを分析します。 SCA コードが依存するサードパーティのオープンソースコンポーネントを分析します。どちらも必要です。 SAST あなたが書いたコードの問題を見つけます。 SCA 使用するコード内の問題を検出します。完全なアプリケーションセキュリティプログラムには、DAST に加えて、これら両方が含まれます。 IaC スキャンおよび秘密情報の検出。
到達可能性分析が重要な理由 SCA?
ほとんどのアプリケーションは数十または数百のオープンソースパッケージに依存しており、その多くには実際には呼び出されない関数に既知のCVEが含まれています。到達可能性分析がなければ、 SCA ツールはこれらすべてをリスクとして検出するため、開発チームを圧倒するほど多くの情報が表示されます。到達可能性分析は、脆弱なコードが実際に実行時に実行される箇所のみに絞り込むため、ノイズを大幅に削減し、チームが真のリスクに集中できるようになります。
違いは何ですか SCA と SBOM?
SCA オープンソースの依存関係とそのリスクを特定および管理するためのプロセスとツールセットです。 SBOM (ソフトウェア部品表)とは、ソフトウェアに含まれるすべてのコンポーネントを一覧にした構造化された出力文書のことです。 SCA ツールは通常生成します SBOMワークフローの一部として使用されるが、この2つの用語は異なるものを指す。一方は分析プロセスであり、もう一方はそのプロセスによって生成される特定の成果物である。
どの SCA オープンソースパッケージ内のマルウェアを検出するツールですか?
ブリッジ SCA これらのツールは、CVEデータベースを通じて公開パッケージ内の既知の脆弱性のみを検出します。CVEのない悪意のあるパッケージは検出できませんが、これはほとんどのサプライチェーン攻撃の仕組みです。Xygeniは、オープンソースレジストリ全体にわたるリアルタイムの挙動ベースのマルウェア検出をネイティブに搭載している、このリストの中で唯一のツールです。 SCA 能力、脅威が侵入する前にブロックする SDLC.
お断り: 表示価格は参考価格であり、公開情報に基づいています。正確かつ最新の見積もりについては、販売業者に直接お問い合わせください。
