






毎週当社のマルウェア検出システムは、npmやPyPIなどの公開レジストリ全体で、数千もの新規および更新されたパッケージをスキャンします。
今週は特に忙しかった。
確認しました 45個の悪意のあるパッケージ、主に npmさらに、 PyPI (NAIST) と VSコードいくつかは協調的なクラスターとして出現し、同じ名前または密接に関連するパッケージファミリーで悪意のあるリリースが繰り返し公開された。多くは AI関連ツール, 開発者向けユーティリティ, Kubernetesとクラウドツール, データベースヘルパー, フロントエンドコンポーネント, エディタパッケージ、および現代の開発ワークフローで一般的に信頼されているその他のモジュール。
これらは孤立した異常事態ではなかった。今週特に目立ったのは、同じパッケージファミリー間での繰り返し公開、命名パターンの再利用、そして悪意のあるパッケージが正規のソフトウェア配信内で正当な依存関係に見せかけるように偽装されていたことだった。 pipelines.
この週刊スナップショットは、継続的な取り組みの一環です。 悪意のあるコードの概要新たな脅威を検証し、実用的な情報を提供することで、 DevSecOps チーム 彼らを守る pipeline損傷が発生する前に。
今週判明した内容と、それがなぜ重要なのかを詳しく見ていきましょう。
| 生態系 | パッケージ | 日付 |
|---|---|---|
| npm | sn3akysnak3-test:1.1.1 | 2026 年 4 月 17 日 |
| npm | node-red-contrib-yolo-object-detection:9.1.11 | 2026 年 4 月 17 日 |
| npm | node-red-contrib-yolo-object-detection:9.1.12 | 2026 年 4 月 17 日 |
| vscode | ptah-coding-orchestra:0.2.18 | 2026 年 4 月 17 日 |
| ピピ | deathstar-ai:0.19.9 | 2026 年 4 月 17 日 |
| npm | wazir-xlocaletstnpm:9.9.2 | 2026 年 4 月 20 日 |
| ピピ | notrandompacketname:0.1.12 | 2026 年 4 月 20 日 |
| npm | pocbitbarrontest:1.0.0 | 2026 年 4 月 20 日 |
| npm | ac-sasskit-internal:100.0.12 | 2026 年 4 月 21 日 |
| npm | sy-editor-v3:8.0.0 | 2026 年 4 月 19 日 |
| npm | sy-editor-v3:9.0.0 | 2026 年 4 月 19 日 |
| npm | sy-editor-v3:9.0.1 | 2026 年 4 月 19 日 |
| npm | @caspian2026/agent-sdk:0.0.5 | 2026 年 4 月 20 日 |
| npm | pa-marked:99.1.10 | 2026 年 4 月 20 日 |
| npm | react-spa-shadcn:99.3.0 | 2026 年 4 月 24 日 |
| ピピ | moonbit-locale-compat:0.2.3 | 2026 年 4 月 20 日 |
| npm | shadxino:1.0.0 | 2026 年 4 月 21 日 |
| npm | claude-skills-library:2.0.6 | 2026 年 4 月 21 日 |
| npm | claude-skills-library:2.0.3 | 2026 年 4 月 21 日 |
| npm | claude-skills-library:1.0.2 | 2026 年 4 月 21 日 |
| npm | claude-skills-library:2.0.0 | 2026 年 4 月 21 日 |
| npm | claude-skills-library:1.0.1 | 2026 年 4 月 21 日 |
| npm | claude-skills-library:2.0.18 | 2026 年 4 月 22 日 |
| npm | claude-skills-library:2.0.19 | 2026 年 4 月 22 日 |
| npm | kube-health-tools:2.4.0 | 2026 年 4 月 22 日 |
| npm | pgserve:1.1.11 | 2026 年 4 月 22 日 |
| npm | pgserve:1.1.12 | 2026 年 4 月 22 日 |
| npm | pgserve:1.1.13 | 2026 年 4 月 22 日 |
| npm | kube-health-tools:2.4.1 | 2026 年 4 月 22 日 |
| npm | k8s-pod-checker:0.0.1 | 2026 年 4 月 22 日 |
| npm | node-perf-utils:0.0.1 | 2026 年 4 月 22 日 |
| npm | dev-env-setup:0.0.1 | 2026 年 4 月 22 日 |
| npm | kube-health-tools:2.4.2 | 2026 年 4 月 22 日 |
| npm | dev-env-setup:0.0.2 | 2026 年 4 月 22 日 |
| npm | k8s-pod-checker:0.0.2 | 2026 年 4 月 22 日 |
| npm | node-perf-utils:0.0.2 | 2026 年 4 月 22 日 |
| npm | @automagik/genie:4.260421.40 | 2026 年 4 月 22 日 |
| npm | pgserve:1.1.14 | 2026 年 4 月 22 日 |
| npm | kube-health-tools:2.4.3 | 2026 年 4 月 22 日 |
| npm | node-perf-utils:0.0.3 | 2026 年 4 月 22 日 |
| npm | k8s-pod-checker:0.0.3 | 2026 年 4 月 22 日 |
| npm | dev-env-setup:0.0.3 | 2026 年 4 月 22 日 |
| npm | react-spa-shadcn:100.9.9 | 2026 年 4 月 24 日 |
| npm | マイクロソフト従業員エクスペリエンス:99.2.1 | 2026 年 4 月 24 日 |
| npm | マイクロソフト従業員エクスペリエンス:99.2.2 | 2026 年 4 月 24 日 |
オープンソースの依存関係を脆弱性や悪意のあるコードから保護する
リスクを最小限に抑え、悪意のあるパッケージからアプリケーションを保護します。 Xygeni早期マルウェア検出最も重要な脆弱性を優先的に対処しましょう。当社の包括的なソリューションは、依存関係をリアルタイムで監視し、ソフトウェアに影響を与える前に脅威を検出して軽減します。
現在のソフトウェア開発環境では、脆弱性や悪意のあるコードの脅威が増加しているため、オープンソースコンポーネントの管理が非常に重要です。Xygeni の Open Source Security 本ソリューションは、有害なパッケージが公開された時点でスキャンしてブロックし、マルウェアや脆弱性がシステムに侵入するリスクを大幅に低減します。包括的な監視機能は複数の公開レジストリを網羅し、すべての依存関係が安全性と完全性の観点から精査されることを保証します。Xygeniは、重要な問題を状況に応じて優先順位付けし、効率的な修復プロセスを促進することで、チームが安全で信頼性の高いソフトウェアプロジェクトを維持する能力を強化します。
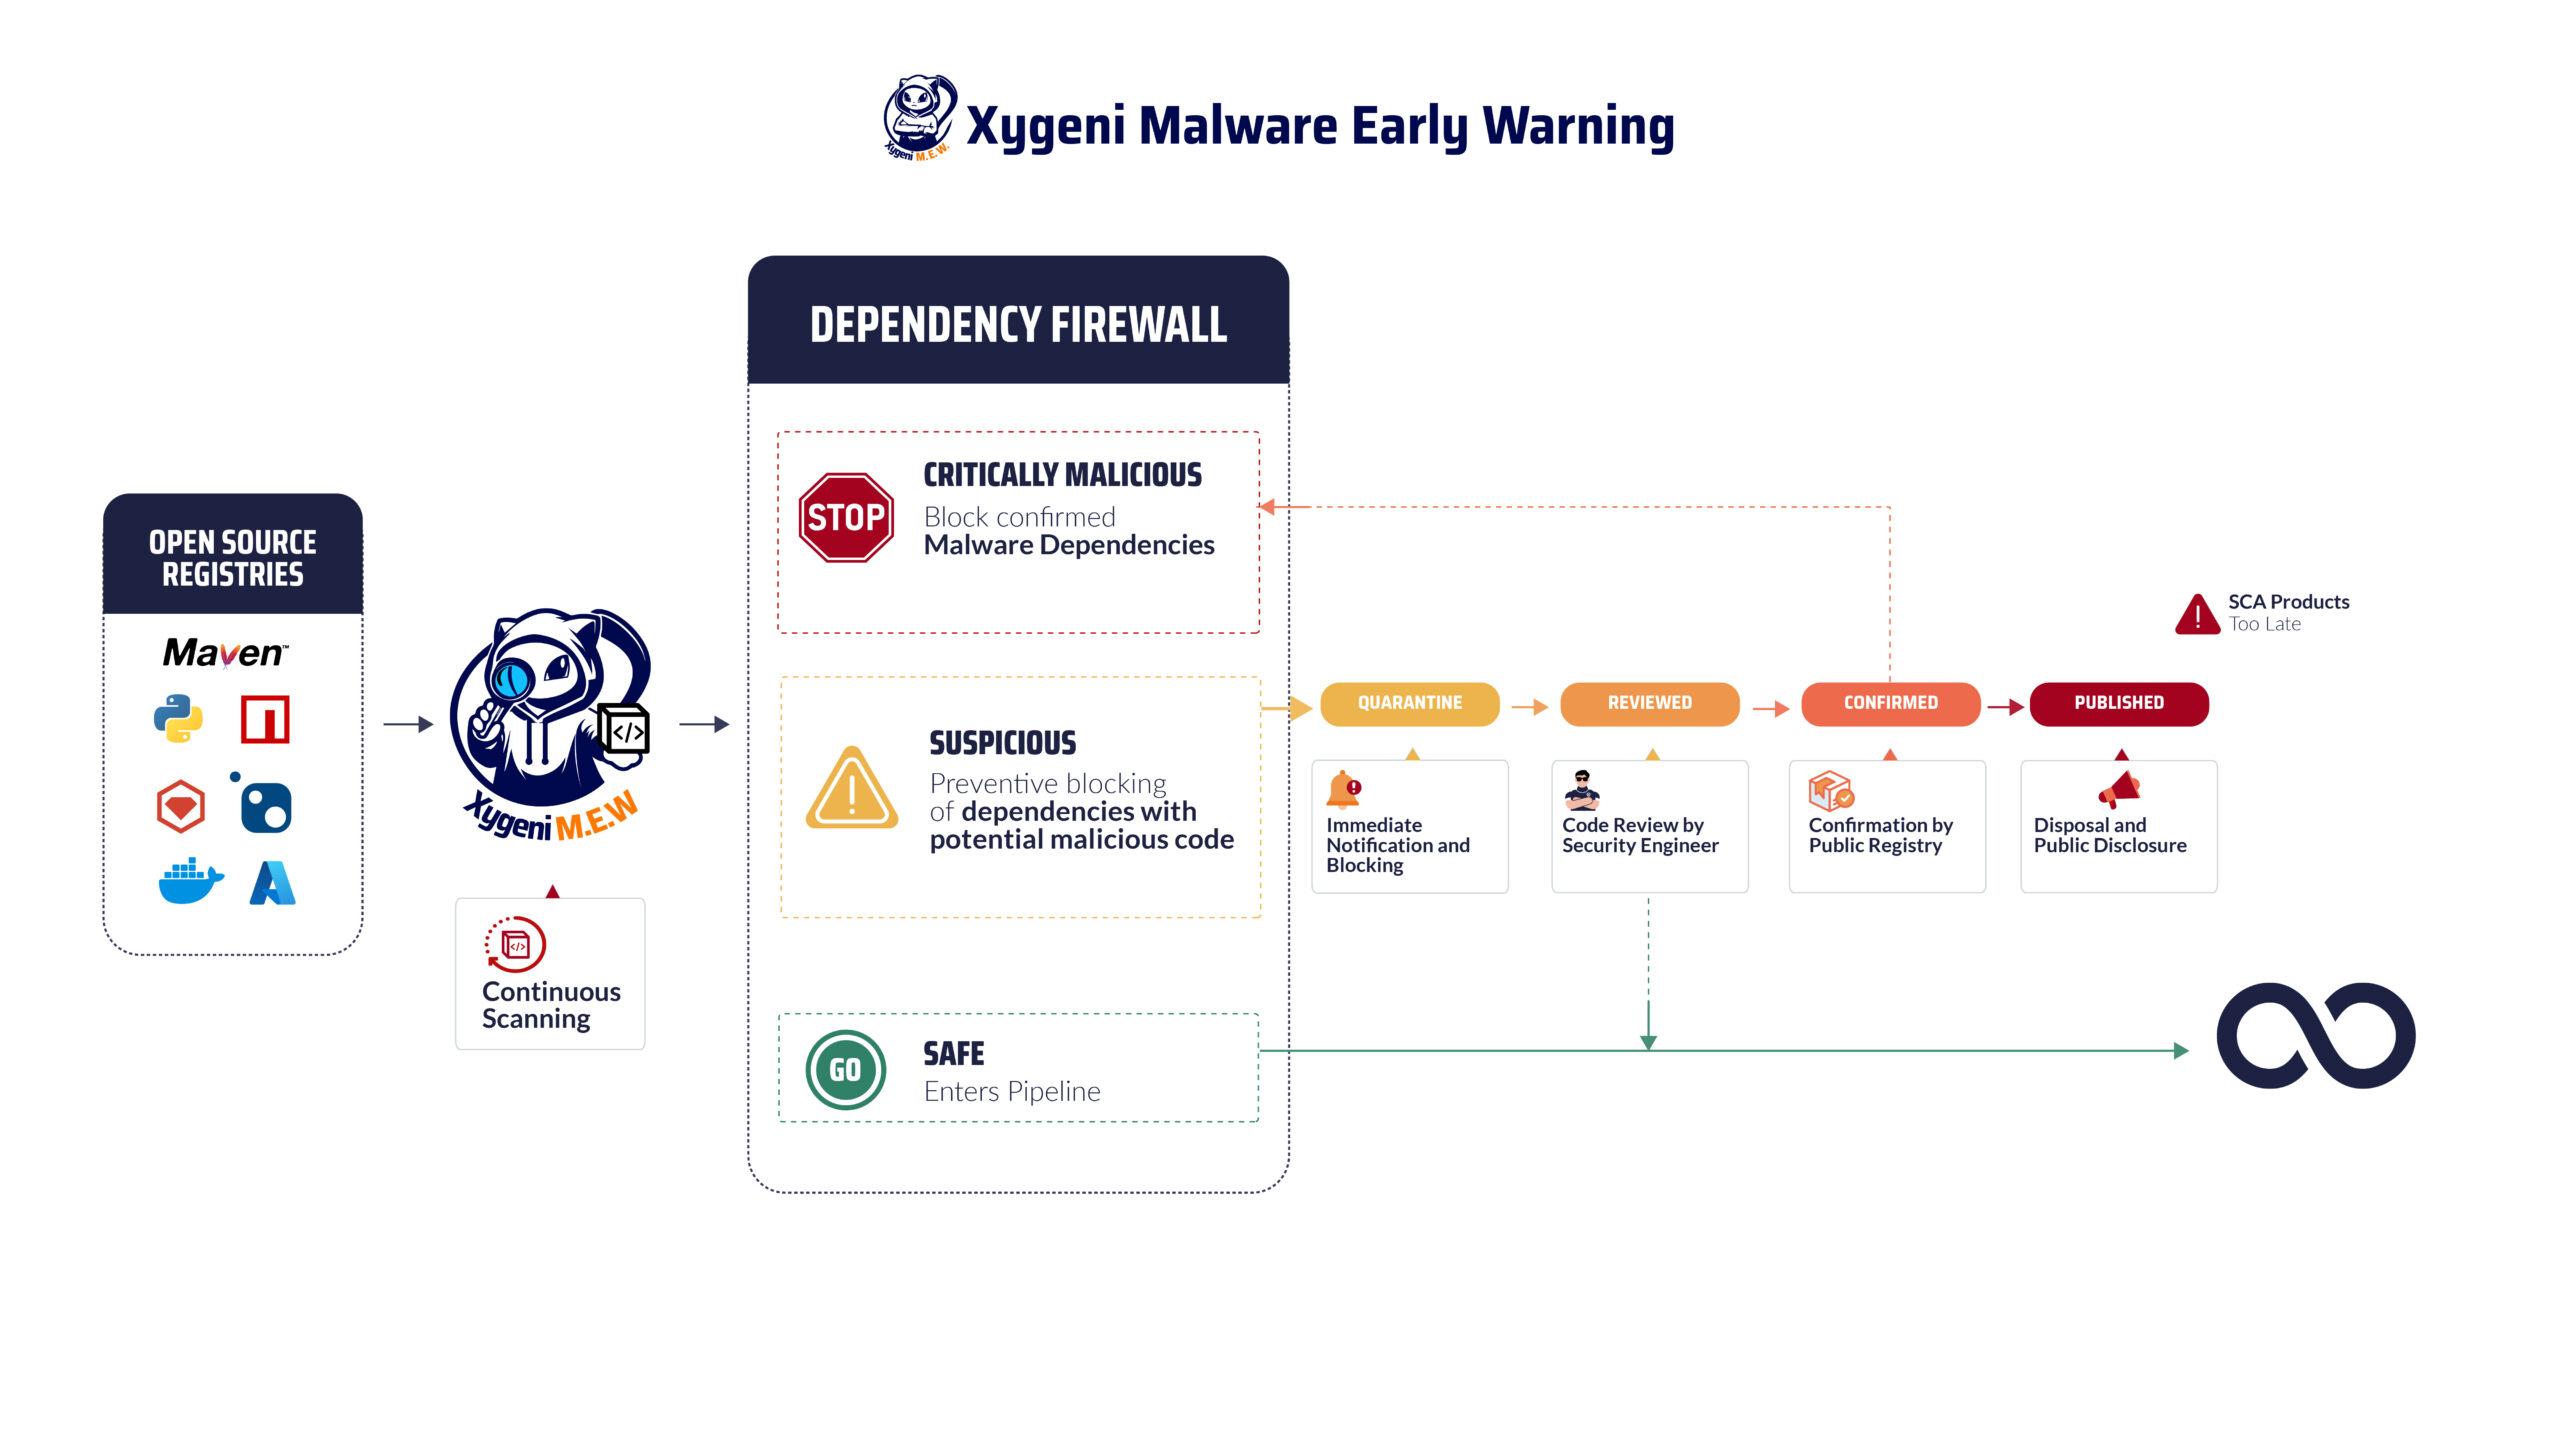
Xygeniは、悪意のあるコードが拡散する前に阻止するために、多層的な技術を使用しています。まず、静的コード分析によって難読化パターン、隠されたペイロード、スクリプトの悪用を検出します。さらに、動作サンドボックス分析によってインストールを解析します。 hooksランタイムコマンドや永続化のトリックも検出します。さらに、機械学習による検出機能により、シグネチャスキャナーでは見逃されるゼロデイのnpmマルウェアやpypiマルウェアの亜種を特定します。最後に、早期警告システムは公開リポジトリをリアルタイムで監視し、検出結果を検証して、DevOpsチームに即座に警告を発します。
その結果、この組み合わせにより、開発者は直接統合された迅速で実用的なインテリジェンスを受け取ることができます。 CI/CD ワークフロー。
開発者が悪意のあるnpmパッケージに注意を払うべき理由
現代の脅威は実行時を待つことはほとんどありません。たとえば、悪意のある npm パッケージはインストール中に実行されることが多く、PyPI の悪意のあるパッケージはトークンの漏洩やバックドアを隠しています。攻撃者:
- プライベートなGitHubリポジトリを公開にすることで、それらを複製できます。
- エンコードされたペイロードを使用して、認証情報と機密情報を外部に持ち出す。
- 難読化されたJavaScriptローダーを使用して、ランサムウェアやボットネットをデプロイする。
実際、悪意のあるオープンソースパッケージは1年間で156%も急増しました。そのため、遅延フィードや基本的なスキャナーだけに頼っているチームは、後れを取ってしまうでしょう。
このマルウェアレポートがnpmとPyPIで追跡する内容
このダイジェストは、以下の中心的なハブです。
- 悪意のあるnpmパッケージが確認されました
- 確認されたpypiの悪意のあるパッケージ
- 悪意のあるコードの挙動に基づく検出
- 登録簿で確認された事件
- 週次および月次のマルウェアレポート概要
- npmマルウェアおよびpypiマルウェアの発見履歴変更ログ
つまり、これは単一の参照点を提供するものです。Xygeniの研究チームは、このページを毎週更新し、詳細な技術分析とGitHubのIOCへのリンクを掲載しています。
悪意のあるnpmパッケージとPyPIマルウェアから身を守る方法
このリスクの高まりにより組織には強力な防御策が必要です。
- ロックファイルのみのインストールを強制する(
npm ci)in CI/CD. - さらに、Xygeniの早期警告エンジンを使用して、インストール前の依存関係をスキャンします。
- さらに、ブロックは悪意のあるコードシグナルに基づいて構築されます Guardrails.
- 生成する SBOM間接的な依存関係を追跡し、ポリシーを適用する。
- 何よりもまず、開発者がタイポスクワッティング、難読化、および疑わしいインストールスクリプトを検出できるように訓練することが重要です。
Xygeniのマルウェア検出ツールをお試しください
Xygeniが提供するもの:
