Rûyê êrîşa API-ya we bi her re mezin dibe pull request, û piraniya amûrên ewlehiyê yên API-ê tenê wê dibînin dema ku ew çalak be û trafîkê bigire. Xygeni her xala dawî û xetereyên wê di kodê de, berî berdanê, kifş dike.
Wek an Enterprise add-on
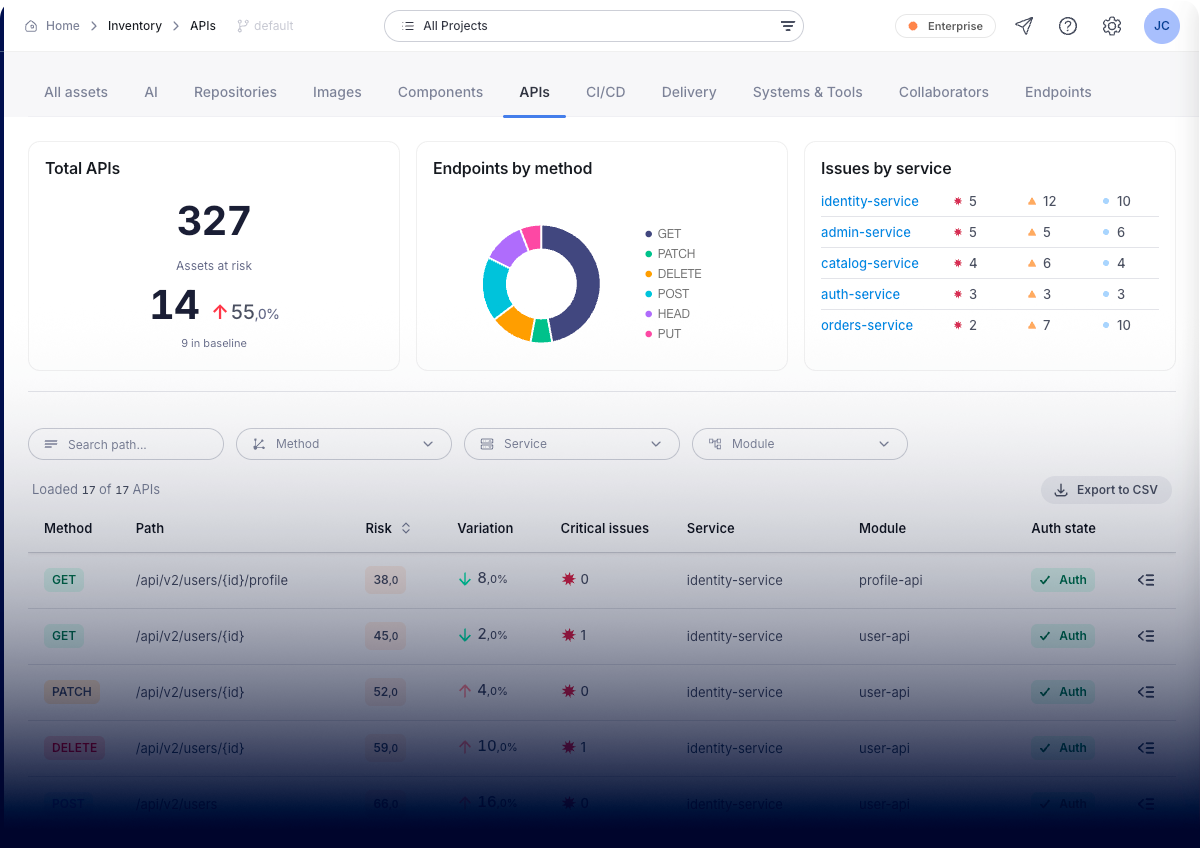
Rûyê êrîşa API-ya we, nexşekirî û rêzkirî.
Xygeni envantera API-ya we ji koda çavkaniya sepanê û ji taybetmendiyên API-ya we, tevî OpenAPI û Swagger, ava dike, ji ber vê yekê hûn tevahiya rûyê dibînin: xalên dawîn ên ku tîmên we belge kirine, û yên ku kesî nekirine.
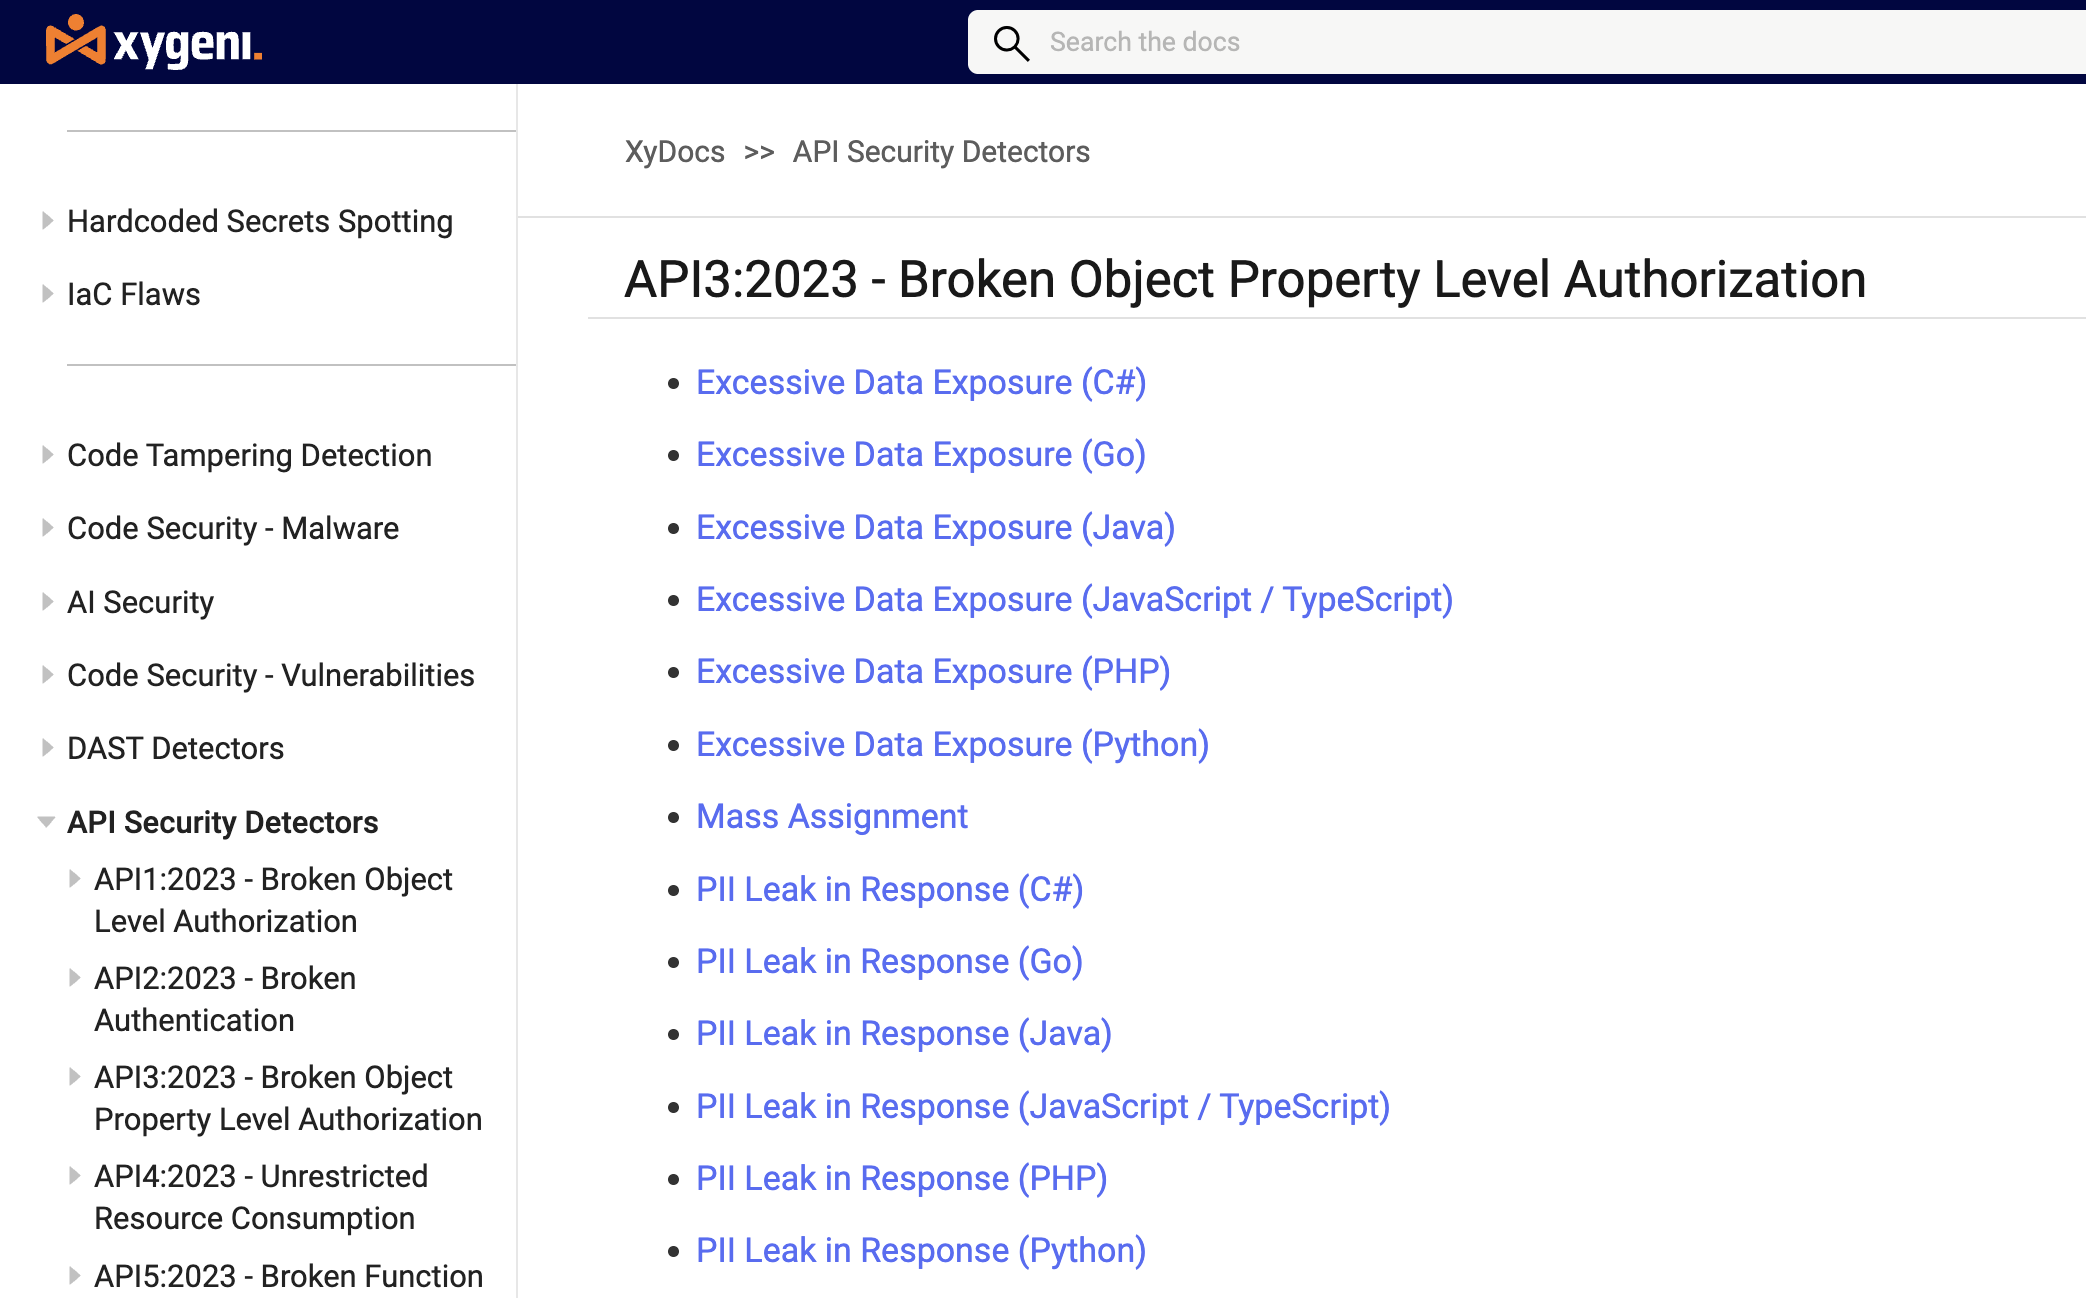
Dîtin li gorî OWASP API Security Top 10 (2023) hatine nexşandin: destûrnameya asta tişt û fonksiyonê ya şikestî, xalên dawî yên nenaskirî, eşkerekirina daneyên zêde, destnîşankirina girseyî, mîhengkirina xelet a JWT û CORS, sînorên rêjeyê yên winda, SSRF, û xalên dawî yên zombî.
Her dîtin rewşa pejirandina xala dawî û hesasiyeta daneyên ku ew destwerdanê dike hildigire, ji ber vê yekê tîm li şûna ku li ser navnîşek ne cuda bixebitin, tiştê ku êrîşkar dikare bi rastî bigihîje rast dikin.
Her Xala Dawî. Her Rîsk. Berî Hilberînê.
Hemû API, hebûnên di xetereyê de li hember xaleke bingehîn, xalên dawî li gorî rêbazê, û pirsgirêk li gorî xizmetê. Her xala dawî bi rêbaz, rê, xizmet, modul, rewşa pejirandinê, û puana xetereyê ya xwe ve hatî navnîşkirin.
Tesbîtkirin li seranserê OWASP API Security Top 10 (2023), ji ber vê yekê encam çarçoveya ku tîmê ewlehiya we û mufetîşên we jixwe bikar tînin diaxivin.
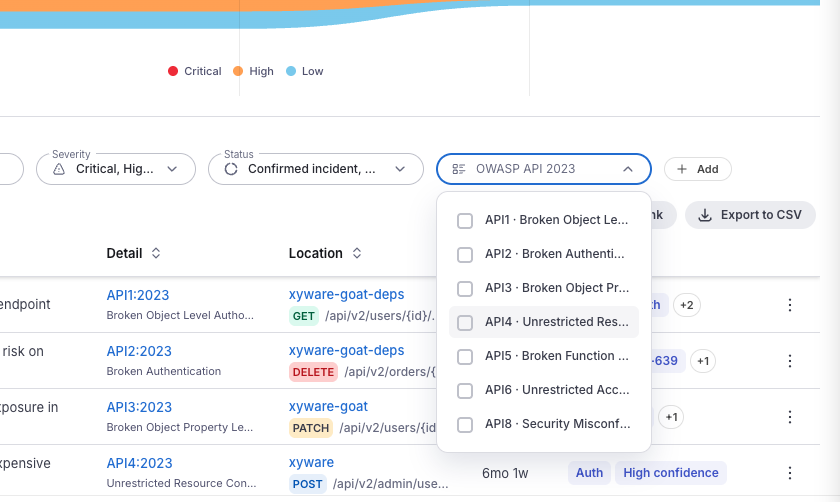
Xygeni daneyên ku her xala dawî bi kar tîne dabeş dike, PII, PCI, û PHI hem di parametreyan de û hem jî di bersivan de nîşan dide. Xaleke dawî ya bêpejirandin ku daneyên kesane vedigerîne ne heman pirsgirêk e wekî sernavek CORS ya destûrdar, û divê ew wekî wê xuya neke.
Ji ber ku Xygeni hem kodê û hem jî taybetmendiyên API-ya we dixwîne, ew cudahîyên di navbera wan de nîşan dide: xalên dawîn di kodê de ne lê di nav taybetmendiyê de winda ne, rêyên kevnar hîn jî gihîştinî ne, û xalên dawîn ên sêwî ku kes xwediyê wan nîne.
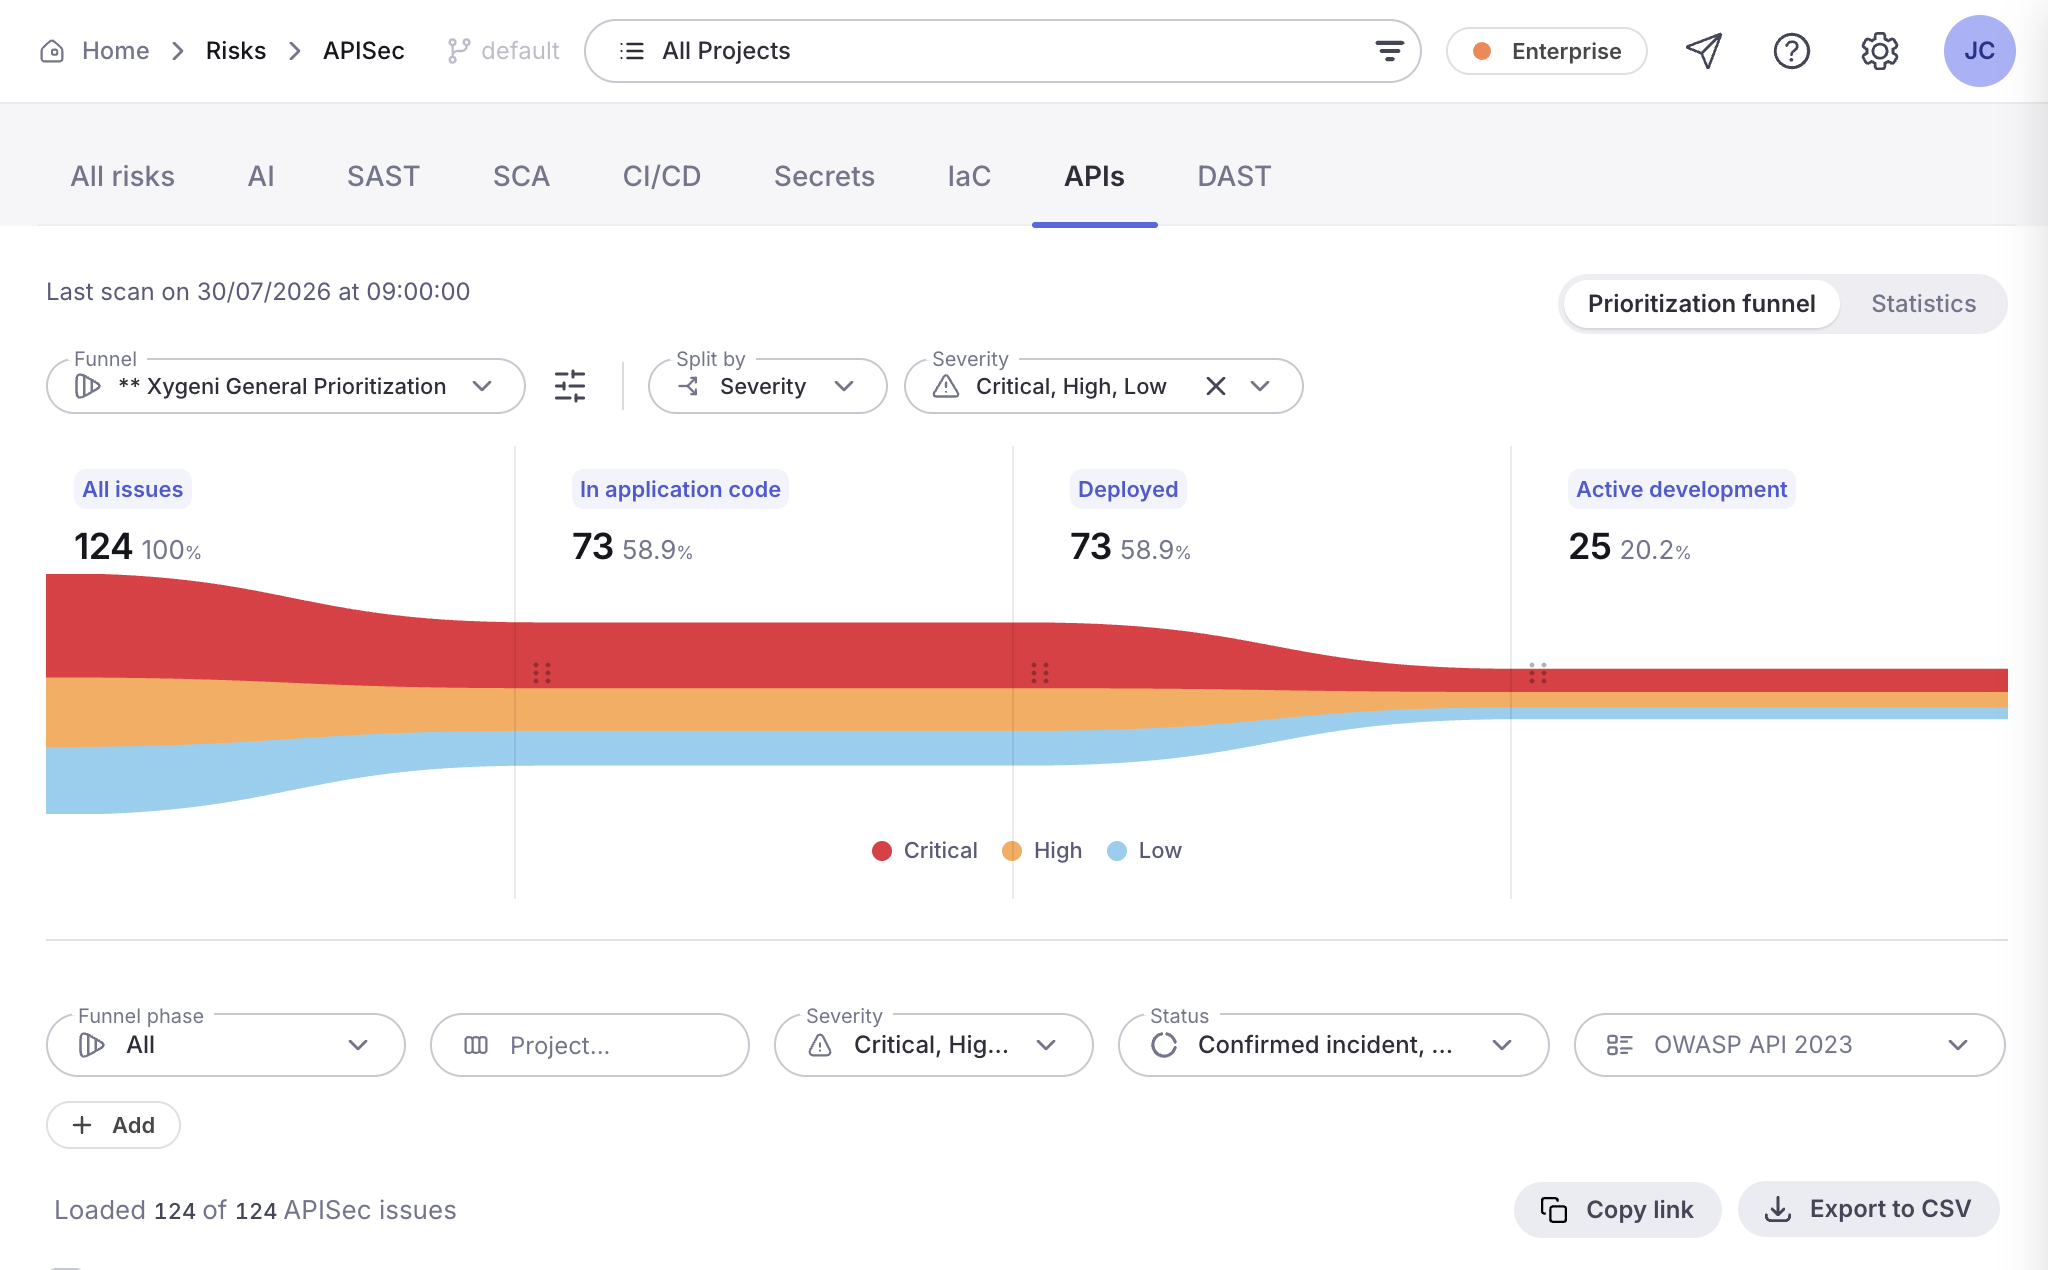
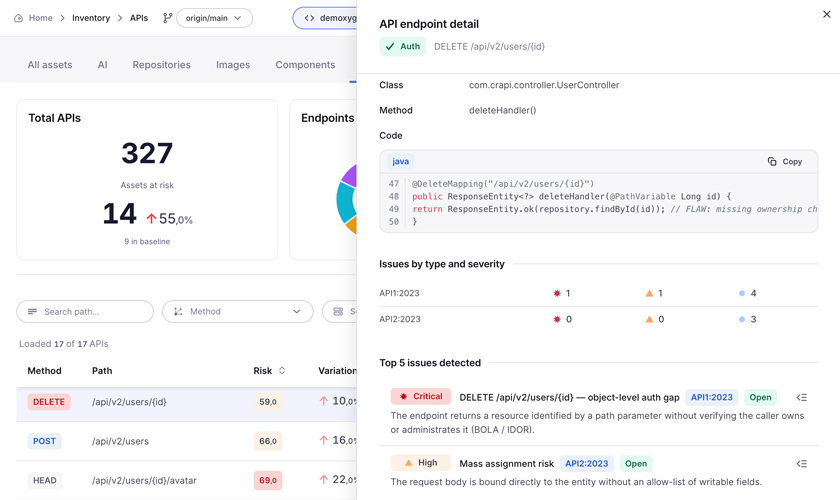
Xygeni encamên li ser heman xala dawî bi hev re têkildar dike û dema ku ew zêde dibin giraniya wan zêde dike. Derketina PII di bersivekê de cidî ye. Derketina PII li ser xalek dawî ku hewcedariya wê bi pejirandinê tune ye krîtîk e, û Xygeni vê yekê dibêje.
Her dîtinek balê dikişîne ser rastkerê: pel, çîn, rêbaz, û koda ku ew destnîşan kiriye, digel kêmasiya li ser xetê. Pêşdebir tiştek distînin ku ew dikarin sererast bikin, ne bilêtek ku divê ew pêşî lêkolîn bikin.
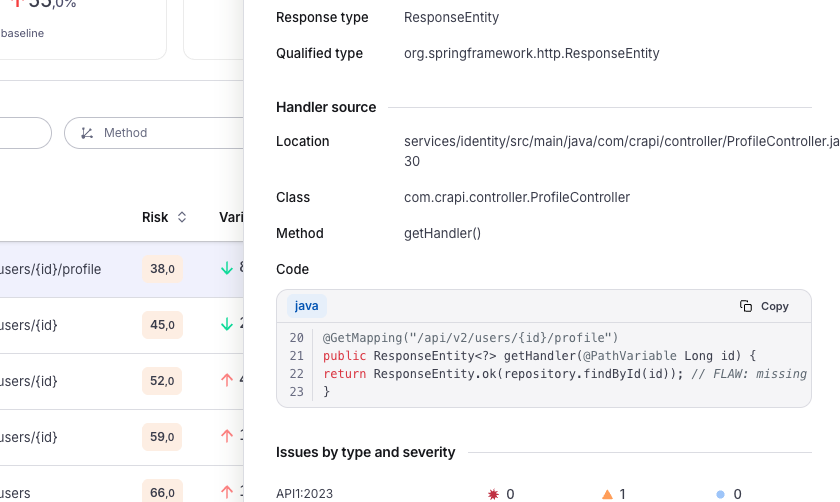
Rîskên API-ê di kodê de bibînin û rast bikin berî ku ew bigihîjin hilberînê.
Ewlekariya API-ya Runtime ji we re dibêje ku xalek dawîn dema ku ew jixwe trafîkê pêşkêş dike eşkere dibe. Xygeni wê di kodê de, di pull request, her çend tamîrkirina wê hîn jî yek lêçûn dike commit.
Ewlekariya API-ê li kêleka wê ye SAST, SCA, sir, IaC, û DAST di yek platformê de, ji ber vê yekê rîska API-ya we bi rîska serîlêdana we ya mayî re dijî, li şûna ku di amûrek cuda de bi ya xwe hebe. login.
Statîk. Xygeni koda serîlêdana we û taybetmendiyên API-yê berî bicihkirinê analîz dike da ku bandorên neyînî bibîne. Ji bo ceribandina dema xebitandinê ya serîlêdanek dixebite, Xygeni DAST vê yekê vedihewîne, û her du bi hev re dixebitin.
Ji du çavkaniyan: koda çavkaniya sepanê we, û taybetmendiyên API-ya we, tevî OpenAPI û Swagger. Xwendina herduyan jî dihêle ku Xygeni xalên dawî yên bê belge û sêwî derxe holê.
Rîskên li seranserê OWASP API Security Top 10 (2023), di nav de destûrnameya asta objeyê ya şikestî (BOLA), destûrnameya asta fonksiyonê ya şikestî (BFLA), xalên dawî yên nepejirandî, eşkerekirina daneyên zêde, veqetandina girseyî, mîhengkirina xelet a JWT û CORS, sînorkirina rêjeyê ya wenda, SSRF, û xalên dawî yên zombî.
Belê. Xygeni PII, PCI, û PHI di parametre û bersivên xala dawî de nîşan dide, û vê yekê bikar tîne da ku dîtinan li gorî rûbirûbûna rastîn rêz bike.
Belê. Skenkirina zêdekirî tenê xalên dawî yên guhertî analîz dike, û manîfestoya ku ew hildiberîne dikare skenkirinek DAST-ê ya paşîn li ser heman xalên dawî balê bikişîne.
Na. Skenkirin di binesaziya we de dixebitin. Tenê encam têne barkirin, di veguhastinê de û di rewşa bêçalaktiyê de têne parastin.
Ew wekî peyda dibe Enterprise pêvek. Bi me re bipeyivin û em ê bi we re li ser vê mijarê biaxivin.
bi Platforma Xygeni All-In-One AppSec re
bi Platforma Xygeni All-In-One AppSec re
