

Tiştek nehat binpêkirin. Ajan karê xwe kir, dest da ser girêdayîbûnek, mîhengek, an karûbarek ku kesî jê nexwest ku dest lê bide, û tevahiya demê di nav destûrên xwe de ma. Di vê rûniştinê de, hûn ê bibînin ka çima ew doz ji her êrîşek dijwartir e: çawa sînorek ku ji pêş ve hatî xêzkirin ji karê pêwîst firehtir dibe, çima pejirandinek de ye.ciscarekê dema ku pêkanîn berdewam dike hat çêkirin, çawa gihîştina rawestayî laptopa pêşdebir veguherand gewherên tacê, û başbûn çawa xuya dike dema ku aktor nikare sedema xwe rave bike. Niha qeyd bikin da ku bibînin ka kêliya dawîn a bicîhanînê li ku ye, û çi di nav xwe de radiusa teqînê vedihewîne.

Ji kêliya ku ajanek AI-ê girêdayîbûnek saz dike an Dockerfile-yek diguherîne, ya we SBOM û texmînên çavkaniyan jixwe têne ceribandin, û piraniya tîman rêyek tune ku piştrast bikin ka bi rastî çi qewimî. Di vê rûniştinê de, hûn ê guhertina rastîn zindî bibînin: çawa kêliya sazkirinê diguhere gava ku tu pêşdebir pêşî li navê pakêtê nanêre, gelo SBOMs û eslê hîn jî li bendê ne dema ku ajanek belgeyê çêkir.cisîyon, û tiştê ku ji nirxandina kodê û shift-çepê maye dema ku ajan commit, û carinan bi serê xwe dibin yek. Niha qeyd bikin da ku bibînin ka çi ajanek bi rastî ewle ye pipeline Pêwîstiya ne tenê di teoriyê de, lê di pratîkê de jî heye.

Li webînara me ya pêşerojê temaşe bikin! Alîkarên kodkirina AI navên pakêtan halûsînasyon dikin, û êrîşkar jixwe van navên sexte bi malware tomar dikin. Di vê rûniştinê de, hûn ê bibînin ka meriv çawa tevahiya ekosîstema AI-ya xwe bi zindî nexşe dike, bi Envantera AI û BOM-a AI-ê ku her model, ajan û girêdayîbûna ku ji hêla AI-ê ve di nermalava we de hatî destnîşan kirin derdixe holê. Bibînin ka Xygeni çawa dixebite. Shield pakêtên zirardar berî ku îmzeyek hebe asteng dike, valahiya ku skanerên bingeha îmzeyê vekirî dihêlin digire. Niha temaşe bikin ka meriv çawa nermalava xwe ewle dike berî ku slopsquatting pêşniyara AI ya din veguherîne xalek ketinê.

Niha li Gotûbêja me ya SafeDev temaşe bikin: Çavkaniya Vekirî, AI & Rûyê Êrîşa Nû: Koda Çekkirî, Parastinên Jîrtir. Ji ber ku AI û çavkaniya vekirî nermalava nûjen ji nû ve pênase dikin, rûbera êrîşê ji her demê zûtir berfireh dibe. Ji rîskên girêdayîbûnê û ketina zincîra dabînkirinê bigire heya çêkirina îstîsmara bi AI-ê ve, êrîşkar pêşve diçin, û divê parêzvan jî wisa bibin. Tevlî pisporên ji Red Hat, TikTok, û Xygeni bibin da ku lêkolîn bikin ka AI û otomasyon çawa ewlehiya çavkaniya vekirî diguherînin. Niha temaşe bikin da ku hûn fêr bibin ka meriv çawa berxwedan, şefafî û baweriyê li seranserê zincîra dabînkirina nermalava nûjen ava dike!

Beşdarî Gotûbêja me ya SafeDev a bê bibin: AI Jixwe Di Hundirê We De ye SDLC. Niha çi? AI li deriyê zincîra dabînkirina nermalava we naxe; ew jixwe di hundir de ye. Hevpîlot, ajan, serverên MCP, û girêdayîbûnên ji hêla AI ve têne çêkirin, awayê çêkirina kodê, nirxandin û şandinê ji nû ve şekil didin. Di vê Gotûbêja SafeDev de, rêberên OWASP û pisporên AppSec dê rave bikin ka ev bi rastî ji bo rewşa ewlehiya we çi tê vê wateyê, modelên rêveberiyê li ku derê hilweşin, û kîjan kontrolên pratîkî bi rastî bêyî ku tîmên endezyariyê hêdî bikin dixebitin. Li bendê bin ku hûn dersên berbiçav û çalak (ne tenê teorî) li ser ka meriv çawa kontrolên pratîkî bicîh tîne ku pêşkeftina bi alîkariya AI diparêze bêyî ku ji bo endezyarên we bibe asteng. Niha Qeyd Bikin!

Niha AI di radestkirina nermalava nûjen de çîneke bingehîn a pêkanînê ye, û çawa êrîşên ewlehiya sepanan û zincîra dabînkirina nermalavê têne sêwirandin û pîvandin ji nû ve şekil dide. Dema ku rêxistin ji bo 2026-an amade dibin, têgihîştina ka êrîşkar çawa otomasyon, bawerî û herikînên kar ên ji hêla AI ve têne rêvebirin bikar tînin pir girîng e. Ev rapor analîzek li ser bingeha delîlan a modela gefa AppSec peyda dike, ku alîkariya tîmên ewlehî û DevSecOps dike ku rîskên derketî û guhertinên parastinê yên ku ji bo pêşde bimînin hewce ne fam bikin. Niha lê binêrin!

Niha li Gotûbêja me ya SafeDev a li ser Zincîrên Dabînkirina Nermalavê di bin Fişarê de: 2025 Çi Fêrî Me Kir Derbarê Malware & AI, û Çi Paşê Tê temaşe bikin. 2025 guherî. software supply chain securityMekanîkên êrîşa nû (malware bi alîkariya AI, xwe-belavkirin, û îstismara baweriyê di pîvanek mezin de) sînorên parastinên heyî eşkere kirin. Tevlî vê rûniştina bi rêberiya pisporan bibin da ku fêm bikin ka bi rastî di sala 2025an de çi guherî û tîmên pêşkeftin û ewlehiyê divê ji bo sala 2026an çi biguncînin. Niha beşê temaşe bikin!

Ji 11ê Îlona 2026an pê ve, CRA 24 demjimêran dide we ku hûn lawaziyek bi awayekî çalak hatiye bikaranîn ji ENISA re ragihînin, hetta ji bo hilberên ku jixwe di sûkê de ne jî, û piraniya tîman hîn ji bo vê yekê tu rêyek xebatê tune. Di vê rûniştinê de, hûn ê pêvajoya rastîn zindî bibînin: çêkirina SBOM ji bo zanîna kîjan guhertoyên hilberê bandor bûne, dîtinan bi analîza gihîştin û îstîsmarkirinê veqetînin da ku rîska rastîn ji deng veqetînin, û agahdariyan saz bikin da ku kesê rast di gava ku dîtinek derbasî bûyerek raporkirî dibe de were agahdarkirin. Niha qeyd bikin da ku bibînin ka meriv çawa demjimêra agahdarkirinê ya CRA-yê ji demek diyarkirî ya qanûnî vediguherîne karekî ku tîmê we bi rastî dikare di bin zextê de bimeşîne.
Kodkirina Vibe radestkirina nermalavê leztir dike, lê di heman demê de xetereyê jî leztir dike. Ji ber ku koda ji hêla AI ve hatî çêkirin û ajanên xweser pêşveçûnê ji nû ve şekil didin, kontrolên kevneşopî yên AppSec êdî têrê nakin ku manîpulasyonên bilez, koda halûsînasyonkirî, û eşkerekirina zincîra dabînkirinê ya otomatîk tespît bikin. Bêyî rêveberiya rast, şablonên neewle dikarin bi leza makîneyê ber bi hilberînê ve belav bibin. Fêr bibin ka meriv çawa Kodkirina Vibe ewle dike berî ku ew bibe xetera AI ya herî mezin a rêxistina we.

Niha li webînara me ya bi navê "Kodkirina Vibe Bêyî Poşmaniyê" temaşe bikin. AI awayê çêkirina nermalavê diguherîne, bi Copilot û ajanên AI ku parek zêde ya koda hilberînê çêdikin. Di vê rûniştinê de, hûn ê bibînin ka meriv çawa koda ku ji hêla AI ve hatî çêkirin rasterast di IDE de, bi tespîtkirina qelsiyên rast-dem ewle dike. guardrails ji bo Copilot, û pêşanîya li ser bingeha gihîştinê. Bibînin ka sererastkirina bi alîkariya AI çawa alîkariya pêşdebiran dike ku pirsgirêkan bi bandor çareser bikin û nermalava ewle, bi ajotina AI-ê bêyî windakirina kontrolê ava bikin. Niha temaşe bikin da ku hûn fêr bibin ka meriv çawa ji destpêkê ve nermalava ewle, bi ajotina AI-ê ava dike.

Niha li beşa me ya SafeDev Talk a pêşerojê temaşe bikin: Qelsiyên Bêdawî. Parastinên Jîrtir! Rêveberiya qelsiyan pêş dikeve, û amûrên kevneşopî êdî têrê nakin. Tevlî me bibin da ku hûn lêkolîn bikin ka gefên nûjen çawa modelên rîskê yên jîrtir, pêşanîya demrast, û nêzîkatiyek nû ji bo ewlekirina zincîra dabînkirina nermalavê hewce dikin. Vê rûniştina tijî têgihiştinên pisporan ji dest xwe bernedin da ku stratejiya xwe ya AppSec xurt bikin û li pêşiya dîmena rîska dînamîk a îro bimînin!

Niha li Gotûbêja me ya SafeDev a Ji Kodê heta Dema Xebitandinê temaşe bikin. Gelek tîm gelek veberhênanê li analîza statîk dikin, lê dîsa jî qelsiyên wan digihîjin hilberînê. Pirsgirêk ne kêmbûna amûran e; nebûna çarçoveyê ye ku rîska rastîn fam bike. Di vê rûniştina ku ji hêla pisporan ve tê rêvebirin de, em lêkolîn dikin ka çima AppSec-a nûjen nikare xwe bispêre perspektîfek yekane û çawa hevgirtina têgihîştinên asta kodê û dema xebitandinê alîkariya tîman dike ku qelsiyên di tevahiya çerxa jiyanê de bi bandortir tespît bikin, pêşîniyê bidin û sererast bikin. Niha temaşe bikin da ku hûn fêm bikin ka nêzîkatiyên heyî li ku derê kêmasî çênabin û meriv çawa stratejiyek ewlehiyê ya bêkêmasîtir û haydar ji çarçoveyê ava dike.

Niha li Gotûbêja me ya SafeDev a dawîn a salê temaşe bikin û asta xwe bilind bikin Software Supply Chain Security! Tevlî pisporên pîşesaziyê yên pêşeng bibin dema ku ew dersên girîng ên 2024-an ji nû ve dinirxînin, trendên herî dawî kifş dikin û têgihiştinên çalak parve dikin da ku ji bo dijwarîyên 2025-an amade bibin. Ev webinar ji bo pisporên ewlehiyê û tîmên pêşkeftinê yên ku dixwazin di vê dînamîkê de nûjeniyê bikin û pêşeng bimînin hatîye sêwirandin. software supply chain security cîhan. Niha temaşe bike!
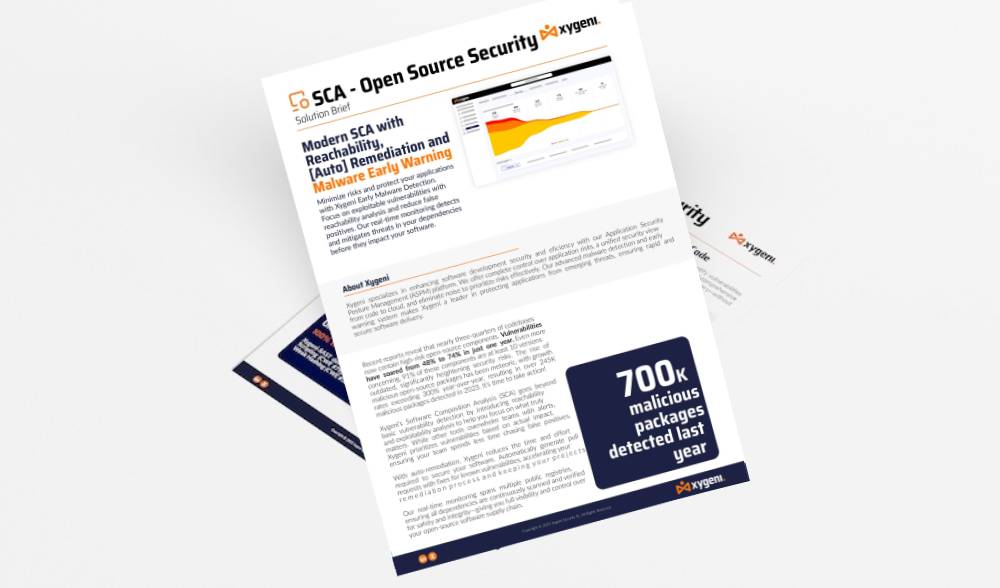
Xygeni's SCA Open Source Security çareserî pir girîng e. Ew pakêtên zirardar piştî weşandinê dişopîne û asteng dike, bi awayekî berbiçav xetera malware û qelsiyên ku dikevin nav pergalên we kêm dike. Çavdêriya me ya berfireh gelek qeydên giştî digire nav xwe, piştrast dike ku hemî girêdayî ji bo ewlehî û yekparebûnê têne kontrol kirin. Xygeni di heman demê de şiyana tîmê we zêde dike...

Niha li Gotûbêja me ya SafeDev temaşe bikin: DevSecOps-a Bi Hêza AI - Orkestrakirina Ewlehiyê li Pîvana Ewr. Ewlehî di pêşkeftina nûjen de nikare bibe ramanek paşîn, û AI awayê ku em nermalavê ava dikin, ewle dikin û pîvan dikin ji nû ve şekil dide. Di vê beşê de, pispor vedikolin ka meriv çawa ji patching û skankirinê wêdetir diçe da ku orkestrasyona rastîn a jîr li seranserê… SDLCJi rêveberiya lawaziyên bi AI-ê ve ber bi rêveberiya çêkirî ve guardrails in CI/CD û di dema xebitandinê de, ev axaftin kûr dibe nav wê yekê ku AppSec-a pîvanbar û ewr-native bi rastî çawa xuya dike. Niha temaşe bike!

Temaşe bikin û kûr bibin nav van tiştan: pêdiviya lezgîn a ji bo sepanên ewle di ronahiya hejmara zêde ya binpêkirinên daneyan û lawaziyan de; zehmetiyên heyî yên avakirina nermalava ewle û pîvanbar, di nav de herikên xebatê yên sîlokirî, valahiyên ragihandinê di navbera tîmên dûr de, û xetereyên têkildarî entegrekirina nermalava çavkaniya vekirî (OSS); û gelek tiştên din. Fêr bibin ka meriv çawa ji deng derbas dibe û li ser gefên herî krîtîk disekine. Ji dest xwe bernedin!
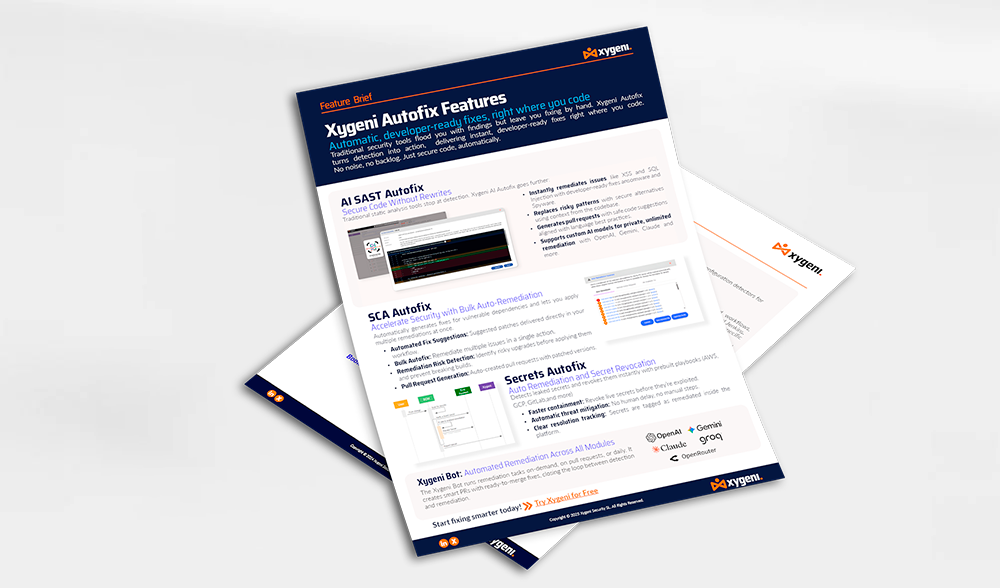
Çareserkirinên otomatîk û amade ji bo pêşdebiran, tam li cihê ku hûn kod dikin Amûrên ewlehiyê yên kevneşopî we bi dîtinan tijî dikin lê dihêlin hûn bi destan rast bikin. Xygeni Autofix tespîtkirinê vediguherîne çalakiyê, çareseriyên tavilê û amade ji bo pêşdebiran tam li cihê ku hûn kod dikin radest dike. Bê deng, bê paşketin. Tenê kodê ewle bikin, bixweber.

Niha li Gotûbêja me ya SafeDev temaşe bikin: Meriv Çawa Di Denetimê De Derbas Dibe? Avakirina AppSec-a Rastîn Li Gor ISO, NIST & CRA. Îro, koda ewle têrê nake; divê hûn wê îspat bikin. Bi çarçoveyên wekî ISO 27001, NIST CSF, CRA, DORA, û NIS-2 ku di navenda sehneyê de ne, divê rêxistin bernameyên AppSec-ê yên amade-denetimê ava bikin ku bi rastî li hember lêkolînan bisekinin. Di vê beşê de, pispor dê lêkolîn bikin ka meriv çawa ji siyasetê derbasî pratîkê dibe, lihevhatinê di nav xwe de bicîh dike. CI/CD, û tîmên endezyariyê, ewlehiyê û GRC-ê li dora tiştê ku bi rastî tê pejirandin hevrêz bikin. Niha lê binêrin!

Niha li Gotûbêja me ya SafeDev a din temaşe bikin û Stratejiya DevSecOps-a xwe şoreş bikin! Vekolin ka rêveberiya rîska proaktîf çawa dikare stratejiya DevSecOps-a we veguherîne û zincîra dabînkirina nermalava we li dijî gefên nû xurt bike. Ev rûniştin ji bo rêberên ewlehiya sîber û tîmên pêşkeftinê yên ku ji bo pêşdebirina di rewşa qelsiyên her ku diçe tevlihevtir de hatine veqetandin, hatiye çêkirin. Niha li beşê binêrin!

Li Gotûbêja me ya SafeDev temaşe bikin: AI Belavbûyî: Navîgasyona Gef û Parastinên Derketî di Ewlekariya Serlêdanan de. Her ku AI ewlehiya sîber diguherîne, bandora wê li ser Ewlekariya Serlêdanan hem bi hêz û hem jî bi nuwaze ye. Ji malwareya polîmorfîk bigire heya destwerdana modelê û derzîkirina bilez, êrîşkar AI bikar tînin da ku êrîşên jîrtir çêbikin, û parêzvan jî AI bikar tînin da ku wan zûtir tespît bikin û kêm bikin. Li wê temaşe bikin da ku her du aliyên hevkêşeyê fam bikin û fêr bibin ka meriv çawa bernameya xwe ya AppSec-ê ji bo AI-ê amade dike.
Yekem Gotûbêja SafeDev a 2025-an temaşe bikin û asta xwe bilind bikin Open Source Security stratejî! Ji pisporên top guhdarî bikin dema ku ew dersên sereke yên ji 2024, mekanîzmayên parastinê yên pêşkeftî, û pêşeroja ewlehiya OSS vedikolin. Ev şansê we ye ku hûn li pêş rewşa gefên pêşkeftî bimînin û stratejiyên proaktîf fêr bibin da ku zincîra dabînkirina nermalava xwe ewle bikin!

Ev rapor balê dikişîne ser zêdebûna hedefgirtina zincîrên dabînkirina nermalavê ji hêla êrîşên sîber ve, bikaranîna qelsiyên di girêdayîbûnên çavkaniya vekirî de û CI/CD pipelines. Digel rêziknameyên wekî DORA û NIS2 ku pêdiviyên pabendbûnê dijwartir dikin, pêdivî bi tedbîrên ewlehiyê yên bihêz heye. Rêxistina xwe baştir bikin software supply chain security, bi rêbernameya me ya berfireh re, di sala 2025an de li dijî gefên sîber ên pêşkeftî berxwedanê misoger bikin!

Tîmên ewlehiyê bi gelemperî pişta xwe didin SCA û SAST cuda cuda, ku dibe sedema westandina hişyariyê, têgihîştinên parçebûyî û xetereyên ji dest çûnê. Li şûna ku di navbera wan de hilbijartin were kirin, zehmetiya rastîn ew e ku meriv çawa wan ji bo helwestek ewlehiyê ya bihêztir bi hev re bixebitîne. Li Gotûbêja me ya SafeDev temaşe bikin û lêkolîn bikin ka çima. SCA tenê têrê nake, analîza gihîştinê çawa pozîtîfên derewîn kêm dike, çima SAST valahiyên girîng di warê berfirehiya AppSec û gelek tiştên din de tijî dike. Niha temaşe bike!
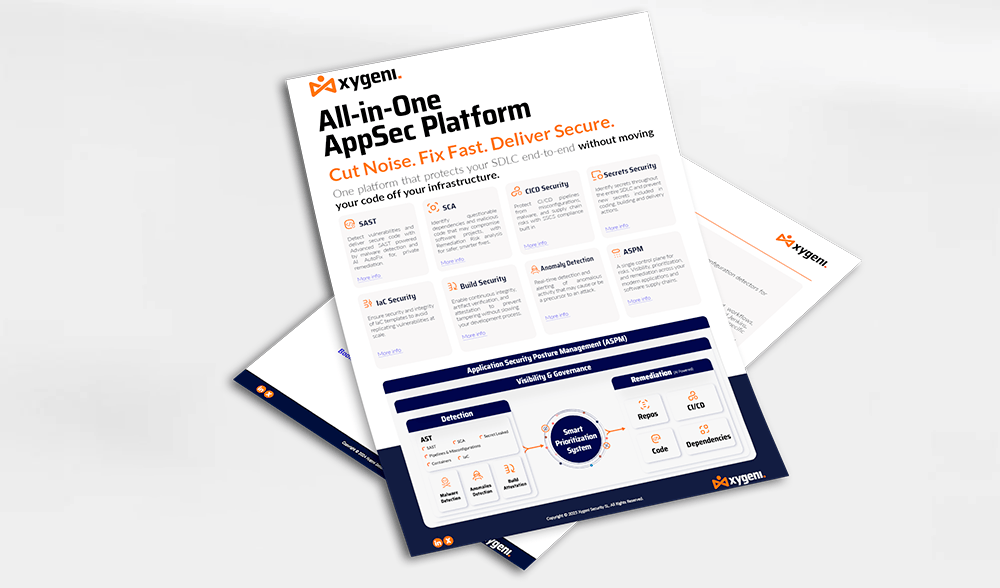
Kapasîteyên bêhempa yên Xygeni di zincîra dabînkirina nermalavê de dîtinek bêkêmasî peyda dikin, pêvajoyek sîstematîk ji bo nirxandina xetereyên têkildarî zincîra dabînkirina nermalava wan, destnîşankirin û pêşîniya pêkhateyên herî krîtîk, û nirxandin û baştirkirina rewşa ewlehiya wan a gerdûnî û berfireh bi hewldanek bibandor û bikêrhatî gengaz dikin ...

Application Security Posture Management (ASPM) roj bi roj populer dibe. Lêbelê, fonksiyonên wê yên taybetî dibe ku ji bo her kesî bi tevahî ne zelal bin. Cihê xwe niha ewle bikin! Tevlî axaftina me ya SafeDev bibin "Ma hûn hewce ne ASPM di jiyana te de?" bi pisporên ewlehiya sîber James Berthoty, William Palm û Luis Garcia re ji bo lêkolîna potansiyela ASPM wekî çareseriyek ewlehiya serîlêdanê ya holîstîk û rêxistina xwe bihêztir bikin!
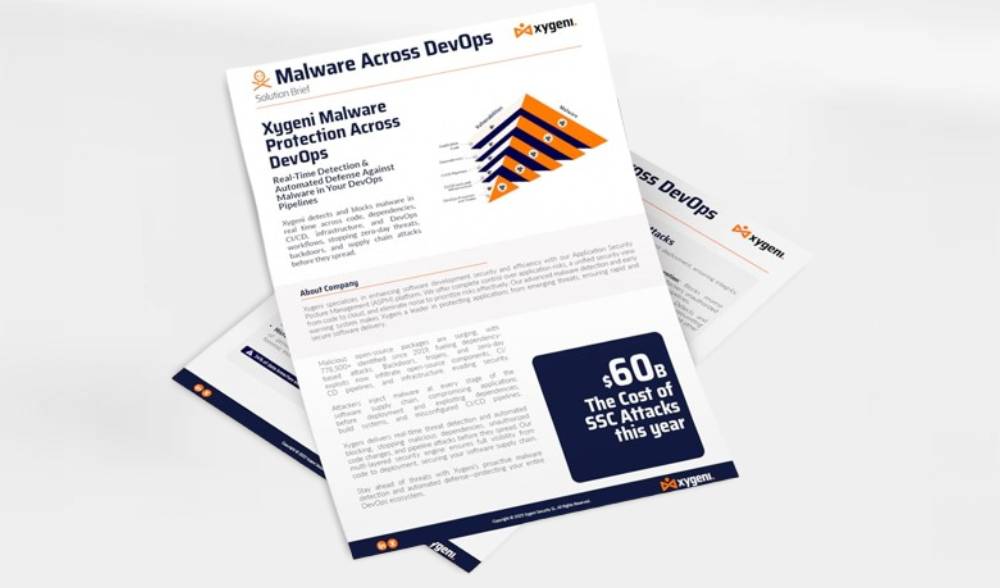
Çareseriya Tesbîtkirina Malware ya Xygeni ji bo DevOps parastina rast-dem li dijî kodên xerab ên ku li seranserê zincîra dabînkirina nermalava we têne derzîkirin peyda dike. Ew bi berdewamî nermalava we dişopîne. SCM û CI/CD jîngehên ji bo tespîtkirina malware, deriyên paşîn, û berhemên gumanbar berî ku ew bigihîjin hilberînê. Bi entegrekirina zû di pêvajoya pêşveçûnê de, Xygeni alîkariya tîman dike ku gefan li çavkaniyê asteng bikin. Çareserî piştgiriyê dide bilez...

Li axaftina me ya SafeDev temaşe bikin û stratejiya xwe ya AppSec veguherînin! Bibînin ka çima ASPM (Application Security Posture Management) mifteya derbaskirina westandina hişyariyê, yekkirina têgihîştinên ewlehiyê, û pêşanîdana rîskên rastîn e. Pisporên ewlehiya sîber ên payebilind dê bikevin nav pêşeroja AppSec û DevSecOps, stratejiyên çalak parve bikin da ku ji we re bibin alîkar ku hûn di pêş de bimînin. Vê derfetê ji dest xwe bernedin ku hûn fêr bibin ka meriv çawa herikên karên ewlehiyê hêsan dike û stratejiyek DevSecOps-a bênavber ava dike. Niha temaşe bikin!

Niha li Gotûbêja me ya SafeDev temaşe bikin: Ewle bi xwerû: Çakkirina otomatîk çawa AppSec ji nû ve şekil dide? "Ewle bi xwerû" êdî ne vebijarkî ye; ew bingeha nû ye. Bi koda ku ji hêla AI ve hatî çêkirin, pêkhateyên AI yên çandî, û çerxên pêşkeftina birûskê yên bilez, deriyên ewlehiyê yên kevneşopî kêmasî hene. Bersiv? Parastinên proaktîf û çakkirina otomatîk a pratîkî ku li cihê ku pêşdebir lê dijîn dixebite. Niha temaşe bikin û di AppSec-a nûjen de gava din bavêjin!

Ji bo kifşkirina ka meriv çawa Analîza Berhevoka Nermalavê vediguherîne, çapa me ya Cotmehê ya SafeDevTalk temaşe bikin (SCA) û zincîra dabînkirina nermalava xwe li dijî gefên nû ewle bikin.
Ev rûniştin ji bo rêberên ewlehiya sîber û tîmên pêşkeftinê yên ku dixwazin di rewşa aloz a îroyîn a qelsiyên çavkaniya vekirî de pêşeng bimînin hatiye sêwirandin.

Stratejiyên ji bo parastina xwe kifş bikin CI/CD pipelineli dijî gefên nû yên wekî PPE-ya rasterast û nerasterast, derzîkirina malware, û jehrîbûna berhemên hunerî û yên din.
Ev eBook, ku ji hêla Serokê Pêş-Firotinê yê Xygeni Luis Garcia ve hatiye nivîsandin, dê bi rêbernameya me ya pispor a li ser nasîn, pêşîgirtin û bersivdayîna xetereyên ewlehiyê di ... de alîkariya we bike ku hûn li pêşiya êrîşkaran bimînin. CI/CD pipelines!

Ji bo keşifkirina gefên herî dawî yên malware yên ku bandorê li Nermalava Çavkaniya Vekirî (OSS) dikin, webînara me ya "Tesbîtkirina Malware ya Demrast di Çavkaniya Vekirî de" temaşe bikin. Her ku pejirandina OSS mezin dibe, qebare û tevliheviya gefan jî zêde dibe, û ji bo pêşdebiran û rêxistinan jî dijwarîyên nû derdixe holê. Ev rûniştina têgihîştî dê trendên herî dawî, gefên derketî û stratejiyên pêşkeftî eşkere bike da ku girêdayîbûna OSS-ya we ji êrîşên xerab biparêze. Niha temaşe bikin!

Tu nekarî beşdarî Konferansa RSA ya 2024an li San Francisco bibî.cisco? Pirsgirêk tune! Li webînara me ya taybet temaşe bikin û ji hin meylên herî girîng ên di ewlehiya sîber de, ji guhertinên di CISO rolên pêşengiyê ji bo pêşkeftinên herî pêşketî yên parastina sîber - hemî li ser maseya we. Di vê webinarê de, hûn ê kûrahî li ser têgihîştin û stratejiyên herî nûjen ên ku cîhana ewlehiya sîber pêşkêşî dike bigerin!

Êrîşên zincîra dabînkirina nermalavê her ku diçe berbelav û wêranker dibin, Gartner pêşbînî dike ku %45ê hemî karsaziyan dê heta sala 2025an rastî binpêkirinekê werin. Cybersecurity Ventures giraniya vê tehdîdê bêtir destnîşan dike, û texmîn dike ku zirara salane ya 138 milyar dolarî ya ecêb ji ber êrîşên zincîra dabînkirina nermalavê heta sala 2031an çêbibe. Ev pêşbîniyên tirsnak pêwîstiya lezgîn a rêxistinan nîşan didin ku pêşîniya xwe bidin. SSCSFêr bibe ka çawa!
Di cîhana pêşvebirina nermalavê de ku bi lez pêş dikeve, ewlekirina zincîra dabînkirina nermalavê bûye fikareke girîng. eBook rêbernameyek berfireh peyda dike ji bo têgihîştin û kêmkirina gefên li ser zincîra dabînkirina nermalavê, bi balkişandinek taybetî li ser Entegrasyona Berdewam/Dabeşkirina Berdewam (CI/CD) sîstemên...
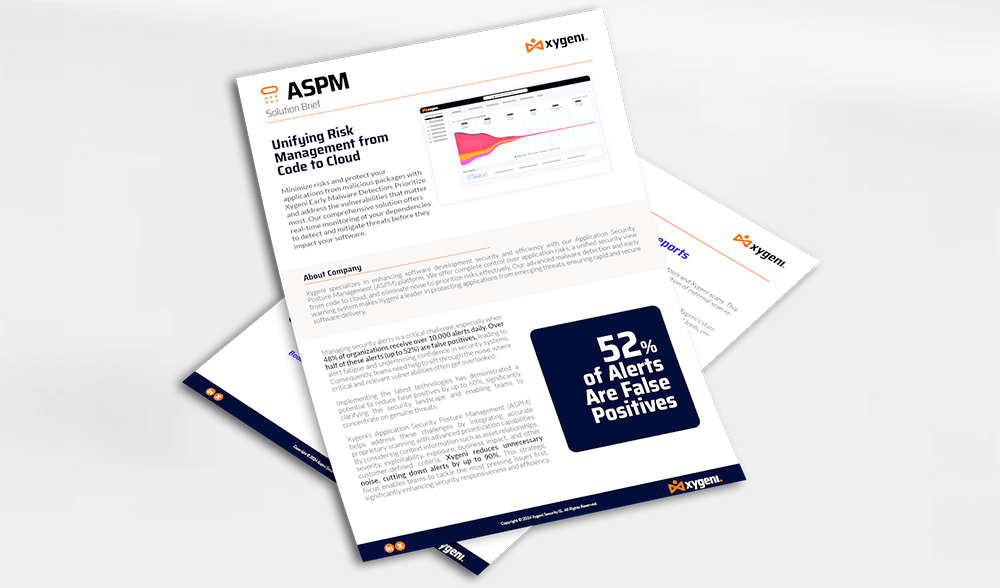
Xygeni's Application Security Posture Management (ASPM) bi entegrekirina skankirina rast a taybetmendiyê bi kapasîteyên pêşanîkirinê yên pêşkeftî re dibe alîkar ku van pirsgirêkan çareser bike. Bi berçavgirtina agahdariya çarçoveyê wekî têkiliyên sermayeyê, giranî, bikêrhatîbûn, eşkerekirin, bandora karsaziyê û pîvanên din ên ku ji hêla xerîdar ve têne destnîşankirin, Xygeni dengê nehewce kêm dike...
Ya xwe çêtirîn bikin CI/CD mîhengên amûran, kêmasiyên ewlehiyê destnîşan bikin, û bi Xygeni re rûbirûbûna êrîşan kêm bikin. Bi berdewamî bicîhanîna pratîkên çêtirîn ên ewlehiyê, pozîtîfên derewîn kêm bikin û pêşî li derketina ewlehiyê bigirin, û piştrast bikin ku herikên xebata DevOps-a we ewle û lihevhatî dimînin.

Niha li ser DORA temaşe bikin beşa SafeDev Talk a Sezona Vekirinê da ku hûn jê fêr bibin û di rewşa rêziknameya darayî ya her ku diçe pêşde diçe de pêşeng bimînin. Ev webinar bi taybetî ji bo saziyên darayî hatiye çêkirin û dê ji we re bibe alîkar ku hûn bandora DORA li ser ewlehiya operasyonel û pabendbûnê fam bikin. Hûn ê stratejiyên çalak û têgihiştinên pispor bi dest bixin, ku we ji bo pêşerojê amadetir bike!
Xygeni Secrets Security wekî parêzvanê we yê pêbawer tevdigere, ku ji bo pêşîgirtina li derketina razên krîtîk ên wekî şîfre, mifteyên API û nîşanekan hatiye sêwirandin. Ji ber ku gefên sîber bi berdewamî pêşve diçin, girîng e ku çareseriyek hebe ku ne tenê derketinan tespît bike lê bi awayekî çalak pêşî li wan bigire berî ku ew bibin sedema binpêkirinê. Xygeni tîmên we dihêle ku bi bawerî bixebitin, û piştrast dike ku razên pêşkeftina we ewle têne girtin...

Niha beşa axaftina me ya SafeDev li ser Ewlehiya Bêyî Sîloyan temaşe bikin û li ser nirxa rastîn a karanîna Platformên All-In-One AppSec fêr bibin. Sîlo hîn jî astengiyeke mezin in ji bo rêveberiya rîskê ya bi bandor. Ev rûniştin vedikole ka pejirandina platformek hemî-di-yek çawa dikare stratejiya we ya AppSec-ê hêsan bike, hevkariya di navbera tîmên ewlehî û pêşkeftinê de zêde bike, ji we re bibe alîkar ku hûn li pêşiya gefên derketî bimînin, û gelek tiştên din! Niha temaşe bikin û stratejiyan bistînin da ku sepan û zincîra dabînkirina nermalava xwe ewle bikin!
Platforma Tesbîtkirina Anomalî ya Xygeni bi şopandin û analîzkirina berdewam a çalakiyên di nav we de, qatek ewlehiyê ya zêde peyda dike. SCM û CI/CD binesaziyê ji bo tesbîtkirin û bersivdayîna bilez a tevgerên neasayî. Xygeni di wextê rast de anomaliyên ku nîşan didin guhertin, gihîştin, an îstismarkirina bêdestûr tespît dike. Ev rêbaza proaktîf misoger dike ...
Tevî rola girîng a OSS, entegrasyona wê bi pirsgirêkên ewlehiyê re tijî ye. Raportên dawî balê dikişînin ser zêdebûna êrîşên malware yên ku OSS hedef digirin, ku bûyer di sala 2022an de bi rêjeya %633 zêde bûne û di sala 2023an de bi rêjeya %245 zêde dibin. Tedbîrên ewlehiyê yên kevneşopî, ku bi giranî xwe dispêrin destnîşankirina qelsiyên naskirî bi rêya Qelsiyên Hevpar û Eşkerekirinan (CVE), têrê nakin. Ev tedbîr pir caran derengketinên di ragihandina qelsiyan de, vegirtinên sînorkirî, û nekarîna tespîtkirina gefên sofîstîke û sifir-roj vedihewîne...
Kaxeza me ya berfireh li ser hûrguliyên NIST SP 800-204D ji bo Berfireh lêkolîn dike. SSCS Pratîk û girîngiya wan di jîngeha pêşvebirina nermalavê ya îroyîn de. Bi rêya vê rêbernameya têgihîştî, hûn ê zanîna hêja li ser ka meriv çawa rêbernameyên NIST-ê bikar tîne da ku: Xurt bike Software Supply Chain Security...

Çapa çaremîn a SafeDevTalks pisporên ewlehiya sîber ên pêşeng Derek Fisher, Abhilasha Sinha, û Luis Rodriguez vedihewîne. Ev beş dê li ser mijara krîtîk a girêdayîbûna bi pêkhateyên partiya sêyemîn û çavkaniya vekirî di pêşvebirina nermalavê de kûr bibe, qelsiyên veşartî û gefên derketî eşkere bike. Ji bo ku hûn di derbarê qelsiyên veşartî, gefên berfireh, binpêkirinên cîhana rastîn û gelek tiştên din de bêtir fêr bibin, beşdarî me bibin!

Di vê Webînarê de li ser Ewle beşdarî Luis Rodríguez, CTO yê Xygeni, û Luis Manuel García, Gerînendeyê Piştgiriya Firotanê bibin. CI/CDJi pisporên me fêr bibin ka meriv çawa baştirîn pratîkên OWASP-ê bikar tîne da ku ewlehiya we xurt bike CI/CD û zincîra dabînkirina nermalava xwe biparêzin. Ya xwe biparêzin CI/CD û zincîra dabînkirina nermalavê bi OWASP re. Ew ê li ser Envanter û Analîzê biaxivin, CI/CD Rîsk, Tesbîtkirin û Pêşîlêgirtin di nav gelek tiştên din de!
Li beşa Podcast-a Secure Cyber Connect-ê ya ku CTO-ya me Luis Rodriguez pêşkêş dike, binêrin. Bi 15+ sal ezmûna xwe, Luis têgihiştinên pispor li ser tespîtkirina kodên xerabkar, ewlekirina pêkhateyên sêyemîn, û stratejiyên AppSec-ê yên ji bo pêşerojê parve dike. Ji encamên SolarWinds bigire heya bûyera paşîn a deriyê paşîn a SSH, ev beş gefên cîhana rastîn û taktîkên parastinê yên pratîkî vedihewîne. Fêr bibin ka meriv çawa xwe xurt dike. SDLC, rîska zincîra dabînkirinê kêm bikin, û li hember gefên sîber ên pêşkeftî li pêş bimînin.

Beşdarî vê beşê duyemîn a rêzefîlmê bibin CI/CD webinarên ku Luis Rodríguez, CTO, û hev-damezrînerê Xygeni, û Luis Manuel García, Gerînendeyê Piştgiriya Firotanê pêşkêş dikin. Di vê rûniştinê de, em ê perspektîfa "tîma şîn" a CI/CD ewlehiyê, kûrbûna gavên kiryarî yên ku rêxistin dikarin bavêjin da ku rewşa ewlehiya xwe baştir bikin ...
Xygeni's Build Security platform te xurt dike CI/CD pipeline bi verastkirina yekparebûna berhemên dîrokî bi rêya tesdîqkirinên otomatîk, îmzeyên krîptografîk û şopandina eslê wan. Ew piştrast dike ku her avahî rasteqîne, bê destwerdan û şopa çavkaniya xwe heye. Ev rêbaza proaktîf rê li ber kodên neverastkirî an jî xerabkar digire ku bikevin hilberînê...

Ji bo "Demystifying" beşdarî me bibin SBOM "Ewlehî", ku pisporên ewlehiya sîber Jennifer Cox, Santosh Kamane û Jesus Cuadrado dê girîngiya SBOM di baştirkirina kalîteya nermalavê û ewlehiyê de, û misogerkirina pabendbûnê de. Ev webinar ji bo bidestxistina zanînê li ser ka meriv çawa zincîra dabînkirina nermalava xwe bi bandor ewle dike girîng e. Fêr bibin ka hûn çawa dikarin Helwesta Ewlekariya Nermalava xwe bi hêsanî xurt bikin!
Bibînin ka Xygeni çawa bi tevahî ji reqîbên xwe çêtir performansê nîşan dide SDLC dîtin, pêşketî CI/CD parastin û otomasyona bi AI-ê ve tê rêvebirin. Ev rêber cudahîyên sereke yên ku Xygeni dike platformek pêşeng a hemî-di-yek AppSec, ku berfirehkirinek kûrtir, rastbûnek bilindtir û bihêztir pêşkêş dike, bi hûrgulî vedibêje. software supply chain security ji amûrên kevneşopî bêtir.

Li beşa podkasta The Cyber Security Matters a Neuco ya bi sernavê "The new challeng in software security: how to keep devops running while not fall under supply characters" bi Luis Rodriguez, CTO li Xygeni re guhdarî bikin, û challengiyên guherbar ên ewlekirina zincîra dabînkirina nermalavê vekolin.
Tevlî James Berthoty bibin di rêwîtiyek têgihîştî de nav dilê Rêveberiya Parastina Nermalava Pêşketî ya pêşeng a Xygeni. Di vîdyoya xwe ya herî dawî de, James ji lêkolîna tespîtkirina malware ya jorîn ber bi eşkerekirina stratejiyên me yên pêşkeftî ve diçe. Bi ezmûna xwe ya berfireh di ceribandina pênûsê de, ew perspektîfek bêhempa li ser parastina tenduristiya depoyê û rêveçûna gefên zincîra dabînkirinê ya cîhana rastîn pêşkêş dike. Ji têgihîştinên wî yên pispor - rêbernameya we ji bo têgihîştina tevliheviyên ASPM mîna berê.
Bibînin ka meriv çawa AppSec-ê hêsan dike û westandina hişyariyan bi platformên yekgirtî ji holê radike. Tîmên pêşvebirinê yên nûjen ji hêla amûrên ewlehiyê yên parçebûyî, hişyariyên bi deng û sîloyan ve têne barkirin. dashboards. Ev ebook eşkere dike ka çima rêxistinên pêşeng ji belavbûna amûran ber bi platformên ewlehiya sepanên yekgirtî ve diçin - û ev guhertin çawa encamên ewlehiyê, ezmûna pêşdebiran û leza karsaziyê diguherîne.

Li Black Hatê me bêriya me kir? Dubarekirina rûniştina me ya 20 hûrdemî ya taybet li ser ewlehiya sîber a AI, otomatîkkirina ewlehiya sepanan, û AutoFix temaşe bikin. Bibînin ka meriv çawa dengê hişyariyê kêm dike, qelsiyên bi PR-yên ewledar bixweber rast dike, û otomatîkkirina AppSec rasterast tîne nav xwe. pipeline (di nav gelek tiştên din ên balkêş de). Li gorî daxwazê danişînê temaşe bikin!
Bi stratejiyên pêşketî vedîtin ka meriv çawa zincîra dabînkirina nermalava xwe ewle dike da ku rîskên di pêkhateyên çavkaniya vekirî de tespît bike, birêve bibe û kêm bike. Ev eBook rêberiya pispor li ser pêkanîna Analîza Berhevoka Nermalavê ya bi bandor peyda dike (SCA) ji bo çareserkirina lawaziyan, misogerkirina pabendbûnê, û parastina li dijî gefên derketî di girêdayîyên we yên çavkaniya vekirî de!

Qanûna Berxwedana Operasyonên Dîjîtal a DORAyê rêziknameyên dijwar destnîşan dike standardji bo baştirkirina berxwedana operasyonel a sektora darayî li seranserê Yekîtiya Ewropî. Dema ku rêxistina we ji bo pabendbûna DORA heta Çileya 2025-an amade dibe, têgihîştina hewcedariyên wê û bicîhanîna çareseriyên rast pir girîng e û Xygeni dikare alîkariya we bike. Xygeni komek çareseriyên pêşkeftî pêşkêş dike ku ji bo misogerkirina pabendbûna berfireh bi çarçoveya DORA re hatine çêkirin. Platforma me dê şiyanên saziya we di rêveberiya rîskê de zêde bike ...
Ji bo dîtina têgihiştinan li ser vê beşê The Elephant in AopSec temaşe bikin Software Supply Chain Security û baştirîn pratîkên ji bo birêvebirina rîskan di pêşvebirina hilberê de. Hûn ê dersên ji bûyera dawî ya CrowdStrike li ser ceribandin, rêveberiya nûvekirinê û girêdayîbûnên partiya sêyemîn bibînin, û her weha ka Xygeni çawa tespîtkirina zû ya malware, radestkirina pêşverû û planên başbûnê yên bihêz bicîh tîne da ku pêşî li bûyeran bigire berî ku ew çêbibin, û gelek tiştên din!
Ewlehiya Binesaziya We wekî Kod (IaC) di pêşvebirina nermalavê de pir girîng e ji ber ku mîhengên xelet û lawazî dikarin bi giranî zirarê bidin pergalên we û derfetan bidin hackeran ku êrîş bikin. Xygeni's IaC security Amûr alîkarî dikin ku ev pirsgirêk berî ku bibin pirsgirêk werin astengkirin, xetera eşkerekirina daneyan kêm bikin û çareseriyên biha kêm bikin...

Niha li Webînara me ya din temaşe bikin: Otomasyona Ewlekariya Serlêdana AI! Tîmên AppSec bi hişyariyan tijî ne; naha dem dema otomatîkkirinê ye. Di vê rûniştina pratîkî de, kifş bikin ka meriv çawa triyaja destanî ji holê radike û di çend saniyan de bi karanîna sererastkirina otomatîkî ya dostane ji hişyariyê ber bi sererastkirinê ve diçe. Fêr bibin ka meriv çawa pozîtîfên derewîn kêm dike, xetereyên rastîn dide pêşiyê, û polîtîkayên ewlehiyê bicîh tîne û bibînin ka meriv çawa sererastkirina otomatîkî entegre dike. CI/CD pipelines bi aqilmendî guardrails (di nav gelek tiştên din de). Îro temaşe bikin!

Ev webinar lêkolîn dike ka zincîrên dabînkirina nermalava nûjen çawa bi rêya belavkirina nehênî, pakêtên jehrî û xerabkaran zêdetir dibin hedef. pull requestsEw rave dike çima rêbazên kevneşopî yên AppSec pir caran li hember rêbazên ku bi lez pêşve diçin têk diçin. CI/CD gef. Rêyên êrîşên cîhana rastîn bi parastinên çalak têne analîzkirin, di nav de tespîtkirina veşartî, pejirandina PR, û vekolîna OSS. Danişîn giraniyê dide ser otomasyon û pratîkên ewle-bi-xwerû da ku hêza we xurt bike. pipeline di pîvanek mezin de. zincîreke dabînkirinê ya berxwedêr û hişyar a gefan ava bikin. Niha temaşe bikin!

Pisporên Thoughtworks, Codurance, û Xygeni dê têbiniyên xwe li ser parve bikin Software Supply Chain SecurityRewşa ewlehiya xwe bilind bikin û navûdeng û berdewamiya karsaziya xwe biparêzin. Ma hûn amade ne ku di derbarê pêşkeftina... de fêr bibin? Software Supply Chain Security?

Li rûniştina me ya Black Hat Europe temaşe bikin: Rastiya Nû ya AppSec: Pêşveçûna bi AI-ê ve girêdayî, Malware, û Rîska Nermalava Modern. Her ku AI radestkirina nermalavê lez dike, ew rûyê êrîşê jî ji nû ve dişibîne. Ji malware-ya çavkaniya vekirî û tawîzkirina zincîra dabînkirinê bigire heya kêmasiyên kodê yên ji hêla AI-ê ve hatine çêkirin, ev axaftin vedikole ka rîskên AppSec-a nûjen çawa derdikevin holê, û tîmên ewlehiyê divê çi bikin da ku di cîhanek bi AI-ê ve girêdayî de pêşde bimînin.

Têgihîştinên sereke li ser rewşa pêşkeftî ya Software Supply Chain Security. Xwe bavêjin nav dijwarî, gef û meylên pêşbînîkirî yên sala 2024an - rêbernameya we ji bo gerandina tora tevlihev a ewlehiya sîber. Rastiyên Berbiçav di Hejmaran de: Rewşa hejmarî ya software supply chain security - rastiyên ku giraniya rewşê nîşan didin. Pêşveçûna Aktorên Xirab...

Di vê rewşa dîjîtal a ku bi lez pêş dikeve de, ewlehiya zincîra dabînkirina nermalava we ji her demê girîngtir e. Her ku taktîkên êrîşê yên nû derdikevin holê, girîng e ku hûn li pêş bendê bimînin û xwe bi stratejiyên parastinê yên herî dawî çekdar bikin. Di vê webînarê de, Luis Rodriguez dê rêberiya we bike ...

Ji bo nîqaşek li ser hewldana vê dawiyê ya têkbirina danîna deriyekî paşîn di nav daîmona SSH (Secure Shell) de, beşdarî mêvandar Robert Blumen û Luis Rodríguez, CTO yê Xygeni.io bibin. OpenSSH pêkanînek populer a protokolê ye ku di belavkirinên sereke yên Linuxê de ji bo pejirandina li ser torê tê bikar anîn. Gotûbêj mekanîzmaya êrîşê bi rêya guherandina tabloyek fonksiyonê di dema xebitandinê de vedikole; çawa êrîş di dema avakirinê de hate danîn û gelek tiştên din!
Qanûna Berxwedana Sîber a YEyê ji rêziknameyê ber bi rastiyê ve diçe, û gelek tîm hîn jî nizanin ka meriv çawa pêdiviyên CRA-yê vediguherîne pratîkên ewlehiyê yên rastîn. Di vê rûniştinê de, em ê şîrove bikin ka CRA bi rastî çi hewce dike, kîjan hilber û rêxistin bandor dibin, û OWASP SAMM çawa dikare wekî çarçoveyek pratîkî ji bo avakirina S-yek amade ji bo denetimê xizmet bike.SDLCJi demên diyarkirî û cezayan bigire heya bandorên çavkaniya vekirî û gavên pêkanînê, hûn ê nexşerêyek berbiçav ji bo amadebûna CRA bistînin. Niha temaşe bikin da ku hûn fêm bikin ka meriv çawa erkên CRA vediguherîne stratejiyek AppSec-ê ya çalak.
Êrîşên nûjen êdî di sepanê we de dest pê nakin; ew di hundirê we de dest pê dikin. pipelines, girêdayîbûn, û herikînên kar ên ji hêla AI ve têne rêvebirin. Ger AppSec-a we hîn jî tenê li ser şopandina kodê disekine, hûn ji bîr dikin ku êrîşên zincîra dabînkirinê yên îroyîn bi rastî li ku derê diqewimin. Vê rûniştinê temaşe bikin da ku bibînin ka AI çawa rîska zincîra dabînkirina nermalavê ji nû ve şekil dide, çima kontrolên kevneşopî têk diçin, û DevSecOps-a cîhana rastîn di pratîkê de çawa xuya dike. Niha temaşe bikin!
Rêbernameya bingehîn ji bo hilbijartina Amûra Ewlehiyê ya Çavkaniya Vekirî ya rast ji bo rêxistina we kifş bikin. Rêbernameya me ya berfireh li ser trendên herî dawî, pratîkên çêtirîn û xalên sereke diaxive da ku ji we re bibe alîkar ku hûn biryarên agahdar bidin.cisiyon. Tîma xwe bi zanîna ji bo rêvebirin û kêmkirina bi bandor a rîskên têkildarî pêkhateyên çavkaniya vekirî ve çekdar bikin. Vê çavkaniya hêja ji dest xwe bernedin û stratejiya ewlehiya nermalava xwe baştir bikin!

Tevlî SoftwarePlaza bibin ji bo sohbetekê bi Luis Rodriguez, Hev-Damezrîner & Berpirsê Lêkolînên Ewlehiyê yê Sereke li Xygeni, dema ku ew vedikole ka ajanên AI çawa sererastkirina qelsiyan û ewlehiya sepanên nûjen diguherînin. Nîqaş êrîşên zincîra dabînkirinê yên bi hêza AI, westandina hişyariyê, pirsgirêkên sererastkirina otomatîkî, û çima nêzîkatiyên kevneşopî yên AppSec êdî nikarin bi rewşa gefên îroyîn re bigihîjin hev vedihewîne. Vedîtin ka Xygeni çawa amûrên diyarker bi otomasyona bi ajotina AI re dike yek da ku qelsiyan berî ku ew bibin binpêkirin sererast bike.
Xygeni's Code Security platform bi tespîtkirina qelsiyan û şablonên xerabkar bi rêya analîza statîk a pêşkeftî, serîlêdanên we ji rêza yekem a kodê ve diparêze. Bi awayekî bêkêmasî di nav de tê entegrekirin. CI/CD pipelines, Xygeni-SAST di destpêka pêşveçûnê de gefên wekî kêmasiyên derzîkirinê, deriyên paşîn, û mîhengên xelet destnîşan dike. Ev rêbaz piştrast dike ku qelsiyên xeternak têne sererast kirin...

Tevlî EWLEHIYÊ bibin | CYBER CONNECT mazûvaniya Jay û Warren dike ji bo axaftinekê bi Dolores Ruzafa, Şêwirmenda Ewlekariya Navneteweyî li Xygeni re, ku di dema Pêşangeha Ewlekariya Sîber a Neteweyî ya 2026an de li Birminghamê bi zindî hatî tomar kirin. Nîqaş aliyê mirovî yê ewlehiya sîber, ji çanda ewlehiyê û şewitandinê bigire heya tevlêbûna dîjîtal, berxwedanê, û çima girêdana mirovan di parastina sîber a nûjen de girîng dimîne, vedikole. Xwe bavêjin hundir!

Tîmên AppSec di bin zextê de ne. Hejmara hişyariyan zêde dibe, leza pêşveçûnê her ku diçe zêde dibe, û triyaja destî êdî nikare bigihêje vê astê. Nêzîkatiyên ewlehiyê yên kevneşopî sînorên xwe nîşan didin. Di vê rûniştina pratîkî ya bi rêberiya pisporan de, hûn ê bibînin ka otomasyona AppSec-ê ya bi AI-ê çawa alîkariya tîman dike ku ji westandina hişyariyê derbas bibin û dîtinên ewlehiyê veguherînin çareseriyên pêbawer û otomatîk. Fêr bibin ka di AppSec-a nûjen de çi hewce ye ku biguhere û tîmên pêşvebirin û ewlehiyê çawa dikarin her tiştî biparêzin. commit û pull request bêyî ku radestkirinê hêdî bike. Li ser daxwazê webînerê temaşe bikin û bibînin ka otomasyona bi hêza AI-ê çawa AppSec-ê di pratîkê de ji nû ve şekil dide.