Motorên taybet, platforma tevahî on-premise û tespîtkirina malware ku berî hebûna îmzeyekê dest pê dike.
Binêre ka Xygeni çawa bi Aikido re li ser depoyên xwe tê berawirdkirin.

Pênc cudahîyên girîng
Platforma tevahî on-premise (kirêdarekî yekane). DAST di hundirê binesaziya we de bêyî ku têkiliya we bi înternetê hebe dixebite.
Malwareya reftarî li weşana qeydê, ku li seranserê pipelines, konteynir, koda çavkaniyê commits.
Dîtinên ji Snyk, Veracode, û Checkmarx bigirin. Triage, Explanation, û Fix-a AI-ê li ser hemûyan bicîh bînin.
Motorên şopandina xwemalî yên taybet (ne orkestrasyona OSS). Yek SLA, yek nexşerê, û her weha SLSA + bi tevahî + CBOM.
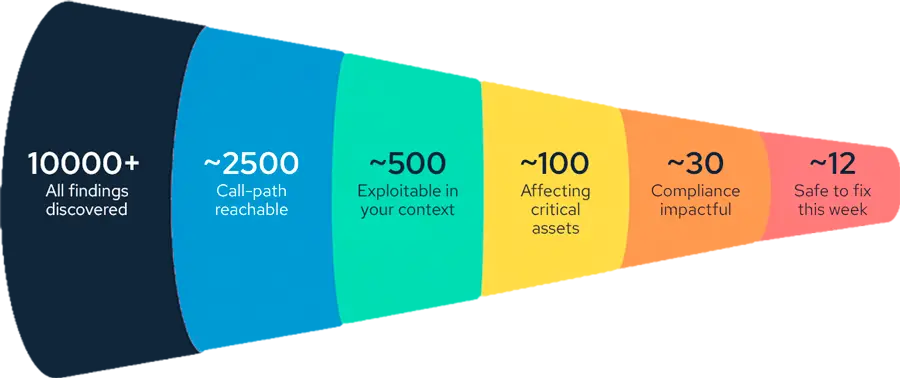
Hêlînek ji karsaziyê agahdar ku bi hezaran dîtinan teng dike bo çendên ku gihîştinî û sûdwergirtinê ne.

Çi herî zêde karê we diguherîne
Xygeni biryar dide ka pêşî çi sererast bike û deng kêm bike.
Piştî kulikê Asta rêbaza Rîska Çareserkirinê tê sepandin: Xygeni grafika bangan analîz dike û ji we re vedibêje ka kîjan çareserî dê kîjan bangkeran xera bikin - berî ku hûn wan bicîh bînin.
Aliyê alîyê alî
| Zanyarî | | aikido |
|---|---|---|
| Motorên skenkirinê | ✅ Motorên xwemalî yên taybet | ⚠️ Li ser bingeha OSS (Opengrep, Trivy, ZAP) |
| Tesbîtkirina malware ya pêş-îmzekirinê di plana belaş de | ✅ MEW di plana Pêşdebirê ya belaş de tê de ye | ❌ Plana belaş li ser îmzeyên naskirî ve girêdayî ye |
| Parastina xala dawî ya pêşdebiran | ✅ Pakêt, pêvek û dirûvên IDE, û her weha trafîka torê, di bin yek polîtîkayeke rêxistinî de. | ⚠️ Tenê sazkirinên pakêtê |
| Platforma tevahî on-premise / kirêdarekî yekane | ✅ Platforma tevahî li ser cih | ⚠️ Skanera Herêmî + ewr dashboard |
| Modela bicîhanîna DAST | ✅ Karîgeriya li ser cîhê, paralela bêsînor | ⚠️ Tenê-Ewr (lîsteya spî ya IP + têkiliya înternetê) |
| Modela xwe ya AI-ê bînin | ✅ Her LLM, tevî xwe-mêvandarkirinê | ⚠️ Tenê LLM-ya Aikido bi xwe |
| Tesbîtkirina pakêtên xerabkar ên berî îmzekirinê (MEW) | ✅ Reftarî li weşana qeydê | ⚠️ Aikido Intel (şêwaza xwarinê) |
| Tesbîtkirina malware li seranserê SDLC | ✅ Pipelines + konteynir + commits | ⚠️ Pakêtan-navendî |
| CI/CD pipeline security (rastbûn + eslê xwe) | ✅ Pipeline yekparebûn, anomalî, SLSA + bi tevahî | ⚠️ Skenên di pipeline, ew ewle nake |
| Triajkirina AI + pêşanîya rîskê | ✅ Triyaj li ser bingeha dîtinên xwe + dîtinên partiya sêyemîn + funelek + asta rêbazê | ⚠️ Tenê skanerên xwe, bêyî dîtinên partiya sêyemîn |
| Veşartinên betalkirina otomatîk + astengkirina yekbûnê | ✅ Bloka betalkirina otomatîk + yekkirinê | ⚠️ Tenê tespîtkirin û piştrastkirin |
| CBOM — Lîsteya Materyalên Krîptografîyê | ✅ Ji bo her berdanê hatî çêkirin | ❌ amade ne |
Agahiyên pêşbaz li ser belgeyên giştî yên ku di Îlona 2026an de hatine vekolandin e. Tiştekî kevnar dît? Werin em zanin.
cudahî
| Perçe | | aikido |
|---|---|---|
| Dashboard / Server | ✅ Jîngeha xerîdar* | ⚠️ Ewrê Aikido |
| Depoya dîtinan | ✅ jîngeha Mişterî | ⚠️ Ewrê Aikido |
| Darvekirina DAST | ✅ Binesaziya xerîdar (bêyî têkiliya înternetê) | ⚠️ Ewrê Aikido (lîsteya spî ya IP + verastkirina domainê) |
| Tesbîtkirina AI / LLM | ✅ Hilbijartina xerîdar, tevî xwe-mêvandarkirinê | ⚠️ Binesaziya Aikido |
| AutoFix offline peyda dibe | ✅ Erê | ❌ Na (Hesabên Skanera Herêmî UI-ya AutoFix winda dikin) |
cudahî
Analîza AI ya du-qat di weşandina qeyda pakêtê de. Berî ku îmzeyek hebe, tevgerên xerabkar digire - xeletiyên nivîsandinê, tarîbûn, şêwazên derxistinê, tevliheviya girêdayîbûnê.
Tesbîtkirin dirêj dibe heta pipelines, wêneyên konteynerê, û koda çavkaniyê commits. Qalikên berevajî digire nav pipelines, fermanên xerabkar di skrîptên avakirinê de, û artefaktên destwerdayî, ne tenê pakêtên xirab.
SLSA-ya xwemalî û piştrastkirinên giştî ji bo her çêkirinê, û her weha List of Cryptografiy of Materials (CBOM) ji bo her guhertoyekê, da ku hûn bizanin hûn ê hewce bikin ku kîjan krîptografiyê veguhezînin.
Pakêt, pêvekên IDE û pêvek heta ku bigihîjin temenê herî kêm ê ku polîtîkaya we destnîşan dike, astengkirî dimînin.
Trafîka ber bi IP û domainên zirardar ve li xala dawî tê astengkirin, û makîneyeke xeternak tê îzolekirin.
Tîma ewlehiyê pêkhateyên destûrdayî û redkirî û qeydên destûrdar destnîşan dike.
Decisiyon ne tenê fîşên xerab ên naskirî, lê îstîxbarata malware ya pêş-îmzeyê ya Xygeni bikar tînin.
Erê, nemaze heke hûn hewceyê platforma tevahî bin on-premise, LLM-ya xwe an tespîtkirina malware li derveyî pakêtan. Xygeni motorên şopandina taybet bikar tîne û dimeşîne dashboard, dîtin, DAST û texmîna AI di hawîrdora we de.
Belê. Li ser Enterprise plan, platform bi tevahî dixebite on-premise, bi valahiya hewayî an hîbrîd, di nav de kapasîteyên DAST û AI bi modelek xwe-mêvandarkirî.
Her LLM: dabînkerê bazirganî, modelek xweser an ya Xygeni bi xwe. Daneyên di hawîrdora we de dimînin û karanîn di peymana we de dimîne.
MEW her pakêtek nû di weşana qeydê de, berî ku îmzeyek hebe, bi awayekî tevgerî analîz dike. Tesbîtkirin her wiha vedihewîne. pipelines, wêneyên konteynerê û koda çavkaniyê commits.
Belê. Plana Pêşdebiran a belaş tespîtkirina malware ya pêş-îmzekirinê ya MEW vedihewîne.
Pirsên ku nirxandina Aikido ya we vekirî hiştiye bînin. Em ê li ser stûyê we wan binirxînin.