Deriyên xwe yên kalîteyê biparêzin. Ewlekariya zincîra dabînkirinê, triyaja AI û çareseriyên ku wekî tên lê zêde bikin pull requests, li ser heman kodê.
Binêre ka Xygeni çawa bi SonarQube re li ser depoyên xwe tê berawirdkirin.

Çi me ji hev cuda dike
MEW pakêtên zirardar berî ku îmzeyek hebe, li seranserê pakêtan, konteyneran, nîşan dide. pipelines û commits.
AI her vedîtinê (erênîya rast an derew, lezgînî û hewildan) analîz dike û tiştên ku dikarin werin bidestxistin û yên ku dikarin werin bikaranîn rêz dike.
Amûra-xaç ASPM, envantera AI û sererastkirina ewlehîyê pêşî, li ser dîtinên we bi xwe û yên alîyê sêyemîn.
Pêşkêşvanê modela xwe bi kar bîne. Koda te qet ji binesaziya te dernakeve, çi li cîhê xwe be çi jî bêkêr be.
Kalîteya kodê
Bêhna kodê, tevlihevî, parastina wê, koda mirî, dubarekirin û navlêkirin, di her zimanê ku hûn dimeşînin de bi heman awayî têne pîvandin, ji ber vê yekê encam di navbera tîman de berawirdî ne.
Deriyên kalîteyê yên bi hişmendiya bingehîn li ser pull requests tiştê ku PR-ê pêşkêş dike asteng bike, ne deynê ku te mîras girtiye. Ji roja yekem ve tê sepandin, hetta li ser koda kevn jî.
AI Remediation guhertinê pêşniyar dike û vedike pull requestHer dîtin li gorî tevliheviya sererastkirinê, bi hewldana texmînkirî ya teserûfkirî, tê rêzkirin.
Dîtinên kalîteyê di heman hêlîna pêşîniyê de wekî dîtinên ewlehiyê cih digirin. Pelê ku xala parastinê ya herî xirab e, pir caran ew pelê ku xeletiya derzîkirinê lê heye ye.

Ji deng ber bi çalakiyê ve
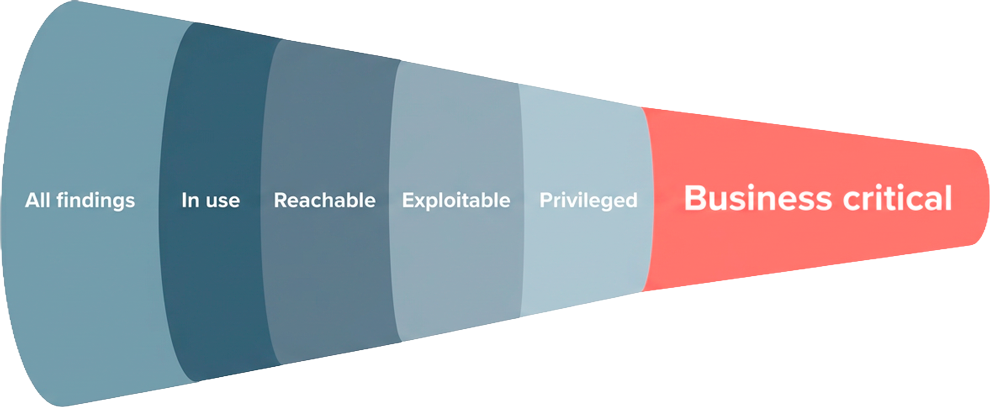
Xygeni bi hezaran hişyariyan teng dike bo çendên ku rast, gihîştinî û bikêrhatî ne. Paşê wan sererast dike.
Aliyê alîyê alî
| Zanyarî | | soundQube |
|---|---|---|
| Analîza kalîteya kodê (bêhn, tevlihevî, dubarekirin, koda mirî) | ✅ Yekî domdar standard li seranserê zimanan | ✅ Erê |
| Deriyên kalîteyê yên bi hişmendiya bingehîn li ser pull requests | ✅ Erê | ✅ Erê |
| Çareserkirinên AI ji bo dîtinên kalîteyê yên ku wekî têne radest kirin pull requests | ✅ PR vedike | ⚠️ Tenê pêşniyar, na pull request. |
| Kalîte û ewlehî di yek hêlîna pêşîniyê de | ✅ Yekbûyî | ⚠️ Lîsteyên pirsgirêkên cuda |
| Malware li seranserê SDLC + xala dawî (Shield) | ✅ Pakêt, konteyner, pipelines û commits. | ⚠️ Pakêtên xerabkar ên naskirî, di CI de. |
| Triyaja AI: verastkirina rast / xelet-erênî | ✅ Erê | ❌ Na |
| Pêşîniya kêmkirina deng (hûneya rêya êrîşê) | ✅ Gihîştî + bikêrhatî | ⚠️ Li gorî giraniyê |
| Çareserkirina otomatîkî: SAST, SCA & raz (hay ji guhertinên şikandî) | ✅ Erê | ⚠️ Pêşniyarên rastkirina AI-ê, na pull request, analîza guhertina şikandî tune. |
| Rîska Çareserkirinê: kîjan gazîker çareseriyek dişkîne, di asta rêbazê de | ✅ Rêbaz + malperên bangkirinê hatin destnîşankirin | ❌ Analîza bandorê tune |
| Parastina xala dawî ya pêşdebiran | ✅ Pakêt, pêvek û dirûvên IDE, û her weha trafîka torê, di bin yek polîtîkayeke rêxistinî de. | ❌ amade ne |
| Testkirina dînamîk (DAST) | ✅ Erê | ❌ Na |
| Amûra-xaç ASPM (dîtinên partiya sêyemîn bigire) | ✅ Erê | ❌ Na |
| Ewlekariya AI: kifşkirin, tespîtkirin û bicîhanîn (AI-BOM) | ✅ Erê | ❌ Na |
| LLM-ya-xwe-bi-rînin · kod di binesaziya we de dimîne | ✅ Erê | ⚠️ Tenê Azure OpenAI (Server) |
| Tesbîtkirina anomalîyên reftarî (SCM & CI) | ✅ Erê | ❌ Na |

Agahiyên pêşbaz li ser belgeyên giştî yên ku di Îlona 2026an de hatine vekolandin e. Tiştekî kevnar dît? Werin em zanin.
AI ewle bike
Envantera zindî ya her model, komek daneyan, ajant û servera MCP, bi AI-BOM-ek amade ji bo denetimê ku li gorî Qanûna AI ya YE-yê hatiye nexşandin.
Tesbîtkirina diyarker + LLM ya derzîkirina bilez, MCP-ya ne ewle û eşkerekirina daneyan, li gorî OWASP-ê, li ser dîtinên partiya sêyemîn jî hatî sepandin.
Shield xala dawî ya pêşdebiran diparêze: kontrola sazkirinê ya li gorî temen ji bo pakêtan, dirêjkirin û pêvekên IDE, astengkirina IP û domainên zirardar, veqetandina makîneyek xeternak, û polîtîkayek ku ji hêla tîmê ewlehiya we ve hatî danîn.
cudahî
Malwareya pêş-îmzekirinê (MEW) di weşana qeydê de
Malware li seranserê pakêt, konteyneran, pipelines, commits.
CI/CD pipeline security: Çalakiyên GitHub, avakirina binesaziyê, raz.
Tesbîtkirina şaşbûna tîpan û barkêşiya veşartî
SLSA-ya xwemalî + bi tevahî build attestations + CBOM
Tenê pakêtên zirardar ên ku ji raya giştî re têne zanîn tespît dike
Kontrolkirina girêdayîbûnê di hundurê CI de pipeline bes
Dimeşe di pipeline - ew ewle nake.
Analîza nivîsandinê / reftariyê tune
SBOM bend; belgeyên xwemalî tune.
Belê, eger hûn ji kalîteya kodê bêtir hewce bikin. Xygeni kalîteya kodê vedihewîne û lê zêde dike SAST, SCA, sir, CI/CD ewlehî, DAST, tespîtkirina malware ya pêş-îmzekirinê û ASPM di yek platformê de, bi triaj û rastkirinên AI-ê yên wekî têne pêşkêş kirin pull requests.
Belê. Xygeni deriyên kalîteyê li ser ferz dike. pull requests û dikare avakirinek têk bibe. Gates ji asta bingehîn haydar in, ji ber vê yekê tîm li ser pirsgirêkên nû têne asteng kirin. pull request dide nasîn, ne li ser deynê dîrokî.
Ew wan rast dike. AI Remediation guhertinê pêşniyar dike û vedike pull request, û dîtin li gorî tevliheviya sererastkirinê têne rêzkirin, da ku tîm bibînin ka çi dikarin pêşî paqij bikin.
Na. Skaner di hundirê binesaziya we de bi gihîştina tenê xwendinê dixebite, û tenê encam têne barkirin. Xygeni jî bi tevahî dixebite. on-premise û bi deriyê hewayê dagirtî.
Belê. Ew di heman skanerê de dixebite û ji heman konsolê re rapor dike, bi heman triyaj, sererastkirin û pêşanîya AI-ê wekî dîtinên ewlehiyê.
Pirsên ku nirxandina SonarQube-ya we vekirî hiştiye bînin. Em ê li ser stûyê we wan lêkolîn bikin.