






Autofix di AppSec de pêvajoya tesbîtkirin û sererastkirina otomatîk a qelsiyan rasterast di karûbarê pêşvebirinê de bêyî destwerdana destî ye. Ji bo tîmên nermalava nûjen, ev wekî gava din a eşkere xuya dike. Karûbarên paşdemayî her ku diçe zêde dibin, çerxên berdanê her ku diçe kêm dibin, û çend rêxistin dikarin her carê bikar bînin. SAST dîtin, pirsgirêka girêdayîbûnê, rijandina veşartî, an IaC mîhengkirina xelet nav rêzek sererastkirina bi tevahî destî.
Lêbelê, xefikek heye. Tîm dixwazin lawaziyan sererast bikin zûtir, lê ew otomasyona ku bi bêdengî paşveçûnan dide destpêkirin, girêdayîbûnan dişkîne, an jî bêîstîqrariyê diafirîne, naxwazin CI/CDEw alozî niha yek ji pirsgirêkên navendî di ewlehiya sepanan de ye. OWASP bi eşkereyî derman dike CI/CD wekî qadeke ewlehiyê bi kategoriyên xwe yên xetereya sereke, di heman demê de Çarçoveya Pêşxistina Nermalava Ewle ya NISTê eşkere dike ku pratîkên pêşkeftina ewledar hewce ne ku di nav de werin entegre kirin SDLC li şûna ku di dawiyê de were girêdan.
Ji ber vê yekê sererastkirina otomatîk ne tenê taybetmendiyek hilberê ye. Ew modelek xebitandinê ye. Ger bi awayekî xirab were kirin, ew deng, xetere û avahiyên şikestî diafirîne. Ger baş were kirin, ew valahiya di navbera tespîtkirin û sererastkirinê de digire, dema sererastkirinê kêm dike, û alîkariya ewlehiyê dike ku bi leza DevOps re li hev bike. Di vê rêbernameyê de, em ê li wateya rastîn a otoçareserkirinê binêrin. AppSec, li ku derê têk diçe, sererastkirina otomatîk a ewle divê çawa be, û meriv çawa wê bi awayekî ku pêşdebir bi rastî pê bawer bin bicîh bîne.
Autofix di AppSec de çi ye?
Di astek bingehîn de, sererastkirina otomatîk tê vê wateyê ku nermalav ji destnîşankirina pirsgirêkek ewlehiyê bêtir tiştan dike. Ew çareseriyek pêşniyar dike, çêdike, an jî bicîh tîne. Bi gotineke din, amûr ji "pirsgirêk li vir e" ber bi "çareserî li vir e" ve diçe.
Ew hêsan xuya dike, lê di pratîkê de ew gelek karên pir cûda vedihewîne.
In SAST, sererastkirina otomatîk bi gelemperî tê wateya çêkirina guhertinên asta kodê ji bo qelsiyên wekî derzîkirina SQL, skrîptkirina nav-malperê, şablonên bêserîalîzekirina ne ewle, pejirandina têketinê ya qels, an jî mantiqa pejirandina ne ewle. SCA, ew bi gelemperî tê wateya pêşniyarkirin an sepandina nûvekirinên girêdayîbûnê, pinkirina guhertoyên ewletir, an afirandina pull requests ku pakêtan vediguhezînin guhertoyên patchkirî. Di Ewlekariya Nehêniyan, sererastkirina otomatîk dikare were wateya betalkirin û zivirandina bawernameyan, ne tenê nîşankirina wan. IaC, ev dikare were wateya ji nû ve nivîsandina şablonên mîhengkirina Terraform, Kubernetes, an ewr ên ne ewle bo mîhengên xwerû yên ewletir.
Cûdahiya girîng ev e: sererastkirina otomatîk ne heman tişt e ku nîşanek be. Gelek amûrên ewlehiyê dikarin sererastkirinek gelemperî pêşniyar bikin. Kêmtir dikarin guhertinek amade-ji-bo-pêşdebiran çêbikin. Hîn jî kêmtir dikarin wê sererastkirinê bi riya herikîna radestkirina rastîn bimeşînin, wê piştrast bikin, û wekî guhertinek nirxandinê di kontrola çavkaniyê de pêşkêşî pêşdebir bikin.
Ew cudahî girîng e ji ber ku tîmên endezyariyê yên nûjen di PDF û bilêtan de kar nakin. Ew di pull requests, polîtîka, kontrol, û pipelines.
Çima Çareserkirina Kevneşopî Pîvan Nagire
Doza ji bo sererastkirina otomatîk bi rastiyek bi êş dest pê dike: pêvajoyên sererastkirina kevneşopî li gorî radestkirina nermalava nûjen naguncin.
Piraniya rêxistinan jixwe têra xwe skenkirin hene. Çareseriya wan têra xwe tune. Analîza statîk, skenkirina girêdayîbûnê, tespîtkirina nepenî û kontrolên binesaziyê bi berdewamî dîtinan çêdikin. Di vê navberê de, tîmên endezyariyê di bin zextê de ne ku taybetmendiyan bişînin, dema pêşdebirinê kêm bihêlin û ji bêîstîqrarkirina hilberînê dûr bisekinin.
Encam di navbera kifşkirin û çalakiyê de valahiyek e.
Pêşî, hejmara hişyariyên hêsan heye. Bernameyek AppSec çiqas pêşketîtir bibe, ew qas bêtir dîtinan çêdike. Ev her gav ewlehiyê baştir nake. Di gelek jîngehan de, ew tenê paşketinê diafirîne. Materyalên hilberên Xygeni vê yekê wekî pirsgirêkek deng û pêşanîtiyê bi nav dikin, û ew çarçove li gorî rastiya pîşesaziyê ya berfirehtir e: pêşanîtîkirin, ne tenê tespîtkirin, ew cihê ku gelek bername têdikoşin e.
Ya duyemîn, sererastkirina destî bi sêwirandinê hêdî ye. Pêşdebir divê pirsgirêkê bixwîne, derana skanerê şîrove bike, heke pêwîst be pirsgirêkê ji nû ve hilberîne, çareseriyek sêwirîne, bicîh bîne, ceribandinan bimeşîne, pull request, û li benda nirxandinê bimînin. Ev dibe ku ji bo pirsgirêkek krîtîk were qebûlkirin. Ji bo bi sedan dîtinên giraniya navîn, nûvekirinên girêdayîbûnê yên dubare, an jî rijandina nehênî ya dubare li seranserê gelek depoyan nayê qebûlkirin.
Sêyemîn, ewlehî û endezyarî pir caran ji bo encamên cûda çêtirîn dikin. Ewlehî dixwaze rîsk kêm bibe. Endezyarî dixwaze guhertin bi ewlehî û pêşbînîkirî were kirin. Ev cûdahî dikare were birêvebirin dema ku herikîna dîtinan piçûk be. Dema ku tîm bi pirsgirêkan tijî dibin û tu mekanîzmayek tune ye ku dîtinên pejirandî veguherîne çareseriyên ewle û kêm-alozî.
Ev tam li wir e ku otomasyon dest pê dike ku pêwîst xuya bike. Lê dîsa jî, pêdivî bi tena serê xwe otomasyonê ewle nake.
Pirsgirêka Rastkirina Otomatîk a Naive
Ne hemû otoçrax otoçraxên baş in. Bi rastî, gelek îtîrazên ku pêşdebiran li dijî otomasyona ewlehiyê dikin ne îtîrazên li dijî otomasyonê bi xwe ne. Ew îtîrazên li dijî otomasyona xirab in.
Motoreke tamîrkirina otomatîk a saf bi gelemperî yek ji çar pirsgirêkan heye.
Ya yekem ew e ku ew her pirsgirêkê wekî çareserkerek wekhev dibîne. Skanerek girêdayîbûnek qels dibîne û tenê guhertoya patched a din pêşniyar dike. Motorek kodê qalibek ne ewle dibîne û şûna wê diguherîne. Ev dibe ku ji bo hin rewşên hêsan bixebite. Di pergalên rastîn de, ku bingeha kodê, mîmarî, dema xebitandinê, û grafîka girêdayîbûnê hemî girîng in, ew zû têk diçe.
Ya duyemîn ew e ku ew çarçoveya pêkanînê paşguh dike. Çareseriyek ku bi tena serê xwe rast xuya dike, dibe ku dema ku li ser rêyên koda rastîn were sepandin ne girîng, ne bes, an jî xeternak be. Ev yek ji sedemên girîngiya sînyalên îstismarkirinê ye. EPSS ya FIRST berî heye.cisbi rastî ji ber ku giraniya wê bi tena serê xwe nîşanek pêbawer nine ku nîşan bide ka qelsiyek di demek nêzîk de îhtîmal e ku were bikar anîn an na. EPSS texmînek îhtîmala rojane ya çalakiya îstîsmara CVE peyda dike, ku alîkariya tîman dike ku kapasîteya sererastkirinê ya sînorkirî li ser tiştê ku îhtîmala êrîşê zêdetir e, balê bikişînin.
Ya sêyem ew e ku otofîzasyona saf rîska guhertinê paşguh dike. Ev bi taybetî di SCANûvekirineke girêdayîbûnê dibe ku CVE-yekê ji holê rake û dîsa jî nelihevhatinên API-yê, rêbazên rakirin, navên guhertî yên çînên cuda, peymanên guhertî, an guhertinên nerm ên tevgerên dema xebitandinê bîne holê.
Ya çaremîn zêde-otomasyon e. Dema ku amûrek lehiyek ji nirxek kêm vedike pull requests, ku gelek ji wan di ceribandinan de têk diçin an jî dibin sedema kêşeya yekbûnê, pêşdebir fêr dibin ku wê paşguh bikin. Ev ne lezandina sererastkirinê ye. Ev spamên sererastkirinê ne.
Ji ber vê yekê, pirsa rast ne ew e ku gelo tîm divê sererastkirinê otomatîk bikin an na. Pirsa rast ew e ku çi celeb otomasyon rîskê kêm dike bêyî ku êşa operasyonê zêde bike.
Guhertinên Şikestî Pirsgirêka Rastîn a Baweriyê ne
Dema pêşdebir dibêjin ku ew baweriya xwe bi oto-çareserkirinê naynin, ew pir caran tiştekî pir taybetî dixwazin bibêjin: ew bawer nakin ku ew tiştekî xera nake.
Ew pirsgirêka baweriyê di sererastkirina girêdayîbûnê de herî zêde diyar e.
Pakêtek xeternak dibe ku guhertoyek patchkirî hebe, lê ev nayê wê wateyê ku nûvekirin ewle ye. Guhertoya patchkirî dibe ku rêbazek ku serîlêdana we bikar tîne rake. Dibe ku navê API-yekê biguherîne. Dibe ku peymanek celebê teng bike. Dibe ku tevgerê bi awayekî biguherîne ku testên yekîneyê derbas bike lê bibe sedema paşveçûnên hilberînê. Di gelek tîman de, lêçûna rastîn a sererastkirinê ne sepandina patchê ye. Ew lêkolîna radyoya teqînê ye.
Nimûneyek hêsan di Java de bifikirin. Kodbase bi pirtûkxaneyekê ve girêdayî ye ku tê de rêbazek hevpar di guhertoya 1.x de heye lê di guhertoya 2.x de hatiye rakirin.
					// Before upgrade
MyService service = new MyService();
service.foo();
Piştî nûvekirinê, foo() êdî tune ye. Dibe ku lawazî çûbe, lê avahî şikestî ye.
Ji ber vê yekê "tenê nûvekirina guhertoya sabît" ne stratejiyeke endezyariyê ye. Ew qumar e.
OWASP CI/CD rêberî li vir têkildar e ji ber ku radestkirina nûjen pipelines hem mekanîzmayên lezdanê û hem jî rûberên êrîşê ne. Kontrolên ewlehiyê yên ku guhertinên nearam an bêkontrol diafirînin pipeline reftarî bi afirandina pirsgirêkek din çareser dike. CI/CD Parastin hewceyê kontrola herikînê, pejirandinê, û bicîhanîna polîtîkayê ne, ne tenê derzîkirina guhertina bilez.
Otomatîkkirina ewle divê rêzê li vê rastiyê bigire. Divê ne tenê fêm bike ka qelsiyek dikare were sererastkirin an na, lê divê fêm bike ka gelo ev sererastkirin dikare bêyî şikandina çerxa jiyana nermalavê ya ku ew ji bo parastinê hatî çêkirin were bicîh kirin.
Divê Otomatîkkirina Ewle Çawa Be?
Otoçalakkirina ewle "çêkirina guhertina otomatîkî" nîne. Otoçalakkirina ewle sererastkirina otomatîkî ya kontrolkirî.
Ev tê vê wateyê pênc tişt.
Pêşî, divê çareserî li gorî çarçovê bin. Pêşniyareke ewle ku koda derdorê, rêziknameyên çarçoveyê, herikîna daneyan, an tevgera girêdayîbûnê paşguh dike ne bes e. Divê çareserî li gorî sepanê be, ne tenê li gorî çîna qelsiyê.
Ya duyemîn, divê sererastkirin li gorî rîskê bin. Li vir analîza rîska sererastkirinê girîng e. Sîstemeke sererastkirina otomatîk a baş divê bikaribe berî pêşniyarkirina guhertinekê pirseke endezyariyê ya bingehîn bibersivîne: îhtîmala ku ev sererastkirin dê pêk bîne çi ye? guhertinên şikestin?
Sêyemîn, divê rastkirin werin pêşîn kirin. Bernameyên rastkirina otomatîk ên çêtirîn hewl nadin ku her tiştî di carekê de rast bikin. Ew rastkirinê bi karanîna bikêrhatî, gihîştinê û bandora operasyonel ve girêdidin. Ev li gorî awayê ku bernameyên gihîştî yên AppSec-ê bi berfirehtir pêşve diçin, digunce. CISKataloga Qelsiyên Îstismarkirî yên Zanîn ên A berê heyecisbi ely ji bo alîkariya rêxistinan delîlên îstismarkirinê di nav sererastkirina de bicîh bikincisiyon, ne tenê puana giraniyê.
Çaremîn, divê sererastkirina otomatîk di nav karên radestkirina rastîn de bixebite. Ger motora sererastkirinê nikaribe bi rêya pull requests, kontrol, polîtîka û ceribandin, ew ne li gorî awayê ku tîmên nûjen nermalavê pêşkêş dikin e.
Pêncemîn, pêşdebir divê di bin kontrolê de bimînin. Guhertinên ku ji hêla pêşdebiran ve hatine pejirandin ne kêmasiyek ji sererastkirina otomatîk in. Ew mekanîzmaya ku otomasyonê di jîngehên endezyariya hilberînê de pêbawer dike ne.
Bi gotineke din, sererastkirina ewle kontrolê hewce dike, ne tenê otomasyonê.
Otofîksa Naîv li hember Otofîksa Ewle
Li jêr cûdahiya pratîkî di navbera otomasyona ku kar diafirîne û otomasyona ku wê ji holê radike de heye.
| aspect | Otoçerxkirina Saf | Otomatîkkirina Ewle |
|---|---|---|
| Stratejiya Çareserkirinê | Gava ku qelsiyek tê tesbît kirin, sererastkirin an nûvekirinên gelemperî bicîh tîne | Li ser bingeha kod, tevgera girêdayîbûnê, û pejirandina herikîna kar, çareseriyên haydar ji çarçoveyê çêdike. |
| Nûvekirinên Girêdayîbûnê | Guhertoya patched a din bêyî analîza bandora guhertinê pêşniyar dike | Berî pêşniyarkirina sererastkirinê, rêyên nûvekirinê dinirxîne û guhertinên şikestî kontrol dike. |
| Pêşînkirinê | Tenê li ser giraniyê tevdigere | Giraniyê bi bikêrhatîbûn, gihîştin û bandora operasyonel re dike yek. |
| Pipeline Ewlekarî | Dibe ku PR-yên ku avakirin an ceribandinan têk diçin veke | Rastkirinan bi rêya piştrast dike CI/CD kontrol û dergehên nirxandinê |
| Rola Pêşdebir | Pêşdebir bandorên otomasyonê paqij dikin | Pêşdebir pêşniyarên sererastkirinê yên ewle û amade-ji bo yekbûnê dinirxînin |
| Netîce | Dengê zêdetir, paşveçûnên zêdetir, baweriya kêmtir | Çareserkirineke bileztir, kêmtir paşveçûn, pejirandineke zêdetir |
Heke hûn dixwazin ji vê tabloyê tiştekê fêm bikin, ew ev e: kalîteya sererastkirina otomatîkî ji hêla kalîteya kontekst û kontrolên wê ve tê destnîşankirin..
Çawa Autofix di DevSecOps-ek Nûjen de Dixebite Pipeline
Di rewşek mezin de, sererastkirina otomatîk ne çalakiyek yekane ye. Ew karekî sererastkirinê ya birêkûpêk e ku di nav de hatiye entegrekirin. CI/CD.
Li şûna çareseriyên destî û negirêdayî, yên nûjen pipelines herikînek berdewam dişopînin:
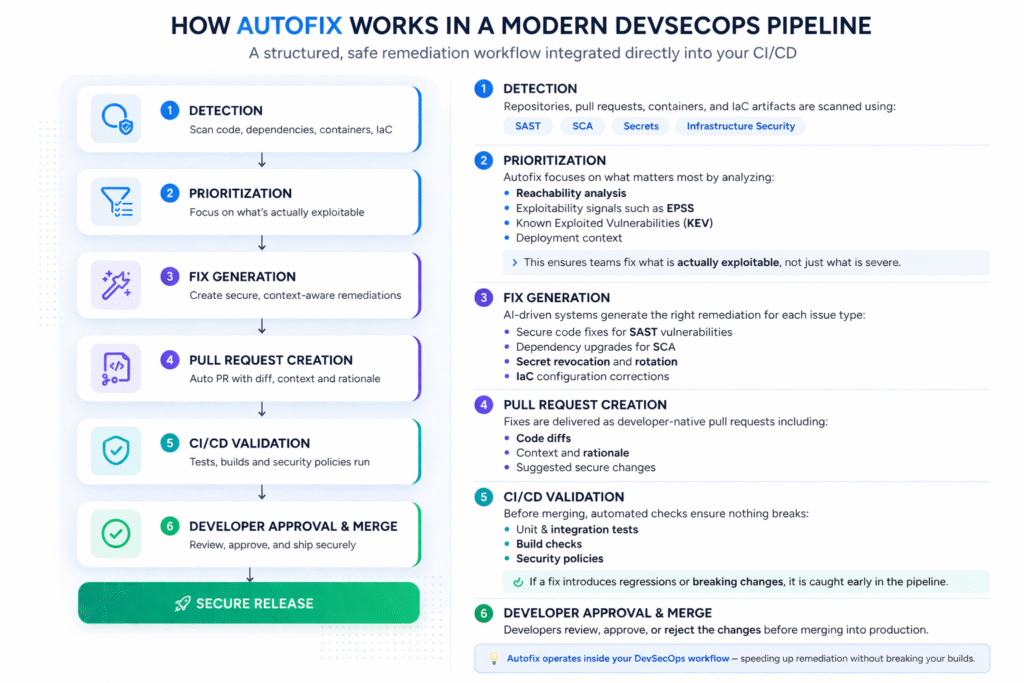
Çawa Autofix di DevSecOps-ek Nûjen de Dixebite Pipeline
Di rewşek mezin de, sererastkirina otomatîk ne çalakiyek yekane ye. Ew karekî sererastkirinê ya birêkûpêk e ku di nav de hatiye entegrekirin. CI/CD.
Li şûna çareseriyên destî û negirêdayî, yên nûjen pipelines herikînek berdewam dişopînin:
Herikîna karê sererastkirina otomatîkî ya gav bi gav
- Servekirin
Depo, pull requests, konteynir, an IaC berhemên çêkirî bi karanîna wan têne skenkirin SAST, SCA, Nehênî, an kontrolên binesaziyê. - Pêşînkirinê
Ne hemû lawazî bi wekhevî têne dermankirin. Sîstemên sererastkirina otomatîkî bi karanîna van tiştan pêşîniyê didin:- Analîza gihîştinê
- Sînyalên îstismarkirinê yên wekî EPSS
- Xetereyên îstismarkirî yên naskirî (KEV)
- Çerçoveya bicihkirinê
- Çêkirina Rastkirinê
Sîstem li gorî celebê pirsgirêkê çalakiyên sererastkirinê çêdike:- Rastkirinên kodê ji bo SAST xemgîniyê
- Nûvekirinên girêdayîbûnê ji bo SCA
- Betalkirin û rotasyona veşartî
- IaC sererastkirinên mîhengkirinê
- Pull Request Xuliqî
Çareserkirin di nav herikên xebatê yên xwemalî yên pêşdebiran de têne pakêt kirin, bi gelemperî wekî pull requests bi:- Cûdahiyên kodê
- Kontekst û mantiq
- Guhertinên pêşniyarkirî
- Tesdîqkirin di CI/CD
Berî yekkirinê, rastkirin bixweber bi rêya van têne pejirandin:- Yekîn û testên yekbûnê
- Kontrolên avakirinê
- Polîtîkayên ewlehiyê
- Pesendkirin û Yekkirina Pêşdebiran
Pêşdebir berî ku tevlî hilberînê bibin, guhertinan dinirxînin, pesend dikin, an red dikin.
Di encamê de, otofix ji çerxa jiyana pêşveçûnê derbas nabe. Ew di hundurê wê de dixebite.
Ew bi awayekî bêkêmasî bi platformên wekî GitHub, GitLab, û Azure DevOps re entegre dibe, û piştrast dike ku sererastkirina qelsiyan dibe beşek ji herikîna karê radestkirinê, ne pêvajoyek cuda.
Çareserkirina Otomatîk ji bo Sınıfên Qelsiyên Cûda
Yek ji şaşiyên herî gelemper di axaftina sererastkirina otomatîk de ew e ku meriv hemû sererastkirinan wekî ku ew bi heman awayî tevdigerin dibîne. Ew nakin.
Rastkirina otomatîk ji bo SAST
Otoçalakkirina asta kodê ew cih e ku gelek kes cara yekem bi vê têgehê re rû bi rû dimînin. Skanerek derzîkirinek SQL, sink XSS-ya reflekskirî, an jî qalibek pejirandina neewle dibîne û şûna wê ya ewle pêşniyar dike. Ev pir caran forma herî hêsan a otoçalakkirinê ye ji ber ku rastkirin di koda çavkaniyê de xuya ye û mîna her guhertinek din dikare were nirxandin.
Materyalên hilberê Xygeni AI AutoFix di vê qadê de wekî sererastkirinek haydar a çarçovê bi cîh dikin ku çareseriyên amade-pêşdebir çêdike û pull requests ji bo pirsgirêkên wekî XSS û derzîkirina SQL. Peyama bingehîn girîng e, hetta ji îdîaya hilberê wêdetir jî: baş e SAST divê otofix-ê kodê jî bizanibe, ne tenê qaîdeyan.
Rastkirina otomatîk ji bo SCA
Rastkirina otomatîkî ya girêdayîbûnê ji hêla operasyonê ve girîngtir e ji ber ku pakêtên xeternak bi berdewamî xuya dibin û lênêrîna girêdayîbûna destanî mezin nabe. Lê di heman demê de ew cih e ku bawerî herî dijwar tê bidestxistin, ji ber ku nûvekirinên girêdayîbûnê tam li wir in. guhertinên şikestin bibin ya herî bi êş.
A pêbawer SCA Ji ber vê yekê, şiyana sererastkirina otomatîkî ji dîtina guhertoyek patchkirî bêtir tiştan dike. Divê ewlehiya nûvekirinê, nîvkada teqînê û lihevhatinê binirxîne.
Rastkirina Otomatîk ji bo Nehêniyan
Çareserkirina nehêniyan kêmtir li ser ji nû ve nivîsandina kodê ye û bêtir li ser kontrolkirinê ye. Ger nehêniyek zindî were eşkerekirin, bersiva îdeal ne bilêtek e ku ji kesekî dixwaze ku hefteya bê wê bizivirîne. Bersiva îdeal betalkirina tavilê, guheztin û şopandina zelal e. Ji ber vê yekê ye ku otorastkirina di ewlehiya nehêniyan de pir caran ji otorastkirina kodê cuda xuya dike. Nirx leza û teqezî ye.
Rastkirina otomatîk ji bo IaC
Çewtiyên mîhengkirina binesaziyê pir caran pir dubare dibin. Ev yek wan dike namzetên bihêz ji bo otomasyonê. Ger tîm bikaribin standardşablonên ewle ji bo Terraform, Kubernetes, ARM, an CloudFormation saz bikin, wê hingê otofix dikare wan şablonan pir zûtir di destpêkê de bicîh bîne. pipeline. Tekezîya SSDF ya NIST li ser entegrekirina pratîkên ewle di nav her yekê de SDLC Pêkanîn rasterast li vir cîh digire: ewlehî herî xurt e dema ku ew di nav herikîna kar de tê bicîhkirin, ne ku ji bo qonaxên paşîn were paşxistin.
Meriv Çawa Bi Autofix-ê Ji Şikestina Avakirinan Ditirse
Ev soza bingehîn a li pişt mijarê ye, û ew rasterast pêdivî bi dermankirinê heye.
Ji bo ku bi rêya sererastkirina otomatîkî avakirinan neyên têkbirin, tîm hewce ne ku sererastkirinê bi heman awayê ku her guhertinek din a têkildarî hilberînê piştrast dikin, piştrast bikin. Ev tê vê wateyê:
- berî sepandina guhertinê, girêdayîbûn û bandora kodê analîz bikin
- sererastkirinê piştrast bike CI/CD bi ceribandin û polîtîkayan
- li cihê ku radyusa teqînê bilind e, qada otomatîk sînordar bike
- ji bo guhertinên maddî nirxandina pêşdebiran hewce bike
- ji bo nûvekirinên bi bandor ên bilind danasîna qonaxkirî bikar bînin
Ji ber vê yekê analîza rîska sererastkirinê ewqas girîng e. Ew pirsê ji "gelo çareseriyek heye?" diguherîne bo "gelo ev çareseriya herî ewledar e?" Ev pirsek endezyariyê ya pir çêtir e.
Her wiha gelek bernameyên otomasyonê jî di vê rewşê de têk diçin. Ew ji bo rêjeya hilberînê baştir dikin û ewlehiya guhertinê paşguh dikin. Pêşdebir vê yekê tavilê ferq dikin.
Berevajî vê, pergaleke sererastkirina otomatîk a pêbawer heman dîsîplîna rêveberiya guhertinê rêz digire ku tîmên endezyariyê yên bihêz ji bo pêşkeftina taybetmendiyan bikar tînin: nirxandin, ceribandin, pejirandin, yekkirin.
Baştirîn Pratîk ji bo Bicîhanîna Autofix
Eger hûn bernameyeke sererastkirina otomatîk ava dikin an jî pêş dixin, divê armanc pejirandin be, ne nûbûn be. Tîm dê sererastkirina otomatîk bikar bînin dema ku ew bi berdewamî bêyî ku xebata paqijkirinê biafirîne dem xilas dike.
Bi siyasetê dest pê bike. Pêşî biryar bide ka kîjan çînên pirsgirêkê ji bo otomatîkkirinê ewle ne. SAST şablonên bi ji nû ve nivîsandinên baş-fêmkirî, nûvekirinên girêdayîbûnê di nav rêzên guhertoyên diyarkirî de, an jî herikînên xebatê yên betalkirina veşartî pir caran namzetên destpêkê yên baş in.
Paşan çarçove teng bikin. Hewl nedin ku her tiştî di yek guhertoyekê de otomatîk bikin. Pêşî li ser pirsgirêkên ku hem hevpar in û hem jî pêbaweriya wan zêde ye bisekinin. Ev bi gelemperî stratejiyek avakirina baweriyê ya çêtir e ji sepandina çareseriyek berfireh lê bi deng.
Çareserkirinê di nav karên pêşdebirên heyî de entegre bikin. Ger tîmên endezyariyê yên we li pull requests û parastinên şaxan, divê otofix jî.
Encaman bipîvin. Pîvanên rast ne tenê "hejmara çareseriyên çêkirî" ne. Ew rêjeya yekbûnê, rêjeya paşveçûnê, dema teserûfkirî, kêmkirina pozîtîfên derewîn, û dema ji bo sererastkirinê ne.
Di dawiyê de, li cihê ku girîng e, qatek pejirandina mirovî bihêlin. Çareseriya otomatîkî ya ewledar nirxandina pêşdebiran ji holê ranake. Ew bi rakirina karên dubarekirî û balkişandina ser nirxandinên bi nirxek bilindtir, wê bilind dike.
Ji Tesbîtkirinê heta Çareserkirinê: Girtina Çerxê
Yek ji mezintirîn kêmasiyên amûrên AppSec-ê yên kevn ew e ku pêvajo pir zû diqede. Dîtinek xuya dibe. Bilêtek tê çêkirin. Piştre pergal li bendê dimîne.
Ew ne çerxek girtî ye. Ew radestkirinek e.
Bernameyeke AppSec a nûjen divê bikaribe ji tespîtkirinê ber bi pêşanîdanînê û dûv re jî bi rêkûpêkkirina destî ya herî kêm biçe. Ev soza rastîn a sererastkirina otomatîk e. Ew ne tenê sererastkirinê zûtir dike. Ew cihê ku sererastkirin lê çêdibe, çawa tê destpêkirin û kî divê karê dubare bike diguherîne.
Ji ber vê yekê ye ku mijar ne tenê ji hêla teknîkî ve, lê ji hêla bazirganî ve jî girîng e. Kirrûbir êdî tenê kalîteya tespîtkirinê naxwazin. Ew kêmbûnek pîvandî di paşketina pirsgirêkan de û tevgerînek bileztir ji kifşkirina pirsgirêkan ber bi çareserkirina pirsgirêkan dixwazin.
Çawa Xygeni Otomatîkkirina Ewle çalak dike
Materyalên Xygeni şiyana xwe ya sererastkirina otomatîk li dora sê mijaran bi cîh dikin: çarçove, otomasyon, û entegrasyona radestkirinê.
Li aliyê kodê, Xygeni AI SAST AutoFix çareseriyên amade ji bo pêşdebiran çêdike, şêwazên xeternak bi alternatîfên ewle diguhezîne û wan çareseriyan bi rêya peyda dike. pull requests li şûna pêşniyarên abstrakt. Ew tavilê qelsiyên wekî XSS an SQL Injection sererast dike û pratîkên çêtirîn ên kodkirina ewle rasterast di xebata pêşdebiran de bicîh tîne.
Lêbelê, otoçareserkirin di Xygeni de ji vê wêdetir diçe SAST. Ew jî tê de Veşartinên Otomatîk, ku nasnameyên derketî tespît dike û wan bi karanîna pêş-avakirî bixweber betal dike playbooks li seranserê platformên wekî AWS, GCP, an GitLab. Ev yek rê li ber kontrolkirina tavilê vedike, derengmayînên bersiva destanî ji holê radike û xetera îstismara bawernameyan kêm dike.
Li aliyê girêdayîbûnê, Xygeni's SCA Çakkirina Otomatîk bi çêkirina çareseriyan ji bo girêdayîbûnên qels û sepandina wan di pîvanek mezin de, sererastkirina otomatîkî ya girseyî çalak dike. Tîm dikarin patchkirina otomatîk çalak bikin, biafirînin pull requests bi guhertoyên nûvekirî, û sererastkirinê rasterast têxin nav CI/CD pipelinebêyî ku radestkirin were asteng kirin.
Wekî din, ev kapasîte berfireh dibin heta Binesaziya wekî kod (IaC) û pipeline mîhengan, misoger dike ku mîhengên xelet û şêwazên binesaziyê yên xeternak jî wekî beşek ji heman herikîna xebatê ya otomatîk têne sererast kirin.
Ew xala stratejîk e. Otoçerxa ewle bi tena serê xwe kar nake. Ew her tiştî digire nav xwe. kod (SAST), girêdayîbûn (SCA), sir, û binesaziyê (IaC), misogerkirina sererastkirineke domdar li seranserê zincîra dabînkirina nermalavê. Wekî din, ew çêtirîn dixebite dema ku bi pêşanîya li ser bingeha îstîsmarkirinê, analîza grafîkên girêdayîbûnê, û re were hevber kirin. CI/CD pejirandinê, ji ber vê yekê rastkirin ne tenê otomatîk in, lê di heman demê de ewle, têkildar û amade ne ji bo hilberînê jî.
Bersiva Bilez: Hûn Çawa Bi Autofix-ê Qelsiyan Bi Ewlehî Çareser Dikin?
Ji bo sererastkirina bi ewlehî ya qelsiyan bi rêya sererastkirina otomatîk, tîm hewceyê sererastkirinên haydar ji çarçovê, pêşanîya li ser bingeha îstismarkirinê, û analîza rîska sererastkirinê ne. CI/CD pejirandin, û erêkirina pêşdebiran berî yekbûnê.
Ew bersiva kurt e.
Her tiştê ji vê kêmtir jî dibe ku otomasyon be, lê ew ne celebê otomasyonê ye ku pêşdebir dê di hilberînê de bawer bikin.
Pirs û Bersîv
Autofix di AppSec de çi ye?
Autofix di AppSec de çêkirin û radestkirina otomatîkî ya guhertinên sererastkirinê ye ji bo pirsgirêkên ewlehiyê yên wekî kêmasiyên kodê, girêdayîbûnên qels, razên eşkerekirî, an jî mîhengên xelet ên binesaziyê.
Gelo sererastkirina otomatîk dikare avahiyan têk bibe?
Belê. Çakkirina otomatîk dikare avahiyan xera bike dema ku nûvekirinên girêdayîbûnê guhertinên nelihevhatî pêk bînin, dema ku rastkirin çarçoveya serîlêdanê paşguh dikin, an jî dema ku guhertin bêyî pejirandinê têne sepandin.
Hûn çawa bêyî çêkirina paşveçûnan, qelsiyan bixweber sererast dikin?
Di nav karekî kontrolkirî de oto-çareserkirinê bikar bînin: li gorî bikêrhatîbûn û gihîştinê pêşîniyê bidin, xetera sererastkirinê analîz bikin, guhertinên di CI/CD, û gaveke pejirandina pêşdebiran biparêze.
Çi cudahî di navbera oto-çareserkirina ewle û oto-çareserkirina saf de heye?
Otoçerxkirina ewle hay ji rewşê, xetereyê heye, û pipeline-aware. Otoçerxa saf tenê guhertinan pêşniyar dike an bicîh tîne bêyî ku lihevhatin, bandora dema xebitandinê, an jî herikîna karê endezyariyê fam bike.
Ma rastkirina otomatîkî ya AI pêbawer e?
Ew dikare bibe, lê pêbawerî bi pejirandin û rêveberiyê ve girêdayî ye. Gartner bi eşkere pêşniyar dike ku rêxistinên ku li ser bingeha AI-ê bikar tînin code security Alîkar berdewam dikin ku AST-ya kevneşopî û nirxandina kodê wekî kontrolên hevsengiyê bikar bînin, ji ber ku optimîzatorên AI-ê dikarin pirsgirêkên têkildarî performans, pêbawerî û kalîteya kodê zêde rast bikin an jî ji dest bidin.
Takeaway ya Dawîn
Autofix êdî di AppSec de tiştekî nû nîne. Ew ji bo tîmên ku hewce ne ku paşketiyê kêm bikin bêyî ku jimara karmendan zêde bikin an radestkirinê hêdî bikin, dibe pêdiviyek pratîkî.
Pirsgirêka rastî ne ew e ku gelo sererastkirin dê were otomatîkkirin an na. Ew e ku gelo ew otomasyon li gorî çawaniya çêkirin û şandina nermalavê ye.
Eger stratejiya we ya sererastkirina otomatîkî çarçove, pêşîniyê û pejirandinê paşguh bike, ew ê ji nirxê bêtir aloziyê biafirîne. Ger ew li dora herikên kar ên pêşdebiran were sêwirandin, xetera sererastkirinê û CI/CD xalên kontrolê, ew dikare hem encamên ewlehiyê û hem jî leza endezyariyê bi girîngî baştir bike.
Ew e standard hêjayî armanckirinê ye.

Derbarê Author
Hev-damezrîner & CTO
Fatima Said pisporê naveroka pêşdebiran e ji bo AppSec, DevSecOps, û software supply chain securityEw sînyalên ewlehiyê yên tevlihev vediguherîne rêbernameyek zelal û çalak ku alîkariya tîman dike ku zûtir pêşanîyan bidin, deng kêm bikin û kodek ewletir bişînin.
