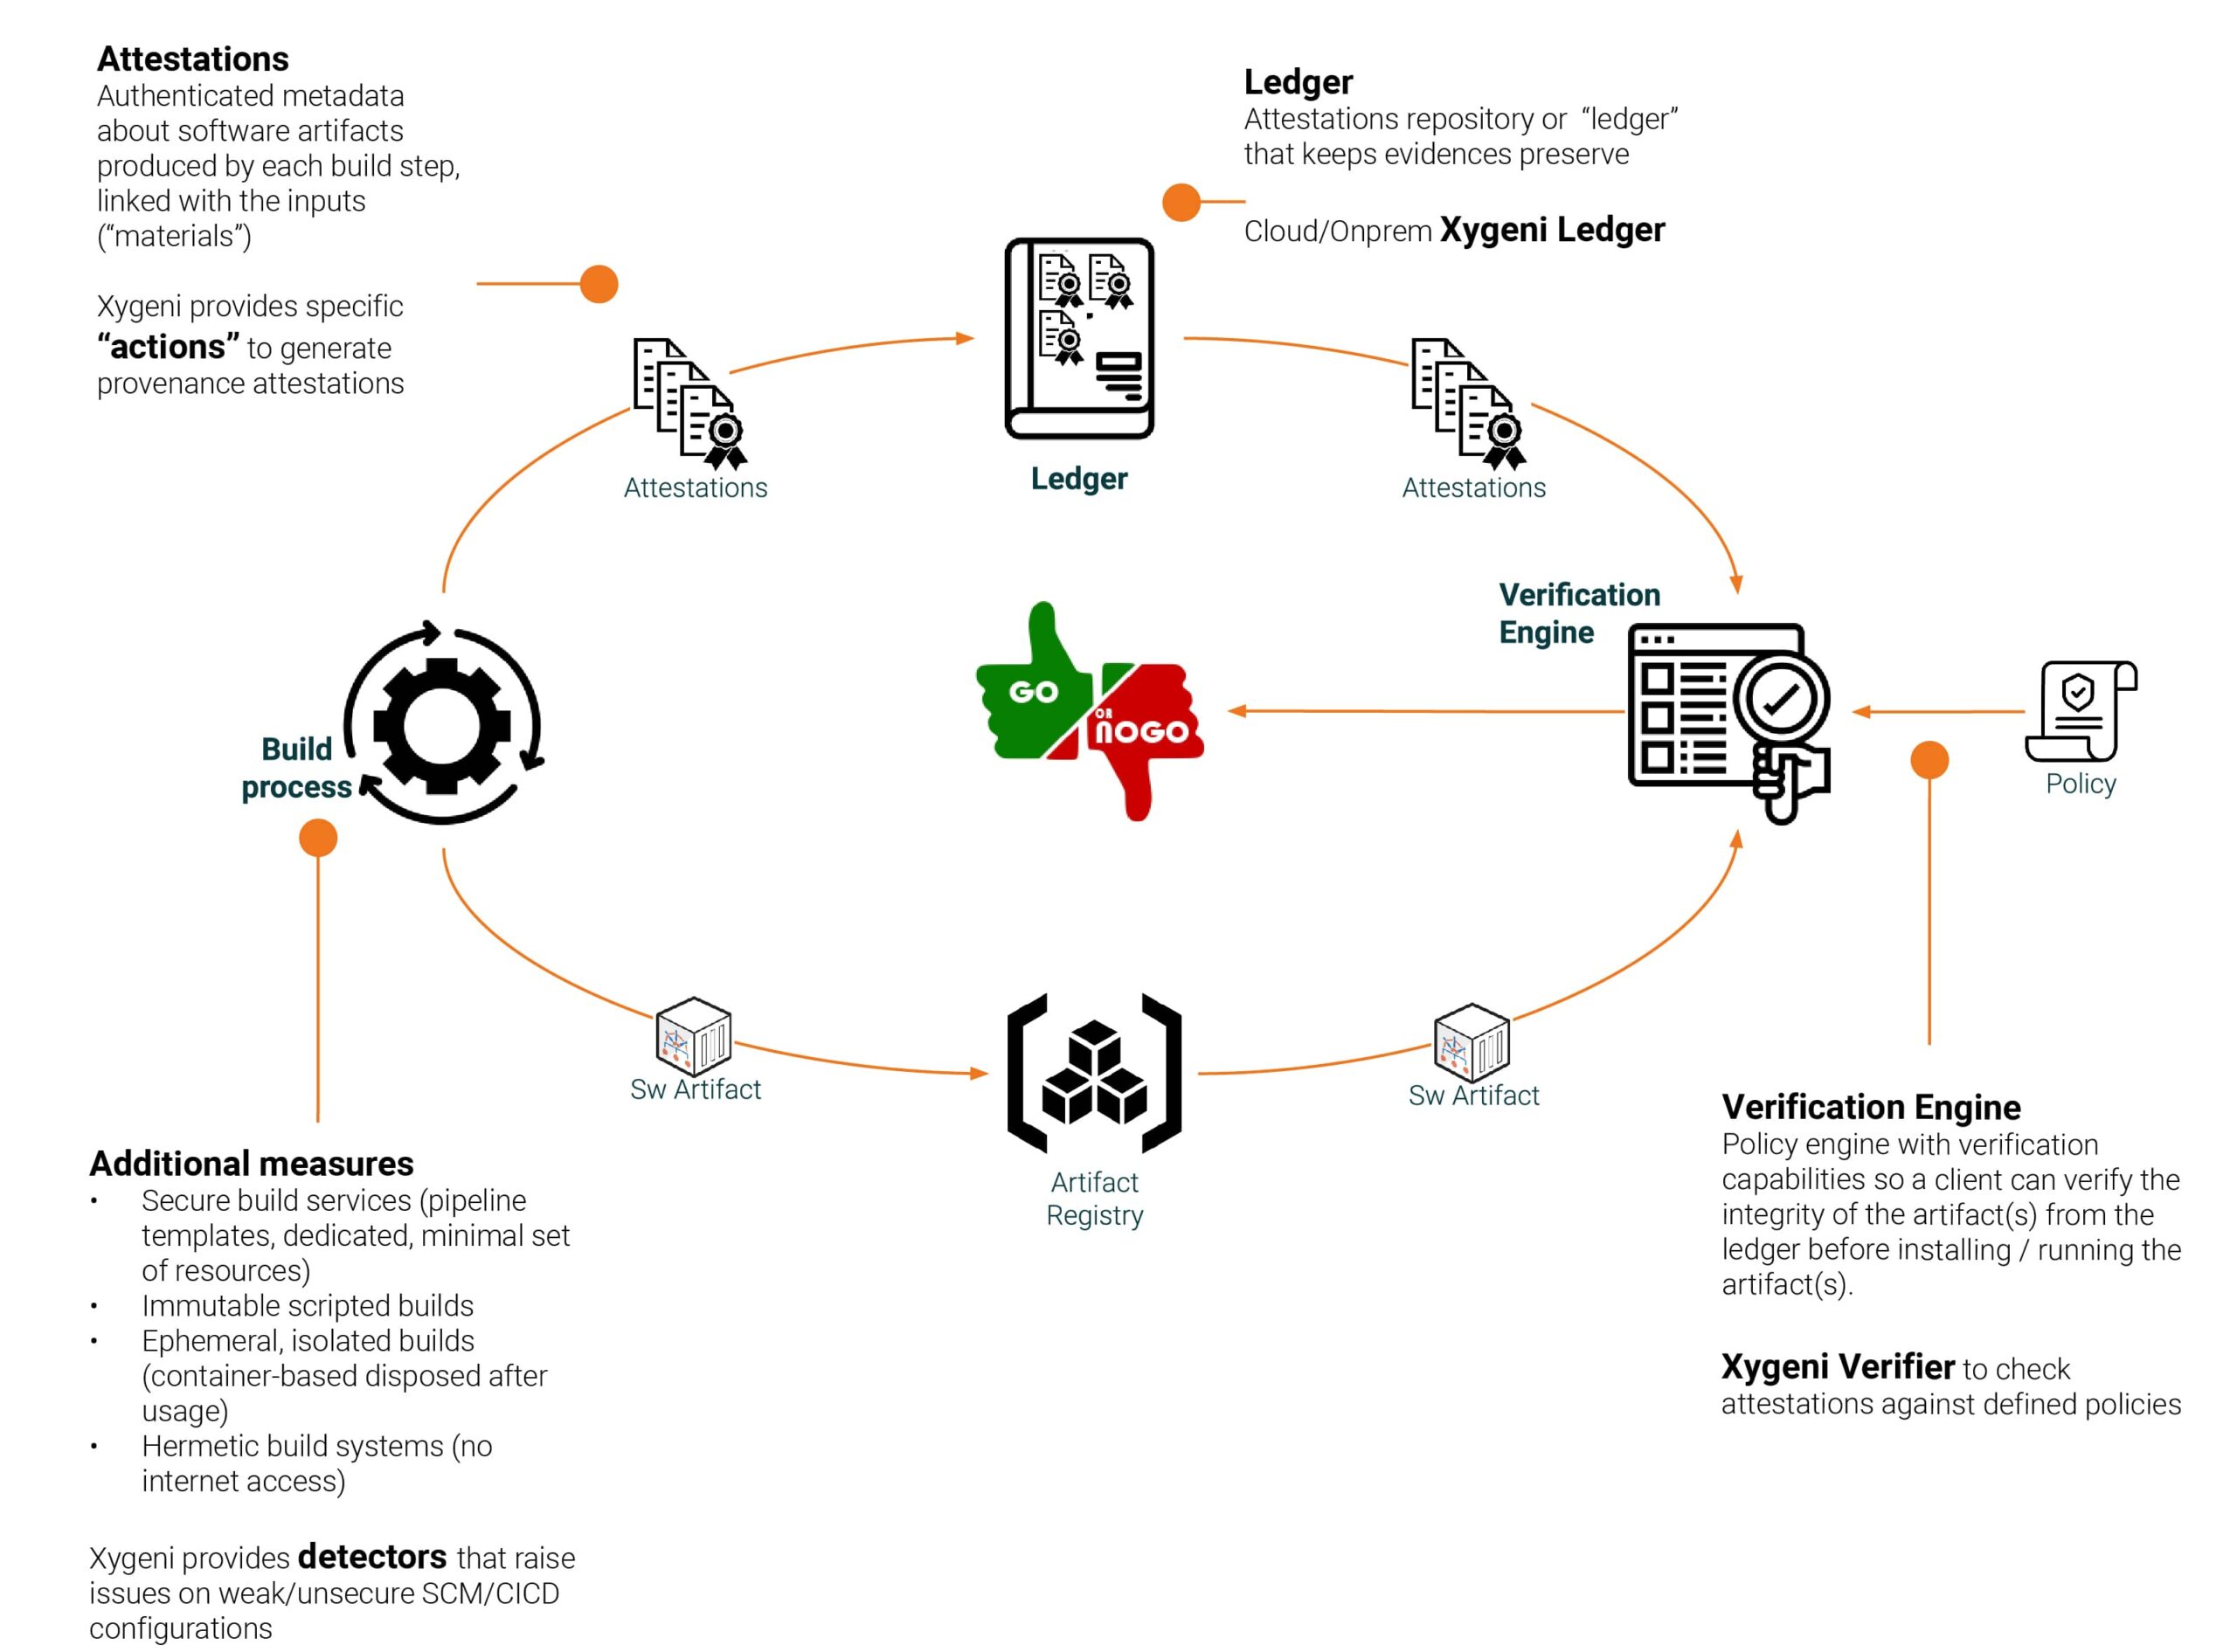
Çerxa Jiyana Pêşvebirina Nermalava Ewle (SDLC) rêbazek holîstîk nîşan dide, ku pratîk û prensîbên ewlehiyê di hemî qonaxên afirandin û bicîhkirina nermalavê de vedihewîne. Di nav van de, qonaxa avakirinê bi taybetî girîng e. Ew e ku koda çavkaniyê vediguhere koda dualî, û qonaxa pêkanînê amade dike. Ev qonax ji bo bicihkirina ewlehiyê di nermalavê de pir girîng e, ku tê de muayeneya kodê ya hişk ji bo qelsiyan, bicîhanîna siyaseta ewlehiyê, û misogerkirina ku nirxandinên ewlehiyê bingehîn in, ne ramanên paşverû hene.
Girîngiya Build Security di Pêşveçûna Nermalavê de
Build security ji bo çêkirina nermalava ewledar, wekî parastinek proaktîf li dijî qelsiyên potansiyel xizmet dike, û misogerkirina lihevhatinê bi standards. Ev qonaxa pêvajoya pêşveçûnê xetera herî mezin li ser yekparçeyî û nepenîtiya kodê diafirîne. Şaşbûnek dikare nermalava xeternak belav bike û ji ber vê yekê parastina vê qonaxê ji bo parastina bikarhênerên dawîn û parastina bawerî û pabendbûnê pir girîng e. Wekî din, qonaxa avakirinê di kêmkirina xetereyên têkildarî zincîra dabînkirina nermalavê de roleke girîng dilîze, ku tê de qelsiyên li her beşê dikarin bandorên berfireh hebin. build security bingehê ji bo nûjeniya pêşerojê datîne, û rê dide rêxistinan ku pratîkên pêşkeftina xwe bi ewlehî pêşve bibin.
Ronkirina Encamên Cîhana Rastîn
Krîtîkbûna xurt build security tedbîrên bi bûyerên wekî binpêkirina SolarWinds Orion, kompromiskirina Codecov Bash Uploader, bûyera Event-Stream, binpêkirina daneyên Equifax, û bi taybetî, êrîşa Ledger bi awayekî zelal têne nîşandan. Ev mînak wekî bîranînên zelal ên bandorên dûr û dirêj ên çavdêriyên ewlehiyê di qonaxa avakirinê de, ji hêsankirina êrîşên zincîra dabînkirinê bigire heya eşkerekirina daneyên hesas di pîvanek mezin de, xizmet dikin.
Êrîşa Ledger îstismarkirineke sofîstîke ya lawaziyên zincîra dabînkirina nermalavê nîşan dide, ku bûyerek girîng di warê ewlehiya sîber de nîşan dide. Bi rêya êrîşeke spear phishing ku hesabê NPM yê karmendekî berê yê Ledger hedef girt, êrîşkar karîn guhertoyên xerabkar ên amûra girêdana nermalavê ya Ledger biweşînin. Ev binpêkirin bû sedema windakirina herî kêm 600,000 dolar ji berîkên hardware yên bikarhêneran. Berevajî êrîşên rasterast ên li ser pêvajoya avakirinê, vê bûyerê baweriya ku bi girêdayîbûnên partiya sêyemîn û zincîra dabînkirina nermalavê ve girêdayî ye, bikar anî, û gefên nuwaze yên ku pêşveçûna nermalava nûjen pê re rû bi rû ye, destnîşan kir. Binpêkirinê ne tenê girîngiya krîtîk a ewlekirina girêdayîbûnên nermalavê eşkere kir, lê di heman demê de hewcedariya kontrolên gihîştinê yên hişk, rêveberiya bawernameyê û çavdêriya proaktîf a pêkhateyên partiya sêyemîn jî ronî kir. Bûyera Ledger wekî bîranînek eşkere ya encamên potansiyel ên paşguhkirina ewlehiyê di zincîra dabînkirina nermalavê de û girîngiya pejirandina tedbîrên ewlehiyê yên berfireh ji bo parastina li dijî êrîşên rasterast û nerasterast xizmet dike.
Yek ji binpêkirinên herî berfireh û sofîstîke yên demên dawî, binpêkirina SolarWinds Orion hewl da ku ji qelsiyên di pêvajoya avakirina nermalava SolarWinds de sûd werbigire. Êrîşkaran di pêvajoya nûvekirina nermalavê de koda xirab di nav pergala avakirinê de çandin û ji 18,000 xerîdaran re şandin, di nav de ajansên sereke yên hikûmetê û korporasyonan. Wê destnîşan kir ku êrîşên bi vî rengî li ser zincîrên dabînkirinê çiqas xeternak û berfireh in.
Codecov serîlêdanek e ji bo ceribandina pîvanên vegirtina kodê yên ku hatine binpêkirin. Êrîşkar karîn skrîpta Bash Uploader-a wê biguherînin û bi serkeftî daneyan ji jîngehên potansiyel ên bi hezaran xerîdaran derxînin. Bi vî rengî, ev binpêkirin tekez dike ku amûrên avakirinê çawa dikarin bibin xetereyek potansiyel û îspat dike ku divê yekparçeyiya skrîpt û amûrên avakirinê werin parastin.
Di doza bûyera Event-Stream de, pakêtek NPM-ê ya pir populer hate taloqkirin. Di vê pakêtê de, parêzvanek orîjînal kontrol da êrîşkarek ku xwe wekî parêzvanek dilxwaz nîşan da. Paşê, êrîşkar barek barkirî li pakêtê da ku niyetek xerab heye, ku platformek krîptopereyê ya taybetî hedef digire. Ev mînakek bêkêmasî ya lêkolînek dozê ye ku profîla rîska qelsiyên girêdayîbûnê û astek rastîn a verastkirinê nîşan dide ku pargîdaniyek divê li ser pakêt û parêzvanên partiya sêyemîn pêk bîne.
Binpêkirina daneyên Equifax, her çend di qonaxa avakirinê de ne tenê lawaziyek be jî, ji ber nenûvekirina pirtûkxaneyek sêyemîn ku diviyabû bihata nûve kirin û lawaz bû (di vê rewşê de, Apache Struts) pir xirabtir bû. Vê yekê bandor li 147 mîlyon kesan kir. Binpêkirina Equifax, bi her awayî, çîrokek hişyariyê ye li ser rêveberiya girêdayîbûnê.
Di tora tevlihev a pêşvebirina nermalava nûjen de, qonaxa avakirinê wekî xalek girîng radiweste ku tê de koda çavkaniyê vediguhere nermalava bicîhkirî. Ev qonax ne tenê li ser berhevkirinê ye, lê di heman demê de li ser misogerkirina ewlehî û yekparçeyiya hilbera dawîn e. Naskirina gefên hevpar ên ku di vê qonaxê de têne pêşiya me ji bo parastina domdariya xurt pir girîng e. software supply chain securityJi bo lêkolîneke kûrtir li ser van gefan û stratejiyên berfireh ji bo kêmkirina wan, li ser lêkolîna têgihiştinên berfireh bifikirin.Gefên Zincîra Dabînkirina Nermalavê di Qonaxa Avakirinê de.
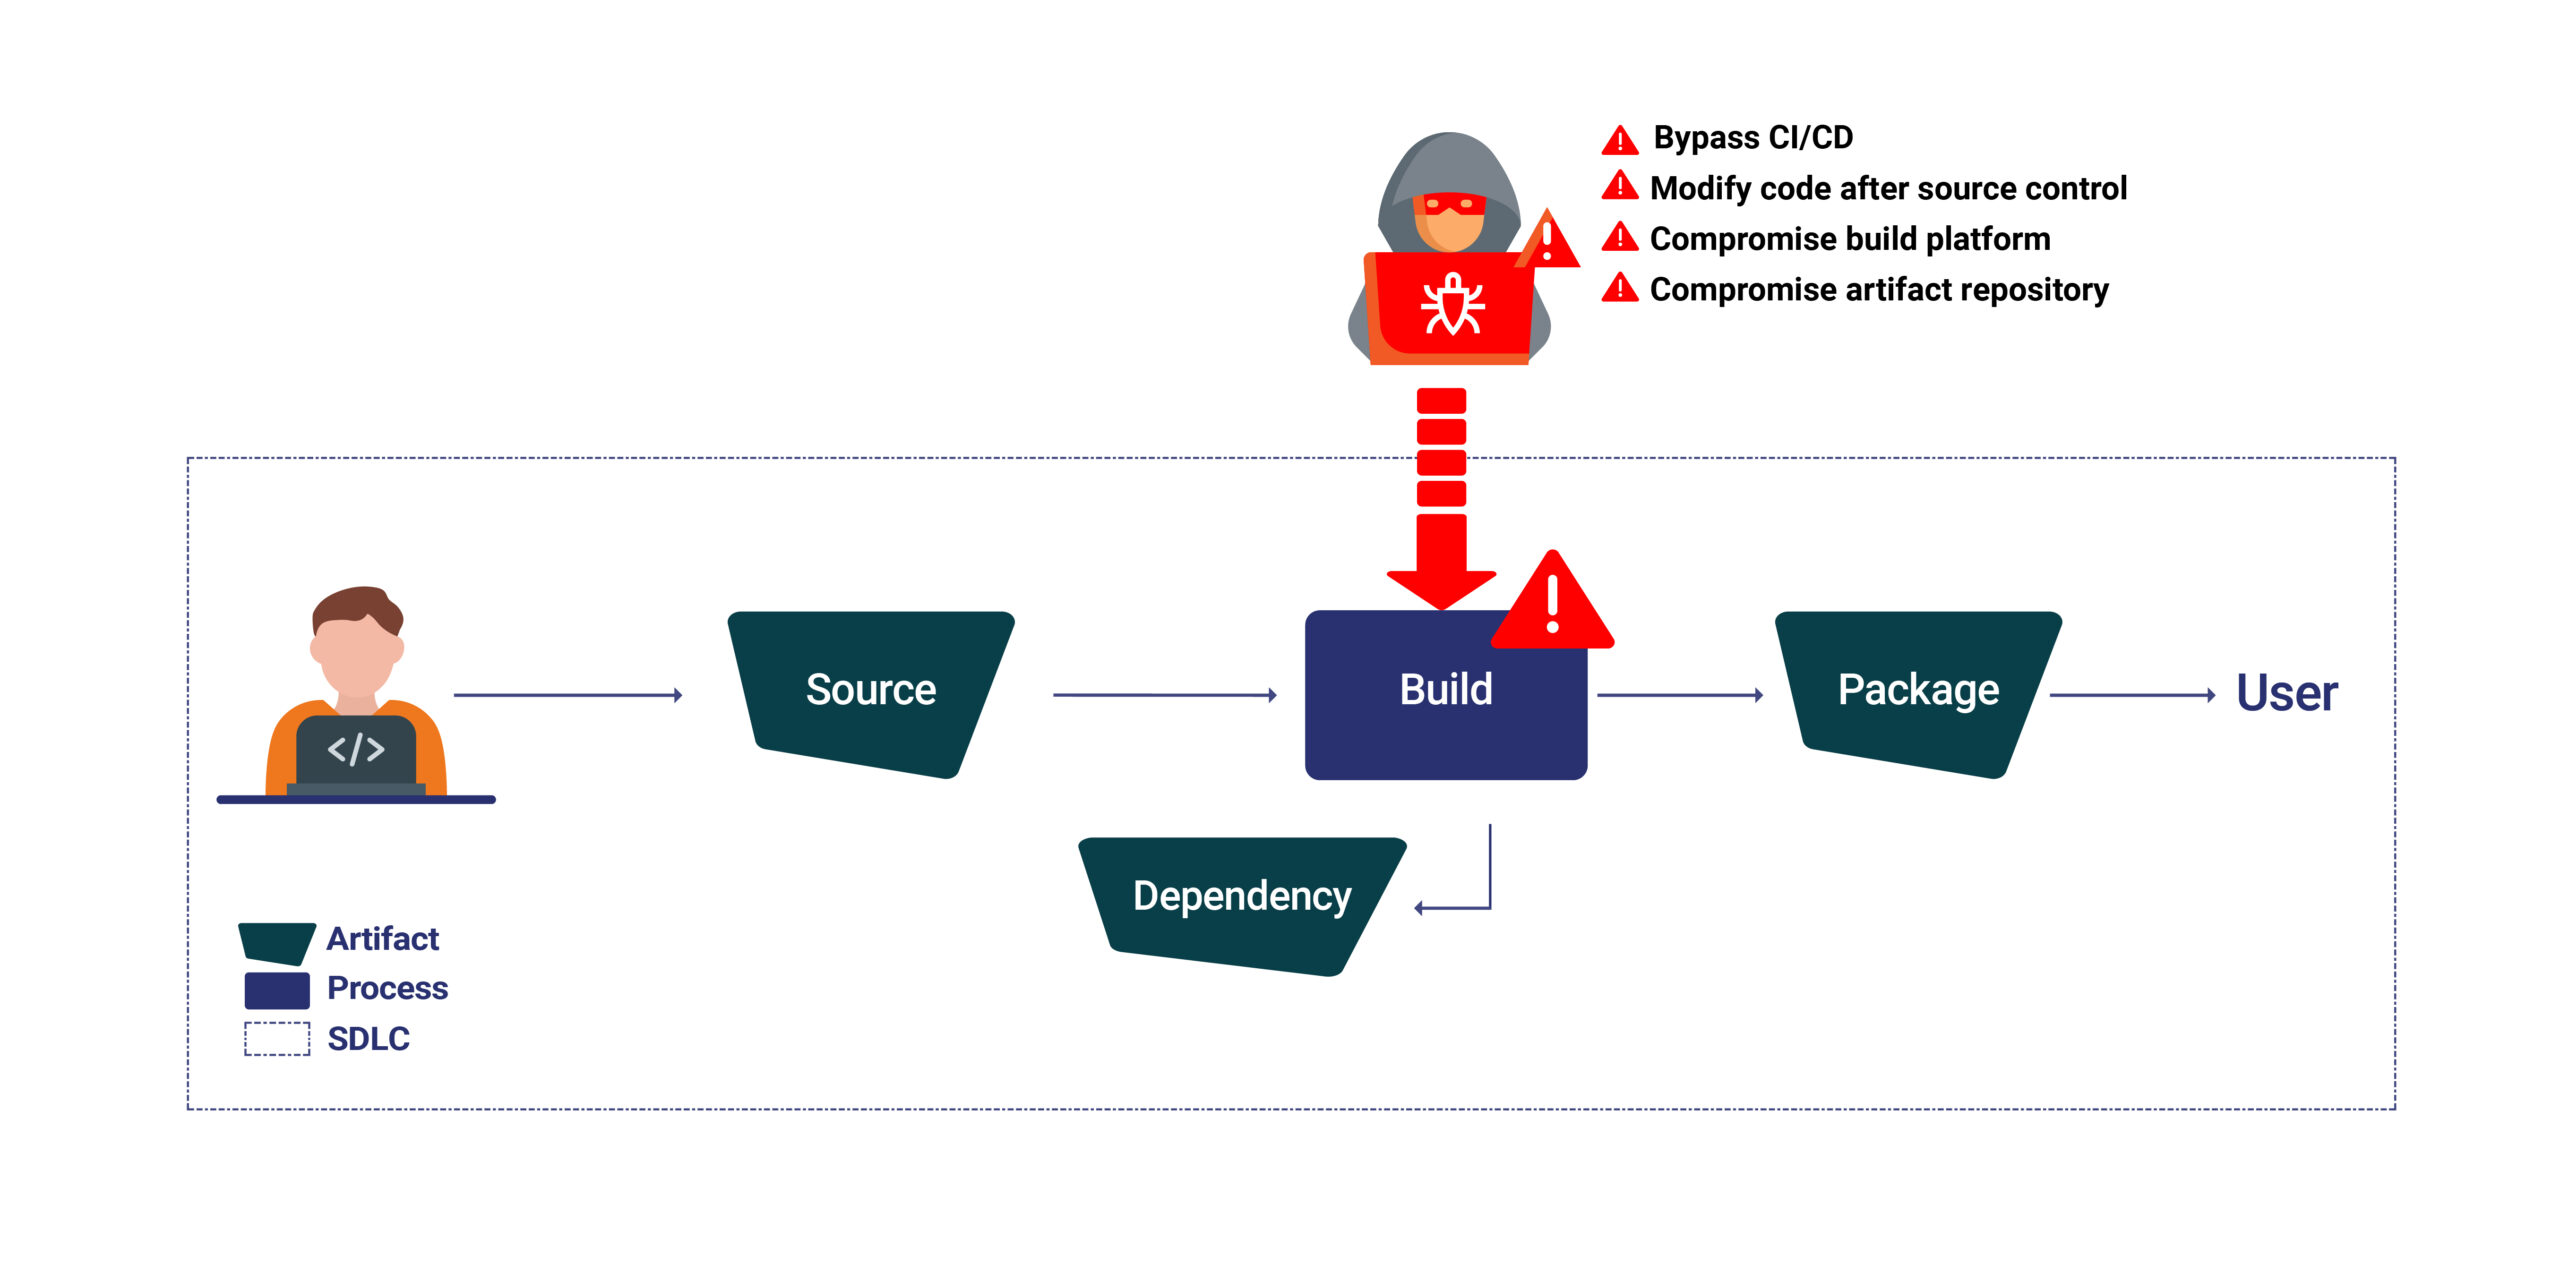
Ewrûpyê CI/CD Pipelines: Derbaskirina tedbîrên ewlehiyê yên CI/CD pêvajoyên "pêvajoyan" dihêle ku êrîşkar koda xerabkar rasterast têxin nav avahiyê, bêyî ku kontrolên ewlehiyê yên bingehîn derbas bikin.
Guhertina Kontrola Çavkaniya Piştî Kodê: Guhertinên ku piştî koda çavkaniyê hatine çêkirin commitZêdekirina guhêrbar li ser kontrola çavkaniyê dikare guhertinên bê destûr çêbike, û yekparebûna nermalavê xera bike.
Xeterekirina Pêvajoya AvakirinêManîpulekirina rasterast a pêvajoya avakirinê dikare bibe sedema danîna kodên xerabkar, destwerdana li çavkaniya avakirinê an jî bi tevahî têkbirina pêvajoyê.
Depoyên Berhemên Xirab Dikin: Gihîştina bêdestûr a depoyên berhemên dîrokî an jî manîpulekirina wan dikare pêvajoya bicihkirinê asteng bike û nermalava xeternak bixe nav zincîra dabînkirinê.
Bi poz kirin Pipeline Darvekirin (PPE): Gefeke Kûrtir
Bi poz kirin Pipeline Lawaziya pêkanînê (PPE) dema ku êrîşkar pêvajoya avakirinê manîpule dikin, an bi guhertina CI/CD pipeline mîhengkirin rasterast (PPE Rasterast, an D-PPE) an jî bi guherandina pelan pipeline referans (PPE ya nerasterast, an I-PPE). Êrîşên weha dikarin yekparebûna nermalavê bi giranî bixin xeterê, ji ber vê yekê mekanîzmayên tespîtkirin û parastinê yên zû girîng in.
Fêmkirina Guhertoyên PPE
PPE ya rasterast (D-PPE) dema ku êrîşkar pelê mîhengê CI diguherînin da ku fermanên xerabkar di nav jîngeha avakirinê de bimeşînin, derbaskirina wê çêdibe standard protokolên ewlehiyê.
PPE ya Nerasterast (I-PPE) bi rêya guhertinên li pelên derveyî ve derdikeve holê pipeline mîheng dike, wek skrîptan, ku dihêle êrîşkar koda zirardar nerasterast bişînin.
Ji bo rûbirûbûna van gef û lawaziyan di qonaxa avakirinê de, divê çarçoveyek bi awayekî rast were bikar anîn û li gorî baştirîn pratîkên ku ji hêla rayedaran ve wekî NIST hatine destnîşankirin, were pratîk kirin. Hemû yên jorîn dikarin bi rêya serîlêdanek û li gorî wan werin baştir kirin. Çarçoveya Pêşxistina Nermalava Ewle ya NIST (SSDF)), di nav çavkaniyên din de, baştirkirina helwesta we bi awayên jêrîn.
Pêwist Build Security Pratîkên çêtirîn:
Kodkirina Ewle: Di tevahiya pêşveçûnê de pratîkên ewlehiya kodkirinê yên çêtirîn bicîh bînin. Bi karanîna amûrên analîzkirina koda statîk di pêvajoya avakirinê de bi qasî ku ew dikarin bikêrhatî bin, lawaziyên potansiyel nas bikin.
Analîza Berhevoka Nermalavê (SCA): Entegre kirin SCA amûrên bi xwe re CI/CD pipeline ji bo kifşkirina girêdayîbûnên çavkaniya vekirî yên ku di nermalavê de têne bikar anîn û xwedî agahdariyek nûjen in Lîsteya Materyalên Nermalavê (SBOM).
Jîngeheke Avakirinê ya Ewle: Kontrolên gihîştinê yên herî bihêz bikar bînin da ku xalên ketina bêdestûr nav server û depoyên avakirinê sînordar bikin.
Amûrên çavdêriya domdar di bingeh de, dê nîşan bide ku her cûre çalakiyên gumanbar ên ku di hawîrdora avakirinê de diqewimin werin kifş kirin. Ev ê were rastkirin û bi ewlehî were veguheztin. pipeline bi îmzekirina bi îmzeya dîjîtal. Divê mekanîzmayên verastkirinê yên cûrbecûr werin saz kirin da ku berî bicihkirinê rastbûna berhemê were misoger kirin.
Hêza ya Build Attestations
Pêkanînên çêtirîn ên wekî kodkirina ewle û jîngehên avakirina ewle pir girîng in, lê bi Xygeni Build Security Çareserî, ew tam vê yekê dikin. Çareseriya me bi karûbarên we re entegre dibe da ku rêyek berfireh peyda bike. build security ku hêza şahidiyê jî di nav xwe de digire.
Li ser belgeyeke îmzekirî ya ku rastbûn û yekparçeyiya avakirinê piştrast dike, sertîfîkayeke avakirinê wekî belgeyeke bi îmzekirin bifikirin. Ev tam ew e ku belgeya metadatayê bi şîfrekirineke krîptografîk îmzekirî ye ku hûrguliyên pêvajoya avakirinê belge dike. Ev cure parêzvanên pêvajoya avakirinê ne û gelek feydeyên ku ji yên jêrîn tên bi xwe re tînin.
Zelalbûna çêtir: Rastkirina Avakirinê (Build Attestation) piştrast dike ku ji ber dîtina zelal a jîngeha avakirinê, amûr, mîheng û girêdayîbûnên ku di avakirina Build de têne bikar anîn, bawerî heye. Jîngeheke wisa zelal dê baweriyê û dibe ku hevkariyê teşwîq bike.
Verastkirin Li Seranserê Pipeline: Wesiyetname piştrast dikin ku ji bo hemî qonaxên di CI/CD pipeline, ji koda çavkaniyê bigire heya berhemên çêkirî yên dawîn, rastbûna wan dikare were verastkirin. Ew kontrol dike ku di pêvajoya avakirinê de guhertinên bêdestûr çênebûne.
Bingeheke Xurttir ji bo Çavdêrîkirin û Denetimê: Daneyên berfireh ên di nav tesdîqan de bingeha analîza ewlehiyê ya berdewam di dema çerxa jiyana pêşkeftinê de ava dikin, û dihêle ku meriv bi awayekî proaktîf her qelsiyek muhtemel a ku divê were kêmkirin tespît bike.
Çawa Xygeni Build Security Tesdîqan bikar tîne
Vê ye Build Security çareserî têgeha xwe dihewîne Build Attestations bi otomasyonê gavek din pêşdetir diçe, û Xygeni bi nêzîkatiyek berfirehtir gavek din a mezin diavêje.
Otomasyona Çêkirina Belgeyan: Xygeni, ku tê de çêkirina tesdîqan divê were otomatîk kirin, da ku tesdîqên delîl-destwerdanê biafirîne bêyî ku hewcedariya destwerdana destanî hebe, û bi awayekî ku tesdîqek domdar di hemî avahiyan de peyda bike.
Berhevkirin û Depokirina Ewle ya Delîlan:Xygeni ji bo awayê berhevkirin û hilanîna delîlan ewlehiyê pêşkêş dike. Ew delîlan bi baldarîyek mezin ji her quncik û quncikekî pêvajoya avakirinê berhev dike. Ew berhevokê di binesaziya hilanîna me ya ewle de hilîne, û garantî dike ku şahidî xwedî yekparebûn e.
Kontrolên Verastkirina Berhevkirî: Çareseriya me verastkirinê kontrol dike, ku bi awayekî yekreng tê. Ew komek polîtîkayên mîhengbar peyda dike; kontrol dikarin di pêvajoyê de werin zêdekirin an jî werin derxistin, û ya paşîn li gorî hewcedariyên we tê eyar kirin.
Tesbîtkirina Gefên Demrast a Têgihîştî: Taybetmendiyên berfireh ên raporên ji Xygeni ji agahdariyên derbasbûn/têkçûnê yên sade wêdetir diçin. Pergala me di pêvajoya avakirina we de têgihîştinên çalak peyda dike da ku ji we re bibe alîkar ku hûn qelsiyên potansiyel pêşwext bizanin û rast bikin.
Awantajê Xygeni: Feydeyên ku Hûn Dikarin Baweriya Xwe Pê Bikin
Bi lewazkirin Xygeni Build Security, hûn gelek feydeyan bi dest dixin:
Bawerî û Şefafiyetîya Baştirkirî: Sertîfîkaya avakirinê piştrast dike ku hemî aliyên peywendîdar wêneyek zelal a pêvajoya avakirinê werdigirin, û di vê pêvajoyê de, bawerî û hevkarî zêde dibin.
Kêmkirina Rîska Çewtî û Lawaziyan: Çêkirin û verastkirina tesdîqkirinê ya otomatîk rîska çewtî û lawaziyê digihîne asta herî kêm a ku mirov dikare bi kar bîne, bi vî awayî ewlehî li seranserê avahiyê bi domdarî peyda dike. pipeline.
Kalîteya Nermalavê ya Baştirkirî: Ji bo ku hûn bikaribin berhemên nermalavê yên bi kalîtetir û ewletir radest bikin, îstîxbarata tehdîdan a dewlemendkirî û têgihîştinên kûr bi dest bixin.
Lihevhatina Hêsankirî: Lihevhatina Xygeni bi pêşniyarên NIST SP 800-204D re hewldanên lihevhatinê hêsan dike.