






Eger hûn di karên xwe yên DevOps de qelsiyan birêve dibin, têgihîştina cudahiya di navbera CWE û CVE de ne tenê teorîk e (ew bingeha pêşanîdana bi bandor e. Tenê di nîvê yekem ê 2025-an de zêdetirî 23,000 CVE hatine eşkerekirin) ku sal bi sal zêdebûnek 16% ye - û valahiya di navbera qelsiyek katalogkirî û qelsiyek bi awayekî çalak tê bikar anîn de ji her demê zûtir kêm dibe. Ev rêber rave dike ka CWE û CVE çawa bi hev ve girêdayî ne, pergalên skorê yên wekî CVSS û EPSS çawa alîkariya we dikin ku hûn pêşanî bidin, û meriv çawa herduyan di karên xwe de bikar tîne. pipeline da ku tiştê ku bi rastî girîng e rast bikin.
Bingehîn: CWE û CVE çi ne?
CWE çi ye?
CWE (hejmarkirina qelsiya hevpar) lîsteyek rêkxistî ya kêmasiyên nermalavê ye—wek katalogek kêmasiyên kodkirin û sêwiranê bifikirin. Ji hêla ve tê birêvebirin MITER, CWE dibe alîkar ku meriv qalibên ku, eger neyên çareserkirin, dikarin bibin sedema qelsiyên ewlehiyê nas bike.
- Armanc: Di dema pêşveçûnê de rê li ber qelsiyên ku dikevin kodê bigirin.
- Mînak: CWE-89 behsa SQL Injection dike - xeletiyek sêwiranê ku derî li ber îstismarkirina databasa vedike.
- Binêrevan: Bi taybetî pêşdebir, mîmarên ewlehiyê, û rahêneran.
CVE çi ye?
Ji alîyek dî, CVE (Xirabkirin û Pêşandanên Hevbeş) qelsiyên taybetî yên di nermalava ku jixwe têne bikar anîn de destnîşan dike. Ji bo şopandin û sererastkirina hêsan, her qelsiyek nasnameyek CVE ya bêhempa tê destnîşankirin.
- Armanc: Pirsgirêkên ewlehiyê yên heyî çareser bikin û birêve bibin.
- Mînak: CVE-2023-12345 dibe ku ravekirina zêdebûna baferê di pirtûkxaneyek berfireh de.
- Binêrevan: Endezyarên DevOps, tîmên SOC, û analîstên ewlehiyê.
CVE vs CWE: Têgihîştina Cûdahiyê
Nîqaşa li ser CVE û CWE pir caran ji ber ku her du bi hev ve girêdayî ne lê armancên cuda pêk tînin derdikeve holê. Her çend CWE (Hejmara Qelsiyên Hevpar) kêmasiyên potansiyel di sêwirana kodê de tomar dike jî, CVE li ser qelsiyên taybetî yên ku di nermalava cîhana rastîn de têne destnîşankirin disekine. Fêmkirina Hejmara Qelsiyên Hevpar û Qelsiyên Hevpar û Eşkerekirin dibe alîkar ku valahiya di navbera pêşvebirin û operasyonan de were rakirin, û piştrast dike ku hem tedbîrên ewlehiyê yên proaktîf û hem jî yên bertekdar hene.
| CWE | CVE | |
|---|---|---|
| Çi ye? | Cureyek ji qelsiya nermalavê | Nimûneyek qelsiya taybetî |
| Ji hêla parastin | MITER | Desthilatdarên Hejmarkirinê yên MITRE / CVE |
| Armanc | Pêşîlêgirtina kêmasiyên di dema pêşveçûnê de | Lawaziyên naskirî bişopînin û sererast bikin |
| Mînak | CWE-89: SQL Injection (cureya qelsiyê) | CVE-2021-44228: Log4Shell (îstîsnayek taybetî) |
| Binêrevan | Pêşdebir, mîmar, perwerdekar | DevOps, tîmên SOC, analîstên ewlehiyê |
| Peywendî | CWEyek dikare bibe sedema bingehîn a bi hezaran CVEyan. | Her CVE bi CWE-yek sereke ve girêdayî ye |
| Kengê bikar bînin | Shift-çep, nirxandinên kodê, SAST | Rêveberiya Patchê, SCA, bersiva bûyerê |
Rola Pûanan: Pêşîniya Tiştên Girîng Dide
Dema ku we kêmasî (CWE) an jî lawazî (CVE) tespît kirin, pêşanîdanîn dibe dijwarîya din. Endezyar pir caran bêyî nexşerêyek zelal gelek pergalên skorê - wek CVSS û EPSS - tevlihev dikin. Li gorî vê yekê, fêmkirina ka ev skoran çawa dixebitin pir girîng e.
Pûana CVSS
Sîstema Pûankirina Lawaziya Hevpar (CVSS) qelsiyan li gorî giraniya wan dinirxîne, bi karanîna pîvanên wekî îstismarkirin û bandorê. Di encamê de, puan ji 0 (rîska kêm) heta 10 (krîtîk) diguherin.
- Qawet: Bi awayekî gerdûnî tê nasîn û bi hûrgilî tê dayîn.
- Qelsî: Kêmbûna çarçoveya demrast, dibe sedema zêde-pêşîniyê.
Pûana EPSS
Sîstema Pûankirina Pêşbîniya Îstîsmara (EPSS) îhtîmala îstismarkirinê di cîhana rastîn de pêşbînî dike, û alîkariya we dike ku hûn li ser qelsiyên ku bi îhtîmaleke mezin ji hêla êrîşkaran ve têne bikar anîn bisekinin.
- Qawet: Dînamîk û hay ji rewşê heye.
- Qelsî: CVSS temam dike lê ne şûna wê ya serbixwe ye.
Di sala 2026an de, platformên pêşeng CVSS û EPSS bi analîza gihîştinê re li hev dicivînin, ne tenê li gorî giranî an îhtîmalê, lê di heman demê de li gorî ka koda xeternak bi rastî di serlêdana we de tê gazîkirin an na, dîtinan parzûn dikin. Ev nêzîkatiya sê-qat niha pîşesaziyê ye. standard ji bo kêmkirina dengê qelsiyê di kodên mezin de.
Nexşeya CWE bo CVE
Jimartina Lawaziyên Hevpar tomar bi gelemperî bi CVE-yan ve girêdayî ne, û di navbera qelsiyên potansiyel û xuyangên wan ên cîhana rastîn de pirek çêdikin. Bo nimûne:
- CWE-79 (XSS) → CVE-2023-56789 (îstismara XSS di serîlêdanek webê de).
Bi vî awayî, têgihîştina CVE û CWE dihêle ku endezyar qelsiyên wan heta sedemên wan ên bingehîn bişopînin û tedbîrên parastinê yên sêwirana çêtir bicîh bînin.
Amûrên Rast ji bo Rêvebiriya CWE û CVE bibînin
1. Katalog û Amûrên CWE Bikolin
Kataloga CWE lîsteyek rêkxistî ya qelsiyên nermalavê ye. Wekî din, ew ji bo pêşîgirtina li qelsiyên di destpêka pêşveçûnê de pir biqîmet e.
- Serdana malpera CWE bikin: Lawaziyên CWE li gorî kategoriyê an jî têkiliya bi stacka xwe vekolin.
- Nexşerêya CWE bo CVE: Amûrên MITRE bikar bînin da ku qelsiyên hevpar bi CVE-yên taybetî ve girêbidin, kêmasiyên sêwiranê bi qelsiyên bikêrhatî ve girêbidin.
Pro hûrmîhengan: CWE wekî pîvanek ji bo nirxandinên kodê bikar bînin an jî wê bi hev re bikin yek CI/CD Amûrên mîna Xygeni ji bo tesbîtkirin û pêşîlêgirtina otomatîkî ya kêmasiyên kodkirinê.
2. CVEyan di Dema Rast de Bigere û Bişopîne
Databasên CVE qelsiyên ku berê di nermalavê de hene navnîş dikin, ku sererastkirinên bileztir gengaz dike. Wekî din, otomatîkkirina vê pêvajoyê dikare demek girîng xilas bike.
- Li gorî Berhem an Pêşkêşvan li CVEyan bigere: bi kar tînin Databasa NVD CVE ji bo dîtina kêmasiyên naskirî.
- Hişyariyên Otomatîk Bike: Amûrên mîna Xygeni şopandina CVE-yê di nav we de entegre dikin CI/CD pipelines, misogerkirina hişyariyên tavilê ji bo lawaziyên krîtîk.
Çawa Fûnelên Pêşîniyê yên Xygeni Dixebitin
Xygeni bi pêşkêşkirina Hêlên Pêşîniyê yên ku hewlên we li ser rîskên kiryarî disekinînin, rêveberiya CVE û CWE hêsan dike. Bi analîzkirina tomarên Jimartina Qelsiyên Hevpar ligel qelsiyên CVE, Xygeni piştrast dike ku tîmê we li ser rastkirina tiştên herî girîng disekine.
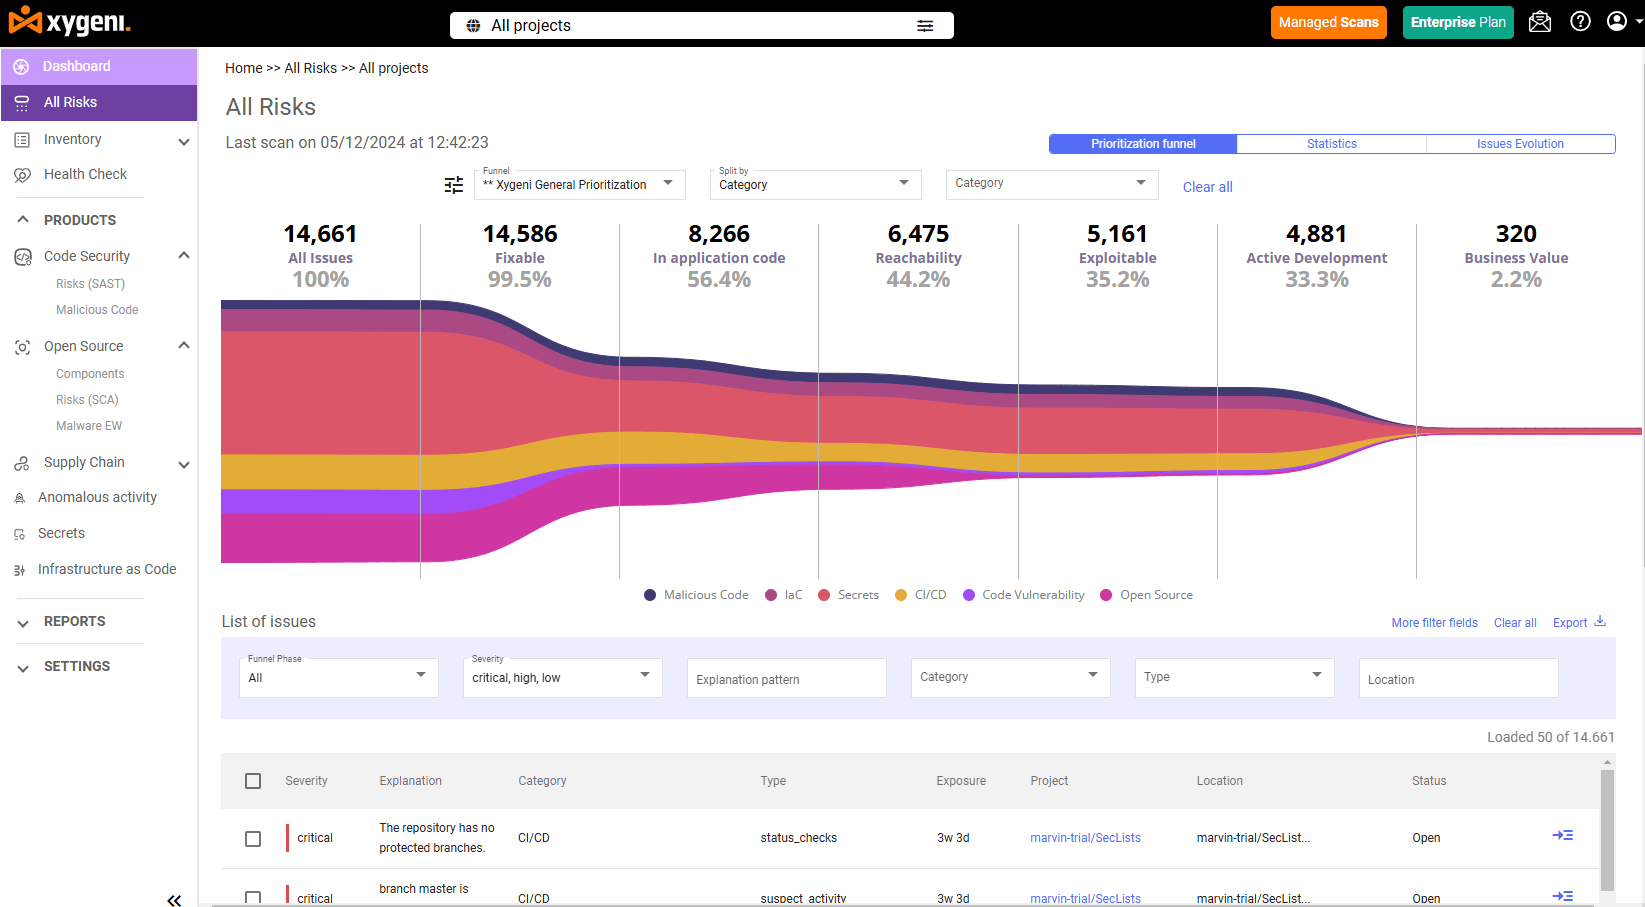
Key Features:
- Hêlînên Amade
Xygeni hûnelên pêşwextkirî peyda dike, wek "Pêşînîkirina Xygeni" û "Gihîştina Xygeni."- Mînak: Bi hevberkirina EPSS, gihîştinî, bandora karsaziyê û eşkerebûna înternetê, pirsgirêkên kêm-pêdivî fîltre bikin, 28,000 lawaziyan kêm bikin û bikin çend lawaziyên ku dikarin werin kirin. Xygeni's ASPM rawesta axaftevan encamên CWE û CVE ji hev ve girêdide SAST, SCA, DAST, û skanerên partiya sêyemîn di dîtinek rîskê ya yekane ya bi pêşanî de bicivînin, da ku tîmê we qelsiyên girîng rast bike, ne tenê yên ku puana CVSS-ya wan herî bilind e.
- Funelên Xweser ji bo Kontrola Granular
Hêlînên xwerû yên li gorî rêxistina we ava bikin. Mînakî:- Gihîştinî: Ma koda xeternak bi rastî di serlêdana we de tê gazîkirin?
- Îstismarkirin: Îhtîmala ku ev qelsî were bikaranîn çi ye?
- Çerçoveya CWE û CVE ya Yekgirtî
- Nexşeyên CWE dibin alîkar ku sedemên bingehîn werin destnîşankirin, mîna qelsiyên kodkirinê (mînak, CWE-89: SQL Injection).
- Têgihîştinên CVE, ku bi puanên EPSS û CVSS hatine dewlemendkirin, qelsiyên li gorî rîska cîhana rastîn didin pêşiyê.
Çima Ev Ji Bo DevOps û Tîmên Ewlehiyê Girîng e
Birêvebirina CVE û CWE ne tenê çareserkirina qelsiyan e - ew çareserkirina qelsiyên rast e. Ji ber vê yekê, amûrên Xygeni dihêle hûn:
- Li ser kêmasiyên gihîştinê yên ji Jimartina Lawaziyên Hevpar rêzok.
- Li gorî bandora cîhana rastîn CVEyan bidin pêşiyê.
- Çareseriyan bi pêşanîyên karsaziyê re li hev bikin.
Îro Rêveberiya CVE û CWE hêsan bikin
Birêvebirina CVE li hember CWE di pîvanek bilind de ji şopandina nasnameyan bêtir tê wateya, ew tê wateya hevberkirina qelsiyan, nirxandina îstîsnaya cîhana rastîn, û sererastkirina tiştên ku bi rastî di hawîrdora we de girîng in. Xygeni's Platforma AppSec a Hemû-Di-Yek de tevî hev SAST, SCA, ASPM, û pêşanîdana bi hêza AI-ê ji bo kêmkirina dengê qelsiyan, da ku tîmê we kêmtir dem ji bo triaging û bêtir dem ji bo şandina koda ewle xerc bike.

Pirs û Bersîv
Cûdahiya di navbera CVE û CWE de çi ye?
CWE (Hejmara Lawaziyên Hevpar) cureyek lawaziya nermalavê, kategoriya sedema bingehîn a li pişt lawaziyan, vedibêje. CVE (Lawazî û Eşkerekirinên Hevpar) mînakek lawaziyek taybetî di hilberek taybetî de destnîşan dike. CWEyek dikare bibe sedema bingehîn a bi hezaran CVEyan.
Nimûneyek CWE li hember CVE çi ye?
CWE-89 SQL Injection wekî cureyek qelsiyê diyar dike. CVE-2021-44228 (Log4Shell) qelsiyek taybetî ya bikêrhatî ye di Apache Log4j de. Log4Shell bi sedemek bingehîn a CWE ve girêdayî ye, lê ew CVE-yek cihêreng û şopîner e ku xwedan patch û puana xwe ya giraniyê ye.
Kîjan girîngtir e: CWE an CVE?
Herdu jî armancên cuda pêk tînin û bi hev re çêtirîn dixebitin. CWE di dema pêşveçûnê de alîkariya pêşîgirtina li qelsiyan dikin. CVE di hilberînê de alîkariya sererastkirina qelsiyên naskirî dikin. Bernameyên ewlehiyê yên gihîştî CWE di dema nirxandina kodê de bikar tînin û SAST skankirin, û şopandina CVE di dema SCA û rêveberiya patchê.
CVSS çi ye û çawa bi CVE ve girêdayî ye?
CVSS (Pergala Pûankirina Lawaziyên Hevpar) çarçoveya pûankirina giraniyê ye ku ji bo nirxandina CVE-yan li ser pîvana 0-10 tê bikar anîn. Ew dibe alîkar ku kîjan CVE pêşî werin sererast kirin pêşîniyê bidin - lê çarçoveya îstîsnaya demrast kêm e, ji ber vê yekê piraniya tîman niha wê bi pûanên EPSS re dikin yek.
EPSS çi ye û çima girîng e?
EPSS (Pergala Pûankirina Pêşbîniya Îstîsmarkirinê) îhtîmala ku CVE di nav 30 rojên bê de di cîhana rastîn de were îstîsmarkirin pêşbînî dike. Digel analîza giranî û gihîştina CVSS, EPSS niha rêya herî bibandor e ji bo kêmkirina dengê qelsiyan û balkişandina ser tiştê ku êrîşkar bi rastî hedef digirin.
Xygeni çawa di rêvebirina CWE û CVE de dibe alîkar?
Funelê Pêşîniyê yê Xygeni CVSS, EPSS, gihîştin, eşkerekirina înternetê û bandora karsaziyê bi hev re dike yek da ku bi hezaran dîtinên CVE yên xav kêm bike û bike çend xetereyên bi rastî çalak. Nexşeyên CWE sedemên bingehîn destnîşan dikin da ku tîm bikaribin qelsiya bingehîn rast bikin - ne tenê mînakên takekesî rast bikin.
