






Binesaziya wekî Code security ji ber ku rêxistin ber bi rêveberiya otomatîkî ya ewr ve diçin, ev pêşanîyek mezin dibe. Bi sûdwergirtina ji IaC amûran, tîm dikarin binesaziyê bi lez û bez û bi bandor bicîh bikin. Lêbelê, bêyî tedbîrên ewlehiyê yên bihêz, misconfigurations dikare biafirîne xemgîniyê ku jîngehên ewr dixin xetereyê. Ji bo pêşîgirtina li vê yekê, IaC security Skenkirin dibe alîkar ku pirsgirêkan zû werin tespîtkirin, û piştrast dike ku binesaziyê berî bicihkirinê tê parastin.
Her ku bêtir rêxistin Binesaziyê wekî Kod qebûl dikin, divê ewlehî wekî pêşîniyek bimîne. Tê pêşbînîkirin ku bazar bigihîje $ 2.3 mîlyar ji hêla 2027çêkirin IaC security skenkirin beşek girîng a stratejiyên ewlehiya ewr e. Bêyî parastinên proaktîf, tîm dikarin xetereyên ku dikarin bibin sedema binpêkirinên pabendbûnê an jî binpêkirinên ewlehiyê derxînin holê.
Di vê rêbernameyê de, em ê pratîkên ewlehiyê yên bingehîn bikolin. Em ê vebêjin IaC security, nîqaşkirina populer IaC amûran, baştirîn pratîkan parve bikin ji bo IaC security skankirin, û rave bikin ka Xygeni çawa alîkariya parastina binesaziya ewr ji mîhengên xelet û qelsiyan dike.
Binesaziya wekî Kod çi ye (?)IaC)
Binesaziya wekî kod (IaC) rêyek e ji bo birêvebirin û sazkirina binesaziyê bi karanîna kodê li şûna xebata destî. Di encamê de, tîmên IT-ê dikarin bicihkirina binesaziyê otomatîk bikin, her tiştî wekî xwe bihêlin, pîvandina wê hêsan bikin, û hewildanê kêm bikin. Bi nivîsandina mîhengan di kodê de, tîm dikarin bi lez û bez binesaziya xwe bêyî gavên destî yên zêde kopî bikin, biguherînin û kontrol bikin.
IaC mîheng bi gelemperî di pelên guhertoyên kontrolkirî de têne hilanîn, ku dihêle pêşdebir guhertinan bişopînin û heke hewce bike paşve vegerînin. Li gorî CISA, IaC "pêvajoya birêvebirin û dabînkirina binesaziya IT-ya rêxistinekê bi karanîna pelên mîhengê yên ku ji hêla makîneyê ve têne xwendin e." Ev rêbaz xeletiya mirovan kêm dike, bicihkirinan leztir dike, û ewlehiya ewr bi sepandina pratîkên çêtirîn bixweber xurt dike.
Prensîbên sereke yên IaC
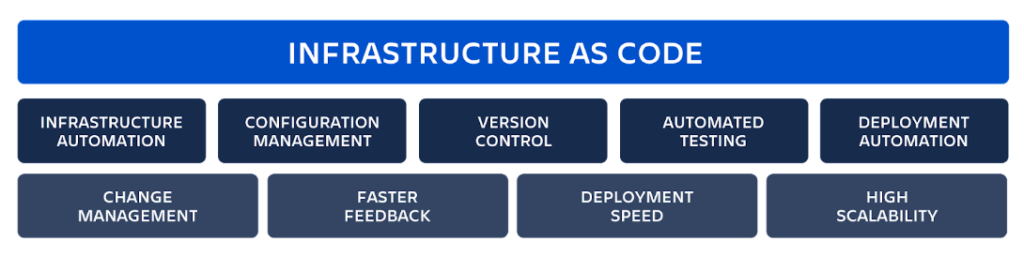
Binesaziya wekî kod (IaC) prensîbên bingehîn ên ku wê çêdikin dişopîne bikêrhatî, pîvanbar û pêbawerBi têgihîştina van bingehan, tîm dikarin bi tevahî sûd werbigirin IaC Amûrên baştir kirin otomasyon, hevgirtin û ewlehî.
1. Mîhengkirina Daxuyaniyê: Diyarkirina Rewşa Xwestî
Bi Binesaziyê wekî Code security, tîm diyar dikin ka divê binesaziyê çawa xuya bike li şûna ku rêwerzên gav-bi-gav diyar bikin. Ev yek dabînkirinê pêşbînîkirî û dubarekirî dike, û piştrast dike ku bicihkirin li seranserê jîngehan domdar dimînin. Wekî din, amûrên mîna Terraform vê nêzîkatiyê hêsan dikin, û dihêlin ku tîm mîhengan bi bandor birêve bibin û xeletiyên mirovan kêm bikin.
2. Nasnameya Hêzdar: Misogerkirina Hevgirtinê li Seranserê Jîngehan
Ferq nake ku mîhengkirin çend caran were sepandin, IaC security Skenkirin piştrast dike ku heman rewşa binesaziyê tê parastin. Ev guhertinên ji nişka ve û guherîna mîhengê ji holê radike, bicihkirinan sabît û pêşbînîkirî dihêle.
3. Kontrola Versiyonan: Şopandina Guhertinan bi Bandor
IaC Amûr mîhengan di pergalên kontrola guhertoyên mîna Git de hilînin, ku dihêle tîm bi hêsanî guhertinan bişopînin, binirxînin û paşve vegerînin. Di encamê de, guhertinên binesaziyê têne kontrolkirin û zelal dibin, hevkarî û ewlehiyê baştir dikin.
4. Otomasyon: Sazkirina Herikînên Kar
Otomatîk di bingeha wê de ye IaC security şopandin. Ew dihêle ku dabînkirina binesaziyê di nav CI/CD pipelines, bicihkirinên zûtir û dubarekirî çêdike. Bi kêmkirina karê destî, otomasyon xeletiyan kêm dike, karîgeriyê baştir dike, û polîtîkayên ewlehiyê bixweber bicîh tîne.
5. Pîvanbarî û Elastîkbûn: Lihevhatina bi Daxwazên Guherbar re
Bi IaC Amûran, tîm dikarin bi hêsanî binesaziyê mezin bikin. Mînakî, Terraform û CloudFormation dihêlin ku çavkanî li gorî daxwazê otomatîk werin sererast kirin. Ev nermbûn piştrast dike ku binesaziyê li gorî hewcedariyê mezin dibe di heman demê de lêçûn kêm dimîne û ewlehî di cih de dimîne.
IaC Amûrên
gelek hene IaC Amûrên berdest, her yek ji wan taybetmendiyên bêhempa pêşkêş dike da ku alîkariya tîman bike ku binesaziya xwe otomatîk bikin, birêve bibin û ewle bikin. Hilbijartina amûra rast bi dabînkerê ewr, hewcedariyên otomasyonê û pêdiviyên ewlehiyê ve girêdayî ye. Li vir çend amûrên Binesaziyê wekî Kodê yên herî berbelav hene:
- Terraform - Çavkaniyek vekirî ya ku bi berfirehî tê pejirandin IaC amûrek ku gelek dabînkerên ewr piştgirî dike, di nav de AWS, Azure, û Google Cloud. Ew mîhengkirina deklaratîf bikar tîne da ku dabînkirin û pîvandinê hêsan bike.
- Ansible - Di serî de amûrek rêveberiya mîhengê ye, lê di heman demê de ji bo Binesaziyê jî kêrhatî ye wekî Code security bi otomatîkkirina bicihkirinan û bicîhanîna hevgirtinê li seranserê jîngehan.
- CloudFormation – Xwecihê AWS-ê IaC karûbarek ku alîkariya tîman dike ku binesaziyê bi ewlehî di nav jîngehên bingeha AWS-ê de destnîşan bikin û peyda bikin.
- Şablonên Rêvebirê Çavkaniyên Azure (ARM) - Microsoftê IaC çareserî ji bo birêvebirin û otomasyona binesaziyê li ser jîngehên ewr ên li ser bingeha Azure.
Her ku tîm Binesaziyê wekî Kod dipejirînin, hilbijartina rast IaC Amûr ji bo otomasyon, pîvandin û IaC security skenkirin. Wekî din, entegrekirina pratîkên ewlehiyê di nav van amûran de dibe alîkar ku pêşî li mîhengkirinên xelet were girtin, û piştrast dike ku jîngehên ewr ji bicihkirinê heta hilberînê ewle dimînin.
Alîkariyên IaC
Binesaziya wekî kod (IaC) awayê sazkirin û birêvebirina binesaziya ewr ji hêla rêxistinan ve diguherîne. Di encamê de, karsaz dikarin sazkirina çavkaniyan otomatîk bikin, bi bandortir bixebitin û lêçûnan kêm bikin. Her weha, bi karanîna IaC bi karanîna amûran, tîm dikarin binesaziyê li seranserê hawîrdoran wekî xwe bihêlin û di heman demê de ji xeletiyên destan dûr bisekinin. Li gorî IBM, ev rêbaz rê dide tîman ku "afirandin, bicihkirin û rêveberiya domdar a binesaziyê otomatîk bikin", ku di dawiyê de operasyonan nermtir dike û radestkirinê leztir dike. Ji bilî vê, lê zêdekirina IaC bo herikînên kar ên DevOps alîkariya tîman dike ku binesaziya xwe bi hêsanî berfireh bikin, pergalan hem ewle û hem jî bibandor bihêlin.
- Demên Firotanê Zûtir - IaC pêwîstiya sazkirina destî ji holê radike, bicihkirina binesaziyê bilez û domdar dike. Di encamê de, tîm dikarin derengketinan kêm bikin û berdanên nermalavê bileztir bikin.
- Better Stability - Bi rawestandina drifta mîhengê, IaC binesaziyê li seranserê hemî jîngehan wek xwe dihêle, pergalan stabîltir û ewletir dike.
- Hilberîna Bilind - Otomatîkkirina karên binesaziyê karê dubarekirî kêm dike, ji ber vê yekê pêşdebir dikarin li ser ramanên nû bisekinin. Wekî din, IaC bi rêkûpêk dikeve nav CI/CD pipelines, birêvebirina karûbarên pêşkeftinê hêsantir dike.
- Mesrefên jêrîn - Otomatîkkirina rêveberiya binesaziyê hewcedariya bi karê destî kêm dike, alîkariya karsaziyan dike ku kêmtir xerc bikin û çavkaniyan bi aqilmendî bikar bînin.
- Ewlekariya bihêztir - Bi IaC security skankirin, binesazî sabît dimîne, ev tê vê wateyê ku nûvekirin pêkhateyan diguhezînin li şûna ku wan biguherînin. Ev ewlehiyê xurt dihêle û sererastkirina xeletiyan hêsantir dike.
Bi karanîna Binesaziyê wekî Code security, rêxistin dikarin pîvanbarî, karîgerî û ewlehiyê zêde bikin di heman demê de jîngehên ewr xurt û hêsan ên kontrolkirinê dihêlin. Ji bilî vê, lê zêdekirina IaC security skenkirin piştrast dike ku mîhengên binesaziyê ji destpêkê ve têne parastin.
Binesaziya wekî çi ye Code Security?
Binesaziya wekî Code security (IaC security) li ser parastina koda binesaziyê ji xetereyan e. Ji ber ku IaC alîkariya tîman dike ku bi kodê jîngehên ewr saz bikin, her şaşî, nehêniya derketî, an nermalava kevnar dikare pirsgirêkên ewlehiyê biafirîne. Ji ber vê yekê ewlekirin IaC ji destpêkê ve ewqas girîng e.
Yek ji rêbazên çêtirîn ji bo baştirkirinê IaC security bi nav dibe IaC security skenkirin. Ev pêvajo çewtî, xalên qels û binpêkirinên qaîdeyên ewlehiyê berî ku bibin sedema pirsgirêkan dibîne. Bi kontrolkirina ewlehiyê bixweber, tîm dikarin pirsgirêkan zû bigirin, xetereyan kêm bikin û piştrast bikin ku binesaziya wan pratîkên çêtirîn dişopîne.
Çima Ewlehî li Wanê Girîng e IaC
Her çiqas Infrastructure as Code birêvebirina jîngehên ewr hêsantir bike jî, ew di heman demê de xetereyên ku divê werin çareserkirin jî diafirîne. Ger tîm tedbîrên rast negirin, IaC dikare valahiyên ewlehiyê çêbike ku êrîşkar dikarin sûdê jê werbigirin. Mînakî, xeletiyên di mîhengan de, razên eşkerekirî, û nermalava kevnar dikarin pergalên ewr qels bikin. Ji ber vê yekê girîng e ku kontrolên ewlehiyê di nav de werin zêdekirin. IaC karkeran.
Rîskên Ewlehiyê yên Hevpar li IaC
- Nehêniyên Eşkerekirî - Şîfre an mifteyên API-ê di hundir de bihêlin IaC pel dikarin bibin sedema derketina daneyan. Di şûna wê de, tîm divê amûrên mîna AWS Secrets Manager an HashiCorp Vault bikar bînin da ku sirên ewle biparêzin.
- Şaşiyên Veavakirinê - Mîhengên ewlehiyê yên qels, wekî portên vekirî an pejirandina nebaş, dikarin ji bo êrîşkaran hêsantir bikin ku bikevin hundir. Rastkirina van xeletiyan zû pêşî li kêmasiyên ewlehiyê digire.
- Nermalava Bêpatch - Guhertoyên nermalava kevin di IaC şablon dikarin kêmasiyên ewlehiyê tê de hebin. Nûvekirinên birêkûpêk û skanên ewlehiyê dibin alîkar ku pergalan biparêzin.
- Pirsgirêkên Kontrola Gihîştinê - Bêyî qaîdeyên gihîştinê yên li ser bingeha rolê yên guncaw, dibe ku kesên xelet mîhengên binesaziyê biguherînin. Danîna sînoran li ser kesên ku dikarin guhertinan bikin xetereyên ewlehiyê kêm dike.
Baştirîn Pratîkên ji bo Ragirtinê IaC Bicî
Ewlekariya Binesaziyê wekî Kod (IaC) ji bo pêşîgirtina li xetereyên ewlehiyê, mîhengên xelet, û bidilî binpêkirin. Ji ber ku IaC rêveberiya binesaziyê otomatîk dike, her xeletiyek di kodê de dikare bi lez li seranserê hawîrdoran belav bibe, û rîskê zêde bike. Ji ber vê sedemê, tîm divê rêbazên ewlehiyê yên çêtirîn bişopînin da ku rîskan kêm bikin, kontrolê biparêzin û hawîrdorên ewr ewle bihêlin. Wekî din, dibe ku valahiyên ewlehiyê neyên tespît kirin, ku bibe sedema binpêkirin an têkçûnên operasyonel.
Li vir e ku meriv çawa hêzek bihêztir ava dike IaC security stratejîk:
1. Kontrola Guhertoyê bikar bînin da ku bişopînin û ewle bikin IaC files
Bide girtin IaC pelan in Depoyên Git ji bo dîtin, ewlehî û hevkariyê girîng e. Bi hilanîna mîhengên binesaziyê di kontrola guhertoyê de, tîm dikarin:
- Guhertinên binesaziyê bi demê re bişopînin, xetera guhertinên bêdestûr kêm bikin.
- Ger mîhengkirinek xelet bibe sedema pirsgirêkekê, zû vegere guhertoyek berê.
- Polîtîkayên ewlehiyê li ser asta depoyê bicîh bînin, da ku rê li ber bicihkirina koda ne ewle bigirin.
Herwiha, bi sepandina nirxandinên kodê berî yekkirina guhertinan, tîm dikarin piştrast bikin ku her nûvekirina binesaziyê berî ku bikeve jiyanê ji bo xetereyên ewlehiyê tê kontrol kirin. Ev gav dibe alîkar ku mîhengên xelet ji holê werin rakirin ku dikarin bibin sedema qelsiyan.
2. Testkirina Ewlehiyê Otomatîk Bike da ku Pirsgirêkan Zû Bigire
Nirxandina koda binesaziyê bi destan hêdî, meyldarê xeletiyan e, û bêbandor e. Di şûna wê de, tîm divê ji bo tespîtkirina qelsiyên berî bicihkirinê xwe bispêrin ceribandina ewlehiyê ya otomatîk. Bi entegrekirina şopandina ewlehiyê di nav CI/CD pipelines, tîm dikarin:
- Çewt mîhengkirin, kêmasiyên ewlehiyê û binpêkirinên pabendbûnê di wextê rast de tespît bikin.
- Piştrast bike ku binesaziyê bi ewlehî hatiye bicihkirin û polîtîkayên ewlehiyê dişopîne.
- Xeletiyên mirovan ên ku dikarin bibin sedema xetereyên ewlehiyê an têkçûnên operasyonel kêm bikin.
Herwiha, bi otomatîkkirina skanên ewlehiyê, tîm dikarin barê li ser tîmên ewlehiyê bi girîngî kêm bikin. Pêşdebir dikarin pirsgirêkan zû çareser bikin bêyî ku rê li ber herikîna kar bigirin, û ev yek rê dide bicihkirinên zûtir û ewletir.
3. Rêgezên Gihîştinê ji bo Sînordarkirina Guhertinên Bêdestûr Danîna
Bêyî kontrola gihîştina guncaw, guhertinên binesaziyê dikarin bibin xetereyek ewlehiyê ya cidî. Gihîştina bêsînor şansê guhertinên qezayî, gefên ji hundir û binpêkirinên ewlehiyê zêde dike. Ji bo pêşîgirtina li nûvekirinên bê destûr, tîm divê:
- Kontrola gihîştinê ya li ser bingeha rolê (RBAC) bicîh bînin da ku kesên ku dikarin biguherînin an bicîh bikin sînordar bikin IaC.
- Prensîba îmtiyaza herî kêm (PoLP) bicîh bînin da ku bikarhêner tenê bigihîjin tiştê ku ew hewce ne.
- Dema ku sazkirina binesaziyê tê guhertin, ji bo zêdekirina qatek ewlehiyê ya zêde, pejirandina pir-faktorî (MFA) hewce ye.
Wekî din, bi sînordarkirina gihîştina bo cihên girîng IaC pelan, tîm dikarin rê li ber mîhengên xelet ên ewlehiyê bigirin ku dikarin jîngehên ewr li ber êrîşan vekin. Kontrolên birêkûpêk di heman demê de dibin alîkar ku destûrên zêde yên ku divê werin betalkirin werin destnîşankirin.
4. Lê gûhdarkirin IaC ji bo Guhertinên Neçaverêkirî û Gefên Ewlehiyê
Guhertinên binesaziyê pir caran çêdibin, lê ne hemû guhertin bi zanebûn an ewle ne. Ji ber vê sedemê, çavdêriya berdewam ji bo tespîtkirina xetereyên ewlehiyê berî ku ew zêde bibin girîng e. Bi karanîna çavdêriya demrast, tîm dikarin:
- Guhertinên gumanbar di mîhengên binesaziyê de berî ku bibin sedema bûyerên ewlehiyê nas bikin.
- Dema ku qaîdeyên ewlehiyê têne binpêkirin, hişyariyan bistînin, ku dihêle çalakiyek bilez ji bo rastkirina mîhengên xelet.
- Bi hevahengkirina mîhengên binesaziyê bi polîtîkayên ewlehiyê re, pabendbûnê misoger bikin.
Herwiha, tespîtkirina zû ya mîhengên xelet dibe alîkar ku pêşî li binpêkirinên ewlehiyê û têkçûnên pabendbûnê were girtin. Tîmên ku bi awayekî proaktîf çavdêriya wan dikin IaC jîngeh li hember gefên potansiyel dîtinek çêtir bi dest dixin, û şansê zêdebûna pirsgirêkek ewlehiyê ya bêhemdî kêm dikin.
Serişte: Ji bo guhertinên bêdestûr di IaC depo û jîngehên hilberînê bikar bînin da ku pirsgirêkên ewlehiyê berî ku bibin xetereyên mezin bigirin.
5. Bi rêkûpêk nûve bikin û patch bikin IaC Configurations
Mîna sepanan, koda binesaziyê divê bi rêkûpêk were nûvekirin da ku ewle bimîne. Bi demê re, mîhengên kevnar dikarin lawaziyên ewlehiyê çêbikin, ku bibin sedema têkçûnên lihevhatinê an pirsgirêkên performansê. Ji bo ku ji xetereyan pêşde bimînin, tîm divê:
- Li girêdayîbûnên kevnar bigere û paçan bicîh bîne da ku pêkhateyên kevnar jê bibe.
- Ti mîhengên pêwîst an neewle yên ku dikarin pergalan li ber êrîşan vekin, rakin.
- Polîtîkayên ewlehiyê rojane bikin da ku li gorî baştirîn pratîkên pêşkeftî û pêdiviyên rêziknameyî li hev bikin.
Wekî din, bi domandina nûjenkirina IaC şablonan, tîm dikarin pêbaweriya binesaziyê baştir bikin, qelsiyên ewlehiyê kêm bikin, û polîtîkayên ewlehiyê yên domdar li seranserê hawîrdoran bicîh bînin.
Çawa Xygeni Baştir Dibe IaC Security
Her ku tîm Binesaziyê wekî Kod qebûl dikin (IaC), ewlehî divê di her qonaxê de pêşîniyek be. Bêyî tedbîrên ewlehiyê yên guncaw, mîhengên xelet, razên derketî, û girêdayîbûnên kevnar dikarin bibin sedema binpêkirin û binpêkirinên pabendbûnê. Ji bo pêşîgirtina li van xetereyan, Xygeni amûrên ewlehiyê yên otomatîk peyda dike ku rasterast di nav herikên xebatê yên pêşkeftinê de cih digirin, û piştrast dikin ku ewlehî ji destpêkê ve tê bicîh kirin.
Bi lêzêdekirinê IaC security skankirin, çavdêriya demrast, û CI/CD entegrasyonê, Xygeni alîkariya tîman dike ku pirsgirêkên ewlehiyê berî ku bandorê li jîngehên hilberînê bikin tespît bikin û çareser bikin.
1. Otomatîk IaC Security Danasîn
Çewtiyên mîhengkirina binesaziyê yek ji mezintirîn xetereyên ewlehiyê di jîngehên ewr de ne. Heta şaşiyên piçûk jî - wekî destûrên hilanînê yên çewt mîhengkirî, portên vekirî, an mîhengên pejirandina qels - dikarin binesaziyê li ber êrîşan rakin. Ji bo pêşîgirtina li vê yekê, Xygeni bixweber dişopîne. IaC konfigurasyonan berî sazkirinê.
Xygeni piştgirîya Terraform, CloudFormation, Kubernetes, û Docker dike û ji bo van kontrol dike:
- Xeletiyên mîhengkirinê yên ku dikarin ewlehiya ewr qels bikin.
- Binpêkirinên polîtîkayên ewlehiyê yên ku dibe ku bibin sedema têkçûna pabendbûnê.
- Pêkhateyên nermalavê yên kevnar ku qelsiyan çêdikin.
Bi xebitandina skanên ewlehiyê berî ku kod were bicîhkirin, Xygeni guhertinên xeternak berî ku bibin gef asteng dike. Ev rêbaza proaktîf bûyerên ewlehiyê kêm dike û binesaziyê diparêze.
Serişte: Entegrasyon bike IaC security skenkirin nav CI/CD pipelineji bo misogerkirina ku hemî kodên binesaziyê berî bicihkirinê ji kontrolên ewlehiyê derbas dibin.
2. Dîtin û Parastina Sirên
Aşkerekirina razên di nav de IaC pelan yek ji şaşiyên ewlehiyê yên herî xeternak e. Mifteyên API-yê yên kodkirî yên hişk, pêbaweriyên ewr, û şîfreyên databasa dikarin werin bikar anîn ger ew werin derxistin. Ji bo pêşîgirtina li vê yekê, Xygeni depoyan dişopîne û CI/CD pipelines ji bo daneyên hesas berî bicihkirinê.
Xygeni alîkariya tîman dike:
- Kilîtên API, nîşaneyên gihîştinê, û kilîtên şîfrekirinê di nav de nas bikin IaC Pelan
- Sirên eşkerekirî berî ku bibin xetereyek ewlehiyê asteng bikin.
- Tîman tavilê hişyar bikin da ku ew karibin nasnameyên xeternak jê bibin û bizivirînin.
Wekî din, Xygeni bi çareseriyên rêveberiya razên wekî AWS Secrets Manager û HashiCorp Vault re entegre dibe, û piştrast dike ku daneyên hesas bi ewlehî têne hilanîn.
Serişte: Qet razên rasterast di hundir de nehêlin. IaC pelan. Di şûna wê de, amûrên rêveberiya veşartî yên ewle bikar bînin û skankirina otomatîk bicîh bînin da ku rijandinên qezayî werin girtin.
3. Rast-dem IaC Çavdêrîkirin û Tesbîtkirina Gefê
Tew piştî bicihkirinê jî, xetereyên ewlehiyê dikarin ji ber guhertinên ji nişka ve, mîhengên xelet, an hewldanên gihîştina bêdestûr derkevin holê. Ji ber vê yekê çavdêriya berdewam pir girîng e. Xygeni çavê xwe li ser digire. IaC jîngehên di wextê rast de, anomaliyan û gefên ewlehiyê berî ku ew zêde bibin tespît dikin.
Bi kapasîteyên tespîtkirina gefên Xygeni re, tîm dikarin:
- Guhertinên neasayî di mîhengên binesaziyê de bibînin.
- Dema ku polîtîkayên ewlehiyê têne binpêkirin, hişyariyan bistînin.
- Piştrast bike ku mîhengên binesaziyê lihevhatî û ewle dimînin.
Bi çavdêriya proaktîf a binesaziyê, Xygeni alîkariya tîman dike ku çalakiyên gumanbar berî ku bibin sedema bûyerên ewlehiyê tespît bikin.
Serişte: Dema ku guhertinên xetereya bilind di mîhengên binesaziyê de têne tespît kirin, hişyariyên otomatîk saz bikin da ku tîmên ewlehiyê agahdar bikin.
4. CI/CD Entegrasyon ji bo bicihkirinên ewletir
Ewlehî divê pêşveçûnê hêdî neke. Di şûna wê de, divê rasterast di nav de were avakirin. CI/CD pipelines, misoger dike ku kontrolên ewlehiyê berî bicihkirinan bixweber çêdibin. Xygeni bi GitHub, GitLab, Jenkins, û CircleCI re entegre dibe, ewlehiyê dike beşek bênavber a pêvajoya pêşkeftinê.
Bi Xygeni re CI/CD Entegrasyonê, tîm dikarin:
- Bi sepandina polîtîkayên ewlehiyê di her qonaxê de, pêşî li bicihkirinên xeternak bigirin.
- Li gorî asta xetereyê, qelsiyan bidin pêşanî, da ku tîm pêşî pirsgirêkên herî krîtîk çareser bikin.
- Li seranserê hemî jîngehên binesaziyê pabendbûna ewlehiyê bişopînin.
Bi bicihkirina ewlehiyê di nav herikên xebatê yên DevOps de, Xygeni piştrast dike ku binesaziya wan ewle dimîne bêyî ku pêşveçûn hêdî bibe.
Serişte: Kontrolên ewlehiyê di hundurê de otomatîk bikin CI/CD pipelineda ku tîm karibin pirsgirêkên ewlehiyê zû, berî ku bigihîjin hilberînê, bigirin.
Çima Xygeni ji bo Hilbijêrin IaC Security?
Hilbijartina rast IaC çareseriya ewlehiyê ji bo parastina ewlehiya jîngehên ewr di heman demê de ji bo parastina herikînên kar ên bilez û bibandor girîng e. Xygeni ji ber ku ew nêzîkatiyek pêşî-otomasyon û li ser bingeha rîskê peyda dike, derdikeve pêş. IaC security.
Li vir e ku çima Xygeni ji bo ewlekirina Binesaziyê wekî Kodê hilbijartina çêtirîn e:
- Automated IaC Security Skankirin: Berî bicihkirinê, mîhengên xelet, binpêkirinên lihevhatinê, û xetereyên ewlehiyê tespît dike.
- Parastina Veşartî: Rê li ber rijandina razên kodkirî nav depo an jîngehên hilberînê digire.
- Bêbirrînî IaC Çavdêriya Dîtinek rast-dem li ser guhertinên binesaziyê peyda dike û tîman ji gefên ewlehiyê yên potansiyel hişyar dike.
- Bêhêz CI/CD Pêxistinî: Piştrast dike ku ewlehî di pêşveçûnê de hatiye çêkirin pipelines bêyî hêdîkirina berdanan.
- Pêşîniyê li ser bingeha rîskê: Li ser lawaziyên herî krîtîk disekine da ku tîm karibin pêşî pirsgirêkên xetereya bilind çareser bikin.
Bi Xygeni re, tîm dikarin otomatîk bikin IaC security, mîhengên xelet ji holê rake, û jîngehên ewr ji gefan biparêze—hemî bêyî ku rê li ber herikîna karên pêşvebirinê bigire.
Amade ne ku Binesaziya xwe wekî Kod ewle bikin? Bi Xygeni re têkilî daynin îro ji bo entegrebûnê IaC security skenkirina nav DevOps-a we pipelines!

Pirsên Pir tên Pirsîn (FAQ) Derbarê Binesaziyê wekî Kod (IaC)
Nimûneyek ji Binesaziya wekî Kodê çi ye?
Yek ji mînakên herî gelemperî yên Binesaziyê wekî Kod (IaC) Terraform bikar tîne da ku çavkaniyên ewr biafirîne û birêve bibe. Bo nimûne, tîmek dikare skrîptek Terraform binivîse ku makîneyên virtual, databasan û mîhengên torê di AWS, Azure, an Google Cloud de destnîşan dike. Piştî ku tê sepandin, skrîpt bixweber tevahiya jîngehê amade dike, piştrast dike ku her tişt bêyî sazkirina destî domdar û dubarekirî dimîne.
Nimûneyên din ên IaC linavxistin:
-Şablonên AWS CloudFormation ji bo destnîşankirin û dabînkirina çavkaniyên ewr.
-Ansible playbooks ji bo mîhengkirina serveran û otomatîkkirina rêveberiya binesaziyê.
-Pelên YAML-ê yên Kubernetes ji bo bicihkirin û birêvebirina sepanên konteynerkirî.
Infrastructure as Code ji bo çi tê bikar anîn?
Binesaziya wekî kod (IaC) bi giranî ji bo otomatîkkirin, rêvebirin û pîvandina binesaziya IT-ê bi bandor tê bikar anîn. Li şûna ku çavkaniyan bi destan mîheng bikin, tîm xwe dispêrin IaC amûrên ji bo:
-Çavkaniyên ewr ên wekî makîneyên sanal, depo û databasan peyda bikin.
-Li seranserê jîngehên cûda (pêşveçûn, ceribandin û hilberîn) hevgirtinê misoger bike.
-Bi entegrekirinê bi karanîna CI/CD pipelines.
-Bi sepandina kontrolên lihevhatinê û şopandina mîhengên xelet ewlehiyê zêde bikin.
-Binesaziyê li gorî daxwazê bi awayekî dînamîk pîvan bike, dabînkirina zêde an jî kêmbûna çavkaniyan dûr bixe.
Çi nîşan dide karê Binesaziyê wekî Kod?
Binesaziya wekî Kod (IaC) herikîna kar pêvajoyek birêkûpêk dişopîne ku alîkariya tîman dike ku binesaziyê bi awayekî pêbawer destnîşan bikin, bicîh bikin û birêve bibin. Bi gelemperî, pêvajo ev tiştan dihewîne:
-Nivîsandina kodê ji bo destnîşankirina mîhengên binesaziyê.
-Hilanîna mîhengan di kontrola guhertoyê de (wek Git) ji bo şopandina guhertinan.
-Kontrolên ewlehî û lihevhatinê ji bo girtina mîhengên xelet zû.
-Bikaranîna binesaziyê bixweber bi karanîna amûrên mîna Terraform an CloudFormation.
-Çavdêrîkirin û nûjenkirina berdewam a çavkaniyan ji bo parastina ewlehî û hevgirtinê.
Terraform di Binesaziyê de wekî Kod çi ye?
Terraform yek ji çavkaniyên vekirî yên herî populer e IaC Amûrên ku îro hene. Berevajî dabînkirina ewr a destî, Terraform dihêle ku tîman binesaziyê wekî kod destnîşan bikin û wê bixweber li ser gelek dabînkerên ewr ên wekî AWS, Azure, û Google Cloud bicîh bikin.
Bi Terraform re, tîm dikarin:
-Damezrandin û nûvekirinên binesaziyê otomatîk bikin.
-Ji bo destnîşankirina çavkaniyan bi bandor rêbazek deklaratîf bikar bînin.
- Lihevhatina di navbera jîngehên cûda de misoger bikin.
Infrastructure as Code çawa dixebite?
Li şûna sazkirina binesaziyê bi destan, IaC rê dide tîman ku wê bi karanîna kodê pênase bikin. Ev yek bicihkirinan zûtir, pêbawertir û dubarekirîtir dike.
Pêvajo bi gelemperî pêk tê:
-Nivîsandina mîhengan bi formata xwendî ya makîneyê wekî YAML, JSON, an HCL.
-Sepandina mîhengan bi karanîna IaC amûrên wekî Terraform an CloudFormation.
-Skenên ewlehiyê bimeşînin da ku şaşmîhengkirin an jî lawaziyên potansiyel werin tespîtkirin.
-Bi awayekî otomatîkî binesaziyê li seranserê jîngehên ewr bi cih dike.
Hûn çawa Binesaziyê wekî Kodê diceribînin
testkirina IaC ji bo misogerkirina ewlehî, pêbawerî û lihevhatinê pir girîng e. Bêyî ceribandina rast, mîhengên xelet dikarin bibin sedema qelsiyan an jî dema rawestandinê.
Hin pratîkên çêtirîn ji bo ceribandinê ev in:
-Analîza statîk - Berî bicihkirinê xeletiyên rêzimanî û pirsgirêkên ewlehiyê tespît bikin.
-Kontrolkirina siyaset-wek-kodê - Piştrast bike ku binesaziyê rêbernameyên pabendbûn û ewlehiyê dişopîne.
-Testa Yekîneyê - Beşên taybetî yên sazkirina binesaziyê piştrast bikin.
-Testa entegrasyonê - Piştrast bike ku pêkhateyên binesaziyê bi sepanan re bi rêkûpêk dixebitin.
Binesaziya Docker wekî Kod e?
Docker ne tije ye. IaC amûrek e, lê di otomatîkkirina binesaziyê de rolek dilîze. Her çend amûrên mîna Terraform û Ansible binesaziyê diyar dikin û birêve dibin jî, Docker balê dikişîne ser sepanên konteynerkirî.
Ji bo tîmên ku bi konteyneran re dixebitin, Kubernetes û Helm çareseriyên Kodê yên binesaziyê yên pêşkeftîtir peyda dikin, ku dibin alîkar ku bicîhkirinên di pîvanê de otomatîk bibin.
Encam: Binesaziya xwe bi ewlehî ji bo pêşerojê ewle bikin IaC
Binesaziya wekî kod (IaC) awayê birêvebirina jîngehên ewr diguherîne, lê divê ewlehî berdewam bike. Bêyî parastinên bihêz, mîhengên xelet, razên eşkerekirî û pêkhateyên kevnar dikarin pergalan bixin xetereyê.
Ji bo ku em ji van xetereyan dûr bisekinin, divê ewlehî di her gavê de beşek ji vê be. IaC pêvajo. Şopandina baştirîn pratîkên wekî kontrola guhertoyê, ceribandina ewlehiyê ya otomatîk û çavdêriya berdewam alîkariya tîman dike ku qelsiyên kêm bikin û binesaziyê ewle bihêlin.
Lêbelê, kontrolên ewlehiyê yên destî bi tena serê xwe têrê nakin. Bi otomatîkî IaC security skankirin, tespîtkirina gefên di wextê rast de, û CI/CD entegrasyonê, Xygeni ewlehiyê hêsan dike. Bi bicihkirina parastinê rasterast di nav karûbarên pêşveçûnê de, tîm dikarin bi bawerî, bêyî tevliheviya zêde bicîh bikin.
Bi ewlehiya çêkirî DevSecOps Ji destpêkê ve, rêxistin dikarin zûtir tevbigerin, pabend bimînin, û rîskan kêm bikin - di heman demê de pêşveçûn xweş û bibandor bihêlin.
