






Êrîşên nûjen êdî li benda dema xebitandinê namîn in. Ew di girêdayiyên we de dest pê dikin, skrîptan ava dikin û pipelines.
Ji ber vê yekê divê parastina ji malware ji amûrên antivirus û xalên dawî wêdetir pêş bikeve.
Pêşdebirên îroyîn bi pirsgirêkek nû re rû bi rû ne: misogerkirina parastinê ji malware berî kod heta kompîle dibe jî. Amûrên kevneşopî piştî enfeksiyonê bertek nîşan didin, lê parastina herî baş a ji malware zû, di nav zincîra dabînkirina nermalavê de, tevdigere.
Çima Divê Parastina Malware Pêş bikeve
Bi salan e, rêxistin ji bo çareserkirina malwareyan baweriyê bi çareseriyên antîvîrus û xalên dawî tînin. Lêbelê, ev pergal tenê gava ku gefên heyî di hundir de ne tespît dikin.
Di vê navberê de, êrîşkar ber bi jor ve çûne. Ew kodên xerabkar dixin nav pakêtên çavkaniya vekirî, barkêşan di skrîptên pêş-sazkirinê de vedişêrin, û tawîzan didin. CI/CD pipelines.
Li gorî Rapora Sûcên Înternetê ya FBI 2024, windahiyên sûcên sîber par ji 12.5 milyar dolarî derbas bûn, û êrîşên zincîra dabînkirina nermalavê bi awayekî berbiçav zêde bûn. NCSC ya Keyaniya Yekbûyî her wiha hişyar dike ku yek ji sê bûyeran niha pêkhateyek sêyemîn an jî girêdayîbûnek têkçûyî vedihewîne.
Ev hejmar tiştê ku gelek pêşdebir jixwe guman dikin piştrast dikin: parastina kevneşopî ya malware nikare bidome.
Parastina Kevneşopî ya Malware çi Çewt Dike
Amûrên parastina malware yên klasîk xwe dispêrin îmzeyan, hevahengiya qaliban, an analîza tevgerî ya li ser xalên dawî. Her çend ji bo malware-ya li ser bingeha pelan bi bandor bin jî, ew gefên asta kodê yên ku di sîstemên avakirinê û qeydan de veşartî ne, ji bîr dikin.
Bo nimûne, npm û PyPI her roj bi hezaran pakêtên nû dibînin. Gelek ji wan pakêtên nezelal an jî... nivîsarên xerab wek girêdayîbûnên veşartî. Piştî sazkirinê, ev skrîpt dikarin bawernameyan bidizin, bi serverên dûr ve girêdayî bibin, an jî deriyên paşverû derzî bikin, demek dirêj berî bicihkirinê.
Ji ber vê yekê, tenê xwe bispêrin tespîtkirina dema xebitandinê tenê parastineke qismî ji malware peyda dike.
Berevajî vê, parastina çêtirîn a malware zûtir dest pê dike, bi analîzkirina girêdayîbûnan. berî ku ew bikevin hawîrdora we.
Agahiyên Li Paş Gefeke Mezinbûyî
Zêdebûna êrîşên zincîra dabînkirina nermalavê pîvanbar e û dijwar e ku meriv paşguh bike.
Lêkolînên dawî eşkere dikin ka çiqas zû tehdîd li seranserê ekosîstemên çavkaniya vekirî û pêşkeftinê berfireh dibe. pipelines.
- A Li gorî sala borî %650 zêde bû li gorî pakêtên xerabkar ên ku li npm û PyPI-yê hatine barkirin Lêkolîna arXiv (2024).
- Hema hema %30ê hemû binpêkirinên daneyan di sala 2024an de pêkhateyên sêyemîn ên têkildar an firoşkarên derveyî, li ser bingeha Peyzaja Gefên ENISA 2024.
- Ew ÇARÇEKA MITER ATT & CK bêtir ji diyar dike 100 teknîkên cuda bi tahrîbata zincîra dabînkirina nermalavê ve girêdayî ye, ji tevliheviya girêdayîbûnê bigire heya diziya bawernameyê.
Bi hev re, ev encam nîşan didin ku malware êdî tenê xalên dawî hedef nagire.
Di şûna wê de, ew bi rêya girêdayîbûnên pêbawer belav dibe, ava dike pipeline, û CI/CD jîngehê.
Ji ber vê yekê rêxistinan hewce ne parastina ji malware ku ji çavkaniyê dest pê dike, berî ku pakêtek xeternak bigihîje hilberînê.
Parastina Malware ya Kevneşopî li hember Parastina Malware ya DevSecOps a Modern
| aspect | Parastina Malware ya Kevneşopî | Parastina Malware ya DevSecOps a Modern |
|---|---|---|
| di çarçoveya | Li ser xalên dawî û cîhazên bikarhêner balê dikişîne. | Ji kodê bigire heta ewr, tevahiya zincîra dabînkirina nermalavê diparêze. |
| Detection Time | Reaktîf - piştî enfeksiyonê an darvekirinê gefan destnîşan dike. | Proaktîf - berî avakirin an bicihkirinê malware tesbît dike û asteng dike. |
| Rêbaza Kifşkirinê | Xwe dispêre îmzeyan û şêwazên tehdîdê yên naskirî. | Analîzên tevgerî û haydar ji çarçoveyê yên girêdayîbûn û kodê bikar tîne. |
| Pêxistinî | Amûrên serbixwe, pir caran li derveyî karûbarên pêşdebiran. | bêkêmasî bi hev re dike CI/CD Amûrên wekî GitHub, GitLab, Jenkins, û Azure DevOps. |
| Kişandin | Bi tenê bi malwareyên naskirî yên li ser cîhaz û pelan ve sînorkirî ye. | Berfireh dibe bo koda çavkaniyê, pakêtên çavkaniya vekirî, konteyner û pipelines. |
| Response Time | Girêdayî nûvekirinên destan û îmzeyên antivirusê ye. | Hişyariyên demrast û astengkirina otomatîkî ya pakêtên gumanbar peyda dike. |
| Positives Derew | Bilind — pir caran hişyariyên bi deng û dubarekirî çêdike. | Bi analîza bikêrhatîbûn û gihîştinê kêm dibe. |
| Otomatîkî | Pêdivî bi lêkolîna destî û sererastkirinê heye. | Çareserkirina otomatîk, hişyariyên zû, û dîwarê agir ê girêdayîbûnê vedihewîne. |
| Dîtinî | Li ser xalên dawîyê disekine, şopandina avakirinê kêm e. | Şopandina tevahî peyda dike bi SBOMs, provenance, û şahidî. |
| Best Fit For | Kontrolkirina piştî bûyerê û parastina li ser asta cîhazê. | Parastina berdewam ji malware li seranserê pêşveçûn û radestkirinê pipelines. |
Divê Parastina Malware ya Herî Baş çi Dihewîne
Tîmên pêşveçûnê yên nûjen hewce ne parastina malware ya çêtirîn ku li gorî awayê çêkirina nermalava îroyîn diguhere.
Ji bo ewle bimîne, divê parastin zû dest pê bike û rê li ber ketina kodên xerab bigire. pipeline qet.
Bi kin, parastina malware ya bi bandor li şûna bertekê, balê dikişîne ser pêşîlêgirtinê.
Çareseriyek bêkêmasî divê çend tebeqeyên parastinê yên girêdayî di nav xwe de bigire:
- Rast-Time Scanning qeydên çavkaniya vekirî yên wekî npm, PyPI, Maven, û NuGet, ku gefan berî ku belav bibin dûr dihêlin.
- Pergala Hişyariya Destpêkê ku bi berdewamî wan qeydan dişopîne û malwareya sifir-rojî di cih de ku xuya dibe tespît dike, û tîman berî ku pakêtên vegirtî bigihîjin hawîrdorên wan hişyar dike.
- Dîwarê agir ê girêdayîbûnê ku bixweber pêkhateyên gumanbar asteng dike an jî dixe karantînayê, û hewcedariya kontrolên destî kêm dike.
- Tesbîta Anomalî li ser CI/CD û SCM sîsteman, ku di dema avakirinê de dibe alîkar ku tevgerên xerîb an guhertinên pelan ên ji nişka ve werin destnîşankirin.
- Analîza Hevkar û Weşanger ji bo tesbîtkirina guhertinên ji nişka ve yên parastvan an hesabên dizîkirî yên ku dikarin koda zirardar derzî bikin.
- Bicîhanîna Siyaseta Berdewam ji bo parastina pabendbûn û hevgirtinê bêyî hêdîkirina pêşveçûnê.
Hejmara zêde ya lawaziyan nîşan dide ka çima ev parastin girîng in.
Li gorî Daneyên Zehfiya Neteweyî (NVD), zêdetir ji Di sala 2024an de 29,000 CVEyên nû hatin ragihandin, ku ev rêjeyek herî bilind e.
Ev zêdebûna domdar nîşan dide ka gef çiqas zû pêş dikevin û çima pêşdebir hewceyê parastinên tebeqeyî ne ku rasterast di nav herikîna karê xwe de werin çêkirin.
Bi hev re, ev şiyan piştrast dikin ku parastina malware her qonaxê, ji kodê bigire heya ewr, vedihewîne, kêmkirina eşkerebûnê, baştirkirina dîtinê, û parastina... pipelinepaqij e.
Rêbaza Xygeni: Parastina Pêşverû ya Malware ji bo DevOps
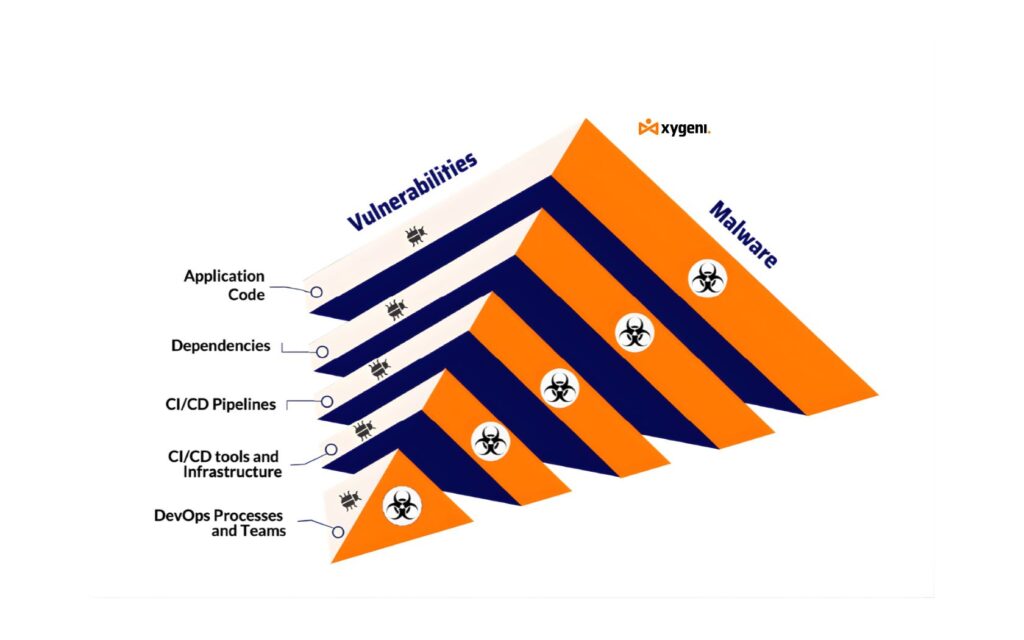
Xygeni parastina malware ya nûjen rasterast tîne nav pêvajoya pêşveçûnê.
Li şûna ku piştî avakirinê li benda hişyariyan bimîne, ew gefan di wextê rast de li seranserê koda çavkaniyê, girêdayîbûnan tespît dike û asteng dike. CI/CD pipelines.
Ev sêwirana proaktîf alîkariya tîman dike ku hawîrdorên xwe paqij bihêlin bêyî ku radestkirinê hêdî bike.
Li vir e ku Xygeni çawa we diparêze pipelineewle ye:
- Çavdêriya berdewam: Her roj bi hezaran pakêtên nû dişopîne û tevgerên gumanbar berî ku bigihîje hilberînê nîşan dide.
- Pergala Hişyariya Destpêkê: Hişyariyên zû li ser malwareya sifir-rojî ya ku di qeydên çavkaniya vekirî de hatî weşandin peyda dike, û dem dide tîman ku tavilê bersiv bidin.
- Parastina Otomatîk: Girêdayîbûnên xeternak bixweber karantîne dike an asteng dike da ku pêşî li qirêjbûna avahiyê bigire.
- Tesbîta Anomalî: Li guhertinên pelên ji nişka ve, skrîptên veşartî, an hewldanên ji bo pêkanîna fermanên ji dûr ve di hundirê herikên xebata we de digere.
- Şopandina Navûdengê Hevkar: Nasnameya xwedîder û qalibên berdanê dişopîne da ku hesabên weşangerên sexte an dizîkirî tesbît bike.
Ji ber ku Xygeni bi awayekî bêkêmasî bi platformên wekî GitHub, GitLab, Jenkins, û Bitbucket, tîm bêyî sazkirina zêde an veavakirina tevlihev parastinek berdewam ji malware distînin.
Ew bi bêdengî tespît û astengkirinê li paşperdeyê birêve dibe, da ku pêşdebir bikaribin li ser nivîsandina kodê bisekinin.
Bi vî awayî, Xygeni ne tenê parastina rast-dem, lê di heman demê de astek çêtirîn parastina malware jî peyda dike ku ji bo awayê ku nermalava nûjen bi rastî tê çêkirin hatî çêkirin.
Çawa Pêşdebir Ji Parastina Proaktîf Sûd Distînin
Ji bo pêşdebiran, cudahî eşkere ye. Amûrên kevneşopî pir caran avakirinan hêdî dikin an jî lehiyê çêdikin. dashboardbi hişyariyên derewîn. Lêbelê, Xygeni tiştan hêsan dihêle û hûrguliyên ku herî girîng in peyda dike.
- Hişyariyên derewîn ên kêmtir û raporên paqijtir.
- Bersiva tavilê di hundir de pull requests.
- Dîtina berdewam li seranserê zincîra dabînkirina nermalavê.
- Parastina otomatîkî ya ji malware bêyî kontrolên destî.
Wekî din, ev herikîna kar di her berdanê de baweriyê ava dike.
Pêşdebir li ser kodê disekinin, di heman demê de tîmên ewlehiyê parastina tevahî û kêmtir deng bi dest dixin.
Baştirîn Rêbaz ji bo Xurtkirina Parastina Malware
Tewra parastina herî baş a li dijî malware jî dema ku bi pratîkên DevSecOps ên bihêz re were hevber kirin, çêtir dixebite.
Mînakî, ev gav dikarin hawîrdora we ewletir û pêbawertir bikin:
- Girêdayîyan nûjen bike û li guhertoyên pêbawer ve girêbide.
- Berî bicihkirinê hemû dever û konteyneran bişopîne.
- Prensîba îmtiyaza herî kêm di jiyana xwe de bicîh bîne CI/CD pipelines.
- Bikaranîn SBOMs (Lîsteya Materyalên Nermalavê) ji bo dîtina tevahî.
- Watch commit dîrok û çalakiya weşanger ji bo guhertinan.
- Tîman perwerde bikin da ku xetereyên zincîra dabînkirinê zû nas bikin.
Di heman demê de, entegrekirina amûrên mîna Xygeni dibe alîkar ku van pratîkên çêtirîn veguherînin otomatîkî. guardrails li şûna karên destî.
Bi kurtasî, ew parastinê hêsan dike dema ku berevaniyên we jî xurt dike.
Ramanên Dawî: Avakirina Zincîra Dabînkirina Nermalavê ya Berxwedêr li hember Malware
Malware her ku diçe pêş dikeve, û ji ber vê yekê, divê berevaniyên we jî pêş bikevin.
Parastina tenê xalên dawî êdî têrê nake. Di şûna wê de, tîm hewceyê parastina malware ne ku zûtir, di hundurê kodê, girêdayîyan û de dest pê bike. pipelineli cihê ku nermalav bi rastî dest pê dike.
Di vê qonaxê de balkişandina ser ewlehiyê ji bo pêşdebiran dîtinek çêtir û bersivek zûtir peyda dike. Di encamê de, xetere pir berî ku bigihîjin hilberînê an bikarhêneran kêm dibin.
Bi hevberkirina şopandina demrast, hişyariyên zû, û astengkirina otomatîk, Xygeni parastinek domdar ji malware peyda dike bêyî ku pêşveçûnê hêdî bike.
Ev rêbaza proaktîf tîman li ser avakirinê disekine û di heman demê de li ser her depo û avahiyê ji gefên veşartî ewle dimîne. pipeline.
Bi kurtasî, parastina herî baş a li dijî malware ew e ku berî destpêkirina êrîşekê dixebite, alîkariya we dike ku hûn ji parastina reaktîf derbasî ewlehiya proaktîf bibin û zincîra dabînkirina nermalava xwe gavekê li pêş bihêlin.
Pirsên we di derbarê ewlehiya Azure de hene?

