






Her ku pêşvebirina nermalavê di çerxa jiyana zincîra dabînkirina nermalavê de pêşve diçe, qonaxa pakêtê wekî xalek girîng derdikeve holê, ku koda çavkaniyê vediguherîne berhemên bicîhkirî yên ku ji bo belavkirinê hatine amadekirin. Lêbelê, ev qonaxa krîtîk ji qelsiyan bêpar nîne, ku ew dike hedefa sereke ji bo aktorên xerabkar ên ku dixwazin yekparçeyî û ewlehiya nermalavê têk bibin. Ev posta blogê li ser gefên berbelav ên ku dikarin di vê qonaxê de derkevin holê kûr dibe û stratejiyên bibandor ji bo kêmkirina wan destnîşan dike. Ev naverok wekî berdewamiya rêzenivîsa blogên me yên ku lêkolîn dikin xizmet dike. software supply chain security li seranserê SDLC.
Qonaxa Pakêtê di Çerxa Jiyana Pêşvebirina Nermalavê de
Qonaxa pakêtê ya çerxa jiyana zincîra dabînkirina nermalavê pêvajoya pakkirin û amadekirina nermalavê ji bo belavkirinê ji bikarhêneran re vedihewîne. Ev qonax afirandina pakêtên sazkirinê, birêvebirina girêdayîbûnan, û çêkirina metadata ji bo nermalavê vedihewîne.
Gefên li ser yekparçeyiya avahiyê lawazî ne ku dikarin rê bidin êrîşkaran ku di dema pêvajoya pakkirinê de guhertinên bêdestûr li nermalavê bikin. Ev gef dikarin bi rêbazên cûrbecûr werin danîn, wek mînak xerakirina qeyda pakêtê, bikaranîna lawaziyên di amûrên pakkirinê de, an jî manîpulekirina girêdayîbûnên aliyên sêyemîn.
Girêdayîbûna tevahî ya bi pêkhateyên çavkaniya vekirî di nermalava nûjen de ev qonax kir S-ya herî pir caran.SCA hedef. Danasîna malwareya veşartî di pêkhateyek çavkaniya vekirî ya populer de ji bo gelek sûcdarên sîber xewnek e. Ji ber vê yekê ji Di sala 2023an de 245,000 pakêtên zirardar hatin dîtin.
Mînakên Software Supply Chain Security Gefên di Qonaxa Pakêtê de
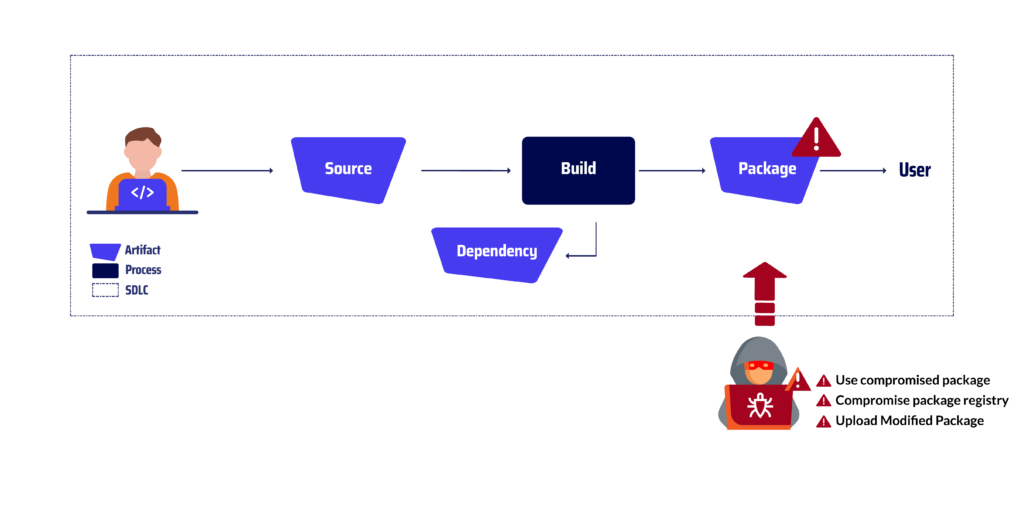
Pakêta xirabkirî bikar bîne
Ev behsa kiryara bicihkirin an karanîna pakêtek nermalavê dike ku ji hêla dijminekî ve hatiye destwerdan an guhertin.
Ev dikare piştî ku pakêt ji qeyda fermî ya pakêtê derketiye, çi bi rêya gihîştina rasterast a pergala bikarhêner an jî bi rêya taktîkên endezyariya civakî yên ku bikarhêner dixapînin da ku pakêtek zirardar dakêşîne an saz bike, çêbibe. Nimûneyek vê vektorê ev bû Browserify typosquatting Êriş.
Êrîşkarek, ku dixwest pergalên Linux û Mac bixe xeterê, ket nav pêvajoya pêşvebirina pirtûkxaneya Node.js a populer a bi navê Browserify. Êrîşkar koda xerabkar xist nav koda çavkaniya projeyê, bi niyeta ku wê bi rêya qeyda pakêtên NPM belav bike. Gava ku pakêta Browserify ya qirêj li NPM hate barkirin, pêşdebirên bêhemdî wê daxistin û saz kirin, bawer dikirin ku ew guhertoya rewa ye. Koda xerabkar, ku di nav pakêtê de cih girtiye, dê bêdeng bixebite, yekparçeyiya pergalên ku wê vegirtî kiriye bixe xeterê. Ev dikare bibe sedema dizîna daneyan, bêîstîqrariya pergalê, an jî gihîştina ji dûr ve ji bo êrîşkar.
Qeyda pakêtê ya têkbirinê
Tomareke pakêtên xeternak depoyeke nermalavê ye ku ji aliyê dijminekî ve hatiye dagirkirin ku gihîştina bêdestûr a navrûya rêveberiyê an jî binesaziya qeydê bi dest xistiye.
Ev yek dihêle ku dijmin pakêtên nermalava rewa bi yên xerab biguherîne an jî biguhere, ku dû re dikarin li bikarhênerên ku bê guman saz kirine werin belavkirin. Nimûneyek ji vê celeb gefê ev bû: Êrîşa li ser Neynikên Pakêtan: Lêkolînerek, bi mebesta pêşvebirina nermalava çavkaniya vekirî, çend tomarên pakêtên populer, di nav de Maven Central, NPM, û RubyGems, xistin xeterê. Bi gihîştina van tomaran, lêkolîner karî neynik û kopiyên depoyên orîjînal biafirîne, ku ji bo pêşdebiran alternatîfek hêsan peyda kir da ku pakêtan dakêşin.
Lêbelê, van neynikên xerab armancek xerab digirtin. Neynikên tawanbar wekî rêyên belavkirina pakêtên xerabkar ji bo lêkolîner xizmet dikirin. Van pakêtan şûna pakêtên rewa girtin, ku ji hêla qeydên sereke ve nehatin tesbît kirin, û pêşdebirên bêhemdî bêhemdî ew daxistin û saz kirin. Piştî sazkirinê, van pakêtên xerabkar barê xwe berdan, koda keyfî bicîh anîn, daneyên hesas dizîn, an jî operasyonan têk birin.
Pakêta Guhertî Barkirin
Dijminek pakêtek guhertî li depoyek an kanalek belavkirinê bar dike ku koda zirardar an barkirinên bikêr tê de hene. Ev dikare bi guhertina koda çavkaniyê, pakêtkirinê, an metadataya pakêtê were kirin.
Yek ji wan gefên herî navdar ên vê cureyê ew bû ku Êrîşa CodeCov di 2021 de. Êrîşkarek, ku dixwaze bi karanîna CodeCov, entegrasyonek domdar û radestkirina domdar a populer, projeyên nermalavê bixe xeterê (CI/CD), agahiyên derçûne bikar anîn da ku gihîştina bêdestûr a buketa Google Cloud Storage (GCS) ya projeyekê bi dest bixe. Dema ku êrîşkar gihîştina buketa GCS bi dest xist, wan berhemeke xerabkar, guhertoyek guhertî ya pakêta CodeCov, bar kir, ku dûv re bi rêya karûbarê CodeCov ji bikarhêneran re hate belavkirin. Pêşdebirên bê guman, ku xwe dispêrin taybetmendiya nûvekirinên otomatîk, dê pakêta xerabkar dakêşin û saz bikin, bawer bikin ku ew ya rewa ye. Dema ku hate sazkirin, koda xerabkar dê bêdeng bixebite, yekparçeyiya pergalên ku wê vegirtî kiriye bixe xeterê. Ev dikare bibe sedema dizîna daneyan, bêîstîqrariya pergalê, an jî gihîştina ji dûr ve ji bo êrîşkar.
Êrîşên li ser qeydên pakêtan ewqas gelemperî ne ku hin şablonên êrîşê navek wergirtin:
In typosquatting, aktorê xerabkar gelek pakêtên xerabkar bi şaşiyên çapkirinê yên sivik an jî bi navên dişibin yên rewa û populer bar dike qeydê, bi hêviya ku pêşdebir navê pakêtê bi xeletî binivîsin. Pir caran pakêta xerabkar wekî ya rewa xwe nîşan dide û nayê tespîtkirin, û îhtîmala ku bi temaşekirina stêrkan re rû bi rû bimîne zêde dike.
Tevliheviya Girêdayîbûnê bikaranîna awayê ku hin rêveberên pakêtan pakêtên daxwazkirî ji gelek qeydan çareser dikin bikar tîne. Dema ku rêxistinek pêkhateyên navxweyî yên ku di qeydek navxweyî de hatine weşandin bikar tîne, êrîşkarek ku vê rastiyê dizane dikare pêkhateyek xerabkar bi heman navî di qeydek giştî de biweşîne. Ger navê ku ji bo pêkhateya navxweyî tê bikar anîn ne diyar be, hin rêveberên pakêtan dê pêkhateya xerabkar li şûna ya navxweyî bistînin.
Bi Pakêtên Troyan, sûcdarê sîber malware di nav kodên derbasdar ên bikêr de vedişêre. Ev dikare ji hêla nivîskarê rastîn ve, an jî ji hêla beşdarvanek ku xwe pêşkêşî parastina pakêtê dike ve were bikar anîn. Ev jî wekî tê zanîn Dizîna PakêtanÊrîşkaran gelek teknîk bikar anîn da ku pakêtek heyî bidizin, wek Desteserkirina Domainê ku tê de êrîşkar domaineke derbasbûyî ya terikandî girtiye ser xwe, e-nameya kevn a parastvan ji nû ve çêkiriye û şîfreya xwe ji nû ve çêkiriye da ku hesabê parastvan bigire.
Gotinên Dawîn
Ji ber ku rêxistin her ku diçe rêbazên pêşvebirina nermalavê yên ku otomasyon û radestkirina domdar didin pêşiyê, qebûl dikin, girîngiya ewlekirina qonaxa pakêta nermalavê qet ewqas girîng nebûye. Bi bicîhanîna tedbîrên ewlehiyê yên bihêz di vê qonaxa krîtîk de, rêxistin dikarin xetera teslîmbûna êrîşên xerabkar ên ku dikarin yekparçeyî û ewlehiya nermalava wan bixin xeterê, bi girîngî kêm bikin.
Stratejiyên ku di vê posta blogê de hatine destnîşankirin, digel mînakên hatine dayîn, wekî bîranînek eşkere xizmet dikin ku qonaxa pakêtê di nav zincîra dabînkirina nermalavê de xalek xeternak temsîl dike. Divê rêxistin guh bidin van gefan û tedbîrên ewlehiyê yên pêwîst bicîh bînin da ku nermalava xwe ji êrîşan biparêzin. Bi vê yekê, ew dikarin yekparebûn, ewlehî û pêbaweriya nermalava xwe ji bo bikarhêner û xerîdarên xwe garantî bikin.
Tevlî Rêwîtiya Me Ber bi Ekosîstemeke Nermalavê ya Ewle Bibin
Derfeta ku hûn di warê pîşesaziyê de gavek pêş de bimînin ji dest xwe bernedin software supply chain securityÎro bibin aboneyê bloga me û di nav yên pêşîn de bin ku têgihîştinên me yên herî dawî bistînin, da ku rêxistina we di nav gefên pêşkeftî de berxwedêr û ewle bimîne. Bi hev re, em dikarin ji bo her kesî ekosîstemek nermalavê ya bihêztir û ewletir ava bikin.
Bîrveanîn, software supply chain security rêwîtiyek berdewam e, ne armancek e. Bi nirxandin û adaptekirina berdewam a pratîkên ewlehiyê ji bo çareserkirina gefên nû, rêxistin dikarin zincîra dabînkirina nermalava xwe biparêzin û nermalava pêbawer radestî bikarhênerên xwe bikin.
Vîdyoya Demo ya me temaşe bikin
