
Çima Amûrên Analîza Koda Statîk di 2026an de Pêdivî ne
Analîza koda statîk êdî ne vebijarkî ye; ew pratîkek bingehîn e ji bo her nermalava avakirina tîmê bi lez. Heman kêzika ku di hilberînê de tê dîtin dikare heta 10,000 dolarî lêçûn bike, dema endezyariyê ya ji taybetmendiyan, ezmûna bikarhêner a xirab, an zirara navûdengê ger wekî bûyerek ewlehiyê derkeve holê, nayê hesibandin. Analîza koda statîk bi şopandina koda çavkaniyê berî şandinê vê valahiyê digire.
Xetere di sala 2026an de zêdetir in. Li gorî lêkolîna Xygeni bi xwe, %60ê serîlêdanan di koda partiya yekem de qelsiyên wan hene, û bi pêşveçûna bi alîkariya AI-ê ku qebareya kodê ya ku tê nivîsandin leztir dike, pencereya ji bo girtina pirsgirêkan berî hilberînê ji her demê tengtir e. Bi zêdebûna DevSecOps, kodkirina bi alîkariya AI-ê, û tevlihev CI/CD pipelines, hebûna amûra analîza statîk a guncaw êdî ne vebijarkî ye.
Lê ne hemû amûrên analîzkirina koda statîk heman nirxê pêşkêş dikin. Hin ji wan tîman bi pozîtîfên derewîn tijî dikin. Yên din bi tevahî kêmasiyên krîtîk ên bikêrhatî ji bîr dikin. Û piraniya wan li ser tespîtkirina qelsiyan disekinin, gefên koda xerabkar ên ku naha bi rêkûpêk bi rêya girêdayîbûnên çavkaniya vekirî û koda ji hêla AI ve têne çêkirin paşguh dikin.
Ev post 4 amûrên analîzkirina koda statîk ên herî baş ji bo 2026-an berawird dike, li gorî tiştên ku bi rastî girîng in têne nirxandin: rastbûna tespîtkirinê, rêjeyên pozîtîfên derewîn, parastina malware, CI/CD entegrasyon, û biha.
Berawirdkirina Bilez: Amûrên Analîza Koda Statîk ên Top ji bo 2026
| Hacet | Rêjeya Erênî Rastî | Rêjeya erênî ya derewîn | Tespîtkirina Malware | Çareseriya Otomatîk a AI | Pricing | For Best |
|---|---|---|---|---|---|---|
| Xygeni SAST | %100 (Pîvana OWASP) | 16.7% | Belê — xwecihî | Belê — çareseriyên PR-ê yên bi çarçoveyekê ve girêdayî | Ji 35 $/meh ji bo her beşdarvanekî (platforma tevahî) | Tîmên DevSecOps hewceyê rastbûn, tespîtkirina malware, û vegirtina tevahî ya platformê ne. |
| Koda Snyk | 97.18% | 34.55% | Na | Qismî - pêşniyarên sererastkirinê | Ji 125$/meh (herî kêm 5 beşdar, SAST bes) | Tîmên pêşdebir-pêşîn jixwe di ekosîstema Snyk de ne |
| Semgrep | 87.06% | 42.09% | Na | Na | Ji 100 $/meh ji bo her beşdarvanekî | Tîmên ku hewceyê skankirina bilez û xwerû ya li ser bingeha qaîdeyan in |
| soundQube | 50.36% | Guherbar | Na | Na | Ji 65 dolarî/mehê (SAST tenê, pere-li-per-LoC) | Tîmên ku li ser kalîteya kodê û deynê teknîkî disekinin |
Çi Amûrên Analîza Koda Statîk ên Herî Baş Ji Wan Derdixe?
Ne hemû amûrên analîzkirina koda statîk heman asta parastinê pêşkêş dikin. Platformên herî bibandor di sala 2026an de van şiyanan parve dikin:
Tesbîtkirina Rast bi Erênîyên Derewîn ên Kêm
Amûrên çêtirîn, li şûna çêkirina deng, girîngiyê didin qelsiyên rastîn û bikêrhatî. Rêjeyeke bilind a erênîyên rastîn û rêjeyeke erênîyên derewîn a nizm tê vê wateyê ku pêşdebir dem ji bo çareserkirina pirsgirêkên rastîn xerc dikin, ne ku li dû hişyariyên ne girîng bikevin.
Çareserkirina bi Hêza AI
Tesbîtkirin bêyî sererastkirinê astengiyan diafirîne. Li amûrên ku pêşniyarên sererastkirinê yên haydar ji çarçovê rasterast pêşkêş dikin bigerin. pull requests, şûna şêwazên xeternak bi alternatîfên ewle bêyî ku pêdivî bi patchkirina destî hebe.
Malware û Tesbîtkirina Zincîra Dabînkirinê
Amûrên analîzkirina koda statîk ên kevneşopî ji bo qelsiyên kodkirinê dişopînin. Ew koda zirardar tespît nakin. Platformên çêtirîn bêtir diçin, deriyên paşîn, trojan, ransomware, darvekirina tevlihev, û destwerdana qeyda pergalê hem di koda partiya yekem û hem jî di girêdayîbûna çavkaniya vekirî de destnîşan dikin.
CI/CD û Entegrasyona IDE
Analîza koda statîk divê bi berdewamî were xebitandin, ne tenê berî berdanê. Li entegrasyonên xwemalî yên bi GitHub Actions, GitLab CI, Jenkins, Azure DevOps, û Bitbucket, û pêvekên IDE-yê bigerin ku dîtinan dema ku kod tê nivîsandin derdixin holê.
Pêşîniyê li ser bingeha îstîsmarkirinê
Jimartina dîtinên xav deng diafirîne, ne têgihîştinê. Amûrên çêtirîn encaman li gorî gihîştinê, bikêrhatîbûnê û bandora karsaziyê parzûn dikin - ji ber vê yekê tîm tiştê ku bi rastî girîng e pêşî rast dikin, ne tenê tiştê ku puana CVSS-ya herî bilind heye.
Pejirandina Benchmarkê ya OWASP
Hilbijartina amûrek analîzkirina koda statîk divê li ser encamên pîvandî be, ne li ser îdîayên firoşkaran. Projeya Benchmark a OWASP peyda dike standardçarçoveyek serbixwe û îzolekirî ji bo nirxandina rastbûna tespîtkirinê li hember şêwazên qelsiyên naskirî di rewşên ceribandina cîhana rastîn de. Berî her tiştî, her gav daneyên benchmarkê bipirsin. commitgirêdana bi amûrekê re.
Amûrên Analîza Koda Statîk ên Herî Baş
1. Xygeni SASTAnalîza Koda Statîk ji bo DevSecOps hatîye Çêkirin

Têgihiştinî: Xygeni SAST ne tenê amûrek din a analîzkirina koda statîk e. Ew bi taybetî ji bo tîmên DevSecOps-ê yên ku hewceyê pêş-çalakiyê ne, hatiye çêkirin.cistespîtkirina elektronîkî, sererastkirina otomatîk, û parastina tevahî-spektrumê, bêyî ku pêşveçûn hêdî bibe.
Li cihê ku piraniya amûrên analîzkirina koda statîk li ser tespîtkirina lawaziyan disekinin, Xygeni bêtir diçe: analîza statîk a kûr bi tespîtkirina malware ya jîr, pêşniyarên sererastkirinê yên bi hêza AI, û pêşanîya li ser bingeha gihîştinê re dike yek. Encam amûrek e ku tiştên ku yên din ji dest didin digire, deng fîltre dike, û alîkariya pêşdebiran dike ku tiştên ku bi rastî girîng in, rasterast di nav herikên xebata xwe yên heyî de rast bikin.
Xygeni SAST her wiha beşek ji platforma Xygeni ya hemî-di-yek e, ango SAST dîtin bixweber bi hev re têne girêdan SCA, tespîtkirina razên, CI/CD ewlehî, DAST, û ASPM, ku nêrînek yekgirtî ya rîskê li seranserê tîman dide SDLC.
Key Features:
- Rêjeya Erênî ya Rastîn a %100 (Pîvana OWASP): Sifir xalên xelet di SQL Injection û Cross-Site Scripting de. Sifir xalên erênî yên derewîn di Şîfrekirina Qels û Hashkirina Qels de.
- Rêjeya Erênî ya Derewîn a Kêm (16.7%): Westiyayiya hişyariyê kêm dike û pêşdebiran balê dikişîne ser pirsgirêkên ku dikarin werin bikaranîn, ne li ser deng.
- Çareseriya Otomatîk a AI: Çareserkirinên kodê yên ewle û haydar ji çarçovê çêdike ku rasterast ji bo wan tê şandin. pull requestsŞêwazên xeternak bi alternatîfên ewledar ên ku li gorî baştirîn pratîkên ziman in diguherîne; pêdivî bi sererastkirina destanî nîne.
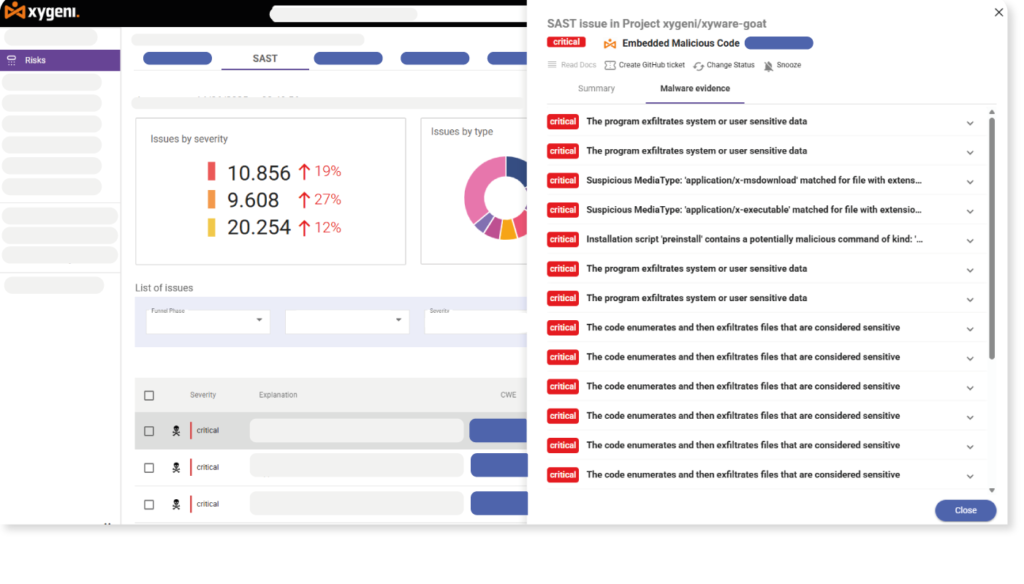
- Tespîtkirina Malware: Deriyên paş, trojan, kurm, ransomware, spyware, darvekirina koda şaş, û destwerdana qeyda pergalê, hem di koda partiya yekem de û hem jî di girêdayîbûna çavkaniya vekirî de tespît dike. Taybetmendiyek ku piraniya amûrên analîzkirina koda statîk bi tevahî tune ne.
- Hêlîna Pêşîniya Îstismarkirinê: Dîtinan li gorî gihîştin, bikêrhatîbûn û bandora karsaziyê fîltre dike, da ku tîm ne tenê li ser tiştên heyî, lê li ser tiştên ku bi rastî xeternak in jî bisekinin.
- Entegrasyona IDE: Kodê wekî ku hatiye nivîsandin sken bike. Berî ku hûn bi awayekî rasterast di hundirê IDE-ya xwe de hûrguliyên pirsgirêkê, giraniya pirsgirêkê, metadata û rêbernameya sererastkirinê bibînin. commit tê çêkirin.
- CI/CD Pêxistinî: Piştgiriya xwemalî ji bo GitHub Actions, GitLab CI, Jenkins, Azure DevOps, û Bitbucket, bi deriyên kalîteyî ku avahiyên qels asteng dikin.
- Veşartina Lawaziya Tevahî: Kêmasiyên derzîkirinê, XSS, mîhengên xelet, rijandina agahdariyê, rijandina bufferê, nebûna pejirandinê, û kontrola gihîştina neewle, li seranserê koda yekem-alî û koda ji hêla AI ve hatî çêkirin.
💲 Pricing
Xygeni SAST di platforma Xygeni ya hemî-di-yek de tê de ye û ji her beşdarvanek 35 $/mehê dest pê dike. Ev vedihewîne SAST, SCA, CI/CD Ewlehî, Tesbîtkirina Nehêniyan, IaC Security, DAST, û ASPM, bê sînorên veşartî, bê xercên her depoyekê, û bê deriyê taybetmendiyê.
Line line: Xygeni SAST Ji bo tîmên ku hewceyê tespîtkirina rast a îspatkirî, sererastkirina bi hêza AI, û parastina malware di yek platformê de ne, di vê navnîşê de hilbijartina herî bihêz e. Rêjeya wê ya pozîtîf a rastîn a %100 li ser OWASP Benchmark, rêjeya pozîtîf a derewîn a nizm, û parastina zincîra dabînkirinê ya xwemalî wê ji her amûrek din a di vê navnîşê de cuda dike.
2. Snyk Sast Hacet

Têgihiştinî: Koda Snyk wekî kodek bilez û hêsan-bikaranîn tê zanîn amûra analîzkirina koda statîk ji bo pêşdebiran hatiye çêkirin. Ew di hundirê hem IDE û hem jî de bersivên ewlehiyê yên demrast peyda dike. CI/CD pipelines, ku dibe alîkar ku pirsgirêkan zû bêyî ku rê li ber herikîna kar bigire, werin destnîşankirin. Sazkirin hêsan e, û bi jîngehên pêşveçûnê yên nûjen re baş tê entegrekirin.
Lêbelê, tevî sêwirana wê ya ku li ser pêşdebiran disekine, amûr rêjeyek erênî ya derewîn a nisbeten bilind heye. Her weha tespîtkirina malware ya çêkirî tune ye, ku berpirsiyariyek mezintir dixe ser milê tîmên ewlehiyê da ku encaman bi destan verast bikin.
Key Features:
- Rêjeya Rastîn a Erênî %97.18: Bi rastî piraniya kêmasiyên di dema analîza statîk a kodê.
- CI/CD û Entegrasyona IDE: Ji bo şopandina berdewam rasterast di nav amûrên pêşdebiran ên populer de dixebite.
Sînorên ku Bihesibînin
- Rêjeya Erênî ya Derewîn %34.55: Asta bilind a deng ku dikare tîmên ewlehiyê bi tevahî westîne û sererastkirinê dereng bixe.
- Tesbîtkirina Malware Tune ye: Nikare koda zirardar di girêdayîbûnên partiya sêyemîn de nas bike, amûrên zêde hewce dike.
- SAST duyemîn e: Snyk navûdengê xwe li ser ava kir SCA; Koda Snyk bi kûrahiya taybetî re li hev nayê SAST amûrên
- Bihayê parçekirî: SAST, SCA, şopandina konteynerê, û IaC cuda têne firotin; vegirtina tevahî hewceyê xwerû ye enterprise pêşnîyarîya bedelê.
💲 Pricing:
Ji bo herî kêm 5 beşdaran ji 125 $ / mehê dest pê dike, SAST bes. SCA, CI/CD Ewlehî, Tesbîtkirina Nehêniyan, IaC Security, û Skenkirina Konteynerê ne tê de ne û divê cuda werin kirîn. Tenê 100 test tê de ne; testên zêde pêvekên biha hewce dikin. Enterprise plan ji bo zêdetirî 10 beşdaran pêwîst e.
Line line: Koda Snyk ji bo tîmên ku jixwe di ekosîstema Snyk de ne û dixwazin dîtinên bilez û bi nêrîn bêyî mîhengên giran bikin, bijarteyek baş e. Ji bo tîmên ku rastbûnek bilindtir, tespîtkirina malware, an platformek yekgirtî ya AppSec hewce dikin, vebijarkên din ên di vê navnîşê de li gorî wan bihêztir in.
3. Semgrep Sast Hacet
Têgihiştinî: Semgrep amûrek analîzkirina koda statîk a çavkaniya vekirî ye ku nermbûn û lezê dide pêşiyê. Ew tîmên ewlehî û pêşvebirinê dihêle ku qaîdeyên xwerû yên li gorî koda wan a taybetî û polîtîkayên wan binivîsin, bêyî ku hewcedariya berhevkirina kodê hebe. Ev yek wê ji bo bersivên bilez di... de îdeal dike. CI/CD pipelines û bernameyên ewlehiyê yên shift-çepê ku sepandina polîtîkayên xwerû girîng e.
Hêza Semgrepê xwerûkirin û leza wê ye. Xala wê ya lawaz rastbûn e: bi rêjeya 87.06% encamên erênî yên rastîn û 42.09% encamên erênî yên derewîn li ser OWASP Benchmark, ew ji amûrên herî baş ên di vê navnîşê de bêtir deng derdixe û pirsgirêkên rastîn ji dest dide. Her wiha bi tevahî tespîtkirina malware tune ye.
Key Features:
- Piştgiriya Qanûna Xweser: Tîm dikarin qaîdeyên ewlehiyê yên taybetî ji bo sepanên xwe, bi rêzimanek qaîdeyên rasterast bêyî pisporiya DSL binivîsin û bicîh bînin.
- Skenên Bilez Bêyî Berhevkirinê: Wekî beşek ji analîza statîk a domdar, bersivek bilez peyda dike pipelines.
- Piştgiriya Zimanî ya Berfireh: Cûrbecûr ziman û çarçoveyan vedihewîne.
- CI/CD Pêxistinî: Bi GitHub Actions, GitLab CI, û yên din re entegre dibe pipeline amûrên
- Bingeha Çavkaniya Vekirî: Ji bo skankirina bingehîn belaş e; planên bazirganî qaîdeyên profesyonel û taybetmendiyên tîmê zêde dikin.
Sînorên ku Bihesibînin
- Rêjeya Rastîn a Erênî %87.06: Di tespîtkirina pirsgirêkên krîtîk de ji amûrên pêşeng ên analîza koda statîk kêmtir pêbawer e.
- Rêjeya Erênî ya Derewîn %42.09: Rêjeya herî bilind a pozîtîfên derewîn li ser vê navnîşê, tîmên ku li qaîdeyên xwerû veberhênanê dikin dibe ku vê kêm bikin, lê ew hewldanek domdar a girîng hewce dike.
- Tesbîtkirina Malware Tune ye: Nikare koda xerabkar di pêkhateyên partiya sêyemîn de were destnîşankirin.
- Çareseriya Otomatîk a AI tune: Çareserkirin destî ye; dîtin bêyî rêberiya sererastkirina otomatîkî lêpirsîna pêşdebiran hewce dike.
- Pîvanên bihayê ji bo her beşdarvan: Her beşdarvan ji bo hemî hilberan lîsansek hewce dike, ne mumkin e ku astên berfirehiyê tevlihev bike.
💲 Pricing:
Ji bo her beşdarvanek bi hev re ji 100 dolarî/mehê dest pê dike Kod, Zincîra Dabînkirinê, û Secrets. Ne nermbûnek heye, kirîna Koda Semgrep ji bo Zincîra Dabînkirinê û Secrets heman hejmara lîsansan hewce dike. Mesref bi mezinahiya tîmê re bi rengek xêzikî diguherin.
Line line: Semgrep ji bo tîmên endezyariya ewlehiyê yên ku dixwazin qaîdeyên tespîtkirinê yên xwerû ava bikin û dikarin di sererastkirinê de veberhênanê bikin pir guncaw e. Ji bo tîmên ku hewceyê rastbûnek bilind a amade, sererastkirina bi hêza AI, an parastina malware ne, ew çêtir e ku wekî temamkerek ji bo platformek berfirehtir were bikar anîn.
4. SonarQube SAST Hacet
Têgihiştinî: SonarQube yek ji platformên kalîteya kodê yên herî berfireh e, ku piştgiriyek xurt ji bo bicîhanîna kodkirina paqij heye. standards, kêmkirina deynê teknîkî, û entegrekirina bi populer re CI/CD amûr. Ew tespîtkirina xalên ewlehiyê û şopandina bingehîn a qelsiyan pêşkêş dike, lê hêza wê ya bingehîn kalîteya kodê ye, ne analîza statîk a asta ewlehiyê ye.
Li ser OWASP Benchmark, SonarQube rêjeyek erênî ya rastîn a 50.36% digire, ev tê vê wateyê ku ew bi qasî nîvê qelsiyên rastîn ên di nav de ji dest dide. standardrewşên ceribandinê yên îzolekirî. Ew tespîtkirina malware, AI AutoFix, an pêşanîya li ser bingeha îstismarkirinê pêşkêş nake. Ji bo tîmên ku hewcedariyên ewlehiyê yên cidî hene, ew çêtirîn wekî temamkerek kalîteya kodê ji bo navnîşek taybetî dixebite. SAST amûrek li şûna çareseriyek ewlehiyê ya serbixwe.
Key Features
- Analîza Kalîteya Kodê: Forcra dike standards ji bo xwendin, avahî, û parastina demdirêj li seranserê 30+ zimanan.
- CI/CD Pêxistinî: Bi Jenkins, GitLab, Azure DevOps, GitHub Actions, û hêj bêtir ve girêdayî ye.
- Xalên Germ ên Ewlekariyê: Deverên kodê yên potansiyel xeternak ronî dike, her çend ji bo piştrastkirina bikêrhatina wan pêdivî bi nirxandina destanî heye.
- Hem Weşanên Cloud û hem jî yên Xweser-Rêvebirî: Belavkirina nerm ji bo tîmên bi on-premise Pêdiviyên
- Ekosîstema Mezin: Bi piştgiriya civakî ya xurt û hebûna pêvekan bi berfirehî tê pejirandin.
Sînorên ku Bihesibînin
- Rêjeya Rastîn a Erênî %50.36: Di OWASP Benchmark de, ku di vê navnîşê de ya herî nizm e, ji nîvê kêmtir qelsiyên rastîn tespît dike.
- Kûrahiya Ewlehiyê ya Sînorkirî: Ji bo paqijiya kodê ji analîza qelsiyên kûr an ewlehiya zincîra dabînkirinê çêtir e.
- Tesbîtkirina Malware Tune ye: Reftarên xerabkar di koda partiya yekem an sêyemîn de nas nake.
- Çareseriya Otomatîk a AI tune: Ji bo hemî dîtinan sererastkirina destî hewce ye.
- Bihayê Pay-per-LoC: Ji 100 hezar rêzên kodê dest pê dike û ji bo her 10 hezar LoC bi 6 dolarî zêde dibe; lêçûn ji bo bingehên kodên mezin pir zêde dibin.
💲 Pricing:
Ji bo Plana Tîmê ji 65 $ / mehê dest pê dike, SAST tenê. Modela Pay-per-LoC bi sînorek hişk a 1.9M LoC. Veşartina ewlehiyê ya hemî-di-yek tune.
Line line: SonarQube ji bo tîmên ku kalîteya kodê, domdarî û rêveberiya deynê teknîkî didin pêşiyê, hilbijartina rast e. Wekî amûrek ewlehiyê ya serbixwe, rastbûna wê ya kêm a OWASP Benchmark tê vê wateyê ku divê ew bi amûrek taybetî re were hevber kirin. SAST platformek ji bo tîmên bi hewcedariyên ewlehiyê yên rastîn.
Çima Xygeni SAST Amûra Analîza Koda Statîk a Herî Baş ji bo 2026-an e
Her amûrek di vê lîsteyê de xwedî rewşeke bikaranînê ya zelal e. Snyk ji bo tîmên ku jixwe di ekosîstema Snyk de ne û dixwazin dîtinên bilez ên pêşdebiran bibînin minasib e. Semgrep ji endezyarên ewlehiyê re xizmetê dike ku hewceyê qaîdeyên xwerû û skanên bilez in. SonarQube di rêveberiya kalîteya kodê û rêveberiya deynên teknîkî de serketî ye.
Lê yek ji wan jî rastbûna tespîtkirinê, parastina malware, sererastkirina AI, û vegirtina tevahî-platformê bi hev re nagire nav xwe. Xygeni dike.
Xygeni SAST tenê amûra di vê navnîşê de ye ku rêjeya erênî ya rastîn a %100 li ser OWASP Benchmark bi dest dixe, bi rêjeya erênî ya derewîn a herî nizm li %16.7. Ew tenê amûra ku koda xerabkar hem di pêkhateyên partiya yekem û hem jî yên partiya sêyemîn de tespît dike. Û ew tenê amûra ku tê de SAST dîtin bi awayekî xwezayî bi hev ve girêdayî ne SCA, tespîtkirina razên, CI/CD ewlekarî, DESTPK, û ASPM, da ku tîmên ewlehiyê wêneyê tevahî yê xetereyê bibînin, ne encamên skankirinê yên îzolekirî.
Ji bo tîmên ku li ser pêşkeftina ewle di warê Serdema AI (li cihê ku koda ji hêla AI ve hatî çêkirin, girêdayîbûnên têkçûyî, û zêdebûna hejmara gefan rewşa nû ya normal in) Xygeni SAST hilbijartina herî bêkêmasî, rast û lêçûn-bandor di vê navnîşê de ye.

Rastbûna Tesbîtkirinê ya Bêhempa - Rêjeyên Erênî yên Rastîn 100% - OWASP Benchmark Hatiye Îspatkirin
Pirsên Pir tên Pirsîn
Analîza koda statîk çi ye?
Analîza koda statîk, ku wekî SAST (Testkirina Ewlekariya Serlêdana Statîk), pêvajoya şopandina koda çavkaniyê, bytecode, an jî pelên dualî ye bêyî ku bername were bicîhanîn da ku kêmasiyên ewlehiyê, xeletiyên kodkirinê, û binpêkirinên polîtîkayê berî ku serîlêdan were bicîhkirin were destnîşankirin.
Cûdahî çi ye SAST û DAST?
SAST berî bicihkirinê koda çavkaniyê analîz dike, di qonaxa kodkirinê de qelsiyan digire. DAST sepanên ku ji derve têne xebitandin diceribîne, êrîşên rastîn ên li dijî karûbarên zindî simul dike da ku qelsiyên dema xebitandinê bibîne. Piraniya bernameyên DevSecOps ên gihîştî herduyan jî bikar tînin, û platformên mîna Xygeni herduyan jî bi awayekî xwemalî vedihewînin.
Ma amûrên analîzkirina koda statîk dikarin malware tespît bikin?
Piraniya wan nikarin. Kevneşopî SAST Amûr ji bo lawaziyên kodkirinê dişopînin; ew kodên bi zanebûn zirardar tespît nakin. Xygeni SAST bi destnîşankirina deriyên paşîn, trojanan, ransomware, darvekirina tevlihev, û destwerdana qeyda pergalê hem di koda partiya yekem û hem jî di girêdayîyên çavkaniya vekirî de, kapasîteyek krîtîk e dema ku êrîşên zincîra dabînkirinê zêde dibin.
Pîvana OWASP çi ye û çima girîng e?
Projeya Benchmark a OWASP projeyek serbixwe ye, standardçarçoveyek naskirî ku çiqas rast dipîve SAST Amûr di rewşên ceribandina cîhana rastîn de qalibên qelsiyên naskirî tespît dikin. Ew çavkaniya serbixwe ya herî pêbawer e ji bo berawirdkirina amûrên analîza koda statîk, û ji îdiayên kirrûbirra firoşkaran pir pêbawertir e.
Ma divê ez analîza koda statîk li kêleka wê bikar bînim? SCA?
Erê. SAST kêmasiyên di koda we de digire. SCA rîskên di girêdayîbûnên çavkaniya vekirî yên we de destnîşan dike. Bi hev re ew her du rûyên êrîşê vedihewînin. Platformên mîna Xygeni her duyan bi awayekî xwemalî vedihewîne (bi dîtinên ku di nêrînek rîskê ya yekane de têkildar in) û hewcedariya birêvebirina amûrên cuda ji holê radike û dashboards.
