






1. Įvadas: kodėl programinės įrangos saugumas vis dar svarbus
Programinės įrangos saugumas reiškia tiek jūsų kodo, tiek jam kurti naudojamų įrankių apsaugą. Programavimo procesui spartėjant ir vis labiau pasikliaujant trečiųjų šalių kodu ir automatizavimu, programinės įrangos tiekimo grandinė tampa pagrindiniu atakų paviršiumi. Jei klausiate... kas yra programinės įrangos saugumas, tai ne tik klaidų taisymas – tai ir nesaugaus kodo prevencija, paslapčių saugojimas ir apsauga CI/CD pipelines nuo pat pradžių.
Atakos dabar nukreiptos į ankstyvuosius etapus, tokius kaip versijų kontrolė ir kompiliavimo sistemos. Todėl programinės įrangos saugumo programinė įranga turi peržengti perimetro apsaugą ir apimti visą kūrimo procesą.
Didėjant rizikai ir įsigaliojant tokiems reglamentams kaip DORA ir NIS2, tiekimo grandinės apsauga nebėra privaloma. Šis vadovas jums padės:
- Supraskite programinės įrangos saugumą praktiškai
- Atpažinkite, kaip užpuolikai įsiskverbia į programinės įrangos tiekimo grandinę
- Taikykite geriausią praktiką, kad užtikrintumėte kiekvieno kūrimo etapo saugumą
Pasinerkime į
2. Kas yra programinės įrangos saugumas ir kodėl jis būtinas programinės įrangos tiekimo grandinei
Saugumo programinė įranga iš esmės reiškia programinės įrangos, galinčios atlaikyti realias grėsmes, kūrimą ir priežiūrą. Kitaip tariant, tai ne tik skenerių paleidimas kūrimo pabaigoje, bet ir saugumo integravimas į procesą nuo pat pradžių.
Kas yra programinės įrangos saugumas
Programinės įrangos saugumas – tai programinės įrangos projektavimo, kūrimo ir priežiūros praktika, siekiant apsaugoti ją nuo pažeidžiamumų, neteisėtos prieigos ir kenkėjiškų atakų per visą jos gyvavimo ciklą.
Pagrindiniai saugumo programinės įrangos principai SDLC
- Saugaus kodo rašymas
- Saugus priklausomybių valdymas
- Apsaugokite savo CI/CD pipelines
- Neleistinų pakeitimų ar prieigos prevencija
- Paslapčių ir neskelbtinų duomenų saugojimas nuo šaltinio kontrolės
Kiekviena iš šių praktikų padeda sumažinti riziką visoje programinės įrangos tiekimo grandinėje – nuo kūrimo iki diegimo.
Kas yra programinės įrangos saugumas pagal pramonės šaką standards
- Pagal Open Web Application Security Project (OWASP), Programinės įrangos saugumas – tai programinės įrangos kūrimo procesas, kurio metu nuo pat pradžių užtikrinama saugi apsauga, daugiausia dėmesio skiriant žmonėms, procesams ir technologijoms.
- Carnegie Mellon CERT padalinys apibrėžia tai kaip programinės įrangos, kuri toliau tinkamai veiktų kenkėjiškų atakų atveju, kūrimą ir diegimą.
- Geriausios Nacionalinis institutas Standards ir technologijos (NIST) apibūdina tai kaip programinės įrangos apsaugą nuo neteisėtos prieigos, naudojimo, atskleidimo, sutrikdymo ar modifikavimo.
Nors kiekvienas dėmesys skiriamas skirtingiems aspektams, bendra žinia aiški: programinės įrangos saugumas turi būti pradėtas anksti ir išlikti prioritetu viso kūrimo metu.
Dabar, kai apibrėžėme programinės įrangos saugumą, palyginkime jį su programų saugumu ir paaiškinkime, kodėl svarbu suprasti skirtumą.
3. Programinės įrangos saugumas ir programų saugumas
Nors programinės įrangos saugumas ir programų saugumas dažnai painiojami, jie sprendžia skirtingas problemas. Todėl supratimas, kaip jie sutampa, o kur ne, padeda komandoms pritaikyti tinkamas apsaugos priemones tinkamuose etapuose.
Programų saugumas: gynyba finišo tiesiojoje
Programų saugumas sutelktas į programinę įrangą po jos sukūrimo. Jis skirtas apsaugoti veikiančias programas nuo atakų ir apima:
- Skverbimosi bandymai
- Autentifikavimas ir prieigos kontrolė
- Žiniatinklio programų užkardos
- Veikimo laiko stebėjimas ir pataisų diegimas
Tai suderinama su OWASP programos saugumo patikrinimas Standard (ASVS), kuris nustato saugaus funkcionalumo ir architektūros kriterijus diegiamose programose.
Programinės įrangos saugumas: apsauga pagal dizainą
Kai programų saugumas yra reaktyvus, saugos programinė įranga yra proaktyvus. Jis apima ankstesnius etapus – kodo rašymą, priklausomybių valdymą, pipeline vientisumas ir kita. Tai išsamiai aptarėme 2 skyriuje, tačiau svarbiausia išvada yra tokia:
🖋️ Saugumo programinė įranga skirta saugiam kūrimui. Programų saugumas skirtas saugiam veikimui..
Kaip NIST aiškina savo saugios programinės įrangos dokumente Plėtros sistemaŠiuolaikinės grėsmės reikalauja, kad saugumas būtų integruotas į procesą, o ne pridedamas vėliau.
Kaip abu metodai veikia programinės įrangos tiekimo grandinę
Abu metodai yra labai svarbūs. Tačiau grėsmių sustabdymas anksti yra greitesnis, pigesnis ir efektyvesnis nei jų taisymas po diegimo.
Pavyzdžiui:
- Į jūsų kūrimo procesą įterptas kenkėjiškas paketas nebus užfiksuotas ugniasienės.
- Nutekėjusi paslaptis „Git“ sistemoje commit gali niekada nepasirodyti vykdymo laiko nuskaityme.
Dėl šio pokyčio vis daugiau organizacijų diegia viso gyvavimo ciklo saugumo platformas, tokias kaip Ksigeni, kurios sujungia abi disciplinas, užtikrindamos programinės įrangos tiekimo grandinę – nuo kodo iki debesijos.
4. Grėsmių supratimas visoje programinės įrangos tiekimo grandinėje
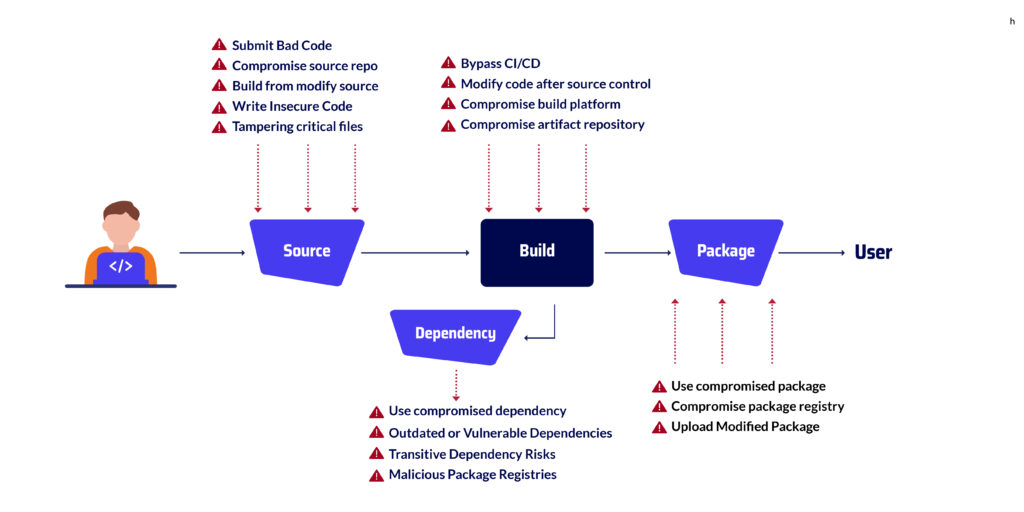
Norint veiksmingai apsaugoti savo sistemas, labai svarbu pirmiausia suprasti, kur programinės įrangos tiekimo grandinėje kyla grėsmės. Ši grandinė apima kiekvieną etapą – nuo kodo rašymo iki programinės įrangos diegimo ir naudojimo gamyboje, ir kiekvienas etapas kelia skirtingą riziką. Turėdami tai omenyje, išanalizuokime pagrindinius etapus ir konkrečius pažeidžiamumus, kuriuos jie sukelia.
Šaltinio etapas: kur prasideda programinės įrangos saugumas
Čia kuriamas, peržiūrimas ir aprašomas kodas committed. Tačiau net ir šiame ankstyvame etape grėsmės jau egzistuoja. Pavyzdžiui:
- Kenkėjiški kūrėjai arba spausdinimo klaidų paveikti paketai gali sukelti pavojingą kodą
- Netinkamai sukonfigūruotos „Git“ saugyklos gali atskleisti jautrias konfigūracijas
- Kūrėjai kartais commit atsitiktinės paslaptys, keliančios pavojų sistemoms
→ Sužinokite daugiau: Grėsmės šaltinio etape
Paketo etapas: Trečiųjų šalių rizikos valdymas
Priklausomybių valdymas yra būtinas, bet kartu ir rizikingas. Užpuolikai dažnai išnaudoja:
- Priklausomybių painiavos atakos naudojant panašiai pavadintas bibliotekas
- Pasenę arba pažeidžiami atvirojo kodo paketai, kurie vis dar plačiai naudojami
- Nepatvirtintas trečiosios šalies kodas, integruotas be kruopštaus patvirtinimo
→ Pasinerkite giliau: Grėsmės pakuotės etape
Sukūrimo etapas: tvirtinimas CI/CD Darbo eigos
Jūsų CI/CD pipeline kompiliuoja kodą ir sukuria diegiamus artefaktus. Deja, dėl savo sudėtingumo jis tampa patraukliu taikiniu. Dažnos problemos:
- Nepastebimi modifikuoti kompiliavimai arba nepasirašyti dvejetainiai failai
- Nesaugūs arba pažeisti automatizavimo scenarijai
- Numatytieji arba nepatvirtinti aplinkos kintamieji
→ Skaitykite toliau: Grėsmės kūrimo etape
Dislokavimas ir valdymas: paskutinė, bet ne vienintelė fronto linija
Patekusios į gamybos aplinką, programos vis dar yra pažeidžiamos. Užpuolikai, kurie anksčiau įdiegė kenkėjišką kodą, gali jį aktyvuoti po diegimo, dažnai apeidami tradicinius aptikimo metodus. Todėl saugumas vykdymo metu išlieka svarbia jūsų bendros sistemos dalimi.
→ Žr. pavyzdžius: Žymūs tiekimo grandinės kompromitavimo išpuoliai
Kodėl vizualizacija yra labai svarbi tiekimo grandinės saugumui užtikrinti
Apskritai daugelis komandų neturi aiškaus supratimo, kaip jų kodas juda kiekviename etape. Šis nematomumas sukuria akląsias zonas, kuriomis užpuolikai noriai naudojasi. Štai kodėl programinės įrangos tiekimo grandinės vizualizavimo įrankiai yra nepakeičiami. Jie leidžia:
- Susisteminkite kiekvieną komponentą, procesą ir suinteresuotąją šalį pipeline
- Aptikti silpnąsias vietas ir sisteminius pažeidžiamumus
- Aiškiai ir užtikrintai atsekite problemų kilmę
→ Sužinokite daugiau: SSC vizualizacijos įvaldymas
Praneškite man, jei norite, kad tai būtų įtraukta į suformatuotą dokumentą, arba jei jums reikia pagalbos perdirbant toliau nurodytas dalis, kad būtų išlaikytas tas pats tonas ir struktūra.
5. Geriausia programinės įrangos saugumo praktika: apsaugos integravimas į jūsų darbo eigą
Stiprus programinės įrangos saugumas neatsiranda nuo paskutinės minutės taisymų – jis kyla iš ankstyvo ir nuoseklaus saugių įpročių formavimo. Tiesą sakant, efektyviausios komandos saugumo neįdiegia pačioje pabaigoje, o integruoja jį į visą savo kūrimo gyvavimo ciklą. Toks proaktyvus požiūris apsaugo programinės įrangos tiekimo grandinę iš vidaus, nesulėtindamas komandų darbo.
Toliau pateikiami esminiai metodai, padedantys apsaugoti jūsų darbo eigą nuo kūrimo iki diegimo:
Pasukite į kairę su saugia plėtra
Pirmiausia, ankstyvas problemų nustatymas taupo laiką ir padeda išvengti galimų pasekmių. Integruokite saugumą tiesiai į kūrimo procesą:
- Saugaus kodavimo užtikrinimas standards
- Statinių programų saugumo testų vykdymas (SAST) realiuoju laiku
- blokavimo commitkuriuose yra paslapčių arba didelės rizikos kodo šablonų
Šis metodas užtikrina, kad programinės įrangos saugumas prasideda nuo kūrėjo, o ne nuo auditoriaus.
Paskirtis SCA su pasiekiamumu ir EPSS
Užuot persekioję kiekvieną CVE, sutelkite dėmesį į tai, kas svarbu. Pasitelkite programinės įrangos sudėties analizę (SCA) įrankiai, kurie:
- Pažymėkite, kurie pažeidžiamumai jūsų kode iš tikrųjų pasiekiami
- Prioritetizuoti rizikas pagal išnaudojimo prognozavimo vertinimo sistemos (EPSS) rodiklius
Todėl jūsų komandos greitai ištaisys tai, kas gali būti išnaudota, ignoruodamos nereikalingą triukšmą.
Užkirsti kelią paslapčių atskleidimui
Dar vienas svarbus dalykas: tokie slapti kodai kaip žetonai, prisijungimo duomenys ir API raktai nepriklauso jūsų šaltinio kodui. Naudokite automatinius skaitytuvus, kad aptiktumėte ir blokuotumėte slaptus kodus prieš jiems pasidarant. committed. O jei vienas iš jų nuteka? Nedelsiant jį pasukite ir užregistruokite incidentą audito takams.
Užrakinkite savo CI/CD Pipelines
Lygiai taip pat svarbu, jūsų pipelineturėtų būti traktuojamos kaip gamybos sistemos. Tai reiškia:
- Mažiausių privilegijų prieigos vykdymas
- Visų kūrimo artefaktų pasirašymas ir tikrinimas
- Įrankių ir papildinių patikrinimas prieš naudojimą
Turint tai omenyje, užgrūdintas CI/CD procesas tampa stipriausia jūsų gynybos linija nuo vidinio ir išorinio klastojimo.
Stebėjimas realiuoju laiku naudojant anomalijų aptikimą
Net ir taikant griežtą kontrolę, stebėsena yra labai svarbi. Naudokite anomalijų aptikimą, kad nustatytumėte:
- Netikėti kodo ar konfigūracijos pakeitimai
- Įtariama commit elgesys
- Prieigos modeliai už įprastų bazinių linijų ribų
Matomumas realiuoju laiku leidžia sustabdyti problemas prieš jie tampa įvykiais.
Atitikties automatizavimas visame gyvavimo cikle
Galiausiai, nepamirškite pasirengimo reguliavimo reikalavimams. Saugumo kontrolės automatizavimas ne tik užtikrina gerąją praktiką, bet ir padeda laikytis tokių sistemų kaip DORA, NIS2 ir kitų reikalavimų. Įsitikinkite, kad jūsų įrankiai gali:
- Vykdyti automatinius patikrinimus visuose etapuose
- Rinkti įrodymus ir žurnalus
- Kontrolės aprėpties demonstravimas auditų metu
Taip atitiktis tampa saugios inžinerijos šalutiniu produktu, o ne blokatoriumi.
Saugus programinės įrangos kūrimas: 8 geriausios praktikos pavyzdžiai
Atraskite geriausią saugaus programinės įrangos kūrimo praktiką, skirtą padidinti vientisumą, sumažinti riziką ir užtikrinti programinės įrangos patikimumą.
6. Svarbiausi šiuolaikinės programinės įrangos saugumo įrankiai
Susitaikykime su tuo – žmonės ir procesai yra svarbūs, tačiau įrankiai yra tai, kas daro saugumo programinę įrangą realia. Be automatizavimo ir matomumo beveik neįmanoma suspėti. Kadangi programinės įrangos tiekimo grandinėje yra tiek daug judančių dalių, jūsų įrankiai turi apimti ne tik jūsų kodą.
Žemiau pateikiamas įrankių, kuriuos turėtų naudoti kiekviena moderni komanda, suskirstymas. Ne tik todėl, kad tai yra geriausia praktika, bet ir todėl, kad jie taupo laiką, sumažina riziką ir palengvina atitiktį reikalavimams.
Statinis ir dinaminis programų saugumo testavimas (SAST ir DAST)
Pradėti, SAST Įrankiai nuskaito jūsų kodą prieš jam paleidžiant. Jie aptinka tokius dalykus kaip SQL injekcija, nesaugi logika ar slapti raktai paprastame tekste – kūrimo metu, o ne po jo.
Tuo tarpu, PASKUTINĖ taiko kitokį požiūrį. Jis testuoja jūsų veikiančias programas iš išorės, imituodamas realias atakas, kad rastų tokius dalykus kaip pažeisti prieigos valdikliai ar pažeidžiami galiniai taškai.
Abu yra naudingi. Tačiau kartu jie padeda kurti ir naudoti programinę įrangą, kuri yra saugi iš esmės ir saugi gamybinėje aplinkoje.
Programinės įrangos sudėties analizė (SCA)
Beveik kiekviena šiandieninė programa priklauso nuo atvirojo kodo. Tai puiku dėl greičio, bet ne visada dėl saugumo.
SCA įrankiai nuskaitykite trečiųjų šalių priklausomybes ir bibliotekas, ar nėra žinomų pažeidžiamumų. Tačiau geriausi nueina toliau. Jie naudoja pasiekiamumo analizė kad pamatytumėte, ar jūsų kodas iš tikrųjų iškviečia pažeidžiamą funkciją. Ir su EPSS balai, geriau supranti, kas gali būti išnaudota gamtoje.
Kitaip tariant, svarbu ne tik tai, kas sugedę, bet ir tai, kas iš tikrųjų rizikinga.
Infrastruktūra kaip kodas (IaC) Saugumas
Kadangi infrastruktūra dabar parašyta kodu, ją galima peržiūrėti, versuoti ir – taip, – išnaudoti. Štai kur IaC security ateina
Nuskaitydami jūsų „Terraform“, „Helm“ arba „Kubernetes“ failus, šie įrankiai padeda aptikti tokius dalykus kaip pernelyg liberalūs vaidmenys, atviri prievadai arba trūkstami valdikliai prieš juos paleidžiant.
Dėl to jūsų debesijos konfigūracijos išlieka švarios, nuoseklios ir atitinka reikalavimus.
Application Security Posture Management (ASPM)
Apsaugos įrankiai gali būti triukšmingi. Įspėjimai kaupiasi, ir sunku žinoti, kas svarbu. Štai kodėl ASPM platformos egzistuoja.
Jie gauna duomenis iš jūsų kodo bazės, priklausomybių, CI/CD pipelineir debesijos aplinkose – tada prioritetizuokite problemas pagal realią riziką. Gaunate kontekstą, o ne tik kontrolinius sąrašus.
Jei bandote valdyti saugumą nesulėtindami pristatymo, ASPM yra dashboard nežinojai, kad tau reikia.
Paslapčių aptikimas ir anomalijų aptikimas
Būkime atviri: paslaptys nuteka. API raktai, žetonai ir prisijungimo duomenys vis tiek nuteka. commitperduodami saugykloms – net ir patyrusių komandų.
Paslapčių aptikimas įrankiai iš pradžių neleidžia tam įvykti. O jei kas nors praslysta pro šalį, anomalijų aptikimas panaikina spragas – pažymi neįprastus pakeitimus, modifikuotus variantus ar keistus variantus commit modeliai.
Kartu šie įrankiai suteikia jums realaus laiko supratimą pipeline.
Kodėl visa tai svarbu
Tai ne tik būtini priedai. Tai yra bet kurios komandos, rimtai žiūrinčios į saugumo programinę įrangą, pagrindas. Kai užpuolikai gali pasiekti jūsų saugyklą, jūsų... pipeline, arba trečiųjų šalių paketams, jums reikia visapusiško draudimo.
Tokios priemonės kaip „Xygeni“ visa tai sujungia į vieną platformą. Taigi, užuot sujungus viską į vieną, gaunate visišką matomumą – nuo kodo iki debesies – su integruota automatizacija, įspėjimais ir apsauga realiuoju laiku.
7. Rekomenduojami ištekliai Programinės įrangos saugumas bei Tiekimo grandinės apsauga
Išoriniai vadovai ir Standards
Šie ištekliai praktiškai papildo šiame vadove aprašytas strategijas.
8. Išvada: kodėl programinės įrangos saugumas yra esminis verslo tęstinumo veiksnys
Apibendrinkime. Šiandieninėje grėsmių aplinkoje, kai užpuolikai nebelaukia produkcijos ir gali atakuoti bet kurioje jūsų įrankių grandinės vietoje, saugos programinė įranga nėra tiesiog malonu turėti – tai būtina. Jei jūsų kompiliacijos, priklausomybės ar CI/CD pipelinenėra apsaugoti, jūsų kodas taip pat nėra.
Kitaip tariant, saugumo programinė įranga suteikia jūsų komandai pasitikėjimo greitai vykdyti užduotis, nekeliant pavojaus verslui. Ji leidžia jums:
- Pastebėkite problemas prieš joms pasiekiant gamybos etapą
- Įrodyti atitiktį tokioms sistemoms kaip DORA ir NIS2
- Greitai atsigaukite, kai kas nors praslysta
Svarbiausia, kaip jūs apsaugote savo programinės įrangos tiekimo grandinėje nuo pradžios iki pabaigos. Kai supranti kas yra programinės įrangos saugumas, galite jį nuosekliai taikyti kiekviename etape – nuo saugaus kodo rašymo ir paslapčių valdymo iki trečiųjų šalių komponentų tikrinimo ir anomalijų stebėjimo.
Ir nors nėra tobulų sistemų, tinkamos apsaugos priemonės reiškia, kad nereikia pradėti nuo nulio, kai kas nors nutinka ne taip.
🔧 „Final Takeaways“
Pradėkite saugumo užtikrinimą anksti SDLC ir paverskite tai savo darbo eigos dalimi
Apsaugokite kiekvieną tiekimo grandinės etapą, ne tik gamybą
Naudokite šiuolaikinius įrankius, pvz. SCA, IaC skenavimas ir anomalijų aptikimas
Būkite atsargūs, neatsižvelgdami į reglamentus, naudodami integruotą atitikties automatizavimą

DUK: atsakymai į jūsų klausimus apie programinės įrangos saugumą ir tiekimo grandinę
Kokia yra geriausia saugumo programinė įranga?
Nėra universalaus geriausio, bet yra pats efektyviausias saugos programinė įranga yra toks, kuris prisitaiko prie viso jūsų kūrimo darbo eigos, tuo pačiu proaktyviai mažindamas riziką. Idealiu atveju jis turėtų apjungti stebėjimą realiuoju laiku, pažeidžiamumų aptikimą, paslapčių nuskaitymą, anomalijų aptikimą ir atitikties automatizavimą – visa tai vienoje platformoje.
Būtent tai Ksigeni pristato.
Mūsų „viskas viename“ programų saugumo („AppSec“) platforma sukurtas taip, kad apsaugotų visą programinės įrangos tiekimo grandinėje, nuo kodo iki diegimo. Nesvarbu, ar rašote saugų kodą, tvarkote trečiųjų šalių priklausomybes, saugote savo CI/CD pipeline, arba artefaktų patvirtinimas prieš išleidimą – „Xygeni“ pasirūpins viskuo.
Jis sklandžiai integruojasi su jūsų esamais „DevOps“ įrankiais, užtikrindamas centralizuotą matomumą ir praktines įžvalgas, kad jūsų komanda galėtų išlikti saugi nesulėtindama pristatymo.
Ar patartina įjungti automatinius saugos programinės įrangos atnaujinimus?
Taip, daugeliu atvejų. Įjungus automatinius atnaujinimus, užtikrinama, kad jūsų saugos programinė įranga turėtų naujausius grėsmių apibrėžimus ir pataisymus. Tai sumažina naujai atrastų pažeidžiamumų riziką, o tai ypač svarbu sparčiai besikeičiančioje aplinkoje.
Kas yra software supply chain security?
Software supply chain security yra praktika, kuria siekiama apsaugoti kiekvieną programinės įrangos kūrimo ir teikimo proceso etapą. Tai apima atvirojo kodo priklausomybių valdymą, kūrimo užtikrinimą pipelines, artefaktų tikrinimas ir neleistinų pakeitimų stebėjimas per visą gyvavimo ciklą.
Kuris SBOM Ar platforma geriausiai tinka programinės įrangos tiekimo grandinės apsaugai?
Geriausias SBOM (Programinės įrangos medžiagų sąrašo) platformos neapsiriboja vien priklausomybių sąrašu. Jos taip pat padeda įvertinti riziką, aptikti pažeidžiamumus ir palaikyti atitiktį reikalavimams. Pasirinkite tokią, kuri integruojasi į jūsų esamą įrankių grandinę ir teikia praktinių įžvalgų – „Xygeni“ tai siūlo kaip savo tiekimo grandinės saugumo rinkinio dalį.
Ką veikia tiekimo grandinės valdymo programinė įranga?
Tradicine prasme tiekimo grandinės valdymo programinė įranga padeda įmonėms sekti logistiką ir atsargas. Tačiau programinės įrangos kontekste tai reiškia įrankius, kurie stebi kodo, komponentų ir dalyvių srautą, užtikrindami, kad kiekviena dalis būtų patikrinta, patikima ir saugi.
