
SSDLC: Raktas į saugų programinės įrangos kūrimą #
Jei kuriate programas, tikriausiai esate girdėję apie S.SDLC, bet kas yra SSDLCir kaip tai palyginama su tradiciniais metodais, pvz. SDLCDiskusijose apie SDLC prieš SSDLC, pagrindinis skirtumas yra tas, kaip saugumas yra vertinamas per visą kūrimo gyvavimo ciklą. Nors SDLC dažnai saugumą traktuoja kaip paskutinį žingsnį arba, dar blogiau, kaip antraeilę mintį, SSDLC (Saugaus programinės įrangos kūrimo gyvavimo ciklas) integruoja saugumą nuo pat pradžių. Šis proaktyvus požiūris užtikrina, kad pažeidžiamumai būtų pašalinti anksti, sumažinant riziką, taupant išlaidas ir kuriant programinę įrangą, kuri yra ne tik funkcionali, bet ir saugi pagal savo dizainą. Šiame žodynėlyje mes tiksliai paaiškinsime, kaip SSDLC veikia, kodėl tai būtina šiandieninėje grėsmių aplinkoje ir kaip jūsų komanda gali tai efektyviai įgyvendinti.
Apibrėžimas:
Kas yra SSDLC? #
Saugus programinės įrangos kūrimo gyvavimo ciklas (SSDLC) yra sistema, kuri sistemingai integruoja saugumo praktikas į kiekvieną kūrimo proceso etapą. Kitaip nei SDLC, kur saugumo klausimai dažnai sprendžiami vėlai – testavimo ar diegimo metu – SSDLC „įtvirtina“ saugumą nuo pat pradžių. Saugus programinės įrangos kūrimo gyvavimo ciklas nėra skirtas papildomam sudėtingumui didinti; tai yra iniciatyvumas. Anksti nustatant ir šalinant pažeidžiamumus, SSDLC sumažina riziką, vėlyvojo etapo taisymų išlaidas ir užtikrina atitiktį tokiems reglamentams kaip BDAR, HIPAA ir PCI DSS. Su SSDLCkūrėjai gali pateikti programinę įrangą, kuri ne tik veikia sklandžiai, bet ir atlaiko šiuolaikines kibernetines grėsmes.
SDLC prieš SSDLCKodėl S?SDLC yra protingesnis pasirinkimas #
Skirtumas tarp SDLC prieš SSDLC yra daugiau nei tik tai, kada komandos sprendžia saugumo klausimus – tai, kaip jos build security į procesą. Tradiciniai metodai pirmiausia sutelkti į funkcionalios programinės įrangos kūrimą, o saugumo didinimą – vėliau, testavimo ar diegimo metu. Toks reaktyvus požiūris palieka programinės įrangos pažeidžiamumų, kuriuos komandos turi ištaisyti vėliau, dažnai brangiai arba su rimta rizika.
Priešingai, aktyvesnis požiūris užtikrina, kad saugumas būtų kiekvieno etapo, pradedant planavimu, dalis. Komandos anksti nustato ir pašalina rizikas, todėl saugumas tampa vientisa darbo eigos dalimi, o ne antraeiliu rūpesčiu. Tai ne tik sumažina išlaidas ir užkerta kelią vėlavimams, bet ir padeda kūrėjams kurti patikimą ir šiuolaikiniams iššūkiams paruoštą programinę įrangą.
Pagrindiniai skirtumai SDLC prieš SSDLC
| Aspektas | SDLC Programinės įrangos kūrimo gyvavimo ciklas | SSDLC Saugus programinės įrangos kūrimo gyvavimo ciklas |
| Saugumo dėmesys | Reaktyvus: saugumo problemos sprendžiamos sukūrus funkcionalumą. Problemos dažnai aptinkamos testavimo metu arba po diegimo. | Proaktyvus: saugumas yra integruotas į kiekvieną etapą, taip sumažinant pažeidžiamumų atsiradimo tikimybę. |
| Veiklos laikas | Saugumo užtikrinimas dažnai atidedamas iki testavimo ar diegimo etapų. | Saugumo veikla, pvz., rizikos vertinimas ir saugus kodavimas, yra integruojama nuo pat pradžių. |
| Išlaidų pasekmės | Vėlyvojo ciklo pažeidžiamumų taisymas gali būti brangus ir daug laiko reikalaujantis. | Ankstyvas aptikimas taupo išteklius, nes išvengiama brangaus pakartotinio darbo ir vėlavimų. |
| Pažeidžiamumo rizika | Didesnė rizika, kad problemos nebus pastebėtos iki vėlesnių etapų ar gamybos. | Mažesnė rizika, nes pažeidžiamumai nustatomi ir šalinami kūrimo metu. |
| Pagrindinė veikla | Dėmesys sutelkiamas į funkcionalios programinės įrangos teikimą, o saugumas yra papildomas elementas. | Saugus dizainas, grėsmių modeliavimas, saugus kodavimas ir nuolatinis testavimas yra pagrindiniai prioritetai. |
Trumpai: sdlc prieš ssdlc: SDLC kuria veikiančią programinę įrangą. SSDLC kuria veikiančią programinę įrangą bei apsaugo naudotojus, duomenis ir jūsų verslą. Su SSDLC, jūs ne tik kuriate programinę įrangą – nuo pirmos dienos ugdote pasitikėjimą ir atsparumą.
Saugaus programinės įrangos kūrimo gyvavimo ciklo etapai: žingsnis po žingsnio #
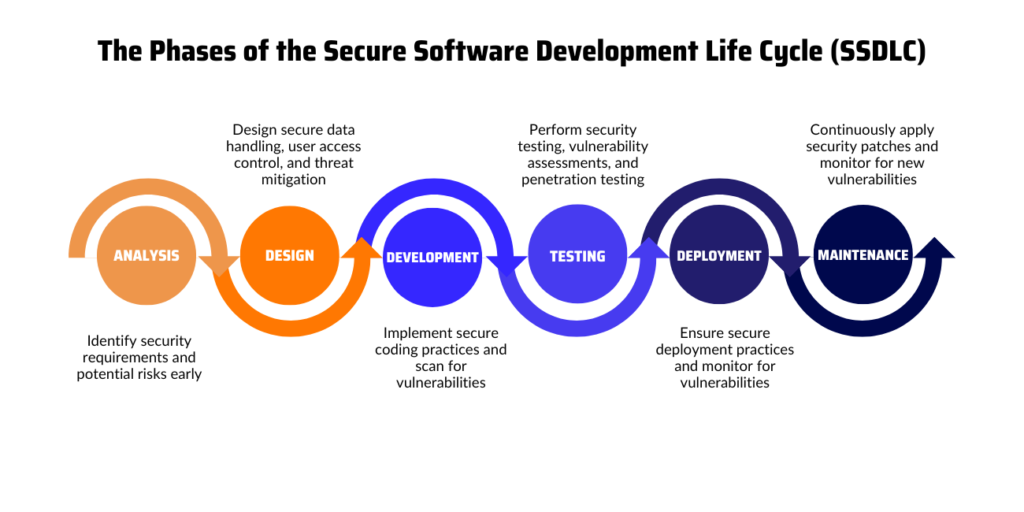
Įdomu Kas yra S?SDLC praktiškai? Štai kaip saugumas integruojamas į kiekvieną kūrimo proceso etapą:
Planavimas ir reikalavimų analizė
- Iš anksto apibrėžkite tiek funkcinius, tiek saugumo reikalavimus.
- Atlikite rizikos vertinimus, kad anksti nustatytumėte galimas grėsmes.
dizainas
- Dėmesys saugios architektūros kūrimui.
- Naudokite grėsmių modeliavimą, kad numatytumėte ir sumažintumėte pažeidžiamumus prieš pradedant kodavimą.
plėtra
- Rašykite saugų kodą, vadovaudamiesi geriausia praktika.
- Naudokite tokius įrankius kaip statinis programų saugumo testavimas (SAST) aptikti pažeidžiamumus rašant kodą.
Testavimas
- Vienu metu patikrinkite funkcionalumą ir saugumą.
- Prieš diegdami atlikite dinaminį programų saugumo testavimą (DAST), įsiskverbimo testus ir kodo peržiūras, kad nustatytumėte silpnąsias vietas.
diegimo
- Taikykite saugias konfigūracijas.
- Prieš paleisdami programinę įrangą, sukurkite stebėjimo sistemas ir sukurkite incidentų reagavimo planą.
priežiūra
Reguliariai atlikite pažeidžiamumų vertinimus ir diegkite pataisas, kad palaikytumėte tvirtą saugumo poziciją.
Įtraukite nuolatinį stebėjimą po diegimo.
Norite išsamiau panagrinėti šiuos etapus? Peržiūrėkite šį išsamų tinklaraščio įrašą apie Programinės įrangos kūrimo gyvavimo ciklo etapai daugiau įžvalgų ir geriausios praktikos pavyzdžių.
Svarbiausios išvados: kas yra S?SDLC? #
- Kas yra SSDLC? SSDLC (Saugios programinės įrangos kūrimo gyvavimo ciklas) integruoja saugumo praktikas į kiekvieną etapą. SDLC procesas – planavimas, projektavimas, kūrimas, testavimas, diegimas ir priežiūra – siekiant užtikrinti saugią programinę įrangą nuo pradžios iki pabaigos.
- Kodėl S.SDLC reikalai: Skirtingai nuo tradicinių SDLCSSDLC anksti įdiegia saugumą, sumažindamas pažeidžiamumus, atitikties riziką ir ilgalaikes išlaidas.
- Pagrindiniai S privalumaiSDLC: Ankstesnis pažeidžiamumų aptikimas, mažesnės taisomosios pastangos, didesnis klientų pasitikėjimas ir suderinamumas su standardtokie kaip BDAR, HIPAA ir PCI DSS.
Kodėl kūrėjai turėtų pereiti prie SSDLC #
Perjungiama iš SDLC pas SSDLC Gali skambėti kaip didelis žingsnis, tačiau privalumai jį pateisina. Štai kodėl kūrėjams patinka „Saugus programinės įrangos kūrimo gyvavimo ciklas“:
Kuria saugesnę programinę įrangą: Su SSDLC, jūsų programinė įranga yra pasirengusi susidoroti su šiuolaikinėmis grėsmėmis.
Taupo laiką ir pinigus: Ankstyvas problemų nustatymas reiškia mažiau brangių vėlesnių taisymų.
Supaprastina saugumą: Integravus saugumą į darbo eigą, sumažėja stresas ir prireikia paskutinės minutės taisymų.
Įgyvendinant SSDLC Ar galima išvengti pažeidžiamumų prieš diegimą? #
Taip, iš tiesų. Įgyvendinant SSDLC yra vienas efektyviausių būdų užkirsti kelią pažeidžiamumams prieš diegimą. Integruojant saugumo praktikas į kiekvieną kūrimo proceso etapą – nuo planavimo ir projektavimo iki kodavimo ir testavimo, SSDLC nukreipia saugumą į kairę. Tai reiškia, kad potencialios grėsmės ir pažeidžiamumai nustatomi anksti, atliekant tokias veiklas kaip grėsmių modeliavimas, saugios architektūros peržiūros ir statinė kodo analizė. Tokie įrankiai kaip SAST bei PASKUTINĖ yra naudojami ne kaip papildoma mintis, o kaip integruotos apsaugos priemonės visame SDLC.Saugumo patikrinimai su SSDLC yra nuolatiniai ir automatizuoti. Tokiu būdu sumažinama tikimybė, kad kritinės problemos bus aptiktos paskutinę minutę. Tai ne tik sumažina klaidų taisymo kainą ir sudėtingumą, bet ir padeda užtikrinti, kad pažeidžiamumai niekada nepasiektų gamybinės aplinkos.
Kokie yra dažniausiai naudojami S?SDLC įrankiai? #
Siekiant palaikyti saugų programinės įrangos kūrimo gyvavimo ciklą (SSDLC) komandos naudojasi įvairiais įrankiais, skirtais rizikai nustatyti, valdyti ir mažinti kiekviename kūrimo etape. Kiekviena kategorija atlieka konkretų vaidmenį – nuo saugaus kodo rašymo iki patvirtinimo, kad jūsų programa atlaiko realaus pasaulio grėsmes.
Čia pateikiami dažniausiai naudojami S tipai.SDLC įrankiai:
- Statinis programų saugumo testavimas (SAST)Šie įrankiai analizuoja šaltinio kodą ankstyvoje kūrimo stadijoje, kad aptiktų klaidas, nesaugias funkcijas ir kodavimo trūkumus, kol jie nepasiekia gamybinės aplinkos.
- Dinaminis programų saugos testavimas (DAST)DAST įrankiai imituoja atakas prieš veikiančias programas, kad atskleistų vykdymo laiko pažeidžiamumus, pvz., injekcijos klaidas ar pažeistą autentifikavimą.
- Programinės įrangos sudėties analizė (SCA): SCA Įrankiai ieško pažeidžiamų atvirojo kodo priklausomybių ir žymi licencijavimo problemas, padėdami išvengti tiekimo grandinės rizikos.
- Paslapčių aptikimasŠios kategorijos įrankiai nuskaito kodą, pipelineir saugyklas, kad būtų galima užfiksuoti užkoduotus kredencialus, API raktus ir kitas slaptas paslaptis, kol jos dar nėra atskleistos.
- Infrastruktūra kaip kodas (IaC) SkeneriaiTai užtikrina, kad jūsų debesies konfigūracijos ir konteinerių sąrankos nuo pat pradžių atitiktų saugaus pagal numatytuosius nustatymus principus.
- CI/CD Saugumo integracijosTokios platformos kaip „Xygeni“ įterpia į jūsų pipelines automatizuoti pažeidžiamumų aptikimą, užtikrinti jų vykdymą guardrailsir užtikrinti atitiktį kodui, kai jis keičiasi commit dislokuoti.
Sujungus šiuos SSDLC įrankiais sukuriate daugiasluoksnę gynybą, kuri anksti nustato rizikas, automatizuoja saugias praktikas ir palaiko nuolatinę atitiktį reikalavimams. Daugiau informacijos rasite šiame vadove Dažniausiai naudojamas SDLC Ištekliai.
Kaip Xygeni supaprastina SSDLC #
Perėjimas prie saugaus programinės įrangos kūrimo gyvavimo ciklo nereiškia darbo eigos pertvarkymo. „Xygeni“ teikia įrankius, kurie palengvina S diegimą.SDLC vientisas:
- Application Security Posture Management (ASPM): Gaukite realiuoju laiku matomumą apie rizikas, suskirstykite pažeidžiamumus pagal svarbą ir efektyviai juos pašalinkite.
- Open Source Security: Nuolat stebėkite priklausomybes, ar nėra pažeidžiamumų, ir blokuokite kenkėjiškus paketus, kol jie nepatenka į jūsų kodo bazę.
- Paslapčių saugumas: Užkirsti kelią slaptos informacijos, tokios kaip API raktai ar prisijungimo duomenys, nutekėjimui kūrimo metu.
Su „Xygeni“ galite integruoti SSDLC praktiką į savo procesą nesulėtindami komandos darbo.
Kodėl kūrėjai turėtų pereiti prie SSDLC #
Perjungiama iš SDLC pas SSDLC Gali skambėti kaip didelis žingsnis, tačiau privalumai jį pateisina. Štai kodėl kūrėjams patinka „Saugus programinės įrangos kūrimo gyvavimo ciklas“:
- Tai taupo laiką ir pinigus: Ankstyvas problemų nustatymas reiškia mažiau brangių vėlesnių taisymų.
- Tai supaprastina saugumą: Integravus saugumą į darbo eigą, sumažėja stresas ir prireikia paskutinės minutės taisymų.
- Kuria saugesnę programinę įrangą: Su SSDLC, jūsų programinė įranga yra pasirengusi susidoroti su šiuolaikinėmis grėsmėmis.
Pradėkite nemokamai dabar #
Ženkite kitą žingsnį jau šiandien! „Xygeni“ supaprastina SSDLC integraciją, todėl ji efektyvi ir patogi kūrėjams. Pradėkite dabar ir leiskite mums padėti jums sklandžiai pereiti nuo SDLC pas SSDLC kuriant saugią ir patikimą programinę įrangą nuo nulio.

Dažnai užduodami klausimai #
Nes tai padeda organizacijoms kurti ne tik funkcionalią, bet ir saugią programinę įrangą. Integruodama saugumą į kiekvieną kūrimo proceso etapą, SSDLC sumažina pažeidžiamumų riziką, užtikrina atitiktį tokiems reglamentams kaip BDAR ir HIPAAir sumažina brangius vėlyvojo etapo taisymus. Tai taip pat apsaugo jūsų organizacijos reputaciją, užkertant kelią saugumo pažeidimams, kurie galėtų pakenkti klientams ir verslo operacijoms.
Įgyvendinant SSDLC reikalauja visų suinteresuotųjų šalių bendradarbiavimo. Kūrėjai imasi iniciatyvos integruodami saugaus kodavimo praktikas. Saugumo specialistai vadovauja procesui, valdydami testavimą ir grėsmių mažinimą. Projektų vadovai teikia pirmenybę saugumui per visą kūrimo gyvavimo ciklą, o verslo savininkai užtikrina, kad saugumo tikslai atitiktų verslo tikslus. Šie vaidmenys kartu veikia darniai, kad užtikrintų sėkmingą S diegimą.SDLC.
Nors abu siekia kurti saugią programinę įrangą, „DevSecOps“ ir „S“SDLC taikyti šiek tiek skirtingus metodus.
SSDLC (Saugaus programinės įrangos kūrimo gyvavimo ciklas) daugiausia dėmesio skiria saugumo integravimui kiekviename tradicinio kūrimo gyvavimo ciklo etape – nuo planavimo ir projektavimo iki kodavimo, testavimo ir diegimo.
„DevSecOps“ yra platesnė praktika, apjungianti kūrimą, saugumą ir operacijas. Ji pabrėžia automatizavimą, nuolatinę integraciją ir realaus laiko grįžtamojo ryšio ciklus visoje „DevOps“ įrankių grandinėje.
Trumpai tariant, S.SDLC prideda saugumo kūrimo etapams, o „DevSecOps“ integruoja saugumą į visą CI/CD darbo eiga.
S įdiegimasSDLC padeda komandoms anksti pastebėti saugumo spragas – prieš joms pasiekiant gamybinę erdvę. Taip organizacijos gali:
– Sumažinkite klaidų taisymo išlaidas ir pastangas
– Venkite įprastų pažeidžiamumų, tokių kaip injekcijos ar neteisingos konfigūracijos
– Užtikrinti atitiktį saugumo reikalavimams standardir politikos
– Ugdyti pasitikėjimą su vartotojais ir suinteresuotosiomis šalimis
Galiausiai, S.SDLC paverčia saugų kodavimą jūsų kultūros dalimi – ne tik paskutinės minutės patikrinimu prieš išleidimą.

