
Kas yra grėsmių aptikimas ir reagavimas (TDR) ir kodėl tai svarbu?
Kibernetinėms grėsmėms tampant vis sudėtingesnėms, organizacijoms reikia aktyvių saugumo strategijų, kad apsaugotų savo skaitmeninį turtą. Čia praverčia grėsmių aptikimas ir reagavimas (TDR). Kas yra grėsmių aptikimas ir reagavimas? Tai kibernetinio saugumo procesas, skirtas grėsmėms realiuoju laiku nustatyti, analizuoti ir į jas reaguoti. Derindamas grėsmių aptikimą su automatizuotomis arba rankinėmis reagavimo priemonėmis, TDR sumažina kibernetinių atakų poveikį, kol jos dar nespėjo išnaudoti pažeidžiamumų.
TDR išsivystė iš ankstesnių technologijų, tokių kaip įsilaužimo aptikimo sistemos (IDS), saugos informacijos ir įvykių valdymas (SIEM) ir galinių taškų aptikimas bei reagavimas (EDR). Tokios įmonės kaip Cisco bei "Microsoft" padėjo kurti TDR sprendimus, todėl jie tapo būtini šiuolaikinėms kibernetinio saugumo strategijoms. Pasitelkdama mašininį mokymąsi, elgsenos analizę ir grėsmių analizę, TDR leidžia įmonėms greitai ir efektyviai aptikti ir reaguoti į žinomas ir kylančias grėsmes.
Apibrėžimas:
Kas yra grėsmių aptikimas ir atsakas (TDR)? #
Grėsmių aptikimas ir reagavimas (TDR) yra kibernetinio saugumo procesas, skirtas aptikti kibernetines grėsmes ir į jas reaguoti realiuoju laiku. Nuolat stebėdamas tinklo srautą, galinius įrenginius ir sistemos veiklą, TDR nustato įtartiną elgesį arba galimas atakas ir nedelsdamas imasi veiksmų, kad suvaldytų arba neutralizuotų šias grėsmes. TDR derina pažangius aptikimo metodus su automatizuotomis arba rankinėmis reagavimo priemonėmis, kad apsaugotų organizacijos skaitmeninį turtą.
Pagrindiniai grėsmių aptikimo ir reagavimo komponentai #
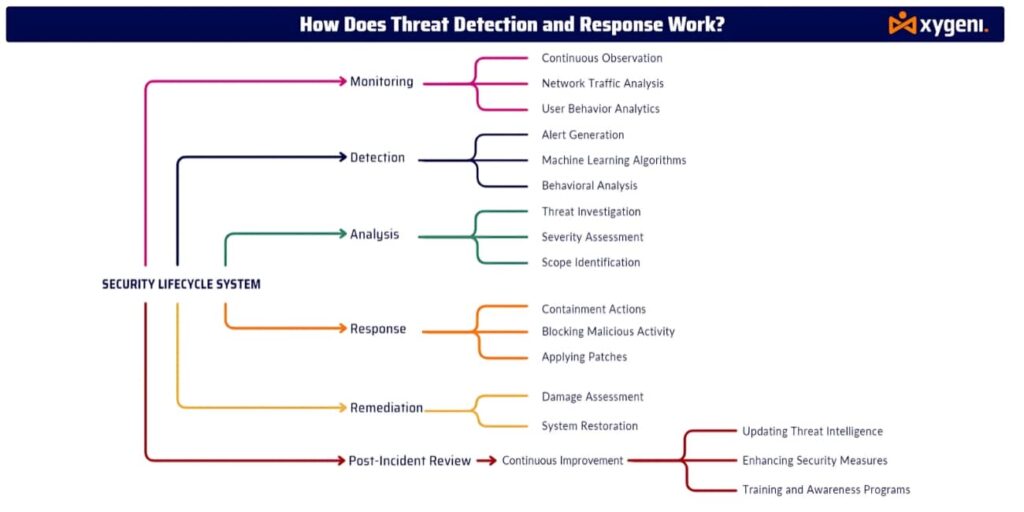
- Nuolatinis stebėjimas
TDR sistemos nuolat stebi tinklo srautą, galinius įrenginius, vartotojų elgseną ir IT infrastruktūrą, ieškodamos įtartinos veiklos. Šis nuolatinis budrumas leidžia organizacijoms pastebėti galimas grėsmes joms atsirandant. - Aptikimas
TDR įrankiai naudoja derinį elgesio analizė, mašininis mokymasisir grėsmės žvalgyba siekiant aptikti grėsmes, kurios gali apeiti tradicines saugumo priemones. Tai apima anomalijų, neįprasto tinklo srauto ir kenkėjiškų programų parašų nustatymą. - Grėsmių analizė
Kai sistema aptinka grėsmę, saugumo komandos analizuoja atakos pobūdį, šaltinį ir mastą. Jos įvertina galimą poveikį ir paveiktas sistemas, kad nustatytų tinkamą atsaką. - Automatizuotas atsakymas
TDR sistemos automatiškai reaguoja į aptiktas grėsmes, kad sumažintų žalą. Jos greitai izoliuoja pažeistas sistemas, blokuoja IP adresus arba nedelsdamos diegia pataisas. Sudėtingesnių grėsmių atveju saugumo komandos gali inicijuoti rankinį atsaką. - Atkūrimas ir atkūrimas
Suvaldę tiesioginę grėsmę, organizacijos imasi taisomųjų veiksmų – atkuria paveiktas sistemas, šalina pažeidžiamumus ir tobulina saugumo apsaugą, kad išvengtų incidentų ateityje. - Nuolatinis Tobulinimas
TDR platformos reguliariai atnaujina savo aptikimo algoritmus su naujausiomis technologijomis. grėsmės žvalgyba ir pritaikyti reagavimo mechanizmus kovai su naujomis ir besivystančiomis kibernetinėmis grėsmėmis. Tai užtikrina, kad organizacijos būtų apsaugotos nuo kylančių atakų vektorių.
Kaip „Xygeni“ palaiko grėsmių aptikimą ir reagavimą #
„Xygeni“ pasiūlymai integruotas grėsmių aptikimas ir reagavimas galimybės užtikrinti visapusišką šiuolaikinės programinės įrangos kūrimo ir tiekimo grandinių apsaugą. Štai kaip „Xygeni“ pagerina TDR:
- Anomalijų nustatymas ir stebėjimas realiuoju laiku
„Xygeni“ platforma nuolat stebi CI/CD pipelines, realiuoju laiku aptikdami anomalijas ar neleistiną veiklą. Tai užtikrina, kad jūsų programinės įrangos kūrimo procesai išliktų saugūs ir neapsaugoti nuo kibernetinių grėsmių. - Paslaptys Saugumas
Ksigenis Paslaptys Saugumas Sprendimas automatiškai aptinka ir blokuoja slaptų duomenų, tokių kaip API raktai, slaptažodžiai ir žetonai, atskleidimą. Apsaugodamas jūsų programinės įrangos kūrimo aplinkas, „Xygeni“ padeda užkirsti kelią įprastiems atakų vektoriams, susijusiems su slaptos informacijos nutekėjimu. - Automatizuotas reagavimas į incidentus
„Xygeni“ automatizuoja grėsmių šalinimą, izoliuodama pažeistas sistemas arba nedelsdama taikydama pataisas vos aptikus grėsmę. Tai neleidžia grėsmėms plisti jūsų infrastruktūroje. - Nuolatinis Tobulinimas
Pasitelkiant pasaulinį grėsmės žvalgyba „Xygeni“ nuolat atnaujina grėsmių aptikimo galimybes, užtikrindama, kad jūsų organizacija neatsiliktų nuo besikeičiančių kibernetinių grėsmių.
Kodėl svarbu aptikti grėsmes ir reaguoti į jas? #
Pasaulyje, kuriame kibernetinės grėsmės tampa vis sudėtingesnės ir nuolatinės, Grėsmių aptikimas ir atsakas Sistema yra labai svarbi kiekvienai organizacijai. Pagrindiniai TDR privalumai:
- Ankstyvas aptikimasAnkstyvas grėsmių nustatymas padeda išvengti didelių saugumo incidentų.
- Aktyvus atsakasAutomatizuojant reagavimo veiksmus sutrumpėja laikas, per kurį kibernetinės grėsmės gali padaryti žalos.
- Sumažintas poveikisGreitas aptikimas ir reagavimas padeda sumažinti galimą žalą jūsų organizacijos skaitmeniniam turtui ir reputacijai.
Užsisakykite demonstracinę versiją jau šiandien ir sužinokite, kaip „Xygeni“ gali sustiprinti jūsų organizacijos grėsmių aptikimo ir reagavimo galimybes bei apsaugoti jūsų skaitmeninį turtą nuo besikeičiančių kibernetinių grėsmių. #
Dažnai užduodami klausimai (DUK) #
Kuo skiriasi aptikimas ir reagavimas TDR? #
Aptikimas reiškia įtartinos veiklos ar grėsmių identifikavimą, o reagavimas apima veiksmus, kurių imamasi grėsmei suvaldyti ar neutralizuoti, pavyzdžiui, sistemų izoliavimą ar saugos pataisų diegimą.
Kaip TDR integruojasi su esamomis kibernetinio saugumo priemonėmis? #
TDR sprendimai dažnai papildo esamus siem (saugumo informacijos ir įvykių valdymo) platformos, užtikrinančios aktyvesnį gynybos lygmenį, realiuoju laiku aptikdamos grėsmes ir į jas reaguodamos.
Kokias grėsmes tvarko TDR? #
TDR gali padėti spręsti įvairias kibernetines grėsmes, įskaitant kenkėjiška programa, Ransomware, phishing, nulinės dienos žygdarbiaiir Išplėstinės nuolatinės grėsmės (APT).
Kaip veikia „Xygeni“ TDR sistema? #
„Xygeni“ integruoja TDR su realaus laiko anomalijų aptikimu, paslapčių valdymasir automatizuoto reagavimo galimybes, siekiant užtikrinti visapusišką apsaugą programinės įrangos kūrimo aplinkoms ir tiekimo grandinėms.

