
Šiuolaikinėje programinės įrangos kūrime 95 % atvirojo kodo programinės įrangos pažeidžiamumų kyla dėl tranzitinių priklausomybių. Šios netiesioginės sąsajos kelia paslėptų rizikų, kurios dažnai lieka nepastebėtos. Tačiau kas yra tranzitinė priklausomybės programinėje įrangoje? Tai netiesioginė sąsaja, paveldima iš kitų paketų, galinti sukelti jūsų programos saugumo spragas. Šie nematomi komponentai gali tapti silpnosiomis vietomis, todėl jūsų programinė įranga gali būti labiau pažeidžiama kibernetinių atakų. Šio programinės įrangos aspekto supratimas ir apsauga yra labai svarbūs norint išlaikyti stabilią ir apsaugotą aplinką.
Apibrėžimai:
Kas yra tranzitinė priklausomybė? #
Yra netiesioginė priklausomybė, kurią jūsų projektas paveldi iš kito paketo. Pavyzdžiui, jei jūsų projektas priklauso nuo A bibliotekos, o A biblioteka – nuo B bibliotekos, B biblioteka tampa tranzitine priklausomybe. Šios nematomos priklausomybės gali kauptis, nes kiekviena biblioteka ar modulis sukuria savo priklausomybių rinkinį, todėl jūsų programinę įrangą sunkiau stebėti ir apsaugoti.
Kaip veikia tranzitinės priklausomybės #
Pažiūrėkime į paprastą pavyzdį:
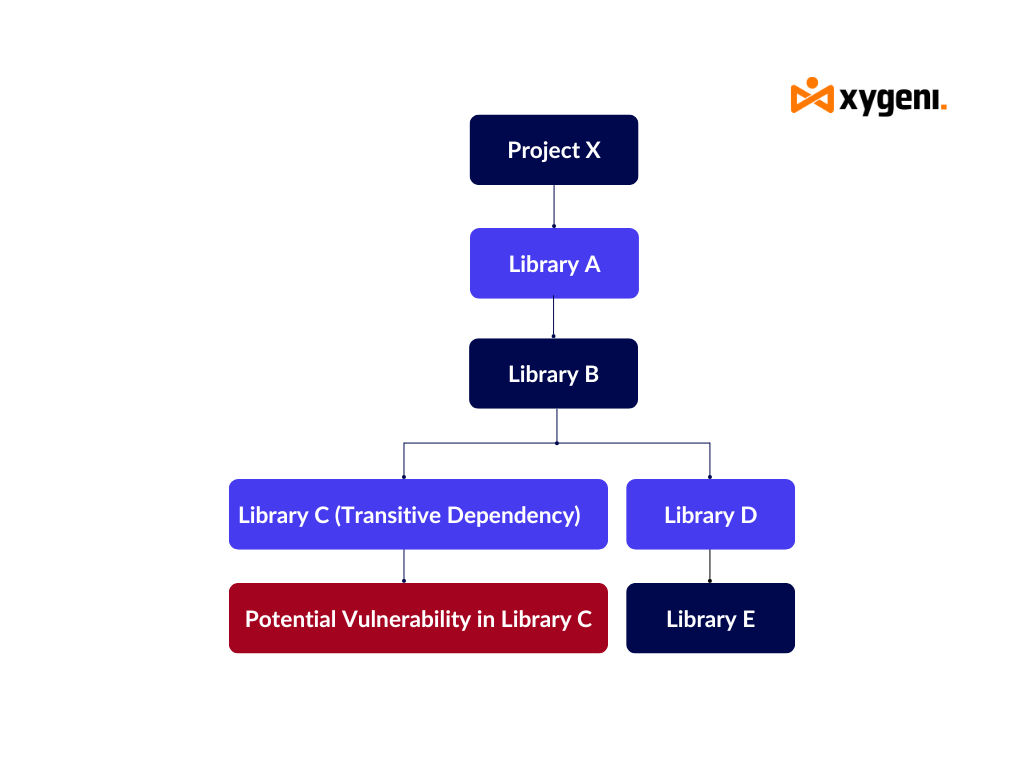
- Project X priklauso nuo Biblioteka A pagrindinėms funkcijoms, tokioms kaip registravimas.
- Biblioteka A pati priklauso nuo B biblioteka papildomoms naudingumo funkcijoms.
- B biblioteka naudoja C biblioteka konfigūracijos analizei.
Pagal šį scenarijų:
- C biblioteka yra tranzitinė priklausomybės programinė įranga Project X per Biblioteka A bei B biblioteka.
- If C biblioteka yra pažeidžiamumas, jis gali paveikti visą projektą, net jei Project Xkūrėjai gali net nežinoti C bibliotekaegzistavimas.
- Praplėskime tai:
- If C biblioteka yra pasenęs arba prastai prižiūrimas, jame gali būti pažeidžiamumų, kurie buvo pataisyti naujesnėse versijose. Tačiau kadangi jis yra paslėptas Biblioteka Air B bibliotekos priklausomybes, tai gali būti nepastebėta atliekant saugumo auditus.
- Dar blogiau, užpuolikai gali išnaudoti šį „paslėptą“ kelią, taikydami pažeidžiamumus plačiai naudojamose tranzityviose priklausomybėse, kurių tiesiogiai nekontroliuoja kūrėjas.
Šios netiesioginių ryšių grandinės didesniuose programinės įrangos projektuose tampa ilgesnės ir sudėtingesnės, todėl padidėja potencialus atakų paviršius ir apsunkinama saugumo priežiūra. Užpuolikai gali išnaudoti šiuos paslėptus kelius, taikydamiesi į dažniausiai naudojamų, bet mažiau matomų komponentų pažeidžiamumus.
Kodėl svarbios tranzitinės priklausomybės #
- Paslėpti pažeidžiamumai:
Tranzitinės priklausomybės sukelia nematomų pažeidžiamumų, nes kūrėjai jų tiesiogiai nekontroliuoja ir netikrina. Šios rizikos dažnai lieka nekontroliuojamos, todėl jos tampa pagrindiniais kibernetinių atakų taikiniais. - Padidėjęs sudėtingumas ir rizika:
Netiesioginių programinės įrangos ryšių valdymas padidina sudėtingumo lygius. Kiekvienas papildomas sluoksnis padidina pasenusio arba nesaugaus kodo patekimo į jūsų projektą riziką. Pavyzdžiui, galite pataisyti A bibliotekos pažeidžiamumą, bet jei C biblioteka lieka nepaliesta, jūsų projektui vis tiek gresia pavojus. - Reguliavimo laikymasis:
Reguliavimo sistemos, tokios kaip NIST SBOM reikalauti, kad organizacijos išlaikytų visų programinės įrangos komponentų, įskaitant pereinamąsias priklausomybes, matomumą. Jų nestebėjimas gali sukelti atitikties problemų. Išsamus stebėjimas yra labai svarbus norint juos įvykdyti. standards.
Kaip valdyti tranzityvias priklausomybes #
- Nustatykite tranzityvias priklausomybes:
Naudokite tokius įrankius kaip „Xygeni“ programinės įrangos sudėties analizė (SCA), kad būtų galima susieti visą priklausomybių medį, įskaitant tiesiogines ir pereinamąsias priklausomybes. Šis skaidrumas suteikia aiškų vaizdą apie paketus, kuriais remiasi jūsų projektas, ir sumažina riziką. - Ištaisykite pažeidžiamumus:
Nustačius pažeidžiamumus, „Xygeni“ platforma teikia rekomendacijas, kaip pataisyti arba atnaujinti pažeidžiamus paketus jūsų pereinamosiose priklausomybėse. Proaktyvus taisymas užtikrina, kad šios paslėptos problemos neperaugtų į dideles saugumo grėsmes. - Pašalinkite nereikalingas priklausomybes:
Analizuodama jūsų komponentų grafiką, „Xygeni“ padeda nustatyti ir pašalinti nereikalingas arba nereikalingas pereinamąsias priklausomybes. Tai sumažina atakų paviršių ir supaprastina saugumo atnaujinimus.
Tranzityvių priklausomybių apsauga naudojant „Xygeni“ #
Stebėjimas realiuoju laiku ir kenkėjiškų programų aptikimas: #
Ksigenis Open Source Security (OSS) platforma nuolat nuskaito tiek tiesiogines, tiek tranzitines priklausomybes, ieškodama pažeidžiamumų. Ji aptinka kenkėjiškus paketus viešuosiuose registruose, tokiuose kaip NPM, Maven ir PyPI, ir karantinuoja paveiktus paketus, kol jie nepažeidė jūsų sistemos. „Xygeni“ įspėjimai realiuoju laiku informuoja jūsų saugumo komandą.
Kontekstą įvertinantis pažeidžiamumų prioritetizavimas: #
Ne visi pažeidžiamumai yra vienodai kritiški. Ksigenis Application Security Posture Management (ASPM) prioritetizuoja pažeidžiamumus pagal tokius veiksnius kaip išnaudojimo galimybės, pasiekiamumas ir galimas poveikis verslui. Tai užtikrina, kad jūsų komanda pirmiausia sutelktų dėmesį į pavojingiausias pažeidžiamumas.
Visiškas priklausomybių atvaizdavimas: #
„Xygeni“ priklausomybių atvaizdavimas pateikia išsamų vaizdinį visų jūsų komponentų sąveikos vaizdą. Šis išsamus atvaizdavimas informuoja decisinformacija apie nereikalingų priklausomybių taisymą, atnaujinimą ar pašalinimą.
Kodo lygio apsauga: #
Ksigenis Code Security Sprendimas nuskaito kenkėjišką kodą jūsų programoje, užtikrindamas, kad net per tranzityvias priklausomybes įvestas kodas nebūtų pažeidžiamas. Jis aptinka tokias grėsmes kaip užpakalinės durys ir išpirkos reikalaujančios programos, kol jos nepatenka į produkciją, taip papildydamas jūsų esamą... statinės analizės įrankiai (SAST).
Apsaugokite savo projektą su „Xygeni“ #
Taigi, dabar jūs žinote, kas yra tranzitinė priklausomybė. Naudodamiesi „Xygeni“ realaus laiko stebėjimu, aktyviu grėsmių aptikimu ir išsamiais saugumo įrankiais, galite apsaugoti kiekvieną savo programinės įrangos paketo sluoksnį. Susisiekite su mumis šiandien, kad užsisakytumėte demonstracinę versiją ir apsaugotumėte savo tiekimo grandinę!
Užsisakykite demonstracinę versiją šiandien ir sužinokite, kaip „Xygeni“ gali pakeisti jūsų požiūrį į programinės įrangos saugumą.

Dažnai užduodami klausimai #
Dalinė priklausomybė įvyksta, kai nepirminis atributas funkciškai priklauso nuo sudėtinio pirminio rakto dalies, o ne nuo viso rakto, todėl atsiranda perteklius.
Naudokite tokius įrankius kaip „Xygeni“ Open Source Security platforma, skirta aptikti ir ištaisyti programinės įrangos paketų, kuriais remiasi jūsų projektas, pažeidžiamumus. Šie įrankiai teikia automatines gaires, kaip pataisyti arba atnaujinti paveiktus komponentus, kol jie netampa saugumo grėsme.
Išanalizuokite savo priklausomybių medį, kad pamatytumėte, kuris paketas tai įdiegė. Atnaujinkite arba pertvarkykite savo kodą, kad pašalintumėte tai nepažeisdami funkcionalumo. „Xygeni“ platforma padeda vizualizuoti ir valdyti šiuos ryšius.
Naudokite „Maven“ komandą mvn dependency:tree kad patikrintumėte tranzityvias priklausomybes. Ši komanda rodo visą jūsų projekto priklausomybių hierarchiją. „Xygeni“ integruojasi su „Maven“, kad pateiktų gilesnes saugumo įžvalgas.
Norėdami saugiai atnaujinti tranzityvias priklausomybes, galite pradėti naudodami įrankius, skirtus priklausomybių medžiui susieti. Tada galėsite nustatyti, kurį paketą reikia atnaujinti. Patarimas: prieš atlikdami pakeitimus, visada sukurkite atsarginę kodo kopiją. Pabandykite standard pirmiausia atnaujinimo komandas. Jei tai neišsprendžia problemos, pakeiskite arba prisekite konkrečią versiją savo konfigūracijos failuose. Jei reikia, galite tiesiogiai įdiegti priklausomybę. Galiausiai, jums tereikia atlikti testus, kad įsitikintumėte, jog niekas neveikia, dokumentuoti pakeitimą ir nuolat stebėti, ar neatsiranda naujų pažeidžiamumų.

